
Z O Y A
11.4k Publications
Z O Y A
Signaler
Bloquer l’utilisateur
Crypto Enthusiast | Web3 & Markets | Sharing charts, trades & insights | Building in public 🚀
311 Suivis
24.0K+ Abonnés
37.5K+ J’aime
Publications
Tous
Citations
Direct
·
--
🚨 CZ ALERTE SUR L’ESCALADE DES CYBERATTAQUES DANS TOUT L’UNIVERS CRYPTO
Le fondateur de Binance, Changpeng Zhao, affirme que les cyberattaques s’accélèrent : des incidents qui se produisaient autrefois tous les six mois surviennent désormais plusieurs fois par jour.
CZ exhorte les entreprises crypto à adopter des outils de sécurité basés sur l’IA et à renforcer leurs défenses.
Il a également révélé que des discussions étaient en cours sur la création d’une alliance de cybersécurité à l’échelle du secteur.
À mesure que les menaces évoluent, une sécurité coordonnée pourrait devenir aussi importante que l’innovation dans le secteur crypto.
🚨 CZ ALERTE SUR L’ESCALADE DES CYBERATTAQUES DANS TOUT L’UNIVERS CRYPTO
Le fondateur de Binance, Changpeng Zhao, affirme que les cyberattaques s’accélèrent : des incidents qui se produisaient autrefois tous les six mois surviennent désormais plusieurs fois par jour.
CZ exhorte les entreprises crypto à adopter des outils de sécurité basés sur l’IA et à renforcer leurs défenses.
Il a également révélé que des discussions étaient en cours sur la création d’une alliance de cybersécurité à l’échelle du secteur.
À mesure que les menaces évoluent, une sécurité coordonnée pourrait devenir aussi importante que l’innovation dans le secteur crypto.
Le fondateur de Binance, Changpeng Zhao, affirme que les cyberattaques s’accélèrent : des incidents qui se produisaient autrefois tous les six mois surviennent désormais plusieurs fois par jour.
CZ exhorte les entreprises crypto à adopter des outils de sécurité basés sur l’IA et à renforcer leurs défenses.
Il a également révélé que des discussions étaient en cours sur la création d’une alliance de cybersécurité à l’échelle du secteur.
À mesure que les menaces évoluent, une sécurité coordonnée pourrait devenir aussi importante que l’innovation dans le secteur crypto.
115
·
--
BINANCE ÉTEND LE RÉTABLISSEMENT DES RETRAITS À DAVANTAGE D’ACTIFS
Binance a annoncé une nouvelle phase de son processus de rétablissement. Les retraits de plusieurs actifs supplémentaires devraient reprendre à partir du 5 novembre à 04:00 UTC.
Le déploiement concerne plusieurs réseaux, notamment ETH, BSC, Base, TRX, Polygon et SUI. Les services reprendront progressivement, au fur et à mesure de la réalisation des contrôles de sécurité, tandis que les dépôts restent ouverts.
Binance indique que les actifs sont traités par ordre de priorité en fonction de la demande des utilisateurs. D’autres jetons seront ajoutés une fois les contrôles de disponibilité effectués.
Le rétablissement progresse, mais les utilisateurs doivent vérifier la disponibilité des retraits pour chaque actif et chaque réseau avant d’effectuer un transfert.
BINANCE ÉTEND LE RÉTABLISSEMENT DES RETRAITS À DAVANTAGE D’ACTIFS
Binance a annoncé une nouvelle phase de son processus de rétablissement. Les retraits de plusieurs actifs supplémentaires devraient reprendre à partir du 5 novembre à 04:00 UTC.
Le déploiement concerne plusieurs réseaux, notamment ETH, BSC, Base, TRX, Polygon et SUI. Les services reprendront progressivement, au fur et à mesure de la réalisation des contrôles de sécurité, tandis que les dépôts restent ouverts.
Binance indique que les actifs sont traités par ordre de priorité en fonction de la demande des utilisateurs. D’autres jetons seront ajoutés une fois les contrôles de disponibilité effectués.
Le rétablissement progresse, mais les utilisateurs doivent vérifier la disponibilité des retraits pour chaque actif et chaque réseau avant d’effectuer un transfert.
Binance a annoncé une nouvelle phase de son processus de rétablissement. Les retraits de plusieurs actifs supplémentaires devraient reprendre à partir du 5 novembre à 04:00 UTC.
Le déploiement concerne plusieurs réseaux, notamment ETH, BSC, Base, TRX, Polygon et SUI. Les services reprendront progressivement, au fur et à mesure de la réalisation des contrôles de sécurité, tandis que les dépôts restent ouverts.
Binance indique que les actifs sont traités par ordre de priorité en fonction de la demande des utilisateurs. D’autres jetons seront ajoutés une fois les contrôles de disponibilité effectués.
Le rétablissement progresse, mais les utilisateurs doivent vérifier la disponibilité des retraits pour chaque actif et chaque réseau avant d’effectuer un transfert.
172
·
--
LE SECTEUR PRIVÉ AMÉRICAIN CRÉE 86 000 EMPLOIS, UN CHIFFRE SUPÉRIEUR AUX ATTENTES
Les employeurs privés américains ont créé 86 000 emplois en octobre, dépassant les 69 000 prévus, selon ADP. Ce résultat égale la hausse révisée de 86 000 emplois enregistrée en septembre, marquant un deuxième mois consécutif de solides créations d’emplois.
Le commerce et la santé ont tiré les créations d’emplois, tandis que les services aux entreprises ont perdu 27 000 postes. Les rémunérations brutes ont augmenté de 4,7 % sur un an.
L’attention se tourne désormais vers le rapport officiel sur l’emploi, attendu vendredi. Des données plus solides sur le marché du travail pourraient influer sur les anticipations concernant les taux de la Fed, les rendements des bons du Trésor et les actifs risqués, notamment les cryptomonnaies.
LE SECTEUR PRIVÉ AMÉRICAIN CRÉE 86 000 EMPLOIS, UN CHIFFRE SUPÉRIEUR AUX ATTENTES
Les employeurs privés américains ont créé 86 000 emplois en octobre, dépassant les 69 000 prévus, selon ADP. Ce résultat égale la hausse révisée de 86 000 emplois enregistrée en septembre, marquant un deuxième mois consécutif de solides créations d’emplois.
Le commerce et la santé ont tiré les créations d’emplois, tandis que les services aux entreprises ont perdu 27 000 postes. Les rémunérations brutes ont augmenté de 4,7 % sur un an.
L’attention se tourne désormais vers le rapport officiel sur l’emploi, attendu vendredi. Des données plus solides sur le marché du travail pourraient influer sur les anticipations concernant les taux de la Fed, les rendements des bons du Trésor et les actifs risqués, notamment les cryptomonnaies.
Les employeurs privés américains ont créé 86 000 emplois en octobre, dépassant les 69 000 prévus, selon ADP. Ce résultat égale la hausse révisée de 86 000 emplois enregistrée en septembre, marquant un deuxième mois consécutif de solides créations d’emplois.
Le commerce et la santé ont tiré les créations d’emplois, tandis que les services aux entreprises ont perdu 27 000 postes. Les rémunérations brutes ont augmenté de 4,7 % sur un an.
L’attention se tourne désormais vers le rapport officiel sur l’emploi, attendu vendredi. Des données plus solides sur le marché du travail pourraient influer sur les anticipations concernant les taux de la Fed, les rendements des bons du Trésor et les actifs risqués, notamment les cryptomonnaies.
284
·
--
BINANCE A RECONSTITUÉ 98 % DES ACTIFS TOUCHÉS ET ÉLARGIT SA PREUVE DE RÉSERVES
Binance affirme avoir reconstitué environ 98 % des actifs touchés par le récent incident de sécurité, contre 95 % au 2 novembre.
La plateforme d’échange a également étendu la couverture de sa preuve de réserves, qui passe de 10 à 44 jetons, à partir d’un nouvel instantané pris le 4 novembre.
Binance indique couvrir les pertes avec ses propres fonds, tandis que l’achat des 2 % restants pourrait prendre plus de temps en raison d’une liquidité plus faible.
La prochaine étape importante sera la publication de la preuve à divulgation nulle de connaissance, attendue dans un délai de 50 à 60 heures, qui permettra aux utilisateurs de vérifier que les soldes sont garantis à 1:1.
BINANCE A RECONSTITUÉ 98 % DES ACTIFS TOUCHÉS ET ÉLARGIT SA PREUVE DE RÉSERVES
Binance affirme avoir reconstitué environ 98 % des actifs touchés par le récent incident de sécurité, contre 95 % au 2 novembre.
La plateforme d’échange a également étendu la couverture de sa preuve de réserves, qui passe de 10 à 44 jetons, à partir d’un nouvel instantané pris le 4 novembre.
Binance indique couvrir les pertes avec ses propres fonds, tandis que l’achat des 2 % restants pourrait prendre plus de temps en raison d’une liquidité plus faible.
La prochaine étape importante sera la publication de la preuve à divulgation nulle de connaissance, attendue dans un délai de 50 à 60 heures, qui permettra aux utilisateurs de vérifier que les soldes sont garantis à 1:1.
Binance affirme avoir reconstitué environ 98 % des actifs touchés par le récent incident de sécurité, contre 95 % au 2 novembre.
La plateforme d’échange a également étendu la couverture de sa preuve de réserves, qui passe de 10 à 44 jetons, à partir d’un nouvel instantané pris le 4 novembre.
Binance indique couvrir les pertes avec ses propres fonds, tandis que l’achat des 2 % restants pourrait prendre plus de temps en raison d’une liquidité plus faible.
La prochaine étape importante sera la publication de la preuve à divulgation nulle de connaissance, attendue dans un délai de 50 à 60 heures, qui permettra aux utilisateurs de vérifier que les soldes sont garantis à 1:1.
1
552
·
--
BINANCE ROUVRE LES RETRAITS POUR DAVANTAGE D’ACTIFS DANS LE CADRE DE LA PHASE 2 DE RÉTABLISSEMENT
Binance a annoncé une nouvelle reprise des retraits, après leur réouverture initiale le 1er novembre.
À partir du 3 novembre à 04:00 UTC, les retraits reprendront progressivement sur BSC, Ethereum, Solana, XRP, SUI, Arbitrum, Optimism, TRON et Base.
Cette reprise concerne des actifs majeurs tels que $BTC , $ETH , $BNB , $SOL, $XRP, $ADA et $DOGE, ainsi que de nombreux autres jetons. Les retraits de tous les bSTOCKS rouvriront également.
La disponibilité dépendra de la réalisation des contrôles de sécurité : tous les actifs ne seront donc pas accessibles immédiatement. Les dépôts ne sont pas concernés.
Binance a également réaffirmé qu’elle assumerait l’impact financier des fonds volés au lieu de répercuter ces pertes sur les utilisateurs.
Une avancée importante vers le rétablissement des activités normales, les contrôles de sécurité restant la priorité.
BINANCE ROUVRE LES RETRAITS POUR DAVANTAGE D’ACTIFS DANS LE CADRE DE LA PHASE 2 DE RÉTABLISSEMENT
Binance a annoncé une nouvelle reprise des retraits, après leur réouverture initiale le 1er novembre.
À partir du 3 novembre à 04:00 UTC, les retraits reprendront progressivement sur BSC, Ethereum, Solana, XRP, SUI, Arbitrum, Optimism, TRON et Base.
Cette reprise concerne des actifs majeurs tels que $BTC , $ETH , $BNB , $SOL, $XRP, $ADA et $DOGE, ainsi que de nombreux autres jetons. Les retraits de tous les bSTOCKS rouvriront également.
La disponibilité dépendra de la réalisation des contrôles de sécurité : tous les actifs ne seront donc pas accessibles immédiatement. Les dépôts ne sont pas concernés.
Binance a également réaffirmé qu’elle assumerait l’impact financier des fonds volés au lieu de répercuter ces pertes sur les utilisateurs.
Une avancée importante vers le rétablissement des activités normales, les contrôles de sécurité restant la priorité.
Binance a annoncé une nouvelle reprise des retraits, après leur réouverture initiale le 1er novembre.
À partir du 3 novembre à 04:00 UTC, les retraits reprendront progressivement sur BSC, Ethereum, Solana, XRP, SUI, Arbitrum, Optimism, TRON et Base.
Cette reprise concerne des actifs majeurs tels que $BTC , $ETH , $BNB , $SOL, $XRP, $ADA et $DOGE, ainsi que de nombreux autres jetons. Les retraits de tous les bSTOCKS rouvriront également.
La disponibilité dépendra de la réalisation des contrôles de sécurité : tous les actifs ne seront donc pas accessibles immédiatement. Les dépôts ne sont pas concernés.
Binance a également réaffirmé qu’elle assumerait l’impact financier des fonds volés au lieu de répercuter ces pertes sur les utilisateurs.
Une avancée importante vers le rétablissement des activités normales, les contrôles de sécurité restant la priorité.
1
235
·
--
BINANCE RÉTABLIT LES RETRAITS APRÈS UNE RÉINITIALISATION DE SÉCURITÉ
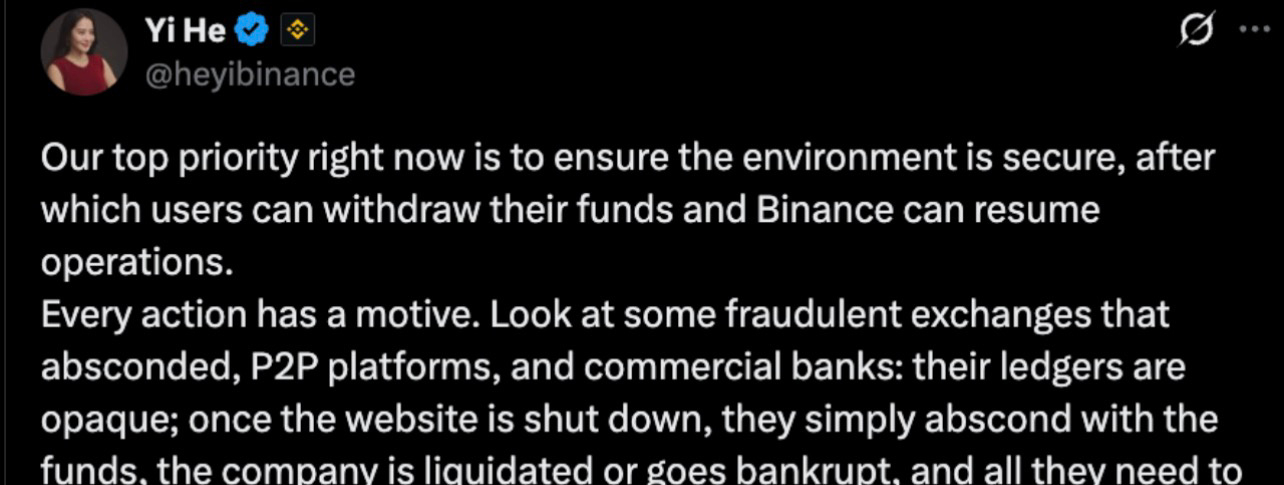
La co-PDG de Binance, Yi He, affirme que la plateforme s’est concentrée sur la sécurisation de ses systèmes avant de rétablir les retraits et le fonctionnement normal, à la suite de l’incident de sécurité.
Elle a comparé cette réaction à celle de plateformes qui disparaissent avec les fonds des utilisateurs, laissant les clients sans relevés transparents ni explications claires.
Binance affirme avoir publié des mises à jour régulières, diffusé un nouvel instantané de sa preuve de réserves, reconstitué 90 % des actifs touchés et rétabli les retraits par étapes le 1er novembre.
Lorsqu’une plateforme d’échange est victime d’une faille de sécurité, les utilisateurs devraient-ils la juger en fonction de la rapidité avec laquelle les retraits reprennent ou de la transparence avec laquelle elle gère la crise ?
BINANCE RÉTABLIT LES RETRAITS APRÈS UNE RÉINITIALISATION DE SÉCURITÉ
La co-PDG de Binance, Yi He, affirme que la plateforme s’est concentrée sur la sécurisation de ses systèmes avant de rétablir les retraits et le fonctionnement normal, à la suite de l’incident de sécurité.
Elle a comparé cette réaction à celle de plateformes qui disparaissent avec les fonds des utilisateurs, laissant les clients sans relevés transparents ni explications claires.
Binance affirme avoir publié des mises à jour régulières, diffusé un nouvel instantané de sa preuve de réserves, reconstitué 90 % des actifs touchés et rétabli les retraits par étapes le 1er novembre.
Lorsqu’une plateforme d’échange est victime d’une faille de sécurité, les utilisateurs devraient-ils la juger en fonction de la rapidité avec laquelle les retraits reprennent ou de la transparence avec laquelle elle gère la crise ?
La co-PDG de Binance, Yi He, affirme que la plateforme s’est concentrée sur la sécurisation de ses systèmes avant de rétablir les retraits et le fonctionnement normal, à la suite de l’incident de sécurité.
Elle a comparé cette réaction à celle de plateformes qui disparaissent avec les fonds des utilisateurs, laissant les clients sans relevés transparents ni explications claires.
Binance affirme avoir publié des mises à jour régulières, diffusé un nouvel instantané de sa preuve de réserves, reconstitué 90 % des actifs touchés et rétabli les retraits par étapes le 1er novembre.
Lorsqu’une plateforme d’échange est victime d’une faille de sécurité, les utilisateurs devraient-ils la juger en fonction de la rapidité avec laquelle les retraits reprennent ou de la transparence avec laquelle elle gère la crise ?
195
·
--
J. Christopher Giancarlo affirme que le récent piratage de cryptomonnaies ayant entraîné la perte de 6 milliards de dollars révèle des failles de sécurité au niveau de l’entreprise, et non une faiblesse de la technologie blockchain elle-même.
L’ancien président de la CFTC a également appelé les États-Unis à réagir plus fermement aux cyberattaques soutenues par des États et déclaré que les marchés prédictifs devraient être placés sous la supervision fédérale de la CFTC, plutôt que soumis à des réglementations distinctes selon les États.
Son message est simple : il faut privilégier une meilleure sécurité et une réglementation plus claire, au lieu de rejeter la faute sur la technologie sous-jacente.
J. Christopher Giancarlo affirme que le récent piratage de cryptomonnaies ayant entraîné la perte de 6 milliards de dollars révèle des failles de sécurité au niveau de l’entreprise, et non une faiblesse de la technologie blockchain elle-même.
L’ancien président de la CFTC a également appelé les États-Unis à réagir plus fermement aux cyberattaques soutenues par des États et déclaré que les marchés prédictifs devraient être placés sous la supervision fédérale de la CFTC, plutôt que soumis à des réglementations distinctes selon les États.
Son message est simple : il faut privilégier une meilleure sécurité et une réglementation plus claire, au lieu de rejeter la faute sur la technologie sous-jacente.
L’ancien président de la CFTC a également appelé les États-Unis à réagir plus fermement aux cyberattaques soutenues par des États et déclaré que les marchés prédictifs devraient être placés sous la supervision fédérale de la CFTC, plutôt que soumis à des réglementations distinctes selon les États.
Son message est simple : il faut privilégier une meilleure sécurité et une réglementation plus claire, au lieu de rejeter la faute sur la technologie sous-jacente.
780
·
--
🚨 MISE À JOUR DE BINANCE : 80 % DES PERTES DE 6,3 MILLIARDS DE DOLLARS DÉJÀ COUVERTES
Les co-PDG de Binance, Yi He et Richard Teng, indiquent que la plateforme a sécurisé plus de 6,34 milliards de dollars pour couvrir les pertes liées à la faille de sécurité du 29 octobre, dont environ 80 % sont déjà couvertes.
Binance a confirmé qu’elle assumera l’intégralité de l’impact financier grâce à son fonds SAFU et à sa trésorerie, et non aux dépens des utilisateurs. Environ 3 milliards de dollars d’actifs ont également été gelés avec l’aide de partenaires du secteur et des autorités chargées de l’application de la loi.
Les retraits devraient reprendre par étapes après des contrôles de sécurité, tandis qu’un premier instantané de la preuve des réserves est attendu d’ici le lundi 2 novembre.
Binance affirme qu’aucun élément indiquant une fuite de clés privées de portefeuilles n’a été découvert à ce jour. Un rapport détaillé d’analyse de l’incident est également attendu.
L’attention se porte désormais sur la reprise des retraits, la vérification des réserves et le rétablissement de la confiance des utilisateurs.
🚨 MISE À JOUR DE BINANCE : 80 % DES PERTES DE 6,3 MILLIARDS DE DOLLARS DÉJÀ COUVERTES
Les co-PDG de Binance, Yi He et Richard Teng, indiquent que la plateforme a sécurisé plus de 6,34 milliards de dollars pour couvrir les pertes liées à la faille de sécurité du 29 octobre, dont environ 80 % sont déjà couvertes.
Binance a confirmé qu’elle assumera l’intégralité de l’impact financier grâce à son fonds SAFU et à sa trésorerie, et non aux dépens des utilisateurs. Environ 3 milliards de dollars d’actifs ont également été gelés avec l’aide de partenaires du secteur et des autorités chargées de l’application de la loi.
Les retraits devraient reprendre par étapes après des contrôles de sécurité, tandis qu’un premier instantané de la preuve des réserves est attendu d’ici le lundi 2 novembre.
Binance affirme qu’aucun élément indiquant une fuite de clés privées de portefeuilles n’a été découvert à ce jour. Un rapport détaillé d’analyse de l’incident est également attendu.
L’attention se porte désormais sur la reprise des retraits, la vérification des réserves et le rétablissement de la confiance des utilisateurs.
Les co-PDG de Binance, Yi He et Richard Teng, indiquent que la plateforme a sécurisé plus de 6,34 milliards de dollars pour couvrir les pertes liées à la faille de sécurité du 29 octobre, dont environ 80 % sont déjà couvertes.
Binance a confirmé qu’elle assumera l’intégralité de l’impact financier grâce à son fonds SAFU et à sa trésorerie, et non aux dépens des utilisateurs. Environ 3 milliards de dollars d’actifs ont également été gelés avec l’aide de partenaires du secteur et des autorités chargées de l’application de la loi.
Les retraits devraient reprendre par étapes après des contrôles de sécurité, tandis qu’un premier instantané de la preuve des réserves est attendu d’ici le lundi 2 novembre.
Binance affirme qu’aucun élément indiquant une fuite de clés privées de portefeuilles n’a été découvert à ce jour. Un rapport détaillé d’analyse de l’incident est également attendu.
L’attention se porte désormais sur la reprise des retraits, la vérification des réserves et le rétablissement de la confiance des utilisateurs.
1
9
2k
·
--
Partiellement vrai
MISE À JOUR : BINANCE DÉCLARE QUE LES FONDS DES CLIENTS N’ONT PAS ÉTÉ AFFECTÉS
Le co-PDG Richard Teng précise que seul le portefeuille chaud de Binance a été touché, tandis que les actifs des clients conservés dans des portefeuilles froids restent intacts.
Les retraits devraient reprendre dans les 40 heures, et un rapport complet de preuve de réserves est prévu pour lundi.
MISE À JOUR : BINANCE DÉCLARE QUE LES FONDS DES CLIENTS N’ONT PAS ÉTÉ AFFECTÉS
Le co-PDG Richard Teng précise que seul le portefeuille chaud de Binance a été touché, tandis que les actifs des clients conservés dans des portefeuilles froids restent intacts.
Les retraits devraient reprendre dans les 40 heures, et un rapport complet de preuve de réserves est prévu pour lundi.
Le co-PDG Richard Teng précise que seul le portefeuille chaud de Binance a été touché, tandis que les actifs des clients conservés dans des portefeuilles froids restent intacts.
Les retraits devraient reprendre dans les 40 heures, et un rapport complet de preuve de réserves est prévu pour lundi.
2
976
·
--
MISE À JOUR : BINANCE AFFIRME QUE LES FONDS DES UTILISATEURS RESTENT ENTIÈREMENT GARANTIS
Yi He indique que les actifs concernés ne représentent qu’environ 2 % du total des actifs et des réserves des utilisateurs. La plupart sont déjà couverts ; il ne reste qu’une petite quantité à trouver.
Binance affirme que tous les avoirs des utilisateurs restent entièrement garantis.
MISE À JOUR : BINANCE AFFIRME QUE LES FONDS DES UTILISATEURS RESTENT ENTIÈREMENT GARANTIS
Yi He indique que les actifs concernés ne représentent qu’environ 2 % du total des actifs et des réserves des utilisateurs. La plupart sont déjà couverts ; il ne reste qu’une petite quantité à trouver.
Binance affirme que tous les avoirs des utilisateurs restent entièrement garantis.
Yi He indique que les actifs concernés ne représentent qu’environ 2 % du total des actifs et des réserves des utilisateurs. La plupart sont déjà couverts ; il ne reste qu’une petite quantité à trouver.
Binance affirme que tous les avoirs des utilisateurs restent entièrement garantis.
1
474
·
--
ALERTE SUR LE MARCHÉ DES CRYPTOMONNAIES : LE BITCOIN REPASSE AU-DESSUS DE 81 000 $ À LA VEILLE DE LA FED
Le BTC est repassé au-dessus de 81 000 $, tandis que HYPE, ZEC, SOL et XRP participent à la reprise générale. PEPE mène le secteur des memecoins avec un bond de 9 %.
Les ETF Bitcoin au comptant américains ont attiré 176 M$ mardi, rapprochant les flux d’octobre de l’équilibre. Par ailleurs, la modération des taux de financement laisse penser que l’effet de levier reste relativement contenu.
La Fed est désormais le principal catalyseur. Une décision de taux inchangés pourrait soutenir le sentiment du marché, mais les indications concernant la politique de décembre pourraient déterminer si ce rallye peut se poursuivre.
ALERTE SUR LE MARCHÉ DES CRYPTOMONNAIES : LE BITCOIN REPASSE AU-DESSUS DE 81 000 $ À LA VEILLE DE LA FED
Le BTC est repassé au-dessus de 81 000 $, tandis que HYPE, ZEC, SOL et XRP participent à la reprise générale. PEPE mène le secteur des memecoins avec un bond de 9 %.
Les ETF Bitcoin au comptant américains ont attiré 176 M$ mardi, rapprochant les flux d’octobre de l’équilibre. Par ailleurs, la modération des taux de financement laisse penser que l’effet de levier reste relativement contenu.
La Fed est désormais le principal catalyseur. Une décision de taux inchangés pourrait soutenir le sentiment du marché, mais les indications concernant la politique de décembre pourraient déterminer si ce rallye peut se poursuivre.
Le BTC est repassé au-dessus de 81 000 $, tandis que HYPE, ZEC, SOL et XRP participent à la reprise générale. PEPE mène le secteur des memecoins avec un bond de 9 %.
Les ETF Bitcoin au comptant américains ont attiré 176 M$ mardi, rapprochant les flux d’octobre de l’équilibre. Par ailleurs, la modération des taux de financement laisse penser que l’effet de levier reste relativement contenu.
La Fed est désormais le principal catalyseur. Une décision de taux inchangés pourrait soutenir le sentiment du marché, mais les indications concernant la politique de décembre pourraient déterminer si ce rallye peut se poursuivre.
4
527
·
--
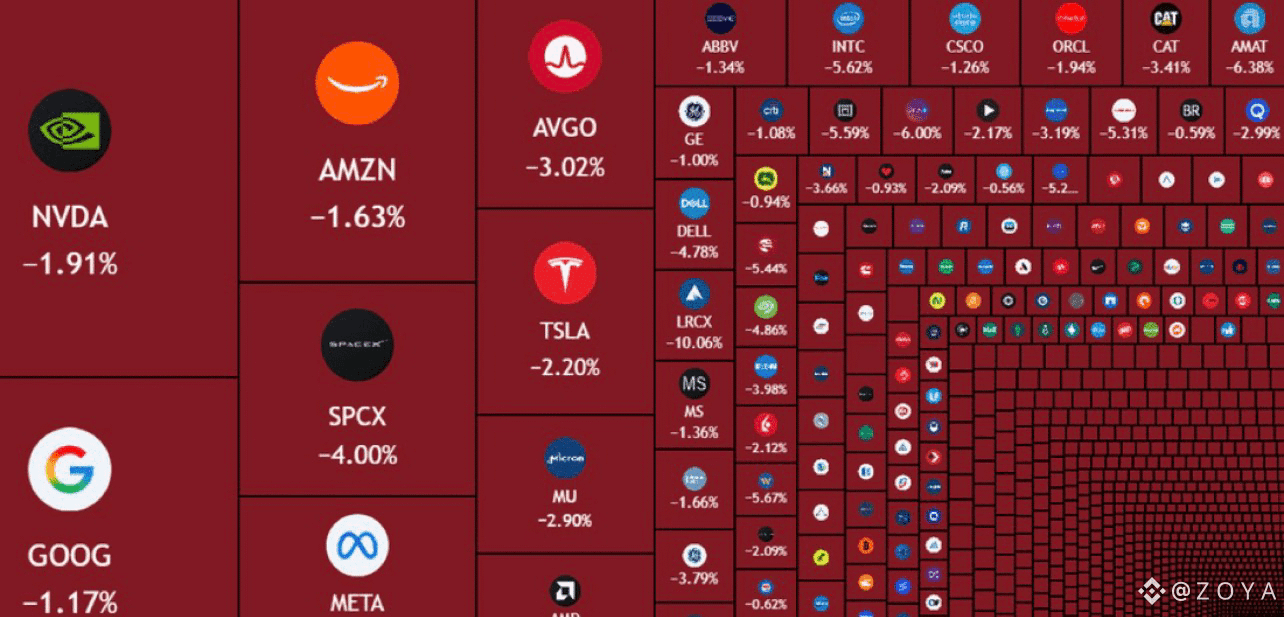
🚨 DERNIÈRE MINUTE : WALL STREET ACCUSE LE COUP ALORS QUE LES TENSIONS GÉOPOLITIQUES S’INTENSIFIENT.
Selon certaines informations, près de 750 MILLIARDS DE DOLLARS de valeur boursière américaine se sont évaporés à l’ouverture des marchés.
Dans le même temps, les inquiétudes grandissantes concernant une possible escalade entre les États-Unis et l’Iran mettent les marchés mondiaux sous tension.
Les prix du pétrole grimpent, les actions sont sous pression et l’incertitude gagne les marchés financiers.
Pour les traders crypto, la question est de savoir si la hausse des risques géopolitiques déclenchera une nouvelle vague d’aversion au risque.
Le Bitcoin résistera-t-il si les ventes se poursuivent à Wall Street ? 👀
🚨 DERNIÈRE MINUTE : WALL STREET ACCUSE LE COUP ALORS QUE LES TENSIONS GÉOPOLITIQUES S’INTENSIFIENT.
Selon certaines informations, près de 750 MILLIARDS DE DOLLARS de valeur boursière américaine se sont évaporés à l’ouverture des marchés.
Dans le même temps, les inquiétudes grandissantes concernant une possible escalade entre les États-Unis et l’Iran mettent les marchés mondiaux sous tension.
Les prix du pétrole grimpent, les actions sont sous pression et l’incertitude gagne les marchés financiers.
Pour les traders crypto, la question est de savoir si la hausse des risques géopolitiques déclenchera une nouvelle vague d’aversion au risque.
Le Bitcoin résistera-t-il si les ventes se poursuivent à Wall Street ? 👀
Selon certaines informations, près de 750 MILLIARDS DE DOLLARS de valeur boursière américaine se sont évaporés à l’ouverture des marchés.
Dans le même temps, les inquiétudes grandissantes concernant une possible escalade entre les États-Unis et l’Iran mettent les marchés mondiaux sous tension.
Les prix du pétrole grimpent, les actions sont sous pression et l’incertitude gagne les marchés financiers.
Pour les traders crypto, la question est de savoir si la hausse des risques géopolitiques déclenchera une nouvelle vague d’aversion au risque.
Le Bitcoin résistera-t-il si les ventes se poursuivent à Wall Street ? 👀
1
1.7k
·
--
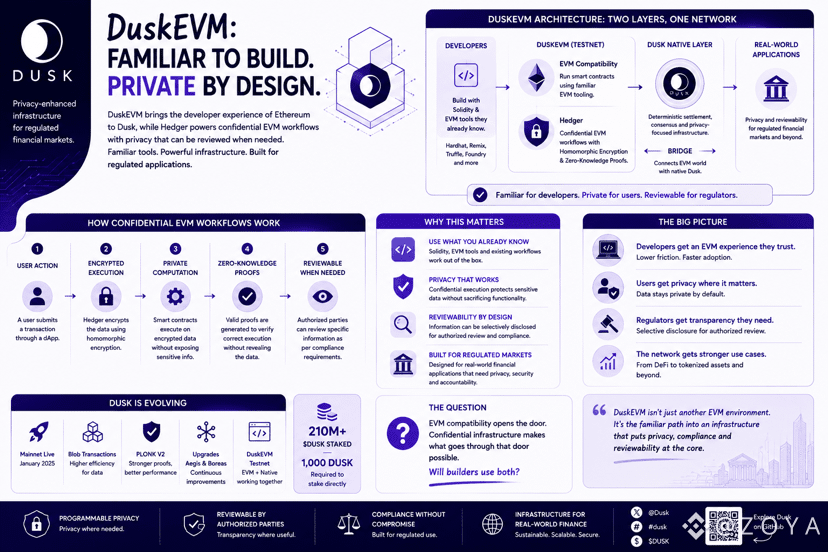
Je me demandais ce qui rend réellement un environnement EVM utile sur un réseau comme Dusk. Il est facile de dire « compatible avec l’EVM » et de s’en tenir là, mais des outils familiers ne vont pas bien loin. La partie que je voulais comprendre, c’était ce qu’il advient du volet confidentialité dès que les développeurs commencent à construire des applications EVM “normales”.
C’est là que DuskEVM devient plus intéressant. Il offre aux développeurs un chemin familier vers Solidity et l’EVM pour accéder à Dusk, tandis que Hedger est conçu pour des flux EVM confidentiels grâce au chiffrement homomorphe et aux preuves à connaissance zéro. Ainsi, les développeurs n’ont pas à choisir entre un environnement qu’ils comprennent déjà et des fonctionnalités de confidentialité pensées pour des applications réglementées. 🤯
Cette combinaison me paraît en fait cohérente. Un développeur peut travailler avec des concepts EVM familiers, tout en laissant l’application sous-jacente gérer des informations qui ne devraient pas nécessairement être publiques. Et comme Dusk se prépare pour des marchés financiers réglementés, il y a aussi la place pour une revue autorisée plutôt que de traiter la confidentialité comme une invisibilité totale.
Je m’intéresse encore plus à ce que les gens construisent réellement avec, plutôt qu’au libellé de compatibilité lui-même 😂. Le support EVM est utile, mais le vrai test, c’est de savoir si les développeurs peuvent utiliser cette familiarité tout en profitant de l’infrastructure de confidentialité de Dusk. Si ces deux éléments fonctionnent ensemble correctement, DuskEVM commence à ressembler à bien plus qu’un simple autre environnement EVM.
@Dusk_Foundation #dusk $DUSK
Je me demandais ce qui rend réellement un environnement EVM utile sur un réseau comme Dusk. Il est facile de dire « compatible avec l’EVM » et de s’en tenir là, mais des outils familiers ne vont pas bien loin. La partie que je voulais comprendre, c’était ce qu’il advient du volet confidentialité dès que les développeurs commencent à construire des applications EVM “normales”.
C’est là que DuskEVM devient plus intéressant. Il offre aux développeurs un chemin familier vers Solidity et l’EVM pour accéder à Dusk, tandis que Hedger est conçu pour des flux EVM confidentiels grâce au chiffrement homomorphe et aux preuves à connaissance zéro. Ainsi, les développeurs n’ont pas à choisir entre un environnement qu’ils comprennent déjà et des fonctionnalités de confidentialité pensées pour des applications réglementées. 🤯
Cette combinaison me paraît en fait cohérente. Un développeur peut travailler avec des concepts EVM familiers, tout en laissant l’application sous-jacente gérer des informations qui ne devraient pas nécessairement être publiques. Et comme Dusk se prépare pour des marchés financiers réglementés, il y a aussi la place pour une revue autorisée plutôt que de traiter la confidentialité comme une invisibilité totale.
Je m’intéresse encore plus à ce que les gens construisent réellement avec, plutôt qu’au libellé de compatibilité lui-même 😂. Le support EVM est utile, mais le vrai test, c’est de savoir si les développeurs peuvent utiliser cette familiarité tout en profitant de l’infrastructure de confidentialité de Dusk. Si ces deux éléments fonctionnent ensemble correctement, DuskEVM commence à ressembler à bien plus qu’un simple autre environnement EVM.
@Dusk #dusk $DUSK
C’est là que DuskEVM devient plus intéressant. Il offre aux développeurs un chemin familier vers Solidity et l’EVM pour accéder à Dusk, tandis que Hedger est conçu pour des flux EVM confidentiels grâce au chiffrement homomorphe et aux preuves à connaissance zéro. Ainsi, les développeurs n’ont pas à choisir entre un environnement qu’ils comprennent déjà et des fonctionnalités de confidentialité pensées pour des applications réglementées. 🤯
Cette combinaison me paraît en fait cohérente. Un développeur peut travailler avec des concepts EVM familiers, tout en laissant l’application sous-jacente gérer des informations qui ne devraient pas nécessairement être publiques. Et comme Dusk se prépare pour des marchés financiers réglementés, il y a aussi la place pour une revue autorisée plutôt que de traiter la confidentialité comme une invisibilité totale.
Je m’intéresse encore plus à ce que les gens construisent réellement avec, plutôt qu’au libellé de compatibilité lui-même 😂. Le support EVM est utile, mais le vrai test, c’est de savoir si les développeurs peuvent utiliser cette familiarité tout en profitant de l’infrastructure de confidentialité de Dusk. Si ces deux éléments fonctionnent ensemble correctement, DuskEVM commence à ressembler à bien plus qu’un simple autre environnement EVM.
@Dusk #dusk $DUSK
1
4
917
·
--
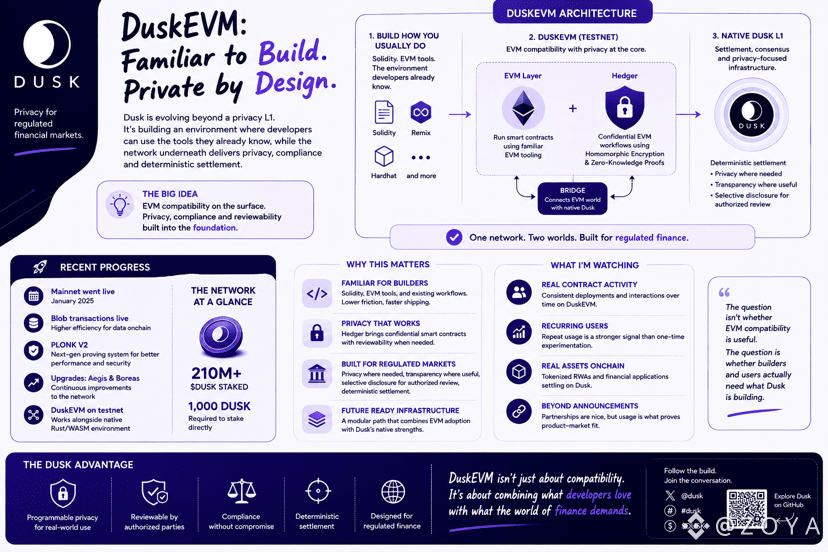
Je pensais qu’une couche compatible EVM consistait surtout à rendre une chaîne plus facile à utiliser pour les développeurs. Puis j’ai regardé de plus près DuskEVM et j’ai réalisé que la partie intéressante, c’est ce sur quoi elle s’appuie. Vous pouvez continuer à travailler avec des outils EVM familiers, sans devoir tout réapprendre juste pour accéder à un autre réseau.
DuskEVM offre aux développeurs un chemin Solidity/EVM vers Dusk, tandis que Hedger est conçu pour apporter des flux EVM confidentiels dans cet environnement. Il utilise le chiffrement homomorphe et des preuves à divulgation nulle de connaissance pour permettre une confidentialité qui peut néanmoins être examinée si nécessaire. Ainsi, la partie EVM n’est pas vraiment toute l’histoire… c’est la porte familière vers l’infrastructure que Dusk construit en dessous. 🤯
Cela m’a amené à réfléchir à la façon dont les développeurs choisissent généralement où construire. Des outils familiers comptent, parce que personne ne veut refaire l’intégralité de son workflow juste pour expérimenter avec une nouvelle chaîne. Mais pour les applications réglementées, l’infrastructure sous-jacente compte tout autant. Être compatible EVM est utile, mais avoir la confidentialité et la possibilité de vérification intégrées à l’environnement, c’est ce qui rend la combinaison plus intéressante.
Je reste curieux de voir ce que les gens vont réellement construire avec ça 😂, car la compatibilité seule ne garantit pas que quelqu’un l’utilisera. Mais j’aime la direction prise. DuskEVM ne semble pas demander aux développeurs de choisir entre le développement EVM familier et l’infrastructure axée sur la confidentialité de Dusk. Il cherche à les réunir, et c’est la partie que je vais suivre.
@Dusk_Foundation #dusk $DUSK
Je pensais qu’une couche compatible EVM consistait surtout à rendre une chaîne plus facile à utiliser pour les développeurs. Puis j’ai regardé de plus près DuskEVM et j’ai réalisé que la partie intéressante, c’est ce sur quoi elle s’appuie. Vous pouvez continuer à travailler avec des outils EVM familiers, sans devoir tout réapprendre juste pour accéder à un autre réseau.
DuskEVM offre aux développeurs un chemin Solidity/EVM vers Dusk, tandis que Hedger est conçu pour apporter des flux EVM confidentiels dans cet environnement. Il utilise le chiffrement homomorphe et des preuves à divulgation nulle de connaissance pour permettre une confidentialité qui peut néanmoins être examinée si nécessaire. Ainsi, la partie EVM n’est pas vraiment toute l’histoire… c’est la porte familière vers l’infrastructure que Dusk construit en dessous. 🤯
Cela m’a amené à réfléchir à la façon dont les développeurs choisissent généralement où construire. Des outils familiers comptent, parce que personne ne veut refaire l’intégralité de son workflow juste pour expérimenter avec une nouvelle chaîne. Mais pour les applications réglementées, l’infrastructure sous-jacente compte tout autant. Être compatible EVM est utile, mais avoir la confidentialité et la possibilité de vérification intégrées à l’environnement, c’est ce qui rend la combinaison plus intéressante.
Je reste curieux de voir ce que les gens vont réellement construire avec ça 😂, car la compatibilité seule ne garantit pas que quelqu’un l’utilisera. Mais j’aime la direction prise. DuskEVM ne semble pas demander aux développeurs de choisir entre le développement EVM familier et l’infrastructure axée sur la confidentialité de Dusk. Il cherche à les réunir, et c’est la partie que je vais suivre.
@Dusk #dusk $DUSK
DuskEVM offre aux développeurs un chemin Solidity/EVM vers Dusk, tandis que Hedger est conçu pour apporter des flux EVM confidentiels dans cet environnement. Il utilise le chiffrement homomorphe et des preuves à divulgation nulle de connaissance pour permettre une confidentialité qui peut néanmoins être examinée si nécessaire. Ainsi, la partie EVM n’est pas vraiment toute l’histoire… c’est la porte familière vers l’infrastructure que Dusk construit en dessous. 🤯
Cela m’a amené à réfléchir à la façon dont les développeurs choisissent généralement où construire. Des outils familiers comptent, parce que personne ne veut refaire l’intégralité de son workflow juste pour expérimenter avec une nouvelle chaîne. Mais pour les applications réglementées, l’infrastructure sous-jacente compte tout autant. Être compatible EVM est utile, mais avoir la confidentialité et la possibilité de vérification intégrées à l’environnement, c’est ce qui rend la combinaison plus intéressante.
Je reste curieux de voir ce que les gens vont réellement construire avec ça 😂, car la compatibilité seule ne garantit pas que quelqu’un l’utilisera. Mais j’aime la direction prise. DuskEVM ne semble pas demander aux développeurs de choisir entre le développement EVM familier et l’infrastructure axée sur la confidentialité de Dusk. Il cherche à les réunir, et c’est la partie que je vais suivre.
@Dusk #dusk $DUSK
3
5
572
·
--
Vérifié
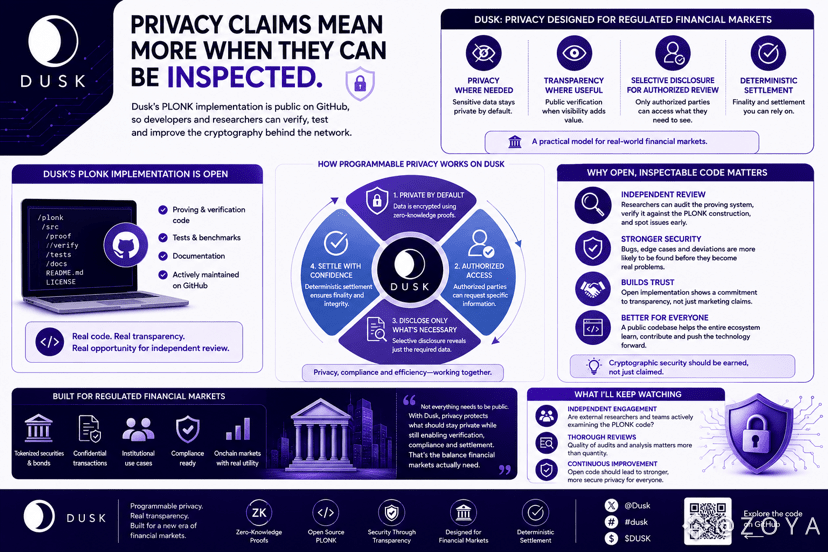
Je suis descendu un peu dans un terrier en regardant le code PLONK de Dusk aujourd’hui, et ça m’a fait réfléchir à la manière dont on juge généralement les projets de confidentialité. Voir « des preuves à connaissance nulle » dans une description technique, c’est une chose. Pouvoir regarder concrètement l’implémentation qui se cache derrière, c’en est une autre.
L’implémentation PLONK de Dusk est disponible publiquement sur GitHub, ce qui donne aux développeurs et aux chercheurs quelque chose de concret à examiner, plutôt que de devoir se fier uniquement à une description d’un livre blanc. Cela ne signifie pas automatiquement que chaque partie du système est parfaite, mais j’aime le fait que la cryptographie n’est pas traitée comme une boîte noire. 🤯
Et cela compte d’autant plus quand l’objectif est de la finance réglementée. Dusk n’essaie pas de rendre tout invisible. L’idée plus vaste, c’est une confidentialité où les informations sensibles doivent être protégées, tout en laissant de la place à la transparence et à la divulgation sélective lorsque une partie autorisée a besoin de vérifier quelque chose. C’est un modèle bien plus pratique pour les marchés financiers que de simplement tout cacher.
Je ne suis clairement pas qualifié pour auditer PLONK moi-même 😂, mais j’aime bien le principe. Si une activité financière confidentielle se déroule onchain, je préfère que la technologie de confidentialité sous-jacente soit disponible pour que les gens puissent la questionner et l’inspecter, plutôt que de simplement prendre au mot le dossier d’un projet. Cette combinaison de confidentialité, de vérification et de divulgation autorisée, c’est ce qui rend Dusk intéressant pour moi.
@Dusk_Foundation #dusk $DUSK
Je suis descendu un peu dans un terrier en regardant le code PLONK de Dusk aujourd’hui, et ça m’a fait réfléchir à la manière dont on juge généralement les projets de confidentialité. Voir « des preuves à connaissance nulle » dans une description technique, c’est une chose. Pouvoir regarder concrètement l’implémentation qui se cache derrière, c’en est une autre.
L’implémentation PLONK de Dusk est disponible publiquement sur GitHub, ce qui donne aux développeurs et aux chercheurs quelque chose de concret à examiner, plutôt que de devoir se fier uniquement à une description d’un livre blanc. Cela ne signifie pas automatiquement que chaque partie du système est parfaite, mais j’aime le fait que la cryptographie n’est pas traitée comme une boîte noire. 🤯
Et cela compte d’autant plus quand l’objectif est de la finance réglementée. Dusk n’essaie pas de rendre tout invisible. L’idée plus vaste, c’est une confidentialité où les informations sensibles doivent être protégées, tout en laissant de la place à la transparence et à la divulgation sélective lorsque une partie autorisée a besoin de vérifier quelque chose. C’est un modèle bien plus pratique pour les marchés financiers que de simplement tout cacher.
Je ne suis clairement pas qualifié pour auditer PLONK moi-même 😂, mais j’aime bien le principe. Si une activité financière confidentielle se déroule onchain, je préfère que la technologie de confidentialité sous-jacente soit disponible pour que les gens puissent la questionner et l’inspecter, plutôt que de simplement prendre au mot le dossier d’un projet. Cette combinaison de confidentialité, de vérification et de divulgation autorisée, c’est ce qui rend Dusk intéressant pour moi.
@Dusk #dusk $DUSK
L’implémentation PLONK de Dusk est disponible publiquement sur GitHub, ce qui donne aux développeurs et aux chercheurs quelque chose de concret à examiner, plutôt que de devoir se fier uniquement à une description d’un livre blanc. Cela ne signifie pas automatiquement que chaque partie du système est parfaite, mais j’aime le fait que la cryptographie n’est pas traitée comme une boîte noire. 🤯
Et cela compte d’autant plus quand l’objectif est de la finance réglementée. Dusk n’essaie pas de rendre tout invisible. L’idée plus vaste, c’est une confidentialité où les informations sensibles doivent être protégées, tout en laissant de la place à la transparence et à la divulgation sélective lorsque une partie autorisée a besoin de vérifier quelque chose. C’est un modèle bien plus pratique pour les marchés financiers que de simplement tout cacher.
Je ne suis clairement pas qualifié pour auditer PLONK moi-même 😂, mais j’aime bien le principe. Si une activité financière confidentielle se déroule onchain, je préfère que la technologie de confidentialité sous-jacente soit disponible pour que les gens puissent la questionner et l’inspecter, plutôt que de simplement prendre au mot le dossier d’un projet. Cette combinaison de confidentialité, de vérification et de divulgation autorisée, c’est ce qui rend Dusk intéressant pour moi.
@Dusk #dusk $DUSK
17
32
3.1k
·
--
Vérifié
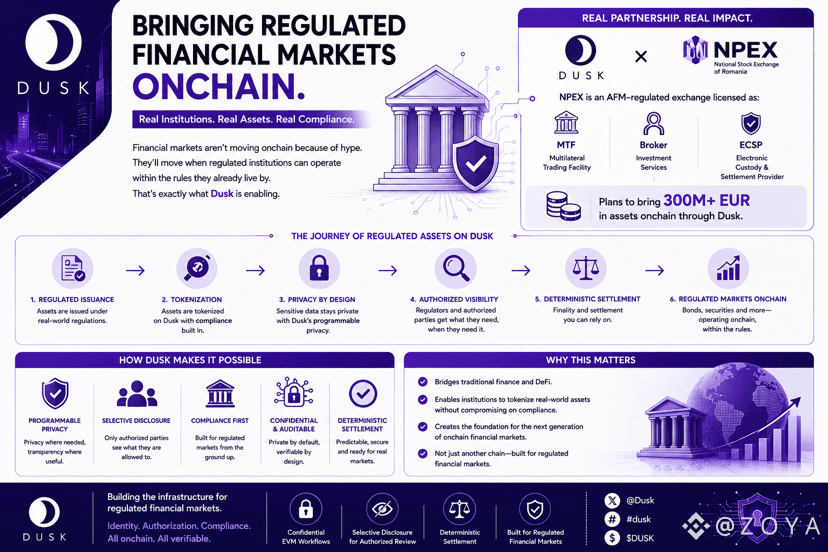
Je pensais autrefois que l’intégration des institutions financières onchain était principalement un problème de technologie… construire la chaîne, la sécuriser, puis les institutions viendraient. En regardant Dusk, je me suis rendu compte qu’il y a une autre partie dont on parle trop peu : les institutions elles-mêmes doivent être capables d’évoluer dans les règles dans lesquelles elles vivent déjà.
C’est pourquoi la connexion NPEX a attiré mon attention. NPEX est une bourse réglementée par la AFM, agréée en tant que MTF, Broker et ECSP, et elle prévoit d’amener 300 M+ EUR d’actifs onchain via Dusk. J’ai trouvé cela plus intéressant qu’un autre titre sur « l’adoption institutionnelle », car il y a ici un véritable marché réglementé. 🤯
Ensuite, je me suis mis à réfléchir à ce que cela implique pour les actifs eux-mêmes. Les obligations, les titres et autres produits financiers ne peuvent pas simplement être déposés sur une blockchain publique en s’attendant à fonctionner comme un meme coin. La propriété, la conformité, la confidentialité et le règlement doivent s’emboîter. C’est là que l’approche de Dusk commence à avoir davantage de sens pour moi… l’infrastructure est conçue dès le départ pour répondre aux exigences de la finance réglementée.
Je veux encore voir combien de tout cela se traduit par une activité de marché réelle 😂, car les partenariats et les plans, c’est une chose, et le règlement réel, c’est autre chose. Mais si des places réglementées peuvent réellement utiliser Dusk pour faire entrer des actifs financiers onchain, cela ressemble à un test bien plus important pour la blockchain que la simple création d’un autre token. C’est la partie que je surveille.
@Dusk_Foundation #dusk $DUSK
Je pensais autrefois que l’intégration des institutions financières onchain était principalement un problème de technologie… construire la chaîne, la sécuriser, puis les institutions viendraient. En regardant Dusk, je me suis rendu compte qu’il y a une autre partie dont on parle trop peu : les institutions elles-mêmes doivent être capables d’évoluer dans les règles dans lesquelles elles vivent déjà.
C’est pourquoi la connexion NPEX a attiré mon attention. NPEX est une bourse réglementée par la AFM, agréée en tant que MTF, Broker et ECSP, et elle prévoit d’amener 300 M+ EUR d’actifs onchain via Dusk. J’ai trouvé cela plus intéressant qu’un autre titre sur « l’adoption institutionnelle », car il y a ici un véritable marché réglementé. 🤯
Ensuite, je me suis mis à réfléchir à ce que cela implique pour les actifs eux-mêmes. Les obligations, les titres et autres produits financiers ne peuvent pas simplement être déposés sur une blockchain publique en s’attendant à fonctionner comme un meme coin. La propriété, la conformité, la confidentialité et le règlement doivent s’emboîter. C’est là que l’approche de Dusk commence à avoir davantage de sens pour moi… l’infrastructure est conçue dès le départ pour répondre aux exigences de la finance réglementée.
Je veux encore voir combien de tout cela se traduit par une activité de marché réelle 😂, car les partenariats et les plans, c’est une chose, et le règlement réel, c’est autre chose. Mais si des places réglementées peuvent réellement utiliser Dusk pour faire entrer des actifs financiers onchain, cela ressemble à un test bien plus important pour la blockchain que la simple création d’un autre token. C’est la partie que je surveille.
@Dusk #dusk $DUSK
C’est pourquoi la connexion NPEX a attiré mon attention. NPEX est une bourse réglementée par la AFM, agréée en tant que MTF, Broker et ECSP, et elle prévoit d’amener 300 M+ EUR d’actifs onchain via Dusk. J’ai trouvé cela plus intéressant qu’un autre titre sur « l’adoption institutionnelle », car il y a ici un véritable marché réglementé. 🤯
Ensuite, je me suis mis à réfléchir à ce que cela implique pour les actifs eux-mêmes. Les obligations, les titres et autres produits financiers ne peuvent pas simplement être déposés sur une blockchain publique en s’attendant à fonctionner comme un meme coin. La propriété, la conformité, la confidentialité et le règlement doivent s’emboîter. C’est là que l’approche de Dusk commence à avoir davantage de sens pour moi… l’infrastructure est conçue dès le départ pour répondre aux exigences de la finance réglementée.
Je veux encore voir combien de tout cela se traduit par une activité de marché réelle 😂, car les partenariats et les plans, c’est une chose, et le règlement réel, c’est autre chose. Mais si des places réglementées peuvent réellement utiliser Dusk pour faire entrer des actifs financiers onchain, cela ressemble à un test bien plus important pour la blockchain que la simple création d’un autre token. C’est la partie que je surveille.
@Dusk #dusk $DUSK
14
16
1.8k
·
--
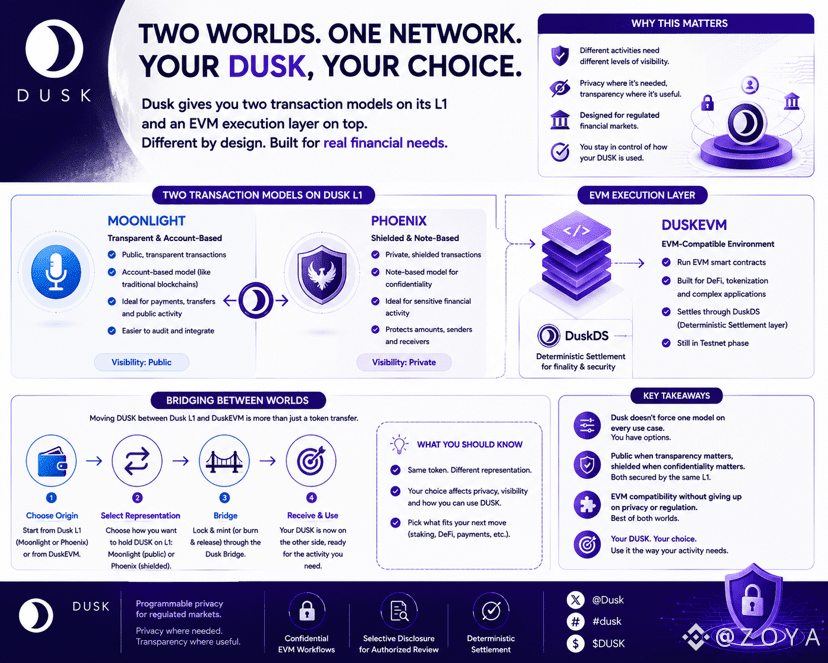
Je regardais aujourd’hui les modèles de transaction de Dusk et quelque chose a enfin fait “tilt” pour moi… toutes les activités financières ne nécessitent pas le même niveau de visibilité. Moonlight conserve DUSK public et basé sur un compte, tandis que Phoenix adopte une approche protégée par notes. Même réseau, même jeton, mais une manière très différente de gérer l’activité.
Cette distinction a d’ailleurs plus de sens quand on pense à ce que Dusk cherche à construire. Un paiement qui a besoin d’une visibilité publique ne nécessite pas forcément la même configuration qu’une transaction financière dont les détails sensibles doivent rester protégés. Phoenix utilise des transferts “shielded” pour cette raison, alors que Moonlight garde les choses transparentes. 🤯
Il y a ensuite DuskEVM, qui ajoute un environnement compatible EVM par-dessus le réseau. Ce que j’aime dans cette architecture, c’est que la confidentialité n’est pas traitée comme un réglage “tout ou rien”. Différentes applications peuvent fonctionner avec différents niveaux de visibilité, au lieu de forcer tous les cas d’usage dans le même modèle.
Je suis encore en train de comprendre toutes les façons dont ces éléments vont s’assembler 😂, mais l’idée elle-même me paraît assez pratique. Public quand la transparence compte, protégé quand la confidentialité compte… et le réseau peut prendre en charge les deux sans prétendre que l’activité financière doit toujours avoir la même apparence.
@Dusk_Foundation #dusk $DUSK
Je regardais aujourd’hui les modèles de transaction de Dusk et quelque chose a enfin fait “tilt” pour moi… toutes les activités financières ne nécessitent pas le même niveau de visibilité. Moonlight conserve DUSK public et basé sur un compte, tandis que Phoenix adopte une approche protégée par notes. Même réseau, même jeton, mais une manière très différente de gérer l’activité.
Cette distinction a d’ailleurs plus de sens quand on pense à ce que Dusk cherche à construire. Un paiement qui a besoin d’une visibilité publique ne nécessite pas forcément la même configuration qu’une transaction financière dont les détails sensibles doivent rester protégés. Phoenix utilise des transferts “shielded” pour cette raison, alors que Moonlight garde les choses transparentes. 🤯
Il y a ensuite DuskEVM, qui ajoute un environnement compatible EVM par-dessus le réseau. Ce que j’aime dans cette architecture, c’est que la confidentialité n’est pas traitée comme un réglage “tout ou rien”. Différentes applications peuvent fonctionner avec différents niveaux de visibilité, au lieu de forcer tous les cas d’usage dans le même modèle.
Je suis encore en train de comprendre toutes les façons dont ces éléments vont s’assembler 😂, mais l’idée elle-même me paraît assez pratique. Public quand la transparence compte, protégé quand la confidentialité compte… et le réseau peut prendre en charge les deux sans prétendre que l’activité financière doit toujours avoir la même apparence.
@Dusk #dusk $DUSK
Cette distinction a d’ailleurs plus de sens quand on pense à ce que Dusk cherche à construire. Un paiement qui a besoin d’une visibilité publique ne nécessite pas forcément la même configuration qu’une transaction financière dont les détails sensibles doivent rester protégés. Phoenix utilise des transferts “shielded” pour cette raison, alors que Moonlight garde les choses transparentes. 🤯
Il y a ensuite DuskEVM, qui ajoute un environnement compatible EVM par-dessus le réseau. Ce que j’aime dans cette architecture, c’est que la confidentialité n’est pas traitée comme un réglage “tout ou rien”. Différentes applications peuvent fonctionner avec différents niveaux de visibilité, au lieu de forcer tous les cas d’usage dans le même modèle.
Je suis encore en train de comprendre toutes les façons dont ces éléments vont s’assembler 😂, mais l’idée elle-même me paraît assez pratique. Public quand la transparence compte, protégé quand la confidentialité compte… et le réseau peut prendre en charge les deux sans prétendre que l’activité financière doit toujours avoir la même apparence.
@Dusk #dusk $DUSK
12
10
634
·
--
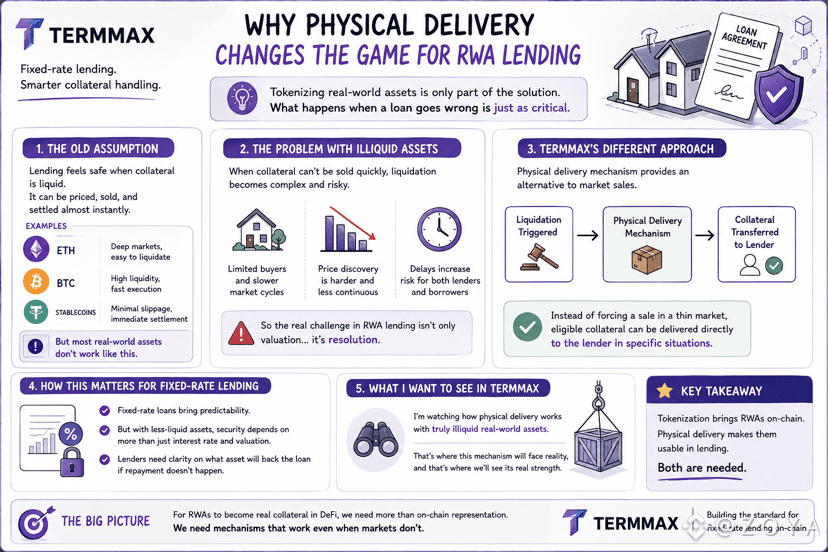
J’ai passé du temps à analyser la manière dont TermMax gère la garantie lorsque l’actif lui-même est difficile à vendre, et cela a changé ma façon de penser le prêt adossé à des RWA.
Avec des tokens très liquides, la liquidation peut généralement s’appuyer sur un marché actif pour convertir la garantie en la valeur requise. Mais cette approche devient beaucoup plus difficile lorsque l’actif sous-jacent a peu d’acheteurs ou un règlement plus lent.
Le mécanisme de livraison physique de TermMax offre aux prêteurs une autre voie… au lieu de dépendre entièrement d’une vente immédiate sur le marché, une garantie éligible peut être transférée au prêteur lorsque certaines conditions de liquidation se produisent.
Pour moi, la partie la plus intéressante n’est donc pas seulement d’utiliser des RWA comme garantie… c’est de concevoir le système de prêt en tenant compte de ce qui se passe d’abord lorsque cette garantie n’a tout simplement pas une liquidité importante.
@termmax #TermMax
J’ai passé du temps à analyser la manière dont TermMax gère la garantie lorsque l’actif lui-même est difficile à vendre, et cela a changé ma façon de penser le prêt adossé à des RWA.
Avec des tokens très liquides, la liquidation peut généralement s’appuyer sur un marché actif pour convertir la garantie en la valeur requise. Mais cette approche devient beaucoup plus difficile lorsque l’actif sous-jacent a peu d’acheteurs ou un règlement plus lent.
Le mécanisme de livraison physique de TermMax offre aux prêteurs une autre voie… au lieu de dépendre entièrement d’une vente immédiate sur le marché, une garantie éligible peut être transférée au prêteur lorsque certaines conditions de liquidation se produisent.
Pour moi, la partie la plus intéressante n’est donc pas seulement d’utiliser des RWA comme garantie… c’est de concevoir le système de prêt en tenant compte de ce qui se passe d’abord lorsque cette garantie n’a tout simplement pas une liquidité importante.
@TermMax #TermMax
Avec des tokens très liquides, la liquidation peut généralement s’appuyer sur un marché actif pour convertir la garantie en la valeur requise. Mais cette approche devient beaucoup plus difficile lorsque l’actif sous-jacent a peu d’acheteurs ou un règlement plus lent.
Le mécanisme de livraison physique de TermMax offre aux prêteurs une autre voie… au lieu de dépendre entièrement d’une vente immédiate sur le marché, une garantie éligible peut être transférée au prêteur lorsque certaines conditions de liquidation se produisent.
Pour moi, la partie la plus intéressante n’est donc pas seulement d’utiliser des RWA comme garantie… c’est de concevoir le système de prêt en tenant compte de ce qui se passe d’abord lorsque cette garantie n’a tout simplement pas une liquidité importante.
@TermMax #TermMax
7
6
299
·
--
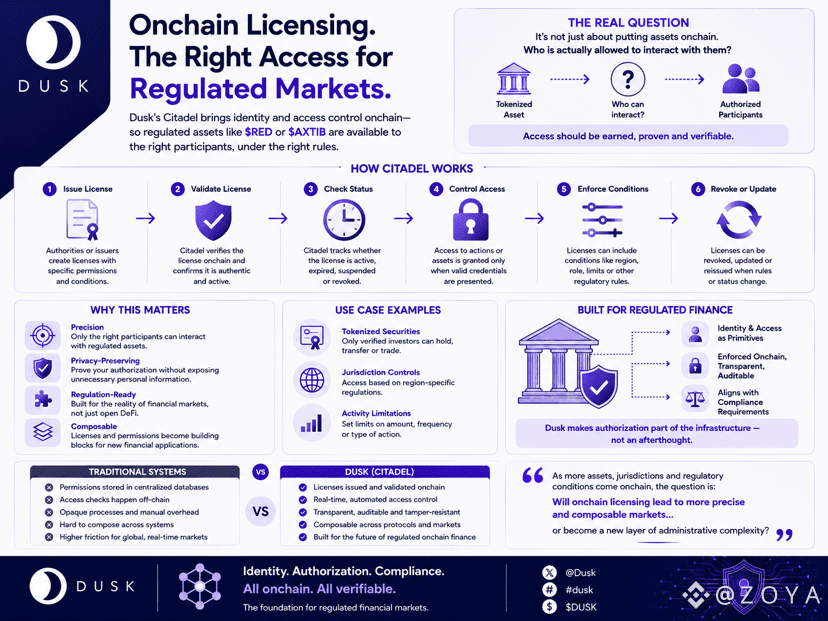
J’ai réfléchi à quelque chose qui paraît plutôt normal dans la finance traditionnelle, mais qui est souvent ignoré sur la chaîne… la permission. Si un actif réglementé est disponible sur la blockchain, cela ne signifie pas automatiquement que tout le monde devrait pouvoir interagir avec lui. En explorant la Citadelle de Dusk, j’ai réalisé à quel point une grande partie de la finance dépend du fait de savoir qui a le droit de faire quoi.
La Citadelle repose sur l’émission et la validation de licences, la vérification qu’elles sont toujours actives, et le contrôle de certaines actions en fonction de justificatifs valides. Ce qui m’a semblé intéressant, c’est que cela transforme l’autorisation en quelque chose que la blockchain peut réellement comprendre, au lieu de la laisser cachée quelque part dans une base de données. Un participant peut prouver qu’il est éligible sans avoir à exposer tous les détails le concernant. 🤯
Puis j’ai commencé à penser à quel point c’est différent de l’expérience crypto habituelle. La plupart d’entre nous sont habitués à connecter un portefeuille et à interagir avec n’importe quel contrat que l’on souhaite, mais les marchés réglementés ne peuvent évidemment pas fonctionner comme ça. Les titres tokenisés ont besoin de règles sur qui peut les détenir, les échanger ou accéder à certaines actions. Rapprocher ces permissions de l’actif pourrait rendre l’ensemble du système bien plus précis.
Je me demande encore à quel point ces règles deviennent complexes dès lors que vous avez différents actifs, investisseurs et juridictions impliqués 😂. Mais j’aime la direction que Dusk prend ici. Si la finance réglementée passe sur la blockchain, l’identité et l’autorisation ne pourront probablement plus rester un sujet qui se fait en silence en arrière-plan. Elles doivent aussi faire partie de l’infrastructure.
@Dusk_Foundation #dusk $DUSK
J’ai réfléchi à quelque chose qui paraît plutôt normal dans la finance traditionnelle, mais qui est souvent ignoré sur la chaîne… la permission. Si un actif réglementé est disponible sur la blockchain, cela ne signifie pas automatiquement que tout le monde devrait pouvoir interagir avec lui. En explorant la Citadelle de Dusk, j’ai réalisé à quel point une grande partie de la finance dépend du fait de savoir qui a le droit de faire quoi.
La Citadelle repose sur l’émission et la validation de licences, la vérification qu’elles sont toujours actives, et le contrôle de certaines actions en fonction de justificatifs valides. Ce qui m’a semblé intéressant, c’est que cela transforme l’autorisation en quelque chose que la blockchain peut réellement comprendre, au lieu de la laisser cachée quelque part dans une base de données. Un participant peut prouver qu’il est éligible sans avoir à exposer tous les détails le concernant. 🤯
Puis j’ai commencé à penser à quel point c’est différent de l’expérience crypto habituelle. La plupart d’entre nous sont habitués à connecter un portefeuille et à interagir avec n’importe quel contrat que l’on souhaite, mais les marchés réglementés ne peuvent évidemment pas fonctionner comme ça. Les titres tokenisés ont besoin de règles sur qui peut les détenir, les échanger ou accéder à certaines actions. Rapprocher ces permissions de l’actif pourrait rendre l’ensemble du système bien plus précis.
Je me demande encore à quel point ces règles deviennent complexes dès lors que vous avez différents actifs, investisseurs et juridictions impliqués 😂. Mais j’aime la direction que Dusk prend ici. Si la finance réglementée passe sur la blockchain, l’identité et l’autorisation ne pourront probablement plus rester un sujet qui se fait en silence en arrière-plan. Elles doivent aussi faire partie de l’infrastructure.
@Dusk #dusk $DUSK
La Citadelle repose sur l’émission et la validation de licences, la vérification qu’elles sont toujours actives, et le contrôle de certaines actions en fonction de justificatifs valides. Ce qui m’a semblé intéressant, c’est que cela transforme l’autorisation en quelque chose que la blockchain peut réellement comprendre, au lieu de la laisser cachée quelque part dans une base de données. Un participant peut prouver qu’il est éligible sans avoir à exposer tous les détails le concernant. 🤯
Puis j’ai commencé à penser à quel point c’est différent de l’expérience crypto habituelle. La plupart d’entre nous sont habitués à connecter un portefeuille et à interagir avec n’importe quel contrat que l’on souhaite, mais les marchés réglementés ne peuvent évidemment pas fonctionner comme ça. Les titres tokenisés ont besoin de règles sur qui peut les détenir, les échanger ou accéder à certaines actions. Rapprocher ces permissions de l’actif pourrait rendre l’ensemble du système bien plus précis.
Je me demande encore à quel point ces règles deviennent complexes dès lors que vous avez différents actifs, investisseurs et juridictions impliqués 😂. Mais j’aime la direction que Dusk prend ici. Si la finance réglementée passe sur la blockchain, l’identité et l’autorisation ne pourront probablement plus rester un sujet qui se fait en silence en arrière-plan. Elles doivent aussi faire partie de l’infrastructure.
@Dusk #dusk $DUSK
15
13
312
·
--
Ce qui ressort avec TermMax, c’est l’accent mis sur la prévisibilité du financement tout en conservant une personnalisation du marché.
Ce qui ressort avec TermMax, c’est l’accent mis sur la prévisibilité du financement tout en conservant une personnalisation du marché.
77
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceReopensWithdrawalsForMoreAssets
1M vues
5,526 mentions
Mise à jour sur le rétablissement n° 9 : les retraits pour d’autres actifs vont reprendre (2026-11-06)
Binance Announcement
·109 mentions J’aime
·465.3k vues
AnthropicIPOValuationDoubts
8,617 vues
264 mentions
UkraineCentralBankOpposesCurrentCryptoAssetBill
0 vues
7 mentions