


Auteur original : Vitalik Buterin
Traducteur : Odaily Planet Daily Azuma
Le 9 mars, Vitalik Buterin, co-fondateur d'Ethereum, a publié un court article sur le forum de recherche Ethereum (ethresear.ch) intitulé "Comment sauver les fonds des utilisateurs des attaques quantiques soudaines via des hard forks".
Dans l'article, Vitalik explique comment Ethereum peut minimiser la perte de fonds des utilisateurs en cas d'urgence si une attaque quantique survient demain, et quelles procédures il doit utiliser pour passer à une forme résistante aux quantiques, puis reprendre ses opérations normales.
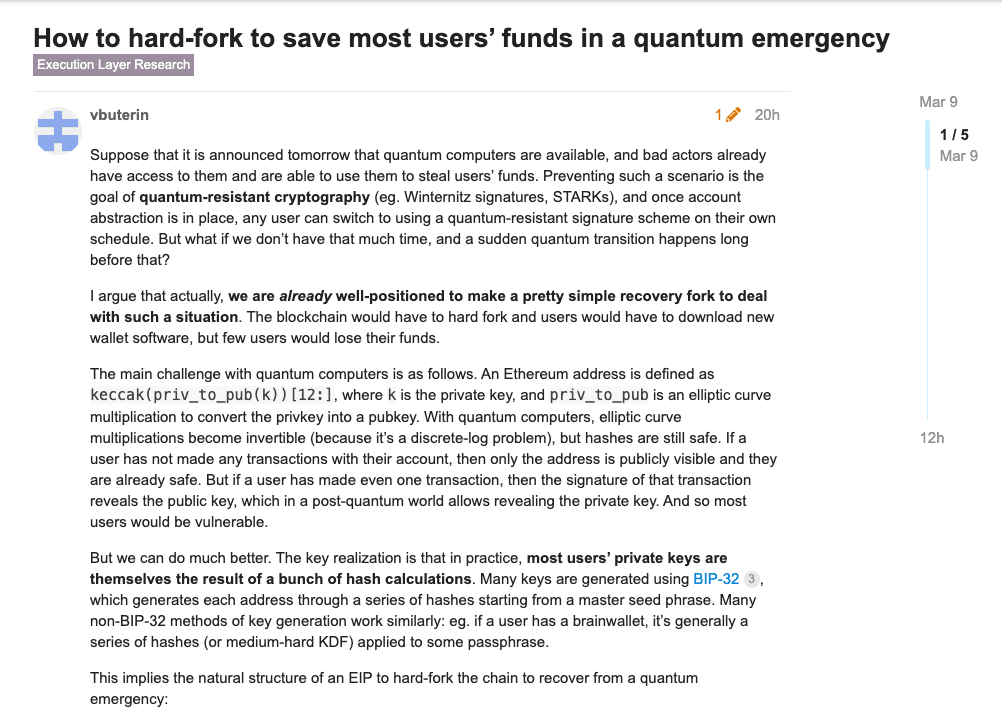
Ce qui suit est le texte intégral de Vitalik, compilé par Odaily Planet Daily.
Que ferions-nous si un ordinateur quantique devenait disponible demain et qu’un mauvais acteur y avait accès d’une manière ou d’une autre et voulait l’utiliser pour voler les fonds des utilisateurs ?
Des technologies résistantes aux quantiques telles que les signatures Winternitz et STARK ont été développées pour éviter que cela ne se produise. Une fois l'abstraction du compte prête, n'importe quel utilisateur peut passer de manière aléatoire à un schéma de signature résistant aux quantiques. Mais que faire si nous n’avons pas beaucoup de temps et si une attaque quantique arrive plus soudainement que tout le monde ne le pense ?
Je pense que nous avons en fait suffisamment de conditions pour résoudre ce problème grâce à un fork de récupération relativement simple. Avec cette solution, le réseau Ethereum devra subir un hard fork et les utilisateurs devront télécharger un nouveau logiciel de portefeuille, mais seul un petit nombre d'utilisateurs risquent de perdre leurs fonds.
Les principales menaces liées aux attaques quantiques sont les suivantes. L'adresse Ethereum est obtenue en exécutant la fonction keccak(priv_to_pub(k))[ 12:], où k correspond à la clé privée, et priv_to_pub correspond à une multiplication de courbe elliptique, qui est utilisée pour convertir la clé privée en clé publique. .
Lorsque l'informatique quantique sera réalisée, la multiplication de courbe elliptique ci-dessus deviendra réversible (car c'est en fait la solution au problème du logarithme discret), mais l'opération de hachage est toujours sûre. Si l'utilisateur n'a effectué aucune transaction, seules les informations d'adresse sont divulguées, auquel cas elles seront toujours en sécurité ; mais tant que l'utilisateur a effectué ne serait-ce qu'une seule transaction, la signature de la transaction exposera la clé publique, ce qui est impossible. dans les ordinateurs quantiques, il est possible d’exposer la clé privée. Donc, dans ce cas, la plupart des utilisateurs seront en danger.
Mais nous avons en réalité des moyens d'atténuer cette menace. Le point clé est qu'en pratique, les clés privées de la plupart des utilisateurs sont générées par une série d'opérations de hachage. Par exemple, de nombreuses clés privées sont générées à l'aide de la spécification BIP-32, qui est générée par une série d'opérations de hachage basées sur un ensemble de mots mnémoniques ; de nombreuses méthodes de génération de clés privées non BIP-32 sont presque similaires, par exemple, si l'utilisateur utilise Il s'agit d'un portefeuille cérébral, qui est généralement généré par une série d'opérations de hachage (ou une fonction de dérivation de clé moyennement difficile) d'un mot de passe.
Cela signifie qu’une solution à une attaque quantique soudaine via un fork réparateur suivrait les étapes suivantes :
Tout d’abord, annulez tous les blocs après l’attaque à grande échelle ;
Deuxièmement, désactivez le mode de transaction traditionnel basé sur les adresses EOA ;
Troisièmement, (s'il n'est pas implémenté d'ici là), ajoutez un nouveau type de transaction pour permettre les transactions via des portefeuilles de contrats intelligents (comme certaines parties du RIP-7560) ;
Quatrièmement, ajoutez un nouveau type de transaction ou un nouveau code d'opération, grâce auquel les utilisateurs peuvent fournir une preuve STARK. Si la preuve est réussie, le code de l'adresse de l'utilisateur sera remplacé par un nouveau code vérifié, puis l'utilisateur pourra utiliser le nouveau code d'adresse. comme portefeuille de contrat intelligent. .
Cinquièmement, dans le but d'économiser du gaz et en raison de la grande quantité de données requises pour les épreuves STARK, nous prendrons en charge les épreuves STARK par lots pour effectuer simultanément plusieurs épreuves STARK des types ci-dessus.
En principe, nous pourrions commencer demain le développement de l’infrastructure nécessaire à la mise en œuvre de ce fork réparateur, permettant à l’écosystème Ethereum de se préparer en cas d’attaque quantique soudaine.