


Une version enveloppée de Monero (XMR) a plongé de plus de 99 % sur Hyperliquid vendredi après qu’un portefeuille ayant reçu des jetons du compte du déployeur a vendu environ 13,5 millions de dollars de cet actif, selon Bitquery, une société d’analyse de la blockchain.
Le jeton, appelé XMR1, est passé d’environ 500 $ à 1 $ en quelque 30 minutes, soit une baisse de 99,8 %, selon Bitquery. Les jetons enveloppés sont conçus pour représenter d’autres cryptomonnaies sur différentes blockchains, ce qui permet de les échanger en dehors de leurs réseaux d’origine. L’effondrement a touché XMR1, et non la cryptomonnaie native de Monero.
Selon l’analyse sur la chaîne de Bitquery, le portefeuille a reçu 5,2 millions de jetons XMR1 du compte déployeur avant de vendre environ 13,5 millions de dollars de cet actif vendredi.
L’entreprise a retracé 13,28 millions de dollars en USDC transférés vers Arbitrum, où 13,22 millions de dollars ont été échangés contre 7 467 ethers (ETH) via CoW Protocol. La majeure partie des ETH a ensuite été transférée vers Ethereum.
Bitquery a également découvert que les fonds issus de quatre piratages survenus plus tôt en novembre, impliquant Across Protocol, Kava, Lighter et Safe, avaient servi à acheter environ 6,6 millions de dollars de XMR1, apparemment dans le but d’obtenir du Monero natif. L’entreprise a déclaré n’avoir trouvé aucune preuve sur la chaîne reliant ces incidents à l’exploitation présumée de vendredi.
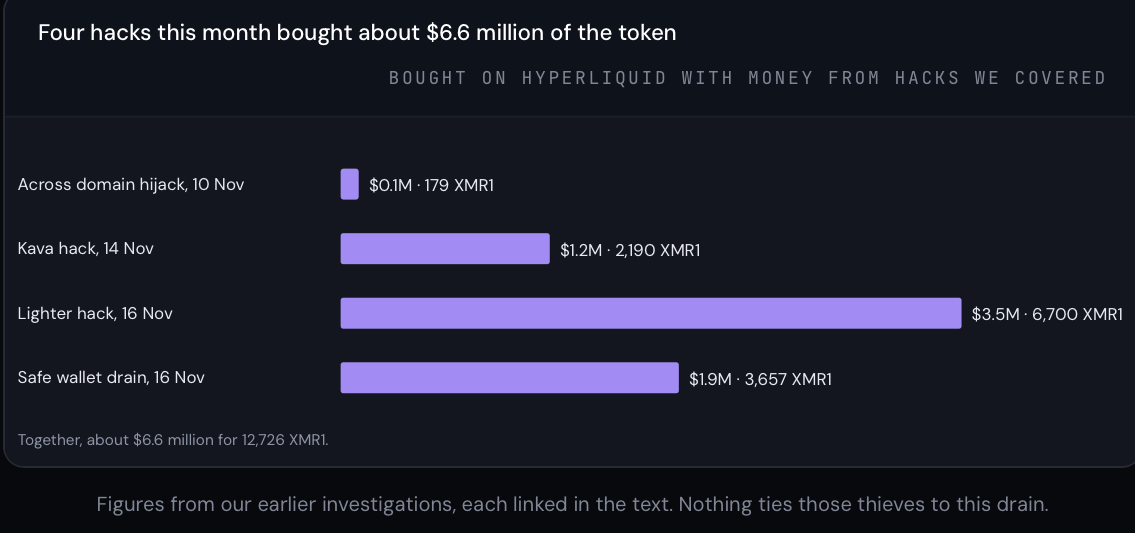
Valeur des achats de XMR1 liés aux fonds issus de quatre piratages de novembre. Source : Bitquery
Bitquery a déclaré que son enquête sur la chaîne n’avait pas permis d’établir comment la clé privée du compte déployeur avait été obtenue, ni qui la contrôlait lors des transferts. Les circonstances de la compromission présumée restent donc à confirmer.
L’opérateur de Wagyu accuse une possible faille de l’infrastructure
PerpetualCow, l’opérateur pseudonyme de Wagyu, le service à l’origine de XMR1, a attribué l’effondrement à une prétendue faille chez l’hébergeur 1984, affirmant que des données clients et des fichiers internes du serveur avaient été exposés.
Selon PerpetualCow, la clé de déploiement de XMR1 était stockée sur un serveur qui a ensuite été supprimé, mais l’hébergeur aurait conservé les journaux et les fichiers associés.
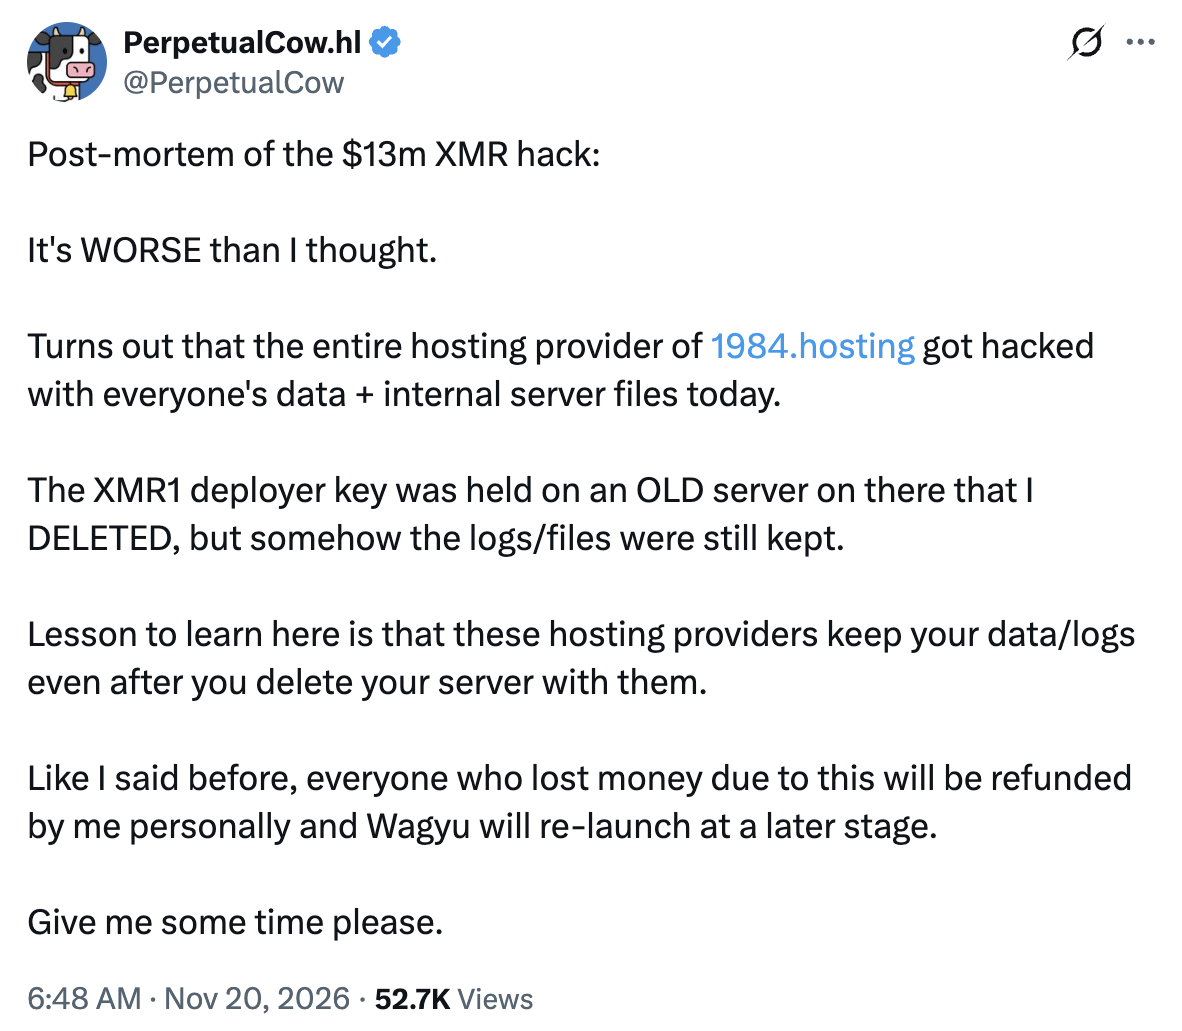
Source : Perpetual Cow
PerpetualCow s’est également engagé à rembourser personnellement les traders touchés et a déclaré que Wagyu serait relancé ultérieurement, sans toutefois fournir de calendrier.
Cointelegraph a contacté l’opérateur pour obtenir davantage de détails sur la faille présumée et les projets de remboursement, mais n’avait pas reçu de réponse au moment de la publication.
Magazine : gel de 6,5 milliards de dollars ordonné par Binance, Hong Kong se méfie de HYPE : Asia Express