Qu’un protocole DeFi fonctionne grâce à des contrats intelligents publics devrait suffire à garantir la sécurité des fonds : c’est ce que croit la majorité, et cela vient d’être démenti.
La logique semble valable à première vue. Le code est public, tout le monde peut l’examiner, personne ne le contrôle seul. Ça paraît rassurant. Pourtant, deux plateformes fonctionnant sur le réseau $ETH et sur Polygon ont subi des attaques différentes, et dans les deux cas, le résultat a été le même : des fonds ont quitté le protocole sans l’autorisation de personne.
Un exploit ne détruit pas le code : il l’utilise exactement comme il a été écrit, mais dans un ordre ou un contexte que l’équipe n’avait pas anticipé.
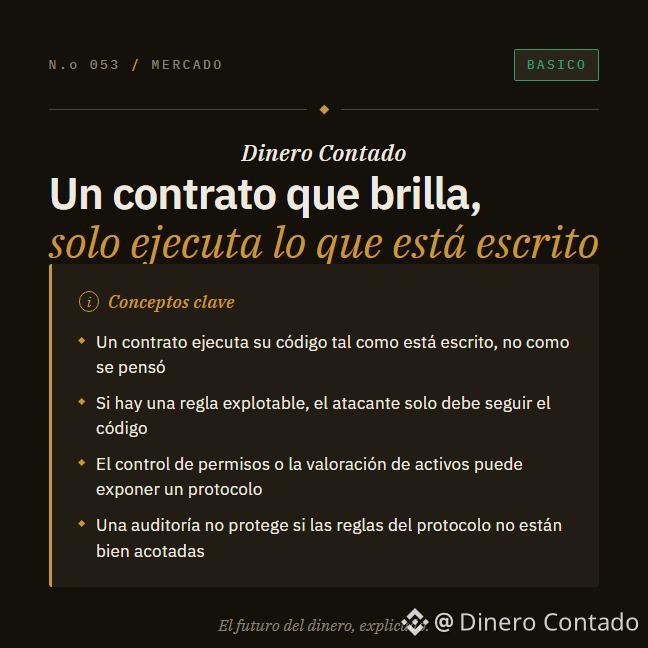
CONCEPTS CLÉS
- Les contrats intelligents exécutent ce que le code indique, pas ce que le programmeur voulait dire. C’est dans cette différence que se nichent les exploits.
- Un prêt flash est emprunté et remboursé au cours de la même transaction. Pour un attaquant, son intérêt est de lui donner accès à un très gros capital pendant un instant, suffisamment longtemps pour fausser les prix internes d’un protocole.
- Un contrat proxy n’est pas un détail : c’est le mécanisme qui détermine quel code est exécuté. Si un attaquant peut le modifier, il contrôle tout le protocole.
La sécurité d’un protocole DeFi n’est pas garantie par la technologie : elle dépend de jusqu’où ses développeurs sont allés pour imaginer les façons dont il pourrait échouer. Deux plateformes viennent de montrer que ce travail ne s’arrête jamais.
Transparence : Binance peut nous verser une commission si vous effectuez une opération après avoir cliqué sur un symbole d’actif ou un lien de prix dans cette publication.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisquesCrypto
La logique semble valable à première vue. Le code est public, tout le monde peut l’examiner, personne ne le contrôle seul. Ça paraît rassurant. Pourtant, deux plateformes fonctionnant sur le réseau $ETH et sur Polygon ont subi des attaques différentes, et dans les deux cas, le résultat a été le même : des fonds ont quitté le protocole sans l’autorisation de personne.
Un exploit ne détruit pas le code : il l’utilise exactement comme il a été écrit, mais dans un ordre ou un contexte que l’équipe n’avait pas anticipé.
CONCEPTS CLÉS
- Les contrats intelligents exécutent ce que le code indique, pas ce que le programmeur voulait dire. C’est dans cette différence que se nichent les exploits.
- Un prêt flash est emprunté et remboursé au cours de la même transaction. Pour un attaquant, son intérêt est de lui donner accès à un très gros capital pendant un instant, suffisamment longtemps pour fausser les prix internes d’un protocole.
- Un contrat proxy n’est pas un détail : c’est le mécanisme qui détermine quel code est exécuté. Si un attaquant peut le modifier, il contrôle tout le protocole.
La sécurité d’un protocole DeFi n’est pas garantie par la technologie : elle dépend de jusqu’où ses développeurs sont allés pour imaginer les façons dont il pourrait échouer. Deux plateformes viennent de montrer que ce travail ne s’arrête jamais.
Transparence : Binance peut nous verser une commission si vous effectuez une opération après avoir cliqué sur un symbole d’actif ou un lien de prix dans cette publication.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisquesCrypto