
#CryptoSecurity
Une carte dissimulée, une minuscule antenne et environ 604 000 $ de pertes alléguées : voici ce qui est confirmé, ce qui relève seulement d’allégations et les 5 vérifications importantes à faire avant de faire confiance à un portefeuille matériel.
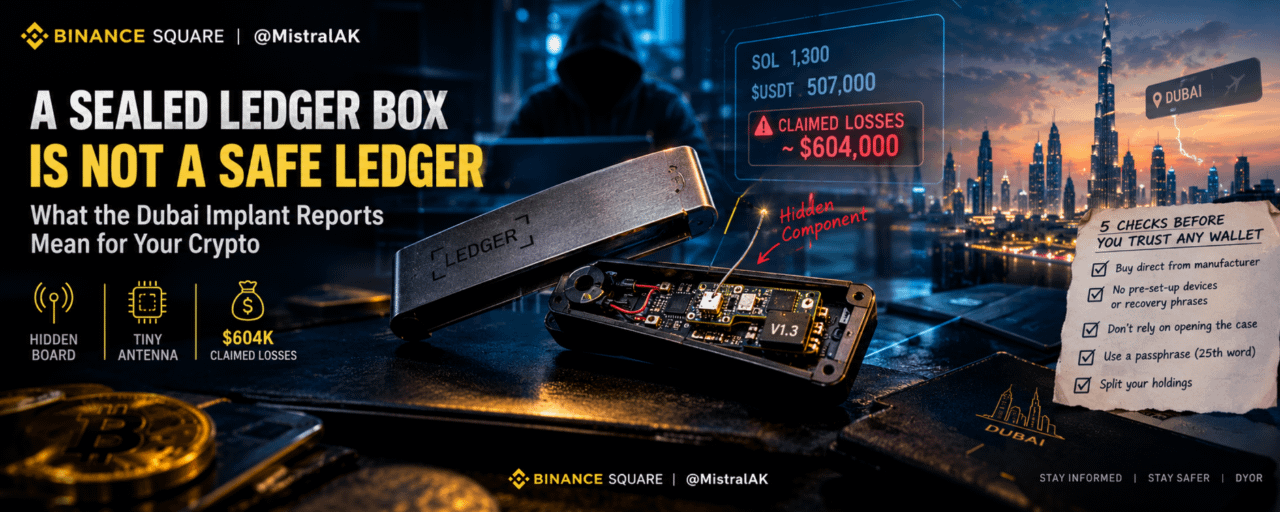
On peut tout faire « comme il faut » et quand même tout perdre. C’est le message dérangeant qui nous vient de Dubaï, où deux acheteurs affirment que des portefeuilles Ledger flambant neufs achetés chez Virgin Megastore ont été vidés en quelques semaines : environ 1 300 $SOL d’un Ledger Flex et 507 000 $USDT d’un Ledger Stax, soit près de 604 000 $ au total, selon FinanceFeeds. Aucun de ces montants n’a été vérifié de manière indépendante.
Ce n’est plus une histoire qui se limite à une seule région. Tout a commencé avec des appareils vendus par l’intermédiaire d’un revendeur agréé en Asie du Sud-Est, puis un détaillant allemand a été concerné en octobre. À présent, les premiers signalements viennent du Moyen-Orient.
CE QUI EST CONFIRMÉ
▪️ Le 15 octobre, Ledger a déclaré que des criminels avaient acheté des appareils authentiques, les avaient ouverts, y avaient installé des composants cachés conçus pour capturer les phrases de récupération lors de la configuration, puis les avaient remis en circulation par l’intermédiaire de revendeurs. Ledger affirme qu’il n’y a eu « aucune faille dans la puce, le système d’exploitation ou les serveurs de Ledger ».
▪️ Le registre OSINT de Mark Karpelès sur les implants Ledger a classé le Flex de Dubaï comme compromis, sur la base de photos de l’appareil ouvert : une carte supplémentaire reliée à une antenne et marquée « V1.3 », une version que le registre n’avait encore jamais repérée (Unchained).
▪️ Selon Unchained, Ledger répertorie Virgin Megastores parmi ses revendeurs agréés aux Émirats arabes unis.
CE QUI RESTE AU STADE DES ALLÉGATIONS
▪️ Le cas du Stax (507 000 USDT, acheté le 11 octobre) repose sur le témoignage de son propriétaire. Aucune photo d’un appareil ouvert n’a été publiée ; aucun implant n’est donc confirmé.
▪️ Les montants des pertes et l’historique des achats proviennent des publications des victimes elles-mêmes.
▪️ Rien de public ne prouve que les deux affaires de Dubaï impliquent le même pirate, ni que le détaillant était au courant. On ignore toujours où les appareils ont été modifiés.
Au 18 novembre, je n’ai trouvé aucune déclaration de Ledger portant spécifiquement sur les affaires de Dubaï.
POURQUOI LA « VÉRIFICATION D’AUTHENTICITÉ » NE SUFFIT PAS
Selon la documentation de Ledger, rapportée par FinanceFeeds, sa vérification d’authenticité ne permet pas de détecter une modification physique lorsque l’élément sécurisé est intact. Un appareil peut réussir la vérification tout en contenant un composant supplémentaire. C’est pourquoi « il a réussi la vérification » ne signifie pas « il est sûr ».
5 VÉRIFICATIONS AVANT DE FAIRE CONFIANCE À UN PORTEFEUILLE MATÉRIEL
▪️ Achetez directement auprès du fabricant. Chaque affaire remonte au circuit de revente, et non à la boutique du fabricant. Moins il y a d’intermédiaires, moins il y a de risques de manipulation.
▪️ Considérez tout appareil déjà configuré ou toute phrase de récupération déjà écrite comme un motif de refus catégorique. Un portefeuille authentique génère votre phrase devant vous. N’utilisez jamais un appareil livré avec des mots déjà inscrits.
▪️ Ne comptez pas sur l’ouverture du boîtier pour « inspecter la carte ». C’est une solution de dernier recours, pas un test. La plupart des acheteurs ne peuvent pas évaluer une carte à l’œil nu, et l’ouverture peut entraîner ses propres problèmes.
▪️ Utilisez une phrase secrète (le « 25e mot ») comme couche de protection supplémentaire, et non comme solution. Elle renforce la sécurité, mais les sources ne précisent pas si elle aurait empêché ces implants. Ne la considérez donc pas comme une garantie.
▪️ Répartissez vos avoirs. Un seul appareil, une seule phrase de récupération et un seul point de défaillance : voilà le vrai risque. Répartissez vos fonds entre plusieurs portefeuilles distincts et gardez votre épargne à long terme à l’écart de tout portefeuille récemment configuré.
SI VOUS AVEZ ACHETÉ CHEZ UN REVENDEUR RÉCEMMENT
Karpelès a conseillé à toute personne ayant acheté un Ledger ou un Trezor dans un Virgin Megastore au cours des derniers mois de vérifier la présence de composants ajoutés ou de déplacer ses fonds. Ce conseil est raisonnable pour tout achat auprès d’un revendeur, pas seulement à Dubaï. Déplacer ses fonds signifie les envoyer vers un portefeuille dont la phrase de récupération a été générée sur un appareil auquel vous faites confiance.
CE QUE JE SURVEILLE
▪️ Si Ledger confirme l’affaire du Stax et publie les informations techniques plus détaillées qu’elle avait promises en octobre.
▪️ Si Virgin Megastore ou les autorités des Émirats arabes unis réagissent.
▪️ Si d’autres victimes, dont les appareils ont été ouverts et photographiés, se manifestent, ce qui ferait passer les cas du stade « allégué » à celui de « confirmé ».
Les portefeuilles matériels restent parmi les meilleurs outils pour conserver soi-même ses fonds. Ce que montrent les éléments disponibles, c’est que l’attaque se situe dans la chaîne d’approvisionnement, et non dans la puce.
Une question pour vous :
Où avez-vous acheté votre portefeuille matériel, et en rachèteriez-vous un auprès d’un revendeur après cette affaire ?
Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches.
Suivez-moi pour découvrir chaque jour d’autres analyses d’actualité. @MistralAK
Si mon travail vous plaît, suivez-moi pour rester informé et laissez un TIP pour m’encourager :)
#LedgerHardwareImplantReportsExtendToDubai #Ledger