


Un incident récent, au cours duquel plus de 10 millions de dollars ont été siphonnés d’une plateforme d’échange décentralisée de contrats à terme perpétuels, met en évidence les limites d’une approche de la sécurité axée sur les contrôles des retraits
Selon le rapport d’analyse de Lighter, un attaquant a utilisé des clés API compromises pour transférer des fonds vers un pool public et échanger des parts détenues via un autre compte. Bitquery a retracé un retrait de 10,39 millions d’USDC. La plateforme a indiqué que son protocole et ses contrats intelligents n’avaient pas été touchés.
Lighter exige désormais des signatures de portefeuille pour les transferts vers les pools publics et a rendu les signatures des clés API non publiques. La plateforme prévoit également de mettre en place des listes d’autorisation d’adresses IP et des autorisations configurables pour chaque clé.
Lighter a depuis rétabli les dépôts et les retraits, tout en restituant environ 5 millions de dollars en USDC (USDC) au trader concerné.
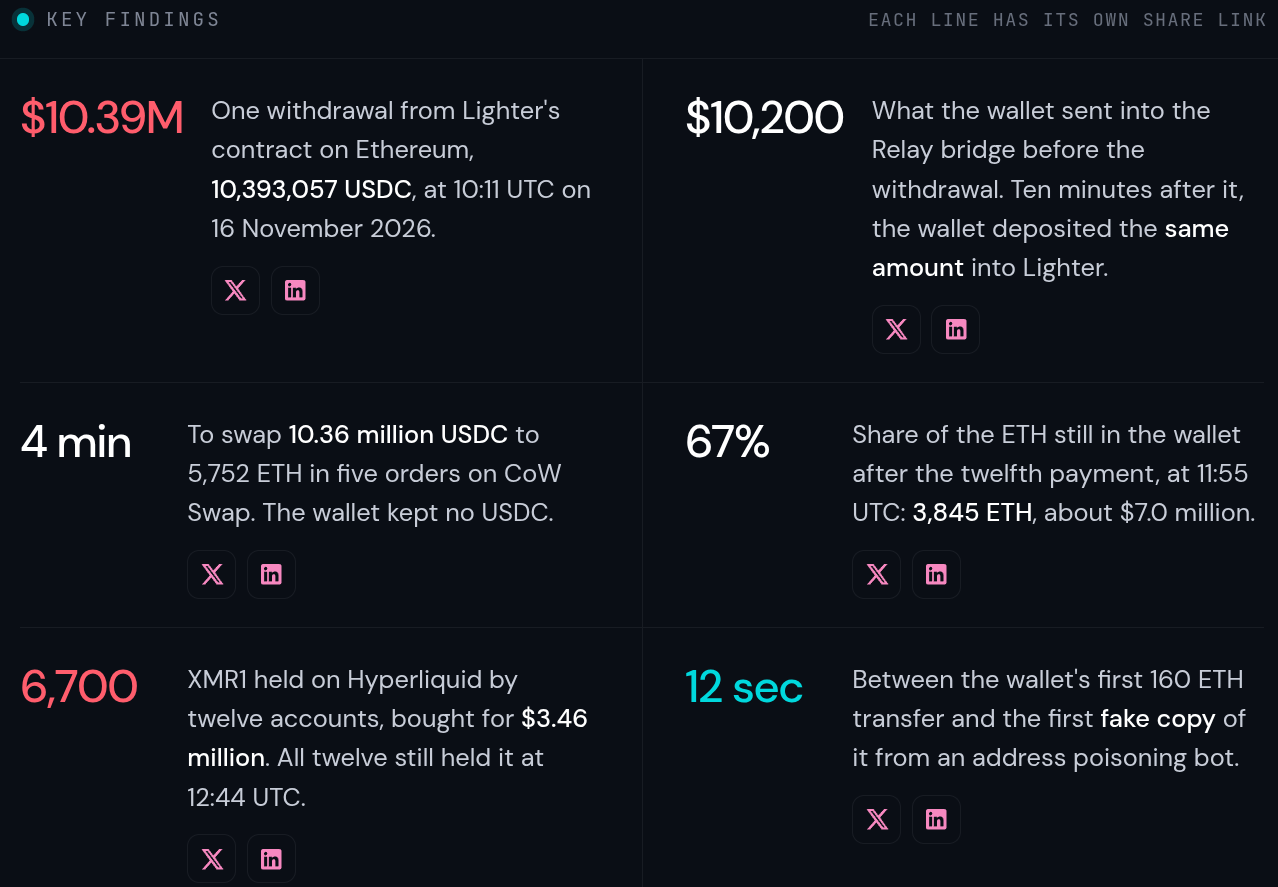
Infographie sur l’incident de Lighter. Source : Bitquery
L’incident montre que les audits de cybersécurité doivent aller au-delà des vulnérabilités des contrats intelligents. Il est également important de prendre en compte l’écart entre les autorisations accordées par un système et les conséquences financières qu’elles peuvent entraîner.
Le risque réel associé à un identifiant dépend des soldes auxquels il donne accès, des transactions qu’il permet d’initier et des expositions qu’il peut créer. Le fait qu’il autorise ou non le retrait d’actifs, et les destinations possibles de ces retraits, ne sont que deux des nombreux facteurs à prendre en compte. Comme l’a expliqué Lighter dans son rapport post-mortem :
« Une clé qui permet de trader peut quand même vous faire perdre de l’argent si quelqu’un d’autre la détient. »
Cela signifie que chaque identifiant doit être assorti d’un mandat clairement défini. Celui-ci peut préciser les comptes accessibles, les marchés autorisés, la taille des ordres, les tolérances de prix et l’exposition totale. Le transfert de capitaux vers un pool partagé ou l’élargissement de ces limites peut nécessiter une autorisation distincte.
La même logique s’applique aux signatures supplémentaires. Une deuxième signature renforce réellement la protection lorsque son processus d’approbation évalue de manière indépendante les conséquences financières de la transaction.
Pour lire l’analyse complète sur les autorisations des DEX, qui vont au-delà des retraits, abonnez-vous à la newsletter Daybreak.
Magazine : le bitcoin à 1 million de dollars d’ici 2030 ? « Presque certainement pas », affirme Qureshi, de Dragonfly