


Le Google Threat Intelligence Group (GTIG) a déclaré avoir identifié pour la première fois des attaquants utilisant des frameworks de grands modèles de langage (LLM) pour automatiser la découverte et l’exploitation de vulnérabilités logicielles, sans instructions humaines étape par étape.
Dans un rapport publié lundi, les chercheurs ont décrit un outil découvert sur un serveur de préproduction exposé, qui comparait les versions de logiciels, repérait les failles potentielles, puis générait et exécutait du code d’exploitation.
« Au cours du trimestre écoulé, le GTIG a identifié pour la première fois des acteurs malveillants utilisant des frameworks LLM pour automatiser entièrement la découverte et l’exploitation de vulnérabilités, sans intervention humaine », ont déclaré les chercheurs.
GTIG a identifié un serveur de préproduction exposé hébergeant un cadre de recherche de vulnérabilités et d’armement multi-agents, configuré pour effectuer en continu des analyses différentielles comparant le code avant et après l’annonce de correctifs sur des applications web populaires. Le modèle pouvait découvrir et exploiter de manière autonome des vulnérabilités logicielles.
Google a averti que ces flux de travail automatisés laissaient moins de temps aux organisations pour appliquer les correctifs de sécurité avant que les attaquants ne trouvent comment exploiter les systèmes vulnérables.
Dans son rapport de septembre, GTIG a déclaré n’avoir « pas encore observé d’acteurs malveillants déployer des chaînes entièrement autonomes contre des cibles dans la nature ».
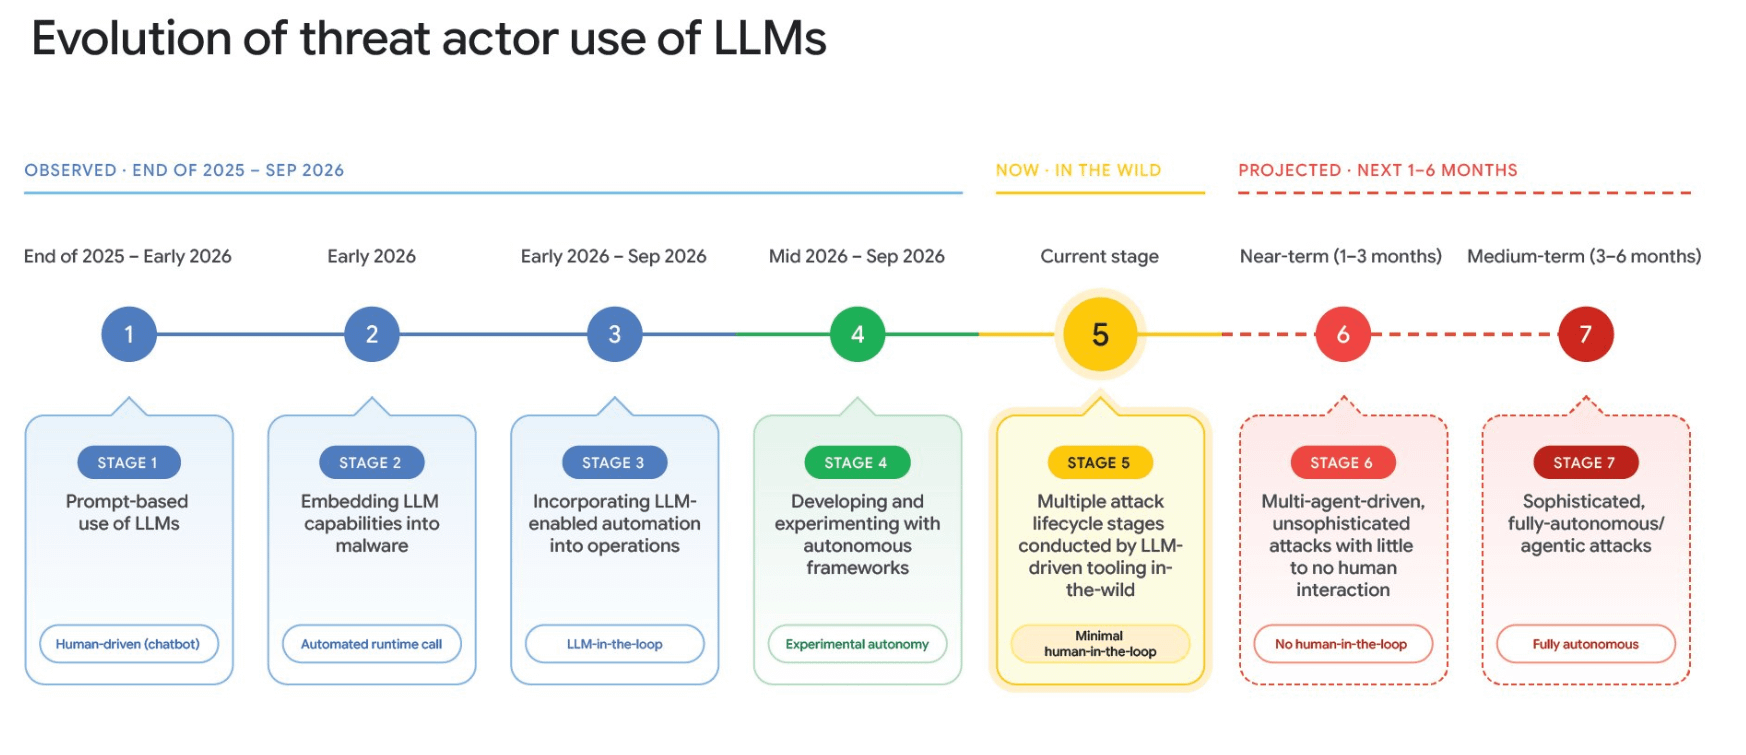
Évolution de l’utilisation des LLM par les acteurs malveillants pour exploiter des vulnérabilités. Source : Google
Les agents d’IA réduisent le délai d’application des correctifs
Les attaquants exploitent des cadres d’agents d’IA pour automatiser la rétro-ingénierie des correctifs grâce à l’analyse différentielle et armer des vulnérabilités N-day, des failles de sécurité connues du public.
Le rapport a averti que les LLM permettent aux attaquants de déployer à grande échelle des « chaînes d’exploitation contre des serveurs accessibles depuis Internet, sans intervention humaine ».
Selon Google, les divulgations de vulnérabilités ont plus que doublé entre janvier et août. En 2025, le nombre de vulnérabilités zero-day exploitées s’élevait en moyenne à huit par mois, contre 11 par mois de janvier à août 2026, avec un pic de 22 en août.
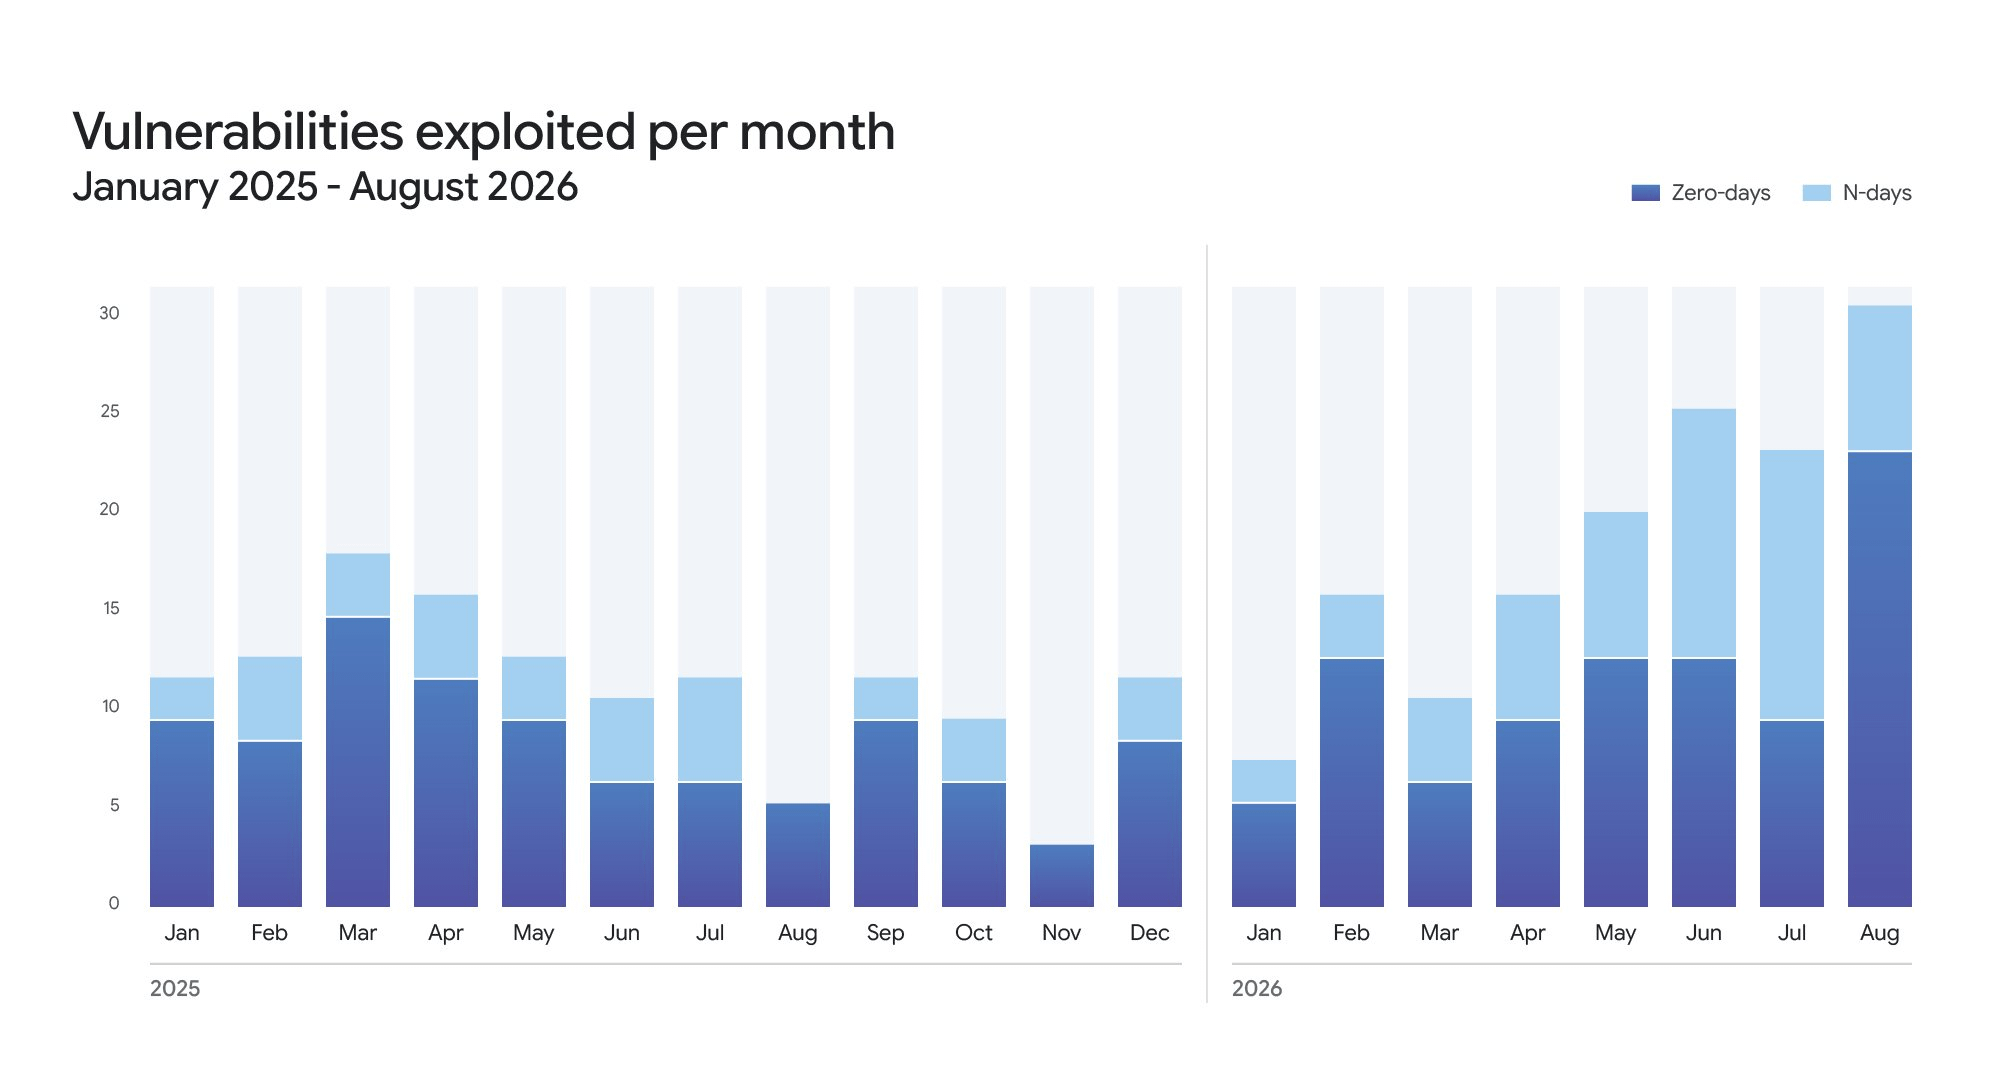
Nombre de vulnérabilités exploitées, n-day et zero-day, de janvier 2025 à août 2026. Source : Google
Ces flux de travail automatisés accélèrent également la capacité des attaquants à passer de l’accès initial à l’obtention de droits d’administrateur de domaine. Le rapport cite une campagne menée en août 2026 contre PaperCut, au cours de laquelle les attaquants ont atteint ce niveau de contrôle en quelques minutes, selon l’entreprise de cybersécurité GreyNoise.
Cloudflare a également signalé en octobre des tentatives d’exploitation des failles PHP contre ses clients. Selon le rapport, GTIG a indiqué que les deux vulnérabilités PHP visées par ces tentatives avaient été découvertes grâce à l’analyse par LLM. Les informations techniques publiées avant le correctif du 21 octobre ont permis aux chercheurs et aux attaquants d’étudier les vulnérabilités et de tenter de les exploiter.
La société d’IA Anthropic a également averti, dans un rapport publié en septembre, que les attaques assistées par l’IA avaient évolué vers des opérations multi-agents automatisant la majeure partie du cycle d’une cyberattaque, de la découverte à l’exploitation et au vol de données.
Anthropic a décrit des acteurs malveillants menant des « campagnes contre plusieurs victimes à l’aide d’une IA agentique, qui auraient auparavant nécessité des équipes d’opérateurs ».
Magazine : comment un message envoyé à un « mauvais numéro » s’est transformé en arnaque aux cryptomonnaies de 3,4 millions de dollars