Lighter a-t-il été piraté ? La plateforme d’échange répond que non. Alors, comment 10,4 millions de dollars ont-ils pu disparaître ? 👀
Le 16 novembre, un attaquant a dérobé 10 393 057 USDC à Lighter, une plateforme décentralisée d’échange de contrats perpétuels, en utilisant une clé API de trading divulguée appartenant à un seul trader (Bitquery). Lighter a suspendu tous les retraits et la création de pools pendant environ 7 heures, puis les a rétablis après avoir récupéré environ 5 millions de dollars. Ses contrats n’ont jamais été touchés.
🔍 LE REVIREMENT : la clé, à elle seule, n’aurait pas dû suffire. Les propres règles de Lighter empêchent une clé d’effectuer un retrait vers le portefeuille d’un inconnu. L’attaquant a contourné cette protection en ouvrant un pool de liquidité public avec des frais de 0 %, en achetant 99,99 % de ses parts pour environ 10 000 $, puis en transférant les USDC de la victime dans le pool par tranches d’environ 1 million de dollars et en récupérant les parts. Les fonds ont été échangés contre environ 5 750 $ETH en quelques minutes.
⚠️ Une clé API divulguée ≠ un piratage du protocole. Cette distinction est importante, et elle va dans les deux sens. Lighter a raison de dire que ses contrats intelligents ont tenu bon. Mais cet épisode montre qu’un identifiant divulgué, combiné à une faille dans la création de pools, peut permettre de transférer des dizaines de millions sans casser un seul contrat.
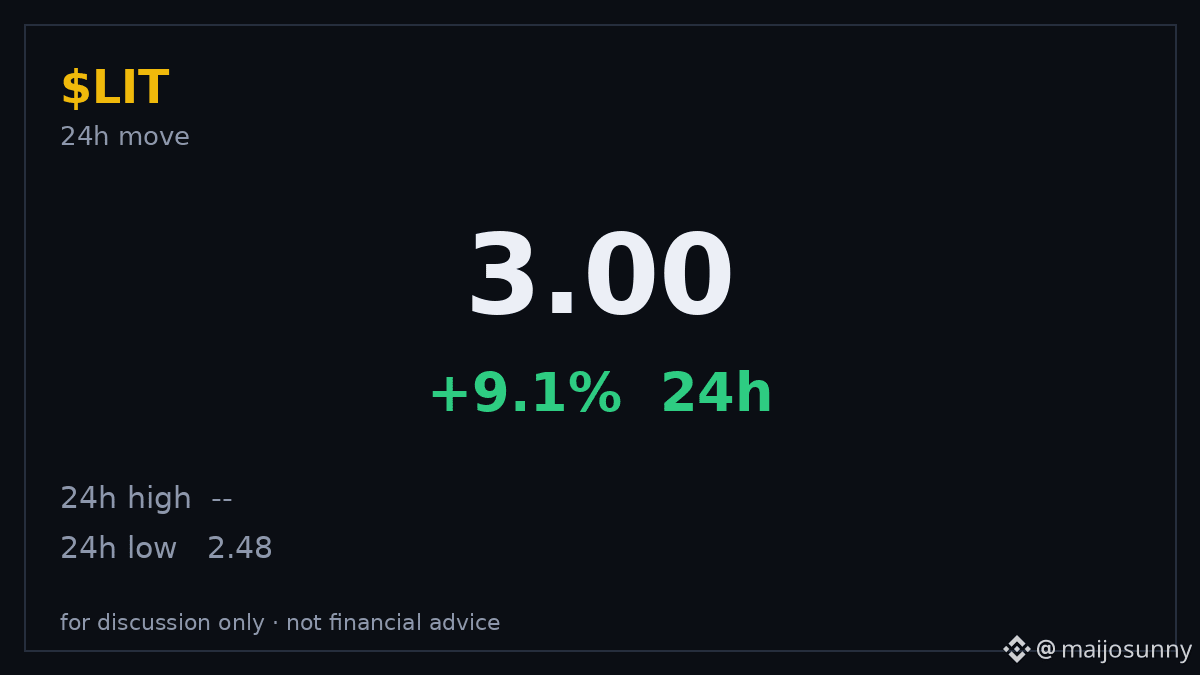
📊 Pourquoi c’est important : $LIT a chuté de plus de 10 % à moins de 2,48 $ à l’annonce de la nouvelle, avant de rebondir à 3,00 $, soit une hausse de 9 % en 24 h (CoinGecko). Le marché a considéré qu’il s’agissait d’un incident impliquant un seul trader, et non d’une défaillance du protocole. La question reste ouverte : d’autres plateformes de contrats perpétuels présentent-elles la même faille dans la création de pools ? Certains chercheurs estiment le montant total à 15,5 millions de dollars pour deux comptes de teneurs de marché. Lighter n’a pas confirmé ce chiffre ; il faut donc le considérer comme une estimation.
👀 À surveiller : comment la clé a été divulguée, si le trader concerné sera indemnisé et si les quelque 5 millions de dollars non récupérés seront de nouveau déplacés.
En bref : les contrats ont tenu bon, mais pas les garde-fous qui les entourent. S’agit-il d’une fuite de clé isolée ou d’un avertissement pour tous les DEX qui permettent aux utilisateurs de créer des pools ? 👇
Contenu à visée éducative uniquement. Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#crypto #DeFi #Lighter
Le 16 novembre, un attaquant a dérobé 10 393 057 USDC à Lighter, une plateforme décentralisée d’échange de contrats perpétuels, en utilisant une clé API de trading divulguée appartenant à un seul trader (Bitquery). Lighter a suspendu tous les retraits et la création de pools pendant environ 7 heures, puis les a rétablis après avoir récupéré environ 5 millions de dollars. Ses contrats n’ont jamais été touchés.
🔍 LE REVIREMENT : la clé, à elle seule, n’aurait pas dû suffire. Les propres règles de Lighter empêchent une clé d’effectuer un retrait vers le portefeuille d’un inconnu. L’attaquant a contourné cette protection en ouvrant un pool de liquidité public avec des frais de 0 %, en achetant 99,99 % de ses parts pour environ 10 000 $, puis en transférant les USDC de la victime dans le pool par tranches d’environ 1 million de dollars et en récupérant les parts. Les fonds ont été échangés contre environ 5 750 $ETH en quelques minutes.
⚠️ Une clé API divulguée ≠ un piratage du protocole. Cette distinction est importante, et elle va dans les deux sens. Lighter a raison de dire que ses contrats intelligents ont tenu bon. Mais cet épisode montre qu’un identifiant divulgué, combiné à une faille dans la création de pools, peut permettre de transférer des dizaines de millions sans casser un seul contrat.
📊 Pourquoi c’est important : $LIT a chuté de plus de 10 % à moins de 2,48 $ à l’annonce de la nouvelle, avant de rebondir à 3,00 $, soit une hausse de 9 % en 24 h (CoinGecko). Le marché a considéré qu’il s’agissait d’un incident impliquant un seul trader, et non d’une défaillance du protocole. La question reste ouverte : d’autres plateformes de contrats perpétuels présentent-elles la même faille dans la création de pools ? Certains chercheurs estiment le montant total à 15,5 millions de dollars pour deux comptes de teneurs de marché. Lighter n’a pas confirmé ce chiffre ; il faut donc le considérer comme une estimation.
👀 À surveiller : comment la clé a été divulguée, si le trader concerné sera indemnisé et si les quelque 5 millions de dollars non récupérés seront de nouveau déplacés.
En bref : les contrats ont tenu bon, mais pas les garde-fous qui les entourent. S’agit-il d’une fuite de clé isolée ou d’un avertissement pour tous les DEX qui permettent aux utilisateurs de créer des pools ? 👇
Contenu à visée éducative uniquement. Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#crypto #DeFi #Lighter