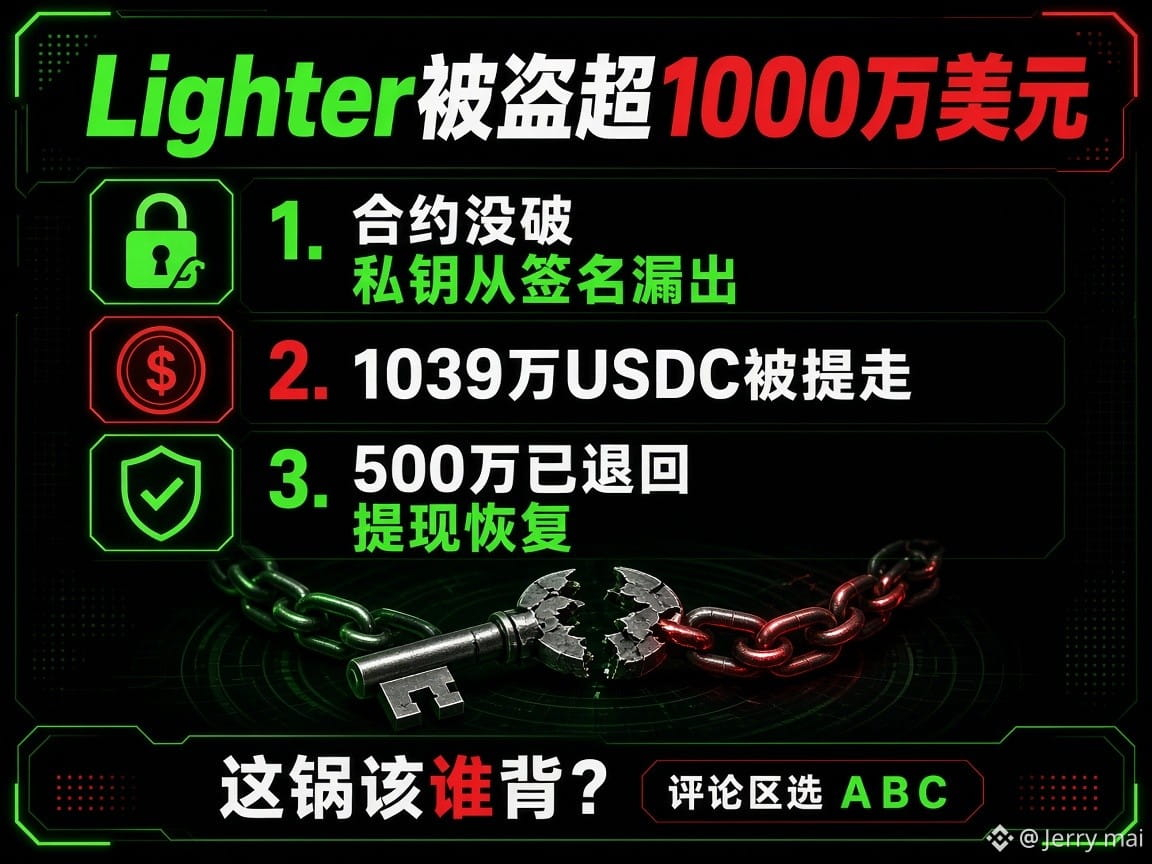
Plus de 10 millions de dollars ont été dérobés à Lighter. Le contrat n’a pas été compromis : la clé privée a été récupérée à partir de ses propres signatures.
Le DEX perpétuel Lighter a connu un incident hier.
Le 16 novembre, Lighter a suspendu tous les retraits. La communication officielle est restée mesurée : le protocole, les contrats et l’infrastructure n’avaient aucun problème ; la clé API d’un trader avait été divulguée. L’équipe a également publié l’adresse d’un portefeuille appartenant probablement à l’attaquant.
Les données de tiers dressent un tableau moins rassurant.
Bitquery a suivi le retrait d’environ 10,39 millions d’USDC depuis le contrat Ethereum de Lighter. En quelques minutes, les fonds ont été convertis en $ETH . Puis, 1 920 ETH ont été répartis entre 12 portefeuilles et transférés sur Hyperliquid pour acheter un jeton appelé XMR1.
Certains chercheurs estiment aussi que deux comptes de teneurs de marché ont perdu au total environ 15,48 millions de dollars. Lighter n’a toujours pas confirmé ce chiffre.
$LIT a chuté jusqu’à 16 % dans la journée, provoquant environ 3,43 millions de dollars de liquidations. Upbit et Bithumb ont suspendu les dépôts et les retraits de LIT.
L’analyse publiée par la suite montre que l’affaire est plus complexe qu’une simple fuite.
Les comptes victimes n’utilisaient pas le SDK officiel, mais leur propre code de signature, qui réutilisait plusieurs fois le même nombre aléatoire, le nonce. Les signatures étant consultables publiquement, l’attaquant a pu calculer directement la clé privée à partir des données publiques.
Beaucoup voient les mots « le contrat n’a pas été compromis » et en concluent que la plateforme n’a rien à voir avec l’incident.
Le fait que le contrat n’ait pas été compromis ne signifie pas que la plateforme n’a aucune responsabilité.
Après l’incident, Lighter a ajouté plusieurs mesures. Tout transfert vers un pool public doit désormais être signé par un portefeuille, les signatures API ne sont plus publiques, et une liste blanche d’adresses IP ainsi qu’une surveillance de la réutilisation des nonces doivent être mises en place. Ces correctifs montrent à eux seuls que la conception initiale présentait une faille.
Ce qui est confirmé : après le déclenchement du mécanisme Guardian, environ 5 millions d’USDC ont été rendus au trader victime, et les retraits ont repris.
Ce qui reste à confirmer : le montant total des pertes — 10,4 millions ou 15,48 millions —, la possibilité de récupérer les fonds restants et l’identité de l’attaquant. Il faudra attendre la suite.
Les DEX ressemblent de plus en plus aux CEX : le trading par API, les teneurs de marché et les robots de trading quantitatif arrivent tous sur la chaîne. La vitesse augmente, mais les limites de la responsabilité en matière de sécurité restent floues.
L’utilisateur a écrit un mauvais code, la plateforme a rendu les signatures publiques : qui doit assumer la responsabilité ?...
Selon vous, comment répartir les responsabilités dans cette affaire ?
A Le teneur de marché doit assumer seul : pourquoi ne pas utiliser le SDK officiel ?
B La plateforme est aussi responsable : les signatures n’auraient pas dû être publiques.
C Les deux sont responsables ; la plateforme devrait d’abord indemniser les victimes.
#Lighter #DeFi #加密安全
Le DEX perpétuel Lighter a connu un incident hier.
Le 16 novembre, Lighter a suspendu tous les retraits. La communication officielle est restée mesurée : le protocole, les contrats et l’infrastructure n’avaient aucun problème ; la clé API d’un trader avait été divulguée. L’équipe a également publié l’adresse d’un portefeuille appartenant probablement à l’attaquant.
Les données de tiers dressent un tableau moins rassurant.
Bitquery a suivi le retrait d’environ 10,39 millions d’USDC depuis le contrat Ethereum de Lighter. En quelques minutes, les fonds ont été convertis en $ETH . Puis, 1 920 ETH ont été répartis entre 12 portefeuilles et transférés sur Hyperliquid pour acheter un jeton appelé XMR1.
Certains chercheurs estiment aussi que deux comptes de teneurs de marché ont perdu au total environ 15,48 millions de dollars. Lighter n’a toujours pas confirmé ce chiffre.
$LIT a chuté jusqu’à 16 % dans la journée, provoquant environ 3,43 millions de dollars de liquidations. Upbit et Bithumb ont suspendu les dépôts et les retraits de LIT.
L’analyse publiée par la suite montre que l’affaire est plus complexe qu’une simple fuite.
Les comptes victimes n’utilisaient pas le SDK officiel, mais leur propre code de signature, qui réutilisait plusieurs fois le même nombre aléatoire, le nonce. Les signatures étant consultables publiquement, l’attaquant a pu calculer directement la clé privée à partir des données publiques.
Beaucoup voient les mots « le contrat n’a pas été compromis » et en concluent que la plateforme n’a rien à voir avec l’incident.
Le fait que le contrat n’ait pas été compromis ne signifie pas que la plateforme n’a aucune responsabilité.
Après l’incident, Lighter a ajouté plusieurs mesures. Tout transfert vers un pool public doit désormais être signé par un portefeuille, les signatures API ne sont plus publiques, et une liste blanche d’adresses IP ainsi qu’une surveillance de la réutilisation des nonces doivent être mises en place. Ces correctifs montrent à eux seuls que la conception initiale présentait une faille.
Ce qui est confirmé : après le déclenchement du mécanisme Guardian, environ 5 millions d’USDC ont été rendus au trader victime, et les retraits ont repris.
Ce qui reste à confirmer : le montant total des pertes — 10,4 millions ou 15,48 millions —, la possibilité de récupérer les fonds restants et l’identité de l’attaquant. Il faudra attendre la suite.
Les DEX ressemblent de plus en plus aux CEX : le trading par API, les teneurs de marché et les robots de trading quantitatif arrivent tous sur la chaîne. La vitesse augmente, mais les limites de la responsabilité en matière de sécurité restent floues.
L’utilisateur a écrit un mauvais code, la plateforme a rendu les signatures publiques : qui doit assumer la responsabilité ?...
Selon vous, comment répartir les responsabilités dans cette affaire ?
A Le teneur de marché doit assumer seul : pourquoi ne pas utiliser le SDK officiel ?
B La plateforme est aussi responsable : les signatures n’auraient pas dû être publiques.
C Les deux sont responsables ; la plateforme devrait d’abord indemniser les victimes.
#Lighter #DeFi #加密安全