Le fondateur de Coldcard, NVK, annonce aujourd’hui qu’il se retire : la faille du générateur de nombres aléatoires des graines n’est pas encore réglée ; si vous avez généré une phrase de récupération avec cet outil après 2021, vérifiez votre situation
NVK, cofondateur de Coinkite, la société derrière le portefeuille matériel Coldcard, a publié ce matin sur X (vers 08:11, heure de Hong Kong) qu’après 18 ans au service du Bitcoin, « mon parcours dans ce secteur est terminé », et qu’il se retirait des affaires. Il ne s’agit pas d’un nouveau vol, mais son départ remet en lumière une affaire qui n’est pas encore réglée : la faille du générateur de nombres aléatoires des graines de Coldcard.
Ce qui s’est passé : selon un avis officiel de Coinkite, à partir du firmware 4.0.1 de mars 2021, une erreur de liaison à la compilation a entraîné l’utilisation d’un générateur logiciel de nombres aléatoires moins robuste pour créer les graines. La robustesse des phrases de récupération générées était nettement inférieure à celle prévue. Les appareils eux-mêmes n’ont pas été piratés à distance ; les attaquants ont retrouvé les clés privées hors ligne. Selon les estimations de TRM Labs et Galaxy Research, environ 1 816 bitcoins, d’une valeur d’environ 116 millions de dollars, ont été transférés depuis plus de 5 200 adresses entre le 30 juillet et le début du mois d’août.
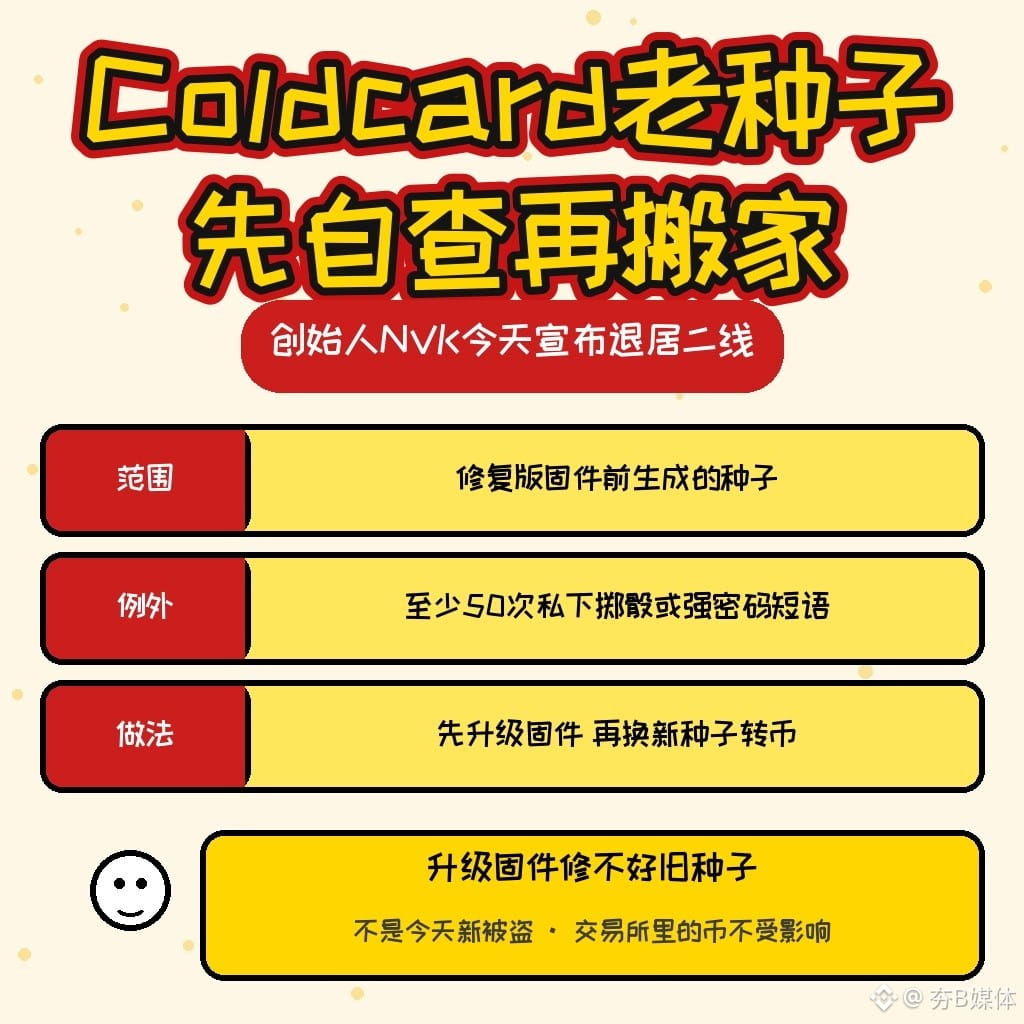
Qui est concerné : les graines générées avec une Coldcard (Mk2/Mk3/Mk4/Mk5/Q) avant l’installation du firmware corrigé sont considérées comme à risque si l’utilisateur n’a pas effectué lui-même au moins 50 lancers de dés en privé à l’époque et si son portefeuille ne disposait pas d’une phrase secrète BIP-39 forte et unique. Point essentiel : la mise à jour du firmware ne corrige que les graines générées par la suite ; elle ne répare pas les anciennes. La procédure recommandée par l’entreprise consiste à installer d’abord le firmware corrigé, puis à générer une nouvelle graine et à y transférer les fonds. Les cryptomonnaies conservées sur une plateforme d’échange ne sont pas concernées par cette faille.
Ce qu’il reste à vérifier : l’entreprise indique que son analyse technique complète n’a pas encore été publiée. Après le retrait de NVK, il faudra attendre les communications officielles pour savoir si le soutien apporté par Coinkite aux utilisateurs concernés évoluera.
La graine de votre portefeuille matériel a-t-elle été générée avec vos propres lancers de dés, ou directement par l’appareil ?
Ceci ne constitue pas un conseil en investissement.
Sources : publication de NVK sur X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919) ; avis de sécurité de Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) et complément d’enquête (https://blog.coinkite.com/adding-to-public-record/) ; rapport de TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, heure de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
NVK, cofondateur de Coinkite, la société derrière le portefeuille matériel Coldcard, a publié ce matin sur X (vers 08:11, heure de Hong Kong) qu’après 18 ans au service du Bitcoin, « mon parcours dans ce secteur est terminé », et qu’il se retirait des affaires. Il ne s’agit pas d’un nouveau vol, mais son départ remet en lumière une affaire qui n’est pas encore réglée : la faille du générateur de nombres aléatoires des graines de Coldcard.
Ce qui s’est passé : selon un avis officiel de Coinkite, à partir du firmware 4.0.1 de mars 2021, une erreur de liaison à la compilation a entraîné l’utilisation d’un générateur logiciel de nombres aléatoires moins robuste pour créer les graines. La robustesse des phrases de récupération générées était nettement inférieure à celle prévue. Les appareils eux-mêmes n’ont pas été piratés à distance ; les attaquants ont retrouvé les clés privées hors ligne. Selon les estimations de TRM Labs et Galaxy Research, environ 1 816 bitcoins, d’une valeur d’environ 116 millions de dollars, ont été transférés depuis plus de 5 200 adresses entre le 30 juillet et le début du mois d’août.
Qui est concerné : les graines générées avec une Coldcard (Mk2/Mk3/Mk4/Mk5/Q) avant l’installation du firmware corrigé sont considérées comme à risque si l’utilisateur n’a pas effectué lui-même au moins 50 lancers de dés en privé à l’époque et si son portefeuille ne disposait pas d’une phrase secrète BIP-39 forte et unique. Point essentiel : la mise à jour du firmware ne corrige que les graines générées par la suite ; elle ne répare pas les anciennes. La procédure recommandée par l’entreprise consiste à installer d’abord le firmware corrigé, puis à générer une nouvelle graine et à y transférer les fonds. Les cryptomonnaies conservées sur une plateforme d’échange ne sont pas concernées par cette faille.
Ce qu’il reste à vérifier : l’entreprise indique que son analyse technique complète n’a pas encore été publiée. Après le retrait de NVK, il faudra attendre les communications officielles pour savoir si le soutien apporté par Coinkite aux utilisateurs concernés évoluera.
La graine de votre portefeuille matériel a-t-elle été générée avec vos propres lancers de dés, ou directement par l’appareil ?
Ceci ne constitue pas un conseil en investissement.
Sources : publication de NVK sur X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919) ; avis de sécurité de Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) et complément d’enquête (https://blog.coinkite.com/adding-to-public-record/) ; rapport de TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, heure de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC