Un coup historique porté à la cybercriminalité nord-coréenne !
Les États-Unis gèlent 1 200 millions liés au #Hackeo a #Binance et démantèlent le réseau d’appels vidéo deepfake « FaceStealer »
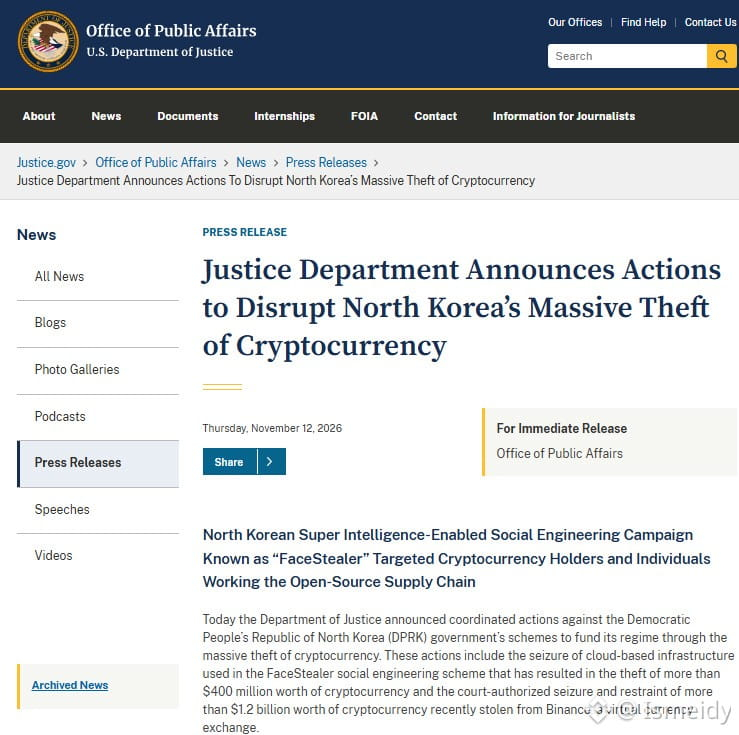
Le ministère de la Justice des États-Unis #DOJ a porté un coup de maître à l’écosystème cryptographique international en démantelant des opérations massives de cybercriminalité parrainées par le régime nord-coréen.
L’intervention combine la récupération de fonds d’un montant record dans la plus grande affaire de piratage informatique de l’histoire récente et la neutralisation d’escroqueries sophistiquées reposant sur l’intelligence artificielle.
Récupération record chez Binance : Le DOJ a obtenu une autorisation judiciaire pour saisir et conserver plus de 1 200 millions de dollars liés au récent piratage massif de Binance. Ces fonds font partie d’un bloc de plus de 2 700 millions gelés grâce à la coopération entre les agences gouvernementales et le secteur privé.
Auteurs confirmés #TraderTraitor : Les autorités attribuent l’attaque du 29 octobre dernier (au cours de laquelle plus de 6 000 millions de dollars ont été dérobés à Binance) au tristement célèbre groupe de pirates informatiques militaires nord-coréens connu sous le nom de TraderTraitor, dont l’objectif principal est de financer le programme d’armement illicite du régime.
Démantèlement du réseau « FaceStealer » : Dans le cadre d’une opération parallèle, le DOJ a saisi l’infrastructure cloud utilisée dans une campagne distincte qui a permis de dérober plus de 400 millions de dollars au cours des 18 derniers mois. Les attaquants utilisaient des comptes piratés et de faux appels vidéo (deepfakes) mettant en scène des personnes connues pour tromper des développeurs et des victimes, et les contraindre à installer des logiciels malveillants.
Étendue du logiciel malveillant et action du FBI : Le FBI a réussi à saisir plus de 900 vidéos de webcams appartenant à des victimes de FaceStealer et a publié des directives officielles pour protéger la communauté des développeurs de logiciels open source, principale cible de l’infiltration à long terme.
$BNB
$ASTER
Les États-Unis gèlent 1 200 millions liés au #Hackeo a #Binance et démantèlent le réseau d’appels vidéo deepfake « FaceStealer »
Le ministère de la Justice des États-Unis #DOJ a porté un coup de maître à l’écosystème cryptographique international en démantelant des opérations massives de cybercriminalité parrainées par le régime nord-coréen.
L’intervention combine la récupération de fonds d’un montant record dans la plus grande affaire de piratage informatique de l’histoire récente et la neutralisation d’escroqueries sophistiquées reposant sur l’intelligence artificielle.
Récupération record chez Binance : Le DOJ a obtenu une autorisation judiciaire pour saisir et conserver plus de 1 200 millions de dollars liés au récent piratage massif de Binance. Ces fonds font partie d’un bloc de plus de 2 700 millions gelés grâce à la coopération entre les agences gouvernementales et le secteur privé.
Auteurs confirmés #TraderTraitor : Les autorités attribuent l’attaque du 29 octobre dernier (au cours de laquelle plus de 6 000 millions de dollars ont été dérobés à Binance) au tristement célèbre groupe de pirates informatiques militaires nord-coréens connu sous le nom de TraderTraitor, dont l’objectif principal est de financer le programme d’armement illicite du régime.
Démantèlement du réseau « FaceStealer » : Dans le cadre d’une opération parallèle, le DOJ a saisi l’infrastructure cloud utilisée dans une campagne distincte qui a permis de dérober plus de 400 millions de dollars au cours des 18 derniers mois. Les attaquants utilisaient des comptes piratés et de faux appels vidéo (deepfakes) mettant en scène des personnes connues pour tromper des développeurs et des victimes, et les contraindre à installer des logiciels malveillants.
Étendue du logiciel malveillant et action du FBI : Le FBI a réussi à saisir plus de 900 vidéos de webcams appartenant à des victimes de FaceStealer et a publié des directives officielles pour protéger la communauté des développeurs de logiciels open source, principale cible de l’infiltration à long terme.
$BNB
$ASTER