Le contrat de règlement de Pennysia exploité : révoquez les autorisations accordées, il ne s’agit pas d’un piratage de plateforme d’échange
Aujourd’hui vers 14 h 57 (heure de Hong Kong), SlowMist a émis une alerte : après avoir reçu un signalement concernant le vol de fonds d’un utilisateur, son enquête a révélé que le contrat Settlement de Pennysia, un agrégateur décentralisé d’échanges sur Ethereum, avait été exploité en raison d’une vulnérabilité permettant des « appels externes arbitraires ». L’attaquant pouvait utiliser les allocations de jetons que les utilisateurs avaient précédemment accordées au contrat et n’avaient pas révoquées. Wu Shuo et Deep Tide ont ensuite relayé l’information, précisant que le montant exact des pertes n’avait pas encore été communiqué. Au moment de la publication, aucune déclaration officielle du projet n’avait été repérée.
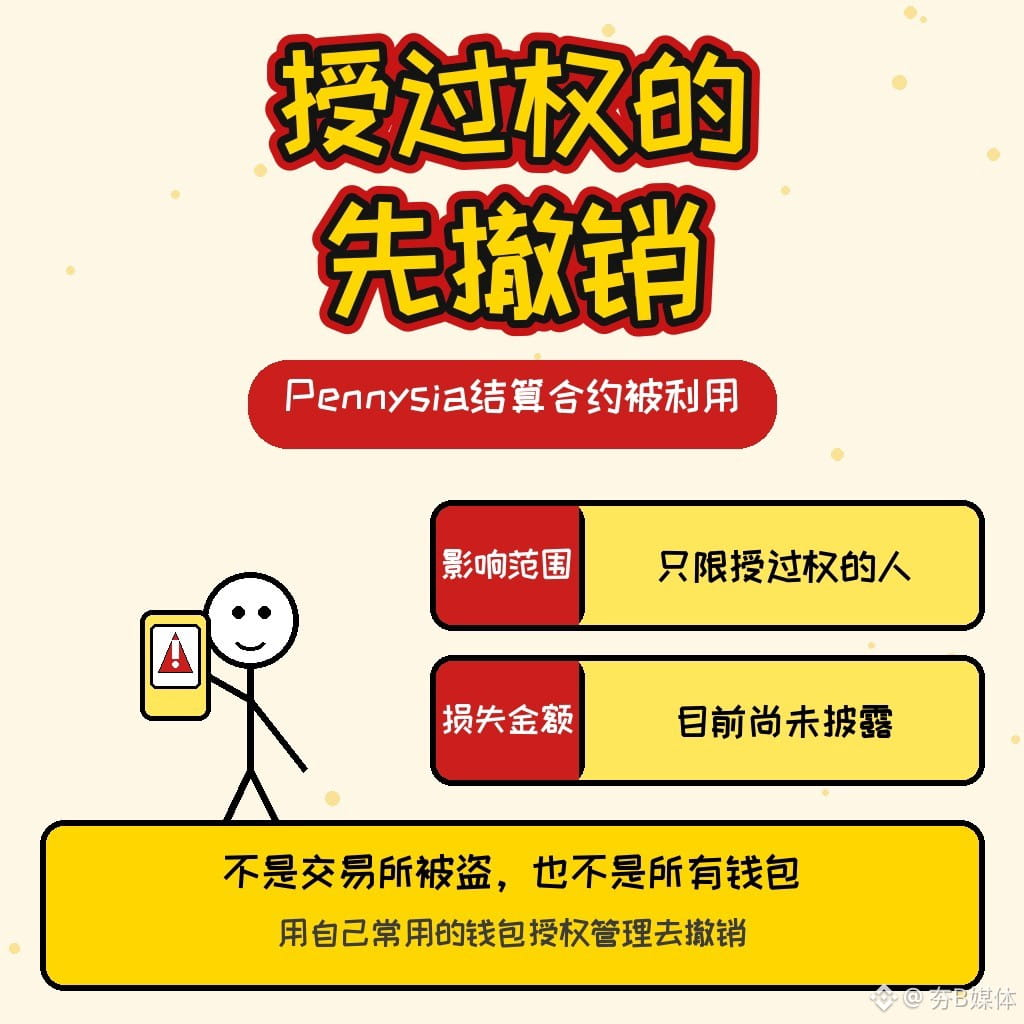
Qui est concerné ? Uniquement les personnes ayant autorisé ce contrat de règlement à accéder à leurs jetons. Cela ne concerne pas tous les portefeuilles, il ne s’agit pas du piratage d’une plateforme d’échange et les dépôts et retraits ne sont pas suspendus sur l’ensemble du site. Adresse du contrat : 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist conseille aux personnes ayant accordé une autorisation de la révoquer immédiatement pour cette adresse, dans la gestion des autorisations de leur portefeuille habituel. Ne cliquez pas sur des liens inconnus prétendant « révoquer l’autorisation pour vous » et ne communiquez votre phrase de récupération ni votre clé privée à personne se faisant passer pour un représentant officiel.
Il reste à confirmer si le projet publiera une réponse officielle et quelle est l’ampleur des pertes.
Avez-vous accordé une autorisation à ce contrat de règlement ?
Ceci ne constitue pas un conseil en investissement.
Source : SlowMist sur X (@SlowMist_Team, 2026-11-13 vers 14 h 57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735) ; relayé par Wu Shuo (vers 15 h 05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 vers 15 h 25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Aujourd’hui vers 14 h 57 (heure de Hong Kong), SlowMist a émis une alerte : après avoir reçu un signalement concernant le vol de fonds d’un utilisateur, son enquête a révélé que le contrat Settlement de Pennysia, un agrégateur décentralisé d’échanges sur Ethereum, avait été exploité en raison d’une vulnérabilité permettant des « appels externes arbitraires ». L’attaquant pouvait utiliser les allocations de jetons que les utilisateurs avaient précédemment accordées au contrat et n’avaient pas révoquées. Wu Shuo et Deep Tide ont ensuite relayé l’information, précisant que le montant exact des pertes n’avait pas encore été communiqué. Au moment de la publication, aucune déclaration officielle du projet n’avait été repérée.
Qui est concerné ? Uniquement les personnes ayant autorisé ce contrat de règlement à accéder à leurs jetons. Cela ne concerne pas tous les portefeuilles, il ne s’agit pas du piratage d’une plateforme d’échange et les dépôts et retraits ne sont pas suspendus sur l’ensemble du site. Adresse du contrat : 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist conseille aux personnes ayant accordé une autorisation de la révoquer immédiatement pour cette adresse, dans la gestion des autorisations de leur portefeuille habituel. Ne cliquez pas sur des liens inconnus prétendant « révoquer l’autorisation pour vous » et ne communiquez votre phrase de récupération ni votre clé privée à personne se faisant passer pour un représentant officiel.
Il reste à confirmer si le projet publiera une réponse officielle et quelle est l’ampleur des pertes.
Avez-vous accordé une autorisation à ce contrat de règlement ?
Ceci ne constitue pas un conseil en investissement.
Source : SlowMist sur X (@SlowMist_Team, 2026-11-13 vers 14 h 57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735) ; relayé par Wu Shuo (vers 15 h 05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 vers 15 h 25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH