
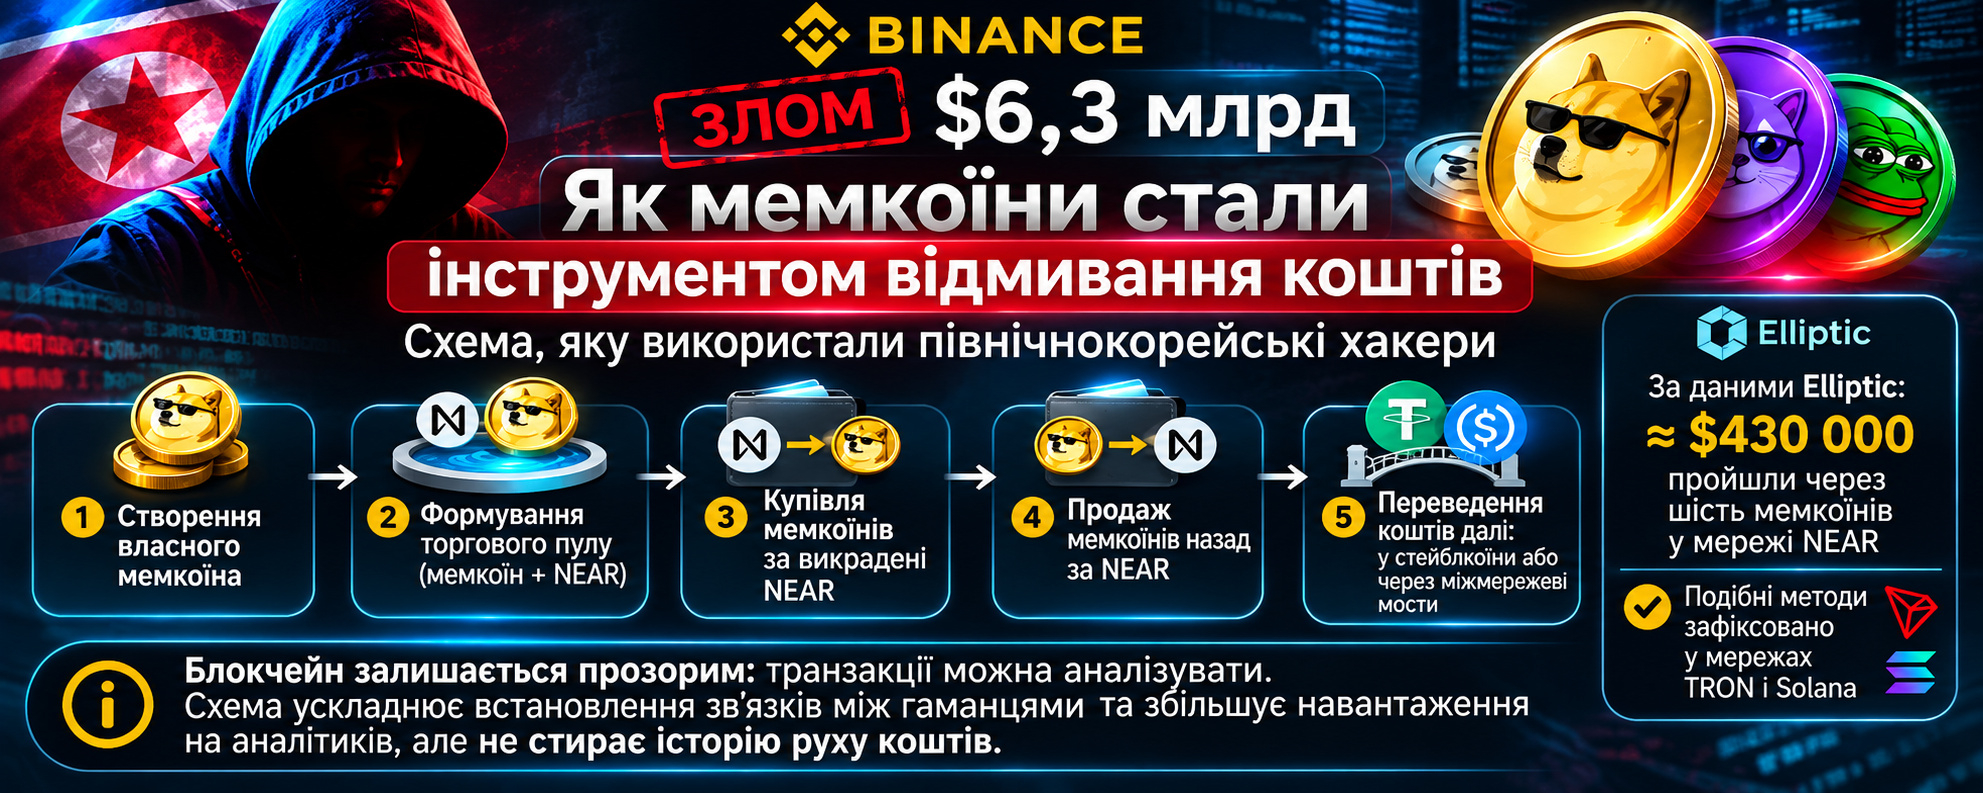
Après le piratage massif de Binance, dont le montant est estimé à environ 6,3 milliards de dollars, des pirates nord-coréens ont utilisé une méthode inhabituelle pour déplacer les cryptomonnaies volées : des memecoins créés par leurs soins.
Selon la société d’analyse Elliptic, les attaquants ont créé au moins six memecoins sur le réseau $NEAR : FUK, OLCCL, MEILI, MMLI, DABI et SINU.
Comment fonctionnait le système ?
1. Les attaquants créaient leur propre memecoin.
2. Ils formaient un pool de trading avec ce jeton et $NEAR .
3. Un groupe de portefeuilles achetait des memecoins avec les NEAR volés.
4. Un autre groupe de portefeuilles revendait ces memecoins contre des NEAR.
5. Les fonds obtenus étaient ensuite transférés, notamment vers des stablecoins ou via des ponts inter-chaînes.
Ainsi, au lieu d’effectuer un transfert direct entre portefeuilles, ils créaient une chaîne complexe d’opérations de trading qui compliquait le traçage de l’origine des actifs.
Selon Elliptic, environ 117 000 NEAR — soit près de 430 000 dollars — ont transité par six memecoins sur le réseau $NEAR , et non par la totalité des 6,3 milliards de dollars volés. L’entreprise a également relevé des méthodes similaires sur les réseaux TRON et Solana.
Peut-on tracer ce type d’opérations ?
Oui. La blockchain reste transparente : les transactions sont enregistrées dans un registre et peuvent être analysées. Ce système complique l’établissement de liens entre les portefeuilles et alourdit le travail des analystes, mais il n’efface pas l’historique des mouvements de fonds.
Ce cas montre que les memecoins et les outils DeFi peuvent servir non seulement à la spéculation, mais aussi à dissimuler l’origine d’actifs illicites. La transparence de la blockchain ne signifie pas que la sécurité est automatique.
#CryptoSecurity #memecoins #blockchain #Near #Binance

