
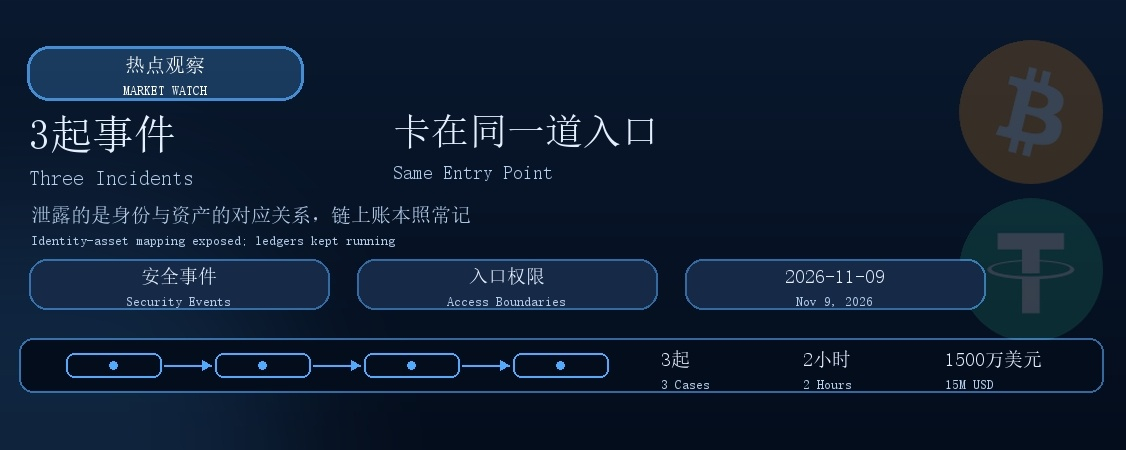
Trois incidents survenus la semaine dernière, et leur comparaison est intéressante : le 3 novembre, le système de cartes de paiement d’un fournisseur de cartes crypto a fait l’objet d’un accès non autorisé, exposant ensemble les noms, adresses, numéros de carte, CVV et adresses de portefeuilles associés ; après environ une semaine de gel des retraits sur une plateforme d’échange brésilienne, leur reprise a commencé par étapes le 9 novembre ; une autre plateforme d’échange a déclaré qu’elle indemniserait un utilisateur ayant envoyé par erreur 11398.77 USDT et a ajouté une triple confirmation au processus de transfert. Aucune de ces trois affaires ne résulte d’une attaque contre la blockchain : c’est le même point d’accès qui a été mis en cause.
Aucune faille ne se trouvait sur la blockchain. Le système historique des cartes de paiement, les options de dépôt et de retrait de la plateforme d’échange, le nombre de confirmations lors d’un transfert : dans chaque cas, le problème venait du point d’accès utilisé par les personnes. Le registre on-chain continue de consigner les opérations, les contrats continuent de fonctionner.
L’incident des cartes de paiement est le plus révélateur. Ce qui a fuité, ce ne sont pas des clés privées, mais une série de correspondances du type « qui est cette personne, quel est son numéro de carte, où se trouve son portefeuille ». Une adresse on-chain ne porte pas de nom, mais, dans le tableau du prestataire, l’identité et les actifs figurent sur la même ligne : l’anonymat disparaît dès le point d’accès. L’entreprise affirme que les fonds des clients n’ont pas été affectés, qu’elle a lancé la gestion de l’incident dans les deux heures et qu’elle a rendu l’authentification 3D Secure obligatoire pour les paiements en ligne — toutes les mesures prises concernent aussi le point d’accès.
Au Brésil, la reprise suit un ordre plus simple : d’abord le mode lecture seule, pour que chacun puisse voir ce qu’il possède ; puis les différents modules — virements, retraits, transactions, etc. — sont réactivés un à un après avoir passé les contrôles de sécurité. Les actifs concernés déjà gelés dépassent les 15 millions de dollars, et les indemnisations sont financées sur les fonds propres de l’entreprise. Ici, il n’y a pas de consensus on-chain à réparer : il faut déterminer qui peut cliquer sur quel bouton.
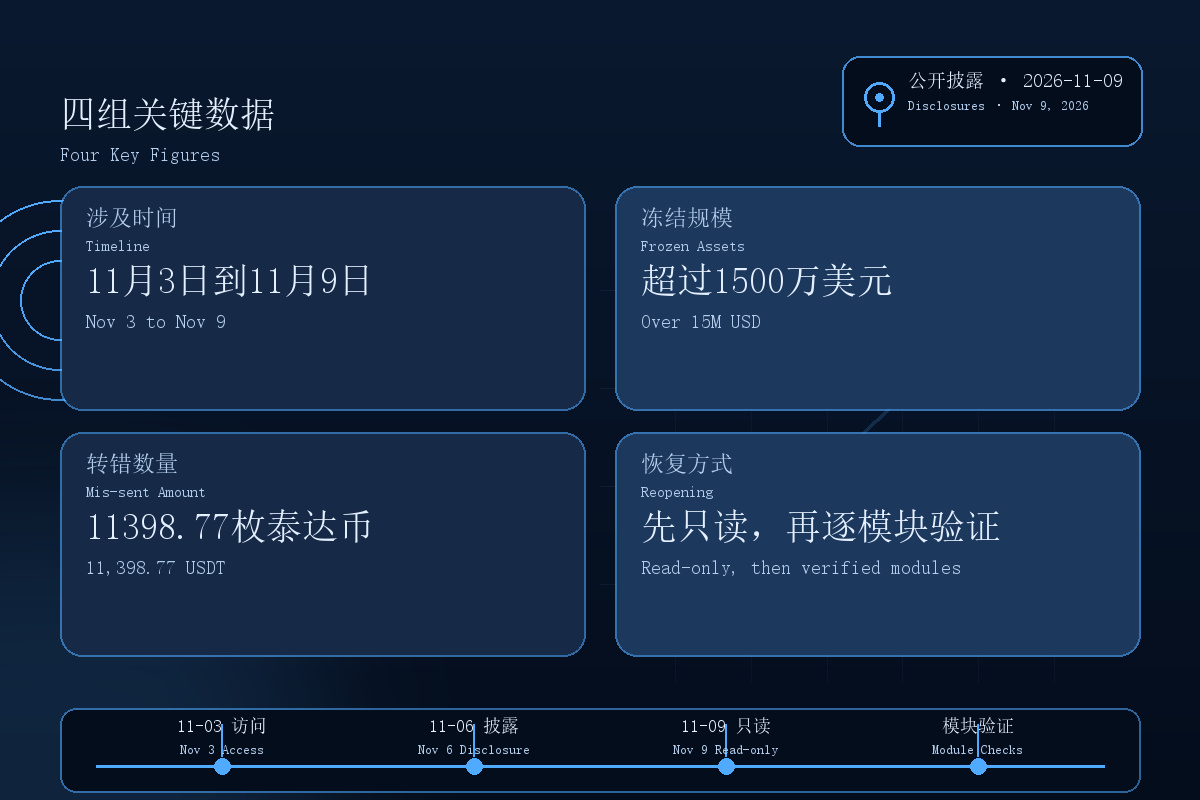
L’affaire du mauvais transfert, c’est pareil. Les 11398.77 USDT n’ont pas été mal comptabilisés : quelqu’un a saisi une mauvaise adresse. La réponse a consisté à ajouter une « triple confirmation », pas à modifier un protocole. La leçon commune aux trois incidents peut se formuler plus simplement : les frontières des autorisations liées au portefeuille, au numéro de carte, à l’adresse e-mail et au service client sont plus susceptibles de poser problème que la blockchain elle-même.
En réunissant ces informations publiques, on distingue une liste des points d’accès : qui détient le lien entre une identité et ses actifs, qui peut modifier les options de dépôt et de retrait, et qui confirme à votre place lors de la dernière étape. Pour évaluer un service, il ne suffit pas de regarder à quelle blockchain il est connecté : il faut aussi voir qui figure sur cette liste.#币安恢复HYPE与APT提现 #CPI前瞻,12月利率走向迎关键考验 #估值承压下Anthropic还能如期上市吗