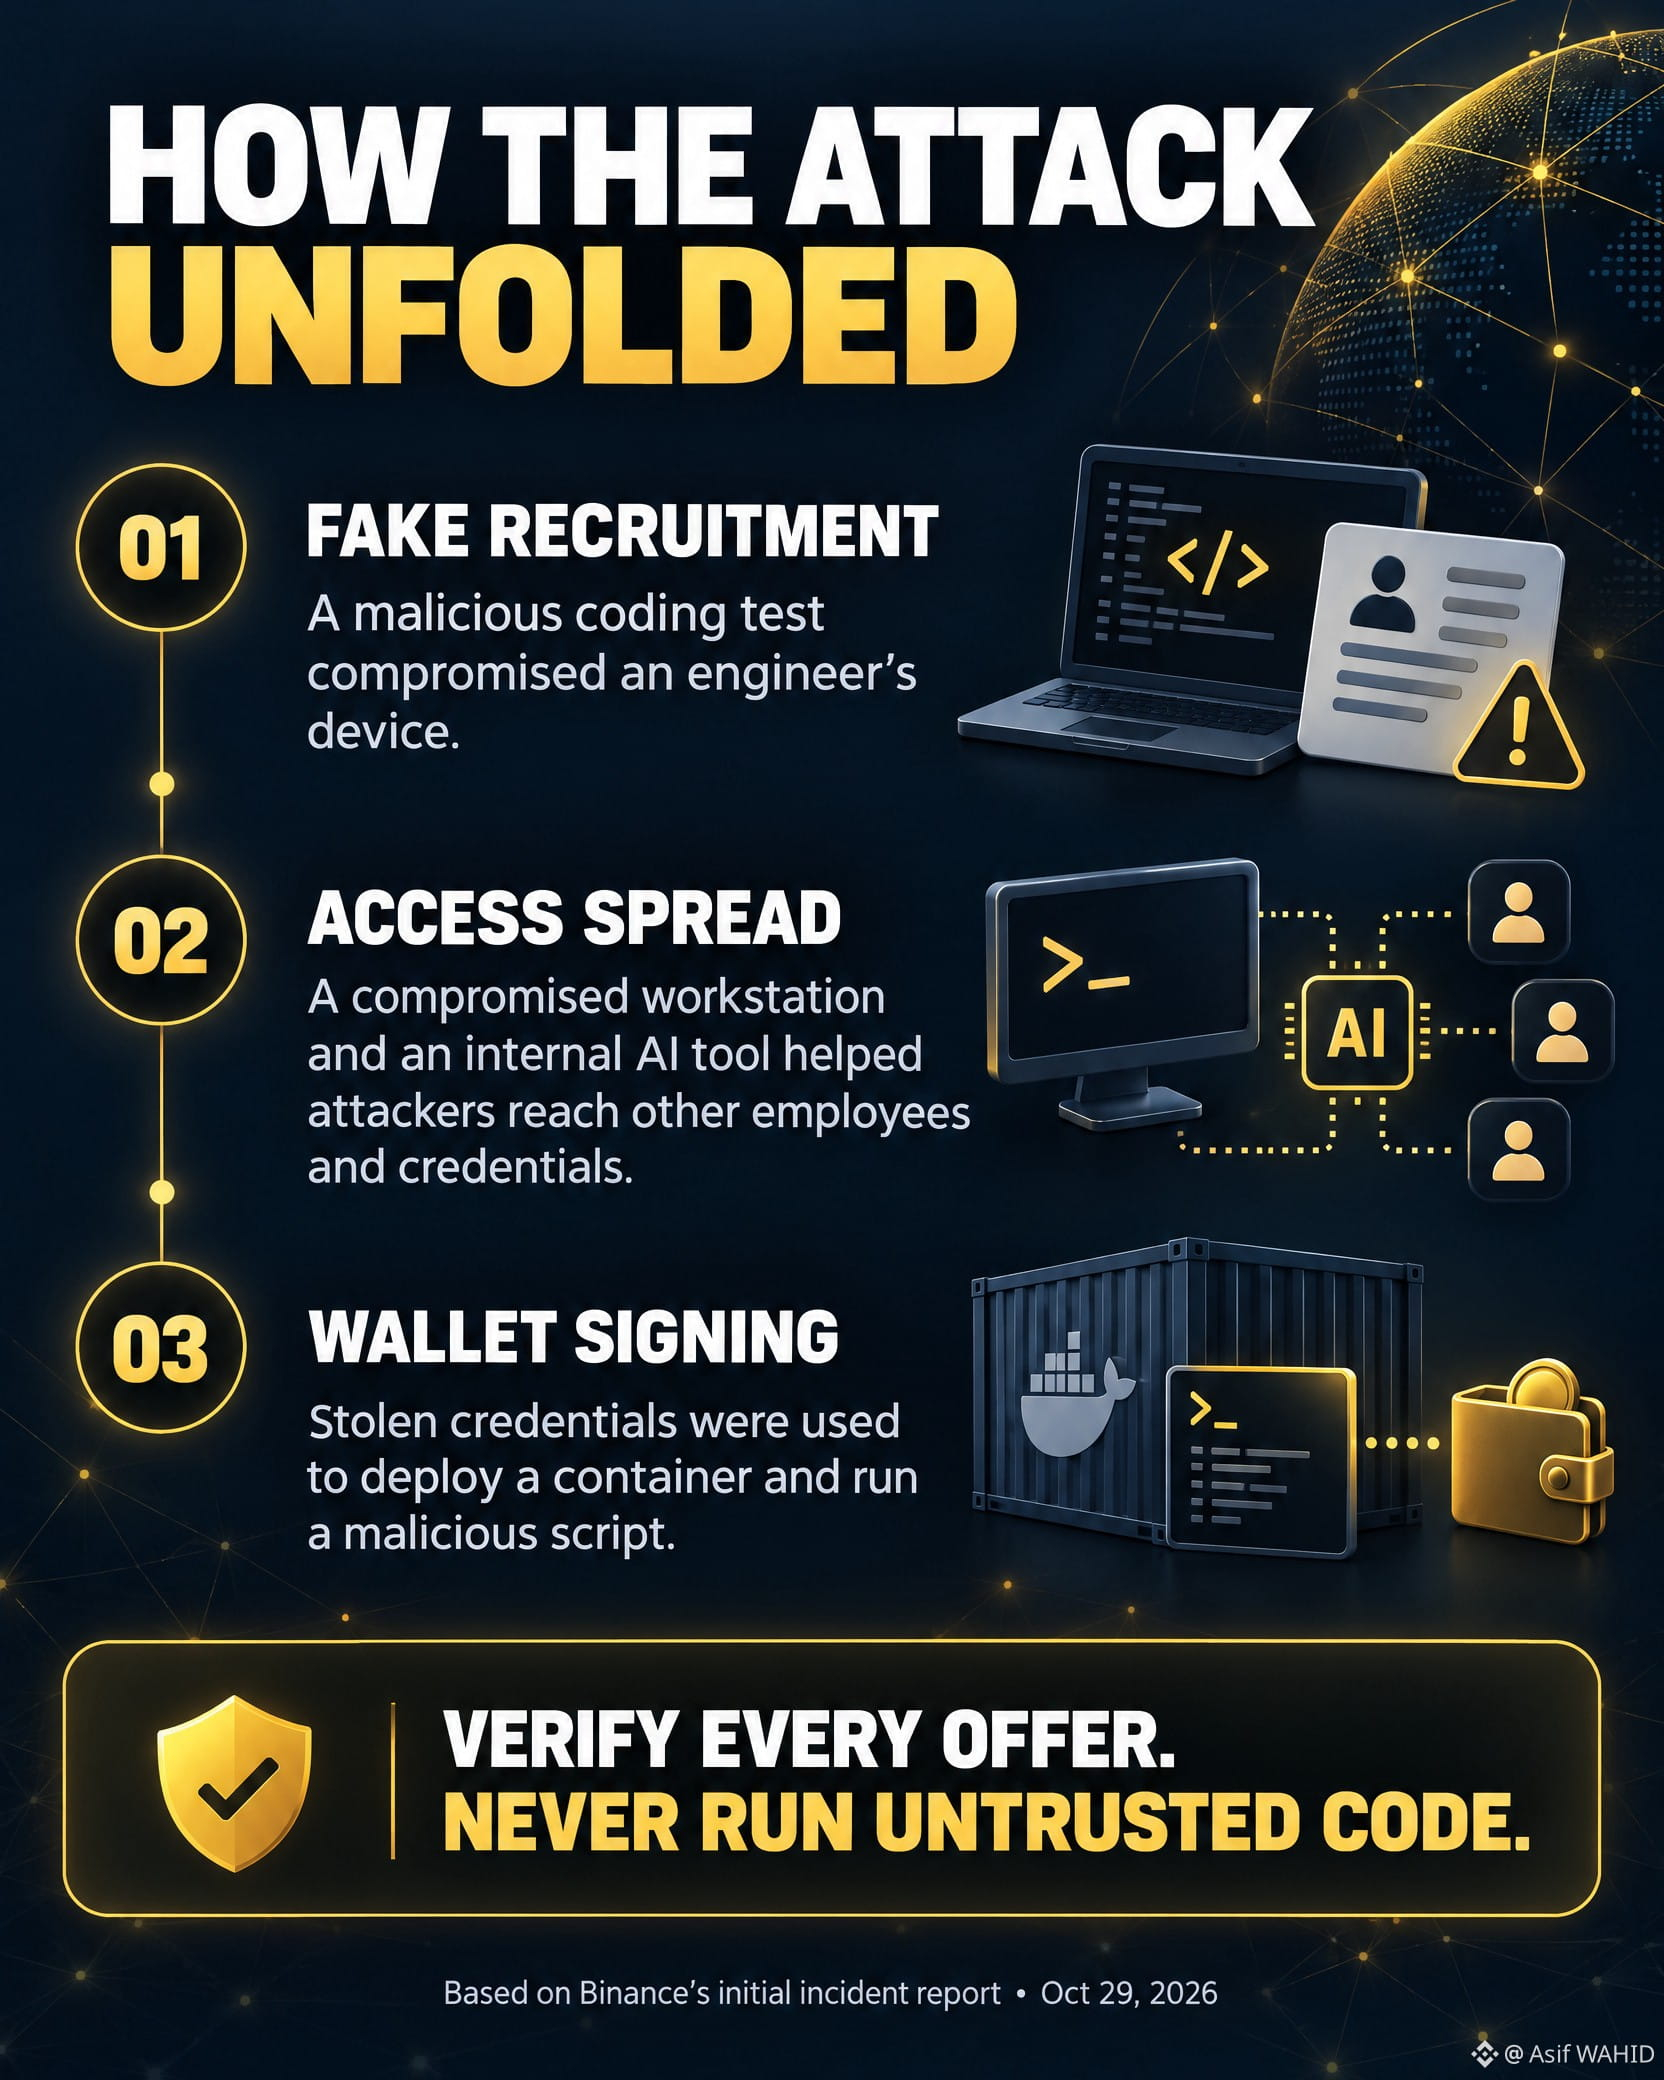
$BTC Le rapport initial de Binance indique que les attaquants ont d’abord compromis un ingénieur au moyen d’un processus de recrutement frauduleux. Le « test » contenait un logiciel malveillant qui a échappé à la détection. Les attaquants ont ensuite utilisé le poste de travail compromis et un outil d’IA interne pour accéder aux appareils et aux identifiants d’autres employés.
> Le 29 octobre, ils ont utilisé ces identifiants pour déployer un conteneur et exécuter un script malveillant ciblant les opérations de signature de portefeuille.
> La leçon à retenir pour tous les professionnels de la crypto : vérifiez les recruteurs de manière indépendante, n’exécutez jamais de code non fiable sur un appareil professionnel et considérez toute demande d’accès inattendue comme un risque de sécurité, même si elle implique des outils familiers.
> **Dans la crypto, la sécurité repose autant sur les personnes que sur la technologie. Restez vigilants.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets