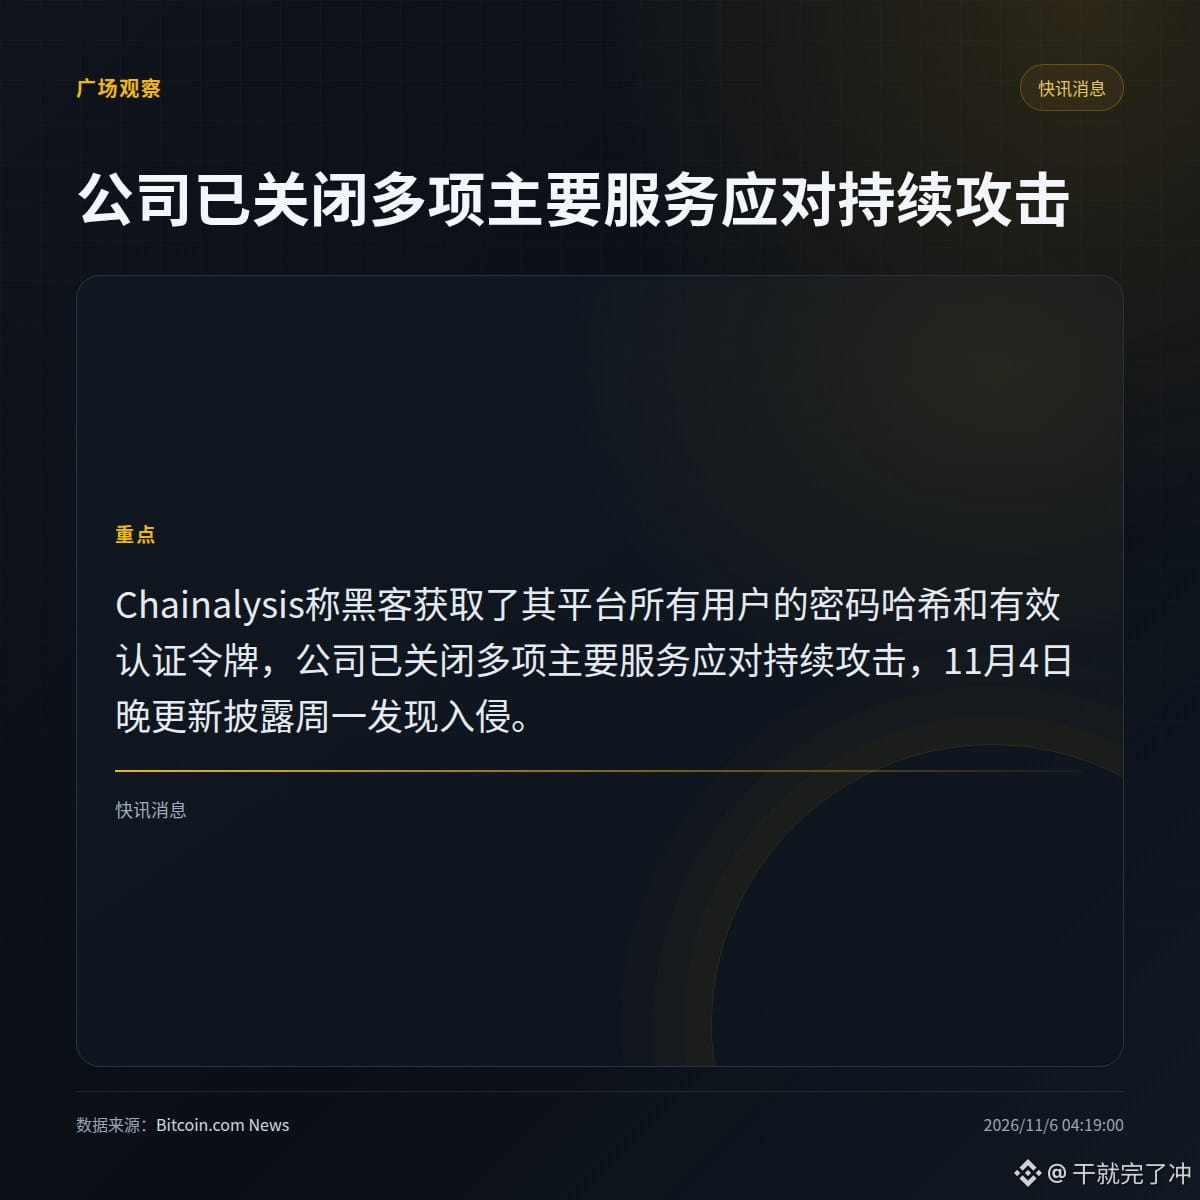
Chainalysis reconnaît que des pirates ont obtenu les empreintes de mots de passe et les jetons d’authentification valides de tous les utilisateurs de sa plateforme.
Dans une mise à jour publiée le 4 novembre à 23 h, heure de l’Est, l’entreprise a indiqué que l’intrusion avait été découverte au cours de la semaine et qu’elle avait ensuite fermé plusieurs services majeurs pour faire face à une attaque toujours en cours. Les empreintes de mots de passe et les « jetons d’authentification valides » font tous deux partie des données exposées, ce qui signifie qu’il ne s’agit pas uniquement d’anciennes données de mots de passe.
· Le périmètre concerné comprend « tous les utilisateurs », et non seulement certains comptes : c’est le point le plus important à retenir.
· L’entreprise affirme que l’attaque est toujours en cours et n’a pas encore indiqué quand les services seront rétablis.
Que souhaitez-vous vérifier en premier : si tous les jetons ont été révoqués ou la méthode de hachage des mots de passe ?
#Chainalysis
Dans une mise à jour publiée le 4 novembre à 23 h, heure de l’Est, l’entreprise a indiqué que l’intrusion avait été découverte au cours de la semaine et qu’elle avait ensuite fermé plusieurs services majeurs pour faire face à une attaque toujours en cours. Les empreintes de mots de passe et les « jetons d’authentification valides » font tous deux partie des données exposées, ce qui signifie qu’il ne s’agit pas uniquement d’anciennes données de mots de passe.
· Le périmètre concerné comprend « tous les utilisateurs », et non seulement certains comptes : c’est le point le plus important à retenir.
· L’entreprise affirme que l’attaque est toujours en cours et n’a pas encore indiqué quand les services seront rétablis.
Que souhaitez-vous vérifier en premier : si tous les jetons ont été révoqués ou la méthode de hachage des mots de passe ?
#Chainalysis