
Dans l’écosystème crypto, les phrases de récupération, ou « seed phrases », sont un sujet très banal. Comme je l’ai annoncé dans la première partie de cette série, vous pouvez la lire en cliquant ici ; aujourd’hui, nous allons aller un peu plus loin dans cette analyse.
Pour récapituler et ne pas confondre les torchons et les serviettes : une phrase de récupération est tout simplement une représentation lisible par un humain d’une clé cryptographique gigantesque. Après tout, crypto signifie « secret », un mot issu du grec ancien « kryptos ».
Il s’agit donc d’une suite de 12 à 24 mots soigneusement sélectionnés dans un dictionnaire standardisé appelé BIP-39, qui contient exactement 2 048 mots classés par ordre alphabétique.
Pour des raisons de sécurité, je m’abstiendrai de donner un exemple de phrase de récupération ; 99 % d’entre vous les connaissent parfaitement et en comprennent la structure visuelle. Ce que la plupart ne comprennent pas, c’est l’ingénierie inverse qui les sous-tend.
Il convient de faire une pause technique sur un point que beaucoup négligent : il n’existe pas un seul dictionnaire BIP-39. La norme comprend des listes officielles de mots dans plusieurs langues, notamment l’espagnol, le français, le japonais et le chinois.
Toutefois, par souci de cohérence globale, d’audit du code et de compatibilité absolue entre les appareils, cet article se concentrera strictement sur le dictionnaire standard anglais, qui constitue l’épine dorsale de la grande majorité des implémentations cryptographiques à l’échelle internationale.
📌 Point 1 : Décomposer sa structure (la nature mnémotechnique)
Techniquement, ces mots sont appelés « mnemonics » (mnémoniques). En développement logiciel et en sécurité informatique, la mnémotechnique est une méthode d’association mentale conçue pour faciliter la mémorisation ou la récupération d’informations complexes.
Si le créateur de Bitcoin avait obligé les utilisateurs à sauvegarder leurs portefeuilles en copiant l’entropie pure de 256 bits (une chaîne indéchiffrable de 64 caractères hexadécimaux ou de 256 uns et zéros en binaire), les erreurs humaines auraient détruit des millions de dollars de fonds. Copier un seul caractère incorrectement, confondre un zéro avec un « O » ou inverser l’ordre d’un bit suffirait à perdre définitivement l’accès au portefeuille.
La norme BIP-39 (Bitcoin Improvement Proposal 39) a résolu ce problème en créant un pont entre la machine et l’être humain. Les mnémoniques servent de masque mathématique à la véritable clé secrète. Elles ne sont pas la clé elle-même : elles constituent une carte codée permettant de la reconstruire. Le dictionnaire de 2 048 mots est conçu selon une règle stricte : aucun mot ne ressemble à un autre dans ses quatre premières lettres. Ainsi, le logiciel peut identifier le mot exact même si l’utilisateur commet une petite faute d’orthographe en le notant sur son support de sauvegarde physique.
Chacun des 2 048 mots du dictionnaire correspond exactement à un indice numérique en base 10 (de 0 à 2047). Pour l’ordinateur, cet indice se traduit par un nombre binaire pur de 11 bits (2^11 = 2048).
Voici un exemple visuel des 4 premiers mots du dictionnaire officiel convertis « sous le capot » en code binaire :
Mot 0000 : abandon ➔ Indice : 0 ➔ Binaire (11 bits) : 00000000000
Mot 0001 : ability ➔ Indice : 1 ➔ Binaire (11 bits) : 00000000001
Mot 0002 : able ➔ Indice : 2 ➔ Binaire (11 bits) : 00000000010
Mot 0003 : about ➔ Indice : 3 ➔ Binaire (11 bits) : 00000000011
Lorsque votre portefeuille vous affiche 12 ou 24 mots, il assemble en réalité ces blocs de 11 bits pour former une longue chaîne de données. Cependant, il existe un secret mathématique que les créateurs de contenu ordinaires ignorent : la somme de contrôle (checksum).
Par exemple, une phrase de 12 mots génère un total de 132 bits. Parmi eux, les 128 premiers bits correspondent à l’entropie (l’aléatoire pur), tandis que les 4 bits restants constituent une somme de contrôle mathématique obtenue en appliquant l’algorithme SHA-256 à l’entropie initiale.
Cela signifie que le dernier mot de votre phrase de récupération n’est absolument pas choisi au hasard. Si vous changez un seul mot, vous modifiez non seulement les bits, mais vous brisez aussi immédiatement la validation mathématique du bloc, et le logiciel rejettera la phrase dans son intégralité.
📌 Point 2 : La sécurité et l’anatomie d’une attaque par force brute
Saisir votre phrase de récupération sur Internet revient, à mon humble avis, à jouer à la roulette russe. Pourquoi ? Parce que ces 12 ou 24 mots ont une fonction essentielle : ils constituent la clé maîtresse permettant de reconstruire, d’importer ou de restaurer l’intégralité de votre portefeuille dans des interfaces logicielles.
Lorsque vous les saisissez, le logiciel calcule instantanément l’arbre de dérivation mathématique pour rétablir toutes vos adresses (Bitcoin, Ethereum, etc.) actives sur la blockchain.
En tant que développeur logiciel, je vous assure qu’élaborer un outil théorique de force brute pour tenter de simuler la recherche d’une phrase mnémotechnique n’a rien de sorcier. Je vous présente ci-dessous un petit extrait de code abstrait en Python, l’un de mes langages préférés pour sa polyvalence et sa facilité d’exécution.
EXEMPLE CONCEPTUEL À DES FINS ÉDUCATIVES
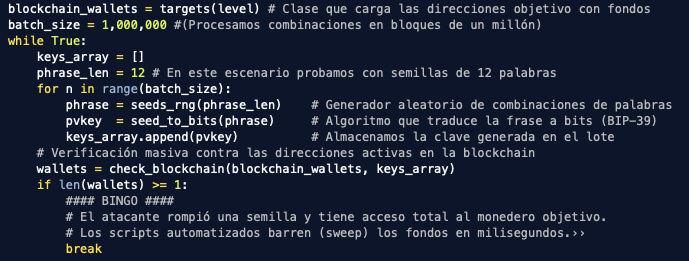
REMARQUE : bien que le code conceptuel fourni fonctionne au niveau du processeur (CPU), la véritable recherche s’effectue au niveau du processeur graphique (GPU). Je me risque toutefois à affirmer que même avec des classes et un code bien optimisés exécutés sur un CPU correct, il est tout à fait possible de tenter sa chance et de trouver une phrase de récupération.
(Remarque à l’intention des puristes : Python est excellent pour le prototypage rapide, mais les véritables acteurs compilent ces programmes directement en kernels de bas niveau, en utilisant C ou C++ pour interagir directement avec le matériel des GPU. Nous en parlerons dans un autre article, car c’est un domaine fascinant dont j’aimerais débattre avec d’autres développeurs de la chaîne.)
Avec cet extrait, j’ai voulu être aussi explicite et direct que possible. Ce vecteur d’attaque est théoriquement viable. De fait, il existe des réseaux de serveurs distribués qui explorent continuellement l’espace mathématique à la recherche de phrases de récupération faibles ou mal générées, afin de vider les portefeuilles compromis.
Lorsqu’un attaquant déchiffre votre phrase de récupération BIP-39, le risque est catastrophique : il ne vole pas une seule adresse, il compromet l’intégralité du portefeuille, qui peut contenir plusieurs comptes et différents actifs.
Vous connaissez le célèbre dicton « Ne mettez pas tous vos œufs dans le même panier » : il s’applique parfaitement ici, et l’ignorer coûte des millions de dollars chaque année.
📌 Point 3 : Pourquoi le système ne s’est-il pas effondré ? (Impraticabilité ou impossibilité)
Cela signifie-t-il que vous devez paniquer et que vos fonds sont aujourd’hui même exposés à un danger imminent ? Absolument pas. Si cette attaque était facile à réaliser de manière aléatoire, l’écosystème crypto mondial se serait effondré il y a des années.
Cela nous ramène au cœur du débat de mon article précédent : Briser une clé correctement générée n’est pas impossible, mais cela est irréalisable sur le plan computationnel. Par définition, toute information numérique est susceptible d’être « piratée ou déchiffrée » si les conditions de sécurité ne sont pas réunies.
Pour vous rassurer, faisons le calcul mathématique de base suivant : le dictionnaire BIP-39 compte 2 048 mots. Si vous essayez de deviner une combinaison de seulement 3 mots, l’espace de recherche est de (2048 * 2048 * 2048), soit plus de 8,5 milliards de combinaisons possibles.
De plus, grâce à la somme de contrôle que j’ai mentionnée au point 1, l’attaque par force brute devient encore plus absurde : le logiciel écarte immédiatement toute combinaison de mots dont la somme de contrôle ne correspond pas, obligeant l’attaquant à explorer un univers mathématique colossal.
Aucune puissance de calcul sur Terre ne peut traiter aléatoirement une phrase de récupération dotée d’une véritable entropie dans le temps d’une vie humaine. Les attaquants dépendent entièrement d’une chance astronomique pour tomber sur un solde positif.
💡 Conclusion et recommandation technique
Du point de vue de l’architecture de sécurité cryptographique, ma recommandation technique est sans équivoque : n’utilisez jamais de phrases de récupération de 12 mots ; passez toujours à la norme maximale de 24 mots.
Pourquoi ? Une phrase de 12 mots repose sur une entropie initiale (aléatoire pure) de 128 bits, à laquelle s’ajoutent 4 bits de somme de contrôle, pour un total de 132 bits correspondant aux 12 mots. Bien qu’elle soit robuste, une phrase de 24 mots atteint 256 bits d’entropie pure, auxquels s’ajoutent 8 bits de somme de contrôle (264 bits au total).
Cela porte la sécurité à un niveau exponentiel que même l’arrivée de l’informatique quantique commerciale standard ne pourra pas facilement compromettre. Veillez également à ce que l’entropie initiale n’ait pas été générée par un logiciel défectueux, une extension de navigateur exposée ou un appareil connecté à Internet.
À mon avis, c’est un véritable chef-d’œuvre d’ingénierie logicielle : 264 bits sont utilisés dans l’interface pour empaqueter l’aléatoire de manière sécurisée avec son code de correction d’erreur, mais au terme du processus d’ingénierie inverse, la machine fonctionne strictement avec une clé privée pure de 256 bits sur la courbe secp256k1. (en utilisant l’algorithme HMAC-SHA512)
Si cette deuxième partie vous a plu, faites-le-moi savoir dans les commentaires ! Dans la partie 3, nous pourrons plonger au cœur des kernels optimisés de bas niveau (C/C++), voir comment les GPU traitent les collisions mathématiques en parallèle sans se connecter à Internet, ou décortiquer les fichiers PSBT. Ou aborder tout autre sujet que vous me proposerez.
Merci de votre temps
À bientôt dans les commentaires !
#Binance #bitcoin $BTC $ETH $USDT
Avertissement : ce contenu est strictement éducatif et informatif. Le code et les analyses présentés sont des simulations conceptuelles. Ils ne constituent ni un conseil financier ni une incitation à des activités illicites. Le lecteur est seul responsable de la gestion et de l’utilisation des informations fournies.