
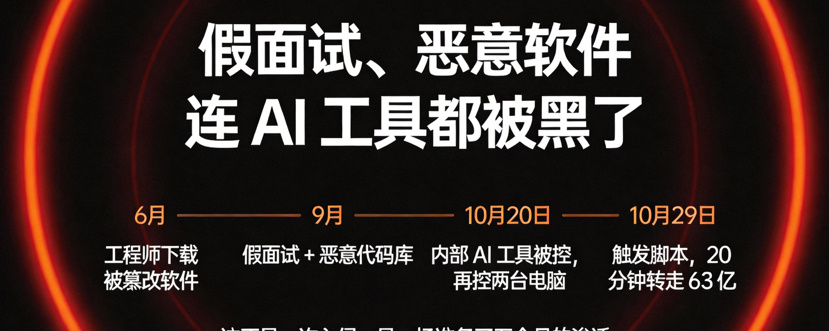
Le 3 novembre, Binance a publié un rapport d’enquête préliminaire. C’est probablement l’un des rapports de sécurité les plus importants que tous les professionnels du secteur devraient lire cette année. Il ne s’agissait pas d’un simple « hameçonnage », mais d’une intrusion en plusieurs étapes, préparée pendant cinq mois :
Juin|La graine est plantée
Un ingénieur de l’équipe de développement des portefeuilles a téléchargé un logiciel qui avait été altéré. Le système interne l’a détecté et son appareil a été remplacé, mais les pirates avaient déjà découvert les fonctions qu’il occupait et les informations sur ses collègues.
Septembre|Faux entretien
Un individu se faisant passer pour un directeur de projet a contacté un ingénieur logiciel via une plateforme de recrutement légitime. Puis quelqu’un prétendant être le PDG d’une entreprise l’a « interviewé » sur une application de messagerie et lui a demandé de télécharger un devoir — qui dissimulait une bibliothèque de code malveillant. Le logiciel malveillant utilisait des techniques sophistiquées d’obfuscation et d’évasion. Il a directement remplacé des composants légitimes d’outils de développement, puis établi une communication avec un serveur externe.
20 octobre|Propagation latérale
Les attaquants se sont servis de l’ordinateur portable de l’ingénieur « interviewé » et de l’outil d’IA interne de Binance pour prendre le contrôle des ordinateurs de deux autres ingénieurs logiciels chargés des portefeuilles numériques.
29 octobre|Passage à l’action
Ils se sont connectés à distance à l’ordinateur d’un troisième ingénieur, ont déclenché un script malveillant et transféré 6,3 milliards de dollars en 20 minutes.
Ce qui fait vraiment froid dans le dos :
Il ne s’agissait ni d’un courriel d’hameçonnage, ni d’une fuite de clé privée, ni d’un acte malveillant commis par un employé.
Les attaquants ont utilisé un outil d’IA comme point d’appui. L’assistant IA de Binance est devenu un outil de déplacement latéral pour les pirates. C’est la première fois qu’un cas rendu public met au premier plan la question de la « sécurité de la chaîne d’approvisionnement de l’IA ».
Mesures prises par Binance :
Reconstruction des systèmes de portefeuilles touchés, des outils d’IA internes et des systèmes de contrôle d’accès ; renforcement des contrôles de risque liés aux portefeuilles ; déploiement d’un système de détection des comportements anormaux de l’IA ; et recrutement d’experts externes en cybersécurité pour réaliser un audit complet.
Trois conseils pour le grand public :
① « Télécharger un devoir ou un projet test dans le cadre d’un entretien » est aujourd’hui l’une des méthodes d’attaque ciblée les plus répandues. Si un recruteur vous demande d’exécuter du code inconnu, vérifiez d’abord son identité.
② Le remplacement d’outils de développement est l’un des types d’intrusion les plus difficiles à détecter. L’environnement que vous utilisez chaque jour peut lui-même constituer une surface d’attaque.
③ La sécurité d’une plateforme d’échange n’est pas une question de « confiance », mais de volonté de « rendre publics les détails » — le fait que Binance ait choisi de le faire cette fois-ci est un point positif.
Après avoir lu ce rapport, quelle étape vous a le plus surpris ? Dites-le en commentaire.
Abonnez-vous : ce soir, je vous expliquerai comment les résultats des élections de mi-mandat ont fait chuter le marché, et quoi faire dans la situation actuelle.
$BTC #Binance #Sécurité
Ces opinions sont fournies à titre informatif uniquement. Vous assumez les risques.