Mardi soir, Binance a publié son premier rapport d’enquête complet. Il explique clairement comment 6,34 milliards de dollars ont pu sortir.
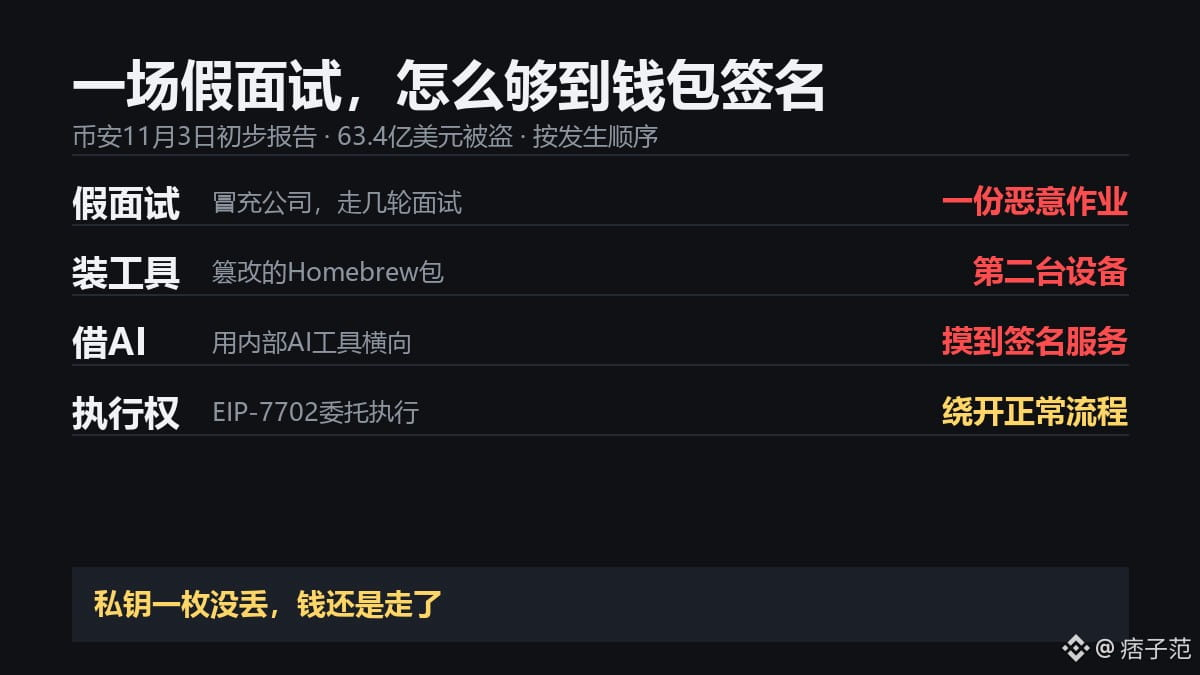
La porte d’entrée, c’était le recrutement. Les attaquants se sont fait passer pour une entreprise et ont contacté un employé de Binance. Après plusieurs entretiens, ils lui ont finalement donné un « devoir » à exécuter sur son ordinateur professionnel. Ce devoir contenait un code malveillant. Sur un autre ordinateur, un paquet Homebrew modifié a été installé lors de l’installation d’un outil d’IA pour la programmation.
Une fois ces deux appareils en leur possession, les attaquants n’ont pas cherché à récupérer les clés privées. Ils ont utilisé l’outil d’IA interne de Binance pour accéder à l’infrastructure des portefeuilles et obtenir des droits de signature. Le premier communiqué, publié le 30 octobre, parlait d’un ordinateur portable d’exploitation compromis et d’une intrusion dans un conteneur de service. Le rapport indique désormais lui-même qu’il y a eu plusieurs points d’entrée.
Pour faire sortir les fonds, comme dans le précédent communiqué, ils ont utilisé EIP-7702 afin de déléguer les droits d’exécution des portefeuilles chauds à leur contrat, contournant ainsi la procédure normale de retrait.
Côté fonds, Binance avait provisionné plus de 100 % du montant nécessaire aux remboursements. Les jetons concernés ont été réapprovisionnés à hauteur de 98 % ; environ 2,85 milliards de dollars ont été gelés ou interceptés, et les vérifications sont toujours en cours. Les fonds gelés n’ont pas encore été réintégrés aux comptes. Binance assume elle-même les pertes.
Un analyste a clairement déclaré qu’il n’y avait aucune preuve que l’IA ait participé à la planification. Ce sont les droits d’accès de l’outil d’IA interne qui ont permis à l’ordinateur d’un employé d’atteindre le service de signature des portefeuilles.
À l’avenir, pour juger de la sécurité d’une plateforme d’échange, ne vous contentez pas de vérifier si elle affirme que ses clés privées n’ont pas été perdues : cette fois-ci, aucune ne l’a été. Regardez si elle précise les points d’intrusion et les mesures d’isolement. Si ces deux éléments ne figurent pas dans le communiqué, c’est comme s’ils n’avaient pas été abordés.
La porte d’entrée, c’était le recrutement. Les attaquants se sont fait passer pour une entreprise et ont contacté un employé de Binance. Après plusieurs entretiens, ils lui ont finalement donné un « devoir » à exécuter sur son ordinateur professionnel. Ce devoir contenait un code malveillant. Sur un autre ordinateur, un paquet Homebrew modifié a été installé lors de l’installation d’un outil d’IA pour la programmation.
Une fois ces deux appareils en leur possession, les attaquants n’ont pas cherché à récupérer les clés privées. Ils ont utilisé l’outil d’IA interne de Binance pour accéder à l’infrastructure des portefeuilles et obtenir des droits de signature. Le premier communiqué, publié le 30 octobre, parlait d’un ordinateur portable d’exploitation compromis et d’une intrusion dans un conteneur de service. Le rapport indique désormais lui-même qu’il y a eu plusieurs points d’entrée.
Pour faire sortir les fonds, comme dans le précédent communiqué, ils ont utilisé EIP-7702 afin de déléguer les droits d’exécution des portefeuilles chauds à leur contrat, contournant ainsi la procédure normale de retrait.
Côté fonds, Binance avait provisionné plus de 100 % du montant nécessaire aux remboursements. Les jetons concernés ont été réapprovisionnés à hauteur de 98 % ; environ 2,85 milliards de dollars ont été gelés ou interceptés, et les vérifications sont toujours en cours. Les fonds gelés n’ont pas encore été réintégrés aux comptes. Binance assume elle-même les pertes.
Un analyste a clairement déclaré qu’il n’y avait aucune preuve que l’IA ait participé à la planification. Ce sont les droits d’accès de l’outil d’IA interne qui ont permis à l’ordinateur d’un employé d’atteindre le service de signature des portefeuilles.
À l’avenir, pour juger de la sécurité d’une plateforme d’échange, ne vous contentez pas de vérifier si elle affirme que ses clés privées n’ont pas été perdues : cette fois-ci, aucune ne l’a été. Regardez si elle précise les points d’intrusion et les mesures d’isolement. Si ces deux éléments ne figurent pas dans le communiqué, c’est comme s’ils n’avaient pas été abordés.