
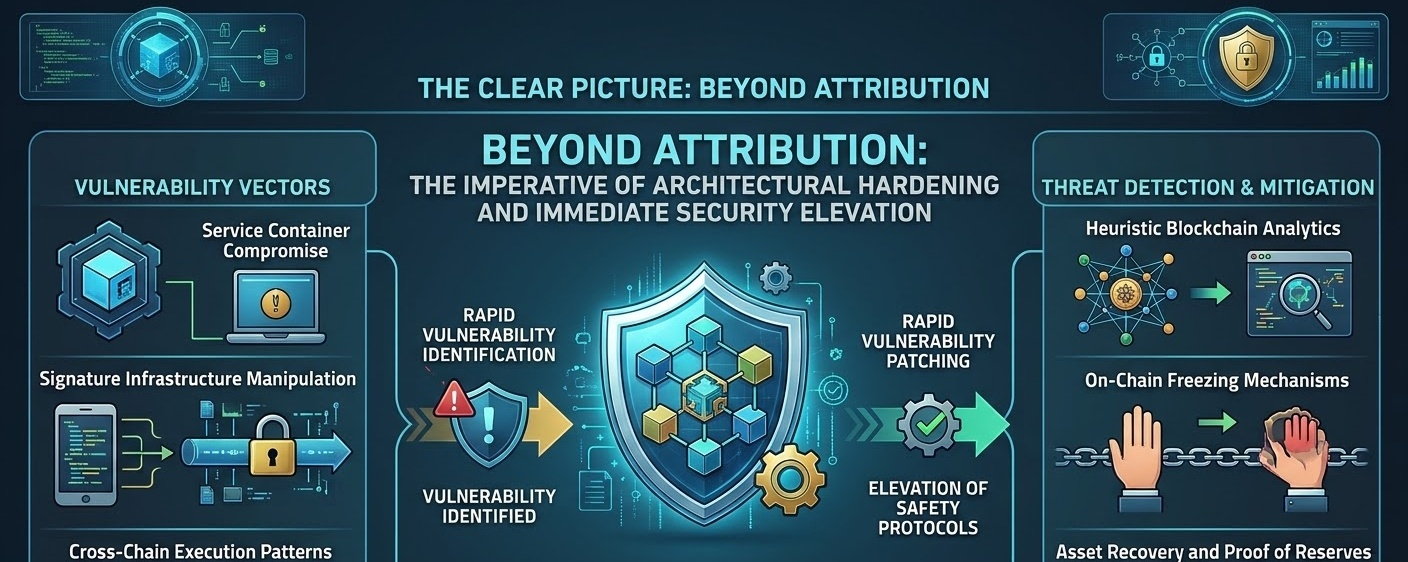

Dans le paysage en constante évolution de la finance décentralisée et des plateformes d’échange de cryptomonnaies centralisées, les failles de sécurité très médiatisées suscitent invariablement de vives spéculations sur l’identité de leurs auteurs. Cependant, se focaliser excessivement sur l’identité de l’attaquant détourne l’attention d’une réalité systémique cruciale : l’identité de l’acteur est secondaire par rapport à l’existence même de la vulnérabilité. Le récent incident de sécurité majeur chez Binance met en lumière une leçon essentielle pour l’ensemble du secteur des actifs numériques : le renforcement proactif des infrastructures, la correction rapide des vulnérabilités et l’amélioration résolue des protocoles de sécurité constituent les seuls remparts efficaces contre les menaces catastrophiques à venir.
1. Anatomie de la vulnérabilité : vecteurs techniques
Pour comprendre comment un accès non autorisé a été obtenu, il faut analyser les vecteurs techniques plutôt que les attributions politiques. Les premières enquêtes médico-légales sur la faille de Binance ont indiqué que les attaquants avaient exploité des points d’entrée sophistiqués dans l’infrastructure opérationnelle, comme le poste de travail compromis d’un ingénieur DevOps.
Du point de vue de l’informatique et de la cybersécurité, ce type de faille exploite généralement plusieurs vulnérabilités architecturales :
Compromission des conteneurs de services : l’accès non autorisé à des environnements d’exécution isolés ou à des conteneurs de services permet à des acteurs malveillants de contourner les couches de sécurité périmétrique standard.
Manipulation de l’infrastructure de signature : plutôt que de casser les primitives cryptographiques fondamentales (par exemple en divulguant les clés privées de portefeuilles, ce dont les premiers rapports n’ont trouvé aucune preuve), les attaquants chevronnés ciblent souvent l’infrastructure de signature des transactions et les pipelines d’exécution automatisés. Cela permet de soumettre des transactions de retrait non autorisées qui semblent cryptographiquement valides aux systèmes de validation automatisés.
Schémas d’exécution interchaînes : les attaques avancées visant plusieurs chaînes utilisent des scripts automatisés pour disperser rapidement des actifs sur de nombreux réseaux blockchain (tels qu’Ethereum, Bitcoin, Tron et d’autres) en quelques minutes, en exploitant la latence inhérente à la surveillance interchaînes.
2. Méthodes scientifiques et médico-légales de détection des menaces
La détection et l’analyse des cyberattaques modernes visant les registres distribués exigent des méthodes avancées fondées sur la cryptographie et les données. Les entreprises spécialisées dans la sécurité et le renseignement blockchain déploient plusieurs techniques scientifiques pour repérer les intrusions et suivre les acteurs malveillants :
Analyses heuristiques de la blockchain : recours à des algorithmes d’apprentissage automatique et à la théorie des graphes pour cartographier en temps réel les flux de transactions sur plusieurs blockchains et isoler les sorties de fonds anormales des schémas de liquidité habituels.
Analyse médico-légale des contrats intelligents et des signatures : analyse des données d’appel des transactions et des paramètres d’exécution — notamment des mécanismes tels que l’EIP-7702 ou les structures de validation multisignature — afin de déterminer comment les privilèges d’exécution ont été délégués ou détournés.
Investigation numérique et réponse aux incidents (DFIR) : examen de la télémétrie des terminaux, des vidages mémoire et des journaux de conteneurs sur l’infrastructure de développement compromise afin de reconstituer la chronologie exacte des accès non autorisés et de l’élévation des privilèges.
3. Protocoles d’atténuation et de rétablissement : sécuriser l’écosystème
Lorsqu’une faille de cette ampleur survient, l’atténuation doit être immédiate, coordonnée et rigoureuse sur le plan technologique. La mise en confinement rapide de l’incident chez Binance a largement reposé sur des contre-mesures coordonnées :
Mécanismes de gel sur la chaîne : les émetteurs de stablecoins (tels que Tether et Circle) et les partenaires blockchain ont rapidement inscrit sur liste noire et gelé sur la chaîne des actifs concernés d’une valeur de plusieurs milliards de dollars, empêchant les auteurs de convertir les fonds volés en liquidités.
Révocation des autorisations : révocation immédiate des autorisations associées aux adresses compromises et suspension temporaire des dépôts et des retraits afin de limiter les pertes.
Récupération complète des actifs et preuve des réserves : collaboration avec des partenaires spécialisés dans le renseignement blockchain et les forces de l’ordre pour tracer les actifs, complétée par des audits transparents après l’incident et une mise à jour de la preuve des réserves afin de restaurer la confiance des marchés.
Conclusion
La principale leçon de l’incident de sécurité chez Binance est claire : à mesure que la valeur monétaire gérée par les plateformes numériques augmente de façon exponentielle, l’architecture protégeant ces actifs doit évoluer à un rythme égal ou supérieur. S’attarder sur l’auteur de la menace est une distraction ; la priorité absolue des plateformes d’échange et des institutions financières est d’accélérer le renforcement de la sécurité, d’appliquer une architecture Zero Trust stricte, d’auditer les contrôles d’accès internes et ceux des tiers, et de corriger les vulnérabilités structurelles avant que des acteurs malveillants ne puissent les exploiter. La véritable résilience numérique ne se mesure pas à l’identité des attaquants, mais à la rapidité avec laquelle les vulnérabilités sont corrigées et à l’efficacité avec laquelle la confiance des utilisateurs est préservée.
#CryptoSecurity #Binance #CyberSecurity #blockchain #PlatformHardening
