Les personnes qui effacent les données de leur ancien iPhone, activent le mode avion et l’utilisent uniquement pour stocker leur phrase de récupération courent un risque qui se cache dans la puce de leur téléphone : aucune mise à jour du système ne peut le corriger.
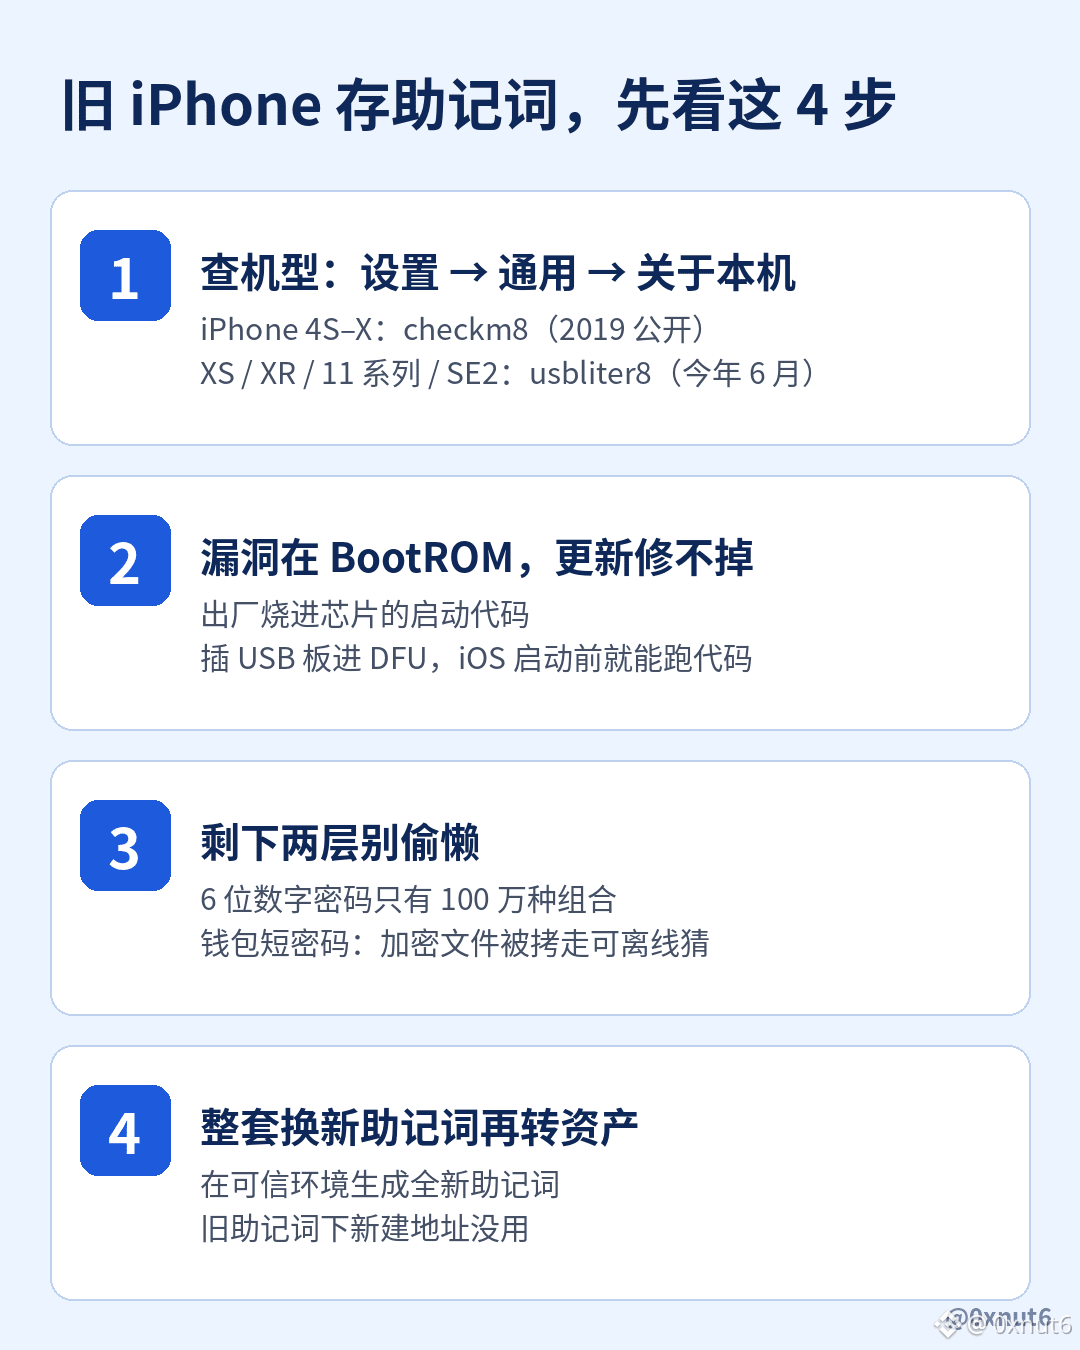
Le fondateur de OneKey, @ohyishi, a publié un avertissement hier soir. Son message a déjà été consulté environ 51 000 fois. La BootROM des iPhone 4S à iPhone X présente la vulnérabilité checkm8, rendue publique en 2019. usbliter8, rendu public en juin de cette année, concerne aussi les iPhone XS, XR, 11 et le SE de deuxième génération. La BootROM est le code de démarrage gravé dans la puce en usine. Apple ne peut pas le corriger au moyen d’une mise à jour iOS, et ces appareils conserveront donc cette faille.
Cette attaque ne nécessite pas non plus de connexion à Internet. Une fois le téléphone en leur possession, il suffit aux attaquants de le passer en mode DFU, puis d’y brancher une carte USB spécialement conçue pour exécuter leur propre code avant le démarrage d’iOS. Dans les travaux de recherche publiés, la carte utilisée était un Raspberry Pi Pico 2 à 5 dollars. Le mode avion ne sert donc à rien dans ce cas.
Il a également précisé que, pour des modèles comme les XS et les 11, cette vulnérabilité ne suffit pas à elle seule à récupérer la phrase de récupération : il faut encore franchir le code de verrouillage et la zone sécurisée. Or, ce sont précisément ces deux protections que beaucoup négligent le plus volontiers. Un code à 6 chiffres ne compte qu’un million de combinaisons possibles. Si l’application de portefeuille chiffre la phrase de récupération avec un simple mot de passe court, une fois le fichier chiffré copié, l’attaquant peut le rapporter chez lui et tester des mots de passe hors ligne, sans aucune limite d’essais.
Il conseille donc aux utilisateurs d’un iPhone 11 ou d’un modèle plus ancien de tout remplacer : générer une nouvelle phrase de récupération dans un environnement sûr, puis y transférer leurs actifs. Créer de nouvelles adresses sous l’ancienne phrase de récupération ne sert à rien. Selon lui, aucune vulnérabilité BootROM n’a été rendue publique à ce jour pour les iPhone 12 et les modèles ultérieurs.
$BTC
Le fondateur de OneKey, @ohyishi, a publié un avertissement hier soir. Son message a déjà été consulté environ 51 000 fois. La BootROM des iPhone 4S à iPhone X présente la vulnérabilité checkm8, rendue publique en 2019. usbliter8, rendu public en juin de cette année, concerne aussi les iPhone XS, XR, 11 et le SE de deuxième génération. La BootROM est le code de démarrage gravé dans la puce en usine. Apple ne peut pas le corriger au moyen d’une mise à jour iOS, et ces appareils conserveront donc cette faille.
Cette attaque ne nécessite pas non plus de connexion à Internet. Une fois le téléphone en leur possession, il suffit aux attaquants de le passer en mode DFU, puis d’y brancher une carte USB spécialement conçue pour exécuter leur propre code avant le démarrage d’iOS. Dans les travaux de recherche publiés, la carte utilisée était un Raspberry Pi Pico 2 à 5 dollars. Le mode avion ne sert donc à rien dans ce cas.
Il a également précisé que, pour des modèles comme les XS et les 11, cette vulnérabilité ne suffit pas à elle seule à récupérer la phrase de récupération : il faut encore franchir le code de verrouillage et la zone sécurisée. Or, ce sont précisément ces deux protections que beaucoup négligent le plus volontiers. Un code à 6 chiffres ne compte qu’un million de combinaisons possibles. Si l’application de portefeuille chiffre la phrase de récupération avec un simple mot de passe court, une fois le fichier chiffré copié, l’attaquant peut le rapporter chez lui et tester des mots de passe hors ligne, sans aucune limite d’essais.
Il conseille donc aux utilisateurs d’un iPhone 11 ou d’un modèle plus ancien de tout remplacer : générer une nouvelle phrase de récupération dans un environnement sûr, puis y transférer leurs actifs. Créer de nouvelles adresses sous l’ancienne phrase de récupération ne sert à rien. Selon lui, aucune vulnérabilité BootROM n’a été rendue publique à ce jour pour les iPhone 12 et les modèles ultérieurs.
$BTC