


Les auteurs du piratage de Binance, estimé à 6,3 milliards de dollars, contrôlent toujours des milliards de dollars en cryptomonnaies volées, malgré les efforts des émetteurs de jetons pour en geler le produit.
L’attaque, la plus importante de l’histoire des cryptomonnaies, a commencé jeudi à 20 h 04 UTC. Ses auteurs, liés aux mêmes pirates nord-coréens que ceux à l’origine du piratage de Bitget le mois dernier, ont immédiatement commencé à convertir les actifs.
Le plan des pirates consistait à convertir les actifs susceptibles d’être gelés, comme l’USDT et l’USDC, en actifs qui ne pouvaient pas l’être, comme le bitcoin (BTC) et l’ether (ETH).
L’ingénieur de CertiK Dickson Wu a suivi la trace de 500 millions de dollars en USDT envoyés à une adresse. À 20 h 59 UTC, 325 millions de dollars avaient été vendus à des teneurs de marché contre de l’ETH, moins d’une heure après le début du piratage.
Ils faisaient la course contre certains des gardiens les plus puissants de la crypto : des géants des stablecoins comme Tether et Circle, qui avaient déjà commencé à inscrire sur liste noire les adresses associées au vol.
Binance a déclaré vendredi qu’environ 3 milliards de dollars d’actifs volés sur un total estimé à 6,3 milliards avaient été gelés on-chain, et qu’elle collaborait avec les forces de l’ordre, les émetteurs et les sociétés d’analyse de blockchain pour tracer d’autres fonds.
L’ampleur du vol est ahurissante, même dans le monde de la crypto. Mais comme environ la moitié des actifs ont déjà été gelés, quelle part des cryptos volées les auteurs peuvent-ils réellement dépenser ?
Les cryptos dotées d’un bouton d’arrêt
Contrairement au BTC ou à l’ETH, des cryptomonnaies décentralisées sans émetteur central ni personne en mesure d’appuyer sur le bouton pause, les stablecoins centralisés comme l’USDT de Tether et l’USDC de Circle ont des émetteurs qui peuvent geler les jetons détenus à des adresses précises.
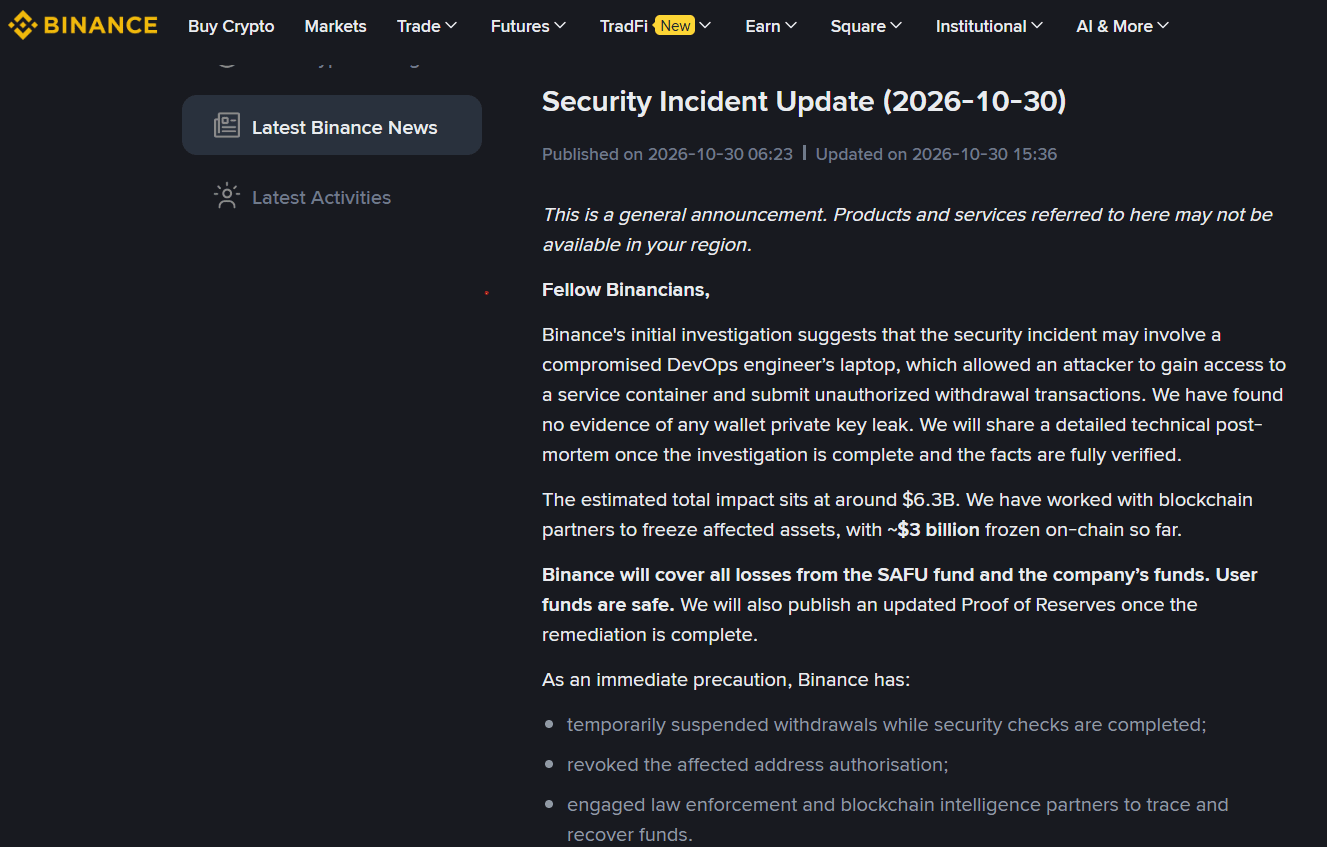
Binance a déclaré collaborer avec les forces de l’ordre pour tracer les fonds. Source : Binance
Cela leur permet d’agir rapidement dans ce genre de situation. Tether a gelé au total environ 1,567 milliard de dollars en USDT, le premier gel d’envergure ayant eu lieu seulement 37 minutes après l’arrivée des fonds volés dans le principal portefeuille Ethereum de l’attaquant.
Circle a gelé environ 823 millions de dollars en USDC trois minutes plus tard, puis d’autres émetteurs, comme Ripple et World Liberty Financial, ont rapidement suivi.
La capacité à immobiliser des cryptos n’est pas propre aux stablecoins. Et malgré l’absence d’émetteurs centraux, certains protocoles décentralisés comme Arbitrum ne sont pas restés les bras croisés.
Le Conseil de sécurité d’Arbitrum a transféré environ 30,5 millions de dollars en ARB et en ETH vers un portefeuille intermédiaire gelé. Les fonds ne pourront en sortir qu’après une nouvelle intervention du Conseil ou un vote de la gouvernance de l’Arbitrum DAO.
Une distinction importante demeure : les fonds gelés ne sont pas nécessairement des fonds récupérés. Immobiliser les actifs empêche les attaquants présumés de les dépenser, mais ne les restitue pas automatiquement à Binance ou à ses utilisateurs.
La complication liée à Aave
Le protocole de prêt décentralisé Aave ajoute une autre couche de complexité à l’équation. Entre 20 h 58 et 21 h 01 UTC, un portefeuille associé aux attaquants a déposé 60 millions de dollars en USDT sur Aave V3 sur Ethereum et emprunté 44,6 millions de dollars en Ether enveloppé (WETH), environ 40 minutes avant le premier gel.
LlamaRisk, un prestataire de services de gestion des risques pour Aave, a indiqué dans sa mise à jour de 1 h du matin que la position de l’attaquant détenait ensuite environ 59,9 millions de dollars de garanties en USDT pour 43,8 millions de dollars de dette. Aave a déclaré que la position restait surcollatéralisée et ne faisait pas peser de risque sur les fournisseurs du protocole.
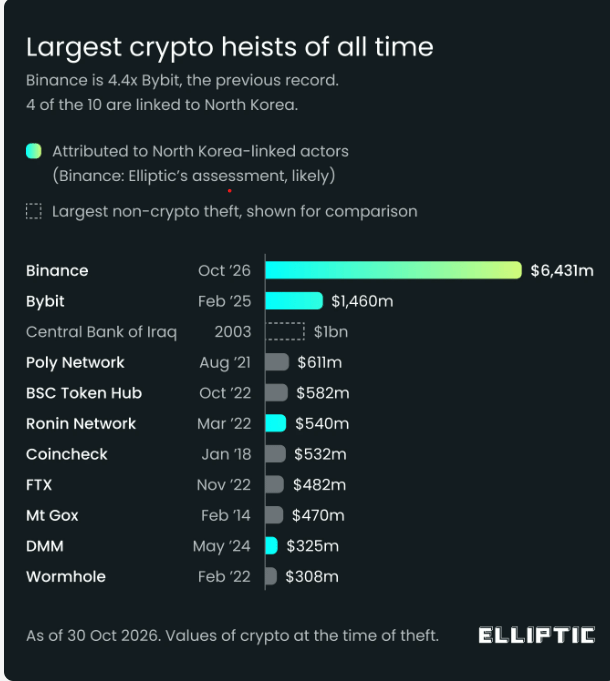
Les plus grands braquages de cryptos de tous les temps. Source : Elliptic
Comme les USDT avaient déjà été déposés dans le pool de prêt d’Aave, l’inscription du portefeuille de l’attaquant sur liste noire ne pouvait pas récupérer automatiquement les garanties détenues par le protocole, comme l’a expliqué Marc Zeller, fondateur de l’Aave Chan Initiative :
« L’USDT est de l’argent réel adossé à des dollars, et la position est criminelle, mais surcollatéralisée aux yeux du protocole. »
Pour empêcher de nouveaux dépôts et emprunts, Aave a temporairement gelé les marchés de ses déploiements V3 et V4. Les utilisateurs existants pouvaient toutefois toujours retirer des fonds, rembourser leurs prêts et liquider des positions.
Aave a ensuite levé son gel préventif sur les marchés V3 et V4, précisant que ses contrats n’avaient pas été affectés et que les positions restaient surcollatéralisées.
« Un jour comme un autre dans le monde de la crypto », a déclaré Zeller.
Alors, que peuvent réellement garder les attaquants ?
Elliptic estime qu’à 7 h UTC vendredi, 2,84 milliards de dollars avaient été gelés, tandis que les attaquants contrôlaient encore environ 3,33 milliards de dollars d’actifs que les émetteurs ne pouvaient pas immobiliser.
Et si le gel a presque réduit de moitié les gains potentiels des attaquants, cela ne signifie pas que tous les fonds restants pourront être récupérés sans risque.
Le Bitcoin et l’Ether n’ont pas d’émetteur centralisé de jetons capable d’inscrire des adresses individuelles sur liste noire, comme peuvent le faire Tether ou Circle. Ainsi, une fois les actifs volés convertis en ces cryptomonnaies natives, les transactions peuvent être restreintes, mais il est beaucoup plus difficile de les geler.
Binance s’est engagée à couvrir toutes les pertes au moyen de son fonds d’actifs sécurisés pour les utilisateurs (SAFU) et des fonds de l’entreprise, et affirme que les actifs des utilisateurs restent en sécurité. Selon la dernière mise à jour du directeur général de Binance, Richard Teng, la plateforme est déjà en train de « récupérer les actifs volés pour les utilisateurs ».
Magazine : Le mois noir de la cybersécurité : comment vous protéger