



Auteur : TRM Team
Traduction : Deep Tide TechFlow
À retenir : voici la première analyse complète de l’affaire du vol chez Binance, réalisée par la société d’investigation on-chain TRM Labs. L’enquête attribue avec un haut degré de confiance l’attaque au groupe nord-coréen TraderTraitor et relève que des transferts sortants ont été « signés légitimement » simultanément sur dix blockchains en l’espace d’une demi-heure. Le problème se situerait donc probablement dans le système de signature des portefeuilles chauds de Binance, et ne serait pas seulement dû à une attaque par hameçonnage. Pour les investisseurs, la véritable inconnue ne concerne pas les quelque 2,7 milliards de dollars de stablecoins déjà gelés, mais le sort des quelque 420 000 ETH et 18 270 BTC aux mains des attaquants : leur transfert via des ponts inter-chaînes, des services d’échange et des opérations de gré à gré pourrait exercer une pression vendeuse sur l’ETH et le BTC.
L’essentiel en bref
Le 29 octobre 2026, un attaquant a transféré environ 6,36 milliards de dollars depuis des portefeuilles Binance répartis sur dix blockchains. La majeure partie des fonds a été transférée en une vingtaine de minutes à partir de 20 h 05 UTC. Il s’agit du plus grand vol de cryptomonnaies jamais enregistré, soit près de quatre fois le vol de 1,5 milliard de dollars subi par Bybit en février 2025. Binance a confirmé un incident de sécurité et suspendu les retraits sur plusieurs réseaux.
Sur la base de renseignements fiables recueillis sur et hors chaîne, TRM attribue cette attaque à TraderTraitor, l’unité d’élite de pirates informatiques de la Corée du Nord. Nous avons un haut degré de confiance dans cette évaluation. TRM suit les fonds et alerte ses partenaires par l’intermédiaire du Beacon Network.
Sur Ethereum, l’attaquant a utilisé une délégation EIP-7702 pour transformer un portefeuille chaud Binance en un « balayeuse » qu’il contrôlait, et avait préparé 50 autorisations pré-signées. Au cours de la même période, les portefeuilles Binance sur les neuf autres chaînes ont transféré des fonds à l’attaquant au moyen de transferts signés ordinaires. TRM estime que cela indique une compromission de l’infrastructure de signature des portefeuilles chauds de Binance.
Tether, Circle, Ripple et World Liberty Financial ont gelé environ 2,67 milliards de dollars en stablecoins. Le comité de sécurité d’Arbitrum a gelé sur son réseau 8 426 ETH et 74,6 millions de ARB, soit environ 2,7 milliards de dollars au total. L’attaquant a tenté de devancer les gels en vendant des USDT à des teneurs de marché et en empruntant des ETH sur Aave en utilisant des USDT comme garantie. Il détient actuellement plus de 420 000 ETH et 18 270 BTC, soit environ 2,4 milliards de dollars d’actifs hors de portée de tout émetteur.
Déroulement des événements
Dans la soirée du 29 octobre, des portefeuilles appartenant à Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, ont commencé à laisser sortir des milliards de dollars en cryptoactifs. En quelques minutes, les portefeuilles Binance sur XRP Ledger, Ethereum, Bitcoin, Tron, Solana et quatre autres réseaux ont transféré leurs soldes vers des adresses contrôlées par le même attaquant. Une deuxième vague de transferts, vers 23 h 05 UTC, a touché les portefeuilles Binance sur Avalanche et Polygon.
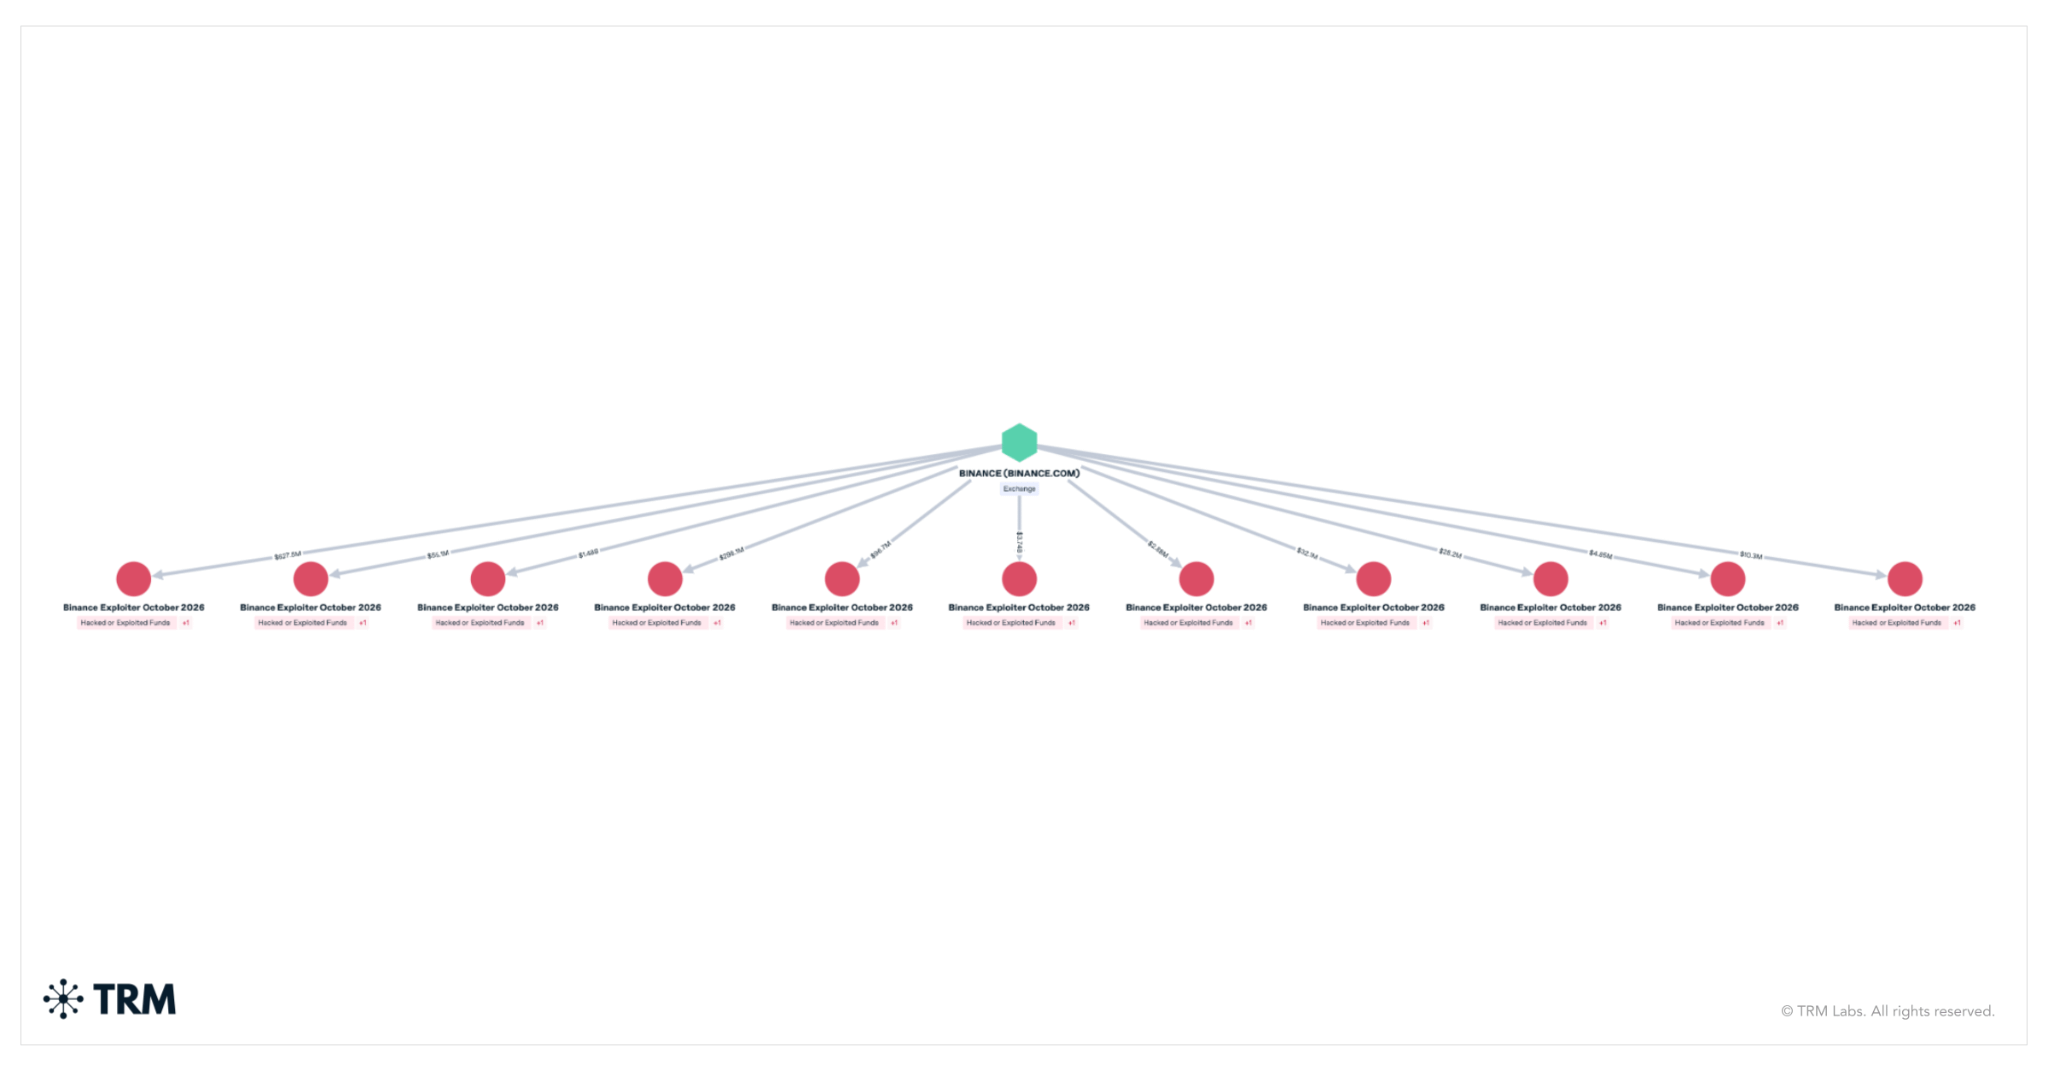
Binance a déclaré enquêter sur un éventuel problème de sécurité, puis a indiqué avoir temporairement suspendu les retraits sur plusieurs réseaux par mesure de précaution. Binance a affirmé que les fonds des utilisateurs étaient en sécurité. L’incident est toujours en cours d’analyse ; les données présentées ici reflètent les observations de TRM sur la chaîne au 30 octobre à 00 h 30 UTC.
Qui est derrière l’attaque ?
TRM attribue cette attaque à TraderTraitor, le groupe de pirates informatiques de premier plan de la Corée du Nord. Notre évaluation s’appuie sur des sources de renseignements fiables sur et hors chaîne. Le FBI a attribué à ce même groupe le vol de 1,5 milliard de dollars subi par Bybit en février 2025. Plusieurs caractéristiques de cette attaque correspondent à celles de vols antérieurs liés à la Corée du Nord, notamment les affaires Bybit et KelpDAO d’avril 2026 : financement des portefeuilles opérationnels par de petits retraits de Tornado Cash, préparation commencée bien avant le vol, signatures obtenues à l’avance puis exécutées en bloc. Toutefois, les méthodes de blanchiment observées ici — des échanges de grande ampleur par l’intermédiaire de teneurs de marché et de protocoles de prêt — diffèrent du modèle reposant principalement sur des ponts inter-chaînes utilisé après l’affaire Bybit. TRM communiquera d’autres conclusions au fur et à mesure de l’enquête.
Quel montant a été volé ?
TRM a suivi chaque transfert depuis les portefeuilles attribués à Binance vers des adresses contrôlées par l’attaquant sur dix blockchains. La valeur totale, calculée au cours de chaque actif au moment de son transfert, s’élève à environ 6,36 milliards de dollars. Aux cours actuels, ces mêmes actifs valent environ 6,23 milliards de dollars.
Ethereum représente environ 3,79 milliards de dollars, dont 200 630 ETH et 185 autres jetons, parmi lesquels 1,875 milliard de USDT, 823 millions de USDC et 88,5 millions de RLUSD. Les sorties de Bitcoin s’élèvent à 18 270 BTC, soit environ 1,47 milliard de dollars. Sur Tron, les sorties totalisent 612,7 millions de USDT et 46,4 millions de TRX, soit environ 628 millions de dollars. XRP Ledger a perdu 233,46 millions de XRP, soit environ 296 millions de dollars. Les sorties de Solana totalisent 970 500 SOL, soit environ 96 millions de dollars. Arbitrum, Optimism et Base représentent ensemble environ 39 millions de dollars, dont 74,6 millions de ARB transférés sur Arbitrum. Les sorties d’Avalanche s’élèvent à environ 28 millions de dollars et celles de Polygon à environ 10 millions de dollars.
Comment l’attaque s’est-elle déroulée ?
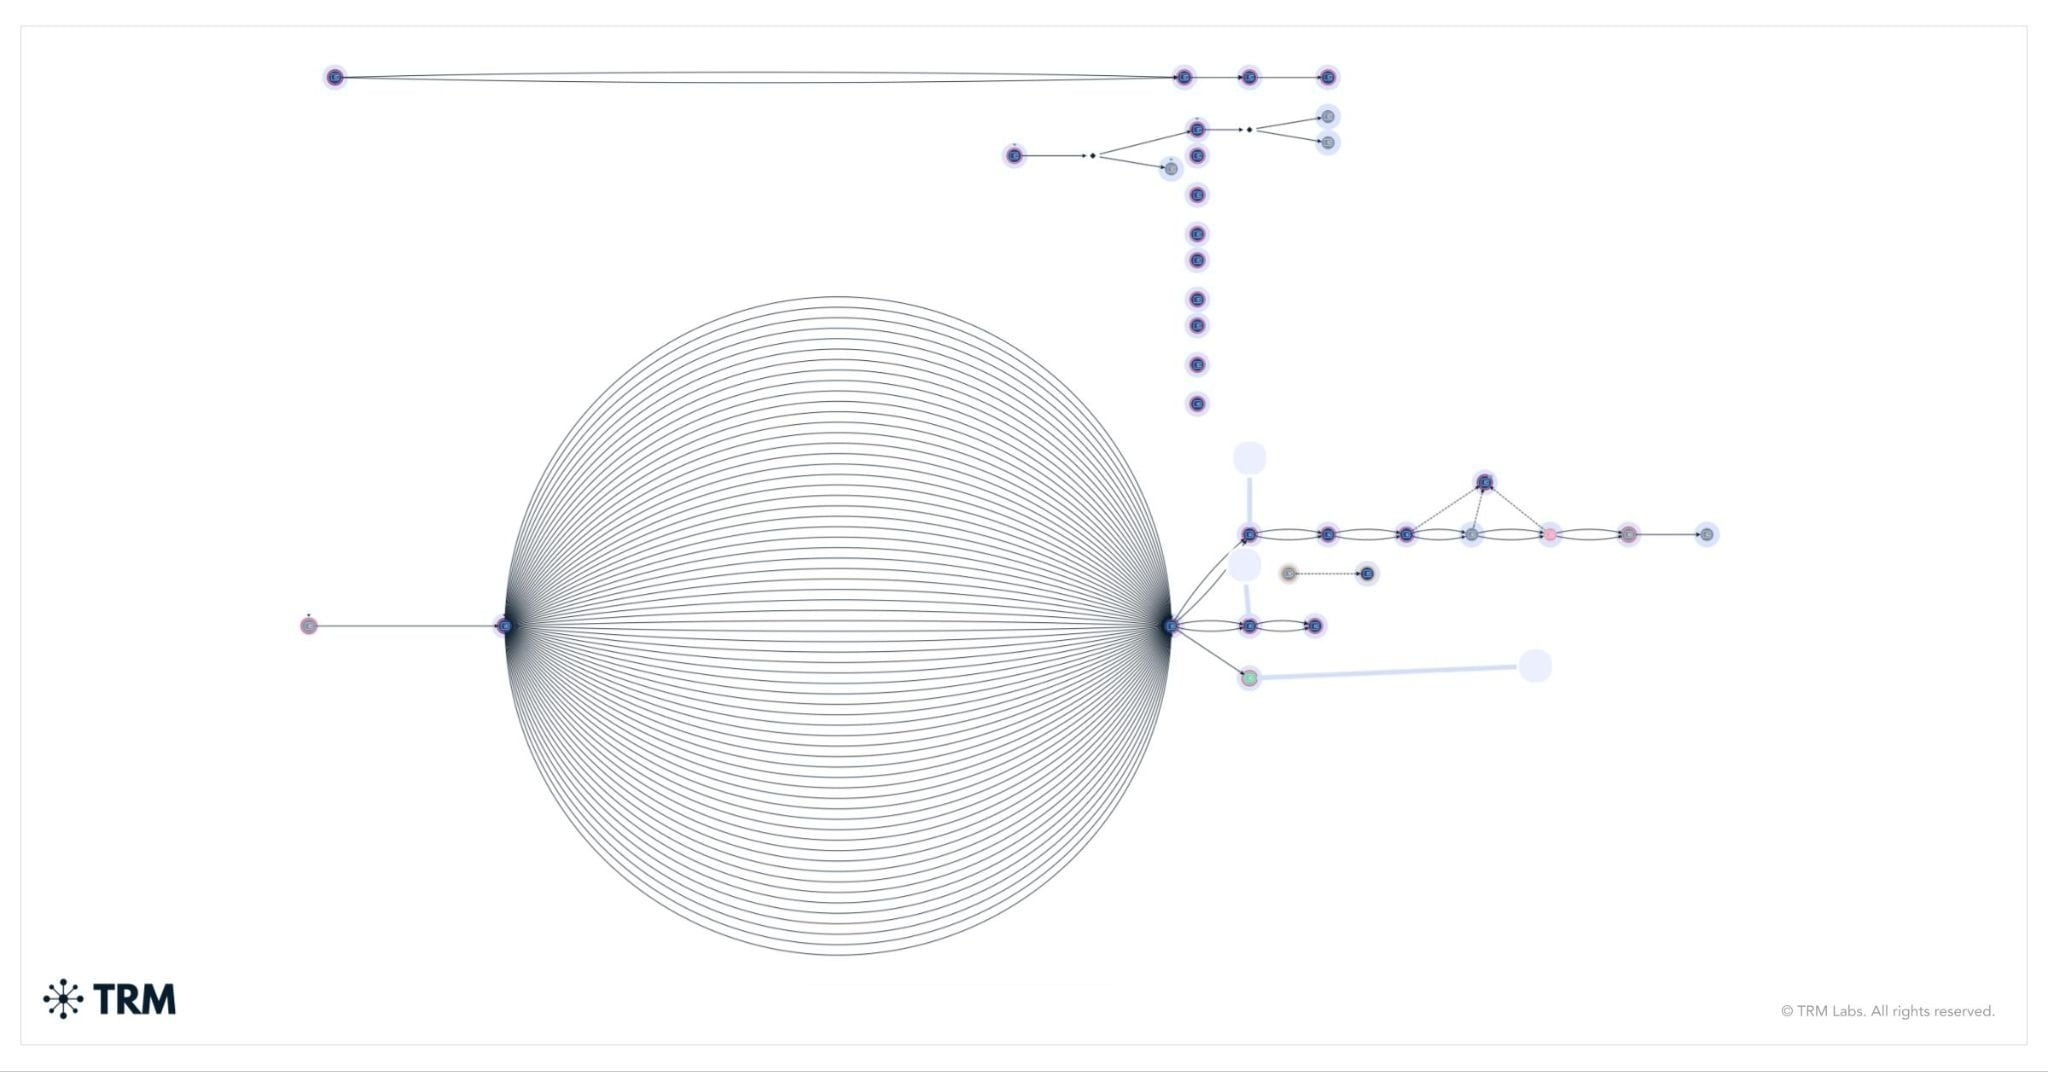
Les préparatifs ont commencé au moins 36 heures avant le vol. À partir du matin du 28 octobre, les portefeuilles opérationnels de l’attaquant ont reçu trois petits retraits de Tornado Cash, un service conçu pour dissimuler l’origine des cryptoactifs. Au petit matin du 29 octobre, l’opérateur a déployé le premier extrait de code de l’attaque et l’a testé sur deux portefeuilles. Plus tard dans la journée, il a répété la version finale sur un troisième portefeuille, puis a récupéré les fonds de test. Quatre heures après cette répétition, le même code a été installé sur un portefeuille chaud Binance.
Le premier vol de la soirée a eu lieu sur XRP Ledger. Entre 20 h 05 et 20 h 09 UTC, cinq portefeuilles Binance ont transféré 233,46 millions de XRP vers une même adresse de l’attaquant, ne conservant dans chacun que le solde minimal requis. Ces XRP n’ont pas bougé depuis. Juste après 20 h 10 UTC, les portefeuilles Binance sur Solana et Optimism ont suivi. À 20 h 20, un portefeuille chaud Bitcoin de Binance a transféré 18 270 BTC vers une adresse de l’attaquant, qui a commencé à répartir les fonds en tranches de 1 000 BTC et de 100 BTC au cours du même bloc. Cette technique, appelée « chaîne de dépouillement » (peel chain), rend les fonds plus difficiles à suivre. Moins de deux minutes plus tard, un portefeuille chaud Binance sur Tron a transféré à l’attaquant 612,7 millions de USDT et 46,4 millions de TRX.
Comment l’attaquant a pris le contrôle du portefeuille chaud Binance
Un portefeuille chaud est un portefeuille connecté utilisé par une plateforme d’échange pour traiter les retraits des clients. Le portefeuille chaud Ethereum concerné dans cette affaire était l’un des portefeuilles Binance les plus connus.
Introduit avec la mise à niveau Pectra d’Ethereum en mai 2025, l’EIP-7702 permet à un portefeuille ordinaire de confier son comportement au contrôle d’un contrat intelligent en signant une autorisation. Chaque appel ultérieur à ce portefeuille exécute le code de ce contrat, et cette configuration reste en vigueur jusqu’à ce que le portefeuille signe une nouvelle autorisation.
À 20 h 20 UTC, l’opérateur a soumis une transaction contenant 50 autorisations. Chacune était signée par le portefeuille chaud Binance et le redirigeait vers un contrat de balayage qui n’acceptait que les instructions de l’opérateur. Chaque portefeuille compte en continu les transactions qu’il émet ; ce compteur est appelé nonce, et une autorisation n’est valide que si son nonce correspond au compteur actuel du portefeuille au moment de son exécution. Le portefeuille chaud Binance traitait sans cesse les retraits et son compteur avançait constamment. En préparant des signatures pour 50 nonces consécutifs, l’attaquant s’est assuré qu’au moins une autorisation serait encore valide au moment de l’exécution. L’une d’elles correspondait : c’était tout ce dont l’attaquant avait besoin. Les signatures avaient été générées à l’avance, par lots.
Trois minutes et 24 secondes après l’activation de la délégation, l’opérateur a ordonné au portefeuille chaud Binance de transférer l’intégralité de son solde vers une adresse contrôlée par l’attaquant. Cette transaction a transféré 167 464 ETH et 63 jetons, dont 1,615 milliard de USDT.
La délégation n’a jamais été révoquée. Chaque fois que de nouveaux fonds arrivaient sur le portefeuille chaud Binance, l’opérateur les balayait à nouveau, à 20 h 41, 20 h 59, 21 h 04, 21 h 44, 22 h 39 et 23 h 56 UTC. Ce portefeuille servait également d’exécuteur à un autre compte intelligent de Binance, ce qui a permis à l’attaquant d’en retirer 823 millions de USDC. Circle a rapidement gelé ces USDC.
Les éléments pointent vers l’infrastructure de signature de Binance
Les premiers signes d’activité sur Ethereum laissaient penser que l’attaquant avait obtenu ces autorisations par hameçonnage. Mais cette explication ne rend compte que de ce qui s’est passé sur Ethereum, pas sur les autres chaînes. Au cours de la même période, les cinq portefeuilles Binance sur XRP Ledger, ceux de Binance sur Arbitrum, Avalanche, Optimism et Base, un portefeuille chaud Bitcoin de Binance, un portefeuille chaud Tron de Binance et un portefeuille Solana de Binance ont tous transféré des fonds à l’attaquant au moyen de transferts signés classiques. Un autre portefeuille chaud Binance sur Ethereum a également transféré de cette manière, sans aucune délégation, 28 006 ETH, 55,7 millions de USDT et 25,9 millions de RLUSD. Environ deux heures et demie plus tard, à 23 h 05 UTC, les portefeuilles Binance sur Avalanche et Polygon ont suivi.
Ces portefeuilles appartenaient à différentes chaînes et utilisaient différents types de clés et schémas de signature. Ils ont tous produit des signatures valides pour l’attaquant en une trentaine de minutes. Selon l’évaluation de TRM, l’explication la plus probable est que l’attaquant a pu faire signer, par le système de signature des portefeuilles chauds Binance et à sa demande, des transactions sur plusieurs chaînes. Les 50 autorisations pré-signées suggèrent que cet accès était peut-être limité dans le temps, ou que les signatures devaient être demandées par l’intermédiaire d’un système. Binance n’a pas encore communiqué la cause fondamentale de l’incident.
Gel des stablecoins et conversion des actifs
Les émetteurs de stablecoins ont réagi rapidement et les gels se sont multipliés tout au long de la nuit. À 23 h 35 UTC, Binance a indiqué que le montant total des gels confirmés atteignait 2,54 milliards de dollars. En tenant compte des gels intervenus par la suite, TRM a recensé environ 2,7 milliards de dollars de fonds gelés sur la chaîne au 30 octobre à 00 h 30 UTC :
Tether, environ 1,77 milliard de USDT. À 21 h 01 UTC, soit 37 minutes après le balayage principal, Tether a gelé 971,1 millions de USDT dans le portefeuille principal de réception. Tous les fonds balayés par la suite sont arrivés dans ce portefeuille désormais gelé, qui détient actuellement 1,175 milliard de USDT. Tether a également gelé 205 millions de USDT dans deux autres portefeuilles de l’attaquant sur Ethereum, 378,7 millions de USDT dans deux portefeuilles de l’attaquant sur Tron, ainsi que 8,4 millions de USDt sur Avalanche. 6,2 millions de USDT0 supplémentaires ont aussi été gelés sur Polygon.
Circle, environ 825 millions de USDC. À 21 h 04 UTC, Circle a coordonné son action avec les autorités et gelé 823 millions de USDC dans le portefeuille principal de réception. Circle a ensuite gelé 1,56 million de USDC supplémentaires, obtenus par l’attaquant en échangeant des AVAX puis transférés d’Avalanche vers Ethereum.
Ripple, 40,5 millions de RLUSD. À 22 h 01 UTC, Ripple a gelé le portefeuille qui détenait les RLUSD volés : sur les 88,5 millions de RLUSD qu’il contenait, il en restait alors 40,5 millions. Ripple a également gelé des RLUSD dans le portefeuille chaud Binance compromis, empêchant le balayage des nouveaux dépôts. He Yi, co-PDG de Binance, a déclaré que Ripple avait contribué à empêcher le transfert d’environ 200 millions de dollars ; TRM a confirmé sur la chaîne le gel des 40,5 millions de RLUSD.
World Liberty Financial, 27,8 millions de USD1. À 22 h 10 UTC, World Liberty Financial a gelé 27,8 millions de USD1 dans le portefeuille principal de réception, puis les USD1 du portefeuille chaud Binance compromis à 22 h 26.
Comité de sécurité d’Arbitrum, 8 426 ETH et 74,6 millions de ARB. Le comité de sécurité d’Arbitrum est un groupe habilité à prendre des mesures d’urgence sur le réseau Arbitrum. À 00 h 08 UTC, il a exercé ces pouvoirs pour imposer deux transferts depuis les portefeuilles de l’attaquant sur Arbitrum, retirant ainsi 8 426 ETH et 74,6 millions de ARB (environ 30 millions de dollars) du contrôle de l’attaquant.
Au cours des premières heures, l’attaquant a accepté de lourdes pertes pour convertir les stablecoins susceptibles d’être gelés en actifs inaccessibles à leurs émetteurs. Environ 325 millions de USDT ont été vendus à des preneurs d’ordres professionnels et à des teneurs de marché via UniswapX et d’autres contrats fondés sur l’intention, en échange d’environ 122 300 ETH. Le prix d’exécution était donc proche de 2 650 dollars par ETH, alors que le cours du marché se situait entre 2 300 et 2 350 dollars, soit une décote de plus de 10 %. Les 175 millions de USDT restants dans cette tranche ont été gelés.
Le deuxième portefeuille de l’attaquant a déposé 60 millions de USDT sur le protocole de prêt Aave et les a utilisés comme garantie pour emprunter environ 19 760 ETH. Aave a ensuite gelé le marché concerné. Sur Tron, 300 millions de USDT ont été transférés vers un portefeuille, qui a commencé à les déposer sur le protocole de prêt JustLend. 200 millions de USDT supplémentaires ont été échangés sur Uniswap après avoir transité par une série de portefeuilles intermédiaires ; 30 millions de USDT ont été gelés au cours de cette opération. Après deux sauts, 88,5 millions de RLUSD sont arrivés dans un portefeuille qui en a vendu 48 millions sur des plateformes d’échange décentralisées entre 21 h 42 et 22 h 01 UTC, jusqu’à ce que Ripple gèle les 40,5 millions de RLUSD restants.
Alors que les ETH se concentraient dans quelques portefeuilles et que 18 270 BTC transitaient par des chaînes de dépouillement, l’attaquant contrôlait environ 2,4 milliards de dollars d’actifs inaccessibles à tout émetteur. Au vu des précédents vols de grande ampleur, TRM prévoit que la prochaine étape impliquera des ponts inter-chaînes, des services d’échange et des courtiers de gré à gré (OTC). TRM surveille les adresses de sortie des chaînes de dépouillement ainsi que les portefeuilles de consolidation afin de détecter ces mouvements.
Que doivent faire les plateformes d’échange et les équipes de conformité ?
Les plateformes d’échange et les équipes de conformité devraient contrôler les dépôts et les contreparties par rapport aux adresses de l’attaquant signalées par TRM. Les fonds issus des chaînes de dépouillement Bitcoin et des portefeuilles de consolidation ETH pourraient arriver sur les plateformes d’échange, les services de conversion et les bureaux OTC dans les prochains jours.
Les équipes de gestion de trésorerie devraient surveiller les portefeuilles compatibles avec Ethereum afin de détecter les délégations EIP-7702, qui se manifestent par l’apparition de code sur une adresse qui ne devrait pas en avoir. Toute délégation de ce type sur un portefeuille de trésorerie devrait déclencher une alerte immédiate. Les équipes devraient disposer d’une méthode de révocation par signature testée et préapprouvée.
Les politiques de signature devraient refuser les autorisations EIP-7702 inattendues. Toute demande d’autorisations nombreuses couvrant une plage de compteurs de transactions devrait être considérée comme un signe de compromission. L’infrastructure de signature et les circuits d’approbation devraient être isolés par chaîne et par niveau de portefeuille. Dans cet incident, un seul acteur a obtenu en quelques heures des signatures valides pour des portefeuilles sur dix chaînes.
Les teneurs de marché et les solveurs devraient contrôler leurs contreparties avant d’exécuter des ordres importants. Environ 325 millions de USDT ont été vendus à des teneurs de marché et à des solveurs par un portefeuille qui venait de recevoir ces USDT des pirates quelques minutes auparavant. Un contrôle des adresses en temps réel aurait pu le signaler.
Foire aux questions
Que s’est-il passé chez Binance ?
Le 29 octobre 2026, un attaquant a transféré environ 6,36 milliards de dollars depuis des portefeuilles Binance répartis sur dix blockchains : Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base et Polygon. Binance a confirmé un incident de sécurité et suspendu les retraits sur plusieurs réseaux.
Qui est derrière le vol chez Binance ?
Sur la base de renseignements fiables recueillis sur et hors chaîne, TRM attribue le vol chez Binance au groupe de pirates soutenu par l’État nord-coréen TraderTraitor. Ce groupe est également responsable du vol de 1,5 milliard de dollars subi par Bybit en février 2025.
Qu’est-ce que l’EIP-7702 et comment a-t-il été exploité ?
L’EIP-7702 permet à un portefeuille Ethereum ordinaire d’exécuter le code d’un contrat intelligent en signant une autorisation. L’attaquant a utilisé une autorisation pré-signée pour faire exécuter au portefeuille chaud Binance un contrat de balayage que lui seul pouvait appeler. Il a ainsi vidé le portefeuille, puis continué à balayer les nouveaux fonds qui y arrivaient.
Quelle part des cryptoactifs volés a été gelée ?
Tether, Circle, Ripple et World Liberty Financial ont gelé environ 2,67 milliards de dollars en stablecoins. Le comité de sécurité d’Arbitrum a gelé environ 30 millions de dollars en ETH et en ARB, soit un total d’environ 2,7 milliards de dollars. L’attaquant contrôle toujours plus de 420 000 ETH et 18 270 BTC, d’une valeur d’environ 2,4 milliards de dollars, ainsi que de petites quantités d’actifs sur d’autres chaînes.
Comment cet incident se compare-t-il aux autres grandes attaques informatiques ?
Avec environ 6,36 milliards de dollars, il s’agit du plus grand vol de cryptomonnaies jamais enregistré, soit près de quatre fois le vol de 1,5 milliard de dollars subi par Bybit en février 2025. Même après déduction des stablecoins gelés, le montant détenu actuellement par l’attaquant dépasse celui de tout autre vol antérieur.