

La principale leçon à tirer d’un grave incident de sécurité dans le secteur des cryptomonnaies ne concerne pas toujours le montant des pertes. Parfois, elle porte sur la facilité avec laquelle les systèmes protégeant des milliards de dollars peuvent être compromis.
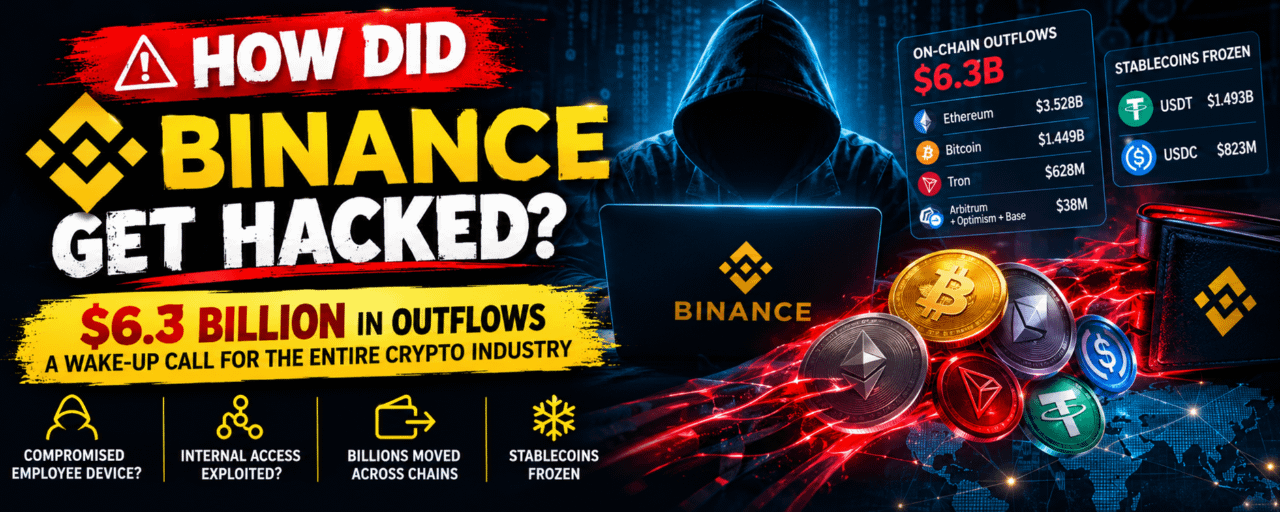
Le 29 octobre 2026, des enquêteurs spécialisés dans l’analyse de la blockchain ont repéré d’importantes sorties de fonds depuis des portefeuilles étiquetés Binance, pour un montant estimé à environ 6,3 milliards de dollars. Parallèlement, Tether et Circle auraient gelé des milliards de dollars d’actifs suspects en stablecoins.
Mais voici ce qui rend cet incident particulièrement préoccupant :
L’attaque signalée n’a peut-être pas nécessité que des pirates dérobent les clés privées des portefeuilles de Binance.
🔍 Comment l’attaque s’est-elle déroulée ?
Selon les premiers articles, l’attaque impliquait l’ordinateur portable compromis d’un ingénieur DevOps.
La chaîne d’attaque présumée montre comment un seul appareil compromis appartenant à un employé peut potentiellement exposer une infrastructure interne critique.
Appareil d’un employé compromis : les attaquants auraient accédé à l’ordinateur portable d’un ingénieur.
Accès à l’infrastructure interne : ils auraient utilisé cet accès pour atteindre un environnement de services internes.
Exploitation de l’infrastructure de retrait : les attaquants auraient manipulé un processus de retrait interne de confiance pour autoriser des transactions non autorisées.
Transfert de fonds entre différentes blockchains : des milliards d’actifs ont été transférés via des réseaux tels qu’Ethereum, Bitcoin et Tron.
Stablecoins gelés : Tether et Circle ont pris des mesures pour geler les fonds suspects identifiés.
C’est là que ça devient effrayant : il n’est pas forcément nécessaire de forcer le coffre le mieux sécurisé si l’on peut compromettre le système qui en autorise l’accès.
💰 Des milliards de sorties : que s’est-il passé sur la blockchain ?
Les premières données sur la blockchain ont fait état de mouvements importants :
Ethereum : 3,528 milliards de dollars
Bitcoin : 1,449 milliard de dollars
Tron : 628 millions de dollars
Arbitrum, Optimism et Base : 38 millions de dollars au total
Stablecoins qui auraient été gelés :
USDT : 1,493 milliard de dollars
USDC : 823 millions de dollars
Ces chiffres correspondent aux mouvements et aux gels signalés sur la blockchain, et non à des totaux définitifs de vols ou de recouvrements vérifiés de manière indépendante. L’enquête reste essentielle pour établir précisément ce qui s’est passé.
⚠️ Le problème de fond : l’infrastructure centralisée
La crypto était censée offrir aux gens une liberté financière sans dépendre entièrement d’institutions centralisées.
Pourtant, cet incident soulève des questions dérangeantes :
Dans quelle mesure les plateformes d’échange centralisées sont-elles sécurisées si les appareils de leurs employés peuvent devenir des points d’entrée potentiels pour des attaques ?
Les systèmes de retrait internes sont-ils suffisamment isolés des postes de travail des employés ?
Les plateformes d’échange peuvent-elles faire preuve d’une véritable transparence lorsque des milliards de dollars sont déplacés de manière inattendue ?
Dans quelle mesure la sécurité de nos cryptos dépend-elle d’une poignée d’entreprises et de leurs contrôles internes ?
Même si une plateforme d’échange dispose d’un chiffrement avancé, d’un stockage à froid et de plusieurs niveaux de sécurité, une faiblesse dans son infrastructure opérationnelle peut entraîner de graves risques.
🧠 Que doivent retenir les investisseurs en crypto ?
Cet incident nous rappelle que la sécurité des plateformes d’échange et celle de la blockchain ne sont pas la même chose.
Les investisseurs devraient :
Éviter de laisser des fonds dont ils n’ont pas besoin sur des plateformes d’échange centralisées.
Activer l’authentification à deux facteurs (2FA) et une protection renforcée des retraits.
Ne jamais divulguer de clés API ni d’identifiants de compte.
Vérifier les annonces de sécurité sur les canaux officiels.
Ne jamais faire confiance aux faux services de récupération ni aux liens d’indemnisation.
🔥 Mon mot de la fin
Le secteur des cryptos ne peut pas continuer à promouvoir la décentralisation tout en laissant des infrastructures critiques vulnérables à des points de défaillance centralisés.
Si un seul appareil compromis peut potentiellement donner accès à des milliards de dollars, le secteur doit repenser la manière dont il protège ses systèmes les plus sensibles.
Le problème dépasse Binance.
C’est un avertissement adressé à toutes les plateformes d’échange centralisées, à tous les investisseurs en crypto et à toutes les entreprises détenant des milliards en actifs numériques.
La vraie question n’est pas seulement de savoir combien d’argent a été déplacé. C’est de comprendre comment les attaquants ont réussi à pénétrer dans le système au départ.
Qu’en pensez-vous ?
Le risque vaut-il encore la peine de conserver ses fonds sur des plateformes d’échange centralisées, ou l’auto-conservation devient-elle plus importante que jamais ?
@Binance


#Binance #CryptoSecurity #Blockchain #CryptoNews #EarningsSeason