

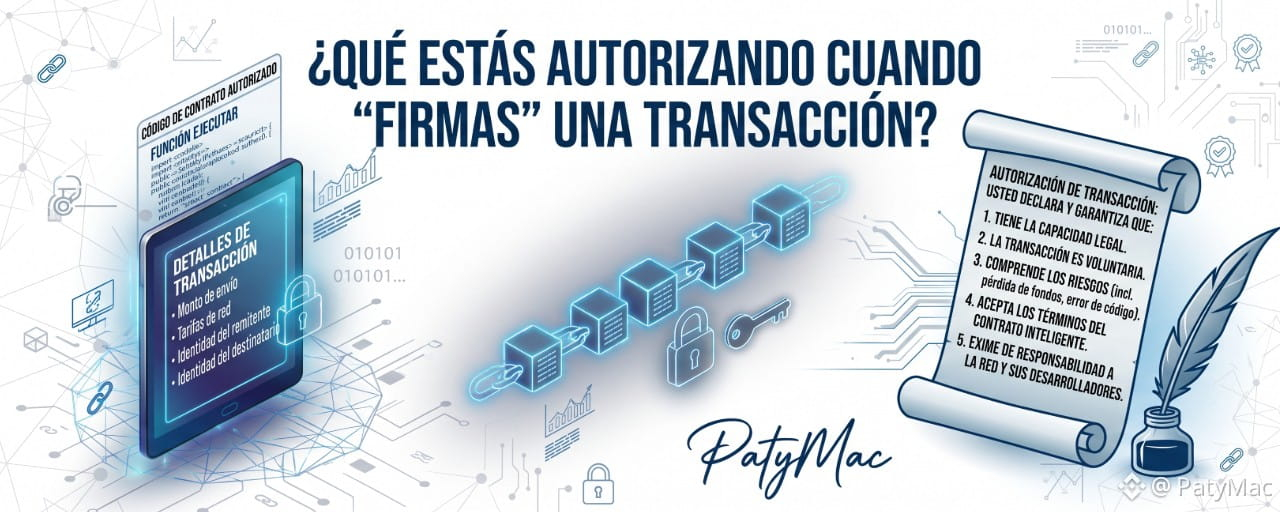
Hay una frase que probablemente hayas visto muchas veces:
“Conecta tu wallet.”
Después aparece otra:
“Sign message.”
O:
“Approve.”
Y finalmente:
“Confirm transaction.”
Muchos usuarios simplemente hacen clic.
Pero detrás de ese clic puede existir una diferencia enorme.
Porque en Web3:
firmar no siempre significa lo mismo.
Y entender qué estamos autorizando puede ser tan importante como proteger nuestra contraseña.
🔐 ¿QUÉ SIGNIFICA “FIRMAR” EN CRIPTO?
Cuando una wallet firma digitalmente una operación, utiliza una clave criptográfica para demostrar que quien controla esa clave está autorizando determinados datos.
Simplificando:
Clave privada → firma digital → verificación mediante la clave pública → autorización
La clave privada no debería revelarse.
La wallet la utiliza para producir la firma.
La red puede verificar esa firma sin necesidad de conocer la clave privada.
🧠 ¿ES LO MISMO QUE UNA FIRMA MANUSCRITA?
No exactamente.
Ambas pueden cumplir funciones de autenticación o autorización, pero funcionan mediante mecanismos completamente diferentes.
Una firma manuscrita depende de elementos humanos y documentales.
Una firma criptográfica utiliza matemáticas y criptografía.
En una blockchain, la firma permite verificar que una determinada operación fue autorizada por quien controla la clave correspondiente.
💰 ¿QUÉ PASA CUANDO ENVÍO CRIPTOMONEDAS?
Imaginemos que tienes:
1 ETH
y quieres enviar:
0,2 ETH
a otra dirección.
Tu wallet prepara una transacción.
Tú la confirmas.
La wallet utiliza la clave correspondiente para firmarla.
La transacción se transmite a la red.
Los participantes de la red pueden verificar la firma.
Si la transacción cumple las reglas del protocolo:
puede ser incluida en un bloque.
⚠️ PERO NO TODAS LAS FIRMAS SIGNIFICAN “ENVIAR DINERO”
Y este es uno de los puntos más importantes.
Puedes interactuar con un Smart Contract sin enviar directamente tus fondos a otra persona.
Por ejemplo:
Approve
puede permitir que determinado contrato pueda utilizar una cantidad determinada de un token en tu nombre, dependiendo del estándar y de los parámetros utilizados.
Por eso:
“No estoy enviando criptomonedas” no significa necesariamente “no estoy asumiendo ningún riesgo”.
🪙 ¿QUÉ ES UN “APPROVE”?
En determinados ecosistemas de tokens, una wallet puede permitir que un contrato o dirección gaste tokens en nombre del titular hasta un límite autorizado.
Por ejemplo:
Tienes:
1.000 USDT
y una aplicación te solicita autorización para utilizar determinados tokens.
Si aceptas una aprobación amplia, puedes estar concediendo al contrato una capacidad que va más allá de la operación que tenías en mente.
La naturaleza exacta del permiso depende del token, del estándar y de la implementación.
Por eso no deberíamos aceptar automáticamente cualquier solicitud.
🚨 EL PROBLEMA DE LAS APROBACIONES ILIMITADAS
Algunas aplicaciones pueden solicitar una cantidad muy elevada o incluso una aprobación que permita gastar una cantidad muy grande de determinado token.
Esto puede resultar cómodo para el usuario.
Pero también puede aumentar la exposición al riesgo.
Si el contrato aprobado posteriormente presenta una vulnerabilidad o es utilizado maliciosamente, esa autorización puede convertirse en un problema.
Por eso existen herramientas y mecanismos para revisar o revocar determinadas aprobaciones según la blockchain y el estándar utilizado.
🦹 ¿CÓMO FUNCIONA UNA ESTAFA TÍPICA?
Imagina que recibes un mensaje:
“¡Ganaste un airdrop!”
Entras a una página.
Conectas tu wallet.
La página te pide:
“Firma para reclamar tus tokens.”
Parece inocente.
Pero la operación podría estar solicitando algo completamente diferente de lo que el usuario cree.
Puede haber:
una aprobación;
una autorización;
una interacción con un contrato;
una firma de datos;
o una operación maliciosa.
Por eso:
nunca debes firmar algo que no comprendes.
🧾 “CONNECT WALLET” NO ES LO MISMO QUE “SIGN”
Otra distinción importante.
CONNECT WALLET
La aplicación establece una conexión con tu wallet para interactuar contigo.
SIGN
Tu wallet solicita autorización para firmar determinados datos.
SEND / CONFIRM TRANSACTION
Puedes estar autorizando una transacción que será enviada a la blockchain.
Son acciones diferentes.
Por eso, cuando una página dice:
“Conecta tu wallet para continuar”
no deberías interpretar automáticamente:
“Le entregué mis criptomonedas.”
Pero tampoco deberías aceptar cualquier solicitud posterior sin leerla.
🔎 ¿QUÉ DEBO MIRAR ANTES DE FIRMAR?
Antes de aprobar una operación, intenta identificar:
1️⃣ ¿Qué aplicación estoy utilizando?
¿Es realmente la plataforma que creo?
2️⃣ ¿Qué contrato estoy utilizando?
¿La dirección del contrato coincide con la oficial?
3️⃣ ¿Qué estoy firmando?
¿Es una transacción?
¿Un mensaje?
¿Una aprobación?
4️⃣ ¿Qué activo está involucrado?
¿ETH?
¿USDT?
¿Otro token?
5️⃣ ¿Qué cantidad?
¿Es una cantidad específica?
¿Es una autorización amplia?
6️⃣ ¿Qué permisos estoy concediendo?
Especialmente cuando se trata de tokens.
7️⃣ ¿Puedo revocar el permiso?
Dependiendo del sistema utilizado, puede existir esa posibilidad.
🧠 ¿POR QUÉ LOS ESTAFADORES QUIEREN QUE ACTÚES RÁPIDO?
Porque el usuario que tiene tiempo para pensar puede detectar inconsistencias.
Por eso muchas estafas utilizan:
“URGENTE”
“ÚLTIMA OPORTUNIDAD”
“RECLAMA AHORA”
“FIRMA EN 30 SEGUNDOS”
La presión psicológica forma parte de muchas estrategias de phishing.
La regla debería ser:
Si una transacción financiera exige que actúes sin leer, detente.
🔑 ¿LA WALLET VE MI CLAVE PRIVADA?
Una wallet correctamente diseñada no debería revelar tu clave privada a una página web simplemente porque conectaste la wallet.
La clave privada debe permanecer protegida.
La aplicación solicita una acción.
La wallet presenta la solicitud.
Tú decides si autorizas.
Y la wallet firma utilizando las credenciales correspondientes.
Por eso la wallet funciona como una especie de:
interfaz de control de tus claves.
🚨 PERO EXISTE UN PELIGRO
Si el usuario aprueba algo malicioso, puede estar autorizando una operación que perjudique sus propios activos.
La blockchain no necesariamente puede distinguir:
“firma legítima”
de
“firma obtenida mediante engaño”.
Desde el punto de vista criptográfico, la firma puede ser perfectamente válida.
El problema está en:
qué fue autorizado.
⚖️ AQUÍ APARECE UNA PREGUNTA JURÍDICA MUY INTERESANTE
Si una persona firma criptográficamente una operación…
¿significa automáticamente que quiso jurídicamente realizar exactamente aquello que el código ejecutó?
No necesariamente.
Hay que analizar las circunstancias.
Por ejemplo:
¿hubo engaño?
¿phishing?
¿información falsa?
¿suplantación?
¿vulneración de seguridad?
¿existía consentimiento informado?
¿qué información recibió el usuario?
¿qué términos aceptó?
¿qué legislación resulta aplicable?
Una firma criptográfica puede demostrar que una clave autorizó determinados datos.
Pero la discusión jurídica puede ser mucho más amplia.
⚖️ FIRMA CRIPTOGRÁFICA ≠ CONSENTIMIENTO JURÍDICO AUTOMÁTICO
Esta distinción es muy importante.
Firma criptográfica
Demuestra criptográficamente que una determinada clave produjo una firma válida sobre determinados datos.
Consentimiento jurídico
Implica analizar si existió una voluntad jurídicamente relevante y bajo qué circunstancias.
Pueden estar relacionados.
Pero no deben confundirse automáticamente.
🛡️ 7 REGLAS DE ORO ANTES DE FIRMAR
1️⃣ No firmes lo que no entiendes.
2️⃣ Verifica el sitio web.
3️⃣ Comprueba el contrato cuando corresponda.
4️⃣ Revisa qué token y qué cantidad están involucrados.
5️⃣ Desconfía de aprobaciones excesivamente amplias.
6️⃣ No compartas jamás tu seed phrase ni clave privada.
7️⃣ Si algo parece urgente o demasiado bueno para ser verdad:
detente.
🚨 UNA REGLA QUE VALE ORO
Nunca introduzcas tu:
seed phrase
o
clave privada
para “verificar”, “sincronizar”, “activar”, “validar” o “recuperar” una wallet desde una página web desconocida.
Una plataforma legítima no debería necesitar que entregues tus credenciales secretas para que alguien “libere” tus fondos.
🧠 ¿Y QUÉ PASA CON LOS MENSAJES QUE FIRMAMOS?
No toda firma necesariamente mueve fondos.
Algunas aplicaciones utilizan firmas de mensajes para:
iniciar sesión;
demostrar control de una dirección;
autorizar determinadas acciones;
interactuar con aplicaciones.
Pero nuevamente:
hay que leer qué se está firmando.
Una firma de mensaje puede ser inocua en un contexto y peligrosa en otro, dependiendo del contenido y de cómo la aplicación lo interprete.
🎯 PREGUNTAS INTERESANTES
❓¿Firmar siempre significa enviar criptomonedas?
No. Puedes firmar mensajes o autorizar determinadas acciones sin realizar una transferencia directa.
❓¿Conectar una wallet significa que entregué mis fondos?
No. Conectar y autorizar son acciones diferentes.
❓¿Qué es una aprobación de tokens?
Es una autorización que, dependiendo del estándar y del contrato, puede permitir que una determinada dirección o contrato utilice tokens en nombre del titular hasta el límite autorizado.
❓¿Una firma maliciosa puede ser válida?
Sí. Una firma puede ser criptográficamente válida y, al mismo tiempo, haber sido obtenida mediante engaño o utilizarse para una operación perjudicial.
❓¿La blockchain puede cancelar una firma equivocada?
Generalmente no existe un botón universal de “deshacer”. Si una operación ya fue ejecutada y confirmada, las posibilidades de recuperación dependen de la red, el activo, el receptor y las circunstancias.
🔥 IDEA FINAL
En las finanzas tradicionales aprendimos:
“No firmes nada sin leer.”
En Web3 debemos agregar:
“No firmes nada que no entiendas.”
Porque cuando haces clic en Confirmar, no estás simplemente cerrando una ventana.
Puedes estar autorizando:
una transferencia,
una aprobación,
una interacción con un Smart Contract,
o alguna otra operación.
Y una vez que la blockchain registra una operación válida…
la tecnología puede ejecutar exactamente lo que autorizaste, incluso si tú no entendiste realmente lo que estabas firmando.
📌 GLOSARIO CRIPTO #12
Firmar una transacción = utilizar una firma criptográfica para autorizar determinados datos u operaciones con las credenciales de una wallet.
La pregunta que todo usuario debería hacerse antes de confirmar es:
“¿QUÉ ESTOY AUTORIZANDO REALMENTE?”


#GlosarioCripto #CryptoSecurity #SelfCustody #SmartContract #Web3