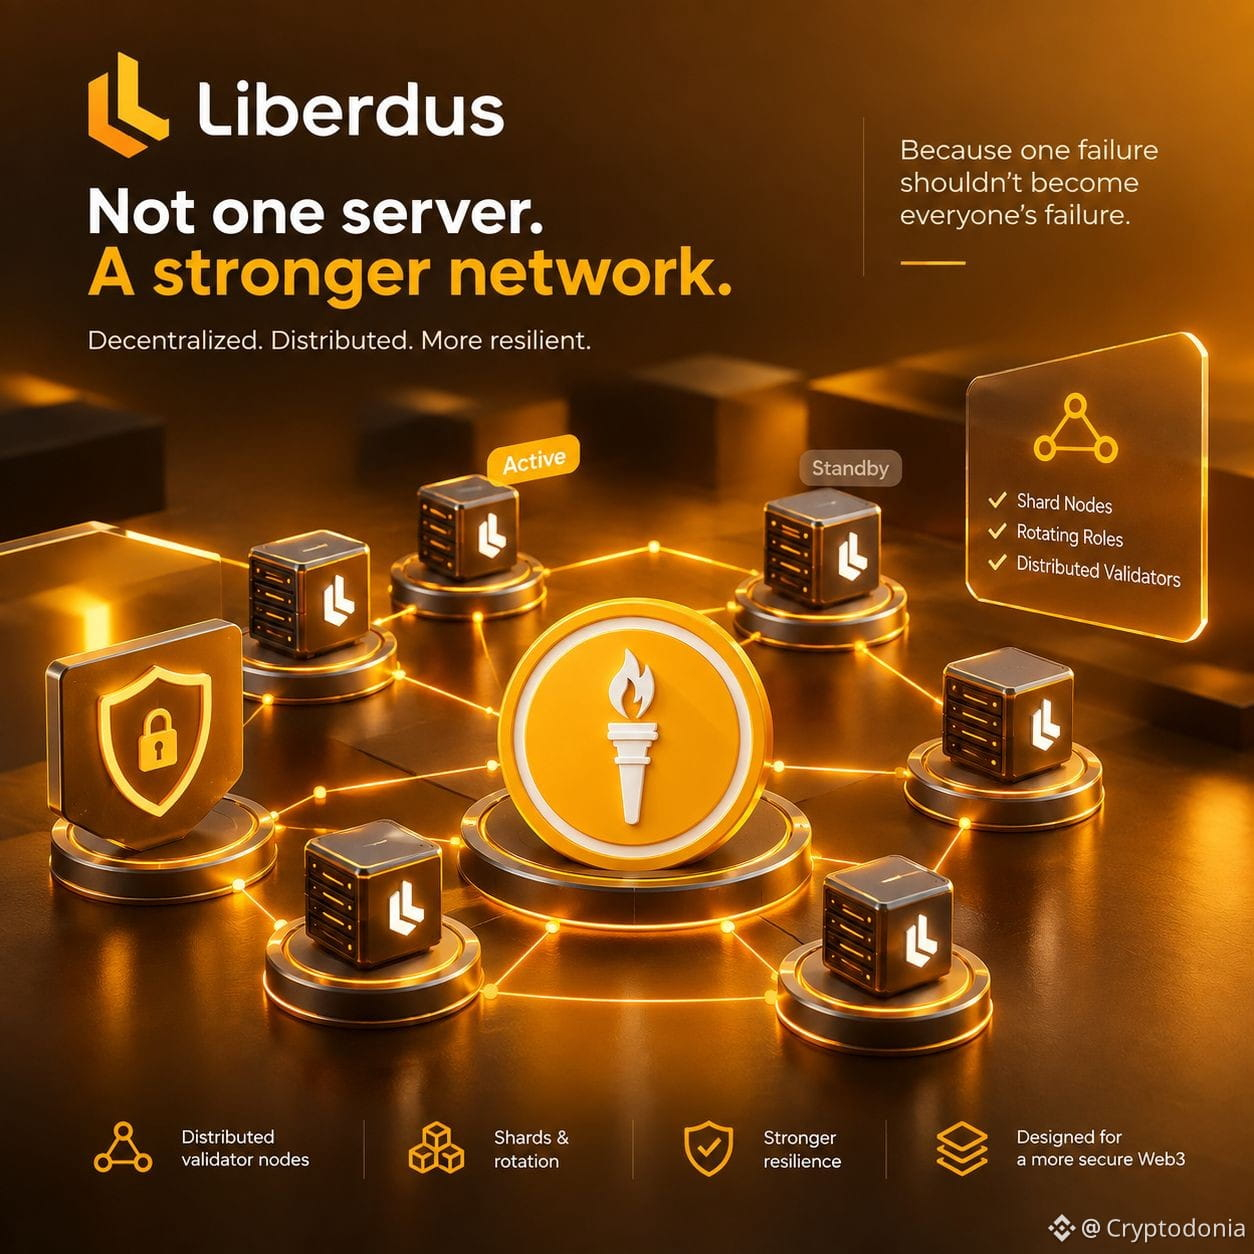
Vous n’avez pas besoin d’être la cible pour devenir une victime. Si un seul système centralisé contient une énorme quantité d’informations, une seule violation réussie peut devenir le problème de tout le monde. C’est pourquoi je trouve Liberdus intéressant. Son architecture n’est pas construite autour d’un seul serveur central. Liberdus fonctionne à travers des nœuds de validation distribués grâce à Shardus, avec des nœuds organisés en « shards » et alternant entre des rôles actifs et en veille. Le but n’est pas : « @Liberdus peut ne jamais être piraté ». Ce serait une affirmation de sécurité ridicule. La question la plus intéressante est plutôt : si une partie du réseau est compromise, est-ce que cela compromet automatiquement tout le reste ? C’est le modèle de sécurité que je trouve utile d’explorer. La décentralisation n’élimine pas le risque. Elle change simplement où se situe le risque, comment les défaillances se propagent, et à quel point un seul composant compromis peut affecter l’ensemble du système. Il reste des compromis. Les nœuds doivent être protégés. Le code doit être testé. Les utilisateurs restent responsables de leurs appareils. Mais c’est précisément pour cela que je fais attention à #Liberdus. Pas parce que cela promet une sécurité parfaite. Mais parce que cela cherche à concevoir autour de l’idée qu’une défaillance unique ne devrait pas devenir la défaillance de tout le monde.

Publier
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.