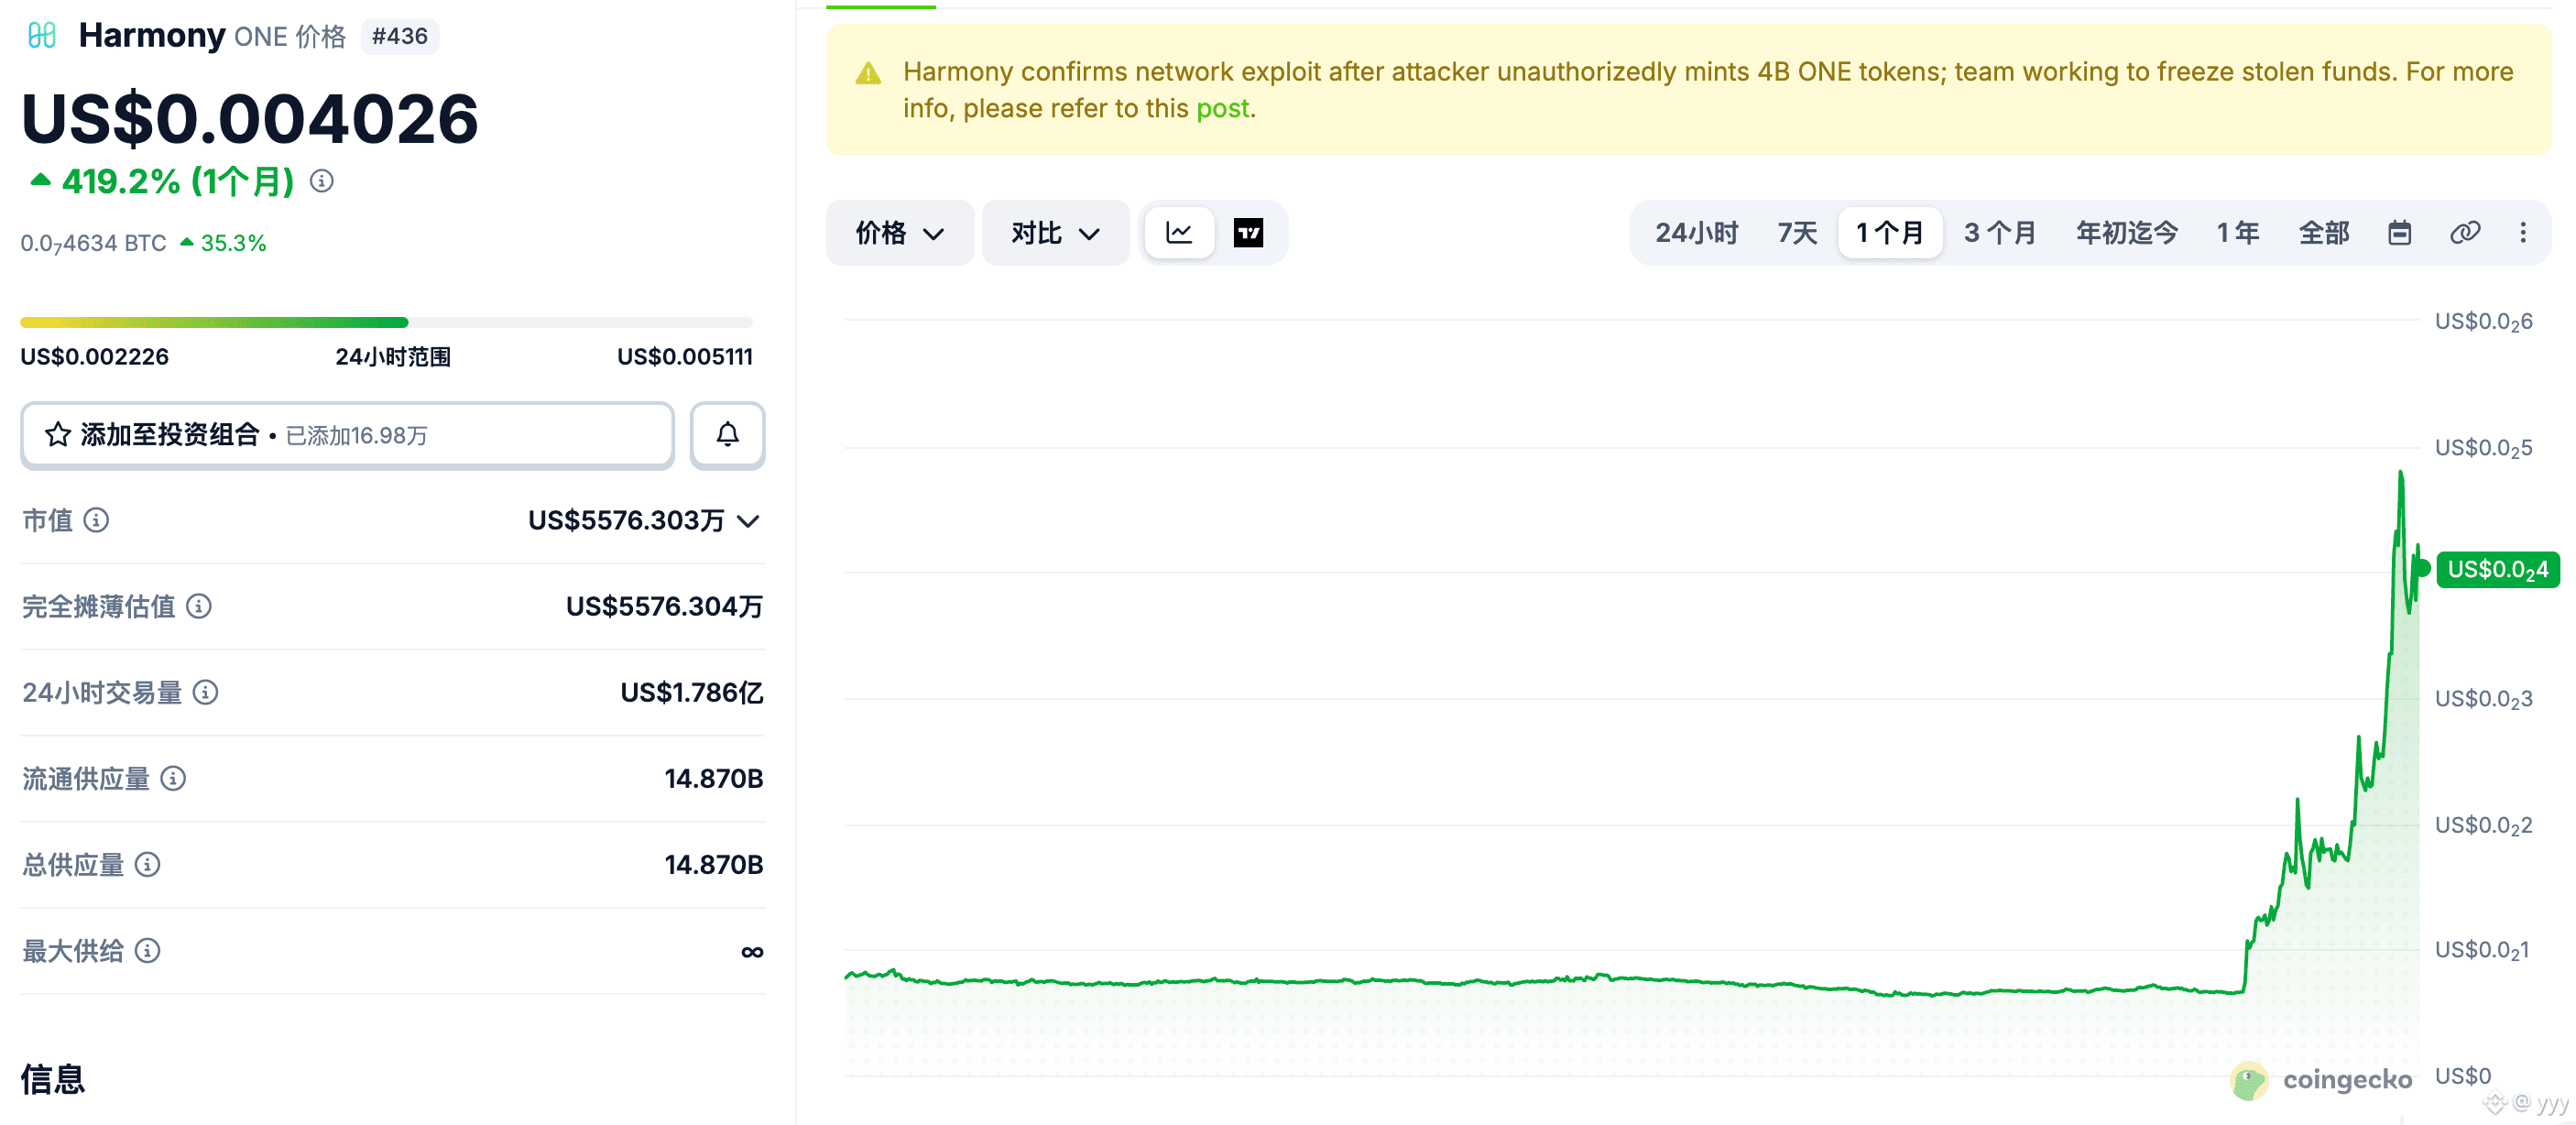
Harmony L1 : De l’annonce d’arrêt du réseau après une attaque à un bond spectaculaire de 400 % en seulement 2 semaines.
Derrière tout cela : l’effondrement de la morale d’un “dogzhuang”, ou la perversion de la nature humaine ?
Démêlons le voile et reconstituons la chronologie du piège monté par le “dogzhuang”, étape par étape :
Avant l’incident : le plan était déjà mûri, il ne manquait qu’une opportunité
08.11 : L’attaque survient, le premier coup d’alarme de l’arnaque
Récupération/reproduction et recodage de reçus trans-"shards" à difficulté technique élevée, accompagnée de l’énorme création de $ONE , puis annonce que le réseau subit une attaque majeure
08.12 : Crier au voleur, désigner, geler, évaluer et annuler
On attribue officiellement la faute à un attaquant externe, en exigeant que les CEX gèlent les fonds, en suspendant le pont, et en indiquant qu’une évaluation du rollback est en cours
08.18-20 : Le rollback est appliqué, posant les bases d’un abandon de chaîne
Grâce au rollback, on efface l’émission “sale” de l’historique conforme, et on laisse l’eau sale chez le CEX
Fin août - 09.05 : Période de “flottement”
Le prix oscille à bas niveau, c’est une zone d’accumulation idéale
09.06 : Abandon officiel de la chaîne, transfert des fonds vers Ethereum, pivot vers une plateforme vidéo IA
09.08 : Vérifications actives avec le CEX pour s’assurer que la cotation va ouvrir
09.16-20 : Forte hausse
Rebond violent d’un carnet sous-coté, avec une hausse en volume, pour transférer les jetons aux suiveurs
Je parie que, toi, l’intelligent, tu sais déjà dans quelle posture “attraper” le panier.
Cette histoire est purement fictive. Toute ressemblance avec des personnes ou des événements réels serait une coïncidence.
#Harmony $ONE
Derrière tout cela : l’effondrement de la morale d’un “dogzhuang”, ou la perversion de la nature humaine ?
Démêlons le voile et reconstituons la chronologie du piège monté par le “dogzhuang”, étape par étape :
Avant l’incident : le plan était déjà mûri, il ne manquait qu’une opportunité
08.11 : L’attaque survient, le premier coup d’alarme de l’arnaque
Récupération/reproduction et recodage de reçus trans-"shards" à difficulté technique élevée, accompagnée de l’énorme création de $ONE , puis annonce que le réseau subit une attaque majeure
08.12 : Crier au voleur, désigner, geler, évaluer et annuler
On attribue officiellement la faute à un attaquant externe, en exigeant que les CEX gèlent les fonds, en suspendant le pont, et en indiquant qu’une évaluation du rollback est en cours
08.18-20 : Le rollback est appliqué, posant les bases d’un abandon de chaîne
Grâce au rollback, on efface l’émission “sale” de l’historique conforme, et on laisse l’eau sale chez le CEX
Fin août - 09.05 : Période de “flottement”
Le prix oscille à bas niveau, c’est une zone d’accumulation idéale
09.06 : Abandon officiel de la chaîne, transfert des fonds vers Ethereum, pivot vers une plateforme vidéo IA
09.08 : Vérifications actives avec le CEX pour s’assurer que la cotation va ouvrir
09.16-20 : Forte hausse
Rebond violent d’un carnet sous-coté, avec une hausse en volume, pour transférer les jetons aux suiveurs
Je parie que, toi, l’intelligent, tu sais déjà dans quelle posture “attraper” le panier.
Cette histoire est purement fictive. Toute ressemblance avec des personnes ou des événements réels serait une coïncidence.
#Harmony $ONE