


Les pirates liés à des États représentaient environ deux tiers de la nouvelle activité à chaque trimestre, tandis que le nombre de fois où les attaquants ont stocké des instructions de logiciels malveillants ou des informations d’infrastructure sur des blockchains publiques a progressé de 420 % sur les 12 derniers mois, selon un rapport de Chainalysis.
Chainalysis a identifié des opérateurs liés à la Corée du Nord et à l’Iran parmi les acteurs étatiques qui adoptaient cette technique. Dans l’un des résultats du rapport, le cabinet d’analytique a relié une activité auparavant non attribuée couvrant Tron, Aptos et BNB Smart Chain (BSC) à UNC5342, un groupe lié à la Corée du Nord suivi par Google Threat Intelligence.
Des pointeurs codés dans des transactions Tron et Aptos ont dirigé les appareils infectés vers la même transaction BSC, Tron servant de première route et Aptos de solution de repli, selon Chainalysis. La transaction BSC contenait des adresses de serveur chiffrées et des données de configuration reliant les appareils compromis à une infrastructure hors chaîne utilisée pour l’accès à distance et le vol de données.
Chainalysis a déclaré que l’utilisation de blockchains publiques augmente la durabilité des campagnes de logiciels malveillants, car les informations stockées restent accessibles une fois que des domaines, des serveurs ou des dépôts de code sont supprimés. En 2025, des pirates nord-coréens ont utilisé une technique similaire appelée EtherHiding pour placer du code destiné au vol de crypto-monnaies dans des contrats intelligents.
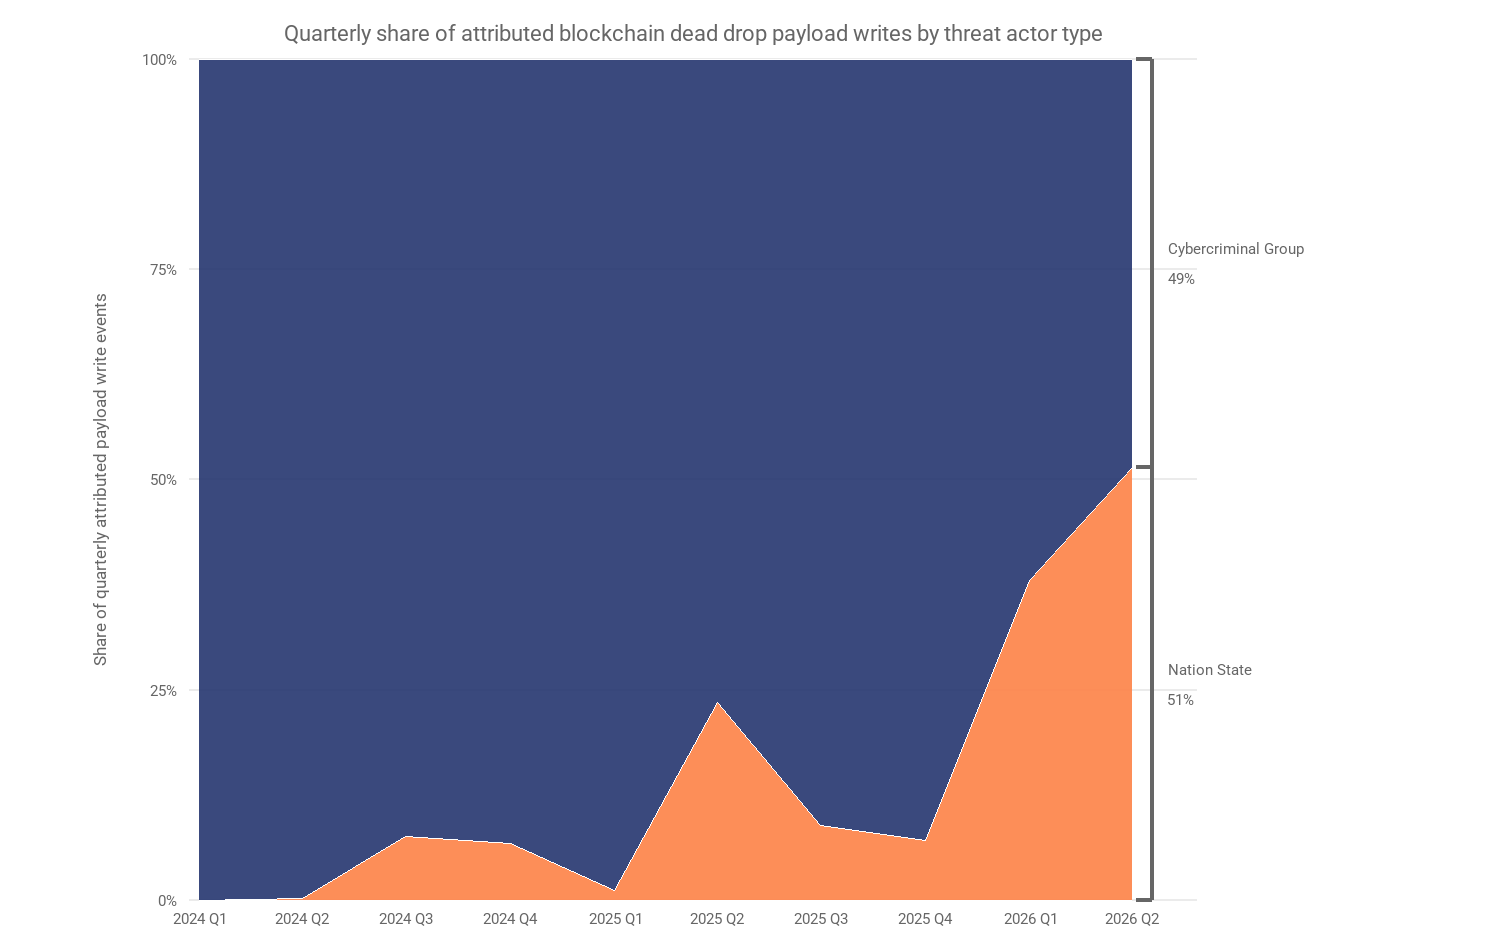
Part trimestrielle des écritures de charges utiles de « dead drop » attribuées sur blockchain par type d’acteur de menace. Source : Chainalysis
Les outils d’IA accélèrent les écritures malveillantes
L’entreprise a également enregistré une hausse de 440 % des écritures malveillantes sur blockchain depuis juillet 2025, date à laquelle elle a indiqué que des modèles d’intelligence artificielle chinois open source à haute capacité étaient devenus capables de produire du code malveillant avec des garde-fous limités.
Eric Jardine, responsable de la recherche sur les cybercrimes chez Chainalysis, a déclaré à Cointelegraph qu’ils avaient trouvé une « association claire à un instant donné », mais qu’ils ne pouvaient pas prouver que les acteurs publiant les transactions et les contrats malveillants avaient utilisé ces modèles pour augmenter leur production.
Des acteurs liés à l’Iran ont publié des instructions de logiciels malveillants sur Bitcoin
Chainalysis a également identifié des acteurs qu’elle soupçonne d’être liés au ministère du Renseignement iranien, qui écrivent des données de routage commande-et-contrôle codées sur la blockchain Bitcoin.
L’entreprise a indiqué que son évaluation reposait sur la famille de logiciels malveillants, la méthode de décodage, le calendrier et l’infrastructure serveur associés à des opérations iraniennes précédemment signalées, plutôt que sur l’activité blockchain seule.
Selon le rapport, des portefeuilles contrôlés par l’attaquant ont envoyé de petits paiements à une adresse Bitcoin bien connue, liée historiquement au créateur de Bitcoin, Satoshi Nakamoto. Chainalysis a indiqué que cette adresse n’était associée aux attaquants d’aucune façon et qu’elle servait de lieu public permanent que les appareils infectés pouvaient consulter pour obtenir des instructions mises à jour.
Les attaquants pouvaient modifier leur infrastructure serveur en publiant une autre transaction Bitcoin, après quoi les appareils infectés récupéraient automatiquement les nouvelles informations. Une fois le logiciel malveillant doté de ces instructions, l’opération est passée hors chaîne pour des activités pouvant inclure l’accès à distance, le vol d’identifiants et la livraison de logiciels malveillants supplémentaires.
Magazine : Les vols d’identité via Revolut mettent en lumière les dangers du KYC : voici comment y remédier