


Le vol massif de plus de 153 millions de permis de conduire américains et canadiens plus tôt ce mois-ci devrait rendre une chose clairement évidente : l’endroit le plus sûr pour conserver une copie de votre permis de conduire, c’est… nulle part du tout.
Ces pièces d’identité divulguées, qui semblent provenir d’un prestataire de vérification d’identité, ont fini par être publiées sur un service d’identité du dark web baptisé Nexus, aux côtés de millions d’autres documents d’identité et de voyage volés.
Le danger a été souligné cette semaine après que la fintech Revolut a révélé qu’elle s’était fait piéger par un pirate informatique, qui l’a amenée à remettre d’énormes quantités de données sensibles de clients, y compris des copies de passeports et des selfies de vérification. Le pirate alimente désormais progressivement le web avec les documents d’identification de 680 clients dans le but d’obtenir une rançon de 3 millions de dollars en Monero.
L’ironie est difficile à manquer : les processus Know Your Customer (KYC) sont conçus pour rendre les systèmes financiers plus sûrs en établissant qui sont les clients et en s’assurant qu’ils ne se livrent pas à des actes malveillants.
Mais la manière dont le KYC est généralement mis en œuvre oblige les entreprises à stocker d’énormes quantités d’informations sensibles, ce qui crée des “miels” précieux pour les criminels.
Et le problème devient de plus en plus difficile à ignorer. Rien qu’au cours du premier semestre 2026, les violations de données aux États-Unis ont touché au moins 343 millions de personnes, selon la Privacy Rights Clearinghouse. Et, de façon encore plus frustrante, il est déjà possible de vérifier l’identité d’une personne sans stocker ses documents d’identité grâce aux preuves à connaissance zéro :
Efrat Fenigson, animatrice du podcast « You’re The Voice », écrit et s’exprime longuement sur la confidentialité et le KYC. Elle raconte à Magazine :
« Quand les régulateurs continuent d’imposer un modèle garantissant ce résultat — alors que la technologie permettant de vérifier sans stocker existe déjà — cela déclenche un signal d’alarme. Cela suggère un manque de raisonnement rationnel et de volonté réelle de résoudre les problèmes. »
Alors, combien de fuites supplémentaires faudra-t-il avant que cela ne commence à se faire plier ?
Le KYC a été conçu pour collecter votre identité, pas seulement pour la vérifier
Les systèmes KYC ont aujourd’hui quasiment évolué sur la base du principe que les institutions doivent voir les passeports des clients ou leurs permis de conduire, enregistrer les informations pertinentes, puis conserver une preuve du contrôle.
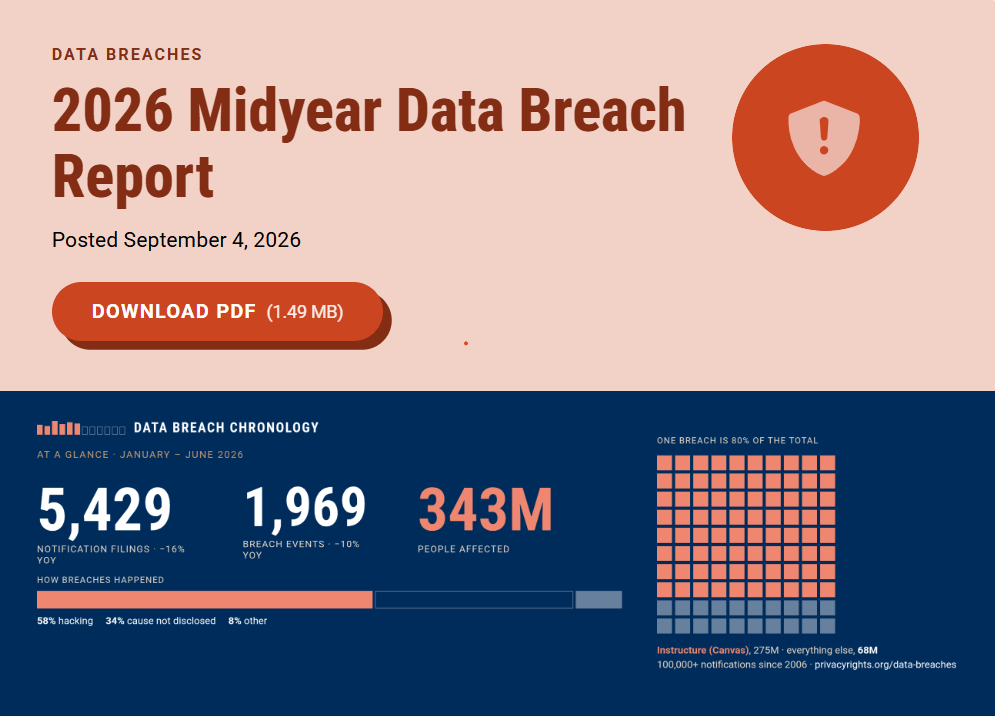
343 millions de personnes ont déjà été touchées par des violations de données aux États-Unis en 2026. Source : Privacy Rights Clearinghouse.
Mais il y a un problème évident avec cette approche : elle a créé un vaste écosystème de fournisseurs d’identité, de bases de données, de vendeurs et de systèmes de conformité qui stockent tous des “trésors” distincts de vos données KYC. Chaque copie supplémentaire de vos données crée un autre point de défaillance potentiel — et les pirates se montrent de plus en plus créatifs pour trouver des moyens d’y accéder.
Dans le cas de Revolut, le hacker a envoyé des e-mails demandant les données KYC à une adresse officielle de services de maintien de l’ordre italiens. Lyudmyla Kozlovska, présidente d’Open Dialogue, a déclaré sur X que, selon les lois de l’UE, Revolut n’avait pas d’autre option que de s’y conformer.
« La loi AML de l’UE n’impose aucune obligation de vérification à la banque et ne fournit aucun mécanisme significatif pour vérifier qui se cache réellement derrière une demande d’état authentifiée. Refuser de répondre entraîne des amendes se chiffrant en millions. En pratique, la vérification est impossible. »
Susie Violet Ward, directrice et cofondatrice de Bitcoin Policy UK, avertit que le vrai problème réside dans le stockage inutile de données d’identité :
« Nous devons arrêter de traiter la vérification de l’identité et le fait de “céder” son identité comme s’il s’agissait de la même chose. »
Si une entreprise n’a besoin de savoir que quelqu’un a plus de 18 ans, fait-elle valoir, elle ne devrait pas automatiquement avoir besoin de détails supplémentaires comme votre nom complet, votre adresse, votre date de naissance exacte et une copie permanente des documents d’identité pertinents :
« L’ironie, c’est que le KYC est conçu pour rendre les systèmes plus sûrs, mais la façon dont nous l’appliquons actuellement peut créer un problème de sécurité entièrement différent. Vous pouvez réinitialiser un mot de passe après une violation, mais vous ne pouvez pas réinitialiser votre identité de la même manière. »
La technologie pour empêcher l’accumulation d’identifiants existe déjà
Pour les partisans de la crypto, la solution évidente consiste à utiliser des preuves à connaissance zéro. Il s’agit d’une preuve mathématique qui démontre qu’une affirmation est vraie sans révéler les détails. Par exemple, vous pouvez utiliser une application sur téléphone pour générer une preuve confirmant que votre permis de conduire indique que vous avez plus de 18 ans, sans transmettre votre date de naissance, ni même une photo du permis lui-même.
Le fondateur de Zcash, Zooko Wilcox, fournit une explication utile de la technologie ZK dans cette vidéo.
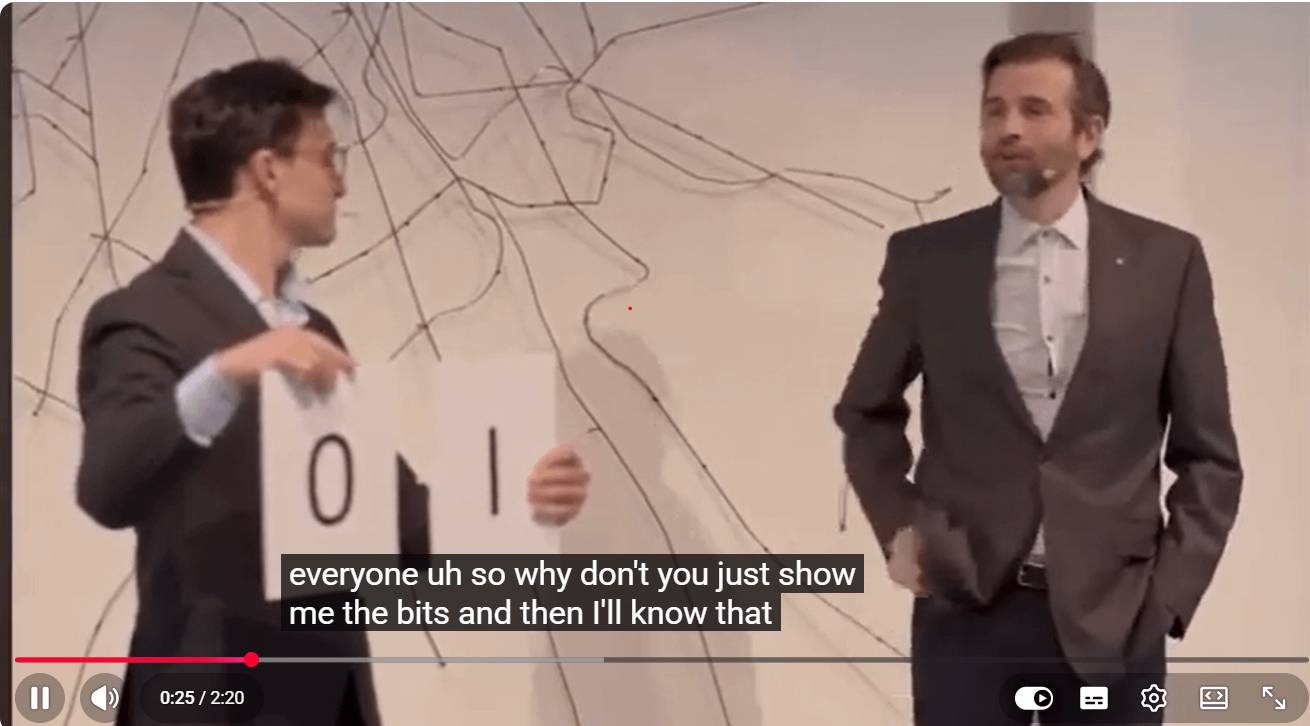
Une explication utile de la technologie ZK. Source : Crypto Fireside
Evin McMullen, directeur général et cofondateur de Billions Network, qui développe des solutions d’identité numérique préservant la confidentialité et des solutions ZK, explique à Magazine :
« La technologie fonctionne et est en production aujourd’hui, dans des milliers d’applications et au sein d’institutions réglementées. Ce qui la freine, c’est que l’ensemble de la “stack” de conformité a été construit autour de la collecte et du stockage de copies de documents. »
McMullen dit que la barrière n’était « jamais la technologie », mais plutôt les règles, les incitations et l’infrastructure construites autour d’elle :
« C’est un problème de gouvernance et de standards, déguisé en problème technologique. »
Si la technologie fonctionne, qu’est-ce qui l’empêche ?
L’Union européenne intègre déjà la technologie ZK dans la conception de ses systèmes d’identité numérique et de vérification de l’âge, en développant une vérification de l’âge préservant la confidentialité qui permet aux utilisateurs de prouver leur âge sans révéler leur identité complète ni leur date de naissance exacte.
Son Digital Identity Wallet prend aussi en charge la « divulgation sélective », de sorte que les utilisateurs ne révèlent que les informations nécessaires pour une transaction donnée.
Alors, pourquoi ce n’est pas davantage déployé pour le KYC financier ?
Selon McMullen, « la réglementation et la compréhension » sont les plus grands obstacles à l’adoption :
« Le blocage le plus courant, c’est que les équipes de conformité confondent “nous avons vu la pièce d’identité” avec “nous devons conserver la pièce d’identité”, donc elles surcollectent pour être sûres. »
Elle dit que l’interopérabilité est aussi un autre enjeu, puisque les preuves cryptographiques ne sont utiles « que si la partie qui s’y fie peut la vérifier sans faire revenir vers la personne ou l’entité qui l’a émise ». Cela implique de mettre en place des standards partagés, ce qui est plus facile à dire qu’à faire.
Le ZK ne résout pas magiquement le KYC
Il existe aussi une autre mise en garde importante : remplacer un document d’identité par une preuve à connaissance zéro ne supprime pas automatiquement tous les problèmes de confidentialité ou de sécurité.
Fenigson fait remarquer qu’à quoi un crédit ZK reste lié est tout aussi important :
« Les incitations pointent vers le contrôle, pas la confidentialité. Les preuves à connaissance zéro permettent à quelqu’un de prouver un fait, comme le fait d’être âgé de plus de 18 ans ou de ne pas figurer sur une liste de sanctions [...] Ce qui manque, c’est à quoi cette preuve est rattachée. Pour l’instant, elle est le plus souvent liée à un compte dans la base de données de quelqu’un d’autre. »
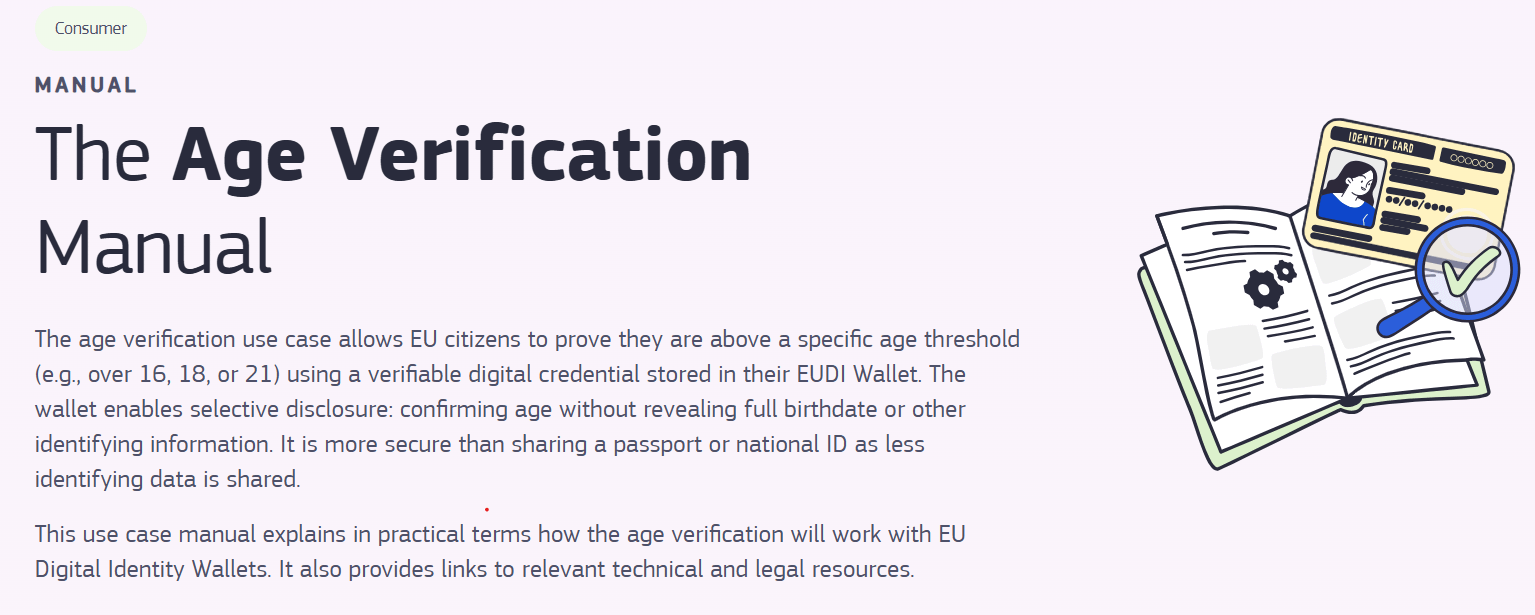
Le Digital Identity Wallet de l’UE prend en charge la divulgation sélective. Source : Commission européenne
Au final, tout se résume à qui contrôle le crédit. Si une personne génère une preuve préservant la confidentialité, mais que cette preuve est liée à un compte dans la base de données de quelqu’un d’autre, elle dépend encore d’un intermédiaire centralisé.
Les règles ne sont pas aussi claires que vous pourriez le croire
Dans de nombreux cas, les règles n’exigent en réalité pas le stockage des données d’identité — c’est plutôt une convention, parce que c’est comme ça que les choses ont toujours été faites.
Les recommandations du Financial Action Task Force (FATF) considèrent explicitement comment les systèmes d’identification numérique peuvent être utilisés pour effectuer la diligence raisonnable à l’égard des clients, plutôt que d’exiger que les institutions se reposent sur des documents d’identité physiques.
Les recommandations de la FATF fonctionnent aussi comme un cadre fondé sur les risques, laissant chaque pays appliquer les standards via ses propres systèmes juridiques et réglementaires.
« Dans beaucoup de régimes, la règle est que vous devez vérifier l’identité et conserver des enregistrements de cette vérification, et non pas que vous devez conserver l’image brute du document pour toujours », dit McMullen.
Cela signifie qu’une attestation vérifiable cryptographiquement, accompagnée d’un enregistrement montrant que le contrôle pertinent a été effectué, pourrait suffire pour se conformer sans créer une autre copie permanente de l’ID.
Mais comme la directive est « ambiguë », dit McMullen, les institutions se contentent par défaut de tout conserver, parce que leurs équipes de conformité savent que les auditeurs et les examinateurs accepteront cela.
Autrement dit, même si les règles permettent techniquement une approche différente, personne n’est disposé à être le premier à prendre le risque, comme l’explique Ward :
« Il existe une tendance dans la réglementation : plus d’informations signifie plus de contrôle, donc plus de sécurité. »
Difficile de voir comment cela pourrait changer, sauf si les règles sont modifiées pour autoriser explicitement les preuves à connaissance zéro. Et même si aucun système n’est parfait, au moins la technologie ZK évite la nécessité de collecter et de conserver autant d’informations sensibles. Comme le dit McMullen :
« On ne peut pas perdre ce qu’on n’a jamais eu. »
Magazine : 10 des plus grandes énigmes cryptos jamais résolues