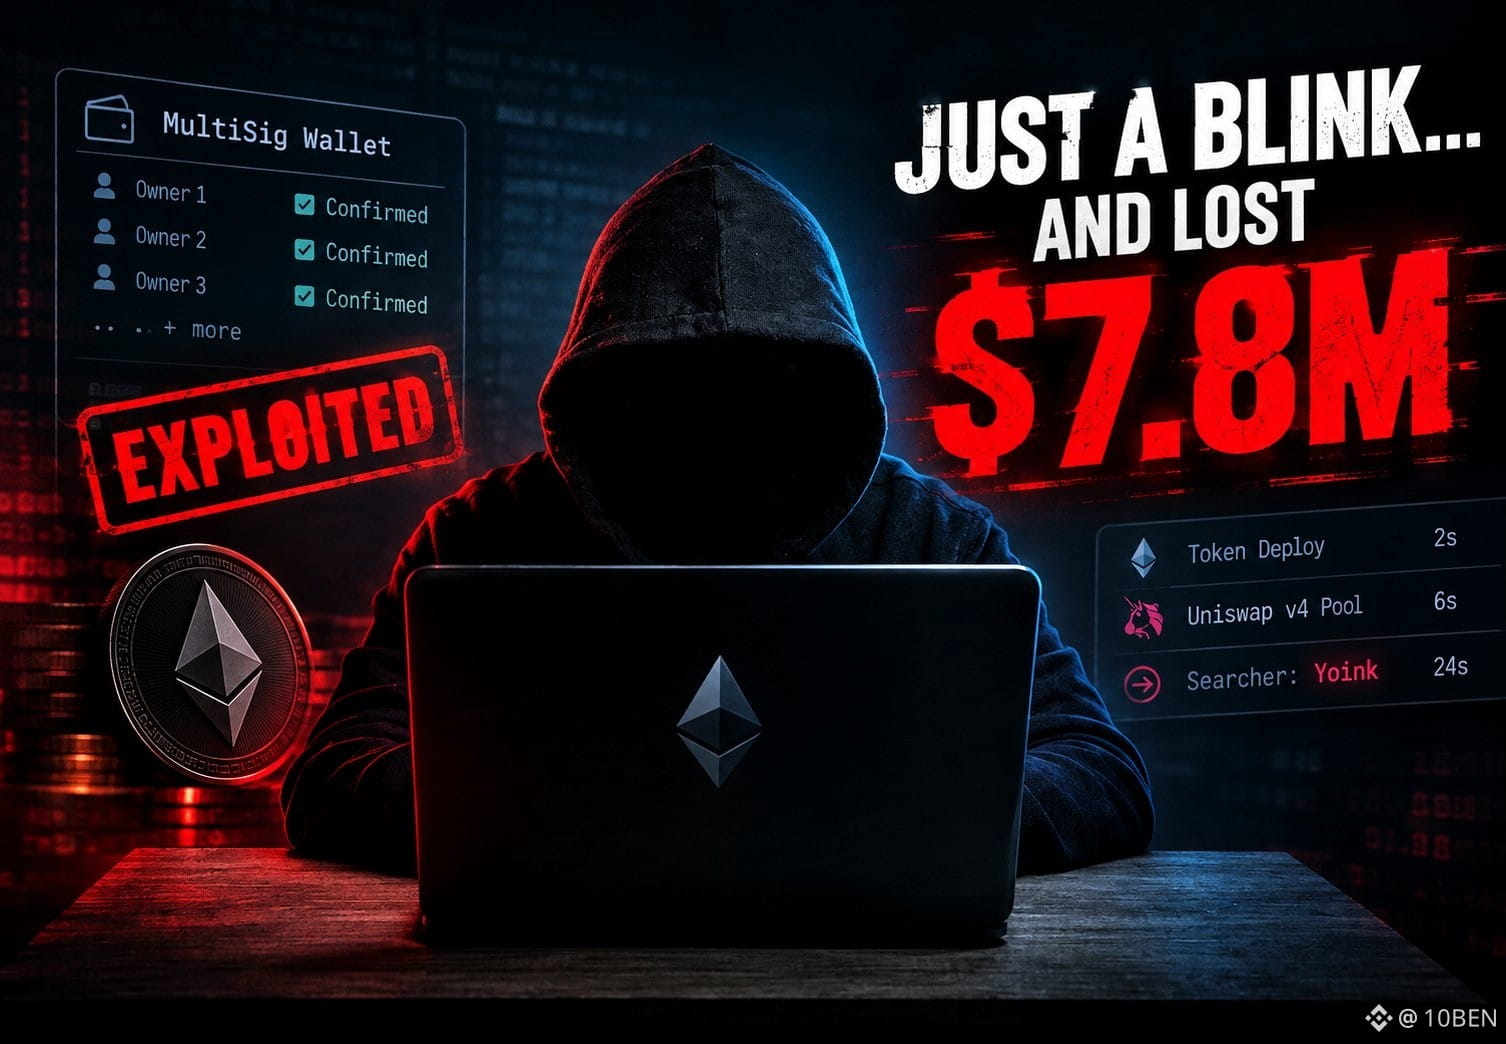
Imaginez : vous clignez des yeux et vous perdez 7,8 M$, oui, ce n’est pas une blague, ça s’est passé aujourd’hui
7,8 M$ avaient été stockés dans un portefeuille multi-signature
Le Safe lui-même n’a pas été piraté
Les clés du propriétaire n’ont pas été déchiffrées
Kelp n’a pas fait faillite
Alors comment l’argent a-t-il disparu ?
Un utilisateur avait activé une pile d’automatisation / modules qui pouvait déplacer des fonds sans exiger à chaque fois une nouvelle signature multisig. L’un de ces composants a exposé un chemin d’autorisation dangereux.
Un attaquant l’a trouvé.
En environ 24 secondes, il a déployé un jeton sans valeur, créé un pool Uniswap v4 contre une garantie rsETH, puis préparé l’extraction.
Puis vient le mempool
Un “searcher” appelé « Yoink » a copié la transaction rentable, l’a mise dans le bloc n°1, et a capturé environ 2 900 rsETH, soit environ 7,8 M$, avant que l’exploit original ne puisse aboutir.
Cela crée une situation encore plus étrange
L’attaquant a perdu l’argent qu’il essayait de voler
Mais le searcher qui a front-run l’exploit a récupéré les actifs
Et non, ça ne fait pas automatiquement de Yoink un whitehat. Les fonds n’ont pas été rendus à la victime, et Yoink a ensuite liquidé un collatéral supplémentaire depuis la même position
La leçon la plus importante pour les utilisateurs de crypto est bien plus inconfortable :
Un multisig peut avoir une sécurité solide côté propriétaires tout en conservant des permissions dangereuses que le propriétaire a accordées.
Chaque module, routeur, keeper et contrat d’automatisation agrandit la surface d’attaque.
La blockchain fonctionne peut-être exactement comme prévu.
Votre modèle de permissions peut quand même être brisé.
C’est la partie que les gens remarquent généralement seulement après la disparition de millions.
#btc #ETH #FedRateWatch #doge #bnb $BTC $ETH $BNB
7,8 M$ avaient été stockés dans un portefeuille multi-signature
Le Safe lui-même n’a pas été piraté
Les clés du propriétaire n’ont pas été déchiffrées
Kelp n’a pas fait faillite
Alors comment l’argent a-t-il disparu ?
Un utilisateur avait activé une pile d’automatisation / modules qui pouvait déplacer des fonds sans exiger à chaque fois une nouvelle signature multisig. L’un de ces composants a exposé un chemin d’autorisation dangereux.
Un attaquant l’a trouvé.
En environ 24 secondes, il a déployé un jeton sans valeur, créé un pool Uniswap v4 contre une garantie rsETH, puis préparé l’extraction.
Puis vient le mempool
Un “searcher” appelé « Yoink » a copié la transaction rentable, l’a mise dans le bloc n°1, et a capturé environ 2 900 rsETH, soit environ 7,8 M$, avant que l’exploit original ne puisse aboutir.
Cela crée une situation encore plus étrange
L’attaquant a perdu l’argent qu’il essayait de voler
Mais le searcher qui a front-run l’exploit a récupéré les actifs
Et non, ça ne fait pas automatiquement de Yoink un whitehat. Les fonds n’ont pas été rendus à la victime, et Yoink a ensuite liquidé un collatéral supplémentaire depuis la même position
La leçon la plus importante pour les utilisateurs de crypto est bien plus inconfortable :
Un multisig peut avoir une sécurité solide côté propriétaires tout en conservant des permissions dangereuses que le propriétaire a accordées.
Chaque module, routeur, keeper et contrat d’automatisation agrandit la surface d’attaque.
La blockchain fonctionne peut-être exactement comme prévu.
Votre modèle de permissions peut quand même être brisé.
C’est la partie que les gens remarquent généralement seulement après la disparition de millions.
#btc #ETH #FedRateWatch #doge #bnb $BTC $ETH $BNB