


Tout commence par le retrait en supermarché. Quand la cryptographie fonctionne, cela semble au contraire « tout à fait banal ».
ETHTaipei 2026 : en tant que conférencier, CC Liang traite le thème « The Weird Nature of Crypto Projects ». Il examine, sous l’angle de la conception de produit, les différences entre les projets crypto et les logiciels de consommation courants. Il estime que, lorsque les produits cryptographiques sont vraiment mûrs, les utilisateurs ne devraient même pas percevoir la complexité des technologies cryptographiques sous-jacentes.
CC Liang prend l’exemple d’un retrait dans une supérette très courant à Taïwan. Le processus traditionnel peut exiger que le consommateur présente sa pièce d’identité, afin que le vendeur voie en même temps le nom, le numéro de la pièce d’identité, la photo et bien d’autres informations. Or, pour récupérer un colis, il suffit en réalité de confirmer le nom et les quelques derniers chiffres du numéro de téléphone. Grâce à des portefeuilles numériques et à la divulgation sélective (Selective Disclosure), l’utilisateur peut obtenir un justificatif délivré par l’opérateur de télécommunications, puis prouver au moyen d’un code QR, dans la supérette, les informations nécessaires au retrait, tout en évitant de divulguer l’identité complète.
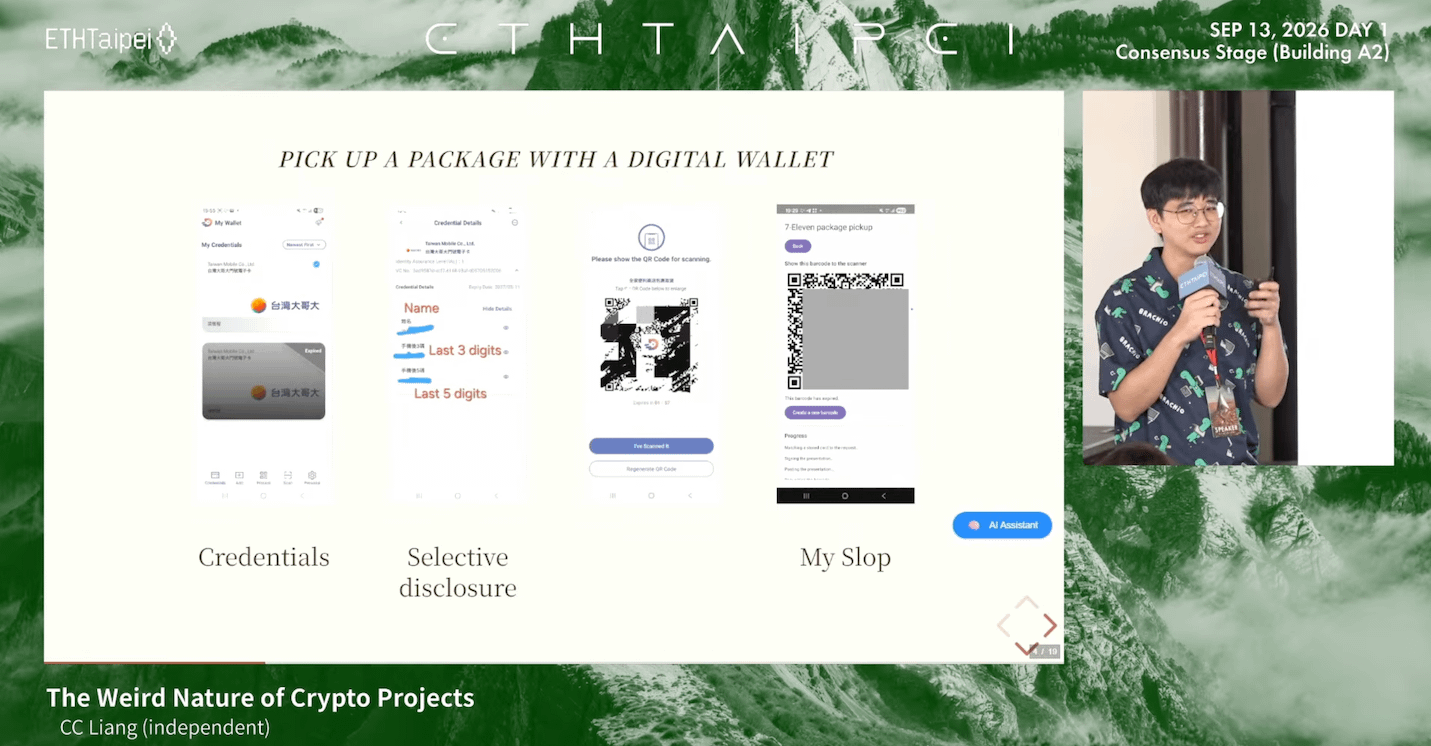 Source d’image : présentation ETHTaipei 2026 En prenant l’exemple du retrait de colis via un portefeuille numérique, elle montre comment des attestations vérifiables et une divulgation sélective peuvent permettre aux utilisateurs de ne fournir que les informations d’identité nécessaires.
CC Liang a ensuite mené des tests en aidant concrètement au développement d’une version Android via l’IA, et a finalement réussi à trouver le colis en scannant le QR code dans une supérette. Pourtant, l’expérience entière semble quasiment identique à celle d’une application ordinaire qui scanne un QR code.
Il pense que c’est précisément la particularité des produits de cryptographie. La première fois que les utilisateurs rencontrent un LLM, ils peuvent être impressionnés parce que l’ordinateur dialogue naturellement. En voyant l’IA générative dessiner des images, ils peuvent aussi comprendre immédiatement les progrès technologiques. Si la cryptographie réussit à éliminer toute friction, l’expérience utilisateur pourrait finalement ressembler assez peu à celle d’une application bancaire ordinaire.
En réalité, les utilisateurs ne veulent pas comprendre la cryptographie ; la sécurité ressemble davantage à une « assurance ».
CC Liang cite un article de recherche de 1999 (Why Johnny Can't Encrypt), qui recense plusieurs problèmes particuliers auxquels sont confrontés les logiciels de cryptographie : le manque de motivation des utilisateurs, le caractère abstrait des notions techniques, l’absence de retours immédiats lors des opérations, et le fait que l’ensemble du système de sécurité peut être vulnérable à la maillon le plus faible.
 Source d’image : ETHTaipei 2026 L’aspect particulier des produits cryptographiques tient au fait que « la sécurité utilisable » doit relever d’une logique de conception différente de celle des logiciels de consommation ordinaires.
Tout d’abord, la plupart des utilisateurs n’ont aucune motivation pour comprendre les détails de la cryptographie. CC Liang compare la sécurité de l’information à une assurance : seules les personnes qui perçoivent un risque suffisamment important et dont le coût de protection est suffisamment faible sont prêtes à adopter des mesures de sécurité supplémentaires.
Il prend l’exemple de Signal : les utilisateurs savent peut-être qu’il propose un chiffrement de bout en bout, mais ils ne peuvent généralement pas expliquer davantage quelles techniques cryptographiques sont utilisées en coulisses. Après le déclenchement de la guerre russo-ukrainienne, la demande en outils de communication sécurisée en Ukraine a augmenté rapidement, ce qui montre aussi que des menaces externes peuvent devenir un moteur important de la diffusion des produits de sécurité.
La cryptographie est à la fois très abstraite. Les notions comme le chiffrement, la clé privée, la signature numérique, etc., nécessitent d’emprunter des métaphores issues du monde réel — comme « la serrure », « la clé » et « le stylo/la signature » — afin d’aider les utilisateurs ordinaires à construire leur compréhension.
Le plus compliqué, c’est que les opérations de sécurité manquent souvent de retours immédiats. Même si l’utilisateur fait une erreur, il peut ne s’en rendre compte qu’assez tard, jusqu’au moment où la clé privée est volée ou que des actifs ont été transférés, révélant alors le problème.
Un exemple courant de ce type de cas est la signature aveugle (Blind Signing) dans les portefeuilles matériels. À la base, l’utilisateur voulait seulement échanger des ETH contre des USDC, mais l’écran du portefeuille peut alors afficher une adresse de contrat, des fonctions et toutes sortes d’informations difficiles à comprendre. À la fin, il ne lui reste plus qu’à appuyer sur confirmer, faute de capacité à porter un jugement complet.
La cryptographie est un « bien de confiance » : même après l’avoir utilisée, il est difficile de déterminer si elle a vraiment été efficace.
CC Liang emprunte plus loin des notions issues de l’économie : il classe les biens en biens de recherche (Search Goods), biens d’expérience (Experience Goods) et biens de confiance (Credence Goods).
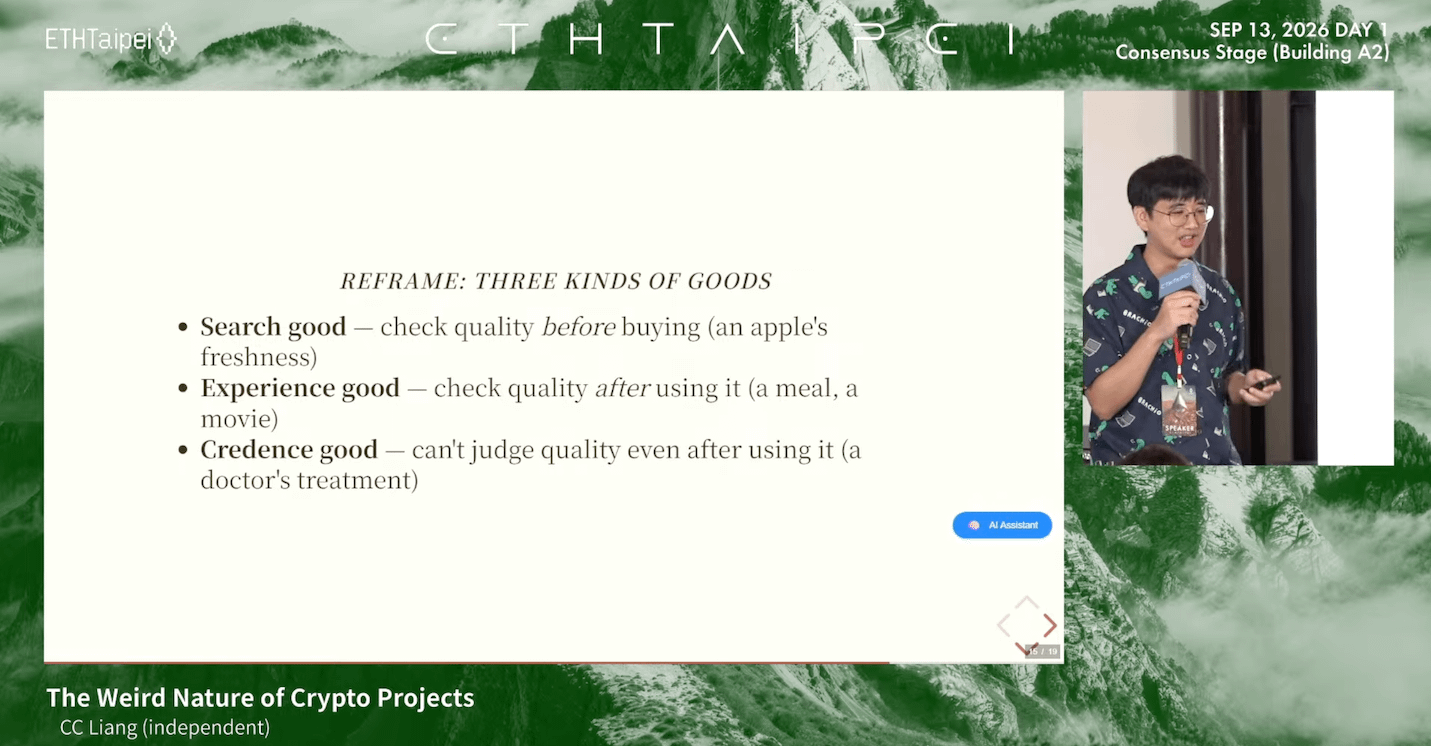 Source d’image : présentation ETHTaipei 2026 En reconsidérant les produits de chiffrement à travers la classification de trois types de biens en économie.
Par exemple, avant d’acheter un produit Apple, le consommateur peut directement juger s’il est frais : c’est un bien de recherche. Au restaurant, la qualité d’un plat ne se sait qu’en l’ayant goûté : c’est un bien d’expérience. En revanche, en cas de soins médicaux ou de réparation automobile, même une fois le service terminé, le consommateur peut manquer de connaissances professionnelles suffisantes pour déterminer si le service était nécessaire et si la qualité est au rendez-vous ; c’est donc un bien de confiance.
CC Liang estime que les produits cryptographiques présentent eux aussi une forte caractéristique de biens de confiance.
Par exemple, avec Privacy Pool : après que l’utilisateur a déposé et retiré des actifs, il peut vérifier si le solde et les transactions sont bien effectués, mais il ne sait pas forcément exactement combien d’« Unlinkability » (intraçabilité) il a obtenue, et il est aussi difficile de juger directement si le Gas et les frais de service payés ont été échangés contre une protection de la vie privée suffisante.
Ainsi, il conseille aux développeurs de décomposer le produit en deux parties :
Les fonctions dont on peut sentir directement le résultat — comme si l’information a été transmise avec succès, si le transfert du solde est terminé, etc. — relèvent des biens d’expérience ;
Les parties difficiles à vérifier par des utilisateurs ordinaires — comme les preuves à divulgation nulle, le chiffrement et la protection de la vie privée — se rapprochent davantage des biens de confiance.
Cette différence influence aussi directement la manière de concevoir et de commercialiser les produits de chiffrement.
Ne vendez plus la ZK comme argument produit : la meilleure cryptographie devrait être transparente pour l’utilisateur.
CC Liang estime que les produits de sécurité passent généralement par plusieurs étapes de développement. Au départ, les utilisateurs évoluent dans un environnement facile à attaquer ; ensuite, les cryptographes proposent des solutions, les développeurs mettent en place l’infrastructure, jusqu’à ce que des menaces majeures augmentent la prise de conscience de la société concernant les problèmes de sécurité ; ce n’est qu’à ce moment-là que les outils commencent à être adoptés.
Mais les premiers outils de sécurité exigent souvent que les utilisateurs participent continuellement au processus de sécurité : gérer les mots de passe, activer la double authentification, juger si un site est digne de confiance, et confirmer chaque opération. Une fois que le produit et l’infrastructure arrivent à maturité, l’état idéal devrait progressivement faire sortir les personnes de ce processus de sécurité.
CC Liang le décrit comme un « Human out of the loop » : l’ordinateur effectue en arrière-plan la majeure partie du travail de sécurité, réduisant ainsi les occasions pour l’utilisateur de devoir porter des jugements dangereux et de commettre des erreurs.
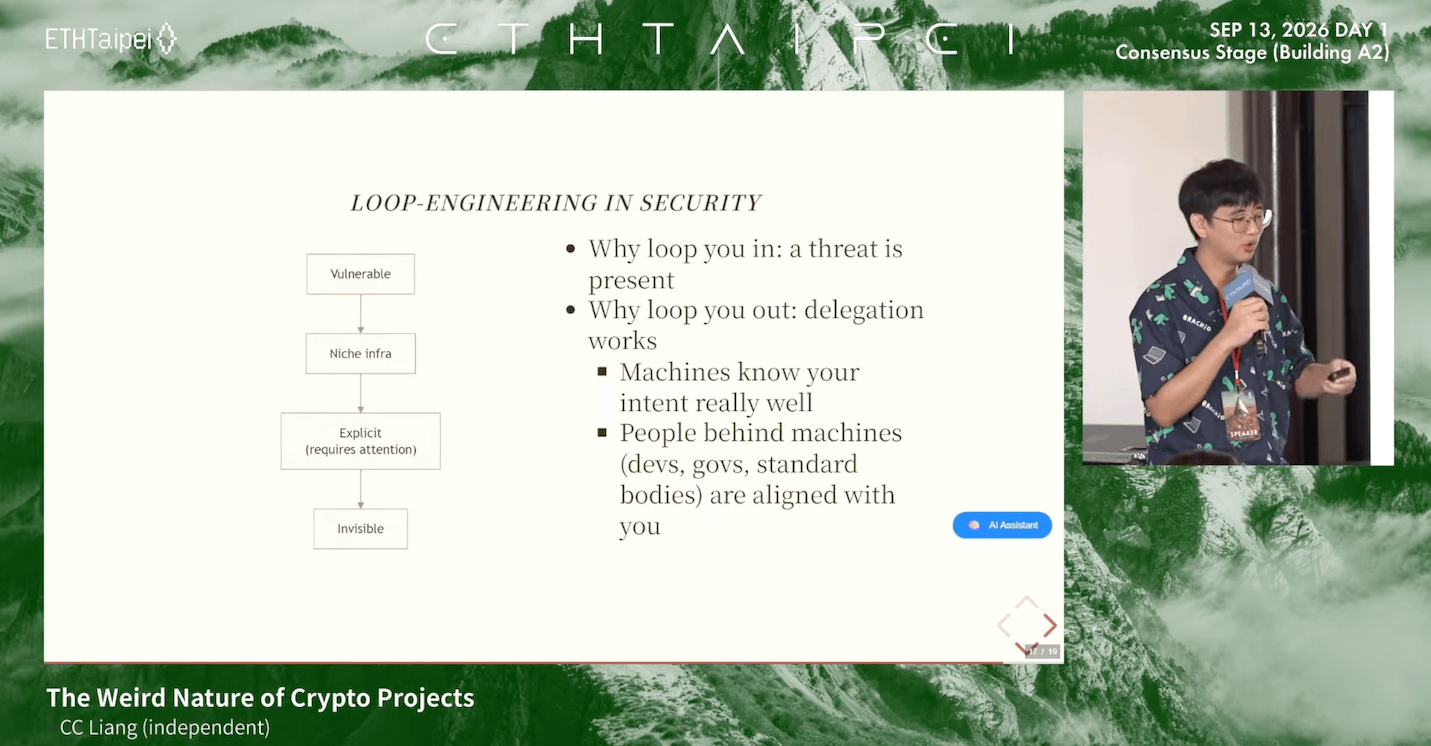 Source d’image : ETHTaipei 2026 « Loop Engineering » affirme qu’en présence de menaces, il faut faire participer les utilisateurs à la prise de décisions de sécurité.
HTTPS est un cas typique. Au début, les sites utilisaient surtout HTTPS sur les pages sensibles, comme celles où l’on paie par carte bancaire. Puis, avec l’augmentation de la sensibilisation à la sécurité à la suite d’affaires de surveillance du web, et le fait que les navigateurs commencent à marquer les sites HTTP comme « non sûrs », HTTPS est devenu progressivement la norme par défaut d’infrastructure du web. Le plus difficile dans le processus d’adoption, ce sont surtout les problèmes de coordination : il faut que les sites, les navigateurs et l’ensemble de l’industrie adoptent la même approche.
C’est d’ailleurs l’une des recommandations les plus importantes de CC Liang aux développeurs de produits de chiffrement : éviter d’emballer directement la caractéristique des « biens de confiance » de la cryptographie sous la forme d’une fonctionnalité produit.
Les formulations du type « Nous utilisons des preuves à divulgation nulle » ou « Nous adoptons des signatures sûres post-quantique » reviennent en réalité à exiger que les utilisateurs ordinaires effectuent eux-mêmes l’audit de sécurité. Les développeurs devraient plutôt se demander quels jugements peuvent être confiés aux machines, aux organismes de normalisation, aux gouvernements ou à d’autres acteurs dont les intérêts sont alignés avec ceux des utilisateurs.
Lorsque ces jugements de sécurité peuvent être délégués de manière fiable, tout ce que l’utilisateur voit en dernier peut se résumer à une simple coche verte. Pour CC Liang, cette expérience « ennuyeuse » voire « sans friction », signifie au contraire peut-être que la cryptographie atteint enfin sa maturité.
« Développeurs de l’ETHTaipei 2026) : la meilleure cryptographie devrait être invisible, n’en faites plus la promotion avec des preuves à divulgation nulle » : cet article a été publié pour la première fois sur « Encrypt City ».