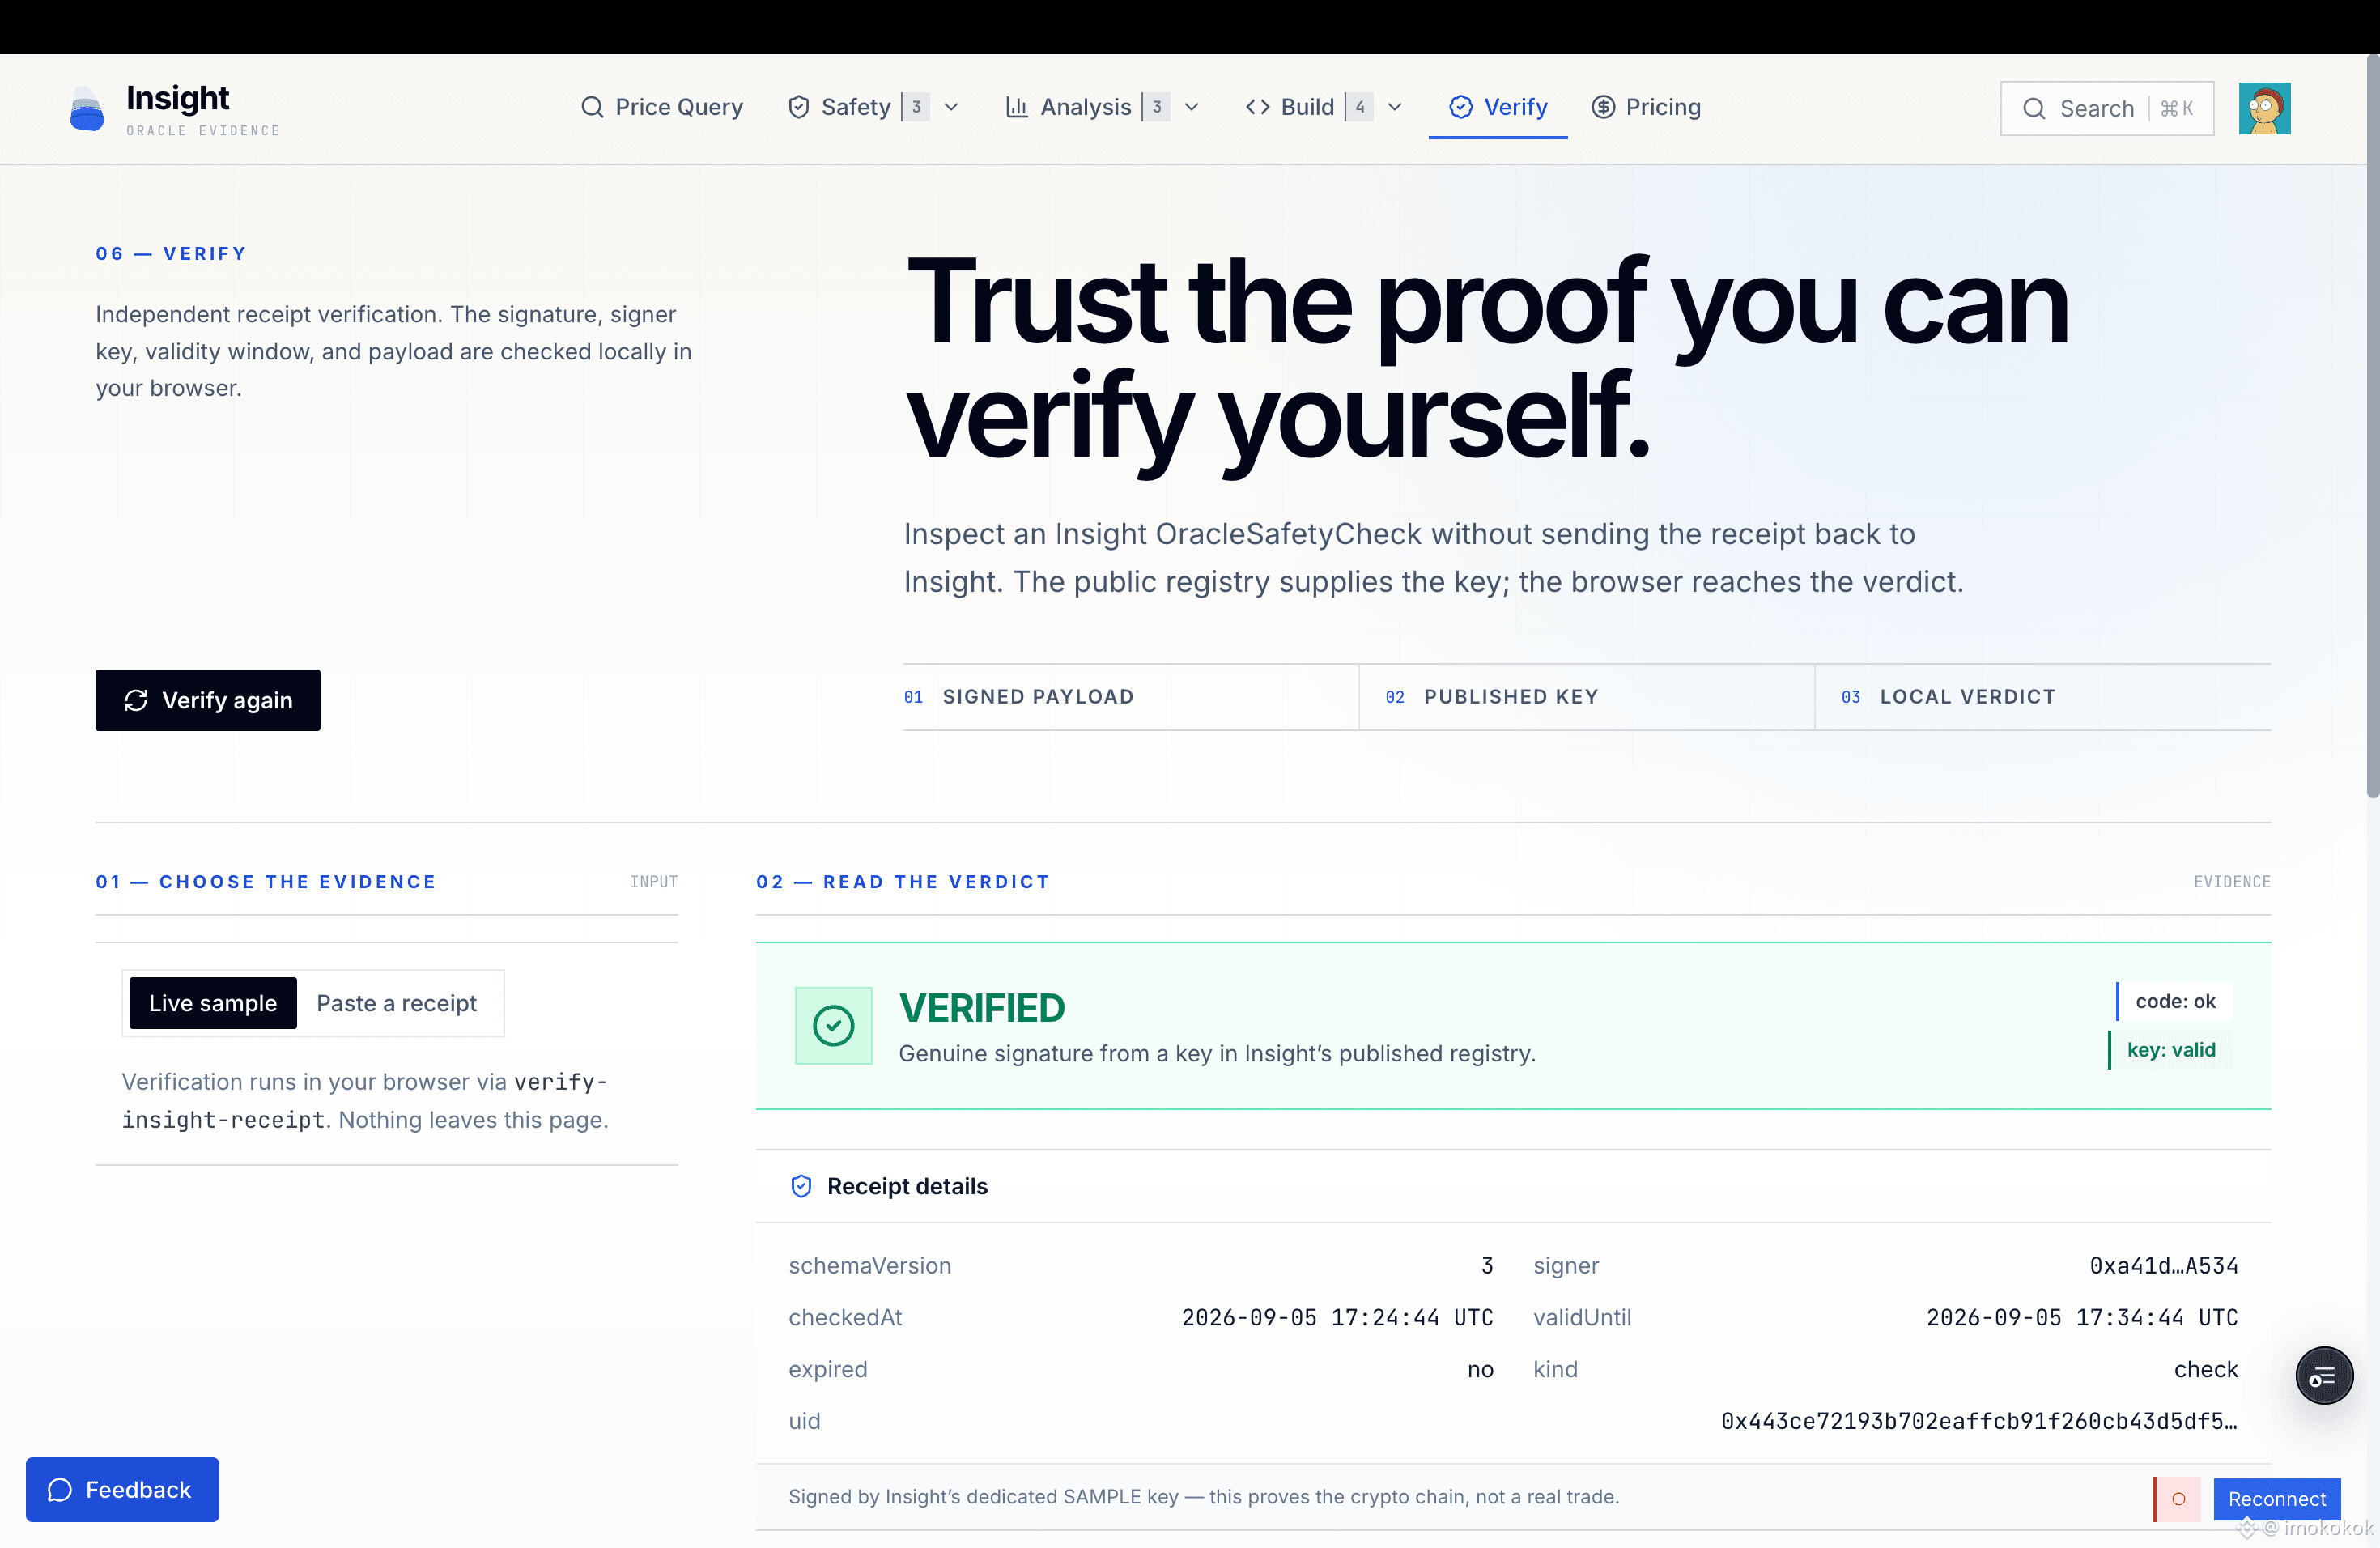
Dans le billet précédent, j’ai brièvement présenté verify-insight-receipt.
Cette fois, je veux me concentrer sur le problème qu’il résout réellement :
Lorsqu’un système renvoie un résultat « sûr », comment pouvez-vous vérifier ce résultat de manière indépendante ?
Un Insight Oracle Safety Receipt contient une signature, des hachages de requête, des données de validité et le résultat de vérification original. Mais recevoir un objet JSON n’est pas la même chose que pouvoir lui faire confiance.
Vous devez encore déterminer si :
• Le reçu a été modifié après avoir été émis
• La signature appartient bien au signataire revendiqué
• L’UID correspond à la charge utile EIP-712 reconstruite
• Une re-vérification est liée à la requête d’origine
• Le reçu a expiré
• La clé de signature est toujours considérée comme fiable
C’est exactement à cela que sert verify-insight-receipt.
Installation :
npm install verify-insight-receipt
Utilisation :
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
L’ensemble du processus de vérification se fait localement :
• Aucune clé API Insight
• Aucun téléversement de reçu
• Aucune dépendance au fait que Insight soit en ligne
• Le résultat est reconstruit à partir du schéma EIP-712 public et de la signature cryptographique
Cela transforme un reçu, affiché par une plateforme, en preuve que les développeurs, agents IA, auditeurs et systèmes d’exécution peuvent vérifier eux-mêmes.
Une signature valide ne garantit pas que la transaction est correcte, et ce n’est pas une approbation d’investissement.
Elle prouve quelque chose de plus étroit et plus utile :
Le contenu déclaré a été signé par la clé correspondante et n’a pas été modifié depuis.
Vérifiez, ne faites pas confiance aveuglément.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
Cette fois, je veux me concentrer sur le problème qu’il résout réellement :
Lorsqu’un système renvoie un résultat « sûr », comment pouvez-vous vérifier ce résultat de manière indépendante ?
Un Insight Oracle Safety Receipt contient une signature, des hachages de requête, des données de validité et le résultat de vérification original. Mais recevoir un objet JSON n’est pas la même chose que pouvoir lui faire confiance.
Vous devez encore déterminer si :
• Le reçu a été modifié après avoir été émis
• La signature appartient bien au signataire revendiqué
• L’UID correspond à la charge utile EIP-712 reconstruite
• Une re-vérification est liée à la requête d’origine
• Le reçu a expiré
• La clé de signature est toujours considérée comme fiable
C’est exactement à cela que sert verify-insight-receipt.
Installation :
npm install verify-insight-receipt
Utilisation :
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
L’ensemble du processus de vérification se fait localement :
• Aucune clé API Insight
• Aucun téléversement de reçu
• Aucune dépendance au fait que Insight soit en ligne
• Le résultat est reconstruit à partir du schéma EIP-712 public et de la signature cryptographique
Cela transforme un reçu, affiché par une plateforme, en preuve que les développeurs, agents IA, auditeurs et systèmes d’exécution peuvent vérifier eux-mêmes.
Une signature valide ne garantit pas que la transaction est correcte, et ce n’est pas une approbation d’investissement.
Elle prouve quelque chose de plus étroit et plus utile :
Le contenu déclaré a été signé par la clé correspondante et n’a pas été modifié depuis.
Vérifiez, ne faites pas confiance aveuglément.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents