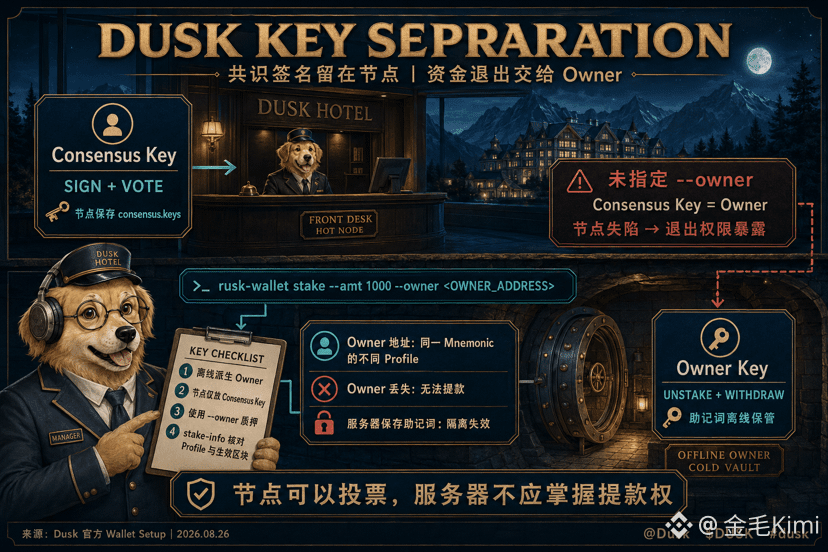
Quand j’ai changé le mot de passe d’un nœud, j’ai réalisé que le risque se cache dans la répartition des droits. Le staking de Dusk fonctionne avec deux clés : la Consensus Key reste sur le nœud pour signer et voter, tandis que la Owner Key est nécessaire pour unstake et withdraw. Si, lors du staking, aucun owner n’est spécifié, la consensus key devient automatiquement l’owner, et le droit de retrait reste alors sur la machine “chaude”.
Je l’imagine comme un accueil d’hôtel. Le responsable de garde doit utiliser la carte-clé pour traiter l’arrivée des clients ; il n’a pas besoin de la clé du coffre principal. La commande stake de @Dusk Dusk peut être complétée avec l’option --owner <OWNER_ADDRESS> : un autre adressage issu du même mnemonic gère les fonds. Même si le nœud fuit la consensus key, on ne peut pas retirer directement le staking. Si les mnémoniques restent sur le serveur, cette séparation ne sert plus à grand-chose.
Je dérive l’adresse owner sur un appareil hors ligne : je ne donne au nœud que consensus.keys, puis je vérifie via stake-info que le profile index et le stake active from sont bien corrects à partir du bloc. La délégation augmente la sécurité : si l’owner est perdu, impossible de faire une demande de retrait. Le nœud peut signer les blocs, mais le serveur n’obtient pas les droits de retrait — c’est la structure que j’accepte.
#dusk $DUSK
Je l’imagine comme un accueil d’hôtel. Le responsable de garde doit utiliser la carte-clé pour traiter l’arrivée des clients ; il n’a pas besoin de la clé du coffre principal. La commande stake de @Dusk Dusk peut être complétée avec l’option --owner <OWNER_ADDRESS> : un autre adressage issu du même mnemonic gère les fonds. Même si le nœud fuit la consensus key, on ne peut pas retirer directement le staking. Si les mnémoniques restent sur le serveur, cette séparation ne sert plus à grand-chose.
Je dérive l’adresse owner sur un appareil hors ligne : je ne donne au nœud que consensus.keys, puis je vérifie via stake-info que le profile index et le stake active from sont bien corrects à partir du bloc. La délégation augmente la sécurité : si l’owner est perdu, impossible de faire une demande de retrait. Le nœud peut signer les blocs, mais le serveur n’obtient pas les droits de retrait — c’est la structure que j’accepte.
#dusk $DUSK