


Les développeurs de Zcash ont temporairement suspendu les transactions Orchard après avoir découvert une vulnérabilité critique dans le dernier pool blindé de la blockchain axée sur la confidentialité, puis ont restauré la fonctionnalité grâce à une mise à jour d'urgence du réseau.
Mercredi, la Fondation Zcash a déclaré que la vulnérabilité affectait le circuit de preuve à connaissance nulle d'Orchard et aurait pu permettre des transitions d'état invalides au sein du pool. Cependant, la Fondation a précisé qu'il n'y avait aucune preuve que le bug ait été exploité, aucune création de valeur non autorisée n'a été détectée, et la vie privée des utilisateurs n'a pas été affectée.
La correction a été effectuée via une mise à niveau d’urgence en deux étapes. Zebra 4.5.3 a temporairement désactivé les actions Orchard, tandis que Zebra 5.0.0 a activé la mise à niveau NU6.2 pour réactiver Orchard avec un circuit corrigé, selon la Fondation.
La réponse d’urgence montre à quel point un bug dans l’infrastructure centrale de confidentialité peut nécessiter une action coordonnée entre les mineurs, les exchanges et les opérateurs de nœuds, même lorsque les fonds des utilisateurs et l’offre totale ne sont pas affectés.
La mise à niveau a également semblé provoquer de la confusion dans d’autres parties de l’écosystème Zcash. Un explorateur de blocs de Zcash indiquait que le bloc 3 364 601 était le dernier bloc extrait à 5 h 27 UTC, tandis que la page l’affichait comme extrait environ quatre heures plus tôt, ce qui a entraîné des signalements sur X selon lesquels le réseau Zcash était en panne.
Une contributrice affiliée au Zcash Open Development Lab (ZODL), Tatyana, a déclaré que le réseau avait connu « une brève période d’instabilité » pendant que les mineurs mettaient à niveau et convergeaient vers de nouvelles règles de consensus. Le billet ne citait pas directement les problèmes liés à l’explorateur de blocs ou au portefeuille, mais indiquait que la stabilité du réseau avait été entièrement rétablie vers 3 h 00 (heure de l’Est) le 2 juin.
Cointelegraph a contacté la Fondation Zcash pour obtenir un commentaire, mais n’avait pas reçu de réponse au moment de la publication.
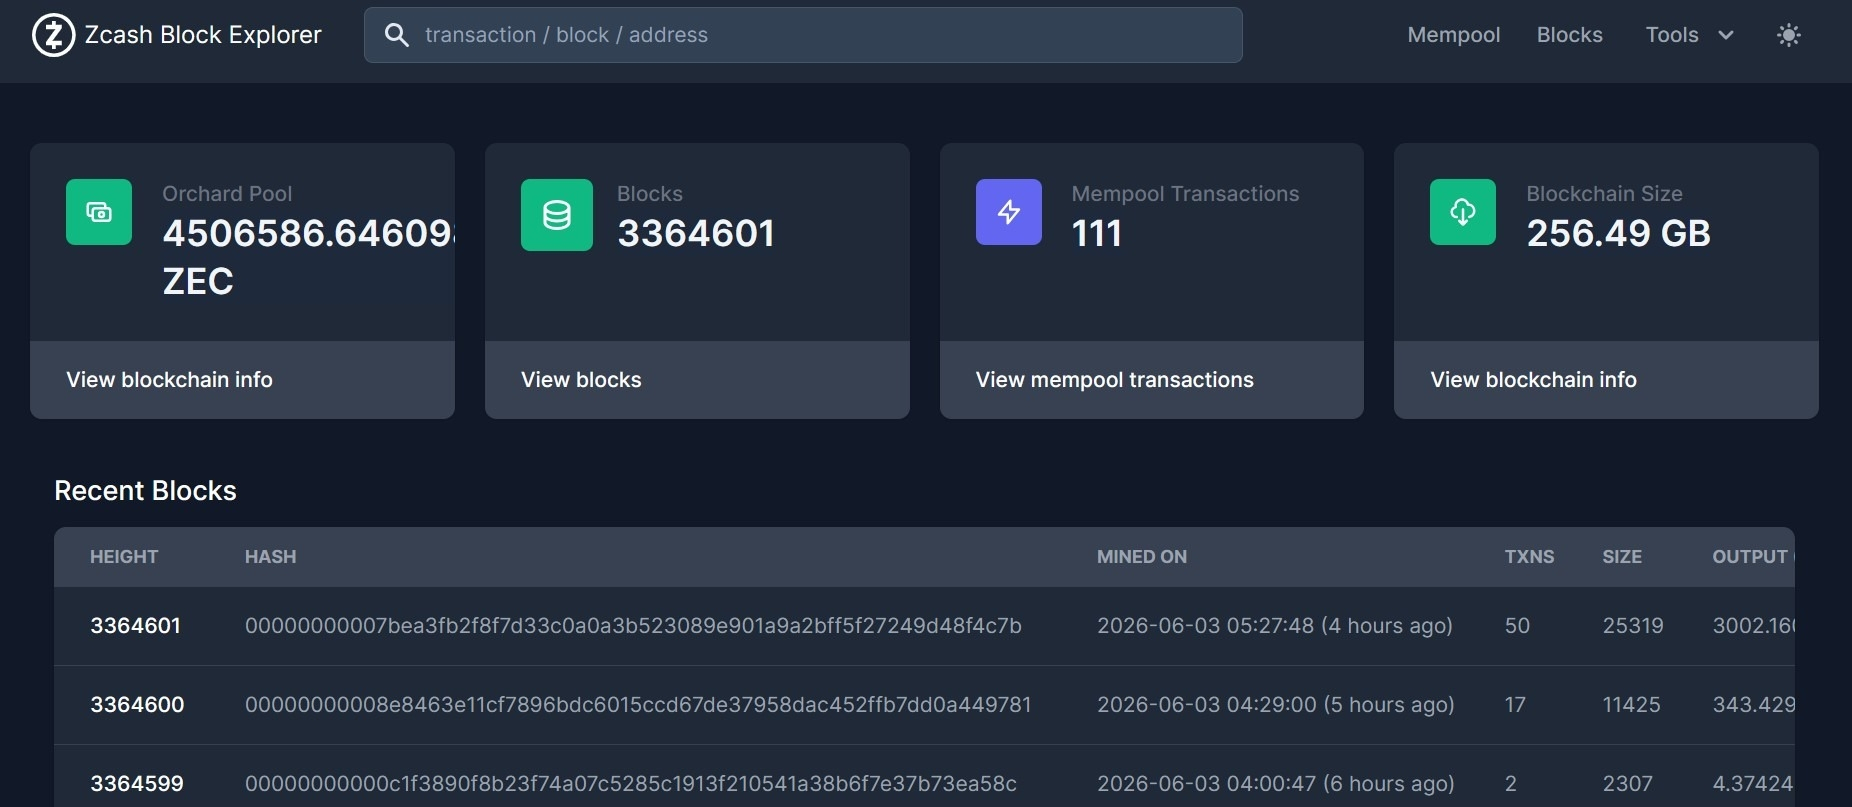
Explorateur de blocs Zcash affichant le dernier bloc extrait il y a quatre heures. Source : Zcash Block Explorer
D’après la Fondation Zcash, la vulnérabilité a été découverte le 29 mai par un chercheur en sécurité indépendant, Taylor Hornby, dans le cadre d’un audit de protocole en cours pour Shielded Labs. Le problème a été communiqué aux ingénieurs principaux de ZODL, qui l’ont confirmé et ont commencé à préparer des options de remédiation.
Un incident lié à Zcash suscite de la confusion au sein de la communauté
Mert Mumtaz, PDG de la société d’infrastructure Solana Helius, a contesté ces informations, affirmant que le réseau était « non interrompu » et que certaines applications d’explorateur étaient connectées à un nœud défectueux.
Un membre pseudonyme de la communauté, Zerodarts, a repris ce sentiment en disant que « des blocs sont en cours d’extraction » et que la plupart des explorateurs de blocs doivent mettre à jour leurs nœuds.
Cependant, un membre de la communauté, Railgoon, a déclaré que les mineurs et les développeurs de Zcash avaient gelé le pool protégé Orchard afin de corriger une vulnérabilité avant un hard fork. Il a indiqué que le réseau était donc « partiellement intentionnellement indisponible » à ce moment-là, mais qu’il s’était depuis rétabli.
Le jeton ZEC de Zcash est brièvement tombé sous 600 $, à 599 $, après avoir atteint un maximum quotidien de 637 $, selon les données de CoinGecko. Toutefois, il s’était rétabli à 614 $ au moment de la rédaction.
Magazine : première affaire de rug pull de memecoin en Corée, revue des règles crypto de la Chine : Asia Express