


Un chercheur en sécurité brésilien a averti les autres du dernier escroc de faux dispositif Ledger visant à voler les crypto-monnaies des utilisateurs.
Postant en tant que « Past_Computer2901 » sur le canal Reddit « ledgerwallet » jeudi, le chercheur en sécurité a déclaré qu'il avait acheté ce qu'il pensait être un dispositif Ledger légitime pour un usage personnel, mais a rapidement réalisé après son arrivée qu'il s'agissait d'un faux sophistiqué visant à voler les fonds des utilisateurs.
« Cela n'est pas destiné à provoquer la panique, mais plutôt à servir d'avertissement sérieux — Je suis honnêtement encore un peu choqué par l'ampleur de cette opération », ont-ils déclaré.
Les escrocs adoptent des stratégies de plus en plus sophistiquées pour cibler les utilisateurs optant pour l'auto-garde, des attaques de la chaîne d'approvisionnement à l'ingénierie sociale et aux escroqueries d'approbation.
Plus tôt ce mois-ci, plus de 50 victimes ont été trompées pour révéler leurs phrases de récupération sur une fausse application Ledger Live qui a fait son chemin jusqu'à l'Apple App Store via une stratégie de leurre et de remplacement. Les victimes ont perdu un total de 9,5 millions de dollars avant qu'Apple ne retire l'application malveillante.
Comment fonctionne l'escroquerie du dispositif Ledger contrefait
Le chercheur a déclaré qu'il avait acheté le Ledger Nano S Plus sur un marché chinois, qui était au même prix que le magasin officiel Ledger. L'emballage et l'annonce semblaient également légitimes au départ.
Cependant, lorsqu'ils ont connecté le dispositif à l'application Ledger Live authentique — qui était heureusement déjà installée sur leur ordinateur — il a échoué au "Contrôle d'Authenticité" intégré de Ledger.
Cela les a incités à démonter le dispositif, découvrant du matériel et un firmware modifiés conçus pour capturer et exposer des données sensibles de portefeuille.
Le chercheur en sécurité a déclaré que les escrocs ciblaient les utilisateurs de Ledger pour la première fois, car le code QR qui se trouve dans la boîte dirigerait normalement les utilisateurs vers le téléchargement d'une version malveillante de l'application Ledger Live qui montrerait un faux "Contrôle d'Authenticité."
Les utilisateurs continuant à suivre les invites permettront finalement aux escrocs d'obtenir les phrases de récupération d'un utilisateur et de vider des fonds à tout moment.
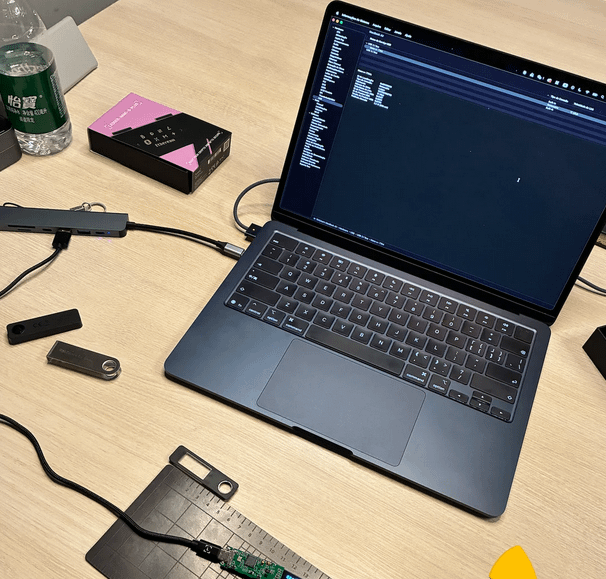 Image du dispositif Ledger contrefait en cours de démontage. Source : Reddit
« Restez prudent là-bas. Téléchargez uniquement Ledger Live depuis ledger.com. Achetez uniquement du matériel sur ledger.com, » a déclaré le chercheur en sécurité.
« Si votre dispositif échoue au Contrôle d'Authenticité — cessez de l'utiliser immédiatement. »
Après avoir démonté le dispositif, ils ont découvert des signes clairs de manipulation, y compris des marquages de puce grattés et une antenne WiFi et Bluetooth intégrée à l'unité.
Les produits matériels Ledger légitimes sont conçus pour garder les clés privées entièrement hors ligne.
Le chercheur en sécurité a ensuite examiné le firmware, mettant le "chip en mode de démarrage," qui a initialement identifié le dispositif comme un Nano S Plus 7704 avec un numéro de série attaché.
Cependant, une fois le séquence de démarrage terminée, le nom d'un autre fabricant est apparu : Espressif Systems, une entreprise de semi-conducteurs chinoise cotée en bourse basée à Shanghai.
Cointelegraph a contacté Espressif pour un commentaire mais n'a pas reçu de réponse immédiate.
Magazine : Qu'est-ce qu'un 'État Réseau' et existe-t-il des exemples réels ? Grandes Questions