


Auteur original : KERMAN KOHLI
Compilation originale : Deep Chao TechFlow
Nous sommes actuellement au milieu d’un creux sur le marché des cryptomonnaies, après avoir été durement touchés par un marché baissier pour ainsi dire. Tout le monde se demande quels sont les scénarios d’application réels et la valeur de ces produits technologiques que nous développons. De nombreuses personnes ont apparemment fait valoir de bons arguments, mais il n'y a aucune raison claire pour laquelle ces produits devraient être plus avantageux que les applications Web2 ordinaires. Je réfléchis à cette question depuis un certain temps et, sur la base de mon expérience et de mon jugement personnels, je suis prudemment optimiste quant à certaines perspectives. Cet article ne porte pas sur l’idéologie, mais sur des questions pratiques liées à la technologie et aux normes. Avant d’aborder ce sujet, examinons comment fonctionne Internet existant.
Web2, producteurs de données et identité
Lorsque vous vous inscrivez à un service en ligne, le fournisseur ne connaît pas votre véritable identité, car toutes vos informations peuvent être falsifiées. Votre adresse IP, les cookies de votre navigateur, l'empreinte digitale de votre appareil, etc., ne sont que des identifiants approximatifs susceptibles d'être falsifiés. Tout peut être falsifié.
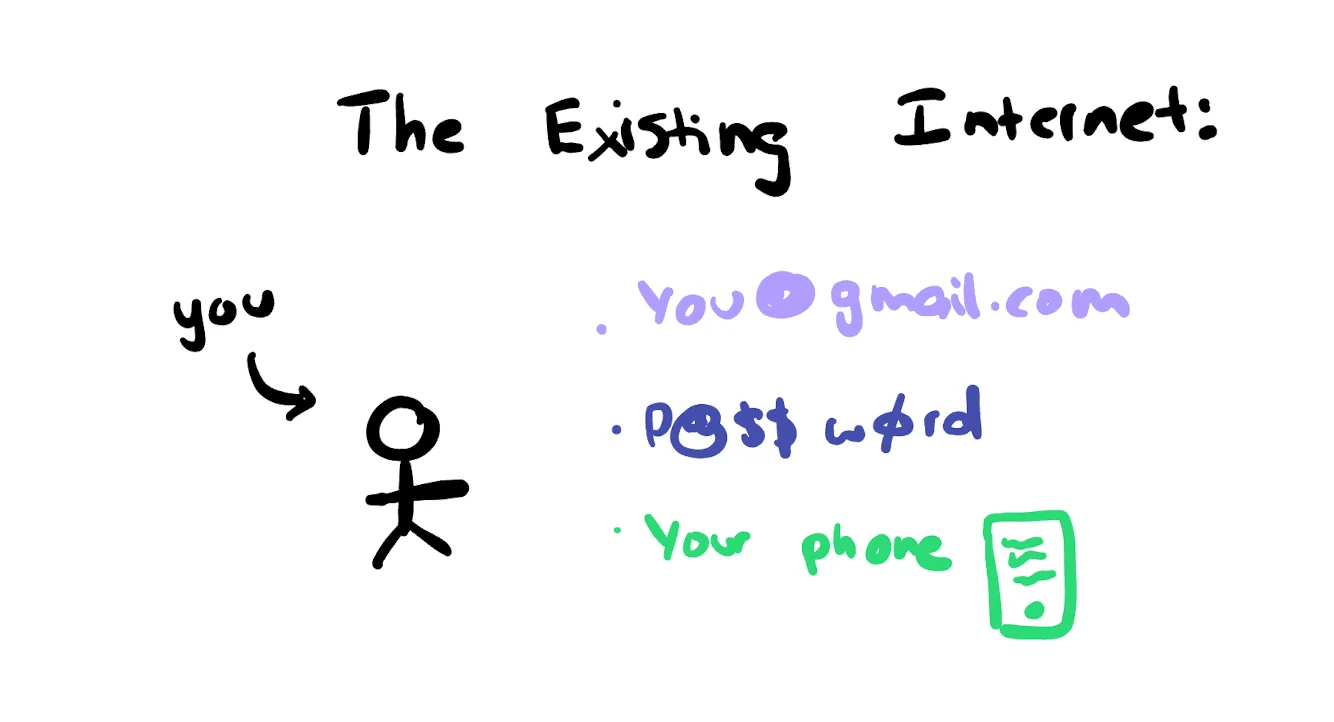
Cela a conduit à la création de normes d’authentification qui reposent principalement sur :
adresse email;
mot de passe;
Solution 2 FA (authentification à deux facteurs).
Lorsque vous utilisez un service sur Internet, le fournisseur d'accès a besoin d'une identité persistante et sécurisée pour lier vos données. Plus important encore, il doit vous permettre de vérifier votre identité.
 Microsoft YaHei, WenQuanYi Micro Hei, sans empattement ; aperçu=2/>
Chaque base de données crée un identifiant différent pour vous. Facebook, Twitter, Instagram créent un identifiant unique pour vous dans leur base de données.
Lorsque vous utilisez OAuth pour vous connecter à d'autres services, ces derniers peuvent référencer cet identifiant, mais ils créent tout de même une nouvelle ligne dans leur propre base de données pour vous identifier. Le fournisseur OAuth peut partager certaines données avec des développeurs externes, mais celles-ci sont généralement très limitées. Il appartient ensuite à ce développeur de lier les informations générées dans son application au nouvel identifiant utilisateur créé dans sa base de données.
Vous avez peut-être remarqué que vous êtes représenté de manière répétée dans chaque service que vous utilisez. Ce n'est pas dû à la malveillance du Web2, mais plutôt à sa seule approche logique compte tenu des limitations du matériel actuel. Cependant, les progrès d'Internet au cours des dernières décennies ont engendré un problème plus vaste :
1. Toutes vos données d'identité et de réputation sont limitées à l'écosystème auquel vous vous êtes inscrit. Vos abonnés Twitter restent des données de Twitter et ne peuvent pas être exportés.
2. Toute information créée sur Internet est liée à votre identité au sein du service. Google Avis ne peut afficher que les informations vous concernant dont Google dispose.
3. Chaque nouveau service auquel vous vous inscrivez nécessite que vous rétablissiez la confiance et la crédibilité au sein de cet écosystème, malgré ce que vous avez fait dans le passé.
Voici notre environnement actuel :
Nos données personnelles sont la seule chose qui nous identifie ;
Pourtant, nos informations restent fragmentées.
Nous constatons que ce problème prend de plus en plus d'ampleur, car la véracité et la crédibilité de toutes les informations sur Internet doivent être de plus en plus scrutées. Chaque fois que je lis un article tranché, je…
Découvrez qui est l'auteur ;
suivre leur Twitter et toutes les autres sources que je pouvais trouver à leur sujet ;
Trouvez des références à cet article sur d’autres sites Web ;
Portez un jugement global sur les préjugés et les points de vue opposés de l’auteur.
Cependant, je sais que je suis minoritaire ici. La plupart des gens acceptent les informations fournies sans remettre en question l'identité des personnes qui les ont produites (les données sont ici définies comme toute information sous forme d'articles, de tweets, de vidéos, etc.).
Le principal problème auquel nous sommes collectivement confrontés est l'absence de moyen clair de nous identifier en ligne. Chaque fois que vous visitez un site web, recevez un message ou un e-mail, vous risquez de vous adresser à la mauvaise personne, car nous identifions les personnes par leur nom d'utilisateur unique. Cela a commencé à créer des problèmes majeurs, et nous ne pouvons même plus nous identifier dans les communications en ligne.
Je peux être « XXX.eth » sur la blockchain, « XXX » sur Telegram ou « xxx » sur une autre plateforme. Cependant, si quelqu'un sur Telegram vous envoie un message en utilisant « xxx », vous pourriez penser que c'est moi. Sans authentification par clé publique, la confiance sur Internet est un vrai casse-tête.
L’absence d’identités numériques plus fortes et persistantes au fil du temps est un problème courant auquel l’humanité est confrontée.
Cryptographie, horodatage cryptographique
Partie 1 : Cryptographie
Cela peut paraître étrange, mais écoutez-moi bien. Ce sont deux concepts différents, mais qui se ressemblent.
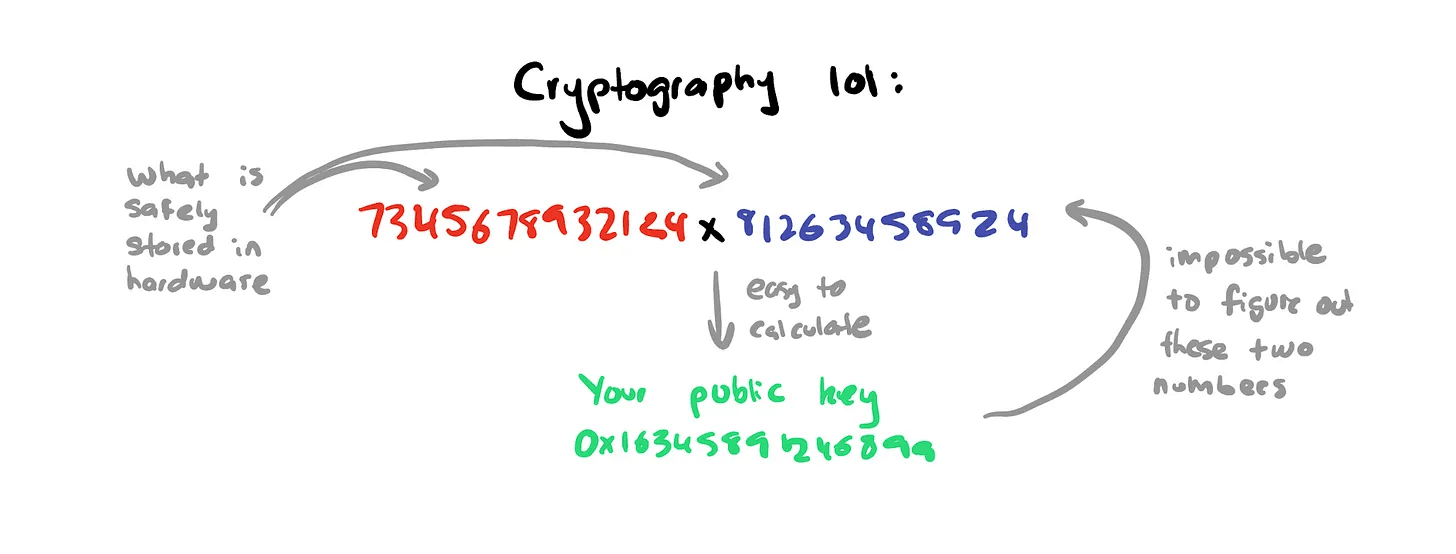
La cryptographie d'identité consiste essentiellement à multiplier deux grands nombres premiers pour générer un nouveau nombre plus grand. Si cela paraît simple, la complexité réside dans le fait que ces nombres premiers sont pratiquement impossibles à deviner, ce qui les rend pratiquement impossibles à déchiffrer. Lorsque vous vous authentifiez à l'aide d'une clé privée, votre matériel utilise des informations uniques pour établir son identité. Cette approche représente une évolution majeure dans la gestion de l'identité : un grand ensemble de nombres connus du propriétaire de l'identité, qui sont également reconnus par le destinataire selon une norme universelle.
Contrairement à cette approche, l’infrastructure Web traditionnelle nous oblige à rétablir l’identité pour chaque nouveau service que nous utilisons, ce qui donne lieu à un identifiant différent pour chaque base de données que nous rejoignons.
Partie 2 : Crypto
Alors, comment la blockchain entre-t-elle en jeu ? La deuxième difficulté est de savoir comment vérifier la date de diffusion de cette information. Si vous signez simplement un message avec la date du jour, comment savez-vous que la date est correcte ? Vous déléguez peut-être la responsabilité de la gestion de l'heure à un tiers, mais que se passe-t-il en cas de compromission ? On se retrouve avec une logique récursive.
Les blockchains sont innovantes dans le sens où ce sont des bases de données d'informations avec des dates d'expiration. Elles n'ont pas la notion humaine du temps ; elles s'appuient sur des numéros de blocs pour déterminer quand un événement s'est produit. Je ne pense pas que nous apprécions vraiment à quel point c'est révolutionnaire. On n'envoie pas une transaction avec un champ « Heure à laquelle cette transaction a eu lieu ». Il suffit de soumettre une transaction au réseau, et lorsqu'un mineur la mine, elle est incluse dans un bloc et horodatée.
Pensez-y : quel système existe-t-il où vous donnez des informations et où il vous indique quand ces informations se sont réellement produites ? Nous nous attendons toujours à ce que lorsque nous disons ou communiquons quelque chose en ligne, c'est à ce moment-là que cela « se produit ». Ce n'est pas le cas dans le monde des cryptomonnaies. Lorsque nous voulons communiquer quelque chose sur la blockchain, nous disons simplement ce que nous voulons communiquer, et la blockchain nous indique quand cela s'est produit.
Pour récapituler :
La cryptographie crée des normes d’authentification partagées sur lesquelles nous pouvons tous nous mettre d’accord ;
La cryptographie, alimentée par la blockchain, crée une norme de temps partagée sur laquelle nous pouvons tous nous mettre d’accord.
Pourquoi l’identité est-elle importante ?
Dans notre frénésie de richesse, nous avons oublié que la blockchain représente deux innovations clés et fondamentales. Cela signifie que nous pouvons commencer à changer le monde en introduisant une innovation et en intégrant progressivement la seconde au fur et à mesure de son utilité. Il n'est pas nécessaire d'appliquer les deux simultanément pour avoir un impact.
D'ici 2023, avec l'avènement de l'IA, le monde aura besoin de normes d'identité plus strictes. L'information est le fondement de notre société, mais lorsque la confiance et la vérification de l'information se détériorent, nous nous retrouvons dans des situations dangereuses.
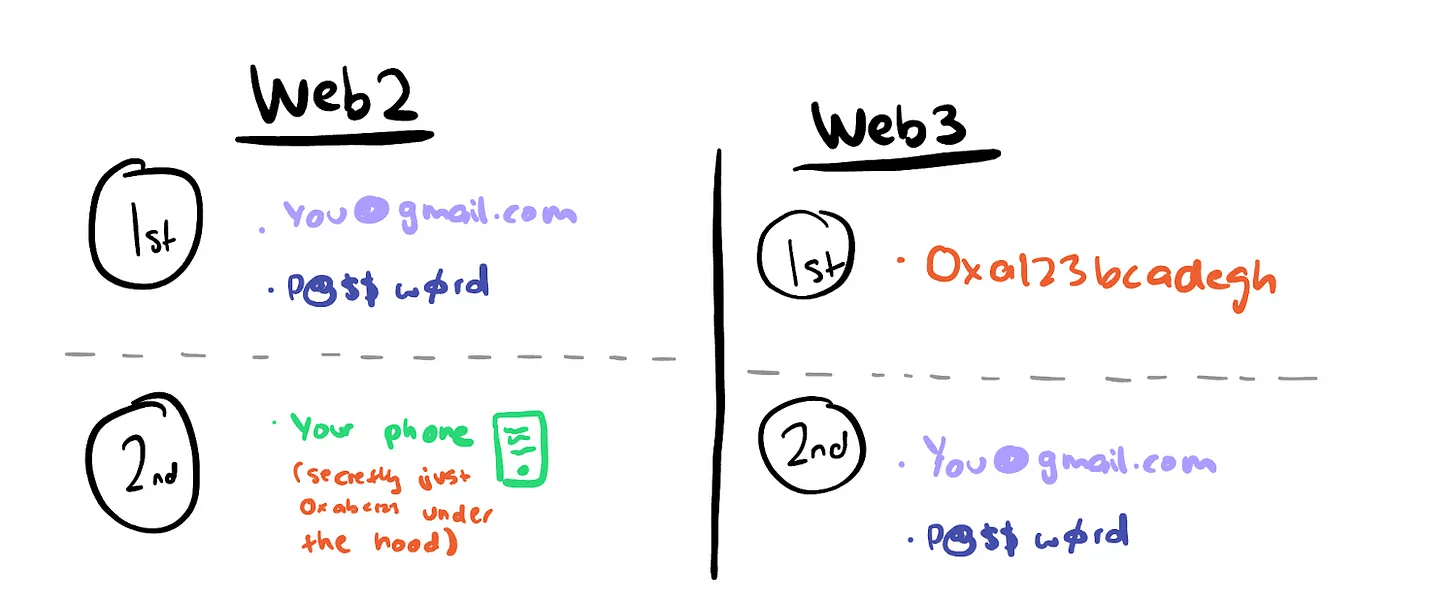
Envoyer des stablecoins et jouer à des jeux de casino sont amusants, mais les cryptomonnaies peuvent répondre à des intérêts plus vastes et résoudre des problèmes plus importants auxquels la société est confrontée aujourd'hui. Parce qu'elles reposent sur la cryptographie, les cryptomonnaies bénéficient d'un écosystème de normes cryptographiques plus vaste que partout ailleurs. On constate déjà que la cryptographie devient la référence absolue avec l'adoption de PassKeys par Apple et l'essor des mots de passe à usage unique pour l'authentification à deux facteurs.
Dans le Web2, la cryptographie est un citoyen de seconde zone.
Dans le Web3, la cryptographie est un citoyen de première classe.
Bon, maintenant que nous sommes tous sur la même longueur d'onde, parlons de cryptomonnaie et d'identité. Je m'intéresse particulièrement à ce sujet depuis des années et je pense avoir identifié des liens clés qui n'étaient pas évidents auparavant. Le principal cas d'utilisation des cryptomonnaies n'est pas l'« identité décentralisée » ou un idéal ambitieux ; il s'agit de :
« Possédez vos propres données et tirez-en profit »
« Téléchargement des passeports sur la blockchain pour une meilleure connaissance du client »
« Associez vos adresses Twitter, Facebook et Ethereum pour créer une nouvelle identité. »
Ces concepts sont loin de la réalité ; ce ne sont que des discours creux, sans création de produits utiles aux utilisateurs réels. Ces discours servent principalement à obtenir des levées de fonds massives auprès des investisseurs, sans apporter de valeur ajoutée aux consommateurs finaux. Pour dissiper ces idées reçues, il est important d'utiliser un langage plus pertinent pour décrire ce dont nous parlons. Je pense que même lorsqu'on parle d'« identité on-chain », on en tire une conclusion erronée, sous-entendant qu'il faut opérer on-chain. Ce n'est pas vrai non plus.
La voie à suivre
Identité sans autorisation : « Identité portable, persistante et cryptographique »
C'est ce que nous appelons aujourd'hui les clés publiques. Que les données soient sur la chaîne ou hors chaîne importe peu. L'essentiel est que vous soyez identifié/authentifié sur les services numériques grâce à votre clé publique. Toutes les informations sont liées à votre clé publique, ce qui permet l'interopérabilité.
Cependant, voici pourquoi ils ont un net avantage sur tout autre système Web2 dont nous disposons aujourd’hui :
Créez dans un environnement, utilisez dans un autre. Toutes vos activités et données d'un écosystème sont accessibles dans un écosystème totalement indépendant.
Permanence. Une fois les clés privées dérivées, elles persistent. Vous ne pouvez pas supprimer les clés privées ni les données de la chaîne.
Elle peut être utilisée sur ou hors chaîne. Votre identité est la combinaison de tous les points d'authentification, sur ou hors chaîne, sous forme de clé publique. L'innovation est la clé, pas la blockchain.
Possibilité de créer de nouvelles identités (ou fragments) en un clic, en plus des identités existantes. Contrairement au Web2, où toutes les identités sont liées à votre passeport (numéro de téléphone, fournisseur d'accès à Internet), les identités sans autorisation peuvent être créées ou fragmentées sans autorisation.
Toute personne disposant d'une connexion internet et du matériel adéquat peut l'utiliser. Aucune autorité n'est compétente pour générer des identités. Tant que vous disposez de l'infrastructure adéquate pour protéger votre identité, vous pouvez en créer une. Et grâce à son caractère transfrontalier, les possibilités offertes par cette identité sont illimitées.
en conclusion
L'identité sans permission ouvre la voie à une toute nouvelle classe d'applications, dix fois plus performantes que celles du web actuel. Un monde où une application améliore l'expérience de toutes les autres. On assiste aux prémices d'un effet volant, et je le vois évoluer ainsi :
À mesure que des applications cryptographiques grand public similaires émergent, elles s’appuieront naturellement sur l’identité sans autorisation comme norme d’authentification naturelle.
Ces applications pourront commencer à détecter le contexte de votre comportement et de vos actions passés dans d’autres applications.
La possibilité d’« importer » des environnements du passé et d’ailleurs crée une meilleure expérience utilisateur.
Les utilisateurs exigent que davantage d’applications prennent en charge l’authentification par clé publique afin de pouvoir se connecter et utiliser les applications.
À mesure que le nombre d’applications prenant en charge l’authentification par clé publique augmente, les utilisateurs d’utilitaires tirent de plus en plus de bénéfices de leurs identités sans autorisation.
Je parie que le principal cas d'utilisation des cryptomonnaies est déjà là : les applications sans autorisation basées sur l'identité. Plus tôt nous en prendrons conscience, plus vite nous pourrons progresser et créer des applications réellement utiles.