
#ransomware
ransomware
6,509 vues
58 mentions
Populaire
Récents

·
--
Partiellement vrai
🚨 $BTC TRAHISON DANS LE PLUS GRAND SECTEUR BANCAIRE DU MONDE
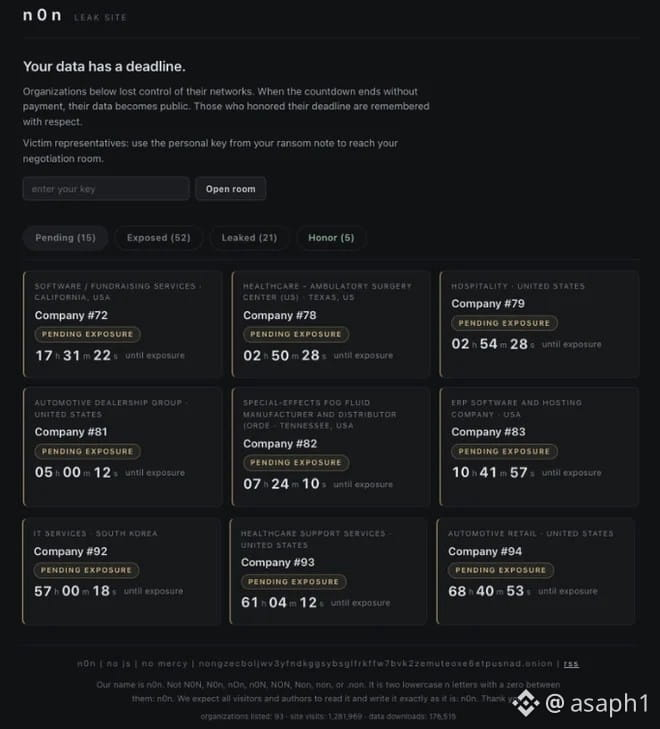
Le groupe de rançongiciel n0n a publié aujourd’hui les données de clients de Visa, Mastercard et JPMorgan Chase après l’expiration de son ultimatum de 48 heures. À mon avis, voilà ce qui arrive quand votre argent et vos données dépendent d’entreprises que vous ne connaissez même pas : dans la crypto, personne ne divulgue ce qu’il ne possède pas.
Regardez ce que personne ne remarque :
• ~16 000 e-mails de clients de la carte Reserve de JPMorgan, disponible uniquement sur invitation pour les clients ayant plus de 10 millions de dollars, avec leurs numéros de téléphone et identifiants de compte, selon Cybernews.
• Plus de 6 000 clients premium de Visa en Asie-Pacifique et environ 2 000 enregistrements de Mastercard ; les trois entreprises rejettent la faute sur des prestataires externes, sans préciser lesquels.
• n0n est apparu en septembre et compte déjà 393 victimes sur sa liste ; en outre, 126 660 identifiants de chase.com, visa.com et mastercard.com sont enregistrés dans des journaux de logiciels malveillants.
Continueriez-vous à confier vos données aux banques, ou préférez-vous en garder le contrôle ? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Auto-garde
🚨 $BTC TRAHISON DANS LE PLUS GRAND SECTEUR BANCAIRE DU MONDE
Le groupe de rançongiciel n0n a publié aujourd’hui les données de clients de Visa, Mastercard et JPMorgan Chase après l’expiration de son ultimatum de 48 heures. À mon avis, voilà ce qui arrive quand votre argent et vos données dépendent d’entreprises que vous ne connaissez même pas : dans la crypto, personne ne divulgue ce qu’il ne possède pas.
Regardez ce que personne ne remarque :
• ~16 000 e-mails de clients de la carte Reserve de JPMorgan, disponible uniquement sur invitation pour les clients ayant plus de 10 millions de dollars, avec leurs numéros de téléphone et identifiants de compte, selon Cybernews.
• Plus de 6 000 clients premium de Visa en Asie-Pacifique et environ 2 000 enregistrements de Mastercard ; les trois entreprises rejettent la faute sur des prestataires externes, sans préciser lesquels.
• n0n est apparu en septembre et compte déjà 393 victimes sur sa liste ; en outre, 126 660 identifiants de chase.com, visa.com et mastercard.com sont enregistrés dans des journaux de logiciels malveillants.
Continueriez-vous à confier vos données aux banques, ou préférez-vous en garder le contrôle ? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Auto-garde
Le groupe de rançongiciel n0n a publié aujourd’hui les données de clients de Visa, Mastercard et JPMorgan Chase après l’expiration de son ultimatum de 48 heures. À mon avis, voilà ce qui arrive quand votre argent et vos données dépendent d’entreprises que vous ne connaissez même pas : dans la crypto, personne ne divulgue ce qu’il ne possède pas.
Regardez ce que personne ne remarque :
• ~16 000 e-mails de clients de la carte Reserve de JPMorgan, disponible uniquement sur invitation pour les clients ayant plus de 10 millions de dollars, avec leurs numéros de téléphone et identifiants de compte, selon Cybernews.
• Plus de 6 000 clients premium de Visa en Asie-Pacifique et environ 2 000 enregistrements de Mastercard ; les trois entreprises rejettent la faute sur des prestataires externes, sans préciser lesquels.
• n0n est apparu en septembre et compte déjà 393 victimes sur sa liste ; en outre, 126 660 identifiants de chase.com, visa.com et mastercard.com sont enregistrés dans des journaux de logiciels malveillants.
Continueriez-vous à confier vos données aux banques, ou préférez-vous en garder le contrôle ? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Auto-garde
1.7k
·
--
ETH : Le ransomware DeadLock abuse de la blockchain Polygon pour une communication discrète 🚀
La société de sécurité Group-IB a découvert que le ransomware utilise des contrats intelligents pour stocker les adresses de serveurs proxy, rendant la disruption plus difficile pour les défenseurs. Les acteurs peuvent faire tourner leur infrastructure sans modifier le malware ou pousser de nouvelles versions dans la nature. 💥🔄
Cette tactique inventive pourrait être copiée par des groupes de cybercriminels plus établis, malgré le fait que Polygon ne soit pas directement exploité. 🔍🌐
Protégez-vous contre ces menaces innovantes ? 👇
Que pensez-vous de l'adaptation des ransomwares à la technologie blockchain pour des opérations plus discrètes ? ✅❓
#ETH #Ransomware #BlockchainTech
ETH : Le ransomware DeadLock abuse de la blockchain Polygon pour une communication discrète 🚀
La société de sécurité Group-IB a découvert que le ransomware utilise des contrats intelligents pour stocker les adresses de serveurs proxy, rendant la disruption plus difficile pour les défenseurs. Les acteurs peuvent faire tourner leur infrastructure sans modifier le malware ou pousser de nouvelles versions dans la nature. 💥🔄
Cette tactique inventive pourrait être copiée par des groupes de cybercriminels plus établis, malgré le fait que Polygon ne soit pas directement exploité. 🔍🌐
Protégez-vous contre ces menaces innovantes ? 👇
Que pensez-vous de l'adaptation des ransomwares à la technologie blockchain pour des opérations plus discrètes ? ✅❓
#ETH #Ransomware #BlockchainTech
La société de sécurité Group-IB a découvert que le ransomware utilise des contrats intelligents pour stocker les adresses de serveurs proxy, rendant la disruption plus difficile pour les défenseurs. Les acteurs peuvent faire tourner leur infrastructure sans modifier le malware ou pousser de nouvelles versions dans la nature. 💥🔄
Cette tactique inventive pourrait être copiée par des groupes de cybercriminels plus établis, malgré le fait que Polygon ne soit pas directement exploité. 🔍🌐
Protégez-vous contre ces menaces innovantes ? 👇
Que pensez-vous de l'adaptation des ransomwares à la technologie blockchain pour des opérations plus discrètes ? ✅❓
#ETH #Ransomware #BlockchainTech
59

Avez-vous remarqué à quel point tout le monde est silencieux au sujet du rançongiciel de 10,000 $BTC saisissant Revolut en ce moment ?
Les traders particuliers ne sont qu’à un dump divulgué près pour que leur identité, leurs cartes et leurs identifiants de connexion soient vendus, pendant que leurs fonds restent exposés. C’est le genre d’effondrement nocturne que personne n’anticipe, jusqu’à ce que cela arrive.
Des acteurs malveillants exigeraient 10,000 BTC et affirment qu’ils publieront davantage de données clients chaque jour si Revolut ne paie pas. C’est un montant à neuf chiffres. Le payer finance simplement la prochaine équipe et indique à tous les autres groupes que le modèle fonctionne.
La stratégie la plus avisée consiste à considérer toute application qui détient votre $ETH ou vos $USDT comme un portefeuille « à chaud » qui aurait déjà été compromis. Récupérez ce que vous ne pouvez pas perdre, transférez-le sur du matériel, désactivez la 2FA par SMS, changez les mots de passe et surveillez chaque transaction cette semaine. Les fuites de données ne expirent pas.
Selon vous, que va-t-il se passer ensuite ?
#Bitcoin #CryptoSecurity #Ransomware
Avez-vous remarqué à quel point tout le monde est silencieux au sujet du rançongiciel de 10,000 $BTC saisissant Revolut en ce moment ?
Les traders particuliers ne sont qu’à un dump divulgué près pour que leur identité, leurs cartes et leurs identifiants de connexion soient vendus, pendant que leurs fonds restent exposés. C’est le genre d’effondrement nocturne que personne n’anticipe, jusqu’à ce que cela arrive.
Des acteurs malveillants exigeraient 10,000 BTC et affirment qu’ils publieront davantage de données clients chaque jour si Revolut ne paie pas. C’est un montant à neuf chiffres. Le payer finance simplement la prochaine équipe et indique à tous les autres groupes que le modèle fonctionne.
La stratégie la plus avisée consiste à considérer toute application qui détient votre $ETH ou vos $USDT comme un portefeuille « à chaud » qui aurait déjà été compromis. Récupérez ce que vous ne pouvez pas perdre, transférez-le sur du matériel, désactivez la 2FA par SMS, changez les mots de passe et surveillez chaque transaction cette semaine. Les fuites de données ne expirent pas.
Selon vous, que va-t-il se passer ensuite ?
#Bitcoin #CryptoSecurity #Ransomware
Les traders particuliers ne sont qu’à un dump divulgué près pour que leur identité, leurs cartes et leurs identifiants de connexion soient vendus, pendant que leurs fonds restent exposés. C’est le genre d’effondrement nocturne que personne n’anticipe, jusqu’à ce que cela arrive.
Des acteurs malveillants exigeraient 10,000 BTC et affirment qu’ils publieront davantage de données clients chaque jour si Revolut ne paie pas. C’est un montant à neuf chiffres. Le payer finance simplement la prochaine équipe et indique à tous les autres groupes que le modèle fonctionne.
La stratégie la plus avisée consiste à considérer toute application qui détient votre $ETH ou vos $USDT comme un portefeuille « à chaud » qui aurait déjà été compromis. Récupérez ce que vous ne pouvez pas perdre, transférez-le sur du matériel, désactivez la 2FA par SMS, changez les mots de passe et surveillez chaque transaction cette semaine. Les fuites de données ne expirent pas.
Selon vous, que va-t-il se passer ensuite ?
#Bitcoin #CryptoSecurity #Ransomware
16

·
--
Spider Mosaïque suspect extradé. Affaire de rançon de 8 M$.
Un prétendu membre de Scattered Spider, le redoutable groupe de piratage à l’origine de grandes intrusions dans des entreprises, a été extradé de Finlande pour faire face à des accusations aux États-Unis. Le suspect est lié à une demande de rançon en crypto de 8 millions de dollars, traitée via plusieurs portefeuilles.
Scattered Spider est à l’origine de certains des incidents de sécurité les plus médiatisés ces dernières années, visant des géants des télécommunications, des entreprises technologiques et des institutions financières. Le groupe utilise généralement des techniques d’ingénierie sociale sophistiquées pour pénétrer les réseaux d’entreprise, puis exige un paiement en cryptomonnaie afin d’éviter la détection et de compliquer le suivi des forces de l’ordre.
Cette extradition constitue une avancée notable dans la lutte contre la cybercriminalité transfrontalière. Alors que les criminels s’appuient de plus en plus sur des rails de cryptomonnaie pour déplacer des fonds à l’international, cela montre que les organismes chargés de l’application de la loi font évoluer leurs capacités pour tracer les transactions et coordonner les arrestations entre différentes juridictions. L’affaire met en évidence à la fois les risques liés à l’utilisation de la cryptomonnaie pour des gains illicites et la sophistication croissante des équipes spécialisées dans la cybercriminalité à l’échelle mondiale.
Une répression plus stricte dissuadera-t-elle les futurs opérateurs de ransomware, ou adapteront-ils simplement leurs méthodes ? Dites-nous votre avis ci-dessous. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Spider Mosaïque suspect extradé. Affaire de rançon de 8 M$.
Un prétendu membre de Scattered Spider, le redoutable groupe de piratage à l’origine de grandes intrusions dans des entreprises, a été extradé de Finlande pour faire face à des accusations aux États-Unis. Le suspect est lié à une demande de rançon en crypto de 8 millions de dollars, traitée via plusieurs portefeuilles.
Scattered Spider est à l’origine de certains des incidents de sécurité les plus médiatisés ces dernières années, visant des géants des télécommunications, des entreprises technologiques et des institutions financières. Le groupe utilise généralement des techniques d’ingénierie sociale sophistiquées pour pénétrer les réseaux d’entreprise, puis exige un paiement en cryptomonnaie afin d’éviter la détection et de compliquer le suivi des forces de l’ordre.
Cette extradition constitue une avancée notable dans la lutte contre la cybercriminalité transfrontalière. Alors que les criminels s’appuient de plus en plus sur des rails de cryptomonnaie pour déplacer des fonds à l’international, cela montre que les organismes chargés de l’application de la loi font évoluer leurs capacités pour tracer les transactions et coordonner les arrestations entre différentes juridictions. L’affaire met en évidence à la fois les risques liés à l’utilisation de la cryptomonnaie pour des gains illicites et la sophistication croissante des équipes spécialisées dans la cybercriminalité à l’échelle mondiale.
Une répression plus stricte dissuadera-t-elle les futurs opérateurs de ransomware, ou adapteront-ils simplement leurs méthodes ? Dites-nous votre avis ci-dessous. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Un prétendu membre de Scattered Spider, le redoutable groupe de piratage à l’origine de grandes intrusions dans des entreprises, a été extradé de Finlande pour faire face à des accusations aux États-Unis. Le suspect est lié à une demande de rançon en crypto de 8 millions de dollars, traitée via plusieurs portefeuilles.
Scattered Spider est à l’origine de certains des incidents de sécurité les plus médiatisés ces dernières années, visant des géants des télécommunications, des entreprises technologiques et des institutions financières. Le groupe utilise généralement des techniques d’ingénierie sociale sophistiquées pour pénétrer les réseaux d’entreprise, puis exige un paiement en cryptomonnaie afin d’éviter la détection et de compliquer le suivi des forces de l’ordre.
Cette extradition constitue une avancée notable dans la lutte contre la cybercriminalité transfrontalière. Alors que les criminels s’appuient de plus en plus sur des rails de cryptomonnaie pour déplacer des fonds à l’international, cela montre que les organismes chargés de l’application de la loi font évoluer leurs capacités pour tracer les transactions et coordonner les arrestations entre différentes juridictions. L’affaire met en évidence à la fois les risques liés à l’utilisation de la cryptomonnaie pour des gains illicites et la sophistication croissante des équipes spécialisées dans la cybercriminalité à l’échelle mondiale.
Une répression plus stricte dissuadera-t-elle les futurs opérateurs de ransomware, ou adapteront-ils simplement leurs méthodes ? Dites-nous votre avis ci-dessous. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
1
17
·
--
Même une entreprise aussi grande que Coca-Cola peut être victime d’un ransomware ! 🥶
Nous avons appris que les opérations de production du lait Fairlife aux États-Unis sont temporairement interrompues à la suite d’une attaque informatique. La partie de Coca-Cola s’est immédiatement mobilisée en faisant appel à une équipe d’experts pour résoudre leurs problèmes IT.
Leçon importante du jour : la sécurité numérique a un coût très élevé. Alors que les industries traditionnelles luttent contre les hackers, la technologie décentralisée (blockchain) semble de plus en plus prometteuse pour sécuriser les données à l’avenir.
Quelle est votre réaction à propos de cette actualité ? Est-ce un gros sujet pour le marché ou juste une petite vague ? Discutons-en ! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Même une entreprise aussi grande que Coca-Cola peut être victime d’un ransomware ! 🥶
Nous avons appris que les opérations de production du lait Fairlife aux États-Unis sont temporairement interrompues à la suite d’une attaque informatique. La partie de Coca-Cola s’est immédiatement mobilisée en faisant appel à une équipe d’experts pour résoudre leurs problèmes IT.
Leçon importante du jour : la sécurité numérique a un coût très élevé. Alors que les industries traditionnelles luttent contre les hackers, la technologie décentralisée (blockchain) semble de plus en plus prometteuse pour sécuriser les données à l’avenir.
Quelle est votre réaction à propos de cette actualité ? Est-ce un gros sujet pour le marché ou juste une petite vague ? Discutons-en ! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Nous avons appris que les opérations de production du lait Fairlife aux États-Unis sont temporairement interrompues à la suite d’une attaque informatique. La partie de Coca-Cola s’est immédiatement mobilisée en faisant appel à une équipe d’experts pour résoudre leurs problèmes IT.
Leçon importante du jour : la sécurité numérique a un coût très élevé. Alors que les industries traditionnelles luttent contre les hackers, la technologie décentralisée (blockchain) semble de plus en plus prometteuse pour sécuriser les données à l’avenir.
Quelle est votre réaction à propos de cette actualité ? Est-ce un gros sujet pour le marché ou juste une petite vague ? Discutons-en ! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
280

·
--
Les mots de passe stockés dans les descriptions d'Active Directory ont permis une violation majeure par ransomware.
• Un courtier d'accès initial a obtenu l'accès via du phishing et des malwares, puis a exploité les identifiants exposés
• Plus de 2000 utilisateurs ont été touchés par le chiffrement ransomware
• L'attaque a causé des mois d'indisponibilité
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
Les mots de passe stockés dans les descriptions d'Active Directory ont permis une violation majeure par ransomware.
• Un courtier d'accès initial a obtenu l'accès via du phishing et des malwares, puis a exploité les identifiants exposés
• Plus de 2000 utilisateurs ont été touchés par le chiffrement ransomware
• L'attaque a causé des mois d'indisponibilité
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
• Un courtier d'accès initial a obtenu l'accès via du phishing et des malwares, puis a exploité les identifiants exposés
• Plus de 2000 utilisateurs ont été touchés par le chiffrement ransomware
• L'attaque a causé des mois d'indisponibilité
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
29

🤖 Rançongiciel avec l’IA : les robots vont-ils dominer la cybercriminalité ?
Des chercheurs en sécurité de Sysdig ont révélé la première attaque par rançongiciel exécutée entièrement par l’intelligence artificielle, sans aucune intervention humaine. Cette avancée soulève des inquiétudes concernant l’avenir de la cybercriminalité et son impact potentiel sur la cybersécurité mondiale.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#AI #Ransomware #CyberSecurity #TechNews #Déc éentralisation
🔗 Source : https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
🤖 Rançongiciel avec l’IA : les robots vont-ils dominer la cybercriminalité ?
Des chercheurs en sécurité de Sysdig ont révélé la première attaque par rançongiciel exécutée entièrement par l’intelligence artificielle, sans aucune intervention humaine. Cette avancée soulève des inquiétudes concernant l’avenir de la cybercriminalité et son impact potentiel sur la cybersécurité mondiale.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#AI #Ransomware #CyberSecurity #TechNews #Déc éentralisation
🔗 Source : https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
Des chercheurs en sécurité de Sysdig ont révélé la première attaque par rançongiciel exécutée entièrement par l’intelligence artificielle, sans aucune intervention humaine. Cette avancée soulève des inquiétudes concernant l’avenir de la cybercriminalité et son impact potentiel sur la cybersécurité mondiale.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#AI #Ransomware #CyberSecurity #TechNews #Déc éentralisation
🔗 Source : https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
20
🚨 Arrestation d’un suspect principal dans un groupe de rançongiciels lié à des cyberattaques
Les autorités européennes ont annoncé l’arrestation d’un suspect âgé de 16 ans, présumé être le principal opérateur d’un groupe de rançongiciels appelé « KillSec ». On affirme que ce groupe serait responsable d’environ 1000 attaques de rançongiciels dans le monde depuis le début de l’année 2024. L’arrestation a été annoncée par Eurojust.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Source : helpnetsecurity.com
🚨 Arrestation d’un suspect principal dans un groupe de rançongiciels lié à des cyberattaques
Les autorités européennes ont annoncé l’arrestation d’un suspect âgé de 16 ans, présumé être le principal opérateur d’un groupe de rançongiciels appelé « KillSec ». On affirme que ce groupe serait responsable d’environ 1000 attaques de rançongiciels dans le monde depuis le début de l’année 2024. L’arrestation a été annoncée par Eurojust.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Source : helpnetsecurity.com
Les autorités européennes ont annoncé l’arrestation d’un suspect âgé de 16 ans, présumé être le principal opérateur d’un groupe de rançongiciels appelé « KillSec ». On affirme que ce groupe serait responsable d’environ 1000 attaques de rançongiciels dans le monde depuis le début de l’année 2024. L’arrestation a été annoncée par Eurojust.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Source : helpnetsecurity.com
34
·
--
Europol démonte un réseau de blanchiment crypto de 389 millions de dollars lié à plus de 15 affaires de ransomware.
• 389 millions de dollars de fonds illicites liés à l'opération
• Connecté à plus de 15 enquêtes sur des ransomwares et des vols de crypto
• Deux suspects arrêtés, infrastructure de blanchiment majeure saisie
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
Europol démonte un réseau de blanchiment crypto de 389 millions de dollars lié à plus de 15 affaires de ransomware.
• 389 millions de dollars de fonds illicites liés à l'opération
• Connecté à plus de 15 enquêtes sur des ransomwares et des vols de crypto
• Deux suspects arrêtés, infrastructure de blanchiment majeure saisie
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
• 389 millions de dollars de fonds illicites liés à l'opération
• Connecté à plus de 15 enquêtes sur des ransomwares et des vols de crypto
• Deux suspects arrêtés, infrastructure de blanchiment majeure saisie
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
16
🚨 Les pirates d’Aurora intègrent l’IA de Cursor dans des attaques par rançongiciel
Des rapports de cybersécurité indiquent que les opérateurs du rançongiciel Aurora exploitent l’assistant de programmation Cursor, alimenté par l’intelligence artificielle, dans leurs attaques afin de compromettre les réseaux ciblés. Cette évolution dans l’usage des techniques d’IA vise à renforcer les capacités des attaques cybernétiques contre dix objectifs spécifiques.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Source : thehackernews.com
🚨 Les pirates d’Aurora intègrent l’IA de Cursor dans des attaques par rançongiciel
Des rapports de cybersécurité indiquent que les opérateurs du rançongiciel Aurora exploitent l’assistant de programmation Cursor, alimenté par l’intelligence artificielle, dans leurs attaques afin de compromettre les réseaux ciblés. Cette évolution dans l’usage des techniques d’IA vise à renforcer les capacités des attaques cybernétiques contre dix objectifs spécifiques.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Source : thehackernews.com
Des rapports de cybersécurité indiquent que les opérateurs du rançongiciel Aurora exploitent l’assistant de programmation Cursor, alimenté par l’intelligence artificielle, dans leurs attaques afin de compromettre les réseaux ciblés. Cette évolution dans l’usage des techniques d’IA vise à renforcer les capacités des attaques cybernétiques contre dix objectifs spécifiques.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Source : thehackernews.com
7

1 MILLIARD DE DOLLARS EN RANÇON CRYPTO : LE HACKER EXTRADÉ DE FINLANDE 💎
Le DOJ vient d’extrader un membre de Scattered Spider âgé de 19 ans, lié à plus de 100 intrusions informatiques et à des demandes de rançon en crypto s’élevant à 1 milliard de dollars. Un seul détaillant de bijoux de luxe a, à lui seul, subi plus de 2 millions de dollars de dommages après avoir refusé une demande de 8 millions de dollars en Bitcoin.
Il s’agit de la première grande extradition dans le cadre de l’Opération Riptide du FBI. Des actions d’application comme celle-ci peuvent ébranler la confiance à court terme, mais elles indiquent aussi une évolution vers des cadres réglementaires plus mûrs concernant les actifs numériques.
Selon vous, comment cela change-t-il le calcul des risques pour les institutions qui envisagent une exposition aux cryptomonnaies ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
1 MILLIARD DE DOLLARS EN RANÇON CRYPTO : LE HACKER EXTRADÉ DE FINLANDE 💎
Le DOJ vient d’extrader un membre de Scattered Spider âgé de 19 ans, lié à plus de 100 intrusions informatiques et à des demandes de rançon en crypto s’élevant à 1 milliard de dollars. Un seul détaillant de bijoux de luxe a, à lui seul, subi plus de 2 millions de dollars de dommages après avoir refusé une demande de 8 millions de dollars en Bitcoin.
Il s’agit de la première grande extradition dans le cadre de l’Opération Riptide du FBI. Des actions d’application comme celle-ci peuvent ébranler la confiance à court terme, mais elles indiquent aussi une évolution vers des cadres réglementaires plus mûrs concernant les actifs numériques.
Selon vous, comment cela change-t-il le calcul des risques pour les institutions qui envisagent une exposition aux cryptomonnaies ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
Le DOJ vient d’extrader un membre de Scattered Spider âgé de 19 ans, lié à plus de 100 intrusions informatiques et à des demandes de rançon en crypto s’élevant à 1 milliard de dollars. Un seul détaillant de bijoux de luxe a, à lui seul, subi plus de 2 millions de dollars de dommages après avoir refusé une demande de 8 millions de dollars en Bitcoin.
Il s’agit de la première grande extradition dans le cadre de l’Opération Riptide du FBI. Des actions d’application comme celle-ci peuvent ébranler la confiance à court terme, mais elles indiquent aussi une évolution vers des cadres réglementaires plus mûrs concernant les actifs numériques.
Selon vous, comment cela change-t-il le calcul des risques pour les institutions qui envisagent une exposition aux cryptomonnaies ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
48
🚨 Démantèlement d’un gang de rançongiciels dirigé par un adolescent
Les forces de l’ordre ont démantelé un gang de rançongiciels et saisi les serveurs et les biens qui lui étaient associés. L’enquête a révélé qu’un adolescent dirigeait ce gang, mettant en lumière les défis liés à la cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Source : techradar.com
🚨 Démantèlement d’un gang de rançongiciels dirigé par un adolescent
Les forces de l’ordre ont démantelé un gang de rançongiciels et saisi les serveurs et les biens qui lui étaient associés. L’enquête a révélé qu’un adolescent dirigeait ce gang, mettant en lumière les défis liés à la cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Source : techradar.com
Les forces de l’ordre ont démantelé un gang de rançongiciels et saisi les serveurs et les biens qui lui étaient associés. L’enquête a révélé qu’un adolescent dirigeait ce gang, mettant en lumière les défis liés à la cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Source : techradar.com
38

·
--
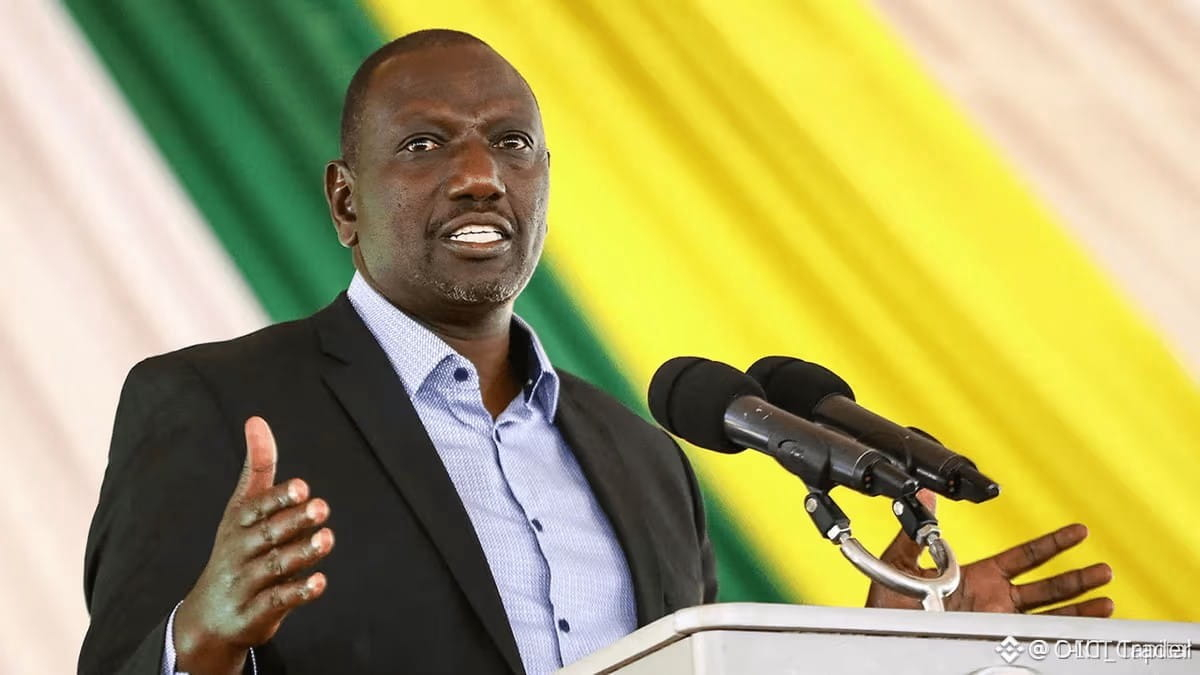
$BTC FRA: FRAPPÉ PAR UNE CYBERATTAQUE AU NIVEAU DE L’ÉTAT – 5 BTC DE RANÇON RÉCLAMÉS 🔥
Des pirates ont pénétré le site officiel de la présidence du Kenya le 18 juillet, réclamant 5 BTC et menaçant de divulguer des données non publiées si la somme n’était pas payée d’ici le week-end. Le site a été mis hors ligne pour une enquête forensique, et les systèmes critiques ne sont pas affectés.
Il s’agit d’une extorsion directe rare d’un gouvernement souverain, utilisant le Bitcoin comme moyen de paiement. Qu’elle soit payée ou non, cette rançon renforce le rôle du BTC comme couche de règlement pour des transactions à forts enjeux – pour le meilleur ou pour le pire. Comment évaluez-vous le risque lié aux événements géopolitiques dans votre dimensionnement de position en BTC ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
$BTC FRA: FRAPPÉ PAR UNE CYBERATTAQUE AU NIVEAU DE L’ÉTAT – 5 BTC DE RANÇON RÉCLAMÉS 🔥
Des pirates ont pénétré le site officiel de la présidence du Kenya le 18 juillet, réclamant 5 BTC et menaçant de divulguer des données non publiées si la somme n’était pas payée d’ici le week-end. Le site a été mis hors ligne pour une enquête forensique, et les systèmes critiques ne sont pas affectés.
Il s’agit d’une extorsion directe rare d’un gouvernement souverain, utilisant le Bitcoin comme moyen de paiement. Qu’elle soit payée ou non, cette rançon renforce le rôle du BTC comme couche de règlement pour des transactions à forts enjeux – pour le meilleur ou pour le pire. Comment évaluez-vous le risque lié aux événements géopolitiques dans votre dimensionnement de position en BTC ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
Des pirates ont pénétré le site officiel de la présidence du Kenya le 18 juillet, réclamant 5 BTC et menaçant de divulguer des données non publiées si la somme n’était pas payée d’ici le week-end. Le site a été mis hors ligne pour une enquête forensique, et les systèmes critiques ne sont pas affectés.
Il s’agit d’une extorsion directe rare d’un gouvernement souverain, utilisant le Bitcoin comme moyen de paiement. Qu’elle soit payée ou non, cette rançon renforce le rôle du BTC comme couche de règlement pour des transactions à forts enjeux – pour le meilleur ou pour le pire. Comment évaluez-vous le risque lié aux événements géopolitiques dans votre dimensionnement de position en BTC ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
71
🚨 Démantèlement de la bande KillSec pour rançon et arrestation de 3 personnes
Une opération internationale d’application de la loi a permis de démanteler une bande de logiciels de rançon KillSec, aboutissant à l’arrestation de trois personnes. Les autorités ont réussi à saisir les serveurs et les sites utilisés pour divulguer des données de la bande, dont on soupçonne qu’un adolescent de 16 ans les gérait.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Source : bleepingcomputer.com
🚨 Démantèlement de la bande KillSec pour rançon et arrestation de 3 personnes
Une opération internationale d’application de la loi a permis de démanteler une bande de logiciels de rançon KillSec, aboutissant à l’arrestation de trois personnes. Les autorités ont réussi à saisir les serveurs et les sites utilisés pour divulguer des données de la bande, dont on soupçonne qu’un adolescent de 16 ans les gérait.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Source : bleepingcomputer.com
Une opération internationale d’application de la loi a permis de démanteler une bande de logiciels de rançon KillSec, aboutissant à l’arrestation de trois personnes. Les autorités ont réussi à saisir les serveurs et les sites utilisés pour divulguer des données de la bande, dont on soupçonne qu’un adolescent de 16 ans les gérait.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Source : bleepingcomputer.com
27
🚨 Démantèlement d’un gang de rançongiciels et arrestation de son chef présumé
Les forces de l’ordre ont démantelé un réseau de rançongiciels connu sous le nom de KillSec. Les autorités ont saisi le site de fuite de données du groupe et sécurisé au moins 110 téraoctets de données volées aux victimes. Il a été révélé que le chef présumé du réseau était un adolescent.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ AUTRE
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Source : securityweek.com
🚨 Démantèlement d’un gang de rançongiciels et arrestation de son chef présumé
Les forces de l’ordre ont démantelé un réseau de rançongiciels connu sous le nom de KillSec. Les autorités ont saisi le site de fuite de données du groupe et sécurisé au moins 110 téraoctets de données volées aux victimes. Il a été révélé que le chef présumé du réseau était un adolescent.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ AUTRE
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Source : securityweek.com
Les forces de l’ordre ont démantelé un réseau de rançongiciels connu sous le nom de KillSec. Les autorités ont saisi le site de fuite de données du groupe et sécurisé au moins 110 téraoctets de données volées aux victimes. Il a été révélé que le chef présumé du réseau était un adolescent.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ AUTRE
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Source : securityweek.com
18
🚨 Hausse des cyberattaques, propulsées par l’intelligence artificielle, qui menacent les entreprises américaines
Les entreprises du monde entier, en particulier américaines, font face à une hausse préoccupante des cyberattaques soutenues par l’intelligence artificielle et des attaques par ransomware. L’incident de piratage ayant touché l’entreprise Fairlife de Coca-Cola a entraîné l’arrêt de la production, tandis que la Maison-Blanche met en place un groupe chargé de partager les failles de sécurité afin de faire face à cette menace croissante.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Source : https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
🚨 Hausse des cyberattaques, propulsées par l’intelligence artificielle, qui menacent les entreprises américaines
Les entreprises du monde entier, en particulier américaines, font face à une hausse préoccupante des cyberattaques soutenues par l’intelligence artificielle et des attaques par ransomware. L’incident de piratage ayant touché l’entreprise Fairlife de Coca-Cola a entraîné l’arrêt de la production, tandis que la Maison-Blanche met en place un groupe chargé de partager les failles de sécurité afin de faire face à cette menace croissante.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Source : https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
Les entreprises du monde entier, en particulier américaines, font face à une hausse préoccupante des cyberattaques soutenues par l’intelligence artificielle et des attaques par ransomware. L’incident de piratage ayant touché l’entreprise Fairlife de Coca-Cola a entraîné l’arrêt de la production, tandis que la Maison-Blanche met en place un groupe chargé de partager les failles de sécurité afin de faire face à cette menace croissante.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Source : https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
KOUS+0,84%
83

Il condamne deux pirates informatiques liés à une affaire d’extorsion de 115 millions de dollars via la cryptomonnaie
- Les deux pirates ont plaidé coupable après avoir été enquêtés en lien avec le groupe de cybercriminalité Scattered Spider.
- Le groupe est accusé d’avoir extorqué des dizaines d’entreprises, en récoltant 115 millions de dollars en cryptomonnaies.
- L’affaire met en évidence l’augmentation de la cybercriminalité visant le secteur de la crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
Il condamne deux pirates informatiques liés à une affaire d’extorsion de 115 millions de dollars via la cryptomonnaie
- Les deux pirates ont plaidé coupable après avoir été enquêtés en lien avec le groupe de cybercriminalité Scattered Spider.
- Le groupe est accusé d’avoir extorqué des dizaines d’entreprises, en récoltant 115 millions de dollars en cryptomonnaies.
- L’affaire met en évidence l’augmentation de la cybercriminalité visant le secteur de la crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
- Les deux pirates ont plaidé coupable après avoir été enquêtés en lien avec le groupe de cybercriminalité Scattered Spider.
- Le groupe est accusé d’avoir extorqué des dizaines d’entreprises, en récoltant 115 millions de dollars en cryptomonnaies.
- L’affaire met en évidence l’augmentation de la cybercriminalité visant le secteur de la crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
63
🚨 Les logiciels malveillants INC exploitent des vulnérabilités de SonicWall pour extorquer des organisations
Des rapports de sécurité révèlent que le logiciel de rançongiciel INC exploite des vulnérabilités dans des appareils SonicWall SMA 1000, ce qui lui permet de compromettre des organisations. Ce groupe utilise des tactiques de pression comprenant des appels et des e-mails pour extorquer des victimes dans le monde entier, selon la société Resecurity en cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Source : securityaffairs.com
🚨 Les logiciels malveillants INC exploitent des vulnérabilités de SonicWall pour extorquer des organisations
Des rapports de sécurité révèlent que le logiciel de rançongiciel INC exploite des vulnérabilités dans des appareils SonicWall SMA 1000, ce qui lui permet de compromettre des organisations. Ce groupe utilise des tactiques de pression comprenant des appels et des e-mails pour extorquer des victimes dans le monde entier, selon la société Resecurity en cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Source : securityaffairs.com
Des rapports de sécurité révèlent que le logiciel de rançongiciel INC exploite des vulnérabilités dans des appareils SonicWall SMA 1000, ce qui lui permet de compromettre des organisations. Ce groupe utilise des tactiques de pression comprenant des appels et des e-mails pour extorquer des victimes dans le monde entier, selon la société Resecurity en cybersécurité.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Source : securityaffairs.com
10
🚨 Un groupe de rançongiciel démantelé après avoir ciblé des milliers de victimes
Europol a annoncé le démantèlement du groupe de rançongiciel KillSec lors d’une opération internationale de sécurité. Le groupe a ciblé environ 1 000 victimes dans le monde. Les forces de l’ordre ont pris le contrôle des sites du groupe sur le dark web.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Source : securityaffairs.com
🚨 Un groupe de rançongiciel démantelé après avoir ciblé des milliers de victimes
Europol a annoncé le démantèlement du groupe de rançongiciel KillSec lors d’une opération internationale de sécurité. Le groupe a ciblé environ 1 000 victimes dans le monde. Les forces de l’ordre ont pris le contrôle des sites du groupe sur le dark web.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Source : securityaffairs.com
Europol a annoncé le démantèlement du groupe de rançongiciel KillSec lors d’une opération internationale de sécurité. Le groupe a ciblé environ 1 000 victimes dans le monde. Les forces de l’ordre ont pris le contrôle des sites du groupe sur le dark web.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ RÉGLEMENTATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Source : securityaffairs.com
37
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
30,956 vues
167 mentions
2
#CanBTCReboundAfterFallingBelow60K?
877,010 vues
3,264 mentions
3
#GlobalStocksFaceLongestLosingStreakSince2023
334,416 vues
2,185 mentions
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
43,170 vues
121 mentions
5
#AnthropicPlungesTowardIPOPriceonDay2
172,904 vues
1,343 mentions
6
#TwentyOneCapitalAdds172.25BTC
79,970 vues
775 mentions
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
11,662 vues
56 mentions
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
90,483 vues
728 mentions
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
3,150 vues
29 mentions
10
#BitMineFaces$10.1BUnrealizedETHLoss
6,324 vues
32 mentions