

#opencode
opencode
1,196 vues
7 mentions
Populaire
Récents
·
--
🐙 OpenLedger Vibecoding : Tout le monde peut devenir un Builder
$OPEN prix actuel $0.224, variation sur 24h +13.3%, variation sur 7 jours +21.1%, le sentiment du marché continue de chauffer.
🔥 Points forts de la plateforme Vibecoding :
@Openledger a lancé la plateforme open source Vibecoding (vibecoding-platform), permettant aux utilisateurs sans compétences en code de construire rapidement des applications d'Agent IA. C'est une plateforme de développement open source accessible à tous, réalisant véritablement le concept de "tout le monde est Builder".
📊 Données écologiques :
• Capitalisation boursière : $48.16M
• Volume sur 24h : $17.63M
• Circulation : 2.155 millions / Total : 1 milliard
• Déploiement en chaîne : Ethereum + BSC double chaîne
• X abonnés : 417k+
💡 Valeur fondamentale :
OpenLedger se positionne comme une blockchain IA, permettant à travers les Datanets et le mécanisme de Proof of Attribution de rendre les ensembles de données, modèles et Agents traçables, monétisables et combinables sur la chaîne. La plateforme Vibecoding abaisse encore les barrières au développement, s'associant au mouvement #OpenCode pour construire un écosystème ouvert de développeurs AI+Web3.
🏗️ Soutenue par des institutions de premier plan telles que Polychain Capital, HashKey Capital, Borderless Capital avec un financement de seed de 8 millions de dollars, le développement de l'écosystème repose sur une base financière solide.
#OpenLedger $OPEN @Openledger
⚠️ Ce contenu est uniquement à titre informatif et ne constitue pas un conseil d'investissement.
53

·
--
Il a dormi, puis, en ouvrant les yeux le matin, il avait quatre cents dollars de plus sur sa facture.
Il n’avait pas écrit une seule ligne de code. Il n’avait pas allumé son ordinateur. Ces quatre cents dollars, quelqu’un les avait dépensés en utilisant son compte pendant qu’il dormait.
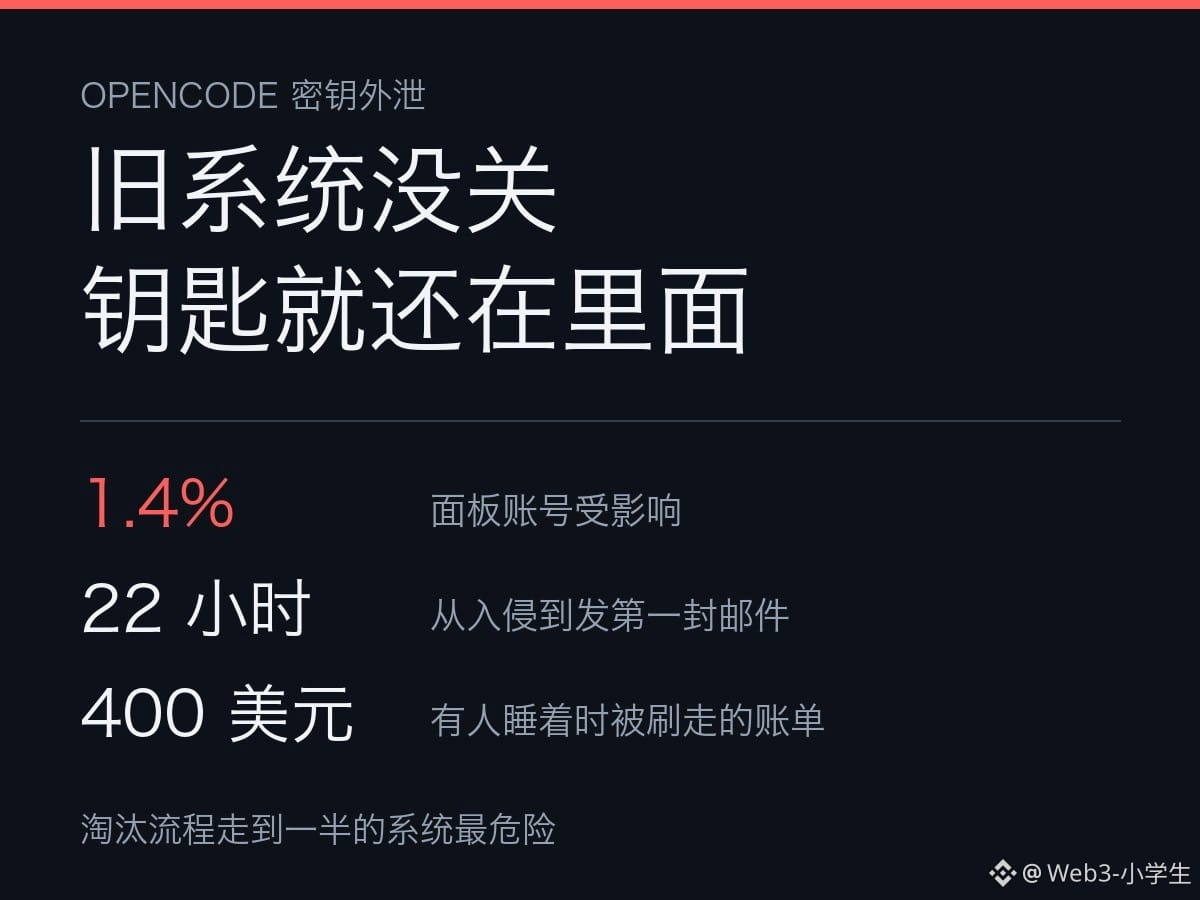
Dans la nuit du 17 octobre, l’entreprise qui développe des outils de programmation open source a commencé à envoyer des e-mails aux personnes qui les avaient utilisés. L’objet était bref. Il demandait d’agir immédiatement. Il indiquait que les clés d’accès d’un prestataire tiers avaient peut-être été divulguées.
Un deuxième e-mail est arrivé au milieu de la nuit. Il précisait de quels services il s’agissait : OpenAI, Anthropic et Google.
Les personnes touchées représentaient 1,4 % des comptes de son tableau de bord en ligne. Le chiffre n’est pas élevé. Mais pour les personnes concernées, c’est tout leur compte qui est en jeu.
Le problème venait d’un point précis. Les attaquants avaient pénétré dans un ancien système en cours de mise hors service. Les premières traces remontent à la fin de la nuit du 16. Les utilisateurs n’ont reçu le premier e-mail que vingt-deux heures plus tard. Vingt-deux heures, ça suffit pour lancer combien d’appels, épuiser un quota, et laisser le temps aux attaquants de tout faire avant que vous ouvriez les yeux.
D’où venait le problème ? D’un recoin que tout le monde croyait déjà fermé. Pourquoi ? Parce qu’il ne figurait sur la liste de personne, et qu’en cas d’incident, personne ne pensait à lui en premier.
Beaucoup de gens s’imaginent que les clés sont devinées ou trouvées par force brute. Ce n’est pas le cas. La grande majorité des fuites ne nécessite aucun piratage. La clé est simplement rangée dans un endroit que plus personne ne surveille, alors que la porte est encore ouverte. Vous la retirez du système principal, vous la marquez comme étant à supprimer, puis vous oubliez qu’elle tourne encore.
L’entreprise n’a pas donné de réponse claire sur les raisons pour lesquelles cet ancien système a été laissé à l’abandon aussi longtemps sans que personne ne s’en aperçoive.
Un développeur raconte avoir d’abord reçu une alerte de quota d’Anthropic, puis une notification de l’éditeur de l’outil. L’ordre était inversé. Celui qui vous facturait l’a remarqué avant celui à qui vous payiez. Le compte Google Cloud de quelqu’un a été débité de deux cents euros, et son projet a été suspendu pour abus. Une autre personne dit avoir épuisé son quota mensuel de vingt dollars.
Quant au remboursement, l’entreprise dit seulement qu’elle en discute avec les trois sociétés. Difficile d’y voir une promesse. On ne sait pas non plus si les données ont été utilisées pour entraîner d’autres modèles. L’entreprise parle d’une attaque de distillation à grande échelle ; il faudra attendre les résultats de l’enquête pour savoir si cette explication tient la route.
La forme que prend cette histoire, le milieu crypto la connaît bien.
Dans votre portefeuille, vous avez toute une série d’autorisations. En 2021, un site proposait une autorisation illimitée ; à l’époque, c’était pour tenter de décrocher une place sur une liste blanche. Vous avez cliqué, fier d’avoir été rapide, puis le lendemain, vous aviez déjà oublié le nom du site. Mais l’adresse du contrat, elle, est toujours là, liée à votre adresse, à attendre que quelqu’un vienne frapper. À l’époque, l’idée de révoquer l’autorisation ne vous a même pas traversé l’esprit.
L’équipe du projet a disparu depuis longtemps. L’autorisation, elle, est toujours là. Vous ne vous en souvenez plus. La blockchain, si.
C’est la même chose que de laisser une clé dans un panneau d’administration déjà mis hors service.
L’an dernier, une version d’un composant très utilisé pour connecter des sites web a été remplacée. En quelques heures, les portefeuilles de plusieurs personnes ont été vidés, avant même qu’elles aient le temps de donner l’alerte. Personne n’a piraté le composant. Une version a simplement été substituée à une autre. Vous ne vous en seriez même pas rendu compte. Au moment de signer, l’interface vous disait toujours la même chose qu’avant.
J’y ai beaucoup réfléchi. La sécurité ne devrait pas se mesurer à l’âge d’un système. Les nouveautés sont surveillées de près ; les vieilleries, elles, ne sont plus regardées. C’est aussi simple que ça. Les systèmes en plein processus de mise au rebut sont les plus dangereux : ils ne figurent plus sur la liste de maintenance, mais ne sont pas encore tout à fait morts. Tout le monde croit qu’ils vont disparaître d’eux-mêmes.
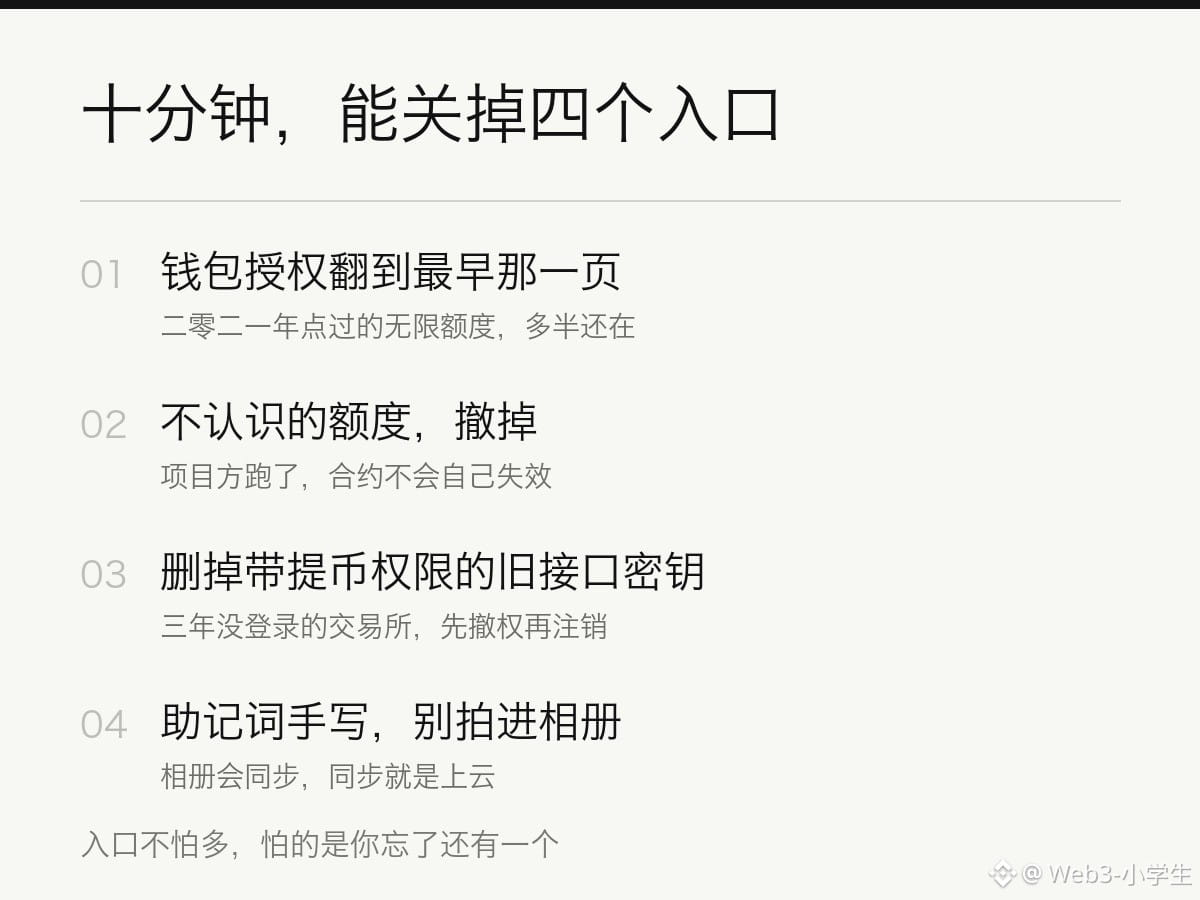
Alors, que faire ? Voici quelque chose de concret. Ouvrez votre portefeuille et remontez jusqu’aux premières autorisations de la liste. Si vous en voyez une que vous ne reconnaissez pas, révoquez-la. Pour les plateformes d’échange où vous vous êtes inscrit il y a trois ans et dont vous avez oublié jusqu’au mot de passe, supprimez complètement les clés API, surtout celles qui permettent les retraits. Écrivez votre phrase de récupération à la main ; ne la prenez pas en photo pour la garder dans votre téléphone.
Ça prend moins de dix minutes.
Dix minutes pour fermer une porte d’accès que vous avez peut-être oubliée depuis longtemps.
Ça vaut vraiment le coup.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #crypto
1.1k
·
--
🐙OpenLedger a arrêté d'attendre. A commencé à construire des choses étranges.
La plupart des gens attendent le "moment parfait" pour commencer à construire.
De meilleures compétences.
De meilleures idées.
Une meilleure configuration.
Et d'une certaine manière, cette phase d'attente se transforme en mois 😭
Pendant ce temps, les personnes qui créent réellement des trucs sympas en ligne expérimentent généralement, expédient des idées aléatoires, cassent des choses et apprennent en avançant ⚡
C'est pourquoi ce drop @Openledger semble différent 👀
Ils ont open-sourcé la plateforme codée par l'ambiance et ont fondamentalement remis aux builders un terrain de jeu ouvert pour créer tout ce qu'ils veulent 🚀🐙
Et honnêtement, les meilleures idées ne commencent rarement comme de grands plans de startup.
En général, c'est :
✨ un outil IA étrange
✨ un workflow de niche
✨ une idée aléatoire de minuit
✨ quelque chose d'utile pour une petite communauté
✨ une expérience qui devient accidentellement énorme
La barrière entre "idée" et "produit fonctionnel" devient incroyablement petite maintenant grâce à la construction assistée par IA 🤖
Une personne peut littéralement créer quelque chose de cool en un week-end maintenant.
Ce changement est massif.
On dirait qu'Internet redevient créatif au lieu de juste faire défiler-défiler-défiler toute la journée 📱💀
Alors arrêtez de trop réfléchir.
Construisez la chose étrange qui se trouve dans votre application de notes en ce moment 🛠️
Faites-la chaotique.
Faites-la de niche.
Faites-la vôtre 🐙
Plus de détails sur la plateforme open-sourcée/codée par l'ambiance dans les images jointes
$OPEN #OpenLedger #OpenCode
🐙OpenLedger a arrêté d'attendre. A commencé à construire des choses étranges.
La plupart des gens attendent le "moment parfait" pour commencer à construire.
De meilleures compétences.
De meilleures idées.
Une meilleure configuration.
Et d'une certaine manière, cette phase d'attente se transforme en mois 😭
Pendant ce temps, les personnes qui créent réellement des trucs sympas en ligne expérimentent généralement, expédient des idées aléatoires, cassent des choses et apprennent en avançant ⚡
C'est pourquoi ce drop @OpenLedger semble différent 👀
Ils ont open-sourcé la plateforme codée par l'ambiance et ont fondamentalement remis aux builders un terrain de jeu ouvert pour créer tout ce qu'ils veulent 🚀🐙
Et honnêtement, les meilleures idées ne commencent rarement comme de grands plans de startup.
En général, c'est :
✨ un outil IA étrange
✨ un workflow de niche
✨ une idée aléatoire de minuit
✨ quelque chose d'utile pour une petite communauté
✨ une expérience qui devient accidentellement énorme
La barrière entre "idée" et "produit fonctionnel" devient incroyablement petite maintenant grâce à la construction assistée par IA 🤖
Une personne peut littéralement créer quelque chose de cool en un week-end maintenant.
Ce changement est massif.
On dirait qu'Internet redevient créatif au lieu de juste faire défiler-défiler-défiler toute la journée 📱💀
Alors arrêtez de trop réfléchir.
Construisez la chose étrange qui se trouve dans votre application de notes en ce moment 🛠️
Faites-la chaotique.
Faites-la de niche.
Faites-la vôtre 🐙
Plus de détails sur la plateforme open-sourcée/codée par l'ambiance dans les images jointes
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
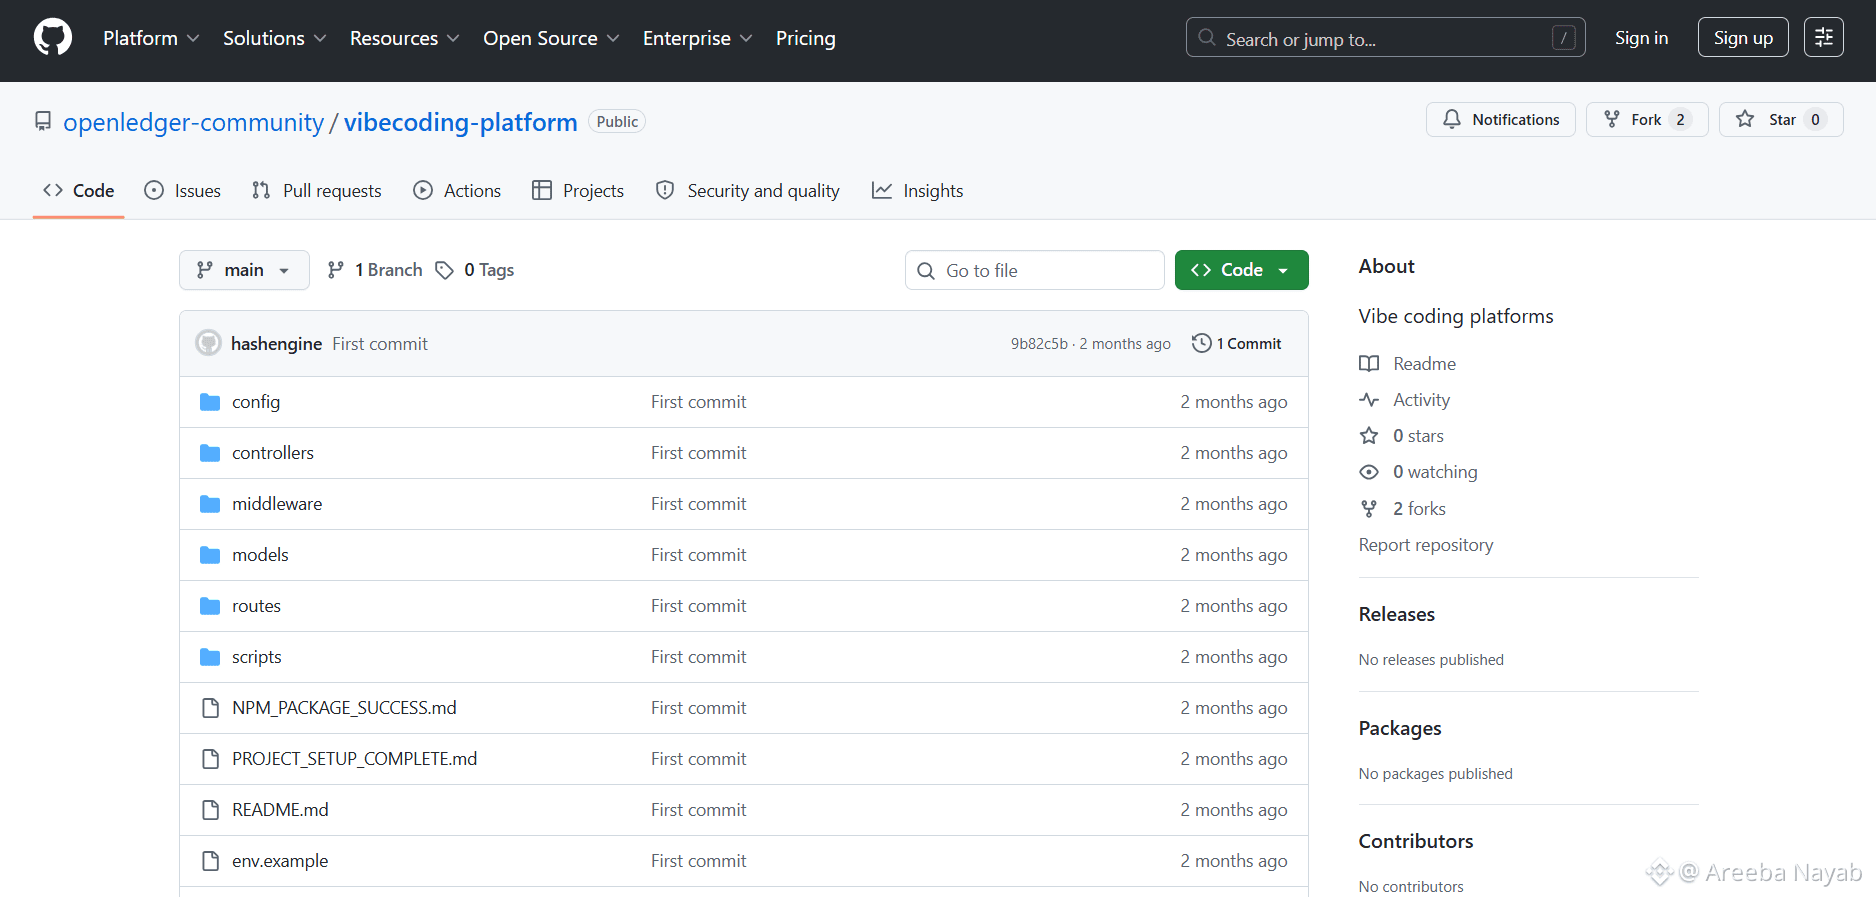
Ce matin, j'ai cloné le backend récemment open-source d'OpenLedger et j'ai réussi à faire tourner le serveur de développement en moins de dix minutes, ce qui m'a honnêtement surpris vu le niveau de configuration que la plupart des projets d'infrastructure crypto nécessitent.
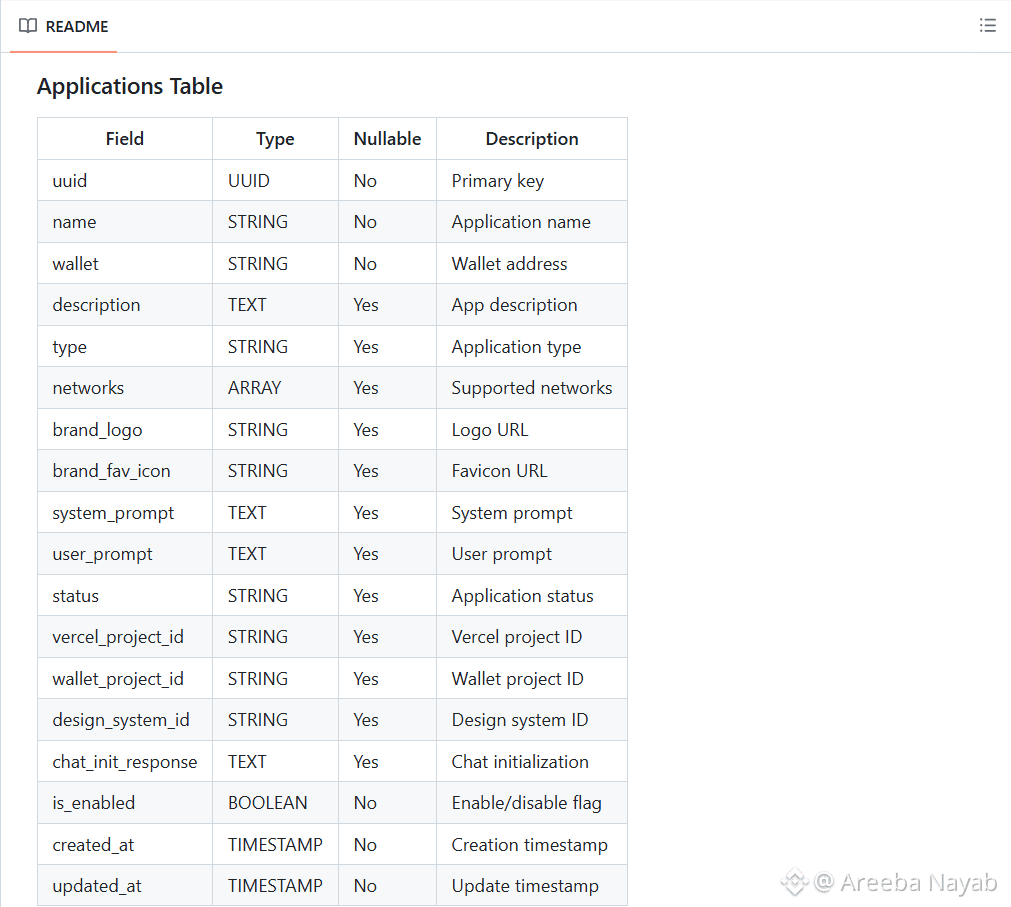
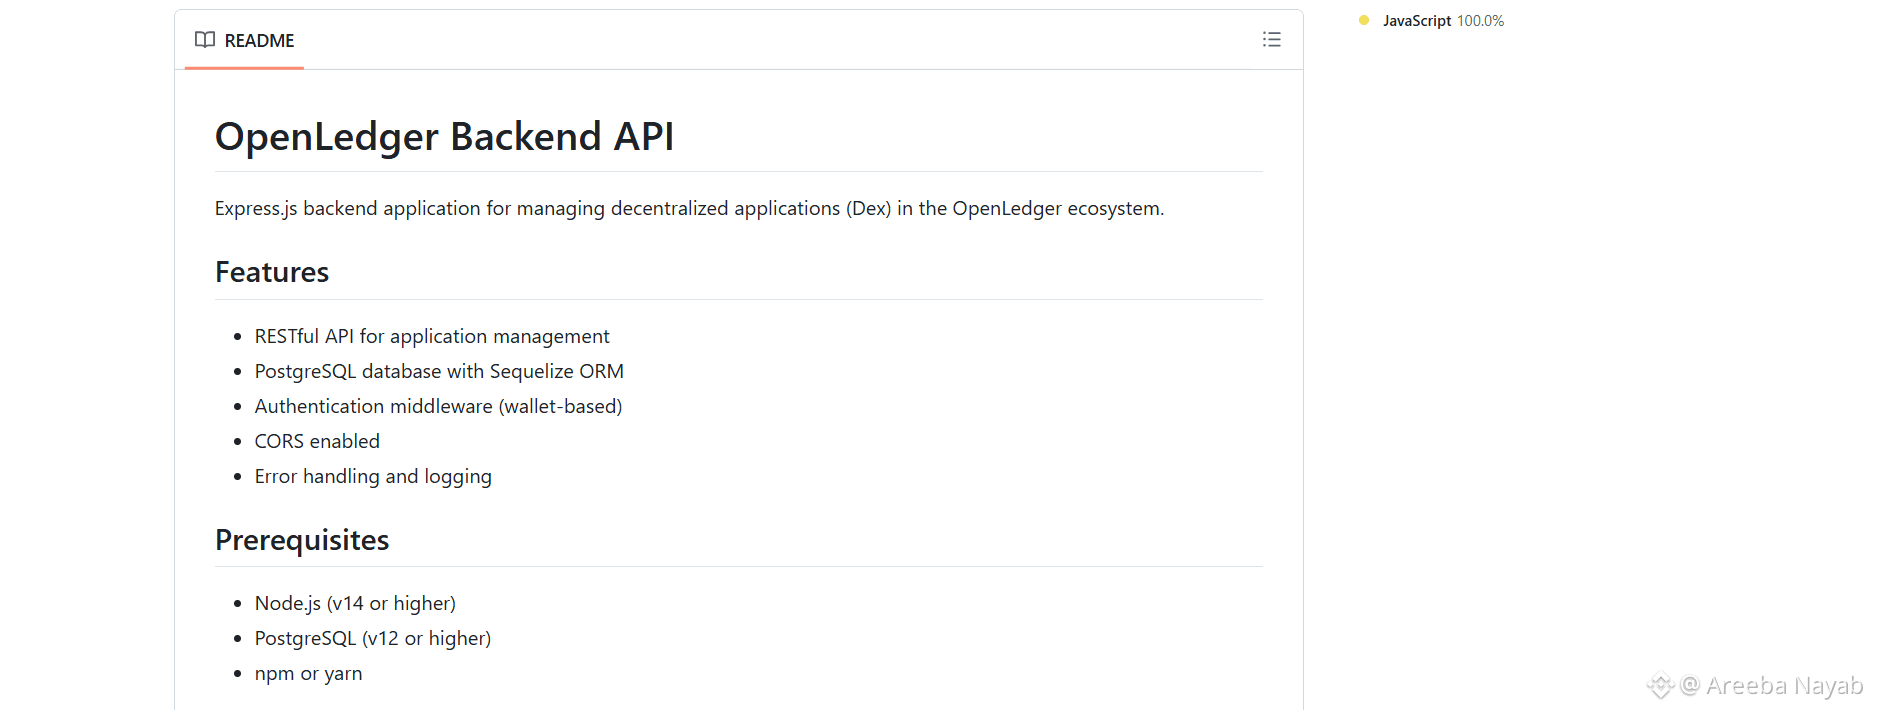
En parcourant le dépôt, le framework inclut déjà Express.js, l'intégration PostgreSQL via Sequelize, l'authentification basée sur des portefeuilles, six endpoints dédiés #API , la gestion des applications, l'historique des chats, et une structure claire à travers les routes, les contrôleurs, le middleware, et les modèles. Pour la plupart des développeurs, cette base seule permet d'économiser des jours de travail de boilerplate avant que la construction d'un produit réel ne commence.
Un détail qui m'est resté en tête est à quel point le flux d'application est déjà complet. La propriété liée au portefeuille, les actifs de marque, la gestion rapide, la configuration multi-réseaux, et l'initialisation du chat sont tous gérés. On ne dirait pas une version démo. Ça ressemble à une infrastructure utilisable. $MEME
Je continue de voir des projets annoncer des agents IA et des outils décentralisés futurs. Ce qui rend cela différent, c'est que cela fait passer la conversation des annonces à l'exécution. Un développeur pourrait prendre cela aujourd'hui et commencer à construire un outil de recherche, un assistant de trading, ou quelque chose de complètement inattendu sans toucher au backend depuis le début.
Le #OpenCode défi a plus de sens vu sous cet angle. Ce n'est pas une campagne de contenu. C'est un test en direct pour voir si des barrières plus petites attirent réellement des bâtisseurs.
Les écosystèmes ne sont pas définis par ce que les équipes annoncent. Ils sont définis par les produits de niche que la communauté construit par la suite. Attirer des bâtisseurs qui transforment cela en produits que les gens utilisent réellement est ce qui détermine si OpenLedger grandit au-delà de son récit actuel.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Ce matin, j'ai cloné le backend récemment open-source d'OpenLedger et j'ai réussi à faire tourner le serveur de développement en moins de dix minutes, ce qui m'a honnêtement surpris vu le niveau de configuration que la plupart des projets d'infrastructure crypto nécessitent.
En parcourant le dépôt, le framework inclut déjà Express.js, l'intégration PostgreSQL via Sequelize, l'authentification basée sur des portefeuilles, six endpoints dédiés #API , la gestion des applications, l'historique des chats, et une structure claire à travers les routes, les contrôleurs, le middleware, et les modèles. Pour la plupart des développeurs, cette base seule permet d'économiser des jours de travail de boilerplate avant que la construction d'un produit réel ne commence.
Un détail qui m'est resté en tête est à quel point le flux d'application est déjà complet. La propriété liée au portefeuille, les actifs de marque, la gestion rapide, la configuration multi-réseaux, et l'initialisation du chat sont tous gérés. On ne dirait pas une version démo. Ça ressemble à une infrastructure utilisable. $MEME
Je continue de voir des projets annoncer des agents IA et des outils décentralisés futurs. Ce qui rend cela différent, c'est que cela fait passer la conversation des annonces à l'exécution. Un développeur pourrait prendre cela aujourd'hui et commencer à construire un outil de recherche, un assistant de trading, ou quelque chose de complètement inattendu sans toucher au backend depuis le début.
Le #OpenCode défi a plus de sens vu sous cet angle. Ce n'est pas une campagne de contenu. C'est un test en direct pour voir si des barrières plus petites attirent réellement des bâtisseurs.
Les écosystèmes ne sont pas définis par ce que les équipes annoncent. Ils sont définis par les produits de niche que la communauté construit par la suite. Attirer des bâtisseurs qui transforment cela en produits que les gens utilisent réellement est ce qui détermine si OpenLedger grandit au-delà de son récit actuel.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Article
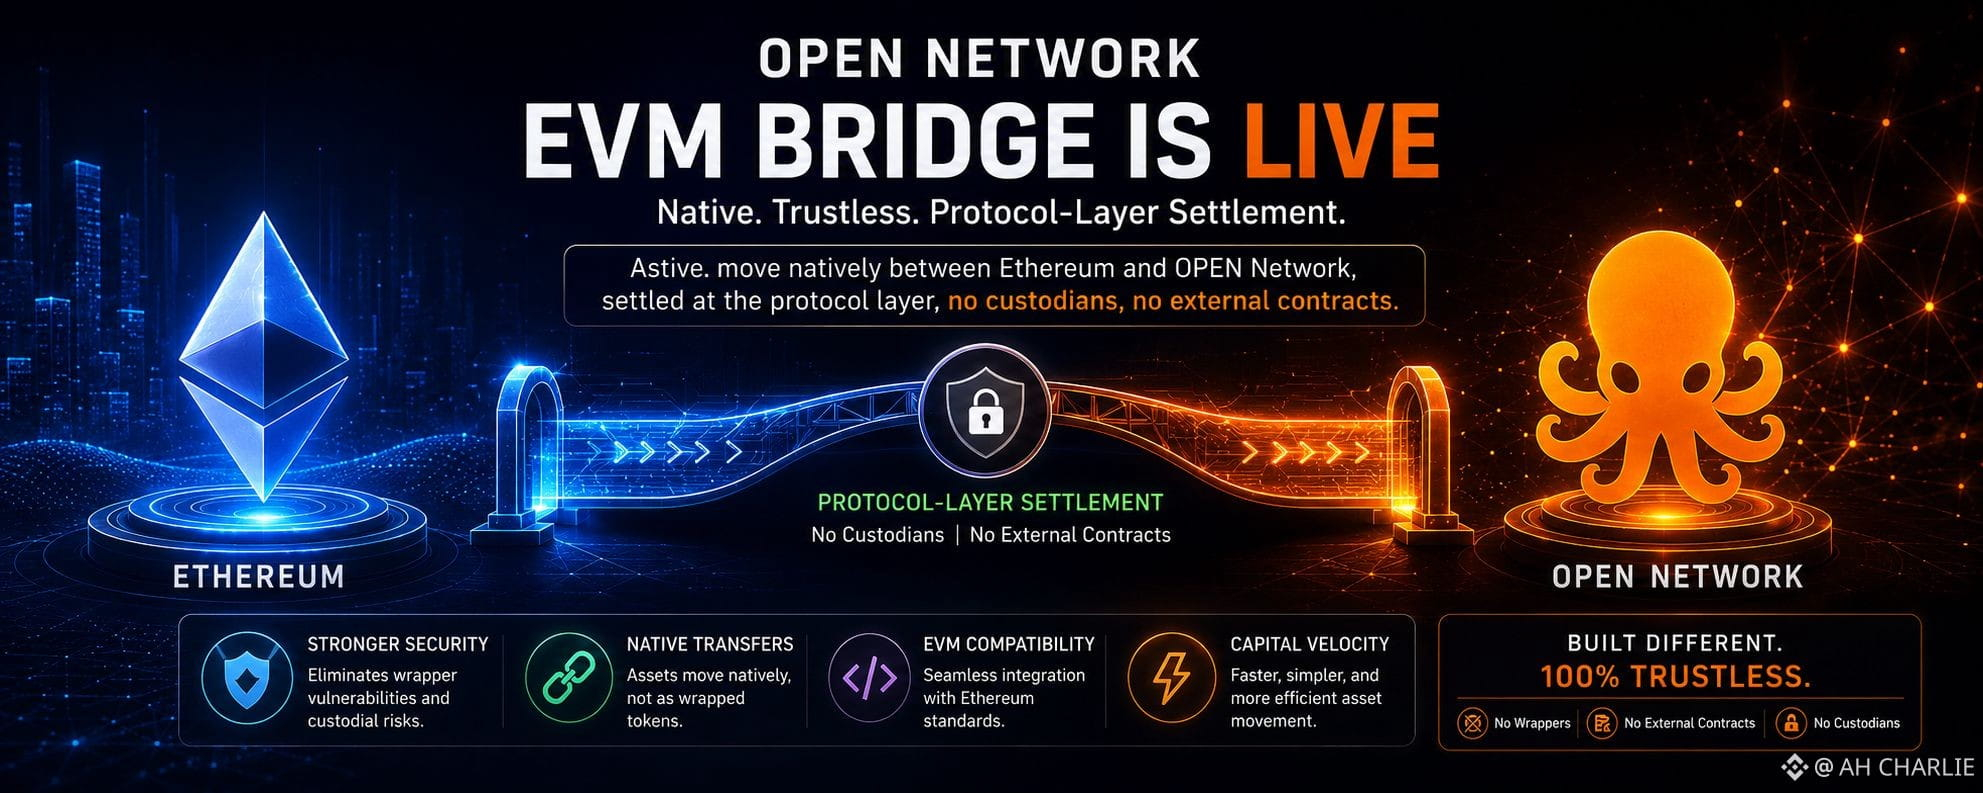
Le pont OPEN pourrait éliminer le risque de wrapper — Mais il y a un hicIl y a quelque chose de louche la première fois que j'ai lu le design $OPEN EVM Bridge. Pas si mal, en fait. Plutôt discret. Ce genre de mouvement d'ingénierie qui te fait arrêter de faire défiler et te fait fixer l'écran pendant une seconde. Parce que la plupart des ponts dans la crypto fonctionnent encore comme du ruban adhésif entourant des portes de coffre-fort. Une chaîne verrouille les actifs. Une autre chaîne crée des wrappers. Au milieu se trouve un portefeuille multi-sig, un réseau de relais, ou une pile de contrats intelligents que tout le monde fait semblant d'être sûrs jusqu'à ce que ça explose. Et finalement... l'un d'eux finit par le faire.
Nous avons vu des milliards disparaître à cause des hacks de ponts au cours des dernières années. Pas parce que l'idée de transfert inter-chaînes est cassée, mais parce que la surface d'attaque continue de grandir plus vite que le modèle de sécurité. OPEN vient de trancher cette structure entière. Le pont EVM du réseau OPEN est maintenant actif sur Ethereum, et la partie importante n'est pas "l'accès multi-chaînes."
Le pont OPEN pourrait éliminer le risque de wrapper — Mais il y a un hic
Il y a quelque chose de louche la première fois que j'ai lu le design $OPEN EVM Bridge. Pas si mal, en fait. Plutôt discret. Ce genre de mouvement d'ingénierie qui te fait arrêter de faire défiler et te fait fixer l'écran pendant une seconde. Parce que la plupart des ponts dans la crypto fonctionnent encore comme du ruban adhésif entourant des portes de coffre-fort. Une chaîne verrouille les actifs. Une autre chaîne crée des wrappers. Au milieu se trouve un portefeuille multi-sig, un réseau de relais, ou une pile de contrats intelligents que tout le monde fait semblant d'être sûrs jusqu'à ce que ça explose. Et finalement... l'un d'eux finit par le faire.
Nous avons vu des milliards disparaître à cause des hacks de ponts au cours des dernières années. Pas parce que l'idée de transfert inter-chaînes est cassée, mais parce que la surface d'attaque continue de grandir plus vite que le modèle de sécurité. OPEN vient de trancher cette structure entière. Le pont EVM du réseau OPEN est maintenant actif sur Ethereum, et la partie importante n'est pas "l'accès multi-chaînes."
Nous avons vu des milliards disparaître à cause des hacks de ponts au cours des dernières années. Pas parce que l'idée de transfert inter-chaînes est cassée, mais parce que la surface d'attaque continue de grandir plus vite que le modèle de sécurité. OPEN vient de trancher cette structure entière. Le pont EVM du réseau OPEN est maintenant actif sur Ethereum, et la partie importante n'est pas "l'accès multi-chaînes."
1
1
273
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceProcesses$4.65BWithdrawals
2,336 vues
49 mentions
2
#WithdrawalsBack: 15 networks live
4,093 vues
98 mentions
3
#BinanceUpdatesProofofReservesAddresses
80,622 vues
1,263 mentions
4
#BinanceToResumePhaseOneOfWithdrawals
120,286 vues
1,412 mentions
5
#BinanceHadAlreadyCovered$6BofHackLoss
8,217 vues
127 mentions
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
42,310 vues
138 mentions
7
#CZDismissesClaimsBinanceHackWasPredicted
59,216 vues
639 mentions
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
17,269 vues
309 mentions
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
21,681 vues
283 mentions
10
#IntelHasItsWorstDaySince1974
109,958 vues
890 mentions