
#hardwarewallet
hardwarewallet
108,527 vues
398 mentions
Populaire
Récents

Ambire Ice affiche les changements de propriétaire du compte et les seuils d’approbation sur l’écran de signature
- Le portefeuille matériel Ambire Ice décode les transactions Safe.
- Signale les changements concernant le contrôle du compte.
- Conçu pour aider les signataires à prendre des décisions avant d’approuver.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Source : NewsBTC
Ambire Ice affiche les changements de propriétaire du compte et les seuils d’approbation sur l’écran de signature
- Le portefeuille matériel Ambire Ice décode les transactions Safe.
- Signale les changements concernant le contrôle du compte.
- Conçu pour aider les signataires à prendre des décisions avant d’approuver.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Source : NewsBTC
- Le portefeuille matériel Ambire Ice décode les transactions Safe.
- Signale les changements concernant le contrôle du compte.
- Conçu pour aider les signataires à prendre des décisions avant d’approuver.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Source : NewsBTC
93

·
--
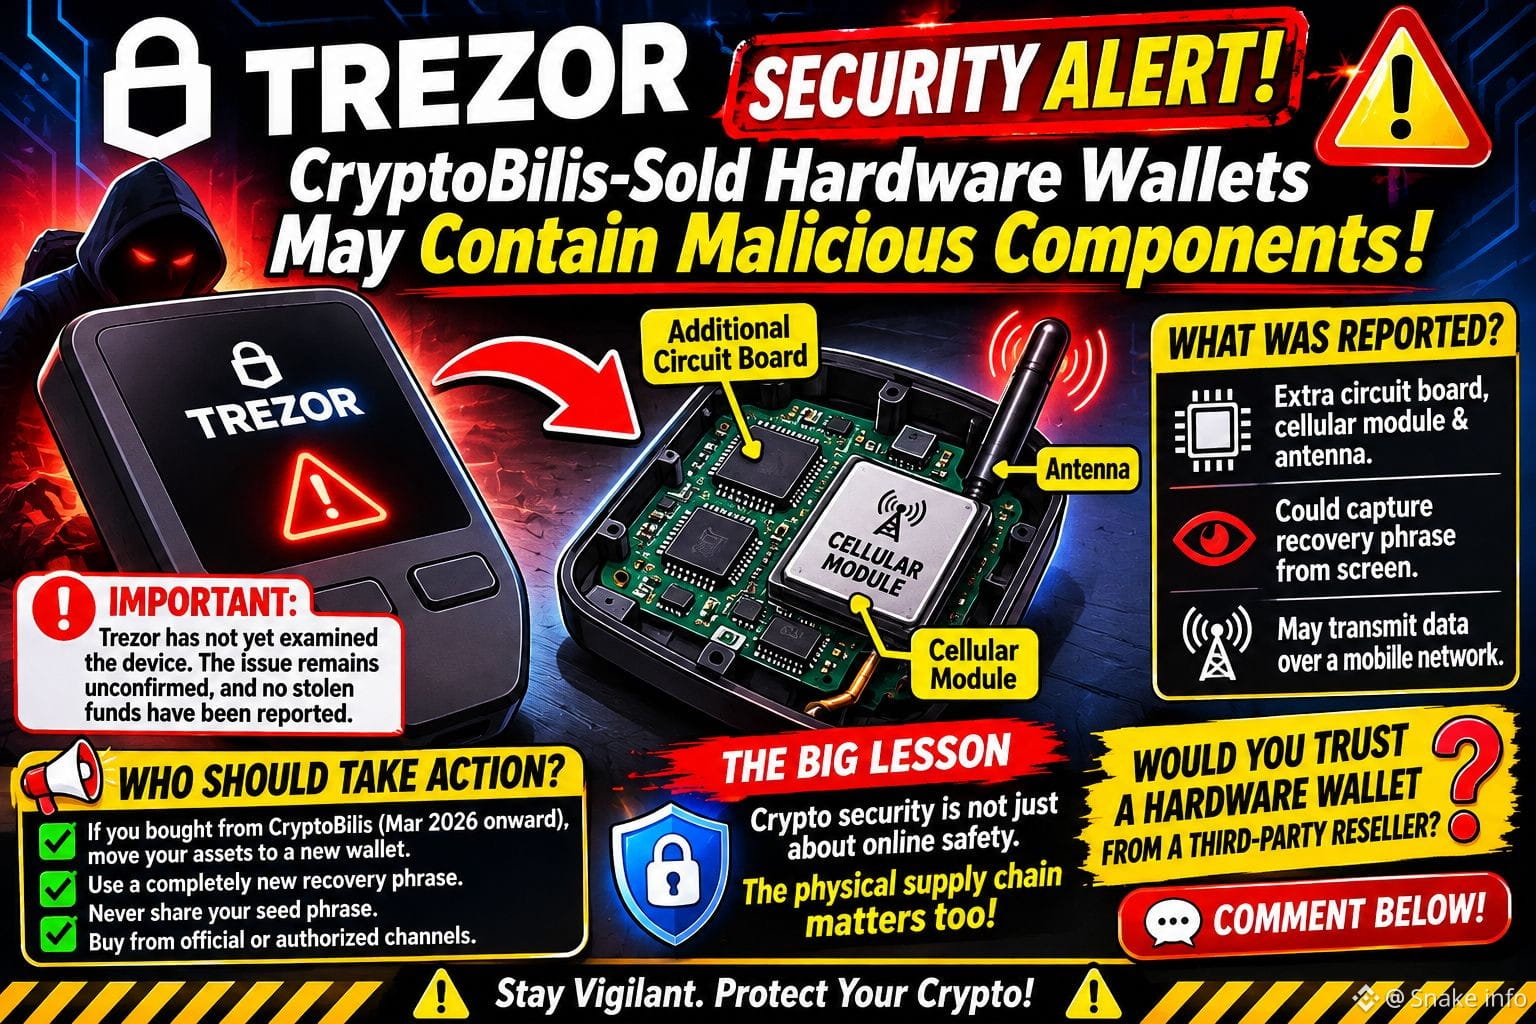
🚨 ALERTE DE SÉCURITÉ TREZOR : DES INQUIÉTUDES CONCERNANT LA MANIPULATION DE PORTEFEUILLES MATÉRIELS TIRENT LA SONNETTE D’ALARME ! 🔐⚠️
Imaginez acheter un portefeuille matériel pour protéger vos cryptomonnaies, puis découvrir que l’appareil lui-même a peut-être été manipulé. 😨
Trezor a exprimé ses inquiétudes après qu’un client en Indonésie aurait découvert du matériel suspect dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
🔍 QUE SIGNALE-T-ON ?
⚠️ Une carte de circuit imprimé supplémentaire, un module cellulaire et une antenne auraient été trouvés à l’intérieur de l’appareil.
🔑 La modification présumée pourrait potentiellement exposer des informations sensibles, notamment la phrase de récupération affichée sur l’écran du portefeuille.
📡 Une connexion cellulaire pourrait potentiellement transmettre les informations capturées à un tiers.
IMPORTANT : L’appareil signalé n’a pas encore été examiné de manière indépendante par le laboratoire de Trezor ; la présence présumée d’un dispositif implanté n’est donc pas confirmée. Aucun vol de fonds lié à cette affaire n’a été signalé à l’entreprise.
🛡️ QUI DOIT AGIR ?
👉 Trezor conseille aux clients ayant acheté des appareils fournis par CryptoBilis à partir de mars 2026 de transférer leurs actifs vers un portefeuille nouvellement créé, avec une phrase de récupération entièrement nouvelle.
👉 Ne réutilisez jamais une phrase de récupération potentiellement exposée.
👉 Ne communiquez jamais votre phrase de récupération à quiconque prétend fournir une assistance technique.
👉 Dans la mesure du possible, achetez vos portefeuilles matériels auprès de revendeurs officiels ou agréés.
🔥 LA GRANDE LEÇON
La sécurité des cryptomonnaies ne consiste pas seulement à protéger vos clés privées en ligne. La chaîne d’approvisionnement physique compte également.
La fiabilité de votre portefeuille dépend entièrement des mesures de sécurité qui le protègent.
💬 QUESTION : Après avoir entendu parler de cet incident présumé, feriez-vous confiance à un portefeuille matériel acheté auprès d’un revendeur tiers ? 👇
⚠️ Contenu fourni uniquement à des fins éducatives et de sensibilisation à la sécurité. Vérifiez les annonces officielles avant d’agir.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUEZ CI-DESSOUS POUR TRADER👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ALERTE DE SÉCURITÉ TREZOR : DES INQUIÉTUDES CONCERNANT LA MANIPULATION DE PORTEFEUILLES MATÉRIELS TIRENT LA SONNETTE D’ALARME ! 🔐⚠️
Imaginez acheter un portefeuille matériel pour protéger vos cryptomonnaies, puis découvrir que l’appareil lui-même a peut-être été manipulé. 😨
Trezor a exprimé ses inquiétudes après qu’un client en Indonésie aurait découvert du matériel suspect dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
🔍 QUE SIGNALE-T-ON ?
⚠️ Une carte de circuit imprimé supplémentaire, un module cellulaire et une antenne auraient été trouvés à l’intérieur de l’appareil.
🔑 La modification présumée pourrait potentiellement exposer des informations sensibles, notamment la phrase de récupération affichée sur l’écran du portefeuille.
📡 Une connexion cellulaire pourrait potentiellement transmettre les informations capturées à un tiers.
IMPORTANT : L’appareil signalé n’a pas encore été examiné de manière indépendante par le laboratoire de Trezor ; la présence présumée d’un dispositif implanté n’est donc pas confirmée. Aucun vol de fonds lié à cette affaire n’a été signalé à l’entreprise.
🛡️ QUI DOIT AGIR ?
👉 Trezor conseille aux clients ayant acheté des appareils fournis par CryptoBilis à partir de mars 2026 de transférer leurs actifs vers un portefeuille nouvellement créé, avec une phrase de récupération entièrement nouvelle.
👉 Ne réutilisez jamais une phrase de récupération potentiellement exposée.
👉 Ne communiquez jamais votre phrase de récupération à quiconque prétend fournir une assistance technique.
👉 Dans la mesure du possible, achetez vos portefeuilles matériels auprès de revendeurs officiels ou agréés.
🔥 LA GRANDE LEÇON
La sécurité des cryptomonnaies ne consiste pas seulement à protéger vos clés privées en ligne. La chaîne d’approvisionnement physique compte également.
La fiabilité de votre portefeuille dépend entièrement des mesures de sécurité qui le protègent.
💬 QUESTION : Après avoir entendu parler de cet incident présumé, feriez-vous confiance à un portefeuille matériel acheté auprès d’un revendeur tiers ? 👇
⚠️ Contenu fourni uniquement à des fins éducatives et de sensibilisation à la sécurité. Vérifiez les annonces officielles avant d’agir.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUEZ CI-DESSOUS POUR TRADER👇
$BNB $FUEL $BEAT
Imaginez acheter un portefeuille matériel pour protéger vos cryptomonnaies, puis découvrir que l’appareil lui-même a peut-être été manipulé. 😨
Trezor a exprimé ses inquiétudes après qu’un client en Indonésie aurait découvert du matériel suspect dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
🔍 QUE SIGNALE-T-ON ?
⚠️ Une carte de circuit imprimé supplémentaire, un module cellulaire et une antenne auraient été trouvés à l’intérieur de l’appareil.
🔑 La modification présumée pourrait potentiellement exposer des informations sensibles, notamment la phrase de récupération affichée sur l’écran du portefeuille.
📡 Une connexion cellulaire pourrait potentiellement transmettre les informations capturées à un tiers.
IMPORTANT : L’appareil signalé n’a pas encore été examiné de manière indépendante par le laboratoire de Trezor ; la présence présumée d’un dispositif implanté n’est donc pas confirmée. Aucun vol de fonds lié à cette affaire n’a été signalé à l’entreprise.
🛡️ QUI DOIT AGIR ?
👉 Trezor conseille aux clients ayant acheté des appareils fournis par CryptoBilis à partir de mars 2026 de transférer leurs actifs vers un portefeuille nouvellement créé, avec une phrase de récupération entièrement nouvelle.
👉 Ne réutilisez jamais une phrase de récupération potentiellement exposée.
👉 Ne communiquez jamais votre phrase de récupération à quiconque prétend fournir une assistance technique.
👉 Dans la mesure du possible, achetez vos portefeuilles matériels auprès de revendeurs officiels ou agréés.
🔥 LA GRANDE LEÇON
La sécurité des cryptomonnaies ne consiste pas seulement à protéger vos clés privées en ligne. La chaîne d’approvisionnement physique compte également.
La fiabilité de votre portefeuille dépend entièrement des mesures de sécurité qui le protègent.
💬 QUESTION : Après avoir entendu parler de cet incident présumé, feriez-vous confiance à un portefeuille matériel acheté auprès d’un revendeur tiers ? 👇
⚠️ Contenu fourni uniquement à des fins éducatives et de sensibilisation à la sécurité. Vérifiez les annonces officielles avant d’agir.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUEZ CI-DESSOUS POUR TRADER👇
$BNB $FUEL $BEAT
2
715
·
--
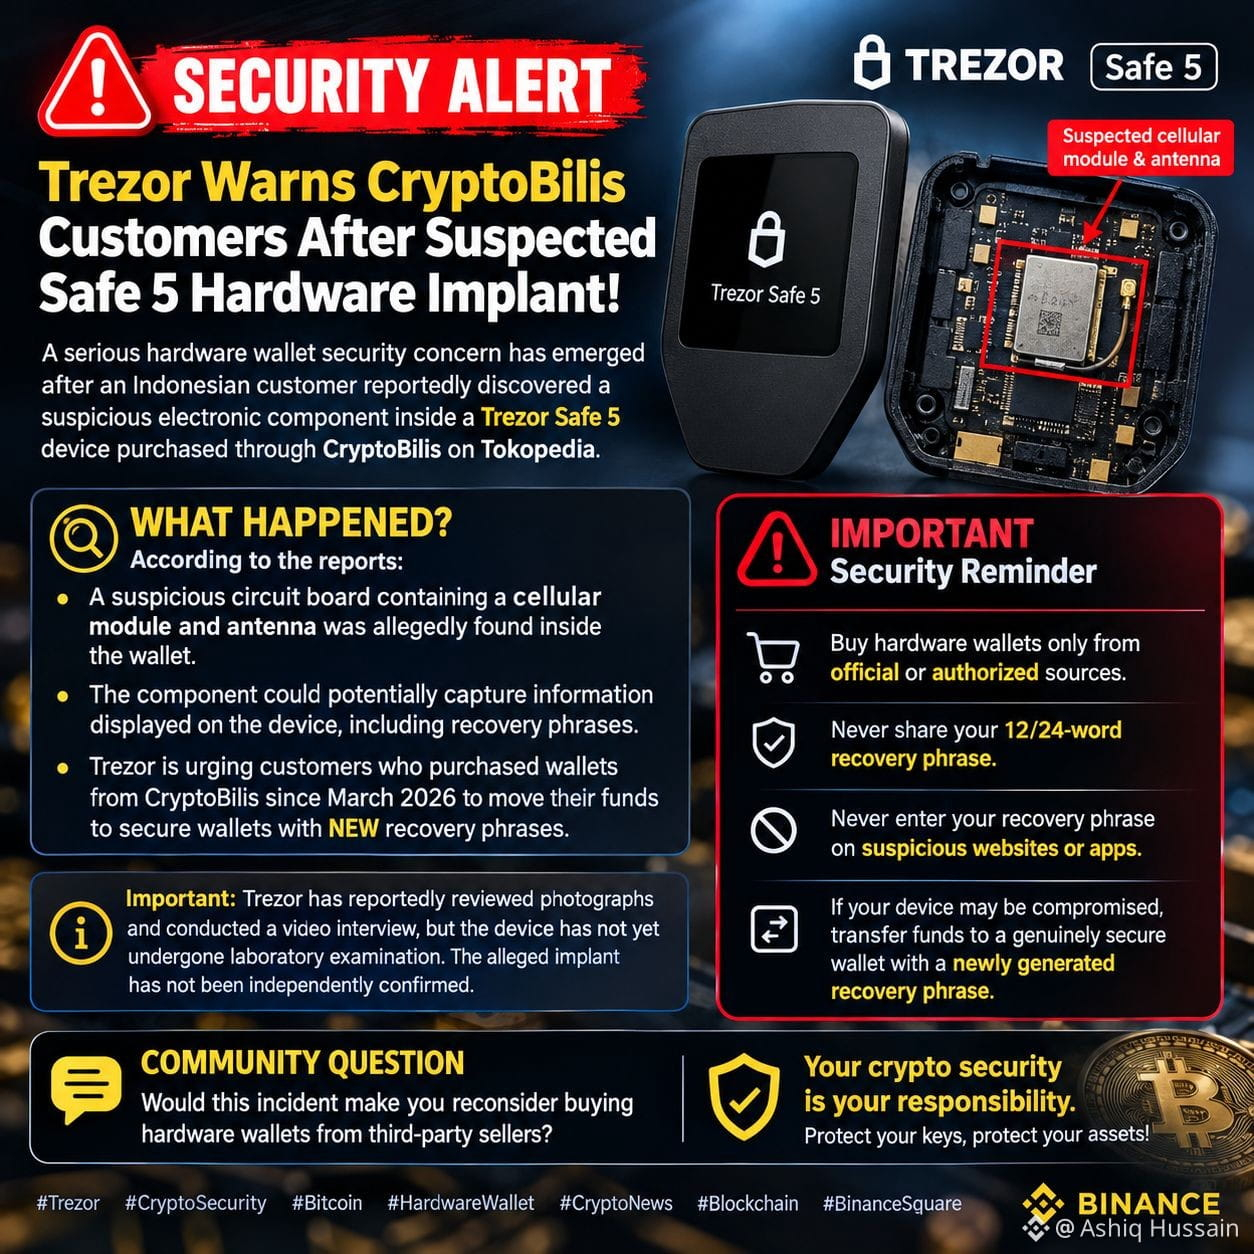
🚨 ALERTE DE SÉCURITÉ : Trezor met en garde les clients de CryptoBilis après la découverte présumée d’un implant matériel dans un Safe 5 ! ⚠️
Un grave problème de sécurité concernant les portefeuilles matériels a été signalé après qu’un client indonésien aurait découvert un composant électronique suspect à l’intérieur d’un appareil Trezor Safe 5 acheté sur Tokopedia auprès de CryptoBilis.
🔍 Que s’est-il passé ?
Selon les informations rapportées :
- Une carte électronique suspecte contenant un module cellulaire et une antenne aurait été trouvée à l’intérieur du portefeuille.
- Ce composant pourrait potentiellement capturer les informations affichées sur l’appareil, notamment les phrases de récupération.
- Trezor invite les clients ayant acheté un portefeuille auprès de CryptoBilis depuis mars 2026 à transférer leurs fonds vers des portefeuilles sécurisés dotés de NOUVELLES phrases de récupération.
⚠️ Rappel important concernant la sécurité :
✅ Achetez des portefeuilles matériels uniquement auprès de sources officielles ou agréées.
✅ Ne communiquez jamais votre phrase de récupération de 12 ou 24 mots.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web ou des applications suspects.
✅ Si votre appareil est susceptible d’avoir été compromis, transférez vos fonds vers un portefeuille réellement sécurisé doté d’une nouvelle phrase de récupération générée.
📌 Important : Trezor aurait examiné des photographies et mené un entretien vidéo, mais l’appareil n’a pas encore fait l’objet d’une analyse en laboratoire. La présence de l’implant présumé n’a pas été confirmée de manière indépendante.
💬 Question à la communauté :
Cet incident vous ferait-il reconsidérer l’achat de portefeuilles matériels auprès de vendeurs tiers ?
{spot}(BTCUSDT)
🔐 N’oubliez pas : la sécurité de vos cryptomonnaies relève de votre responsabilité. Protégez vos clés, protégez vos actifs !
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ALERTE DE SÉCURITÉ : Trezor met en garde les clients de CryptoBilis après la découverte présumée d’un implant matériel dans un Safe 5 ! ⚠️
Un grave problème de sécurité concernant les portefeuilles matériels a été signalé après qu’un client indonésien aurait découvert un composant électronique suspect à l’intérieur d’un appareil Trezor Safe 5 acheté sur Tokopedia auprès de CryptoBilis.
🔍 Que s’est-il passé ?
Selon les informations rapportées :
- Une carte électronique suspecte contenant un module cellulaire et une antenne aurait été trouvée à l’intérieur du portefeuille.
- Ce composant pourrait potentiellement capturer les informations affichées sur l’appareil, notamment les phrases de récupération.
- Trezor invite les clients ayant acheté un portefeuille auprès de CryptoBilis depuis mars 2026 à transférer leurs fonds vers des portefeuilles sécurisés dotés de NOUVELLES phrases de récupération.
⚠️ Rappel important concernant la sécurité :
✅ Achetez des portefeuilles matériels uniquement auprès de sources officielles ou agréées.
✅ Ne communiquez jamais votre phrase de récupération de 12 ou 24 mots.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web ou des applications suspects.
✅ Si votre appareil est susceptible d’avoir été compromis, transférez vos fonds vers un portefeuille réellement sécurisé doté d’une nouvelle phrase de récupération générée.
📌 Important : Trezor aurait examiné des photographies et mené un entretien vidéo, mais l’appareil n’a pas encore fait l’objet d’une analyse en laboratoire. La présence de l’implant présumé n’a pas été confirmée de manière indépendante.
💬 Question à la communauté :
Cet incident vous ferait-il reconsidérer l’achat de portefeuilles matériels auprès de vendeurs tiers ?
🔐 N’oubliez pas : la sécurité de vos cryptomonnaies relève de votre responsabilité. Protégez vos clés, protégez vos actifs !
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Un grave problème de sécurité concernant les portefeuilles matériels a été signalé après qu’un client indonésien aurait découvert un composant électronique suspect à l’intérieur d’un appareil Trezor Safe 5 acheté sur Tokopedia auprès de CryptoBilis.
🔍 Que s’est-il passé ?
Selon les informations rapportées :
- Une carte électronique suspecte contenant un module cellulaire et une antenne aurait été trouvée à l’intérieur du portefeuille.
- Ce composant pourrait potentiellement capturer les informations affichées sur l’appareil, notamment les phrases de récupération.
- Trezor invite les clients ayant acheté un portefeuille auprès de CryptoBilis depuis mars 2026 à transférer leurs fonds vers des portefeuilles sécurisés dotés de NOUVELLES phrases de récupération.
⚠️ Rappel important concernant la sécurité :
✅ Achetez des portefeuilles matériels uniquement auprès de sources officielles ou agréées.
✅ Ne communiquez jamais votre phrase de récupération de 12 ou 24 mots.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web ou des applications suspects.
✅ Si votre appareil est susceptible d’avoir été compromis, transférez vos fonds vers un portefeuille réellement sécurisé doté d’une nouvelle phrase de récupération générée.
📌 Important : Trezor aurait examiné des photographies et mené un entretien vidéo, mais l’appareil n’a pas encore fait l’objet d’une analyse en laboratoire. La présence de l’implant présumé n’a pas été confirmée de manière indépendante.
💬 Question à la communauté :
Cet incident vous ferait-il reconsidérer l’achat de portefeuilles matériels auprès de vendeurs tiers ?
🔐 N’oubliez pas : la sécurité de vos cryptomonnaies relève de votre responsabilité. Protégez vos clés, protégez vos actifs !
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139
·
--
un espion littéralement DANS ton cold wallet 🚨
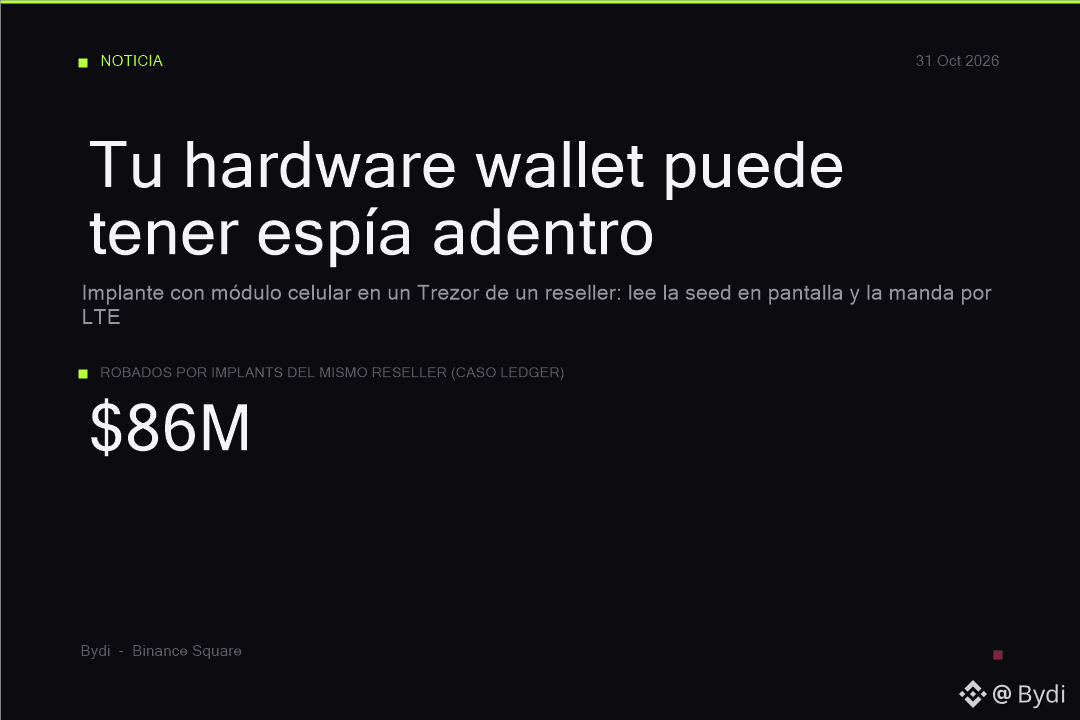
ils ont trouvé un Trezor Safe 5 vendu par un revendeur, avec une plaque supplémentaire entre la carte mère et l’écran : un module cellulaire avec une antenne qui lit ta phrase de récupération À L’ÉCRAN et l’envoie par LTE quand tu branches le truc. Même peser l’appareil n’est pas un test fiable, c’est ce qu’a dit Trezor
le même revendeur a déjà vendu des implants pour Ledger : ~86M volés et une victime a perdu plus de 60 BTC. La consigne de Trezor : si tu as acheté chez lui depuis mars 2026, transfère TOUT vers un nouveau wallet avec une NOUVELLE phrase de récupération (restaurer l’ancienne sauvegarde ne change rien, la phrase est déjà compromise)
j’imagine mon wallet envoyer la phrase de récupération par signal cellulaire comme s’il allait s’enregistrer à l’hôtel
acheter directement auprès du fabricant ou c’est la roulette russe, il n’y a pas d’entre-deux
le vôtre venait du fabricant ou d’une marketplace ? Racontez-moi, mais surtout pas de Tokopedia, s’il vous plaît
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
un espion littéralement DANS ton cold wallet 🚨
ils ont trouvé un Trezor Safe 5 vendu par un revendeur, avec une plaque supplémentaire entre la carte mère et l’écran : un module cellulaire avec une antenne qui lit ta phrase de récupération À L’ÉCRAN et l’envoie par LTE quand tu branches le truc. Même peser l’appareil n’est pas un test fiable, c’est ce qu’a dit Trezor
le même revendeur a déjà vendu des implants pour Ledger : ~86M volés et une victime a perdu plus de 60 BTC. La consigne de Trezor : si tu as acheté chez lui depuis mars 2026, transfère TOUT vers un nouveau wallet avec une NOUVELLE phrase de récupération (restaurer l’ancienne sauvegarde ne change rien, la phrase est déjà compromise)
j’imagine mon wallet envoyer la phrase de récupération par signal cellulaire comme s’il allait s’enregistrer à l’hôtel
acheter directement auprès du fabricant ou c’est la roulette russe, il n’y a pas d’entre-deux
le vôtre venait du fabricant ou d’une marketplace ? Racontez-moi, mais surtout pas de Tokopedia, s’il vous plaît
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
ils ont trouvé un Trezor Safe 5 vendu par un revendeur, avec une plaque supplémentaire entre la carte mère et l’écran : un module cellulaire avec une antenne qui lit ta phrase de récupération À L’ÉCRAN et l’envoie par LTE quand tu branches le truc. Même peser l’appareil n’est pas un test fiable, c’est ce qu’a dit Trezor
le même revendeur a déjà vendu des implants pour Ledger : ~86M volés et une victime a perdu plus de 60 BTC. La consigne de Trezor : si tu as acheté chez lui depuis mars 2026, transfère TOUT vers un nouveau wallet avec une NOUVELLE phrase de récupération (restaurer l’ancienne sauvegarde ne change rien, la phrase est déjà compromise)
j’imagine mon wallet envoyer la phrase de récupération par signal cellulaire comme s’il allait s’enregistrer à l’hôtel
acheter directement auprès du fabricant ou c’est la roulette russe, il n’y a pas d’entre-deux
le vôtre venait du fabricant ou d’une marketplace ? Racontez-moi, mais surtout pas de Tokopedia, s’il vous plaît
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
#TrezorAlerteCryptoBilisWalletVenduPeutContenirDesComposantsMalveillants
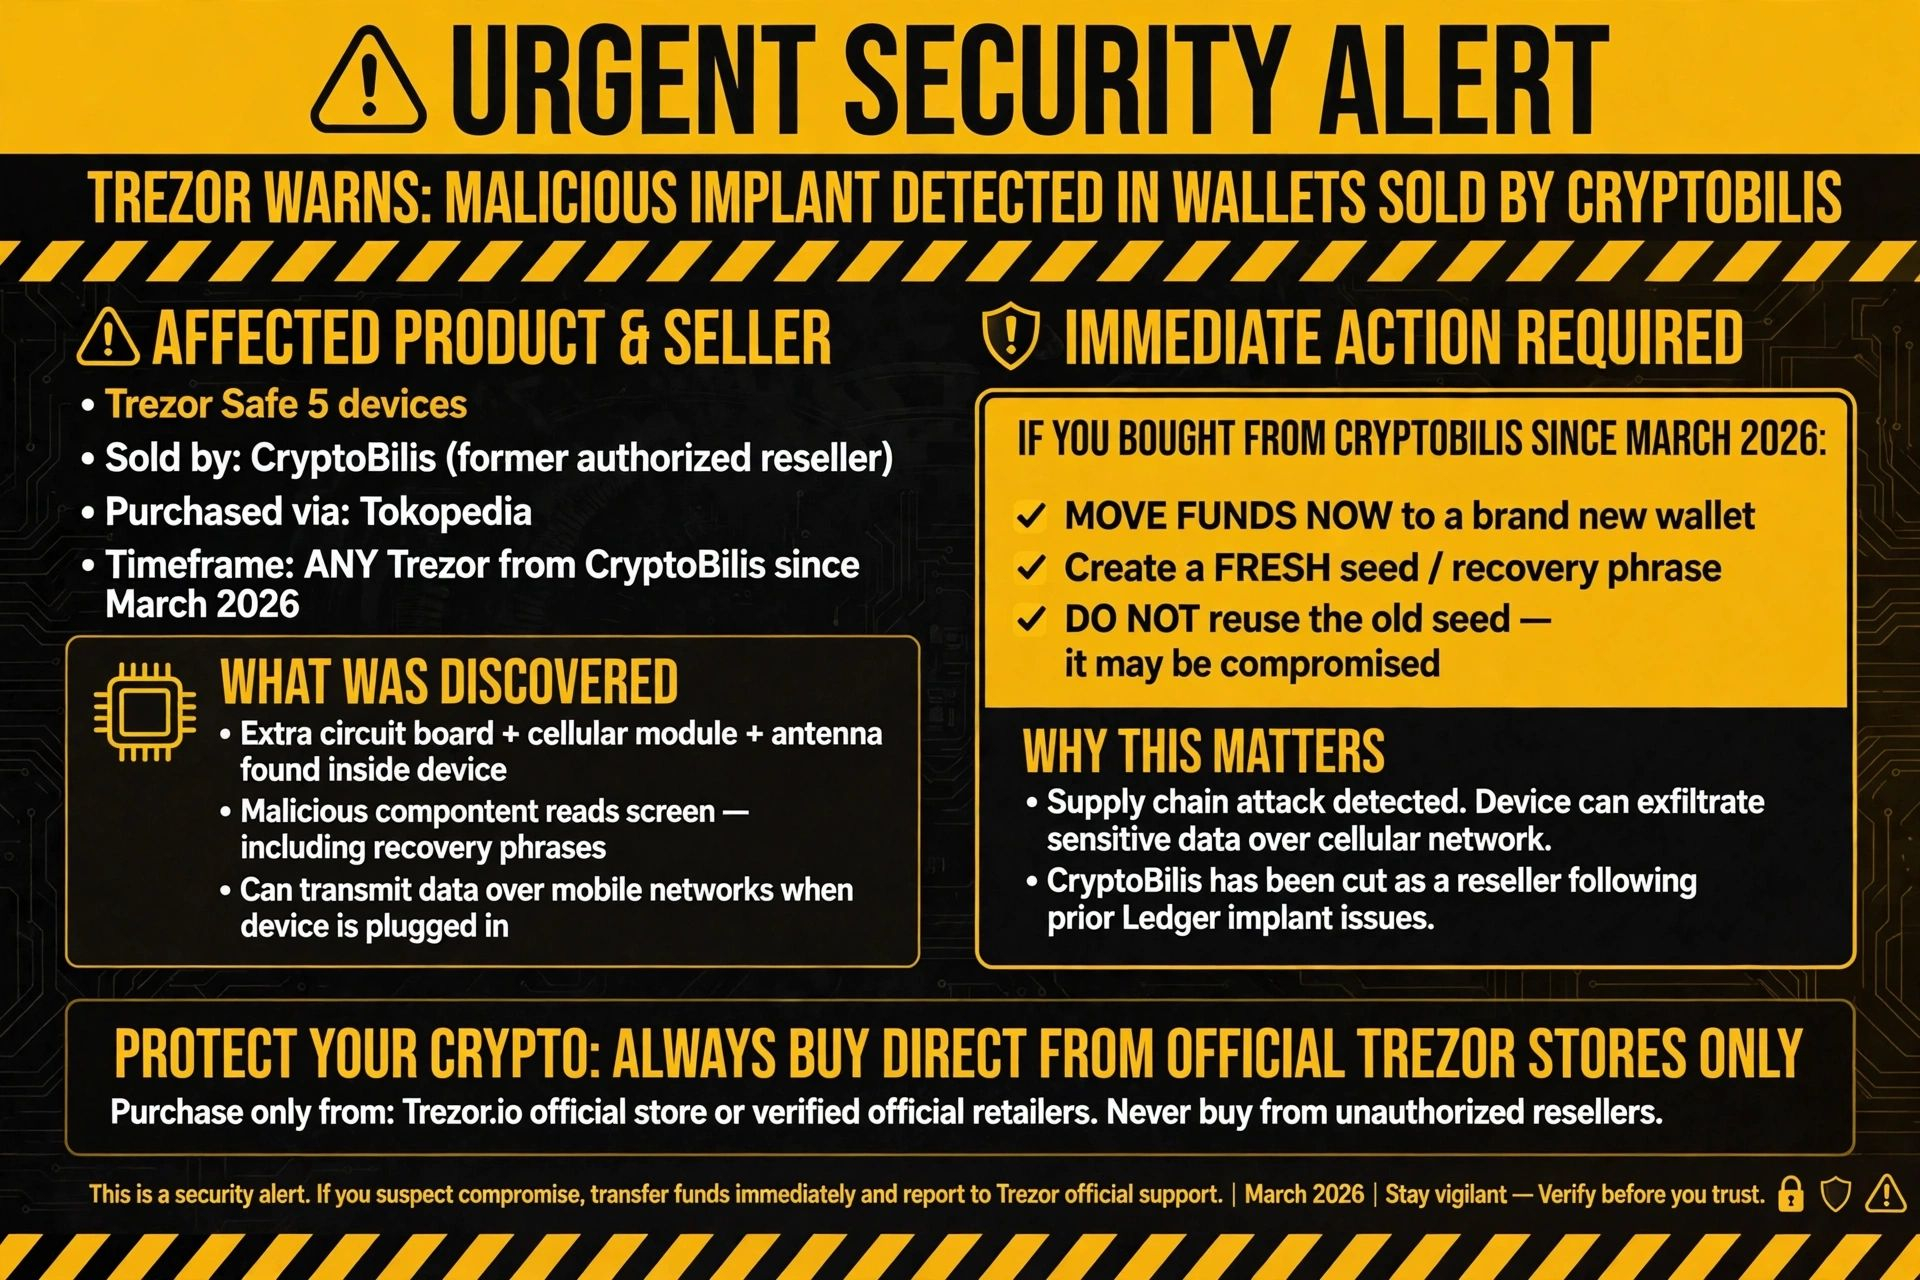
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorAlerteCryptoBilisWalletVenduPeutContenirDesComposantsMalveillants
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR MET EN GARDE LES UTILISATEURS DE CRYPTOMONNAIES — LES PORTEFEUILLES MATÉRIELS POURRAIENT CONTENIR DES COMPOSANTS MALVEILLANTS !Une importante alerte de sécurité concernant les cryptomonnaies fait la une ! Trezor a averti ses clients après avoir reçu un signalement crédible faisant état d’un implant matériel présumé à l’intérieur d’un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
TREZOR MET EN GARDE LES UTILISATEURS DE CRYPTOMONNAIES — LES PORTEFEUILLES MATÉRIELS POURRAIENT CONTENIR DES COMPOSANTS MALVEILLANTS !
Une importante alerte de sécurité concernant les cryptomonnaies fait la une ! Trezor a averti ses clients après avoir reçu un signalement crédible faisant état d’un implant matériel présumé à l’intérieur d’un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
61

·
--
Urgent : Trezor met en garde contre des portefeuilles matériels compromis provenant de CryptoBilis.
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Urgent : Trezor met en garde contre des portefeuilles matériels compromis provenant de CryptoBilis.
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor met officiellement en garde contre Safe 5 achetés via CryptoBilis, un revendeur chez qui des puces auraient été implantées ; les détenteurs sont invités à transférer leurs fonds en urgence
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
Trezor met officiellement en garde contre Safe 5 achetés via CryptoBilis, un revendeur chez qui des puces auraient été implantées ; les détenteurs sont invités à transférer leurs fonds en urgence
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
28

🚨 $BTC ALERTE AU PORTEFEUILLE MATÉRIEL : DES IMPLANTS MALVEILLANTS DANS DES LEDGER MIS AU JOUR 🛑
📊 La police singapourienne vient de signaler que des appareils Ledger vendus localement étaient compromis et dérobaient des phrases de récupération dans deux affaires ayant entraîné la perte de 3,5 millions de dollars singapouriens. Cette faille dans la chaîne d’approvisionnement montre que même le stockage « à froid » peut être piraté par des acteurs malveillants. 🦈 Les investisseurs avisés se tournent déjà vers les circuits agréés et vérifient l’authenticité des appareils avant tout achat. 📈 Attendez-vous à une baisse à court terme de la demande de matériel acheté au détail, les utilisateurs se dépêchant de trouver des appareils certifiés.
💡 À retenir ? Ne faites jamais confiance à un emballage qui n’a pas été scellé par le fabricant. Vérifiez les signatures du micrologiciel, gardez vos phrases de récupération hors ligne et envisagez de transférer vos fonds vers un nouveau portefeuille si vous soupçonnez une altération. 🤔 Comment renforcez-vous votre stratégie de sécurité matérielle ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ALERTE AU PORTEFEUILLE MATÉRIEL : DES IMPLANTS MALVEILLANTS DANS DES LEDGER MIS AU JOUR 🛑
📊 La police singapourienne vient de signaler que des appareils Ledger vendus localement étaient compromis et dérobaient des phrases de récupération dans deux affaires ayant entraîné la perte de 3,5 millions de dollars singapouriens. Cette faille dans la chaîne d’approvisionnement montre que même le stockage « à froid » peut être piraté par des acteurs malveillants. 🦈 Les investisseurs avisés se tournent déjà vers les circuits agréés et vérifient l’authenticité des appareils avant tout achat. 📈 Attendez-vous à une baisse à court terme de la demande de matériel acheté au détail, les utilisateurs se dépêchant de trouver des appareils certifiés.
💡 À retenir ? Ne faites jamais confiance à un emballage qui n’a pas été scellé par le fabricant. Vérifiez les signatures du micrologiciel, gardez vos phrases de récupération hors ligne et envisagez de transférer vos fonds vers un nouveau portefeuille si vous soupçonnez une altération. 🤔 Comment renforcez-vous votre stratégie de sécurité matérielle ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 La police singapourienne vient de signaler que des appareils Ledger vendus localement étaient compromis et dérobaient des phrases de récupération dans deux affaires ayant entraîné la perte de 3,5 millions de dollars singapouriens. Cette faille dans la chaîne d’approvisionnement montre que même le stockage « à froid » peut être piraté par des acteurs malveillants. 🦈 Les investisseurs avisés se tournent déjà vers les circuits agréés et vérifient l’authenticité des appareils avant tout achat. 📈 Attendez-vous à une baisse à court terme de la demande de matériel acheté au détail, les utilisateurs se dépêchant de trouver des appareils certifiés.
💡 À retenir ? Ne faites jamais confiance à un emballage qui n’a pas été scellé par le fabricant. Vérifiez les signatures du micrologiciel, gardez vos phrases de récupération hors ligne et envisagez de transférer vos fonds vers un nouveau portefeuille si vous soupçonnez une altération. 🤔 Comment renforcez-vous votre stratégie de sécurité matérielle ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC ALERTE AUX UTILISATEURS : DES IMPLANTS MALVEILLANTS DANS DES LEDGER ONT PERMIS DE VOLER 2,7 M$ À SINGAPOUR 💥
📊 La police de Singapour a découvert des portefeuilles matériels contenant des implants cachés qui dérobent les phrases de récupération, causant 3,5 millions de dollars singapouriens de pertes aux investisseurs. Cette faille met en évidence une vulnérabilité classique de la chaîne d’approvisionnement : des acteurs malveillants infiltrent les circuits de vente au détail et transforment des appareils de confiance en prédateurs silencieux de liquidités. 🦈
💡 Pour protéger vos actifs, achetez vos portefeuilles directement auprès du fabricant ou d’un revendeur agréé, effectuez les vérifications d’authenticité de Ledger et ne divulguez jamais votre phrase de récupération en ligne. Si vous soupçonnez une falsification, cessez d’utiliser l’appareil et transférez vos fonds vers un nouvel appareil vérifié. 🤔 Quelles mesures supplémentaires prenez-vous pour vérifier l’intégrité de votre portefeuille matériel ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC ALERTE AUX UTILISATEURS : DES IMPLANTS MALVEILLANTS DANS DES LEDGER ONT PERMIS DE VOLER 2,7 M$ À SINGAPOUR 💥
📊 La police de Singapour a découvert des portefeuilles matériels contenant des implants cachés qui dérobent les phrases de récupération, causant 3,5 millions de dollars singapouriens de pertes aux investisseurs. Cette faille met en évidence une vulnérabilité classique de la chaîne d’approvisionnement : des acteurs malveillants infiltrent les circuits de vente au détail et transforment des appareils de confiance en prédateurs silencieux de liquidités. 🦈
💡 Pour protéger vos actifs, achetez vos portefeuilles directement auprès du fabricant ou d’un revendeur agréé, effectuez les vérifications d’authenticité de Ledger et ne divulguez jamais votre phrase de récupération en ligne. Si vous soupçonnez une falsification, cessez d’utiliser l’appareil et transférez vos fonds vers un nouvel appareil vérifié. 🤔 Quelles mesures supplémentaires prenez-vous pour vérifier l’intégrité de votre portefeuille matériel ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 La police de Singapour a découvert des portefeuilles matériels contenant des implants cachés qui dérobent les phrases de récupération, causant 3,5 millions de dollars singapouriens de pertes aux investisseurs. Cette faille met en évidence une vulnérabilité classique de la chaîne d’approvisionnement : des acteurs malveillants infiltrent les circuits de vente au détail et transforment des appareils de confiance en prédateurs silencieux de liquidités. 🦈
💡 Pour protéger vos actifs, achetez vos portefeuilles directement auprès du fabricant ou d’un revendeur agréé, effectuez les vérifications d’authenticité de Ledger et ne divulguez jamais votre phrase de récupération en ligne. Si vous soupçonnez une falsification, cessez d’utiliser l’appareil et transférez vos fonds vers un nouvel appareil vérifié. 🤔 Quelles mesures supplémentaires prenez-vous pour vérifier l’intégrité de votre portefeuille matériel ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC SCANDALE DU PORTEFEUILLE MATÉRIEL : CLÉS COMPROMISES, CONFIANCE EN JEU ! 🛑
📊 Keystone vient de révéler qu’un appareil contrefait a réussi à passer son test d’authentification et a dérobé la clé de vérification d’usine. L’entreprise va détruire 18 835 portefeuilles invendus et générer de nouvelles clés, mais la faille a également exposé les données de 25 964 acheteurs : noms, adresses de livraison, tout le dossier. 🦈
🔍 Bien que les phrases de récupération et les clés privées soient intactes, tout appareil expédié après le 20 oct. devra passer une vérification supplémentaire, même s’il réussit le contrôle standard. La question centrale : peut-on encore se fier aux portefeuilles matériels quand on peut falsifier le mécanisme de contrôle lui-même ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC SCANDALE DU PORTEFEUILLE MATÉRIEL : CLÉS COMPROMISES, CONFIANCE EN JEU ! 🛑
📊 Keystone vient de révéler qu’un appareil contrefait a réussi à passer son test d’authentification et a dérobé la clé de vérification d’usine. L’entreprise va détruire 18 835 portefeuilles invendus et générer de nouvelles clés, mais la faille a également exposé les données de 25 964 acheteurs : noms, adresses de livraison, tout le dossier. 🦈
🔍 Bien que les phrases de récupération et les clés privées soient intactes, tout appareil expédié après le 20 oct. devra passer une vérification supplémentaire, même s’il réussit le contrôle standard. La question centrale : peut-on encore se fier aux portefeuilles matériels quand on peut falsifier le mécanisme de contrôle lui-même ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone vient de révéler qu’un appareil contrefait a réussi à passer son test d’authentification et a dérobé la clé de vérification d’usine. L’entreprise va détruire 18 835 portefeuilles invendus et générer de nouvelles clés, mais la faille a également exposé les données de 25 964 acheteurs : noms, adresses de livraison, tout le dossier. 🦈
🔍 Bien que les phrases de récupération et les clés privées soient intactes, tout appareil expédié après le 20 oct. devra passer une vérification supplémentaire, même s’il réussit le contrôle standard. La question centrale : peut-on encore se fier aux portefeuilles matériels quand on peut falsifier le mécanisme de contrôle lui-même ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC ALERTE PORTEFEUILLE MATÉRIEL : CLÉS COMPROMISES, CONFIANCE EN DANGER 🦈
📊 La faille de Keystone a exposé 18 835 unités invendues et 25 964 dossiers d’acheteurs, prouvant qu’un appareil contrefait peut passer les contrôles d’authentification en usine. 🦈 Cela remet en cause le principe même de la sécurité matérielle : si la chaîne de vérification est rompue, les acteurs de la smart money chercheront la prochaine zone de liquidité à balayer dans les portefeuilles compromis. ⚡ Les appareils expédiés après le 20 octobre feront l’objet de contrôles supplémentaires, même s’ils réussissent le test standard.
💬 Comment allez-vous protéger vos avoirs $BTC maintenant ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC ALERTE PORTEFEUILLE MATÉRIEL : CLÉS COMPROMISES, CONFIANCE EN DANGER 🦈
📊 La faille de Keystone a exposé 18 835 unités invendues et 25 964 dossiers d’acheteurs, prouvant qu’un appareil contrefait peut passer les contrôles d’authentification en usine. 🦈 Cela remet en cause le principe même de la sécurité matérielle : si la chaîne de vérification est rompue, les acteurs de la smart money chercheront la prochaine zone de liquidité à balayer dans les portefeuilles compromis. ⚡ Les appareils expédiés après le 20 octobre feront l’objet de contrôles supplémentaires, même s’ils réussissent le test standard.
💬 Comment allez-vous protéger vos avoirs $BTC maintenant ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 La faille de Keystone a exposé 18 835 unités invendues et 25 964 dossiers d’acheteurs, prouvant qu’un appareil contrefait peut passer les contrôles d’authentification en usine. 🦈 Cela remet en cause le principe même de la sécurité matérielle : si la chaîne de vérification est rompue, les acteurs de la smart money chercheront la prochaine zone de liquidité à balayer dans les portefeuilles compromis. ⚡ Les appareils expédiés après le 20 octobre feront l’objet de contrôles supplémentaires, même s’ils réussissent le test standard.
💬 Comment allez-vous protéger vos avoirs $BTC maintenant ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5


Dimanche, nous nous sommes demandé pourquoi une commande Keystone de 2024 figurait toujours dans les dossiers alors que la politique de l’entreprise prévoit la suppression des données des acheteurs après 180 jours. Keystone a désormais répondu, et sa réponse a révélé un problème encore plus grave.
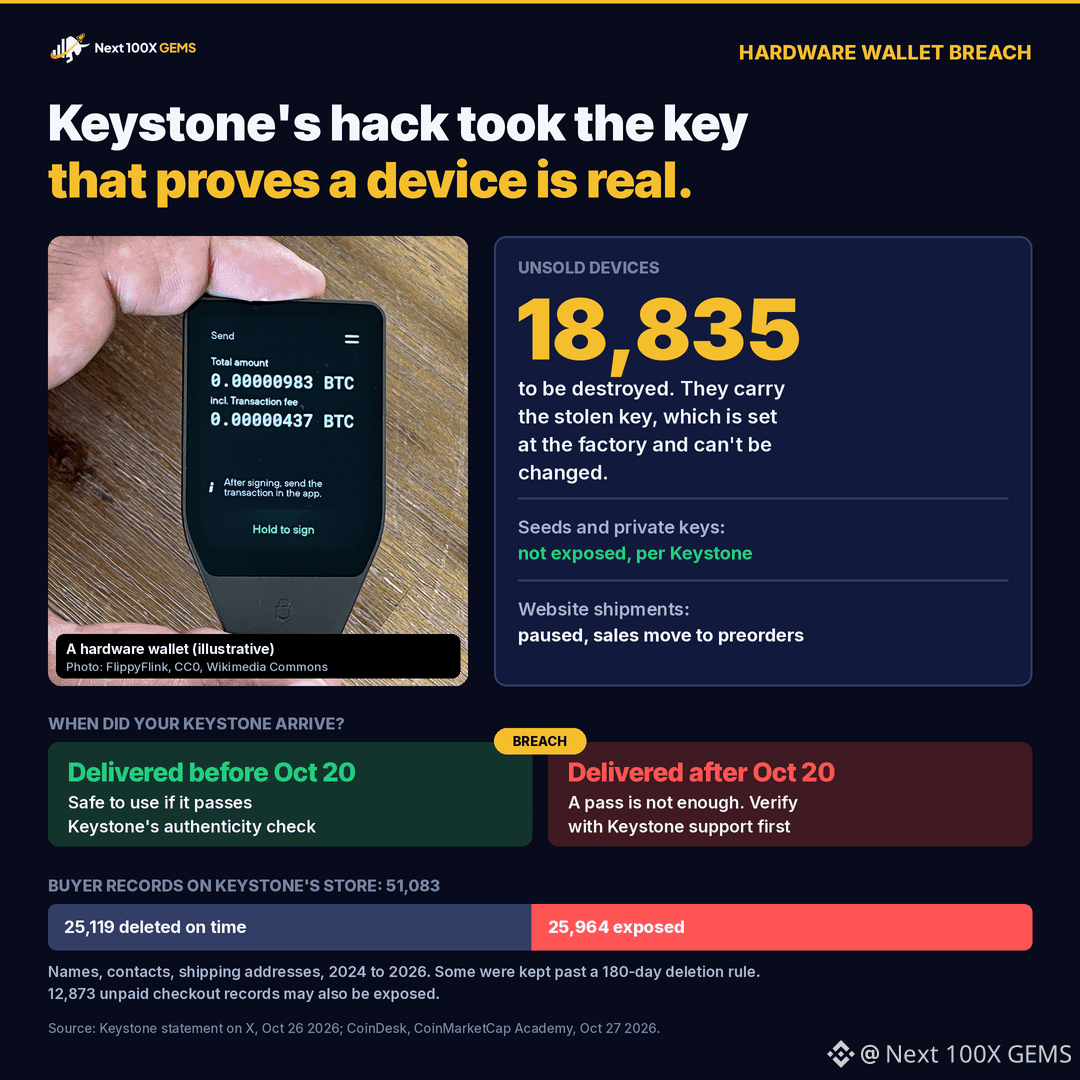
Le pirate qui a pénétré sur son site le 20 octobre a également dérobé la clé que Keystone utilise pour vérifier l’authenticité d’un appareil. Cette clé est inscrite dans chaque portefeuille à l’usine et ne peut être ni effacée ni remplacée. Avec elle, quelqu’un pourrait fabriquer une contrefaçon qui passerait la vérification d’authenticité de Keystone. L’entreprise détruit donc les 18 835 appareils de son stock, a suspendu les expéditions depuis son site et passe aux précommandes avec une nouvelle clé.
Côté données, la boutique de Keystone contenait 51 083 dossiers d’acheteurs. 25 119 avaient été supprimés conformément à la règle des 180 jours. Les 25 964 autres, datant de 2024 à 2026, ont peut-être été dérobés : noms, coordonnées, adresses de livraison et détails des commandes. Keystone affirme que son outil de suppression automatisée a échoué et que personne ne s’en est rendu compte. 12 873 autres dossiers de paiement non finalisé pourraient également avoir été exposés. Selon Keystone, les phrases de récupération, les clés privées et les informations de paiement ne sont pas concernées.
Ce que cela signifie si vous en possédez un : un appareil Keystone livré avant le 20 octobre ne pose pas de problème s’il passe la vérification. Un appareil livré après le 20 octobre doit faire l’objet d’une vérification directe auprès de l’assistance Keystone, même s’il passe la vérification. Selon l’entreprise, vous n’avez pas besoin de déplacer vos fonds $BTC pour cette seule raison. Keystone précise également qu’elle ne vous demandera jamais de lui renvoyer un appareil. Tout e-mail, appel ou colis évoquant un « rappel » est donc une arnaque.
#CryptoSecurity #PortefeuilleMatériel
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Dimanche, nous nous sommes demandé pourquoi une commande Keystone de 2024 figurait toujours dans les dossiers alors que la politique de l’entreprise prévoit la suppression des données des acheteurs après 180 jours. Keystone a désormais répondu, et sa réponse a révélé un problème encore plus grave.
Le pirate qui a pénétré sur son site le 20 octobre a également dérobé la clé que Keystone utilise pour vérifier l’authenticité d’un appareil. Cette clé est inscrite dans chaque portefeuille à l’usine et ne peut être ni effacée ni remplacée. Avec elle, quelqu’un pourrait fabriquer une contrefaçon qui passerait la vérification d’authenticité de Keystone. L’entreprise détruit donc les 18 835 appareils de son stock, a suspendu les expéditions depuis son site et passe aux précommandes avec une nouvelle clé.
Côté données, la boutique de Keystone contenait 51 083 dossiers d’acheteurs. 25 119 avaient été supprimés conformément à la règle des 180 jours. Les 25 964 autres, datant de 2024 à 2026, ont peut-être été dérobés : noms, coordonnées, adresses de livraison et détails des commandes. Keystone affirme que son outil de suppression automatisée a échoué et que personne ne s’en est rendu compte. 12 873 autres dossiers de paiement non finalisé pourraient également avoir été exposés. Selon Keystone, les phrases de récupération, les clés privées et les informations de paiement ne sont pas concernées.
Ce que cela signifie si vous en possédez un : un appareil Keystone livré avant le 20 octobre ne pose pas de problème s’il passe la vérification. Un appareil livré après le 20 octobre doit faire l’objet d’une vérification directe auprès de l’assistance Keystone, même s’il passe la vérification. Selon l’entreprise, vous n’avez pas besoin de déplacer vos fonds $BTC pour cette seule raison. Keystone précise également qu’elle ne vous demandera jamais de lui renvoyer un appareil. Tout e-mail, appel ou colis évoquant un « rappel » est donc une arnaque.
#CryptoSecurity #PortefeuilleMatériel
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Le pirate qui a pénétré sur son site le 20 octobre a également dérobé la clé que Keystone utilise pour vérifier l’authenticité d’un appareil. Cette clé est inscrite dans chaque portefeuille à l’usine et ne peut être ni effacée ni remplacée. Avec elle, quelqu’un pourrait fabriquer une contrefaçon qui passerait la vérification d’authenticité de Keystone. L’entreprise détruit donc les 18 835 appareils de son stock, a suspendu les expéditions depuis son site et passe aux précommandes avec une nouvelle clé.
Côté données, la boutique de Keystone contenait 51 083 dossiers d’acheteurs. 25 119 avaient été supprimés conformément à la règle des 180 jours. Les 25 964 autres, datant de 2024 à 2026, ont peut-être été dérobés : noms, coordonnées, adresses de livraison et détails des commandes. Keystone affirme que son outil de suppression automatisée a échoué et que personne ne s’en est rendu compte. 12 873 autres dossiers de paiement non finalisé pourraient également avoir été exposés. Selon Keystone, les phrases de récupération, les clés privées et les informations de paiement ne sont pas concernées.
Ce que cela signifie si vous en possédez un : un appareil Keystone livré avant le 20 octobre ne pose pas de problème s’il passe la vérification. Un appareil livré après le 20 octobre doit faire l’objet d’une vérification directe auprès de l’assistance Keystone, même s’il passe la vérification. Selon l’entreprise, vous n’avez pas besoin de déplacer vos fonds $BTC pour cette seule raison. Keystone précise également qu’elle ne vous demandera jamais de lui renvoyer un appareil. Tout e-mail, appel ou colis évoquant un « rappel » est donc une arnaque.
#CryptoSecurity #PortefeuilleMatériel
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
763
·
--
Keystone détruit 18 835 portefeuilles matériels invendus après qu’une faille a révélé une clé de production permettant à des appareils contrefaits de passer les contrôles d’authenticité.
La clé dérobée ne peut pas être remplacée. Tout faux portefeuille qui l’utiliserait semblerait donc authentique, mettant les fonds des utilisateurs en danger.
Qu’est-ce que cela signifie pour la confiance dans la chaîne d’approvisionnement des portefeuilles matériels ?
#Keystone #HardwareWallet
Keystone détruit 18 835 portefeuilles matériels invendus après qu’une faille a révélé une clé de production permettant à des appareils contrefaits de passer les contrôles d’authenticité.
La clé dérobée ne peut pas être remplacée. Tout faux portefeuille qui l’utiliserait semblerait donc authentique, mettant les fonds des utilisateurs en danger.
Qu’est-ce que cela signifie pour la confiance dans la chaîne d’approvisionnement des portefeuilles matériels ?
#Keystone #HardwareWallet
La clé dérobée ne peut pas être remplacée. Tout faux portefeuille qui l’utiliserait semblerait donc authentique, mettant les fonds des utilisateurs en danger.
Qu’est-ce que cela signifie pour la confiance dans la chaîne d’approvisionnement des portefeuilles matériels ?
#Keystone #HardwareWallet
101

·
--
🚨 LEDGER FAIT FACE À UN RECOURS COLLECTIF APRÈS UNE FUITE DE DONNÉES QUI MET EN DANGER $BTC HOLDINGS ! 💣
L’avocate Ariel Givner vient de révéler que Ledger fait l’objet d’un recours collectif à New York à la suite de failles de sécurité non divulguées. La plainte allègue qu’une brèche survenue en décembre 2023 a exposé des données sensibles de clients, notamment leurs adresses e-mail et leurs numéros de téléphone, qui ont rapidement fait surface sur des canaux du dark web. 🔍
Des acteurs malveillants ont exploité ces métadonnées volées pour lancer des attaques d’ingénierie sociale ciblées, en se faisant passer pour des représentants officiels afin de vider des portefeuilles en autogarde. 🌊 Protéger vos actifs $BTC hors des plateformes d’échange ne représente que la moitié du travail lorsque les failles dans la protection des données personnelles ouvrent des portes dérobées aux attaquants. 🛡️
Alors que les tactiques d’hameçonnage deviennent beaucoup plus ciblées, quelles mesures prenez-vous pour vérifier la sécurité de vos opérations personnelles ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER FAIT FACE À UN RECOURS COLLECTIF APRÈS UNE FUITE DE DONNÉES QUI MET EN DANGER $BTC HOLDINGS ! 💣
L’avocate Ariel Givner vient de révéler que Ledger fait l’objet d’un recours collectif à New York à la suite de failles de sécurité non divulguées. La plainte allègue qu’une brèche survenue en décembre 2023 a exposé des données sensibles de clients, notamment leurs adresses e-mail et leurs numéros de téléphone, qui ont rapidement fait surface sur des canaux du dark web. 🔍
Des acteurs malveillants ont exploité ces métadonnées volées pour lancer des attaques d’ingénierie sociale ciblées, en se faisant passer pour des représentants officiels afin de vider des portefeuilles en autogarde. 🌊 Protéger vos actifs $BTC hors des plateformes d’échange ne représente que la moitié du travail lorsque les failles dans la protection des données personnelles ouvrent des portes dérobées aux attaquants. 🛡️
Alors que les tactiques d’hameçonnage deviennent beaucoup plus ciblées, quelles mesures prenez-vous pour vérifier la sécurité de vos opérations personnelles ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
L’avocate Ariel Givner vient de révéler que Ledger fait l’objet d’un recours collectif à New York à la suite de failles de sécurité non divulguées. La plainte allègue qu’une brèche survenue en décembre 2023 a exposé des données sensibles de clients, notamment leurs adresses e-mail et leurs numéros de téléphone, qui ont rapidement fait surface sur des canaux du dark web. 🔍
Des acteurs malveillants ont exploité ces métadonnées volées pour lancer des attaques d’ingénierie sociale ciblées, en se faisant passer pour des représentants officiels afin de vider des portefeuilles en autogarde. 🌊 Protéger vos actifs $BTC hors des plateformes d’échange ne représente que la moitié du travail lorsque les failles dans la protection des données personnelles ouvrent des portes dérobées aux attaquants. 🛡️
Alors que les tactiques d’hameçonnage deviennent beaucoup plus ciblées, quelles mesures prenez-vous pour vérifier la sécurité de vos opérations personnelles ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6

La sécurité des portefeuilles matériels est gravement menacée ! Keystone vient d’annoncer la destruction de 18 835 portefeuilles invendus et la suspension des livraisons après le piratage du 20/10.
Les pirates n’ont pas seulement dérobé 25 964 dossiers clients : ils ont aussi VOLÉ la clé cryptographique utilisée pour authentifier les appareils d’origine. C’est une catastrophe !
Cela signifie que des portefeuilles contrefaits et de mauvaise qualité PEUVENT ÊTRE AUTHENTIFIÉS COMME AUTHENTIQUES. Le risque de perdre son argent explose si l’on achète un portefeuille frauduleux.
Même si Keystone assure que les clés privées et les fonds n’ont pas été touchés, les utilisateurs doivent faire PREUVE D’UNE EXTRÊME VIGILANCE face aux messages d’hameçonnage. L’entreprise remplacera la clé compromise dans ses nouveaux produits.
Cet incident vous fait-il perdre confiance dans les portefeuilles matériels ? Ou est-ce simplement une leçon sur les risques liés à la centralisation ?
#HardwareWallet #Sécurité
$BTC $ETH
La sécurité des portefeuilles matériels est gravement menacée ! Keystone vient d’annoncer la destruction de 18 835 portefeuilles invendus et la suspension des livraisons après le piratage du 20/10.
Les pirates n’ont pas seulement dérobé 25 964 dossiers clients : ils ont aussi VOLÉ la clé cryptographique utilisée pour authentifier les appareils d’origine. C’est une catastrophe !
Cela signifie que des portefeuilles contrefaits et de mauvaise qualité PEUVENT ÊTRE AUTHENTIFIÉS COMME AUTHENTIQUES. Le risque de perdre son argent explose si l’on achète un portefeuille frauduleux.
Même si Keystone assure que les clés privées et les fonds n’ont pas été touchés, les utilisateurs doivent faire PREUVE D’UNE EXTRÊME VIGILANCE face aux messages d’hameçonnage. L’entreprise remplacera la clé compromise dans ses nouveaux produits.
Cet incident vous fait-il perdre confiance dans les portefeuilles matériels ? Ou est-ce simplement une leçon sur les risques liés à la centralisation ?
#HardwareWallet #Sécurité
$BTC $ETH
Les pirates n’ont pas seulement dérobé 25 964 dossiers clients : ils ont aussi VOLÉ la clé cryptographique utilisée pour authentifier les appareils d’origine. C’est une catastrophe !
Cela signifie que des portefeuilles contrefaits et de mauvaise qualité PEUVENT ÊTRE AUTHENTIFIÉS COMME AUTHENTIQUES. Le risque de perdre son argent explose si l’on achète un portefeuille frauduleux.
Même si Keystone assure que les clés privées et les fonds n’ont pas été touchés, les utilisateurs doivent faire PREUVE D’UNE EXTRÊME VIGILANCE face aux messages d’hameçonnage. L’entreprise remplacera la clé compromise dans ses nouveaux produits.
Cet incident vous fait-il perdre confiance dans les portefeuilles matériels ? Ou est-ce simplement une leçon sur les risques liés à la centralisation ?
#HardwareWallet #Sécurité
$BTC $ETH
2
346
·
--
Nouvelle révélation dans l’affaire du coffre de clés Keystone : une clé de vérification a été dérobée, de faux portefeuilles pourraient être certifiés comme authentiques
L’incident de sécurité chez Keystone évolue d’une « fuite d’informations » vers un « vol de clé ». C’est un nouvel épisode marquant qui montre que la chaîne de confiance des portefeuilles matériels a été compromise.
Selon Cointelegraph, Keystone avait d’abord révélé que des informations sur ses clients avaient été divulguées. L’entreprise a ensuite précisé que des pirates avaient également dérobé une clé servant à vérifier si un portefeuille était « authentique ». En théorie, un attaquant pourrait donc utiliser cette clé pour faire passer un faux portefeuille pour un vrai et ainsi contourner les vérifications d’authenticité effectuées par les utilisateurs.
Pourquoi cette affaire est-elle plus préoccupante qu’une fuite de données ordinaire ? La valeur fondamentale d’un portefeuille matériel repose sur le fait qu’il est « hors ligne et vérifiable ». Si les utilisateurs lui confient des actifs importants, c’est parce qu’ils ont confiance dans l’authenticité de la signature de l’appareil et dans la fiabilité de sa provenance. Dès lors qu’une clé de vérification est compromise, les fondements de ce mécanisme de confiance sont ébranlés : l’enjeu ne concerne plus seulement le mot de passe d’un compte, mais la fiabilité même du produit.
À ce stade, les informations communiquées sont encore mises à jour au fur et à mesure : l’étendue des effets du vol de la clé et son éventuelle exploitation n’ont pas encore été clairement établies par l’entreprise. Il faut donc distinguer les « faits avérés » des « suppositions non confirmées » : le vol de la clé est bien avéré, mais on ignore encore si elle a servi à contrefaire des portefeuilles et combien d’utilisateurs pourraient être concernés.
Sur le marché, ce type d’incident de sécurité ébranle généralement d’abord la confiance des détenteurs d’actifs et peut entraîner une recherche de valeurs refuges à court terme. Toutefois, pour les portefeuilles matériels, ce qui déterminera réellement leur évolution à long terme, c’est la capacité du fabricant à proposer rapidement des mesures correctives vérifiables et à communiquer en toute transparence.
Il existe également des éléments à prendre en compte dans l’autre sens : la fuite d’une clé ne signifie pas que des actifs ont été volés. Les clés privées des portefeuilles matériels restent stockées hors ligne, et une clé de vérification ne suffit pas nécessairement à transférer directement des actifs. De plus, l’affaire est toujours en cours ; le risque de surinterprétation est donc loin d’être négligeable.
Que faut-il surveiller ensuite ? Premièrement, les précisions que l’entreprise apportera sur l’étendue des effets du vol de la clé ; deuxièmement, l’apparition éventuelle de cas avérés d’escroquerie impliquant de faux portefeuilles ; troisièmement, la rapidité de la réaction du fabricant et la crédibilité des mesures proposées. Sur le plan des transactions, l’impact des incidents de sécurité sur les actifs liés aux portefeuilles matériels est surtout émotionnel et temporaire. Il est plus important d’attendre les prochaines révélations pour confirmer l’ampleur réelle des pertes que de tirer des conclusions prématurées alors que les informations sont encore incomplètes.
#Keystone #CryptoSecurity #HardwareWallet
Les informations ci-dessus sont une synthèse et une analyse personnelles ; elles ne constituent pas un conseil en investissement.
Je continuerai à suivre l’évolution de la situation et à vous tenir informés en cas de développements importants.
Nouvelle révélation dans l’affaire du coffre de clés Keystone : une clé de vérification a été dérobée, de faux portefeuilles pourraient être certifiés comme authentiques
L’incident de sécurité chez Keystone évolue d’une « fuite d’informations » vers un « vol de clé ». C’est un nouvel épisode marquant qui montre que la chaîne de confiance des portefeuilles matériels a été compromise.
Selon Cointelegraph, Keystone avait d’abord révélé que des informations sur ses clients avaient été divulguées. L’entreprise a ensuite précisé que des pirates avaient également dérobé une clé servant à vérifier si un portefeuille était « authentique ». En théorie, un attaquant pourrait donc utiliser cette clé pour faire passer un faux portefeuille pour un vrai et ainsi contourner les vérifications d’authenticité effectuées par les utilisateurs.
Pourquoi cette affaire est-elle plus préoccupante qu’une fuite de données ordinaire ? La valeur fondamentale d’un portefeuille matériel repose sur le fait qu’il est « hors ligne et vérifiable ». Si les utilisateurs lui confient des actifs importants, c’est parce qu’ils ont confiance dans l’authenticité de la signature de l’appareil et dans la fiabilité de sa provenance. Dès lors qu’une clé de vérification est compromise, les fondements de ce mécanisme de confiance sont ébranlés : l’enjeu ne concerne plus seulement le mot de passe d’un compte, mais la fiabilité même du produit.
À ce stade, les informations communiquées sont encore mises à jour au fur et à mesure : l’étendue des effets du vol de la clé et son éventuelle exploitation n’ont pas encore été clairement établies par l’entreprise. Il faut donc distinguer les « faits avérés » des « suppositions non confirmées » : le vol de la clé est bien avéré, mais on ignore encore si elle a servi à contrefaire des portefeuilles et combien d’utilisateurs pourraient être concernés.
Sur le marché, ce type d’incident de sécurité ébranle généralement d’abord la confiance des détenteurs d’actifs et peut entraîner une recherche de valeurs refuges à court terme. Toutefois, pour les portefeuilles matériels, ce qui déterminera réellement leur évolution à long terme, c’est la capacité du fabricant à proposer rapidement des mesures correctives vérifiables et à communiquer en toute transparence.
Il existe également des éléments à prendre en compte dans l’autre sens : la fuite d’une clé ne signifie pas que des actifs ont été volés. Les clés privées des portefeuilles matériels restent stockées hors ligne, et une clé de vérification ne suffit pas nécessairement à transférer directement des actifs. De plus, l’affaire est toujours en cours ; le risque de surinterprétation est donc loin d’être négligeable.
Que faut-il surveiller ensuite ? Premièrement, les précisions que l’entreprise apportera sur l’étendue des effets du vol de la clé ; deuxièmement, l’apparition éventuelle de cas avérés d’escroquerie impliquant de faux portefeuilles ; troisièmement, la rapidité de la réaction du fabricant et la crédibilité des mesures proposées. Sur le plan des transactions, l’impact des incidents de sécurité sur les actifs liés aux portefeuilles matériels est surtout émotionnel et temporaire. Il est plus important d’attendre les prochaines révélations pour confirmer l’ampleur réelle des pertes que de tirer des conclusions prématurées alors que les informations sont encore incomplètes.
#Keystone #CryptoSecurity #HardwareWallet
Les informations ci-dessus sont une synthèse et une analyse personnelles ; elles ne constituent pas un conseil en investissement.
Je continuerai à suivre l’évolution de la situation et à vous tenir informés en cas de développements importants.
L’incident de sécurité chez Keystone évolue d’une « fuite d’informations » vers un « vol de clé ». C’est un nouvel épisode marquant qui montre que la chaîne de confiance des portefeuilles matériels a été compromise.
Selon Cointelegraph, Keystone avait d’abord révélé que des informations sur ses clients avaient été divulguées. L’entreprise a ensuite précisé que des pirates avaient également dérobé une clé servant à vérifier si un portefeuille était « authentique ». En théorie, un attaquant pourrait donc utiliser cette clé pour faire passer un faux portefeuille pour un vrai et ainsi contourner les vérifications d’authenticité effectuées par les utilisateurs.
Pourquoi cette affaire est-elle plus préoccupante qu’une fuite de données ordinaire ? La valeur fondamentale d’un portefeuille matériel repose sur le fait qu’il est « hors ligne et vérifiable ». Si les utilisateurs lui confient des actifs importants, c’est parce qu’ils ont confiance dans l’authenticité de la signature de l’appareil et dans la fiabilité de sa provenance. Dès lors qu’une clé de vérification est compromise, les fondements de ce mécanisme de confiance sont ébranlés : l’enjeu ne concerne plus seulement le mot de passe d’un compte, mais la fiabilité même du produit.
À ce stade, les informations communiquées sont encore mises à jour au fur et à mesure : l’étendue des effets du vol de la clé et son éventuelle exploitation n’ont pas encore été clairement établies par l’entreprise. Il faut donc distinguer les « faits avérés » des « suppositions non confirmées » : le vol de la clé est bien avéré, mais on ignore encore si elle a servi à contrefaire des portefeuilles et combien d’utilisateurs pourraient être concernés.
Sur le marché, ce type d’incident de sécurité ébranle généralement d’abord la confiance des détenteurs d’actifs et peut entraîner une recherche de valeurs refuges à court terme. Toutefois, pour les portefeuilles matériels, ce qui déterminera réellement leur évolution à long terme, c’est la capacité du fabricant à proposer rapidement des mesures correctives vérifiables et à communiquer en toute transparence.
Il existe également des éléments à prendre en compte dans l’autre sens : la fuite d’une clé ne signifie pas que des actifs ont été volés. Les clés privées des portefeuilles matériels restent stockées hors ligne, et une clé de vérification ne suffit pas nécessairement à transférer directement des actifs. De plus, l’affaire est toujours en cours ; le risque de surinterprétation est donc loin d’être négligeable.
Que faut-il surveiller ensuite ? Premièrement, les précisions que l’entreprise apportera sur l’étendue des effets du vol de la clé ; deuxièmement, l’apparition éventuelle de cas avérés d’escroquerie impliquant de faux portefeuilles ; troisièmement, la rapidité de la réaction du fabricant et la crédibilité des mesures proposées. Sur le plan des transactions, l’impact des incidents de sécurité sur les actifs liés aux portefeuilles matériels est surtout émotionnel et temporaire. Il est plus important d’attendre les prochaines révélations pour confirmer l’ampleur réelle des pertes que de tirer des conclusions prématurées alors que les informations sont encore incomplètes.
#Keystone #CryptoSecurity #HardwareWallet
Les informations ci-dessus sont une synthèse et une analyse personnelles ; elles ne constituent pas un conseil en investissement.
Je continuerai à suivre l’évolution de la situation et à vous tenir informés en cas de développements importants.
51

·
--
La faille de sécurité de Keystone vient de prendre une tournure encore plus grave ! Au départ, il s’agissait seulement d’une fuite de données clients, mais l’entreprise reconnaît maintenant que des pirates ont volé la clé servant à vérifier l’authenticité des portefeuilles. Cela signifie que de faux portefeuilles pourraient être reconnus comme authentiques, et que vos actifs pourraient être en danger. Si vous utilisez Keystone, restez vigilant et vérifiez si votre portefeuille est concerné. La sécurité avant tout !
La faille de sécurité de Keystone vient de prendre une tournure encore plus grave ! Au départ, il s’agissait seulement d’une fuite de données clients, mais l’entreprise reconnaît maintenant que des pirates ont volé la clé servant à vérifier l’authenticité des portefeuilles. Cela signifie que de faux portefeuilles pourraient être reconnus comme authentiques. Si vous utilisez Keystone, restez vigilant et vérifiez si votre portefeuille est concerné. La sécurité avant tout !
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
La faille de sécurité de Keystone vient de prendre une tournure encore plus grave ! Au départ, il s’agissait seulement d’une fuite de données clients, mais l’entreprise reconnaît maintenant que des pirates ont volé la clé servant à vérifier l’authenticité des portefeuilles. Cela signifie que de faux portefeuilles pourraient être reconnus comme authentiques, et que vos actifs pourraient être en danger. Si vous utilisez Keystone, restez vigilant et vérifiez si votre portefeuille est concerné. La sécurité avant tout !
La faille de sécurité de Keystone vient de prendre une tournure encore plus grave ! Au départ, il s’agissait seulement d’une fuite de données clients, mais l’entreprise reconnaît maintenant que des pirates ont volé la clé servant à vérifier l’authenticité des portefeuilles. Cela signifie que de faux portefeuilles pourraient être reconnus comme authentiques. Si vous utilisez Keystone, restez vigilant et vérifiez si votre portefeuille est concerné. La sécurité avant tout !
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
La faille de sécurité de Keystone vient de prendre une tournure encore plus grave ! Au départ, il s’agissait seulement d’une fuite de données clients, mais l’entreprise reconnaît maintenant que des pirates ont volé la clé servant à vérifier l’authenticité des portefeuilles. Cela signifie que de faux portefeuilles pourraient être reconnus comme authentiques. Si vous utilisez Keystone, restez vigilant et vérifiez si votre portefeuille est concerné. La sécurité avant tout !
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
Le fabricant de portefeuilles matériels Keystone a révélé une faille de sécurité qui a entraîné la fuite des données de 25 000 clients et des clés de leurs appareils. Par mesure de précaution, l’entreprise a détruit 18 000 appareils qui n’avaient pas encore été expédiés et suspendu les livraisons, mais les clés privées n’ont pas été menacées.
Keystone a frappé fort : l’entreprise a tout bonnement fait détruire 18 000 appareils qui n’avaient pas encore été expédiés. Même si les clés privées sont restées en sécurité, cette mesure radicale de limitation des dégâts, passant par une « destruction physique », montre que l’incident est bien plus grave qu’on ne l’imaginait. La réputation de la marque est durement touchée et le sentiment du marché pourrait en pâtir à court terme. À long terme, toutefois, les portefeuilles matériels hors ligne restent le dernier rempart ; c’est simplement le choix qui s’offre aux utilisateurs qui a changé.
#Keystone #HardwareWallet #Sécurité
Le fabricant de portefeuilles matériels Keystone a révélé une faille de sécurité qui a entraîné la fuite des données de 25 000 clients et des clés de leurs appareils. Par mesure de précaution, l’entreprise a détruit 18 000 appareils qui n’avaient pas encore été expédiés et suspendu les livraisons, mais les clés privées n’ont pas été menacées.
Keystone a frappé fort : l’entreprise a tout bonnement fait détruire 18 000 appareils qui n’avaient pas encore été expédiés. Même si les clés privées sont restées en sécurité, cette mesure radicale de limitation des dégâts, passant par une « destruction physique », montre que l’incident est bien plus grave qu’on ne l’imaginait. La réputation de la marque est durement touchée et le sentiment du marché pourrait en pâtir à court terme. À long terme, toutefois, les portefeuilles matériels hors ligne restent le dernier rempart ; c’est simplement le choix qui s’offre aux utilisateurs qui a changé.
#Keystone #HardwareWallet #Sécurité
Keystone a frappé fort : l’entreprise a tout bonnement fait détruire 18 000 appareils qui n’avaient pas encore été expédiés. Même si les clés privées sont restées en sécurité, cette mesure radicale de limitation des dégâts, passant par une « destruction physique », montre que l’incident est bien plus grave qu’on ne l’imaginait. La réputation de la marque est durement touchée et le sentiment du marché pourrait en pâtir à court terme. À long terme, toutefois, les portefeuilles matériels hors ligne restent le dernier rempart ; c’est simplement le choix qui s’offre aux utilisateurs qui a changé.
#Keystone #HardwareWallet #Sécurité
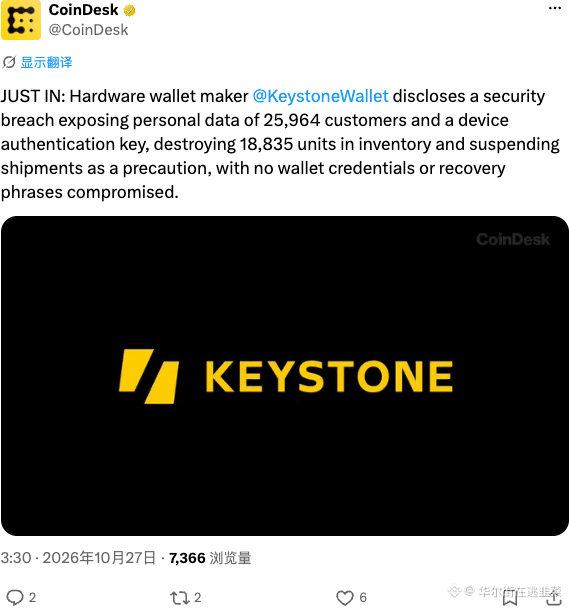
4
·
--
Keystone révèle une faille ayant exposé les coordonnées de livraison des acheteurs de portefeuilles matériels
Des noms, des adresses et des données de commande ont été consultés en exploitant une vulnérabilité de l’API Shopify. Un chercheur met en garde contre des tentatives d’hameçonnage et des attaques physiques. Des clients concernés ont signalé des appels frauduleux de personnes prétendant appartenir aux forces de l’ordre.
Keystone vous a-t-elle averti ?
#Security #HardwareWallet $BTC
Source : cointelegraph.com
Keystone révèle une faille ayant exposé les coordonnées de livraison des acheteurs de portefeuilles matériels
Des noms, des adresses et des données de commande ont été consultés en exploitant une vulnérabilité de l’API Shopify. Un chercheur met en garde contre des tentatives d’hameçonnage et des attaques physiques. Des clients concernés ont signalé des appels frauduleux de personnes prétendant appartenir aux forces de l’ordre.
Keystone vous a-t-elle averti ?
#Security #HardwareWallet $BTC
Source : cointelegraph.com
Des noms, des adresses et des données de commande ont été consultés en exploitant une vulnérabilité de l’API Shopify. Un chercheur met en garde contre des tentatives d’hameçonnage et des attaques physiques. Des clients concernés ont signalé des appels frauduleux de personnes prétendant appartenir aux forces de l’ordre.
Keystone vous a-t-elle averti ?
#Security #HardwareWallet $BTC
Source : cointelegraph.com
127
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#JobsReportRaisesHikeOdds
239,151 vues
1,931 mentions
2
#CPITestsDecemberRateOutlook
16,281 vues
252 mentions
3
#BitcoinRebounds$75KAsChipsLead
20,150 vues
218 mentions
4
#US Data Center Rules May Constrain AI Expansion
37,352 vues
151 mentions
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 vues
6 mentions
6
#WillAnthropicListOnTime
56,611 vues
740 mentions
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 vues
99 mentions
8
#BitcoinETFsSee$412MNetOutflows
2,447 vues
43 mentions
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 vues
212 mentions
10
#TradFiForBeginners
37,415 vues
571 mentions