
#hackseason
hackseason
342 vues
2 mentions
Populaire
Récents

·
--
🚨 DERNIÈRE MINUTE : Tether a gelé 1,14 million de dollars en USDT liés à la fraude présumée visant le Crédit Mutuel Arkéa.
Le plus intéressant ? Quatre minutes plus tôt, le même portefeuille avait reçu 4 450 $ETH .
Voici ce qui s’est passé :
• Le 4 novembre, le Crédit Mutuel Arkéa a confirmé une cyberattaque impliquant des transactions frauduleuses.
• L’enquêteur on-chain ZachXBT estime que le montant total concerné dépasse 133 millions de dollars, bien que la banque n’ait pas confirmé ce chiffre.
• Selon certaines informations, des virements frauduleux en euros provenant de comptes Fortuneo auraient été convertis en cryptomonnaies puis retirés via des plateformes d’échange.
• Kraken affirme que ses systèmes n’ont pas été compromis et que les comptes liés à l’incident ont été restreints.
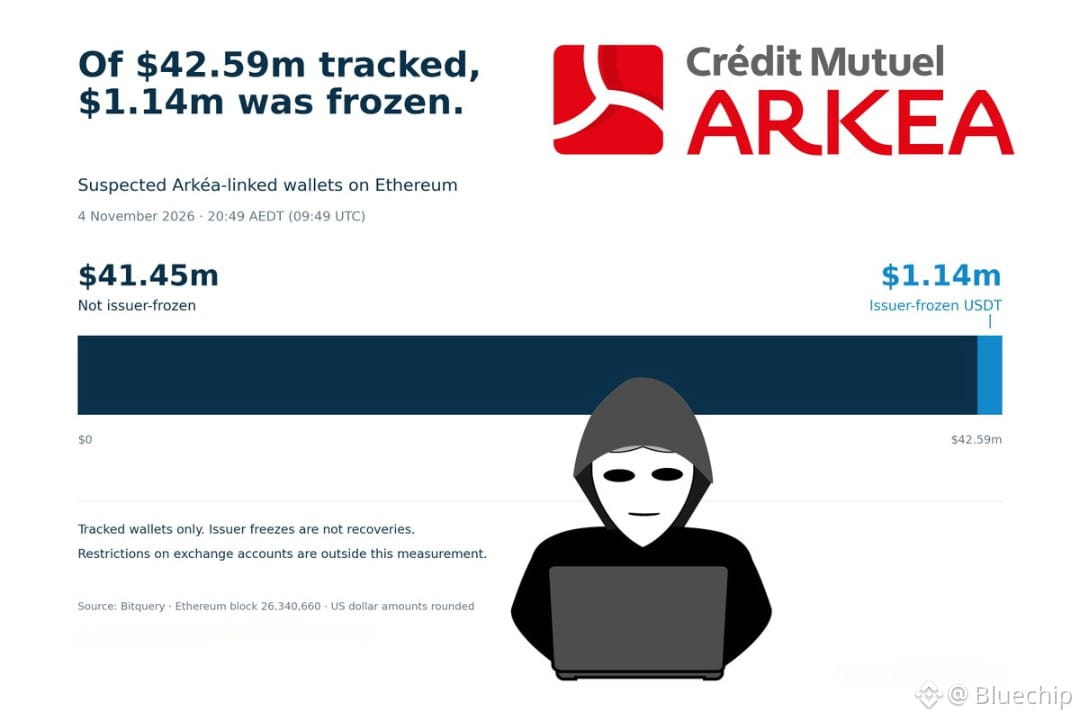
• Bitquery a identifié environ 42,59 millions de dollars répartis sur les portefeuilles Ethereum suivis, dont les USDT gelés.
Pourquoi est-ce important ?
L’USDT et l’ETH sont soumis à des règles différentes.
Tether peut geler des USDT, car il contrôle les restrictions intégrées au contrat du jeton. Il ne peut pas geler directement l’ETH natif.
Mais cela ne rend pas l’ETH intraçable ni impossible à récupérer. Les plateformes d’échange, les forces de l’ordre et les saisies d’actifs peuvent toujours jouer un rôle.
Une distinction importante : le gel de fonds n’est pas la même chose que la récupération de l’argent volé.
La principale question sans réponse reste de savoir comment les virements bancaires frauduleux ont été autorisés et comment les comptes sur les plateformes d’échange ont été ouverts.
Les traces sur la blockchain deviennent plus claires. L’histoire complète de la faille bancaire, elle, ne l’est pas.
#Hackseason
{future}(ETHUSDT)
🚨 DERNIÈRE MINUTE : Tether a gelé 1,14 million de dollars en USDT liés à la fraude présumée visant le Crédit Mutuel Arkéa.
Le plus intéressant ? Quatre minutes plus tôt, le même portefeuille avait reçu 4 450 $ETH .
Voici ce qui s’est passé :
• Le 4 novembre, le Crédit Mutuel Arkéa a confirmé une cyberattaque impliquant des transactions frauduleuses.
• L’enquêteur on-chain ZachXBT estime que le montant total concerné dépasse 133 millions de dollars, bien que la banque n’ait pas confirmé ce chiffre.
• Selon certaines informations, des virements frauduleux en euros provenant de comptes Fortuneo auraient été convertis en cryptomonnaies puis retirés via des plateformes d’échange.
• Kraken affirme que ses systèmes n’ont pas été compromis et que les comptes liés à l’incident ont été restreints.
• Bitquery a identifié environ 42,59 millions de dollars répartis sur les portefeuilles Ethereum suivis, dont les USDT gelés.
Pourquoi est-ce important ?
L’USDT et l’ETH sont soumis à des règles différentes.
Tether peut geler des USDT, car il contrôle les restrictions intégrées au contrat du jeton. Il ne peut pas geler directement l’ETH natif.
Mais cela ne rend pas l’ETH intraçable ni impossible à récupérer. Les plateformes d’échange, les forces de l’ordre et les saisies d’actifs peuvent toujours jouer un rôle.
Une distinction importante : le gel de fonds n’est pas la même chose que la récupération de l’argent volé.
La principale question sans réponse reste de savoir comment les virements bancaires frauduleux ont été autorisés et comment les comptes sur les plateformes d’échange ont été ouverts.
Les traces sur la blockchain deviennent plus claires. L’histoire complète de la faille bancaire, elle, ne l’est pas.
#Hackseason
Le plus intéressant ? Quatre minutes plus tôt, le même portefeuille avait reçu 4 450 $ETH .
Voici ce qui s’est passé :
• Le 4 novembre, le Crédit Mutuel Arkéa a confirmé une cyberattaque impliquant des transactions frauduleuses.
• L’enquêteur on-chain ZachXBT estime que le montant total concerné dépasse 133 millions de dollars, bien que la banque n’ait pas confirmé ce chiffre.
• Selon certaines informations, des virements frauduleux en euros provenant de comptes Fortuneo auraient été convertis en cryptomonnaies puis retirés via des plateformes d’échange.
• Kraken affirme que ses systèmes n’ont pas été compromis et que les comptes liés à l’incident ont été restreints.
• Bitquery a identifié environ 42,59 millions de dollars répartis sur les portefeuilles Ethereum suivis, dont les USDT gelés.
Pourquoi est-ce important ?
L’USDT et l’ETH sont soumis à des règles différentes.
Tether peut geler des USDT, car il contrôle les restrictions intégrées au contrat du jeton. Il ne peut pas geler directement l’ETH natif.
Mais cela ne rend pas l’ETH intraçable ni impossible à récupérer. Les plateformes d’échange, les forces de l’ordre et les saisies d’actifs peuvent toujours jouer un rôle.
Une distinction importante : le gel de fonds n’est pas la même chose que la récupération de l’argent volé.
La principale question sans réponse reste de savoir comment les virements bancaires frauduleux ont été autorisés et comment les comptes sur les plateformes d’échange ont été ouverts.
Les traces sur la blockchain deviennent plus claires. L’histoire complète de la faille bancaire, elle, ne l’est pas.
#Hackseason
Alyson Melo:
Preciso de ajuda dos amigos dessa comunidade, meu caixa quebrou muito e estou falido, se alguém puder me doar algo em crypto fico muito agradecido pra ajudar a me reerguer novamente, pois qualquer um pode passar por isso um dia.
1
8
755
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCRebounds80K
72,386 vues
727 mentions
2
#Binance98PercentReplenished
42,382 vues
569 mentions
3
#USMidterms-WhatAreMarketsExpecting?
354,793 vues
2,091 mentions
4
#USOctoberNFP-AreRateCutsStillPossible
402,519 vues
2,850 mentions
5
#USClearsSingleStockPerpetualFutures
532 vues
29 mentions
6
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
0 vues
4 mentions
7
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
0 vues
1 mentions
8
#CourtRejectsCMARequestToPauseSingleStockPerpetuals
0 vues
3 mentions
9
#AMDBeatsExpectations-AINarrativeContinues
102,365 vues
804 mentions
10
#CircleQ3Revenue865M
29,534 vues
439 mentions