
#formalverification
formalverification
3,340 vues
13 mentions
Populaire
Récents

·
--
$MON 'S CODE VULNS: DES LACUNES DE SÉCURITÉ DÉTECTÉES PAR L’IA ONT ÉTÉ MANQUÉES, LA VÉRIFICATION FORMELLE A TROUVÉ 🔍
Category Labs a révélé que la vérification formelle a mis en évidence des failles critiques dans la logique d’exécution de Monad — y compris un comportement C++ indéfini dans l’optimisation MIP-8. Ni Claude Opus 4.8 ni Codex n’ont repéré ces vulnérabilités.
La méthode ? Écrire d’abord l’instruction correcte, puis demander à l’IA de trouver une réfutation (contre-preuve) plutôt que de demander « le code est-il sécurisé ? ». Dans la blockchain, où un seul bug peut coûter des milliards, cette approche hybride devient la nouvelle norme.
Vérifiez-vous la sécurité du projet au-delà des simples audits par IA ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #Security #FormalVerification #BlockchainAudit
🔥
$MON 'S CODE VULNS: DES LACUNES DE SÉCURITÉ DÉTECTÉES PAR L’IA ONT ÉTÉ MANQUÉES, LA VÉRIFICATION FORMELLE A TROUVÉ 🔍
Category Labs a révélé que la vérification formelle a mis en évidence des failles critiques dans la logique d’exécution de Monad — y compris un comportement C++ indéfini dans l’optimisation MIP-8. Ni Claude Opus 4.8 ni Codex n’ont repéré ces vulnérabilités.
La méthode ? Écrire d’abord l’instruction correcte, puis demander à l’IA de trouver une réfutation (contre-preuve) plutôt que de demander « le code est-il sécurisé ? ». Dans la blockchain, où un seul bug peut coûter des milliards, cette approche hybride devient la nouvelle norme.
Vérifiez-vous la sécurité du projet au-delà des simples audits par IA ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #Security #FormalVerification #BlockchainAudit
🔥
Category Labs a révélé que la vérification formelle a mis en évidence des failles critiques dans la logique d’exécution de Monad — y compris un comportement C++ indéfini dans l’optimisation MIP-8. Ni Claude Opus 4.8 ni Codex n’ont repéré ces vulnérabilités.
La méthode ? Écrire d’abord l’instruction correcte, puis demander à l’IA de trouver une réfutation (contre-preuve) plutôt que de demander « le code est-il sécurisé ? ». Dans la blockchain, où un seul bug peut coûter des milliards, cette approche hybride devient la nouvelle norme.
Vérifiez-vous la sécurité du projet au-delà des simples audits par IA ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #Security #FormalVerification #BlockchainAudit
🔥
17

$ZEC ACHIEVES VÉRIFICATION FORMELLE POUR PISCINE BLINDÉE 🔒
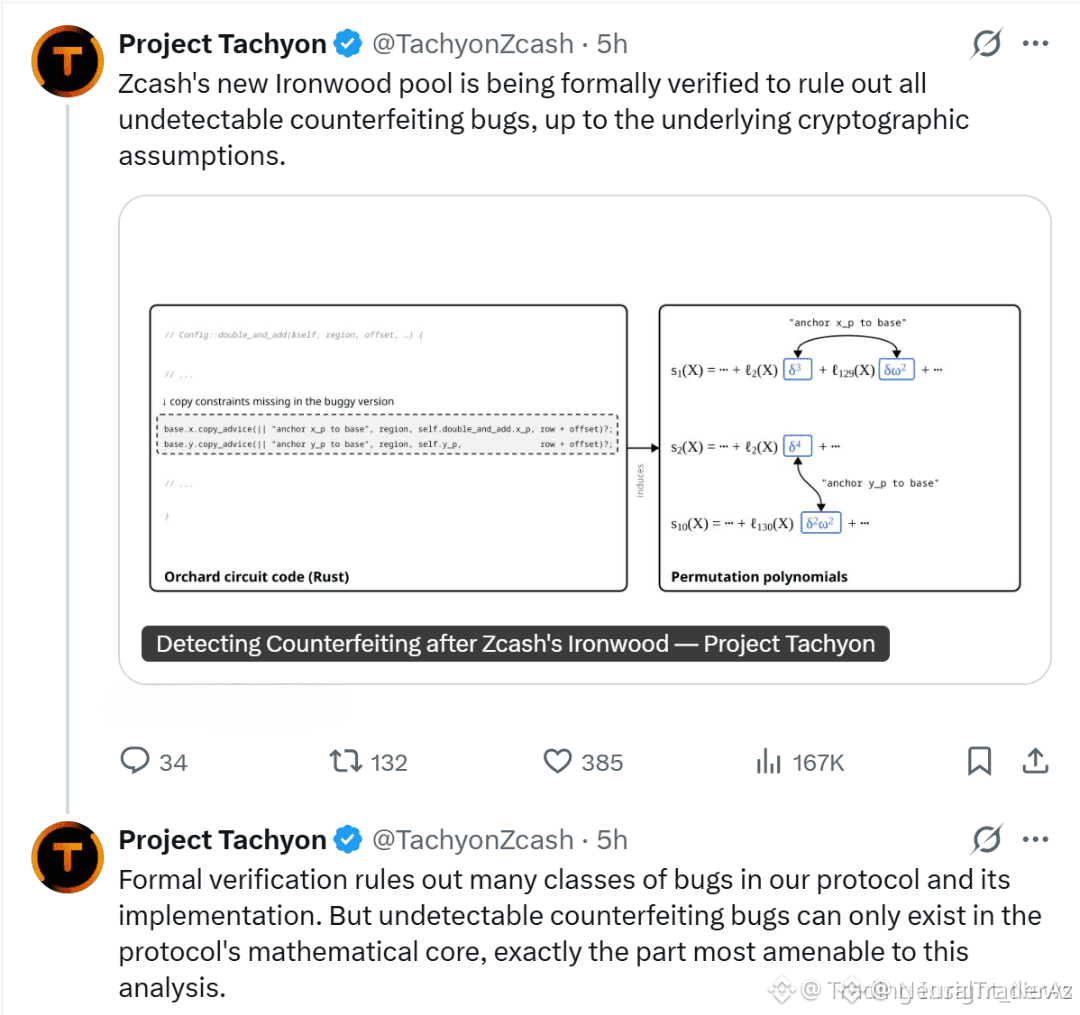
Le projet Tachyon a mathématiquement prouvé que le nouveau pool blindé de Zcash est sécurisé contre les risques de fraude dissimulée — la première fois qu’un protocole de confidentialité majeur a fait l’objet d’une validation formelle complète. Cela répond directement aux lacunes de confiance mises en évidence par l’incident de Claude Opus 4.6, où des vulnérabilités complexes sont passées inaperçues.
La vérification formelle élimine un point de doute critique pour les transactions blindées, renforçant l’avantage structurel à long terme de Zcash dans le secteur de la confidentialité. La sécurité prouvée suffit-elle à elle seule à restaurer la confiance dans cette classe d’actifs ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #CryptoNews
🔒
$ZEC ACHIEVES VÉRIFICATION FORMELLE POUR PISCINE BLINDÉE 🔒
Le projet Tachyon a mathématiquement prouvé que le nouveau pool blindé de Zcash est sécurisé contre les risques de fraude dissimulée — la première fois qu’un protocole de confidentialité majeur a fait l’objet d’une validation formelle complète. Cela répond directement aux lacunes de confiance mises en évidence par l’incident de Claude Opus 4.6, où des vulnérabilités complexes sont passées inaperçues.
La vérification formelle élimine un point de doute critique pour les transactions blindées, renforçant l’avantage structurel à long terme de Zcash dans le secteur de la confidentialité. La sécurité prouvée suffit-elle à elle seule à restaurer la confiance dans cette classe d’actifs ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #CryptoNews
🔒
Le projet Tachyon a mathématiquement prouvé que le nouveau pool blindé de Zcash est sécurisé contre les risques de fraude dissimulée — la première fois qu’un protocole de confidentialité majeur a fait l’objet d’une validation formelle complète. Cela répond directement aux lacunes de confiance mises en évidence par l’incident de Claude Opus 4.6, où des vulnérabilités complexes sont passées inaperçues.
La vérification formelle élimine un point de doute critique pour les transactions blindées, renforçant l’avantage structurel à long terme de Zcash dans le secteur de la confidentialité. La sécurité prouvée suffit-elle à elle seule à restaurer la confiance dans cette classe d’actifs ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #CryptoNews
🔒
298

·
--
MONAD $MON UTILISE LA VÉRIFICATION FORMELLE POUR DÉTECTER LES FAILLES QUE L’IA A MANQUÉES 🔍
Chez Category Labs, des vulnérabilités critiques ont été mises au jour dans l’exécution asynchrone de Monad et l’optimisation MIP-8 grâce à la vérification formelle — des failles que Claude Opus 4.8 et Codex ont complètement manquées. L’approche « rédiger la bonne assertion, demander à l’IA une contre-preuve » a surpassé les contrôles de sécurité directs. Avec des milliards d’enjeux dans la blockchain, combiner l’IA et la vérification formelle devient la nouvelle norme.
Faites-vous confiance à l’IA seule pour relire le code des projets dans lesquels vous investissez ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #FormalVerification #BlockchainSecurity #SmartContracts
🔥
MONAD $MON UTILISE LA VÉRIFICATION FORMELLE POUR DÉTECTER LES FAILLES QUE L’IA A MANQUÉES 🔍
Chez Category Labs, des vulnérabilités critiques ont été mises au jour dans l’exécution asynchrone de Monad et l’optimisation MIP-8 grâce à la vérification formelle — des failles que Claude Opus 4.8 et Codex ont complètement manquées. L’approche « rédiger la bonne assertion, demander à l’IA une contre-preuve » a surpassé les contrôles de sécurité directs. Avec des milliards d’enjeux dans la blockchain, combiner l’IA et la vérification formelle devient la nouvelle norme.
Faites-vous confiance à l’IA seule pour relire le code des projets dans lesquels vous investissez ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #FormalVerification #BlockchainSecurity #SmartContracts
🔥
Chez Category Labs, des vulnérabilités critiques ont été mises au jour dans l’exécution asynchrone de Monad et l’optimisation MIP-8 grâce à la vérification formelle — des failles que Claude Opus 4.8 et Codex ont complètement manquées. L’approche « rédiger la bonne assertion, demander à l’IA une contre-preuve » a surpassé les contrôles de sécurité directs. Avec des milliards d’enjeux dans la blockchain, combiner l’IA et la vérification formelle devient la nouvelle norme.
Faites-vous confiance à l’IA seule pour relire le code des projets dans lesquels vous investissez ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#MON #FormalVerification #BlockchainSecurity #SmartContracts
🔥
97

$ZEC JUST GOT MATHEMATICALLY PROVEN SECURE – BIG FOR PRIVACY 🔥
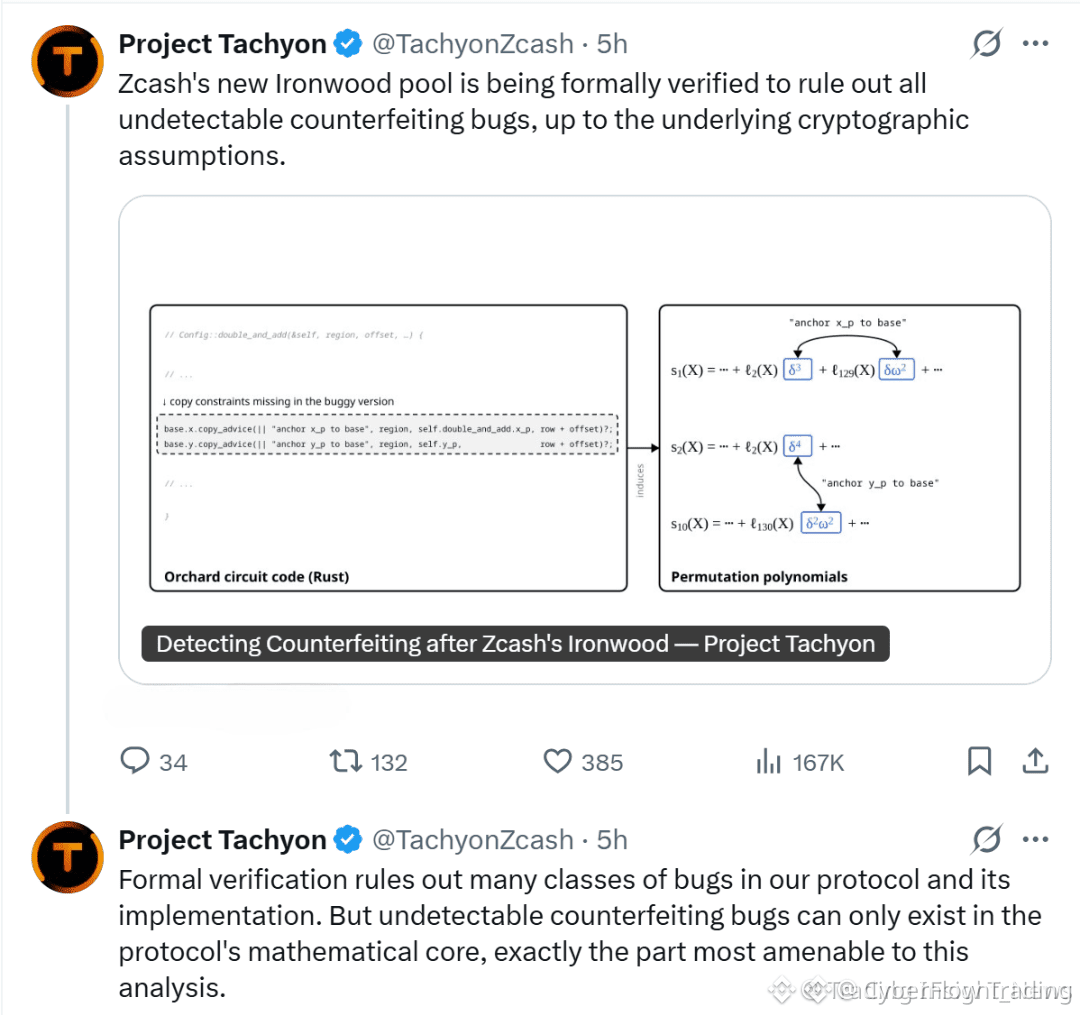
Le pool blindé (shielded) de Zcash Ironwood vient de réussir une vérification formelle grâce au projet Tachyon. Cela signifie une preuve mathématique que des vulnérabilités cachées ne peuvent pas passer au travers — une réponse directe à l’incident Claude Opus 4.8 qui avait ébranlé la confiance plus tôt.
Ce n’est pas un catalyseur de prix à court terme, mais plutôt un rempart stratégique pour Zcash. Les monnaies axées sur la confidentialité vivent ou meurent sur la confiance, et la vérification formelle reconstruit cette confiance là où cela compte le plus : la couche blindée.
La sécurité suffit-elle à remettre Zcash sur le devant de la scène des monnaies de confidentialité ?
Pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #Zcash
⚡
$ZEC JUST GOT MATHEMATICALLY PROVEN SECURE – BIG FOR PRIVACY 🔥
Le pool blindé (shielded) de Zcash Ironwood vient de réussir une vérification formelle grâce au projet Tachyon. Cela signifie une preuve mathématique que des vulnérabilités cachées ne peuvent pas passer au travers — une réponse directe à l’incident Claude Opus 4.8 qui avait ébranlé la confiance plus tôt.
Ce n’est pas un catalyseur de prix à court terme, mais plutôt un rempart stratégique pour Zcash. Les monnaies axées sur la confidentialité vivent ou meurent sur la confiance, et la vérification formelle reconstruit cette confiance là où cela compte le plus : la couche blindée.
La sécurité suffit-elle à remettre Zcash sur le devant de la scène des monnaies de confidentialité ?
Pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #Zcash
⚡
Le pool blindé (shielded) de Zcash Ironwood vient de réussir une vérification formelle grâce au projet Tachyon. Cela signifie une preuve mathématique que des vulnérabilités cachées ne peuvent pas passer au travers — une réponse directe à l’incident Claude Opus 4.8 qui avait ébranlé la confiance plus tôt.
Ce n’est pas un catalyseur de prix à court terme, mais plutôt un rempart stratégique pour Zcash. Les monnaies axées sur la confidentialité vivent ou meurent sur la confiance, et la vérification formelle reconstruit cette confiance là où cela compte le plus : la couche blindée.
La sécurité suffit-elle à remettre Zcash sur le devant de la scène des monnaies de confidentialité ?
Pas un conseil financier. Gérez toujours votre risque.
#ZEC #PrivacyCoin #FormalVerification #Zcash
⚡
98
·
--
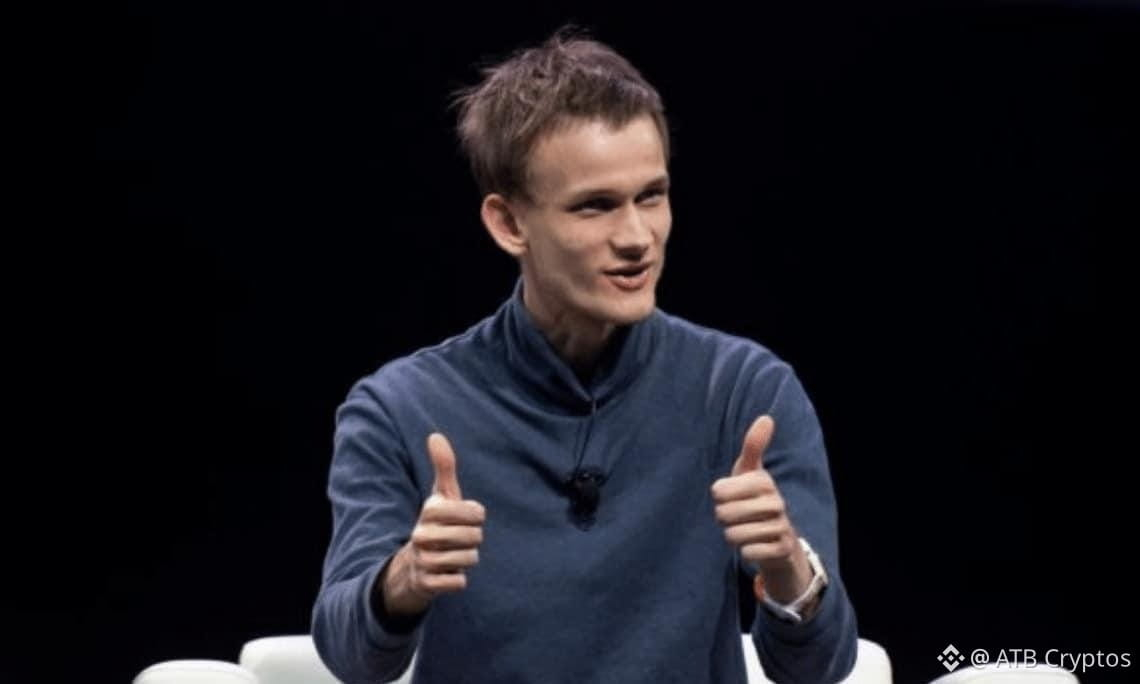
Vitalik Buterin soutient les limites que Kimi 3.1 s’impose en matière d’outils d’IA offensifs.
Lundi, il a publié sur X qu’il acceptait que le modèle d’IA Kimi 3.1 exclue délibérément de ses données d’entraînement les capacités cyber offensives les plus avancées.
Il estime que ce compromis donne aux défenseurs davantage de temps pour se préparer.
« Il est BEAUCOUP moins grave de discriminer selon les cas d’usage que selon les utilisateurs », a-t-il écrit, soulignant que le monde a besoin de temps pour renforcer ses systèmes et vérifier son ancien code avant de subir de plein fouet de très puissantes cyberattaques.
Il préfère un modèle qui refuse certaines tâches à tout le monde plutôt qu’un modèle qui écarte certaines personnes.
Le 19 mai, il a réfuté les craintes selon lesquelles la recherche de bogues assistée par l’IA submergerait les développeurs, affirmant que la vérification formelle assistée par l’IA pourrait devenir l’un des meilleurs moyens de défense dans le secteur des cryptomonnaies.
Il a expliqué qu’un modèle peut désormais écrire à la fois le code et sa preuve, laissant aux développeurs le soin de confirmer que l’énoncé correspond bien à ce qui est souhaité.
Le 8 octobre, il a averti que les mathématiques assistées par l’IA pourraient fragiliser ECDSA et des systèmes cryptographiques similaires plus tôt que prévu, mais a conseillé aux utilisateurs de ne pas se précipiter pour transférer leurs fonds vers de nouveaux portefeuilles aujourd’hui.
Pensez-vous que restreindre les cas d’usage des modèles d’IA soit une voie viable pour la cybersécurité, ou cela risque-t-il de créer un système d’accès élitiste ?
#AI #Cybersecurity #Ethereum #VérificationFormelle
Vitalik Buterin soutient les limites que Kimi 3.1 s’impose en matière d’outils d’IA offensifs.
Lundi, il a publié sur X qu’il acceptait que le modèle d’IA Kimi 3.1 exclue délibérément de ses données d’entraînement les capacités cyber offensives les plus avancées.
Il estime que ce compromis donne aux défenseurs davantage de temps pour se préparer.
« Il est BEAUCOUP moins grave de discriminer selon les cas d’usage que selon les utilisateurs », a-t-il écrit, soulignant que le monde a besoin de temps pour renforcer ses systèmes et vérifier son ancien code avant de subir de plein fouet de très puissantes cyberattaques.
Il préfère un modèle qui refuse certaines tâches à tout le monde plutôt qu’un modèle qui écarte certaines personnes.
Le 19 mai, il a réfuté les craintes selon lesquelles la recherche de bogues assistée par l’IA submergerait les développeurs, affirmant que la vérification formelle assistée par l’IA pourrait devenir l’un des meilleurs moyens de défense dans le secteur des cryptomonnaies.
Il a expliqué qu’un modèle peut désormais écrire à la fois le code et sa preuve, laissant aux développeurs le soin de confirmer que l’énoncé correspond bien à ce qui est souhaité.
Le 8 octobre, il a averti que les mathématiques assistées par l’IA pourraient fragiliser ECDSA et des systèmes cryptographiques similaires plus tôt que prévu, mais a conseillé aux utilisateurs de ne pas se précipiter pour transférer leurs fonds vers de nouveaux portefeuilles aujourd’hui.
Pensez-vous que restreindre les cas d’usage des modèles d’IA soit une voie viable pour la cybersécurité, ou cela risque-t-il de créer un système d’accès élitiste ?
#AI #Cybersecurity #Ethereum #VérificationFormelle
Lundi, il a publié sur X qu’il acceptait que le modèle d’IA Kimi 3.1 exclue délibérément de ses données d’entraînement les capacités cyber offensives les plus avancées.
Il estime que ce compromis donne aux défenseurs davantage de temps pour se préparer.
« Il est BEAUCOUP moins grave de discriminer selon les cas d’usage que selon les utilisateurs », a-t-il écrit, soulignant que le monde a besoin de temps pour renforcer ses systèmes et vérifier son ancien code avant de subir de plein fouet de très puissantes cyberattaques.
Il préfère un modèle qui refuse certaines tâches à tout le monde plutôt qu’un modèle qui écarte certaines personnes.
Le 19 mai, il a réfuté les craintes selon lesquelles la recherche de bogues assistée par l’IA submergerait les développeurs, affirmant que la vérification formelle assistée par l’IA pourrait devenir l’un des meilleurs moyens de défense dans le secteur des cryptomonnaies.
Il a expliqué qu’un modèle peut désormais écrire à la fois le code et sa preuve, laissant aux développeurs le soin de confirmer que l’énoncé correspond bien à ce qui est souhaité.
Le 8 octobre, il a averti que les mathématiques assistées par l’IA pourraient fragiliser ECDSA et des systèmes cryptographiques similaires plus tôt que prévu, mais a conseillé aux utilisateurs de ne pas se précipiter pour transférer leurs fonds vers de nouveaux portefeuilles aujourd’hui.
Pensez-vous que restreindre les cas d’usage des modèles d’IA soit une voie viable pour la cybersécurité, ou cela risque-t-il de créer un système d’accès élitiste ?
#AI #Cybersecurity #Ethereum #VérificationFormelle
$ZEC MISE À NIVEAU IRONWOOD : VÉRIFICATION DE SÉCURITÉ APPUYÉE PAR DES MATHÉMATIQUES 🔒
Aucun niveau d’entrée/sortie de signal de trading n’a été fourni dans l’entrée.
Zcash vient d’annoncer que le pool shielded Ironwood fait l’objet d’une vérification formelle : une preuve mathématique attestant que son nouveau circuit Action est solide. Cela fait suite à une vulnérabilité critique de l’Orchard découverte par un outil d’IA, qui aurait pu permettre de créer des ZEC contrefaites indétectables. Le bug a été corrigé avant toute exploitation, mais cette mise à niveau fait passer la sécurité à un autre niveau.
Si Ironwood réussit la vérification formelle, Zcash deviendra l’un des premiers grands coins de confidentialité à combiner la chasse aux vulnérabilités assistée par l’IA avec la cryptographie vérifiée mathématiquement. C’est un grand pas pour la confiance dans le protocole.
Gardez-vous un œil sur $ZEC après cette annonce de mise à niveau ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #Privacy #FormalVerification #CryptoUpgrade #ZeroKnowledge
🔒
$ZEC MISE À NIVEAU IRONWOOD : VÉRIFICATION DE SÉCURITÉ APPUYÉE PAR DES MATHÉMATIQUES 🔒
Aucun niveau d’entrée/sortie de signal de trading n’a été fourni dans l’entrée.
Zcash vient d’annoncer que le pool shielded Ironwood fait l’objet d’une vérification formelle : une preuve mathématique attestant que son nouveau circuit Action est solide. Cela fait suite à une vulnérabilité critique de l’Orchard découverte par un outil d’IA, qui aurait pu permettre de créer des ZEC contrefaites indétectables. Le bug a été corrigé avant toute exploitation, mais cette mise à niveau fait passer la sécurité à un autre niveau.
Si Ironwood réussit la vérification formelle, Zcash deviendra l’un des premiers grands coins de confidentialité à combiner la chasse aux vulnérabilités assistée par l’IA avec la cryptographie vérifiée mathématiquement. C’est un grand pas pour la confiance dans le protocole.
Gardez-vous un œil sur $ZEC après cette annonce de mise à niveau ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #Privacy #FormalVerification #CryptoUpgrade #ZeroKnowledge
🔒
Aucun niveau d’entrée/sortie de signal de trading n’a été fourni dans l’entrée.
Zcash vient d’annoncer que le pool shielded Ironwood fait l’objet d’une vérification formelle : une preuve mathématique attestant que son nouveau circuit Action est solide. Cela fait suite à une vulnérabilité critique de l’Orchard découverte par un outil d’IA, qui aurait pu permettre de créer des ZEC contrefaites indétectables. Le bug a été corrigé avant toute exploitation, mais cette mise à niveau fait passer la sécurité à un autre niveau.
Si Ironwood réussit la vérification formelle, Zcash deviendra l’un des premiers grands coins de confidentialité à combiner la chasse aux vulnérabilités assistée par l’IA avec la cryptographie vérifiée mathématiquement. C’est un grand pas pour la confiance dans le protocole.
Gardez-vous un œil sur $ZEC après cette annonce de mise à niveau ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZEC #Privacy #FormalVerification #CryptoUpgrade #ZeroKnowledge
🔒
68
·
--
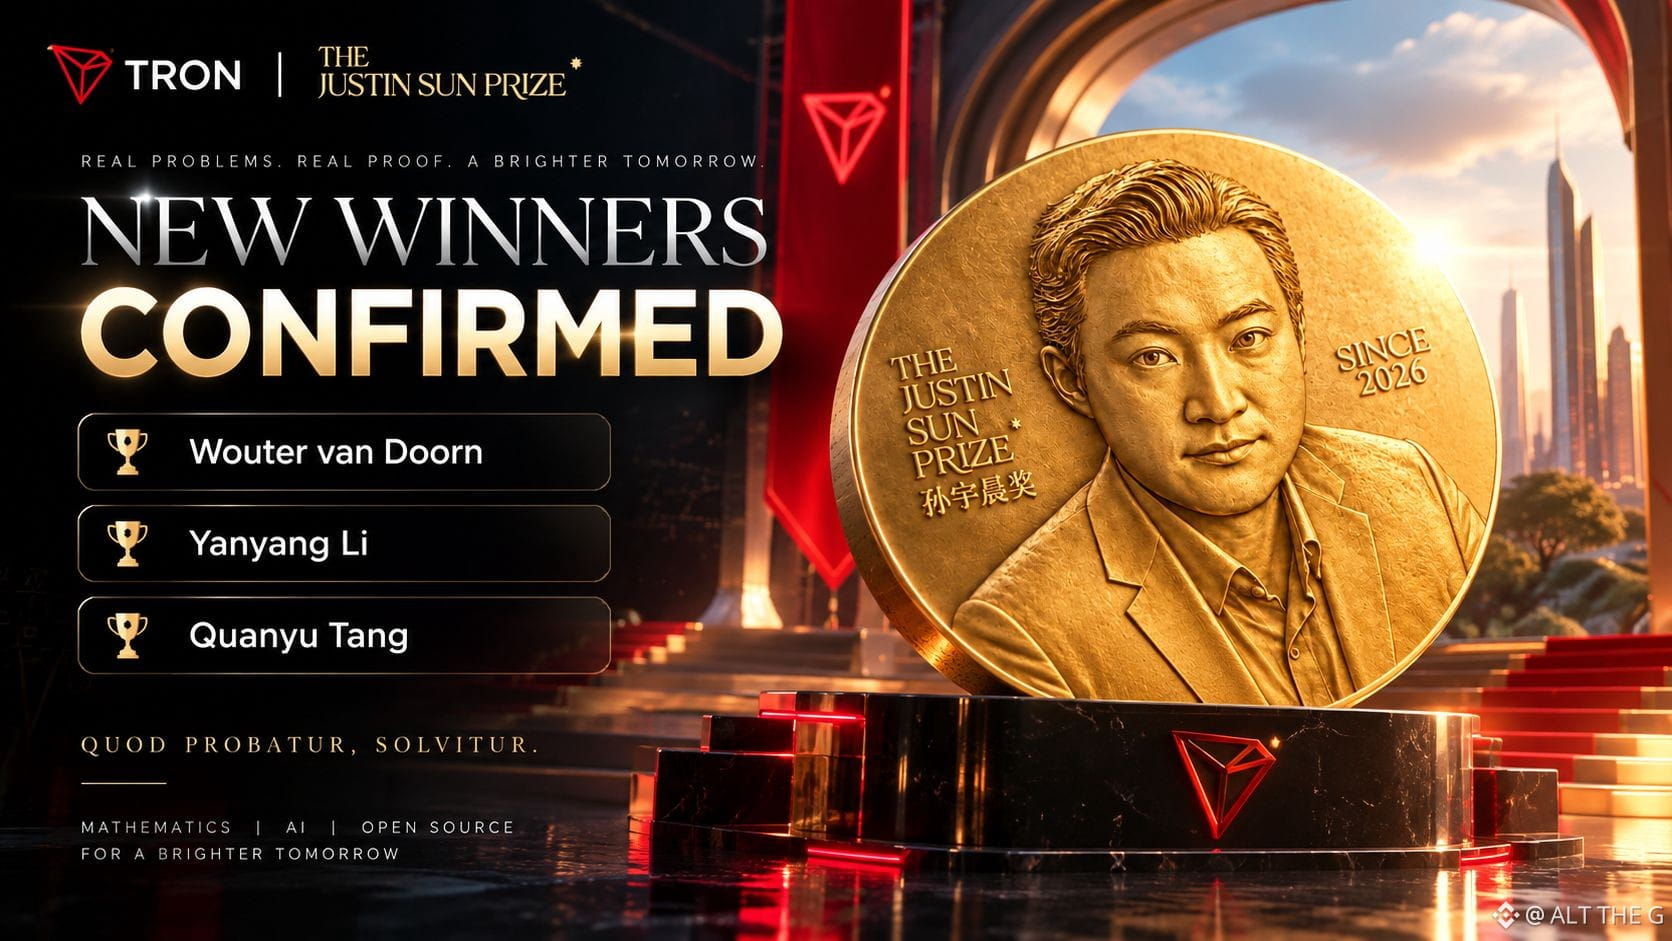
Les premiers lauréats du Justin Sun Prize ont été officiellement annoncés👏
Félicitations à Wouter van Doorn, Yanyang Li et Quanyu Tang, qui ont réussi à résoudre des problèmes du catalogue d’Erdős. Il s’agit d’une nouvelle étape importante pour ce projet, dont le principe est très clair : récompenser les travaux mathématiques qui peuvent être réellement démontrés, vérifiés et confirmés.
Ce qui est intéressant avec le Justin Sun Prize, c’est que le projet ne privilégie pas la renommée, l’université ou le statut des participants. Il s’appuie sur une liste de problèmes ouverte et met l’accent sur des travaux vérifiables. Parmi les participants, certains résolvent des problèmes mathématiques, tandis que d’autres contribuent à transformer ces solutions en preuves Lean vérifiables par une machine.
À ce jour, la banque de problèmes du projet contient plus de 1 000 problèmes, ainsi que des informations publiques sur les candidats, les preuves de vérification et les prix déjà confirmés.
#TRONGlobalFriends #TGF #Tron #justinsunprize #formalverification
Les premiers lauréats du Justin Sun Prize ont été officiellement annoncés👏
Félicitations à Wouter van Doorn, Yanyang Li et Quanyu Tang, qui ont réussi à résoudre des problèmes du catalogue d’Erdős. Il s’agit d’une nouvelle étape importante pour ce projet, dont le principe est très clair : récompenser les travaux mathématiques qui peuvent être réellement démontrés, vérifiés et confirmés.
Ce qui est intéressant avec le Justin Sun Prize, c’est que le projet ne privilégie pas la renommée, l’université ou le statut des participants. Il s’appuie sur une liste de problèmes ouverte et met l’accent sur des travaux vérifiables. Parmi les participants, certains résolvent des problèmes mathématiques, tandis que d’autres contribuent à transformer ces solutions en preuves Lean vérifiables par une machine.
À ce jour, la banque de problèmes du projet contient plus de 1 000 problèmes, ainsi que des informations publiques sur les candidats, les preuves de vérification et les prix déjà confirmés.
#TRONGlobalFriends #TGF #Tron #justinsunprize #formalverification
Félicitations à Wouter van Doorn, Yanyang Li et Quanyu Tang, qui ont réussi à résoudre des problèmes du catalogue d’Erdős. Il s’agit d’une nouvelle étape importante pour ce projet, dont le principe est très clair : récompenser les travaux mathématiques qui peuvent être réellement démontrés, vérifiés et confirmés.
Ce qui est intéressant avec le Justin Sun Prize, c’est que le projet ne privilégie pas la renommée, l’université ou le statut des participants. Il s’appuie sur une liste de problèmes ouverte et met l’accent sur des travaux vérifiables. Parmi les participants, certains résolvent des problèmes mathématiques, tandis que d’autres contribuent à transformer ces solutions en preuves Lean vérifiables par une machine.
À ce jour, la banque de problèmes du projet contient plus de 1 000 problèmes, ainsi que des informations publiques sur les candidats, les preuves de vérification et les prix déjà confirmés.
#TRONGlobalFriends #TGF #Tron #justinsunprize #formalverification
160
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanBTCReboundAfterFallingBelow60K?
0 vues
217 mentions
2
#GlobalStocksFaceLongestLosingStreakSince2023
0 vues
326 mentions
3
#AnthropicPlungesTowardIPOPriceonDay2
0 vues
71 mentions
4
#GaoTengBitcoinETFListsOnHKEX
0 vues
292 mentions
5
#TradFiForBeginners
946,825 vues
5,601 mentions
6
#NvidiaBoardReportedlySplitOverHuang’sReturn
258,674 vues
2,462 mentions
7
#TetherBurns8BillionUSDTInPast20Days
0 vues
114 mentions
8
#BitcoinWalletSignatureFlawExploitableWithinSeconds
0 vues
51 mentions
9
#CanGTA6'sLaunchLiftTTWOShares?
207,868 vues
1,740 mentions
10
#HongKongProposesSFCLicensingForFourVirtualAssetServices
404 vues
32 mentions