
#fomopeek
fomopeek
10,441 vues
19 mentions
Populaire
Récents

·
--
Article
⚠️Même l’iPhone n’est pas sûr ! Comment un logiciel malveillant nommé FomoPeek s’infiltre-t-il dans les portefeuilles de cryptomonnaies ?🚨 Alerte de sécurité urgente : le logiciel malveillant « FomoPeek » cible les iPhones pour voler des cryptos !
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
⚠️Même l’iPhone n’est pas sûr ! Comment un logiciel malveillant nommé FomoPeek s’infiltre-t-il dans les portefeuilles de cryptomonnaies ?
🚨 Alerte de sécurité urgente : le logiciel malveillant « FomoPeek » cible les iPhones pour voler des cryptos !
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
1
147
·
--
📰 Cette fois, FomoPeek a été piraté : le plus glaçant n’est pas le faux site, mais le fait que les utilisateurs n’ont pas cliqué sur un contrat malveillant, ni collé volontairement une phrase mnémonique, et que pourtant les avoirs du portefeuille dans leur téléphone ont été vidés directement.
D’après le compte rendu de SlowMist et de l’équipe sécurité d’OKX, les versions FomoPeek 1.1 à 1.2 intègrent du code d’exploitation du noyau iOS. Celui-ci peut, selon les différents modèles et versions de système, obtenir des privilèges (privilège escalation), contourner le bac à sable des applications, lire le trousseau système (Keychain), voire scanner d’autres données de portefeuilles et des mémos sur le même appareil, avant d’exfiltrer silencieusement les clés privées en clair.
🔥 Le plus embêtant, c’est que ce type d’attaque ne passe pas forcément par du phishing grossier. Les pirates peuvent d’abord recruter via des KOL, promouvoir l’application, puis s’appuyer sur des fonctionnalités réelles et un mécanisme de commissions pour réduire la méfiance. Une fois les installations et les avoirs ciblés suffisamment accumulés, ils ne libèrent le code malveillant qu’à ce moment-là. Honnêtement, « tout le monde chez les pros l’utilise » n’est plus une preuve de sécurité.
💡 Pour la sécurité des clés privées, il faut revenir à l’isolation physique : ne conservez pas la phrase mnémonique dans la Galerie, Notes, un service cloud, des brouillons d’e-mail ou une application de messagerie. Et ne faites pas de copier-coller entre téléphone et ordinateur. La méthode la plus sûre consiste à la recopier hors ligne, à sauvegarder les actifs clés sur une plaque/matériau métallique dédié à la phrase mnémonique, puis à les stocker séparément.
👀 Pensez aussi à segmenter l’équipement. Sur la machine principale, n’installez que les outils natifs du système, les validateurs officiels et les applications dédiées aux portefeuilles matériels ; la machine de secours sert à tweeter, tester de nouveaux outils et faire tourner un bot de commissions. L’idée de répartition des fonds donnée dans l’article est la suivante : la majeure partie dans un portefeuille froid ou en multi-signature ; une partie intermédiaire dans un environnement isolé ; et seulement une petite quantité dans un portefeuille chaud pour des interactions à haut risque.
🤔 Auparavant, stockiez-vous la phrase mnémonique sur votre téléphone ? Et maintenant, préparez-vous peut-être une « machine à essayer le poison » dédiée ?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
📰 Cette fois, FomoPeek a été piraté : le plus glaçant n’est pas le faux site, mais le fait que les utilisateurs n’ont pas cliqué sur un contrat malveillant, ni collé volontairement une phrase mnémonique, et que pourtant les avoirs du portefeuille dans leur téléphone ont été vidés directement.
D’après le compte rendu de SlowMist et de l’équipe sécurité d’OKX, les versions FomoPeek 1.1 à 1.2 intègrent du code d’exploitation du noyau iOS. Celui-ci peut, selon les différents modèles et versions de système, obtenir des privilèges (privilège escalation), contourner le bac à sable des applications, lire le trousseau système (Keychain), voire scanner d’autres données de portefeuilles et des mémos sur le même appareil, avant d’exfiltrer silencieusement les clés privées en clair.
🔥 Le plus embêtant, c’est que ce type d’attaque ne passe pas forcément par du phishing grossier. Les pirates peuvent d’abord recruter via des KOL, promouvoir l’application, puis s’appuyer sur des fonctionnalités réelles et un mécanisme de commissions pour réduire la méfiance. Une fois les installations et les avoirs ciblés suffisamment accumulés, ils ne libèrent le code malveillant qu’à ce moment-là. Honnêtement, « tout le monde chez les pros l’utilise » n’est plus une preuve de sécurité.
💡 Pour la sécurité des clés privées, il faut revenir à l’isolation physique : ne conservez pas la phrase mnémonique dans la Galerie, Notes, un service cloud, des brouillons d’e-mail ou une application de messagerie. Et ne faites pas de copier-coller entre téléphone et ordinateur. La méthode la plus sûre consiste à la recopier hors ligne, à sauvegarder les actifs clés sur une plaque/matériau métallique dédié à la phrase mnémonique, puis à les stocker séparément.
👀 Pensez aussi à segmenter l’équipement. Sur la machine principale, n’installez que les outils natifs du système, les validateurs officiels et les applications dédiées aux portefeuilles matériels ; la machine de secours sert à tweeter, tester de nouveaux outils et faire tourner un bot de commissions. L’idée de répartition des fonds donnée dans l’article est la suivante : la majeure partie dans un portefeuille froid ou en multi-signature ; une partie intermédiaire dans un environnement isolé ; et seulement une petite quantité dans un portefeuille chaud pour des interactions à haut risque.
🤔 Auparavant, stockiez-vous la phrase mnémonique sur votre téléphone ? Et maintenant, préparez-vous peut-être une « machine à essayer le poison » dédiée ?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
D’après le compte rendu de SlowMist et de l’équipe sécurité d’OKX, les versions FomoPeek 1.1 à 1.2 intègrent du code d’exploitation du noyau iOS. Celui-ci peut, selon les différents modèles et versions de système, obtenir des privilèges (privilège escalation), contourner le bac à sable des applications, lire le trousseau système (Keychain), voire scanner d’autres données de portefeuilles et des mémos sur le même appareil, avant d’exfiltrer silencieusement les clés privées en clair.
🔥 Le plus embêtant, c’est que ce type d’attaque ne passe pas forcément par du phishing grossier. Les pirates peuvent d’abord recruter via des KOL, promouvoir l’application, puis s’appuyer sur des fonctionnalités réelles et un mécanisme de commissions pour réduire la méfiance. Une fois les installations et les avoirs ciblés suffisamment accumulés, ils ne libèrent le code malveillant qu’à ce moment-là. Honnêtement, « tout le monde chez les pros l’utilise » n’est plus une preuve de sécurité.
💡 Pour la sécurité des clés privées, il faut revenir à l’isolation physique : ne conservez pas la phrase mnémonique dans la Galerie, Notes, un service cloud, des brouillons d’e-mail ou une application de messagerie. Et ne faites pas de copier-coller entre téléphone et ordinateur. La méthode la plus sûre consiste à la recopier hors ligne, à sauvegarder les actifs clés sur une plaque/matériau métallique dédié à la phrase mnémonique, puis à les stocker séparément.
👀 Pensez aussi à segmenter l’équipement. Sur la machine principale, n’installez que les outils natifs du système, les validateurs officiels et les applications dédiées aux portefeuilles matériels ; la machine de secours sert à tweeter, tester de nouveaux outils et faire tourner un bot de commissions. L’idée de répartition des fonds donnée dans l’article est la suivante : la majeure partie dans un portefeuille froid ou en multi-signature ; une partie intermédiaire dans un environnement isolé ; et seulement une petite quantité dans un portefeuille chaud pour des interactions à haut risque.
🤔 Auparavant, stockiez-vous la phrase mnémonique sur votre téléphone ? Et maintenant, préparez-vous peut-être une « machine à essayer le poison » dédiée ?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
67

Surveillez vos portefeuilles iOS pour FomoPeek
Binance a averti les utilisateurs d’iPhone et d’iPad au sujet du malware FomoPeek. Les versions 1.1 et 1.2 peuvent exposer des clés privées et des phrases de récupération, constituant une menace directe pour la sécurité des portefeuilles mobiles.
#FomoPeek #iOSSecurity
Surveillez vos portefeuilles iOS pour FomoPeek
Binance a averti les utilisateurs d’iPhone et d’iPad au sujet du malware FomoPeek. Les versions 1.1 et 1.2 peuvent exposer des clés privées et des phrases de récupération, constituant une menace directe pour la sécurité des portefeuilles mobiles.
#FomoPeek #iOSSecurity
Binance a averti les utilisateurs d’iPhone et d’iPad au sujet du malware FomoPeek. Les versions 1.1 et 1.2 peuvent exposer des clés privées et des phrases de récupération, constituant une menace directe pour la sécurité des portefeuilles mobiles.
#FomoPeek #iOSSecurity
33

📅 L’agenda de cette semaine réunit des débats stratégiques sur les politiques publiques, les finances décentralisées et l’innovation technologique.
Entre le 21 et le 27 septembre, on retiendra notamment :
🔹 Bitcoin Policy Summit 2026 (22 septembre).
🔹 CMS Financial Innovation (du 22 au 23 septembre).
🔹 The Block 2026 (du 23 au 24 septembre).
🔹 Finnosummit 2026 (du 23 au 24 septembre).
📆 Consultez l’intégralité ici.
🚨 FomoPeek a dépassé la revue d’Apple tout en dissimulant un exploit capable de briser l’isolation d’iOS et d’accéder à des clés privées enregistrées dans d’autres applications. SlowMist et 0K× ont confirmé le code malveillant.
🇺🇸 Co1nbas3 négocie avec le Trésor et le Commerce l’implémentation de la Réserve de Bitcoin, tandis que le Congrès cherche à lui apporter un appui légal et à définir qui administrera les fonds.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
📅 L’agenda de cette semaine réunit des débats stratégiques sur les politiques publiques, les finances décentralisées et l’innovation technologique.
Entre le 21 et le 27 septembre, on retiendra notamment :
🔹 Bitcoin Policy Summit 2026 (22 septembre).
🔹 CMS Financial Innovation (du 22 au 23 septembre).
🔹 The Block 2026 (du 23 au 24 septembre).
🔹 Finnosummit 2026 (du 23 au 24 septembre).
📆 Consultez l’intégralité ici.
🚨 FomoPeek a dépassé la revue d’Apple tout en dissimulant un exploit capable de briser l’isolation d’iOS et d’accéder à des clés privées enregistrées dans d’autres applications. SlowMist et 0K× ont confirmé le code malveillant.
🇺🇸 Co1nbas3 négocie avec le Trésor et le Commerce l’implémentation de la Réserve de Bitcoin, tandis que le Congrès cherche à lui apporter un appui légal et à définir qui administrera les fonds.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
Entre le 21 et le 27 septembre, on retiendra notamment :
🔹 Bitcoin Policy Summit 2026 (22 septembre).
🔹 CMS Financial Innovation (du 22 au 23 septembre).
🔹 The Block 2026 (du 23 au 24 septembre).
🔹 Finnosummit 2026 (du 23 au 24 septembre).
📆 Consultez l’intégralité ici.
🚨 FomoPeek a dépassé la revue d’Apple tout en dissimulant un exploit capable de briser l’isolation d’iOS et d’accéder à des clés privées enregistrées dans d’autres applications. SlowMist et 0K× ont confirmé le code malveillant.
🇺🇸 Co1nbas3 négocie avec le Trésor et le Commerce l’implémentation de la Réserve de Bitcoin, tandis que le Congrès cherche à lui apporter un appui légal et à définir qui administrera les fonds.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
287
Une application iOS malveillante nommée FomoPeek a été liée à un vol de crypto de 580K. L’application a utilisé des exploits du noyau iOS pour contourner les restrictions du sandbox et accéder à des données sensibles provenant d’autres applications.
#FomoPeek #iOSSecurity
Une application iOS malveillante nommée FomoPeek a été liée à un vol de crypto de 580K. L’application a utilisé des exploits du noyau iOS pour contourner les restrictions du sandbox et accéder à des données sensibles provenant d’autres applications.
#FomoPeek #iOSSecurity
#FomoPeek #iOSSecurity
42
·
--
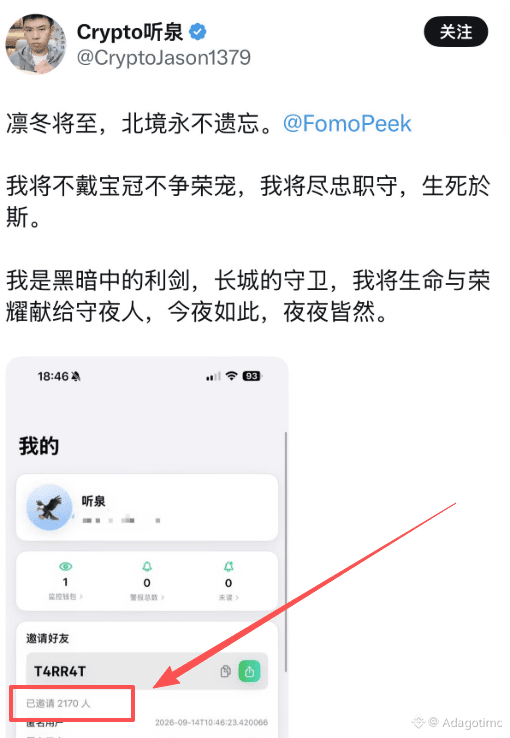
Quand je l’ai vu pour la première fois, tout le monde en bas ne faisait que faire des éloges, en disant à quel point la ligne était énorme. Après que quelque chose s’est produit, ce n’était plus que des critiques—#fomopeek
Quand je l’ai vu pour la première fois, tout le monde en bas ne faisait que faire des éloges, en disant à quel point la ligne était énorme. Après que quelque chose s’est produit, ce n’était plus que des critiques—#fomopeek
172

·
--
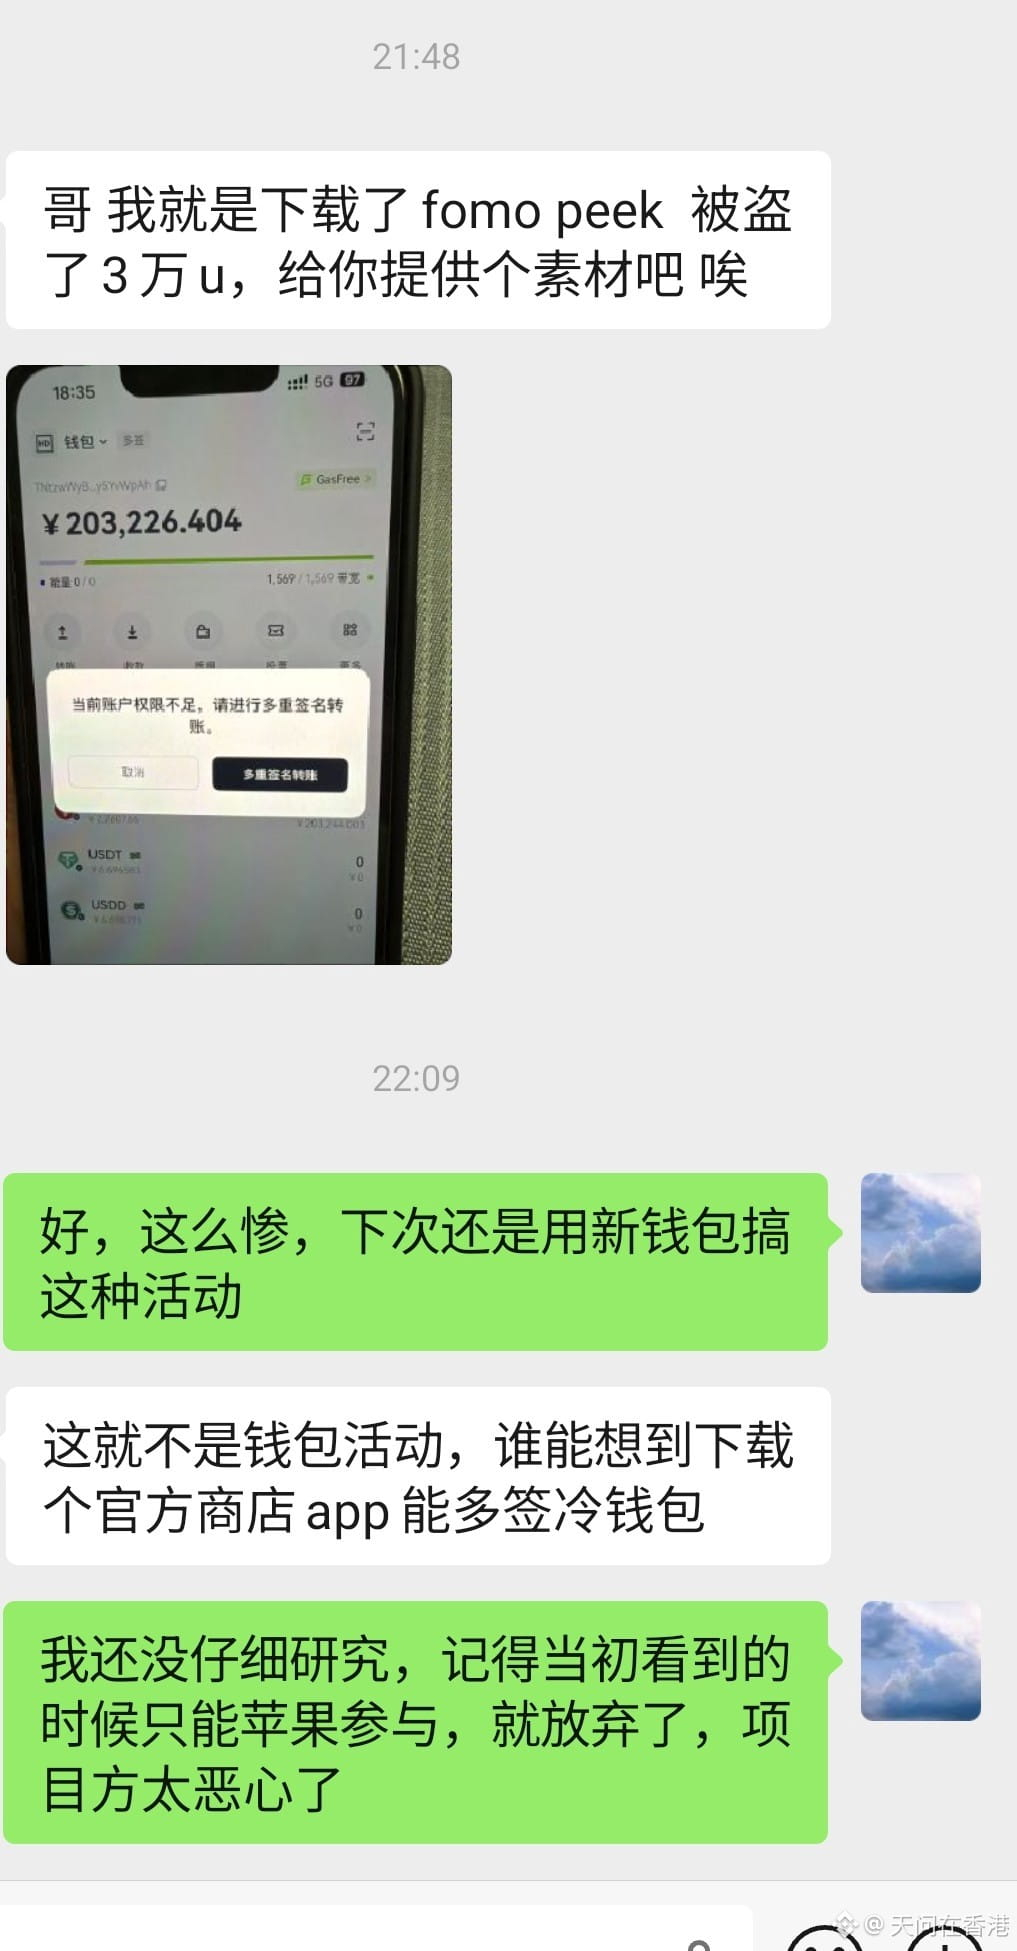
Un de vos frères est déjà tombé dans le piège
Il y a quelques jours, ceux qui ont utilisé Fomo Peek : allez vite le désinstaller
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
Un de vos frères est déjà tombé dans le piège
Il y a quelques jours, ceux qui ont utilisé Fomo Peek : allez vite le désinstaller
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
Il y a quelques jours, ceux qui ont utilisé Fomo Peek : allez vite le désinstaller
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
22
1
93
16.4k

·
--
#FomoPeek Cette vague de vol de crypto : les punitions ne doivent pas viser uniquement les utilisateurs.
Une application clairement “toxique” peut passer la validation de l’App Store, et, de plus, iOS possède une faille de sandbox permettant à une application de lire la clé privée d’une autre application. Le problème vient de la plateforme, pas de la “main trop curieuse” des particuliers.
@Apple @johnternus Vous êtes entièrement responsables !
Rappel d’alarme : les phrases de récupération / les clés privées ne doivent jamais être saisies dans une application. Pour les montants importants, utilisez un portefeuille matériel ou une configuration d’auto-hébergement isolée. Sur iOS, s’il y a une nouvelle version, mettez-la à jour activement !
Je suis justement de la vieille école, celui qui ne met jamais à jour : mon objectif, c’est de sauver des vies avec peu de moyens ! 🥲 Je mérite d’être réprimandé !
#FomoPeek Cette vague de vol de crypto : les punitions ne doivent pas viser uniquement les utilisateurs.
Une application clairement “toxique” peut passer la validation de l’App Store, et, de plus, iOS possède une faille de sandbox permettant à une application de lire la clé privée d’une autre application. Le problème vient de la plateforme, pas de la “main trop curieuse” des particuliers.
@Apple @johnternus Vous êtes entièrement responsables !
Rappel d’alarme : les phrases de récupération / les clés privées ne doivent jamais être saisies dans une application. Pour les montants importants, utilisez un portefeuille matériel ou une configuration d’auto-hébergement isolée. Sur iOS, s’il y a une nouvelle version, mettez-la à jour activement !
Je suis justement de la vieille école, celui qui ne met jamais à jour : mon objectif, c’est de sauver des vies avec peu de moyens ! 🥲 Je mérite d’être réprimandé !
Une application clairement “toxique” peut passer la validation de l’App Store, et, de plus, iOS possède une faille de sandbox permettant à une application de lire la clé privée d’une autre application. Le problème vient de la plateforme, pas de la “main trop curieuse” des particuliers.
@Apple @johnternus Vous êtes entièrement responsables !
Rappel d’alarme : les phrases de récupération / les clés privées ne doivent jamais être saisies dans une application. Pour les montants importants, utilisez un portefeuille matériel ou une configuration d’auto-hébergement isolée. Sur iOS, s’il y a une nouvelle version, mettez-la à jour activement !
Je suis justement de la vieille école, celui qui ne met jamais à jour : mon objectif, c’est de sauver des vies avec peu de moyens ! 🥲 Je mérite d’être réprimandé !
122
·
--
Mise à jour la plus récente concernant l’affaire #FOMOPEEK : Les données d’authentification indiquent que les fonds dérobés ont été transférés du portefeuille de l’attaque vers une station de relais, puis vers deux nouveaux portefeuilles de stockage. Fait notable, l’un de ces portefeuilles a été créé exactement le jour où l’attaque a eu lieu.
👀 Market Watch : Surveillez de près les mouvements des #altcoin liên quan liés dans le système.
#RSSNew #AIStocksWhatNext
Mise à jour la plus récente concernant l’affaire #FOMOPEEK : Les données d’authentification indiquent que les fonds dérobés ont été transférés du portefeuille de l’attaque vers une station de relais, puis vers deux nouveaux portefeuilles de stockage. Fait notable, l’un de ces portefeuilles a été créé exactement le jour où l’attaque a eu lieu.
👀 Market Watch : Surveillez de près les mouvements des #altcoin liên quan liés dans le système.
#RSSNew #AIStocksWhatNext
👀 Market Watch : Surveillez de près les mouvements des #altcoin liên quan liés dans le système.
#RSSNew #AIStocksWhatNext
20
Une application malveillante de l’App Store iOS appelée FomoPeek a utilisé une attaque du noyau pour échapper à la sandbox d’Apple et voler des données de portefeuilles de cryptomonnaies. L’incident de FomoPeek met en lumière l’un des vecteurs d’attaque les plus sophistiqués et dangereux détectés récemment dans l’écosystème mobile d’Apple. Le cabinet SlowMist, avec des équipes d’échange comme 0K×, a relié la faille au vol d’environ 580.000 $ US du token USDT.
L’application originale, dans sa version 1.0, était propre. Cependant, les versions 1.1 et 1.2, publiées via l’App Store les 9 et 12 septembre, respectivement, ont introduit des modules malveillants capables de charger un framework d’exploitation du noyau. Par la suite, la version 1.3 a supprimé ces composants afin d’essayer d’effacer les traces.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
{web3_wallet_create}(10x75231f58b43240c9718dd58b4967c5114342a86c)
Une application malveillante de l’App Store iOS appelée FomoPeek a utilisé une attaque du noyau pour échapper à la sandbox d’Apple et voler des données de portefeuilles de cryptomonnaies. L’incident de FomoPeek met en lumière l’un des vecteurs d’attaque les plus sophistiqués et dangereux détectés récemment dans l’écosystème mobile d’Apple. Le cabinet SlowMist, avec des équipes d’échange comme 0K×, a relié la faille au vol d’environ 580.000 $ US du token USDT.
L’application originale, dans sa version 1.0, était propre. Cependant, les versions 1.1 et 1.2, publiées via l’App Store les 9 et 12 septembre, respectivement, ont introduit des modules malveillants capables de charger un framework d’exploitation du noyau. Par la suite, la version 1.3 a supprimé ces composants afin d’essayer d’effacer les traces.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
L’application originale, dans sa version 1.0, était propre. Cependant, les versions 1.1 et 1.2, publiées via l’App Store les 9 et 12 septembre, respectivement, ont introduit des modules malveillants capables de charger un framework d’exploitation du noyau. Par la suite, la version 1.3 a supprimé ces composants afin d’essayer d’effacer les traces.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
69
·
--
🚨 ALERTE SÉCURITÉ POUR LES UTILISATEURS DE CRYPTO !
Des informations circulent selon lesquelles les versions 1.1–1.2 de $FomoPeek pourraient contenir un code malveillant visant les utilisateurs d’iPhone. D’après SlowMist, l’application exploiterait prétendument des vulnérabilités iOS pour accéder à des informations sensibles, notamment les données du portefeuille, les clés privées, les phrases de récupération, les identifiants, les chats et les fichiers.
⚠️ Binance exhorte les utilisateurs concernés à supprimer l’application immédiatement, à créer un nouveau portefeuille sur un appareil propre, puis à transférer les actifs vers ce nouveau portefeuille.
Si vous avez installé FomoPeek, ne tenez pas compte de cet avertissement. Protégez d’abord vos fonds et vérifiez toutes les consignes de sécurité via des sources officielles.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
🚨 ALERTE SÉCURITÉ POUR LES UTILISATEURS DE CRYPTO !
Des informations circulent selon lesquelles les versions 1.1–1.2 de $FomoPeek pourraient contenir un code malveillant visant les utilisateurs d’iPhone. D’après SlowMist, l’application exploiterait prétendument des vulnérabilités iOS pour accéder à des informations sensibles, notamment les données du portefeuille, les clés privées, les phrases de récupération, les identifiants, les chats et les fichiers.
⚠️ Binance exhorte les utilisateurs concernés à supprimer l’application immédiatement, à créer un nouveau portefeuille sur un appareil propre, puis à transférer les actifs vers ce nouveau portefeuille.
Si vous avez installé FomoPeek, ne tenez pas compte de cet avertissement. Protégez d’abord vos fonds et vérifiez toutes les consignes de sécurité via des sources officielles.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
Des informations circulent selon lesquelles les versions 1.1–1.2 de $FomoPeek pourraient contenir un code malveillant visant les utilisateurs d’iPhone. D’après SlowMist, l’application exploiterait prétendument des vulnérabilités iOS pour accéder à des informations sensibles, notamment les données du portefeuille, les clés privées, les phrases de récupération, les identifiants, les chats et les fichiers.
⚠️ Binance exhorte les utilisateurs concernés à supprimer l’application immédiatement, à créer un nouveau portefeuille sur un appareil propre, puis à transférer les actifs vers ce nouveau portefeuille.
Si vous avez installé FomoPeek, ne tenez pas compte de cet avertissement. Protégez d’abord vos fonds et vérifiez toutes les consignes de sécurité via des sources officielles.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
97
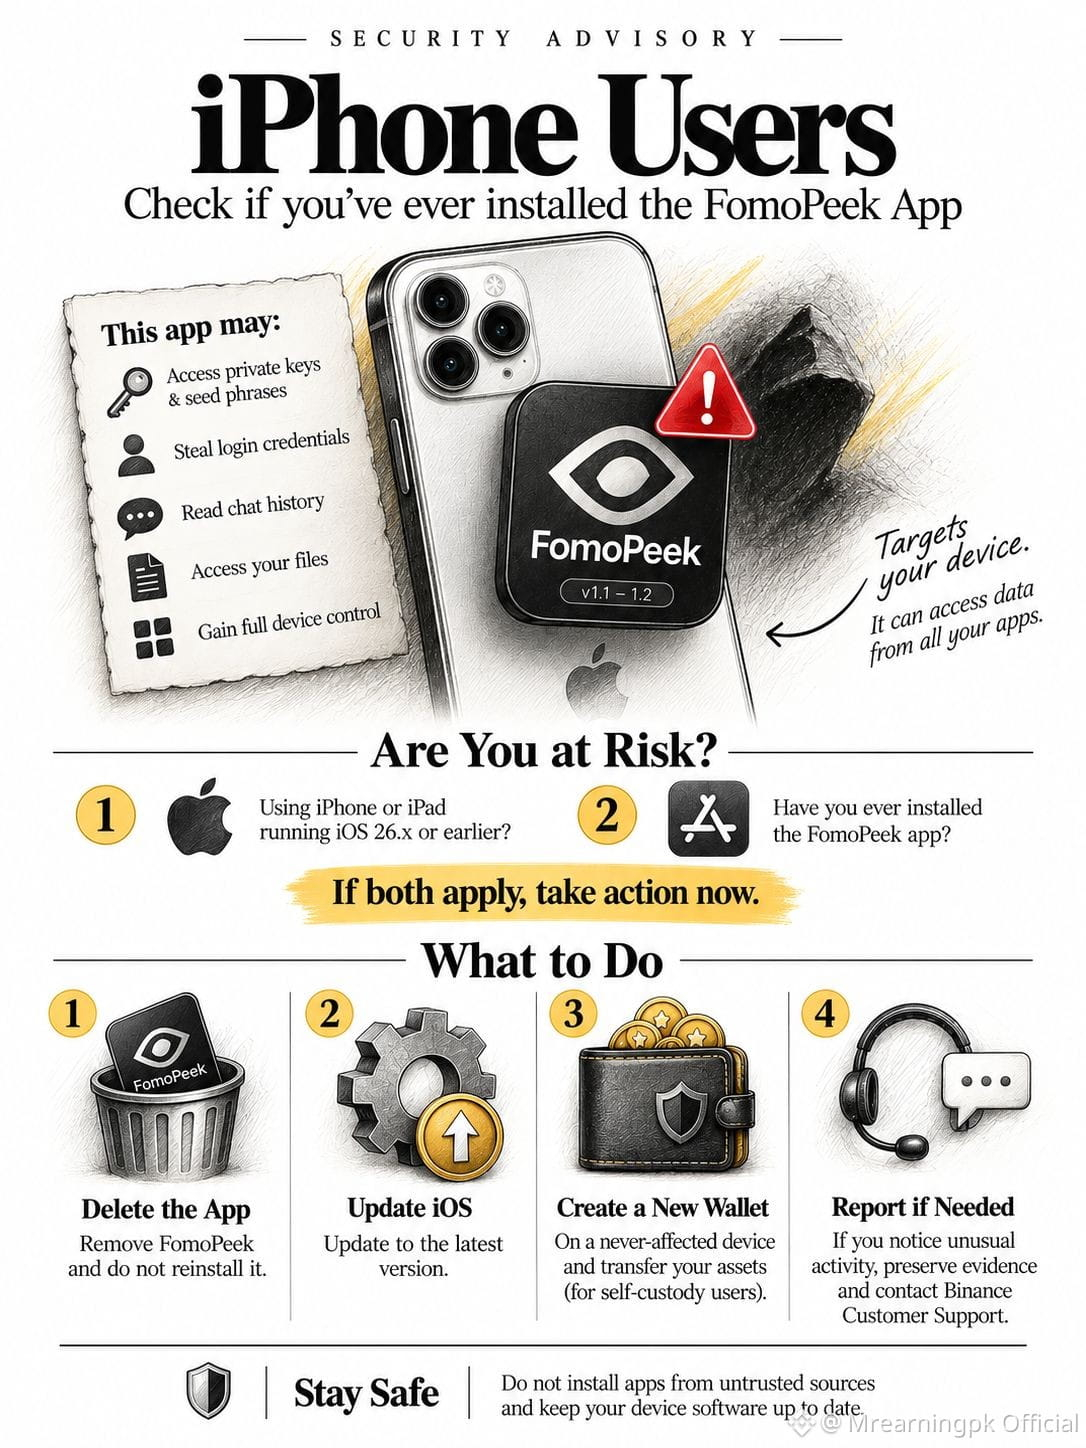
🚨 ALERTE SÉCURITÉ — Utilisateurs d’iPhone ⚠️
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
🚨 ALERTE SÉCURITÉ — Utilisateurs d’iPhone ⚠️
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
140
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceWithdrawalScamWarning
42,941 vues
662 mentions
2
#USMidtermElections
607,870 vues
3,232 mentions
3
#USOctoberNFP-AreRateCutsStillPossible
48,924 vues
542 mentions
4
#AppleEarningsAhead-CanStockHitNewHigh
18,874 vues
386 mentions
5
#Verify1to1BinanceReserves
41,836 vues
419 mentions
6
#BinanceRestores28FiatWithdrawals
160,652 vues
1,045 mentions
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
7,748 vues
18 mentions
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
751 vues
16 mentions
9
#BinanceProcesses$4.65BWithdrawals
119,373 vues
368 mentions
10
#HKMALaunchesSAGEAgenticFinanceProject
4,403 vues
187 mentions