
#btcpayserver
btcpayserver
7,953 vues
37 mentions
Populaire
Récents
·
--
BTCPay Server pointe du doigt les anciennes versions dans son enquête de sécurité
Le 2 novembre 2026, BTCPay Server a indiqué avoir identifié un vecteur d’attaque visant les installations utilisant la version 2.4.1 ou une version antérieure, après avoir reçu des signalements de retraits non autorisés depuis des portefeuilles hébergés sur des serveurs.
L’équipe a indiqué ne pas avoir reçu de signalements crédibles de vidage de portefeuilles sur la version 2.4.7 et a rappelé l’importance d’effectuer les mises à jour. L’absence de signalements ne constitue pas une garantie de sécurité.
BTCPay est un logiciel libre destiné à recevoir des paiements, axé sur le BTC. Sa documentation distingue les portefeuilles externes, qui ne partagent qu’une clé publique, des portefeuilles chauds, dont les clés restent sur le serveur.
La version 2.4.7 a été publiée le 29 octobre, avant l’avis de novembre. Le projet propose également des intégrations facultatives de LTC et de DOGE, maintenues par leurs communautés respectives.
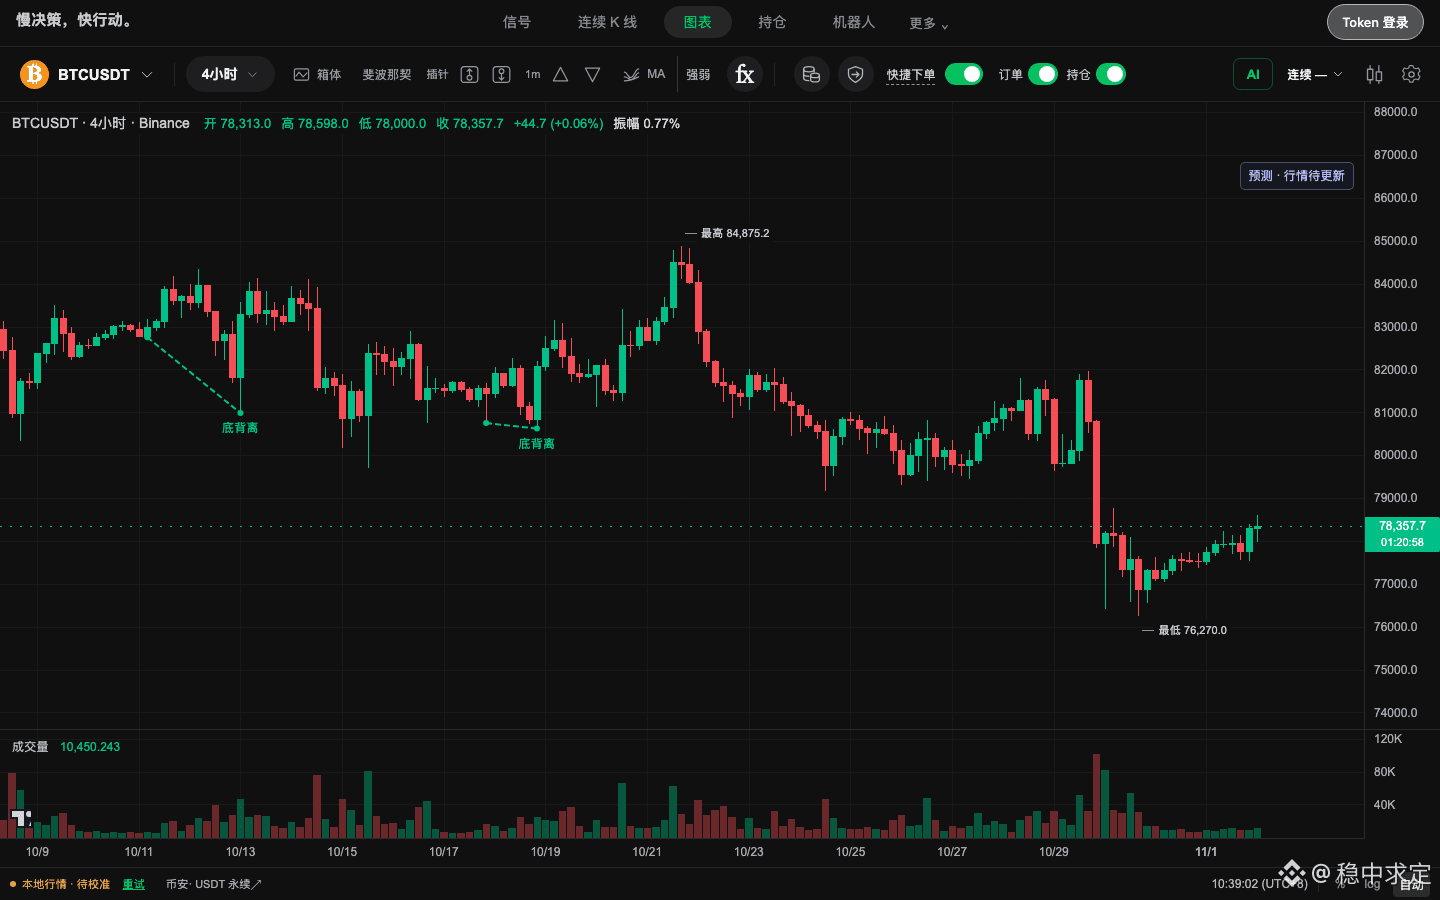
Contexte public : à 12:36 UTC, le marché spot de Binance affichait le BTC à 77 869,83 USDT, avec une variation de +0,039 % sur 24 heures.
Analyse du marché : l’enquête concerne une infrastructure de paiement. À elle seule, elle ne permet pas d’attribuer les mouvements du BTC à l’incident ni d’en prévoir le cours. Pour évaluer l’ampleur de la situation, les versions concernées, les droits d’accès et les mises à jour officielles sont importants.
$BTC $LTC $DOGE
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#BTCPayServer #Bitcoin #SeguridadCripto #Pagos #EducationFinanciere
BTCPay Server pointe du doigt les anciennes versions dans son enquête de sécurité
Le 2 novembre 2026, BTCPay Server a indiqué avoir identifié un vecteur d’attaque visant les installations utilisant la version 2.4.1 ou une version antérieure, après avoir reçu des signalements de retraits non autorisés depuis des portefeuilles hébergés sur des serveurs.
L’équipe a indiqué ne pas avoir reçu de signalements crédibles de vidage de portefeuilles sur la version 2.4.7 et a rappelé l’importance d’effectuer les mises à jour. L’absence de signalements ne constitue pas une garantie de sécurité.
BTCPay est un logiciel libre destiné à recevoir des paiements, axé sur le BTC. Sa documentation distingue les portefeuilles externes, qui ne partagent qu’une clé publique, des portefeuilles chauds, dont les clés restent sur le serveur.
La version 2.4.7 a été publiée le 29 octobre, avant l’avis de novembre. Le projet propose également des intégrations facultatives de LTC et de DOGE, maintenues par leurs communautés respectives.
Contexte public : à 12:36 UTC, le marché spot de Binance affichait le BTC à 77 869,83 USDT, avec une variation de +0,039 % sur 24 heures.
Analyse du marché : l’enquête concerne une infrastructure de paiement. À elle seule, elle ne permet pas d’attribuer les mouvements du BTC à l’incident ni d’en prévoir le cours. Pour évaluer l’ampleur de la situation, les versions concernées, les droits d’accès et les mises à jour officielles sont importants.
$BTC $LTC $DOGE
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#BTCPayServer #Bitcoin #SeguridadCripto #Pagos #EducationFinanciere
Le 2 novembre 2026, BTCPay Server a indiqué avoir identifié un vecteur d’attaque visant les installations utilisant la version 2.4.1 ou une version antérieure, après avoir reçu des signalements de retraits non autorisés depuis des portefeuilles hébergés sur des serveurs.
L’équipe a indiqué ne pas avoir reçu de signalements crédibles de vidage de portefeuilles sur la version 2.4.7 et a rappelé l’importance d’effectuer les mises à jour. L’absence de signalements ne constitue pas une garantie de sécurité.
BTCPay est un logiciel libre destiné à recevoir des paiements, axé sur le BTC. Sa documentation distingue les portefeuilles externes, qui ne partagent qu’une clé publique, des portefeuilles chauds, dont les clés restent sur le serveur.
La version 2.4.7 a été publiée le 29 octobre, avant l’avis de novembre. Le projet propose également des intégrations facultatives de LTC et de DOGE, maintenues par leurs communautés respectives.
Contexte public : à 12:36 UTC, le marché spot de Binance affichait le BTC à 77 869,83 USDT, avec une variation de +0,039 % sur 24 heures.
Analyse du marché : l’enquête concerne une infrastructure de paiement. À elle seule, elle ne permet pas d’attribuer les mouvements du BTC à l’incident ni d’en prévoir le cours. Pour évaluer l’ampleur de la situation, les versions concernées, les droits d’accès et les mises à jour officielles sont importants.
$BTC $LTC $DOGE
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#BTCPayServer #Bitcoin #SeguridadCripto #Pagos #EducationFinanciere
89

🛑 BTCPay Server a récemment averti les opérateurs : les anciennes versions du logiciel pourraient être compromises par des attaquants non autorisés, entraînant le siphonnage des fonds des portefeuilles chauds. Selon le rapport, les attaquants exploitent des vulnérabilités connues pour transférer directement des actifs depuis les portefeuilles chauds. Il est donc recommandé de mettre immédiatement hors service les serveurs concernés et de les mettre à jour vers la dernière version.🔧
Cela nous rappelle que la simple attente des confirmations ne suffit pas à garantir la sécurité — attendre n’est pas une mesure de protection. Tant que le système reste en fonctionnement, le risque peut se concrétiser à tout moment. Appliquer rapidement les correctifs et gérer les risques de manière proactive permet souvent de réduire les pertes potentielles plus efficacement que d’attendre passivement.
🔍 Certaines incertitudes subsistent : le montant exact des fonds dérobés, le nombre de nœuds concernés et la méthode complète employée par les attaquants n’ont pas encore été rendus publics. Les opérateurs devraient évaluer leur propre environnement et décider s’ils doivent immédiatement interrompre le service et effectuer la mise à jour.
Ceci ne constitue pas un conseil en investissement.
#加密安全 #热钱包 #BTCPayServer #Write2Earn
🛑 BTCPay Server a récemment averti les opérateurs : les anciennes versions du logiciel pourraient être compromises par des attaquants non autorisés, entraînant le siphonnage des fonds des portefeuilles chauds. Selon le rapport, les attaquants exploitent des vulnérabilités connues pour transférer directement des actifs depuis les portefeuilles chauds. Il est donc recommandé de mettre immédiatement hors service les serveurs concernés et de les mettre à jour vers la dernière version.🔧
Cela nous rappelle que la simple attente des confirmations ne suffit pas à garantir la sécurité — attendre n’est pas une mesure de protection. Tant que le système reste en fonctionnement, le risque peut se concrétiser à tout moment. Appliquer rapidement les correctifs et gérer les risques de manière proactive permet souvent de réduire les pertes potentielles plus efficacement que d’attendre passivement.
🔍 Certaines incertitudes subsistent : le montant exact des fonds dérobés, le nombre de nœuds concernés et la méthode complète employée par les attaquants n’ont pas encore été rendus publics. Les opérateurs devraient évaluer leur propre environnement et décider s’ils doivent immédiatement interrompre le service et effectuer la mise à jour.
Ceci ne constitue pas un conseil en investissement.
#加密安全 #热钱包 #BTCPayServer #Write2Earn
Cela nous rappelle que la simple attente des confirmations ne suffit pas à garantir la sécurité — attendre n’est pas une mesure de protection. Tant que le système reste en fonctionnement, le risque peut se concrétiser à tout moment. Appliquer rapidement les correctifs et gérer les risques de manière proactive permet souvent de réduire les pertes potentielles plus efficacement que d’attendre passivement.
🔍 Certaines incertitudes subsistent : le montant exact des fonds dérobés, le nombre de nœuds concernés et la méthode complète employée par les attaquants n’ont pas encore été rendus publics. Les opérateurs devraient évaluer leur propre environnement et décider s’ils doivent immédiatement interrompre le service et effectuer la mise à jour.
Ceci ne constitue pas un conseil en investissement.
#加密安全 #热钱包 #BTCPayServer #Write2Earn
60
·
--
🚨 BTCPay a précisé les versions visées par l’attaque : 2.4.1 et antérieures
Le 2 novembre, l’équipe de BTCPay Server a indiqué avoir découvert un moyen d’attaquer les installations en version 2.4.1 et antérieure. Pour la version actuelle, 2.4.7, aucun signalement fiable de retrait de fonds des portefeuilles chauds n’a été reçu pour le moment, mais cela ne garantit pas la sécurité.
La manière dont les attaquants ont obtenu les droits d’administrateur fait encore l’objet d’une enquête. La recommandation d’arrêter les serveurs jusqu’à la fin de l’enquête reste valable.
#BTCPayServer #BTC
🚨 BTCPay a précisé les versions visées par l’attaque : 2.4.1 et antérieures
Le 2 novembre, l’équipe de BTCPay Server a indiqué avoir découvert un moyen d’attaquer les installations en version 2.4.1 et antérieure. Pour la version actuelle, 2.4.7, aucun signalement fiable de retrait de fonds des portefeuilles chauds n’a été reçu pour le moment, mais cela ne garantit pas la sécurité.
La manière dont les attaquants ont obtenu les droits d’administrateur fait encore l’objet d’une enquête. La recommandation d’arrêter les serveurs jusqu’à la fin de l’enquête reste valable.
#BTCPayServer #BTC
Le 2 novembre, l’équipe de BTCPay Server a indiqué avoir découvert un moyen d’attaquer les installations en version 2.4.1 et antérieure. Pour la version actuelle, 2.4.7, aucun signalement fiable de retrait de fonds des portefeuilles chauds n’a été reçu pour le moment, mais cela ne garantit pas la sécurité.
La manière dont les attaquants ont obtenu les droits d’administrateur fait encore l’objet d’une enquête. La recommandation d’arrêter les serveurs jusqu’à la fin de l’enquête reste valable.
#BTCPayServer #BTC
3

Actualités :
📢 LABITCONF clôt son édition HODL et cherche un successeur : la Fondation Bitcoin Iberoamérica passe le flambeau
La plus ancienne conférence Bitcoin au monde va changer de mains. LABITCONF a clôturé samedi 31 octobre à Buenos Aires sa 14e édition, baptisée HODL, avec une annonce inattendue : la Fondation Bitcoin Iberoamérica, qui l’a créée en 2013 et la porte depuis, cherchera une personne ou une organisation pour prendre la direction de…
📢 BTCPay Server demande d’éteindre les serveurs : les portefeuilles chauds sont vidés et on ne sait toujours pas comment
BTCPay Server, le logiciel libre grâce auquel des commerces, des médias et des organisations du monde entier acceptent des paiements en bitcoin sans intermédiaires, a demandé dimanche 1er novembre à ses administrateurs d’éteindre immédiatement leurs serveurs. Des signalements font état de portefeuilles chauds vidés sur plusieurs installations et, à l’heure où nous publions cet article, ni le…
#BTCPayServer #BTC #bitcoin #Inversiones #finanzas $BTC $WBTC
Actualités :
📢 LABITCONF clôt son édition HODL et cherche un successeur : la Fondation Bitcoin Iberoamérica passe le flambeau
La plus ancienne conférence Bitcoin au monde va changer de mains. LABITCONF a clôturé samedi 31 octobre à Buenos Aires sa 14e édition, baptisée HODL, avec une annonce inattendue : la Fondation Bitcoin Iberoamérica, qui l’a créée en 2013 et la porte depuis, cherchera une personne ou une organisation pour prendre la direction de…
📢 BTCPay Server demande d’éteindre les serveurs : les portefeuilles chauds sont vidés et on ne sait toujours pas comment
BTCPay Server, le logiciel libre grâce auquel des commerces, des médias et des organisations du monde entier acceptent des paiements en bitcoin sans intermédiaires, a demandé dimanche 1er novembre à ses administrateurs d’éteindre immédiatement leurs serveurs. Des signalements font état de portefeuilles chauds vidés sur plusieurs installations et, à l’heure où nous publions cet article, ni le…
#BTCPayServer #BTC #bitcoin #Inversiones #finanzas $BTC $WBTC
📢 LABITCONF clôt son édition HODL et cherche un successeur : la Fondation Bitcoin Iberoamérica passe le flambeau
La plus ancienne conférence Bitcoin au monde va changer de mains. LABITCONF a clôturé samedi 31 octobre à Buenos Aires sa 14e édition, baptisée HODL, avec une annonce inattendue : la Fondation Bitcoin Iberoamérica, qui l’a créée en 2013 et la porte depuis, cherchera une personne ou une organisation pour prendre la direction de…
📢 BTCPay Server demande d’éteindre les serveurs : les portefeuilles chauds sont vidés et on ne sait toujours pas comment
BTCPay Server, le logiciel libre grâce auquel des commerces, des médias et des organisations du monde entier acceptent des paiements en bitcoin sans intermédiaires, a demandé dimanche 1er novembre à ses administrateurs d’éteindre immédiatement leurs serveurs. Des signalements font état de portefeuilles chauds vidés sur plusieurs installations et, à l’heure où nous publions cet article, ni le…
#BTCPayServer #BTC #bitcoin #Inversiones #finanzas $BTC $WBTC
1
82
·
--
🚨 L’outil de paiement Bitcoin BTCPay Server victime d’un vidage de ses portefeuilles chauds : l’équipe demande en urgence aux opérateurs d’arrêter immédiatement leurs serveurs !
Ce que l’on sait pour l’instant 👇
• BTCPay indique avoir reçu des signalements : les portefeuilles chauds de plusieurs instances ont été vidés par des attaquants non autorisés. L’équipe appelle les opérateurs à commencer par arrêter leurs serveurs avec la commande ./btcpay-down.sh
• Le fondateur Nicolas Dorier estime dans un premier temps que la plupart des instances touchées utilisent des versions antérieures à la 2.4.2 et que les attaquants ont obtenu les droits d’administrateur. Son serveur public (2.4.7) n’a pas été touché pour le moment.
• Le montant total des pertes, le nombre d’instances touchées et la vulnérabilité précise n’ont pas encore été divulgués (à confirmer).
Mon avis :
Quelques jours après le piratage de Binance, c’est au tour d’un outil d’auto-garde. Auto-garde ≠ sécurité automatique : ne pas mettre son logiciel à jour ou conserver trop de fonds dans un portefeuille chaud peut aussi entraîner des problèmes. Ne gardez dans un portefeuille chaud que de petites sommes dont vous pouvez supporter la perte, placez les montants importants dans un portefeuille froid et mettez votre logiciel à jour sans tarder.
Où se trouvent vos cryptos actuellement : sur une plateforme d’échange, dans un portefeuille chaud ou dans un portefeuille froid ?
Faites vos propres recherches (DYOR), ceci ne constitue pas un conseil en investissement.
#BTCPayServer #比特币 #BTC
🚨 L’outil de paiement Bitcoin BTCPay Server victime d’un vidage de ses portefeuilles chauds : l’équipe demande en urgence aux opérateurs d’arrêter immédiatement leurs serveurs !
Ce que l’on sait pour l’instant 👇
• BTCPay indique avoir reçu des signalements : les portefeuilles chauds de plusieurs instances ont été vidés par des attaquants non autorisés. L’équipe appelle les opérateurs à commencer par arrêter leurs serveurs avec la commande ./btcpay-down.sh
• Le fondateur Nicolas Dorier estime dans un premier temps que la plupart des instances touchées utilisent des versions antérieures à la 2.4.2 et que les attaquants ont obtenu les droits d’administrateur. Son serveur public (2.4.7) n’a pas été touché pour le moment.
• Le montant total des pertes, le nombre d’instances touchées et la vulnérabilité précise n’ont pas encore été divulgués (à confirmer).
Mon avis :
Quelques jours après le piratage de Binance, c’est au tour d’un outil d’auto-garde. Auto-garde ≠ sécurité automatique : ne pas mettre son logiciel à jour ou conserver trop de fonds dans un portefeuille chaud peut aussi entraîner des problèmes. Ne gardez dans un portefeuille chaud que de petites sommes dont vous pouvez supporter la perte, placez les montants importants dans un portefeuille froid et mettez votre logiciel à jour sans tarder.
Où se trouvent vos cryptos actuellement : sur une plateforme d’échange, dans un portefeuille chaud ou dans un portefeuille froid ?
Faites vos propres recherches (DYOR), ceci ne constitue pas un conseil en investissement.
#BTCPayServer #比特币 #BTC
Ce que l’on sait pour l’instant 👇
• BTCPay indique avoir reçu des signalements : les portefeuilles chauds de plusieurs instances ont été vidés par des attaquants non autorisés. L’équipe appelle les opérateurs à commencer par arrêter leurs serveurs avec la commande ./btcpay-down.sh
• Le fondateur Nicolas Dorier estime dans un premier temps que la plupart des instances touchées utilisent des versions antérieures à la 2.4.2 et que les attaquants ont obtenu les droits d’administrateur. Son serveur public (2.4.7) n’a pas été touché pour le moment.
• Le montant total des pertes, le nombre d’instances touchées et la vulnérabilité précise n’ont pas encore été divulgués (à confirmer).
Mon avis :
Quelques jours après le piratage de Binance, c’est au tour d’un outil d’auto-garde. Auto-garde ≠ sécurité automatique : ne pas mettre son logiciel à jour ou conserver trop de fonds dans un portefeuille chaud peut aussi entraîner des problèmes. Ne gardez dans un portefeuille chaud que de petites sommes dont vous pouvez supporter la perte, placez les montants importants dans un portefeuille froid et mettez votre logiciel à jour sans tarder.
Où se trouvent vos cryptos actuellement : sur une plateforme d’échange, dans un portefeuille chaud ou dans un portefeuille froid ?
Faites vos propres recherches (DYOR), ceci ne constitue pas un conseil en investissement.
#BTCPayServer #比特币 #BTC
59
·
--
Article
BTCPay Server appelle à fermer les instances : un risque pour l’auto-hébergement du BTC, pas une compromission du réseau BitcoinBTCPay Server appelle à fermer les instances : un risque pour l’auto-hébergement du BTC, pas une compromission du réseau Bitcoin
Le 2 novembre à 10 h 36, heure de Pékin, le sujet « BTCPay Server appelle les opérateurs à fermer leurs instances » occupait la 4e place du classement des tendances de Binance Square, avec 56 personnes en discussion. Ce regain d’intérêt ne relève pas d’un nouveau récit autour d’un jeton, mais d’un signal de sécurité qui mérite davantage d’attention : BTCPay Server a reçu des signalements de transferts non autorisés de fonds depuis des portefeuilles chauds. Le projet enquête et recommande aux opérateurs d’instances d’exécuter immédiatement `./btcpay-down.sh`. À ce jour, les sources publiques n’ont pas confirmé intégralement la cause de l’attaque, son ampleur ni le montant des pertes.
BTCPay Server appelle à fermer les instances : un risque pour l’auto-hébergement du BTC, pas une compromission du réseau Bitcoin
BTCPay Server appelle à fermer les instances : un risque pour l’auto-hébergement du BTC, pas une compromission du réseau Bitcoin
Le 2 novembre à 10 h 36, heure de Pékin, le sujet « BTCPay Server appelle les opérateurs à fermer leurs instances » occupait la 4e place du classement des tendances de Binance Square, avec 56 personnes en discussion. Ce regain d’intérêt ne relève pas d’un nouveau récit autour d’un jeton, mais d’un signal de sécurité qui mérite davantage d’attention : BTCPay Server a reçu des signalements de transferts non autorisés de fonds depuis des portefeuilles chauds. Le projet enquête et recommande aux opérateurs d’instances d’exécuter immédiatement `./btcpay-down.sh`. À ce jour, les sources publiques n’ont pas confirmé intégralement la cause de l’attaque, son ampleur ni le montant des pertes.
Le 2 novembre à 10 h 36, heure de Pékin, le sujet « BTCPay Server appelle les opérateurs à fermer leurs instances » occupait la 4e place du classement des tendances de Binance Square, avec 56 personnes en discussion. Ce regain d’intérêt ne relève pas d’un nouveau récit autour d’un jeton, mais d’un signal de sécurité qui mérite davantage d’attention : BTCPay Server a reçu des signalements de transferts non autorisés de fonds depuis des portefeuilles chauds. Le projet enquête et recommande aux opérateurs d’instances d’exécuter immédiatement `./btcpay-down.sh`. À ce jour, les sources publiques n’ont pas confirmé intégralement la cause de l’attaque, son ampleur ni le montant des pertes.
110

Alerte de sécurité : BTCPay Server, un processeur de paiements Bitcoin open source, indique avoir reçu des signalements selon lesquels des fonds de portefeuilles chauds ont été transférés par des attaquants non autorisés. Il recommande à tous les utilisateurs qui hébergent leur propre instance de la laisser hors ligne jusqu’à la fin de l’enquête.
Points clés :
1. Les instances BTCPay Server concernées et les fonds de leurs portefeuilles chauds sont touchés ; cela ne signifie pas que le réseau Bitcoin lui-même a été compromis.
2. Les opérateurs doivent immédiatement suspendre les services concernés et interrompre les opérations de signature, d’envoi, de réception et d’autorisation, dans l’attente des conclusions de l’enquête officielle.
3. Les administrateurs doivent vérifier les journaux d’accès au serveur, les autorisations des API, l’environnement des clés et les mises à jour récentes. Ne faites pas confiance aux correctifs ni aux liens non officiels.
L’auto-hébergement des paiements ne garantit pas automatiquement la sécurité : il reste important de limiter les soldes des portefeuilles chauds, de séparer les autorisations et de conserver des réserves dans des portefeuilles froids.
Déclaration officielle : https://x.com/BtcpayServer/status/2117020340815819262
#比特币 #网络安全 #BTCPayServer
Alerte de sécurité : BTCPay Server, un processeur de paiements Bitcoin open source, indique avoir reçu des signalements selon lesquels des fonds de portefeuilles chauds ont été transférés par des attaquants non autorisés. Il recommande à tous les utilisateurs qui hébergent leur propre instance de la laisser hors ligne jusqu’à la fin de l’enquête.
Points clés :
1. Les instances BTCPay Server concernées et les fonds de leurs portefeuilles chauds sont touchés ; cela ne signifie pas que le réseau Bitcoin lui-même a été compromis.
2. Les opérateurs doivent immédiatement suspendre les services concernés et interrompre les opérations de signature, d’envoi, de réception et d’autorisation, dans l’attente des conclusions de l’enquête officielle.
3. Les administrateurs doivent vérifier les journaux d’accès au serveur, les autorisations des API, l’environnement des clés et les mises à jour récentes. Ne faites pas confiance aux correctifs ni aux liens non officiels.
L’auto-hébergement des paiements ne garantit pas automatiquement la sécurité : il reste important de limiter les soldes des portefeuilles chauds, de séparer les autorisations et de conserver des réserves dans des portefeuilles froids.
Déclaration officielle : https://x.com/BtcpayServer/status/2117020340815819262
#比特币 #网络安全 #BTCPayServer
Points clés :
1. Les instances BTCPay Server concernées et les fonds de leurs portefeuilles chauds sont touchés ; cela ne signifie pas que le réseau Bitcoin lui-même a été compromis.
2. Les opérateurs doivent immédiatement suspendre les services concernés et interrompre les opérations de signature, d’envoi, de réception et d’autorisation, dans l’attente des conclusions de l’enquête officielle.
3. Les administrateurs doivent vérifier les journaux d’accès au serveur, les autorisations des API, l’environnement des clés et les mises à jour récentes. Ne faites pas confiance aux correctifs ni aux liens non officiels.
L’auto-hébergement des paiements ne garantit pas automatiquement la sécurité : il reste important de limiter les soldes des portefeuilles chauds, de séparer les autorisations et de conserver des réserves dans des portefeuilles froids.
Déclaration officielle : https://x.com/BtcpayServer/status/2117020340815819262
#比特币 #网络安全 #BTCPayServer
74
·
--
Alerte de sécurité : BTCPay Server, un processeur de paiements Bitcoin open source, indique avoir reçu des signalements de fonds dérobés dans des portefeuilles chauds par des attaquants non autorisés. Dans l’attente de la fin de l’enquête officielle, tous les utilisateurs d’instances auto-hébergées doivent immédiatement les maintenir hors service, suspendre les dépôts, les retraits et les paiements concernés, et vérifier au plus vite les soldes, les clés et les droits d’accès aux serveurs.
Il est recommandé de transférer en priorité les actifs restants des portefeuilles chauds concernés vers un portefeuille froid de confiance ou une nouvelle adresse, de vérifier les clés API, les connexions aux serveurs et les autorisations des extensions tierces, et de ne consulter les prochaines déclarations que par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne téléchargez pas de « correctif ».
L’auto-hébergement ne garantit pas automatiquement la sécurité : les portefeuilles chauds, les nœuds et les systèmes de paiement nécessitent tous des privilèges minimaux, des mises à jour régulières et une surveillance cloisonnée. Exploitants, commencez par éliminer les risques, puis recherchez-en la cause.
#比特币 #网络安全 #BTCPayServer
Alerte de sécurité : BTCPay Server, un processeur de paiements Bitcoin open source, indique avoir reçu des signalements de fonds dérobés dans des portefeuilles chauds par des attaquants non autorisés. Dans l’attente de la fin de l’enquête officielle, tous les utilisateurs d’instances auto-hébergées doivent immédiatement les maintenir hors service, suspendre les dépôts, les retraits et les paiements concernés, et vérifier au plus vite les soldes, les clés et les droits d’accès aux serveurs.
Il est recommandé de transférer en priorité les actifs restants des portefeuilles chauds concernés vers un portefeuille froid de confiance ou une nouvelle adresse, de vérifier les clés API, les connexions aux serveurs et les autorisations des extensions tierces, et de ne consulter les prochaines déclarations que par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne téléchargez pas de « correctif ».
L’auto-hébergement ne garantit pas automatiquement la sécurité : les portefeuilles chauds, les nœuds et les systèmes de paiement nécessitent tous des privilèges minimaux, des mises à jour régulières et une surveillance cloisonnée. Exploitants, commencez par éliminer les risques, puis recherchez-en la cause.
#比特币 #网络安全 #BTCPayServer
Il est recommandé de transférer en priorité les actifs restants des portefeuilles chauds concernés vers un portefeuille froid de confiance ou une nouvelle adresse, de vérifier les clés API, les connexions aux serveurs et les autorisations des extensions tierces, et de ne consulter les prochaines déclarations que par les canaux officiels. Ne cliquez pas sur des liens inconnus et ne téléchargez pas de « correctif ».
L’auto-hébergement ne garantit pas automatiquement la sécurité : les portefeuilles chauds, les nœuds et les systèmes de paiement nécessitent tous des privilèges minimaux, des mises à jour régulières et une surveillance cloisonnée. Exploitants, commencez par éliminer les risques, puis recherchez-en la cause.
#比特币 #网络安全 #BTCPayServer
57

·
--
#BTCPayServer Alerte de sécurité : les autorités ont confirmé avoir reçu plusieurs signalements de transferts non autorisés de fonds depuis des portefeuilles chauds. La cause de l’incident fait actuellement l’objet d’une enquête.
Si vous exploitez une instance BTCPay Server, il est recommandé de la maintenir immédiatement à l’arrêt, conformément aux instructions officielles. Ne la redémarrez pas et ne signez aucune transaction avant que la cause soit identifiée. Les commerçants devraient également vérifier rapidement le solde de leur portefeuille chaud, l’historique des paiements et les droits d’accès, puis suivre les annonces à venir sur les canaux officiels.
Cet incident rappelle une fois de plus que les portefeuilles chauds sont pratiques, mais concentrent les risques d’attaque. Les fonds utilisés pour les paiements courants devraient autant que possible être répartis entre stockage chaud et stockage froid ; les montants importants devraient être conservés hors ligne en priorité. Il est encore impossible de déterminer s’il s’agit d’une faille logicielle, d’un problème de configuration ou d’une fuite de clés. Évitez de relayer des explications non vérifiées.
#比特币安全 #PortefeuilleFroid
$BTC
#BTCPayServer Alerte de sécurité : les autorités ont confirmé avoir reçu plusieurs signalements de transferts non autorisés de fonds depuis des portefeuilles chauds. La cause de l’incident fait actuellement l’objet d’une enquête.
Si vous exploitez une instance BTCPay Server, il est recommandé de la maintenir immédiatement à l’arrêt, conformément aux instructions officielles. Ne la redémarrez pas et ne signez aucune transaction avant que la cause soit identifiée. Les commerçants devraient également vérifier rapidement le solde de leur portefeuille chaud, l’historique des paiements et les droits d’accès, puis suivre les annonces à venir sur les canaux officiels.
Cet incident rappelle une fois de plus que les portefeuilles chauds sont pratiques, mais concentrent les risques d’attaque. Les fonds utilisés pour les paiements courants devraient autant que possible être répartis entre stockage chaud et stockage froid ; les montants importants devraient être conservés hors ligne en priorité. Il est encore impossible de déterminer s’il s’agit d’une faille logicielle, d’un problème de configuration ou d’une fuite de clés. Évitez de relayer des explications non vérifiées.
#比特币安全 #PortefeuilleFroid
$BTC
Si vous exploitez une instance BTCPay Server, il est recommandé de la maintenir immédiatement à l’arrêt, conformément aux instructions officielles. Ne la redémarrez pas et ne signez aucune transaction avant que la cause soit identifiée. Les commerçants devraient également vérifier rapidement le solde de leur portefeuille chaud, l’historique des paiements et les droits d’accès, puis suivre les annonces à venir sur les canaux officiels.
Cet incident rappelle une fois de plus que les portefeuilles chauds sont pratiques, mais concentrent les risques d’attaque. Les fonds utilisés pour les paiements courants devraient autant que possible être répartis entre stockage chaud et stockage froid ; les montants importants devraient être conservés hors ligne en priorité. Il est encore impossible de déterminer s’il s’agit d’une faille logicielle, d’un problème de configuration ou d’une fuite de clés. Évitez de relayer des explications non vérifiées.
#比特币安全 #PortefeuilleFroid
$BTC
65
·
--
BTCPayServer appelle-t-il à fermer des instances ?
$BTC : cours actuel à 78 415, +0,88 % sur 24 h. #BTCPayServer appelle les opérateurs à fermer leurs instances : le sujet a été vu 1 586 fois et 38 personnes en discutent. Ça vient tout juste d’émerger. L’affaire Binance vient à peine de se calmer, et voilà qu’un autre sujet de sécurité apparaît.
Mon avis : un problème avec un outil en auto-hébergement est plus inquiétant qu’un problème avec une plateforme d’échange.
Première raison : le cours n’a pas réagi, ce qui montre que le marché n’a pas encore intégré l’information.
Deuxième raison : $ETH stagne à 2 290, les investisseurs restent dans l’expectative.
Avis contraire : les détails n’ont pas été révélés, inutile de paniquer trop tôt.
À votre avis, est-ce un simple incident ou une nouvelle crise de confiance ? Expliquez pourquoi.
#BTCPayServerAppelleLesOpérateursÀFermerLeursInstances
BTCPayServer appelle-t-il à fermer des instances ?
$BTC : cours actuel à 78 415, +0,88 % sur 24 h. #BTCPayServer appelle les opérateurs à fermer leurs instances : le sujet a été vu 1 586 fois et 38 personnes en discutent. Ça vient tout juste d’émerger. L’affaire Binance vient à peine de se calmer, et voilà qu’un autre sujet de sécurité apparaît.
Mon avis : un problème avec un outil en auto-hébergement est plus inquiétant qu’un problème avec une plateforme d’échange.
Première raison : le cours n’a pas réagi, ce qui montre que le marché n’a pas encore intégré l’information.
Deuxième raison : $ETH stagne à 2 290, les investisseurs restent dans l’expectative.
Avis contraire : les détails n’ont pas été révélés, inutile de paniquer trop tôt.
À votre avis, est-ce un simple incident ou une nouvelle crise de confiance ? Expliquez pourquoi.
#BTCPayServerAppelleLesOpérateursÀFermerLeursInstances
$BTC : cours actuel à 78 415, +0,88 % sur 24 h. #BTCPayServer appelle les opérateurs à fermer leurs instances : le sujet a été vu 1 586 fois et 38 personnes en discutent. Ça vient tout juste d’émerger. L’affaire Binance vient à peine de se calmer, et voilà qu’un autre sujet de sécurité apparaît.
Mon avis : un problème avec un outil en auto-hébergement est plus inquiétant qu’un problème avec une plateforme d’échange.
Première raison : le cours n’a pas réagi, ce qui montre que le marché n’a pas encore intégré l’information.
Deuxième raison : $ETH stagne à 2 290, les investisseurs restent dans l’expectative.
Avis contraire : les détails n’ont pas été révélés, inutile de paniquer trop tôt.
À votre avis, est-ce un simple incident ou une nouvelle crise de confiance ? Expliquez pourquoi.
#BTCPayServerAppelleLesOpérateursÀFermerLeursInstances
1
154
·
--
Si vous gérez une instance BTCPay Server, arrêtez immédiatement le serveur. Le 2 novembre, l’équipe officielle a publié un message sur X indiquant avoir reçu plusieurs signalements de fonds de portefeuilles chauds transférés par des attaquants non autorisés. Elle recommande d’exécuter ./btcpay-down.sh pour arrêter le serveur et d’attendre la fin de l’enquête. Trois jours plus tôt, le 29 octobre, le projet avait publié la mise à jour d’urgence 2.4.7, qui corrigeait une vulnérabilité grave.
Si vous gérez votre propre nœud de paiement, évitez de laisser des fonds dans le portefeuille chaud pendant longtemps.
#加密安全 #BTCPayServer
Si vous gérez une instance BTCPay Server, arrêtez immédiatement le serveur. Le 2 novembre, l’équipe officielle a publié un message sur X indiquant avoir reçu plusieurs signalements de fonds de portefeuilles chauds transférés par des attaquants non autorisés. Elle recommande d’exécuter ./btcpay-down.sh pour arrêter le serveur et d’attendre la fin de l’enquête. Trois jours plus tôt, le 29 octobre, le projet avait publié la mise à jour d’urgence 2.4.7, qui corrigeait une vulnérabilité grave.
Si vous gérez votre propre nœud de paiement, évitez de laisser des fonds dans le portefeuille chaud pendant longtemps.
#加密安全 #BTCPayServer
Si vous gérez votre propre nœud de paiement, évitez de laisser des fonds dans le portefeuille chaud pendant longtemps.
#加密安全 #BTCPayServer
36

·
--
BTCPay Server Propose une Prime de 3 Millions de Dollars pour les Fonds VolésUne révélation spectaculaire venue du monde des cryptomonnaies a émergé : le processeur de paiement open source BTCPay Server a proposé une prime de 3 millions de dollars - équivalant à 3 bitcoins aux prix d’aujourd’hui - pour la récupération des fonds volés après la découverte d’une faille dans un portefeuille. Cette annonce a provoqué des ondes de choc dans toute la communauté crypto, de nombreux experts saluant cette initiative comme un geste audacieux visant à faire de la sécurité une priorité absolue.
CONTEXTE :
L’incident rappelle de manière frappante les risques associés aux portefeuilles de cryptomonnaies, ainsi que l’importance de protocoles sécurisés pour réduire ces risques. Avec l’adoption croissante des cryptomonnaies, le besoin de processeurs de paiement fiables est devenu de plus en plus critique. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés témoigne d’un regain d’attention pour la sécurité, et constitue un avertissement pour l’ensemble de la communauté quant à l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
BTCPay Server Propose une Prime de 3 Millions de Dollars pour les Fonds Volés
Une révélation spectaculaire venue du monde des cryptomonnaies a émergé : le processeur de paiement open source BTCPay Server a proposé une prime de 3 millions de dollars - équivalant à 3 bitcoins aux prix d’aujourd’hui - pour la récupération des fonds volés après la découverte d’une faille dans un portefeuille. Cette annonce a provoqué des ondes de choc dans toute la communauté crypto, de nombreux experts saluant cette initiative comme un geste audacieux visant à faire de la sécurité une priorité absolue.
CONTEXTE :
L’incident rappelle de manière frappante les risques associés aux portefeuilles de cryptomonnaies, ainsi que l’importance de protocoles sécurisés pour réduire ces risques. Avec l’adoption croissante des cryptomonnaies, le besoin de processeurs de paiement fiables est devenu de plus en plus critique. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés témoigne d’un regain d’attention pour la sécurité, et constitue un avertissement pour l’ensemble de la communauté quant à l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
CONTEXTE :
L’incident rappelle de manière frappante les risques associés aux portefeuilles de cryptomonnaies, ainsi que l’importance de protocoles sécurisés pour réduire ces risques. Avec l’adoption croissante des cryptomonnaies, le besoin de processeurs de paiement fiables est devenu de plus en plus critique. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés témoigne d’un regain d’attention pour la sécurité, et constitue un avertissement pour l’ensemble de la communauté quant à l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
16
·
--
Article
BTCPay Server propose une prime de 3 millions de dollars pour des fonds volésUne révélation spectaculaire issue du monde des cryptomonnaies est apparue : le processeur de paiements open source BTCPay Server a proposé une prime de 3 millions de dollars – équivalant à 3 Bitcoin aux prix d’aujourd’hui – pour la récupération de fonds volés après la découverte d’une faille dans un portefeuille. Cette annonce a provoqué des ondes de choc au sein de la communauté crypto, de nombreux experts la saluant comme une démarche audacieuse visant à faire de la sécurité une priorité absolue.
CONTEXTE :
L’incident constitue un rappel saisissant des risques liés aux portefeuilles de cryptomonnaies, ainsi que de l’importance de protocoles sécurisés pour réduire ces risques. Avec l’essor de l’utilisation des cryptomonnaies, le besoin de processeurs de paiement sécurisés est devenu de plus en plus crucial. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés traduit un regain d’attention pour la sécurité et sert d’avertissement à l’ensemble de la communauté sur l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
BTCPay Server propose une prime de 3 millions de dollars pour des fonds volés
Une révélation spectaculaire issue du monde des cryptomonnaies est apparue : le processeur de paiements open source BTCPay Server a proposé une prime de 3 millions de dollars – équivalant à 3 Bitcoin aux prix d’aujourd’hui – pour la récupération de fonds volés après la découverte d’une faille dans un portefeuille. Cette annonce a provoqué des ondes de choc au sein de la communauté crypto, de nombreux experts la saluant comme une démarche audacieuse visant à faire de la sécurité une priorité absolue.
CONTEXTE :
L’incident constitue un rappel saisissant des risques liés aux portefeuilles de cryptomonnaies, ainsi que de l’importance de protocoles sécurisés pour réduire ces risques. Avec l’essor de l’utilisation des cryptomonnaies, le besoin de processeurs de paiement sécurisés est devenu de plus en plus crucial. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés traduit un regain d’attention pour la sécurité et sert d’avertissement à l’ensemble de la communauté sur l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
CONTEXTE :
L’incident constitue un rappel saisissant des risques liés aux portefeuilles de cryptomonnaies, ainsi que de l’importance de protocoles sécurisés pour réduire ces risques. Avec l’essor de l’utilisation des cryptomonnaies, le besoin de processeurs de paiement sécurisés est devenu de plus en plus crucial. La décision de BTCPay Server de mettre un prix sur la récupération des fonds volés traduit un regain d’attention pour la sécurité et sert d’avertissement à l’ensemble de la communauté sur l’importance de privilégier la sécurité plutôt que les ensembles de fonctionnalités et l’expérience utilisateur.
21
·
--
⚡ La plateforme BTCPay Server propose une récompense de remboursement de 3 bitcoins après une attaque grave
💰 Les contributeurs de la plateforme #BTCPayServer s’engagent à verser une récompense de remboursement de 10 %, avec un plafond de 3 bitcoins, après la découverte d’une faille de sécurité critique ayant entraîné la divulgation des identifiants de gestion LND, permettant aux attaquants d’accéder à un portefeuille Lightning connecté.
📈 Les versions précédentes de BTCPay, à partir de la version 2.4.2, ont été touchées par la faille de sécurité ; elle a été activement exploitée. La faille a désormais été corrigée, tandis que les portefeuilles sur chaîne n’ont pas été affectés.
⚡ La plateforme BTCPay Server propose une récompense de remboursement de 3 bitcoins après une attaque grave
💰 Les contributeurs de la plateforme #BTCPayServer s’engagent à verser une récompense de remboursement de 10 %, avec un plafond de 3 bitcoins, après la découverte d’une faille de sécurité critique ayant entraîné la divulgation des identifiants de gestion LND, permettant aux attaquants d’accéder à un portefeuille Lightning connecté.
📈 Les versions précédentes de BTCPay, à partir de la version 2.4.2, ont été touchées par la faille de sécurité ; elle a été activement exploitée. La faille a désormais été corrigée, tandis que les portefeuilles sur chaîne n’ont pas été affectés.
💰 Les contributeurs de la plateforme #BTCPayServer s’engagent à verser une récompense de remboursement de 10 %, avec un plafond de 3 bitcoins, après la découverte d’une faille de sécurité critique ayant entraîné la divulgation des identifiants de gestion LND, permettant aux attaquants d’accéder à un portefeuille Lightning connecté.
📈 Les versions précédentes de BTCPay, à partir de la version 2.4.2, ont été touchées par la faille de sécurité ; elle a été activement exploitée. La faille a désormais été corrigée, tandis que les portefeuilles sur chaîne n’ont pas été affectés.
80
·
--
🚨 BTCPay Server met en garde contre une vulnérabilité activement exploitée
BTCPay Server a émis un avertissement de sécurité critique concernant une vulnérabilité activement exploitée qui pourrait mettre en danger les fonds détenus par des nœuds Lightning.
⚠️ Il est fortement recommandé aux utilisateurs de mettre à jour vers la version 2.4.2 immédiatement afin de réduire les risques potentiels pour la sécurité.
🔐 Si vous exécutez un nœud Lightning de BTCPay Server, maintenir votre logiciel à jour est essentiel pour protéger vos fonds.
#Bitcoin #BTCPayServer #LightningNetwork #CryptoSecurityResponse
🚨 BTCPay Server met en garde contre une vulnérabilité activement exploitée
BTCPay Server a émis un avertissement de sécurité critique concernant une vulnérabilité activement exploitée qui pourrait mettre en danger les fonds détenus par des nœuds Lightning.
⚠️ Il est fortement recommandé aux utilisateurs de mettre à jour vers la version 2.4.2 immédiatement afin de réduire les risques potentiels pour la sécurité.
🔐 Si vous exécutez un nœud Lightning de BTCPay Server, maintenir votre logiciel à jour est essentiel pour protéger vos fonds.
#Bitcoin #BTCPayServer #LightningNetwork #CryptoSecurityResponse
BTCPay Server a émis un avertissement de sécurité critique concernant une vulnérabilité activement exploitée qui pourrait mettre en danger les fonds détenus par des nœuds Lightning.
⚠️ Il est fortement recommandé aux utilisateurs de mettre à jour vers la version 2.4.2 immédiatement afin de réduire les risques potentiels pour la sécurité.
🔐 Si vous exécutez un nœud Lightning de BTCPay Server, maintenir votre logiciel à jour est essentiel pour protéger vos fonds.
#Bitcoin #BTCPayServer #LightningNetwork #CryptoSecurityResponse
88
·
--
🚨 BTCPay Server a émis une alerte de sécurité urgente après avoir découvert une vulnérabilité critique qui serait activement exploitée.
👉 Les utilisateurs sont invités à effectuer une mise à jour immédiatement, car la vulnérabilité pourrait potentiellement mettre des fonds en danger.
#BTCPayServer #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNews #Blockchain #BitcoinSecurity
🚨 BTCPay Server a émis une alerte de sécurité urgente après avoir découvert une vulnérabilité critique qui serait activement exploitée.
👉 Les utilisateurs sont invités à effectuer une mise à jour immédiatement, car la vulnérabilité pourrait potentiellement mettre des fonds en danger.
#BTCPayServer #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNews #Blockchain #BitcoinSecurity
👉 Les utilisateurs sont invités à effectuer une mise à jour immédiatement, car la vulnérabilité pourrait potentiellement mettre des fonds en danger.
#BTCPayServer #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNews #Blockchain #BitcoinSecurity
45
·
--
GM. Pendant que les gens ordinaires étaient occupés à doomscroll, BTCPay Server a lâché une bombe d’alpha qui fait vibrer les cypherpunks. Ils disent en gros : « Si vous pouvez pirater en retour nos fonds volés, on vous donne une grosse récompense de 3 BTC ! » C’est comme offrir une prime au trouveur pour votre propre Lamborghini perdue, mais en Bitcoin. Sérieusement, ça met en lumière des mesures de sécurité incroyables et une éthique axée sur la communauté de projets comme BTCPay. Ils mettent leur argent là où leur bouche est.
Ce mouvement montre que BTCPay Server privilégie la sécurité plutôt que des fonctionnalités toutes neuves, ce qui est le vrai move d’alpha dans ce Far West. Et en plus, une récompense de 3 BTC ? C’est plus que suffisant pour acheter un terrain convenable dans le métaverse. #BTCPayServer #BitcoinSecurity #CryptoNews
Alors, le vrai point à retenir ? Quand les projets accordent de la valeur aux fonds de leurs utilisateurs et sont prêts à aller jusqu’à l’extrême pour les protéger, c’est le genre de pari à long terme sur lequel tu veux te positionner. On n’est pas du tout sur un scénario de rug pull classique, mon pote.
Quel est ton avis le plus brûlant sur les projets qui priorisent la sécurité plutôt que le développement rapide de nouvelles fonctionnalités ? Dis-le en commentaire ci-dessous !
GM. Pendant que les gens ordinaires étaient occupés à doomscroll, BTCPay Server a lâché une bombe d’alpha qui fait vibrer les cypherpunks. Ils disent en gros : « Si vous pouvez pirater en retour nos fonds volés, on vous donne une grosse récompense de 3 BTC ! » C’est comme offrir une prime au trouveur pour votre propre Lamborghini perdue, mais en Bitcoin. Sérieusement, ça met en lumière des mesures de sécurité incroyables et une éthique axée sur la communauté de projets comme BTCPay. Ils mettent leur argent là où leur bouche est.
Ce mouvement montre que BTCPay Server privilégie la sécurité plutôt que des fonctionnalités toutes neuves, ce qui est le vrai move d’alpha dans ce Far West. Et en plus, une récompense de 3 BTC ? C’est plus que suffisant pour acheter un terrain convenable dans le métaverse. #BTCPayServer #BitcoinSecurity #CryptoNews
Alors, le vrai point à retenir ? Quand les projets accordent de la valeur aux fonds de leurs utilisateurs et sont prêts à aller jusqu’à l’extrême pour les protéger, c’est le genre de pari à long terme sur lequel tu veux te positionner. On n’est pas du tout sur un scénario de rug pull classique, mon pote.
Quel est ton avis le plus brûlant sur les projets qui priorisent la sécurité plutôt que le développement rapide de nouvelles fonctionnalités ? Dis-le en commentaire ci-dessous !
Ce mouvement montre que BTCPay Server privilégie la sécurité plutôt que des fonctionnalités toutes neuves, ce qui est le vrai move d’alpha dans ce Far West. Et en plus, une récompense de 3 BTC ? C’est plus que suffisant pour acheter un terrain convenable dans le métaverse. #BTCPayServer #BitcoinSecurity #CryptoNews
Alors, le vrai point à retenir ? Quand les projets accordent de la valeur aux fonds de leurs utilisateurs et sont prêts à aller jusqu’à l’extrême pour les protéger, c’est le genre de pari à long terme sur lequel tu veux te positionner. On n’est pas du tout sur un scénario de rug pull classique, mon pote.
Quel est ton avis le plus brûlant sur les projets qui priorisent la sécurité plutôt que le développement rapide de nouvelles fonctionnalités ? Dis-le en commentaire ci-dessous !
34

BTCPay Server publie un correctif de sécurité d'urgence 2.4.7 pour les commerçants qui hébergent eux-mêmes leur système
- BTCPay Server a publié la mise à jour de sécurité 2.4.7 fin octobre, comprenant des correctifs faisant suite à un examen approfondi des vulnérabilités signalées.
- Ce correctif revêt un caractère d'urgence pour les commerçants qui hébergent eux-mêmes leur système : ils doivent effectuer la mise à jour immédiatement afin de renforcer la protection de leur système.
- La sécurité des paiements et des données est une priorité absolue. Veuillez donc mettre à niveau votre système dès maintenant.
#BinanceSquare #CryptoNews #BTC #BTCPayServer #Security
$btc
vlikevn Titanbot
Source : NewsBTC
BTCPay Server publie un correctif de sécurité d'urgence 2.4.7 pour les commerçants qui hébergent eux-mêmes leur système
- BTCPay Server a publié la mise à jour de sécurité 2.4.7 fin octobre, comprenant des correctifs faisant suite à un examen approfondi des vulnérabilités signalées.
- Ce correctif revêt un caractère d'urgence pour les commerçants qui hébergent eux-mêmes leur système : ils doivent effectuer la mise à jour immédiatement afin de renforcer la protection de leur système.
- La sécurité des paiements et des données est une priorité absolue. Veuillez donc mettre à niveau votre système dès maintenant.
#BinanceSquare #CryptoNews #BTC #BTCPayServer #Security
$btc
vlikevn Titanbot
Source : NewsBTC
- BTCPay Server a publié la mise à jour de sécurité 2.4.7 fin octobre, comprenant des correctifs faisant suite à un examen approfondi des vulnérabilités signalées.
- Ce correctif revêt un caractère d'urgence pour les commerçants qui hébergent eux-mêmes leur système : ils doivent effectuer la mise à jour immédiatement afin de renforcer la protection de leur système.
- La sécurité des paiements et des données est une priorité absolue. Veuillez donc mettre à niveau votre système dès maintenant.
#BinanceSquare #CryptoNews #BTC #BTCPayServer #Security
$btc
vlikevn Titanbot
Source : NewsBTC
325

·
--
🚨 ALERTE DE SÉCURITÉ : les utilisateurs de BTCPay Server doivent agir !
Un avertissement de sécurité grave a été émis à l’intention des opérateurs de BTCPay Server utilisant la version 2.4.1 ou une version antérieure.
Selon le dernier avis, les utilisateurs sont invités à migrer vers de nouveaux serveurs et à générer de nouveaux portefeuilles, à la suite d’un incident de piratage signalé ayant entraîné le vol d’environ 1,6 million de dollars.
Ce qui est particulièrement inquiétant, c’est qu’une simple mise à jour du logiciel pourrait ne pas suffire.
Si un attaquant a déjà obtenu l’accès à un serveur ou à un portefeuille, l’installation de la dernière version ne supprimera pas automatiquement cet accès.
C’est un rappel important pour tous ceux qui exploitent une infrastructure de paiement en cryptomonnaies : la sécurité ne consiste pas seulement à maintenir les logiciels à jour. Elle implique aussi de protéger les clés privées, de vérifier les accès aux serveurs et de remplacer les identifiants potentiellement compromis.
Pour les commerçants qui acceptent le bitcoin, prendre des mesures préventives dès maintenant pourrait faire une énorme différence.
Une chose est claire : dans le monde des cryptomonnaies, la protection de vos fonds doit toujours passer avant la commodité. 🔐
$AGT $ICNT
#bitcoin #BTCPayServer #Blockchain #BTC #CryptoSecurity
🚨 ALERTE DE SÉCURITÉ : les utilisateurs de BTCPay Server doivent agir !
Un avertissement de sécurité grave a été émis à l’intention des opérateurs de BTCPay Server utilisant la version 2.4.1 ou une version antérieure.
Selon le dernier avis, les utilisateurs sont invités à migrer vers de nouveaux serveurs et à générer de nouveaux portefeuilles, à la suite d’un incident de piratage signalé ayant entraîné le vol d’environ 1,6 million de dollars.
Ce qui est particulièrement inquiétant, c’est qu’une simple mise à jour du logiciel pourrait ne pas suffire.
Si un attaquant a déjà obtenu l’accès à un serveur ou à un portefeuille, l’installation de la dernière version ne supprimera pas automatiquement cet accès.
C’est un rappel important pour tous ceux qui exploitent une infrastructure de paiement en cryptomonnaies : la sécurité ne consiste pas seulement à maintenir les logiciels à jour. Elle implique aussi de protéger les clés privées, de vérifier les accès aux serveurs et de remplacer les identifiants potentiellement compromis.
Pour les commerçants qui acceptent le bitcoin, prendre des mesures préventives dès maintenant pourrait faire une énorme différence.
Une chose est claire : dans le monde des cryptomonnaies, la protection de vos fonds doit toujours passer avant la commodité. 🔐
$AGT $ICNT
#bitcoin #BTCPayServer #Blockchain #BTC #CryptoSecurity
Un avertissement de sécurité grave a été émis à l’intention des opérateurs de BTCPay Server utilisant la version 2.4.1 ou une version antérieure.
Selon le dernier avis, les utilisateurs sont invités à migrer vers de nouveaux serveurs et à générer de nouveaux portefeuilles, à la suite d’un incident de piratage signalé ayant entraîné le vol d’environ 1,6 million de dollars.
Ce qui est particulièrement inquiétant, c’est qu’une simple mise à jour du logiciel pourrait ne pas suffire.
Si un attaquant a déjà obtenu l’accès à un serveur ou à un portefeuille, l’installation de la dernière version ne supprimera pas automatiquement cet accès.
C’est un rappel important pour tous ceux qui exploitent une infrastructure de paiement en cryptomonnaies : la sécurité ne consiste pas seulement à maintenir les logiciels à jour. Elle implique aussi de protéger les clés privées, de vérifier les accès aux serveurs et de remplacer les identifiants potentiellement compromis.
Pour les commerçants qui acceptent le bitcoin, prendre des mesures préventives dès maintenant pourrait faire une énorme différence.
Une chose est claire : dans le monde des cryptomonnaies, la protection de vos fonds doit toujours passer avant la commodité. 🔐
$AGT $ICNT
#bitcoin #BTCPayServer #Blockchain #BTC #CryptoSecurity
1
3
274
Le piratage de BTCPay vide les portefeuilles chauds des serveurs exécutant la version 2.4.1 ou une version antérieure
Le piratage de BTCPay a vidé les portefeuilles chauds des serveurs exécutant la version 2.4.1 ou une version antérieure. Découvrez la chronologie des événements, les dépôts sur la blockchain et les mesures que les propriétaires de serveurs devraient prendre.
Article complet : https://www.cryptonewslive.org/article/btcpay-hack-drains-hot-wallets-on-servers-running-2-4-1-or-older/
#Bitcoin #BlockchainSecurity #BTCPayHack #BTCPayServer #HotWallet
Le piratage de BTCPay vide les portefeuilles chauds des serveurs exécutant la version 2.4.1 ou une version antérieure
Le piratage de BTCPay a vidé les portefeuilles chauds des serveurs exécutant la version 2.4.1 ou une version antérieure. Découvrez la chronologie des événements, les dépôts sur la blockchain et les mesures que les propriétaires de serveurs devraient prendre.
Article complet : https://www.cryptonewslive.org/article/btcpay-hack-drains-hot-wallets-on-servers-running-2-4-1-or-older/
#Bitcoin #BlockchainSecurity #BTCPayHack #BTCPayServer #HotWallet
Le piratage de BTCPay a vidé les portefeuilles chauds des serveurs exécutant la version 2.4.1 ou une version antérieure. Découvrez la chronologie des événements, les dépôts sur la blockchain et les mesures que les propriétaires de serveurs devraient prendre.
Article complet : https://www.cryptonewslive.org/article/btcpay-hack-drains-hot-wallets-on-servers-running-2-4-1-or-older/
#Bitcoin #BlockchainSecurity #BTCPayHack #BTCPayServer #HotWallet
67
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USPPIMissMayEaseBTCPressure
81 vues
52 mentions
2
#WhatWillDriveCryptoandStocks’NextRebound?
79,715 vues
1,095 mentions
3
#BitcoinBreaksBelow200WeekMovingAverage
4,333 vues
151 mentions
4
#SpaceXTeslaMergerTalksWouldCombine30220BTC
1,176 vues
59 mentions
5
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
25,610 vues
509 mentions
6
#USCryptoETFsLose$1.48BInFiveDays
692 vues
21 mentions
7
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
1,143 vues
12 mentions
8
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
748 vues
52 mentions
9
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
9,413 vues
164 mentions
10
#HuangExitNvidiaStrategyInFocus
232,193 vues
1,875 mentions