
#eurequireswalletmakersreportflawsin24hours
eurequireswalletmakersreportflawsin24hours
1,782 vues
73 mentions
Populaire
Récents

·
--
Tout le monde pense que la conservation par soi-même vous rend totalement immunisé contre les menaces de tiers, mais en réalité, des vulnérabilités logicielles peuvent compromettre vos fonds avant même que vous réalisiez qu’un correctif est nécessaire.
De nombreux investisseurs détiennent des actifs comme $DOT ou placent leurs économies stables en $USDT en pensant que leur matériel ou leur configuration non dépositaire constitue un coffre-fort inviolable, pour finalement découvrir qu’une faille zero-day a vidé leur solde pendant que les développeurs restaient silencieux.
Imaginez votre portefeuille crypto préféré comme un système de sécurité pour maison intelligente. Lorsqu’un fabricant de serrures découvre une faille dans une clé maîtresse, vous devez en être informé immédiatement, pas trois mois plus tard, quand des cambrioleurs ont déjà trouvé le “trou”. Avec de nouvelles réglementations européennes obligeant les fournisseurs de portefeuilles à signaler les failles de sécurité critiques dans un délai de 24 heures, la manière dont les mainteneurs de logiciels gèrent l’exposition évolue rapidement.
Premièrement, cette obligation met fin à la pratique courante de l’industrie consistant à corriger discrètement, en donnant aux utilisateurs détenant des actifs comme $ETC une divulgation transparente plutôt que de deviner après un incident. Deuxièmement, elle contraint les développeurs à traiter la maintenance logicielle avec la même urgence que celle des infrastructures financières traditionnelles. Troisièmement, elle rappelle aux détenteurs du quotidien que la sécurité ne consiste pas seulement à conserver votre phrase de récupération sur papier, mais aussi à rester proactif grâce à des mises à jour en temps voulu.
Selon vous, comment cette règle de divulgation sous 24 heures va-t-elle impacter, à long terme, le développement de portefeuilles open-source ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
Tout le monde pense que la conservation par soi-même vous rend totalement immunisé contre les menaces de tiers, mais en réalité, des vulnérabilités logicielles peuvent compromettre vos fonds avant même que vous réalisiez qu’un correctif est nécessaire.
De nombreux investisseurs détiennent des actifs comme $DOT ou placent leurs économies stables en $USDT en pensant que leur matériel ou leur configuration non dépositaire constitue un coffre-fort inviolable, pour finalement découvrir qu’une faille zero-day a vidé leur solde pendant que les développeurs restaient silencieux.
Imaginez votre portefeuille crypto préféré comme un système de sécurité pour maison intelligente. Lorsqu’un fabricant de serrures découvre une faille dans une clé maîtresse, vous devez en être informé immédiatement, pas trois mois plus tard, quand des cambrioleurs ont déjà trouvé le “trou”. Avec de nouvelles réglementations européennes obligeant les fournisseurs de portefeuilles à signaler les failles de sécurité critiques dans un délai de 24 heures, la manière dont les mainteneurs de logiciels gèrent l’exposition évolue rapidement.
Premièrement, cette obligation met fin à la pratique courante de l’industrie consistant à corriger discrètement, en donnant aux utilisateurs détenant des actifs comme $ETC une divulgation transparente plutôt que de deviner après un incident. Deuxièmement, elle contraint les développeurs à traiter la maintenance logicielle avec la même urgence que celle des infrastructures financières traditionnelles. Troisièmement, elle rappelle aux détenteurs du quotidien que la sécurité ne consiste pas seulement à conserver votre phrase de récupération sur papier, mais aussi à rester proactif grâce à des mises à jour en temps voulu.
Selon vous, comment cette règle de divulgation sous 24 heures va-t-elle impacter, à long terme, le développement de portefeuilles open-source ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
De nombreux investisseurs détiennent des actifs comme $DOT ou placent leurs économies stables en $USDT en pensant que leur matériel ou leur configuration non dépositaire constitue un coffre-fort inviolable, pour finalement découvrir qu’une faille zero-day a vidé leur solde pendant que les développeurs restaient silencieux.
Imaginez votre portefeuille crypto préféré comme un système de sécurité pour maison intelligente. Lorsqu’un fabricant de serrures découvre une faille dans une clé maîtresse, vous devez en être informé immédiatement, pas trois mois plus tard, quand des cambrioleurs ont déjà trouvé le “trou”. Avec de nouvelles réglementations européennes obligeant les fournisseurs de portefeuilles à signaler les failles de sécurité critiques dans un délai de 24 heures, la manière dont les mainteneurs de logiciels gèrent l’exposition évolue rapidement.
Premièrement, cette obligation met fin à la pratique courante de l’industrie consistant à corriger discrètement, en donnant aux utilisateurs détenant des actifs comme $ETC une divulgation transparente plutôt que de deviner après un incident. Deuxièmement, elle contraint les développeurs à traiter la maintenance logicielle avec la même urgence que celle des infrastructures financières traditionnelles. Troisièmement, elle rappelle aux détenteurs du quotidien que la sécurité ne consiste pas seulement à conserver votre phrase de récupération sur papier, mais aussi à rester proactif grâce à des mises à jour en temps voulu.
Selon vous, comment cette règle de divulgation sous 24 heures va-t-elle impacter, à long terme, le développement de portefeuilles open-source ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
22

Le détenteur moyen de crypto découvre une faille de portefeuille à peu près comme il découvre un plantage : une fois que l’argent a déjà disparu.
Vous pouvez traverser deux marchés baissiers et quand même tout perdre du jour au lendemain, parce qu’un fabricant de portefeuilles s’est contenté de rester assis sur une faille connue. Cette peur-là ne vous quitte jamais vraiment après l’avoir vue se produire autour de vous.
Désormais, l’UE exige que les fabricants de portefeuilles signalent, dans les 24 heures, les vulnérabilités activement exploitées. Sur le papier, ça ressemble à de la paperasse, jusqu’au jour où vous vous souvenez de 2016 : à l’époque, certaines plateformes mettaient des semaines à admettre qu’elles avaient été vidées. Les gens actualisent les soldes en $USDT et $DOT charts chaque heure. Presque personne ne vérifie si le logiciel qui détient ces pièces comporte un trou divulgué.
J’ai vu ce scénario se répéter à chaque cycle. La cupidité est à 65 en ce moment, et ce chiffre a l’habitude de donner à la sécurité l’impression que c’est le problème de quelqu’un d’autre. La règle ne va pas éliminer toutes les failles. Elle met fin au long silence qui durait autrefois jusqu’à ce que les dégâts soient déjà irréversibles. Quand $LSK commence à se faire déchirer, l’attention se porte sur le graphique et nulle part ailleurs.
Où conservez-vous l’essentiel de votre portefeuille lorsque ce genre de nouvelles tombe ?
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515 #BitcoinThirdSingleBlockReorgInFourWeeks
Le détenteur moyen de crypto découvre une faille de portefeuille à peu près comme il découvre un plantage : une fois que l’argent a déjà disparu.
Vous pouvez traverser deux marchés baissiers et quand même tout perdre du jour au lendemain, parce qu’un fabricant de portefeuilles s’est contenté de rester assis sur une faille connue. Cette peur-là ne vous quitte jamais vraiment après l’avoir vue se produire autour de vous.
Désormais, l’UE exige que les fabricants de portefeuilles signalent, dans les 24 heures, les vulnérabilités activement exploitées. Sur le papier, ça ressemble à de la paperasse, jusqu’au jour où vous vous souvenez de 2016 : à l’époque, certaines plateformes mettaient des semaines à admettre qu’elles avaient été vidées. Les gens actualisent les soldes en $USDT et $DOT charts chaque heure. Presque personne ne vérifie si le logiciel qui détient ces pièces comporte un trou divulgué.
J’ai vu ce scénario se répéter à chaque cycle. La cupidité est à 65 en ce moment, et ce chiffre a l’habitude de donner à la sécurité l’impression que c’est le problème de quelqu’un d’autre. La règle ne va pas éliminer toutes les failles. Elle met fin au long silence qui durait autrefois jusqu’à ce que les dégâts soient déjà irréversibles. Quand $LSK commence à se faire déchirer, l’attention se porte sur le graphique et nulle part ailleurs.
Où conservez-vous l’essentiel de votre portefeuille lorsque ce genre de nouvelles tombe ?
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515 #BitcoinThirdSingleBlockReorgInFourWeeks
Vous pouvez traverser deux marchés baissiers et quand même tout perdre du jour au lendemain, parce qu’un fabricant de portefeuilles s’est contenté de rester assis sur une faille connue. Cette peur-là ne vous quitte jamais vraiment après l’avoir vue se produire autour de vous.
Désormais, l’UE exige que les fabricants de portefeuilles signalent, dans les 24 heures, les vulnérabilités activement exploitées. Sur le papier, ça ressemble à de la paperasse, jusqu’au jour où vous vous souvenez de 2016 : à l’époque, certaines plateformes mettaient des semaines à admettre qu’elles avaient été vidées. Les gens actualisent les soldes en $USDT et $DOT charts chaque heure. Presque personne ne vérifie si le logiciel qui détient ces pièces comporte un trou divulgué.
J’ai vu ce scénario se répéter à chaque cycle. La cupidité est à 65 en ce moment, et ce chiffre a l’habitude de donner à la sécurité l’impression que c’est le problème de quelqu’un d’autre. La règle ne va pas éliminer toutes les failles. Elle met fin au long silence qui durait autrefois jusqu’à ce que les dégâts soient déjà irréversibles. Quand $LSK commence à se faire déchirer, l’attention se porte sur le graphique et nulle part ailleurs.
Où conservez-vous l’essentiel de votre portefeuille lorsque ce genre de nouvelles tombe ?
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515 #BitcoinThirdSingleBlockReorgInFourWeeks
170

·
--
Pourquoi personne ne parle du fait que la règle européenne de “portefeuille” avec signalement sur 24 heures pourrait rendre la self-custody plus risquée, et non plus sûre ?
Les traders vivent déjà avec le cauchemar de se réveiller avec un portefeuille vidé. Vous transférez enfin du $USDT hors d’une plateforme, vous pensez être aux commandes, puis une exploitation silencieuse survient avant qu’aucun correctif n’existe.
C’est une étude de cas montrant des régulateurs qui résolvent le mauvais problème. Un délai de signalement de 24 heures ressemble à de la responsabilisation. Dans le monde réel de la sécurité des portefeuilles, la fenêtre dangereuse correspond au temps entre la découverte d’un bug et la mise en ligne d’un correctif qui ne casse ni la signature, ni la récupération, ni les flux matériels. Réduire cela à une journée ne crée pas de meilleur logiciel. Cela entraîne des divulgations précipitées, des correctifs incomplets et une surface d’attaque plus large, pendant que les équipes s’agitent pour respecter une échéance plutôt que la véritable menace.
Nous avons déjà vu comment des erreurs de timing se manifestent autour de $DOT tooling et $LSK infrastructure. L’argent reste en chaîne 24 heures sur 24. Il n’y a pas de bouton “gel” comme dans une banque.
Traiter les fabricants de portefeuilles comme des fabricants d’appareils électroménagers, c’est passer à côté. L’analyse confortable est que l’Europe protège les particuliers. La version moins agréable, c’est que des développeurs sérieux retarderont des fonctionnalités, quitteront le marché, ou publieront des mises à jour à moitié prêtes, et que les utilisateurs en paieront le prix.
À votre avis, qu’est-ce que cela laisse réellement aux utilisateurs européens de portefeuilles à partir d’ici ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515
Pourquoi personne ne parle du fait que la règle européenne de “portefeuille” avec signalement sur 24 heures pourrait rendre la self-custody plus risquée, et non plus sûre ?
Les traders vivent déjà avec le cauchemar de se réveiller avec un portefeuille vidé. Vous transférez enfin du $USDT hors d’une plateforme, vous pensez être aux commandes, puis une exploitation silencieuse survient avant qu’aucun correctif n’existe.
C’est une étude de cas montrant des régulateurs qui résolvent le mauvais problème. Un délai de signalement de 24 heures ressemble à de la responsabilisation. Dans le monde réel de la sécurité des portefeuilles, la fenêtre dangereuse correspond au temps entre la découverte d’un bug et la mise en ligne d’un correctif qui ne casse ni la signature, ni la récupération, ni les flux matériels. Réduire cela à une journée ne crée pas de meilleur logiciel. Cela entraîne des divulgations précipitées, des correctifs incomplets et une surface d’attaque plus large, pendant que les équipes s’agitent pour respecter une échéance plutôt que la véritable menace.
Nous avons déjà vu comment des erreurs de timing se manifestent autour de $DOT tooling et $LSK infrastructure. L’argent reste en chaîne 24 heures sur 24. Il n’y a pas de bouton “gel” comme dans une banque.
Traiter les fabricants de portefeuilles comme des fabricants d’appareils électroménagers, c’est passer à côté. L’analyse confortable est que l’Europe protège les particuliers. La version moins agréable, c’est que des développeurs sérieux retarderont des fonctionnalités, quitteront le marché, ou publieront des mises à jour à moitié prêtes, et que les utilisateurs en paieront le prix.
À votre avis, qu’est-ce que cela laisse réellement aux utilisateurs européens de portefeuilles à partir d’ici ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515
Les traders vivent déjà avec le cauchemar de se réveiller avec un portefeuille vidé. Vous transférez enfin du $USDT hors d’une plateforme, vous pensez être aux commandes, puis une exploitation silencieuse survient avant qu’aucun correctif n’existe.
C’est une étude de cas montrant des régulateurs qui résolvent le mauvais problème. Un délai de signalement de 24 heures ressemble à de la responsabilisation. Dans le monde réel de la sécurité des portefeuilles, la fenêtre dangereuse correspond au temps entre la découverte d’un bug et la mise en ligne d’un correctif qui ne casse ni la signature, ni la récupération, ni les flux matériels. Réduire cela à une journée ne crée pas de meilleur logiciel. Cela entraîne des divulgations précipitées, des correctifs incomplets et une surface d’attaque plus large, pendant que les équipes s’agitent pour respecter une échéance plutôt que la véritable menace.
Nous avons déjà vu comment des erreurs de timing se manifestent autour de $DOT tooling et $LSK infrastructure. L’argent reste en chaîne 24 heures sur 24. Il n’y a pas de bouton “gel” comme dans une banque.
Traiter les fabricants de portefeuilles comme des fabricants d’appareils électroménagers, c’est passer à côté. L’analyse confortable est que l’Europe protège les particuliers. La version moins agréable, c’est que des développeurs sérieux retarderont des fonctionnalités, quitteront le marché, ou publieront des mises à jour à moitié prêtes, et que les utilisateurs en paieront le prix.
À votre avis, qu’est-ce que cela laisse réellement aux utilisateurs européens de portefeuilles à partir d’ici ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515
143

Imaginez ceci : un développeur découvre une vulnérabilité zero-day dans votre application de self-custody préférée à minuit, et un compte à rebours officiel commence immédiatement.
La plupart d’entre nous connaissent ce sentiment glaçant de rafraîchir un solde après avoir entendu des rumeurs d’exploit, en se demandant si nos fonds sont en sécurité ou si nous sommes déjà trop tard. En self-custody, les divulgations tardives et les correctifs silencieux ont historiquement laissé les utilisateurs totalement dans l’ignorance, pendant que leur capital est en jeu.
Avec de nouvelles règles européennes récemment mises en lumière, les fournisseurs de portefeuilles seront tenus de signaler les failles de sécurité critiques dans un délai de vingt-quatre heures. Cette approche représente un changement radical par rapport à la divulgation traditionnelle des vulnérabilités, où les équipes de développement ont généralement gardé le silence pendant des semaines, jusqu’à ce qu’un correctif soit entièrement testé et déployé. Comparez cela aux exploits passés de portefeuilles, où des divulgations retardées ont laissé des millions d’actifs, comme le $USDT, vulnérables aux siphonneurs avant que quiconque ne remarque quoi que ce soit. Alors que des réseaux comme $DOT rely sur une gouvernance on-chain transparente pour traiter les risques au niveau du réseau, les logiciels côté client ont longtemps fonctionné selon leur propre calendrier non régulé.
Imposer une notification rapide met certes les équipes sous pression pour agir, mais crée aussi un dangereux paradoxe. Si un concepteur est contraint de signaler une vulnérabilité avant d’avoir terminé un correctif de sécurité, il risque de fournir directement une feuille de route d’exploitation aux acteurs malveillants avant que les utilisateurs ne puissent migrer en toute sécurité.
Pensez-vous qu’un délai strict de signalement de 24 heures rend la self-custody plus sûre, ou qu’il donne aux attaquants un avantage injuste ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
Imaginez ceci : un développeur découvre une vulnérabilité zero-day dans votre application de self-custody préférée à minuit, et un compte à rebours officiel commence immédiatement.
La plupart d’entre nous connaissent ce sentiment glaçant de rafraîchir un solde après avoir entendu des rumeurs d’exploit, en se demandant si nos fonds sont en sécurité ou si nous sommes déjà trop tard. En self-custody, les divulgations tardives et les correctifs silencieux ont historiquement laissé les utilisateurs totalement dans l’ignorance, pendant que leur capital est en jeu.
Avec de nouvelles règles européennes récemment mises en lumière, les fournisseurs de portefeuilles seront tenus de signaler les failles de sécurité critiques dans un délai de vingt-quatre heures. Cette approche représente un changement radical par rapport à la divulgation traditionnelle des vulnérabilités, où les équipes de développement ont généralement gardé le silence pendant des semaines, jusqu’à ce qu’un correctif soit entièrement testé et déployé. Comparez cela aux exploits passés de portefeuilles, où des divulgations retardées ont laissé des millions d’actifs, comme le $USDT, vulnérables aux siphonneurs avant que quiconque ne remarque quoi que ce soit. Alors que des réseaux comme $DOT rely sur une gouvernance on-chain transparente pour traiter les risques au niveau du réseau, les logiciels côté client ont longtemps fonctionné selon leur propre calendrier non régulé.
Imposer une notification rapide met certes les équipes sous pression pour agir, mais crée aussi un dangereux paradoxe. Si un concepteur est contraint de signaler une vulnérabilité avant d’avoir terminé un correctif de sécurité, il risque de fournir directement une feuille de route d’exploitation aux acteurs malveillants avant que les utilisateurs ne puissent migrer en toute sécurité.
Pensez-vous qu’un délai strict de signalement de 24 heures rend la self-custody plus sûre, ou qu’il donne aux attaquants un avantage injuste ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
La plupart d’entre nous connaissent ce sentiment glaçant de rafraîchir un solde après avoir entendu des rumeurs d’exploit, en se demandant si nos fonds sont en sécurité ou si nous sommes déjà trop tard. En self-custody, les divulgations tardives et les correctifs silencieux ont historiquement laissé les utilisateurs totalement dans l’ignorance, pendant que leur capital est en jeu.
Avec de nouvelles règles européennes récemment mises en lumière, les fournisseurs de portefeuilles seront tenus de signaler les failles de sécurité critiques dans un délai de vingt-quatre heures. Cette approche représente un changement radical par rapport à la divulgation traditionnelle des vulnérabilités, où les équipes de développement ont généralement gardé le silence pendant des semaines, jusqu’à ce qu’un correctif soit entièrement testé et déployé. Comparez cela aux exploits passés de portefeuilles, où des divulgations retardées ont laissé des millions d’actifs, comme le $USDT, vulnérables aux siphonneurs avant que quiconque ne remarque quoi que ce soit. Alors que des réseaux comme $DOT rely sur une gouvernance on-chain transparente pour traiter les risques au niveau du réseau, les logiciels côté client ont longtemps fonctionné selon leur propre calendrier non régulé.
Imposer une notification rapide met certes les équipes sous pression pour agir, mais crée aussi un dangereux paradoxe. Si un concepteur est contraint de signaler une vulnérabilité avant d’avoir terminé un correctif de sécurité, il risque de fournir directement une feuille de route d’exploitation aux acteurs malveillants avant que les utilisateurs ne puissent migrer en toute sécurité.
Pensez-vous qu’un délai strict de signalement de 24 heures rend la self-custody plus sûre, ou qu’il donne aux attaquants un avantage injuste ?
#EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
38
·
--
#eurequireswalletmakersreportflawsin24hours 🔐
Le règlement européen CRA sur la cybersécurité des produits connectés rehausse le niveau d’exigence. À partir du 11 sept. 2026, les obligations de déclaration des vulnérabilités et des incidents entrent en vigueur, y compris un signalement sous 24 heures à l’ENISA. Découvrez comment les FPGA de Lattice peuvent aider à renforcer la préparation :$ZRX $INTW $ETHFI
#eurequireswalletmakersreportflawsin24hours 🔐
Le règlement européen CRA sur la cybersécurité des produits connectés rehausse le niveau d’exigence. À partir du 11 sept. 2026, les obligations de déclaration des vulnérabilités et des incidents entrent en vigueur, y compris un signalement sous 24 heures à l’ENISA. Découvrez comment les FPGA de Lattice peuvent aider à renforcer la préparation :$ZRX $INTW $ETHFI
Le règlement européen CRA sur la cybersécurité des produits connectés rehausse le niveau d’exigence. À partir du 11 sept. 2026, les obligations de déclaration des vulnérabilités et des incidents entrent en vigueur, y compris un signalement sous 24 heures à l’ENISA. Découvrez comment les FPGA de Lattice peuvent aider à renforcer la préparation :$ZRX $INTW $ETHFI
196

·
--
Haussier
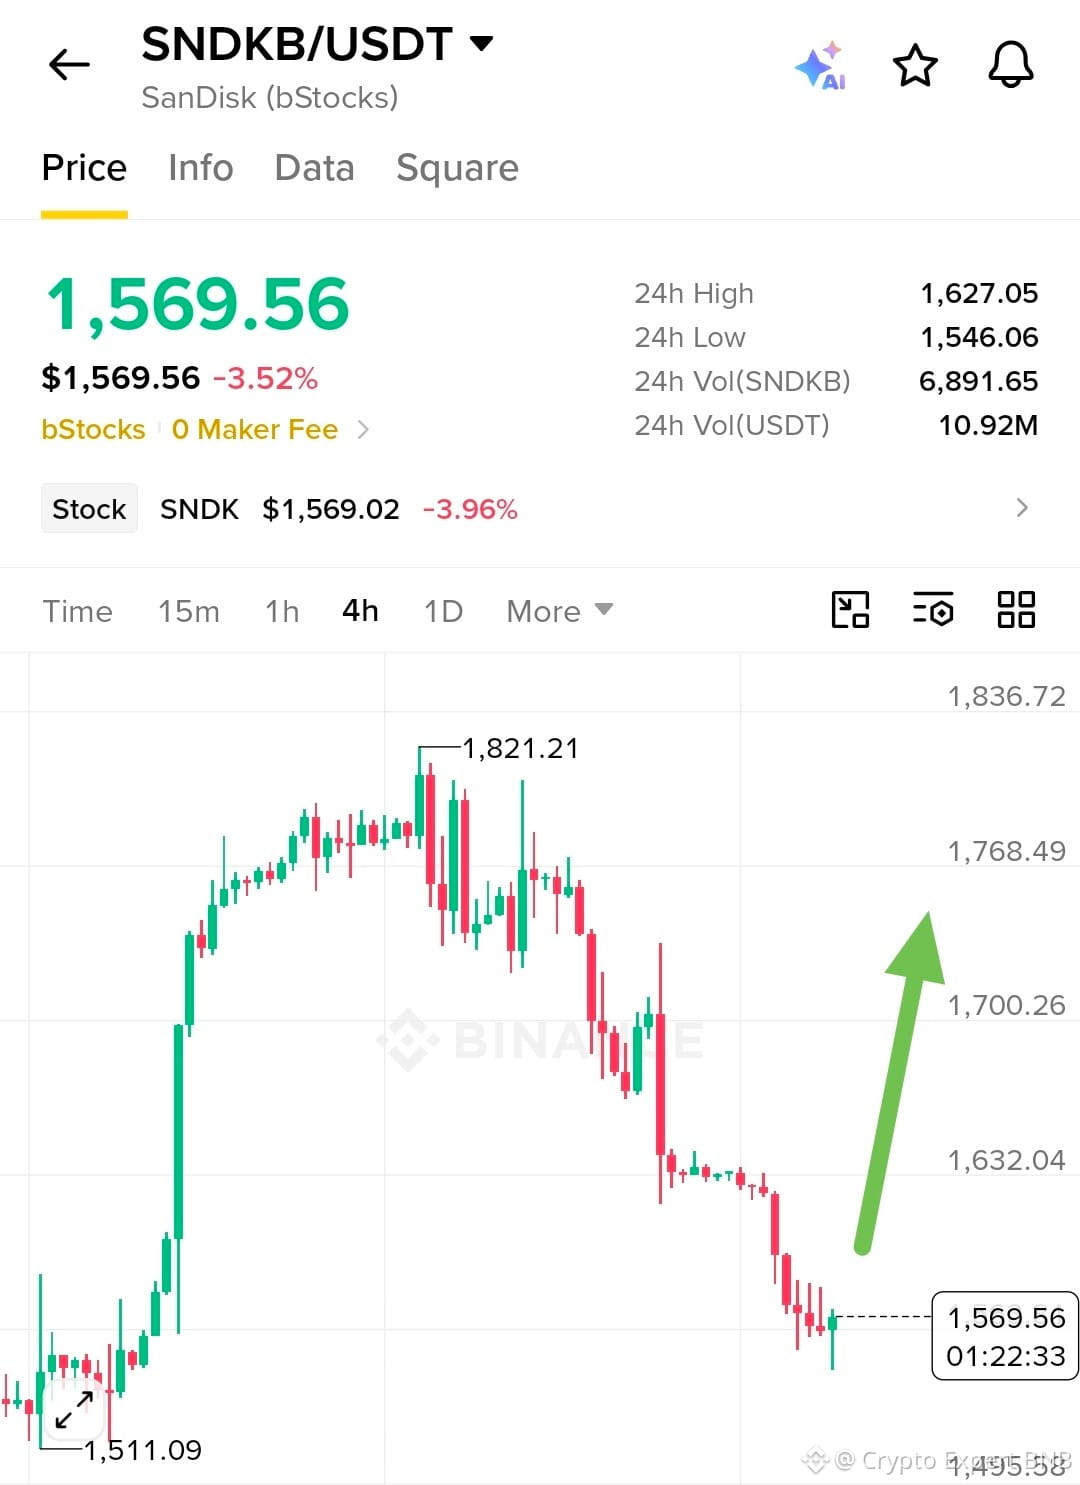
$SNDKB SNDK $1,569 | 1H Trade Setup
$SNDK Acheter/Long 🟢
🔹 Entrée : 1 550–1 575 $
🎯 TP1 : 1 610 $
🎯 TP2 : 1 665 $
🎯 TP3 : 1 720 $
🛑 SL : 1 505 $
$SNDK
Tendance : Bullish sur une reprise de la zone des 1 575 $. Les données techniques récentes indiquent que l’élan a faibli et que le RSI s’approche de la zone de survente ; un scénario de rebond est donc possible, mais la confirmation est essentielle.
⚠️ Si SNDK perd 1 505 $ avec des ventes solides, évitez le long et attendez un nouveau setup.#EURequiresWalletMakersReportFlawsIn24Hours
$SNDKB SNDK $1,569 | 1H Trade Setup
$SNDK Acheter/Long 🟢
🔹 Entrée : 1 550–1 575 $
🎯 TP1 : 1 610 $
🎯 TP2 : 1 665 $
🎯 TP3 : 1 720 $
🛑 SL : 1 505 $
$SNDK
Tendance : Bullish sur une reprise de la zone des 1 575 $. Les données techniques récentes indiquent que l’élan a faibli et que le RSI s’approche de la zone de survente ; un scénario de rebond est donc possible, mais la confirmation est essentielle.
⚠️ Si SNDK perd 1 505 $ avec des ventes solides, évitez le long et attendez un nouveau setup.#EURequiresWalletMakersReportFlawsIn24Hours
$SNDK Acheter/Long 🟢
🔹 Entrée : 1 550–1 575 $
🎯 TP1 : 1 610 $
🎯 TP2 : 1 665 $
🎯 TP3 : 1 720 $
🛑 SL : 1 505 $
$SNDK
Tendance : Bullish sur une reprise de la zone des 1 575 $. Les données techniques récentes indiquent que l’élan a faibli et que le RSI s’approche de la zone de survente ; un scénario de rebond est donc possible, mais la confirmation est essentielle.
⚠️ Si SNDK perd 1 505 $ avec des ventes solides, évitez le long et attendez un nouveau setup.#EURequiresWalletMakersReportFlawsIn24Hours
ABO3ZAM:
تحليل موفق، لكن الحذر واجب عند مستوى 1575؛ فالزخم الحالي يفتقر للسيولة الكافية لتأكيد الارتداد. راقب مناطق الرفض السعري جيداً، وأمن أرباحك جزئياً عند الأهداف الأولى، مع الالتزام الصارم بوقف الخسارة لحماية رأس المال من تقلبات السيولة اللحظية.
1
1
249
·
--
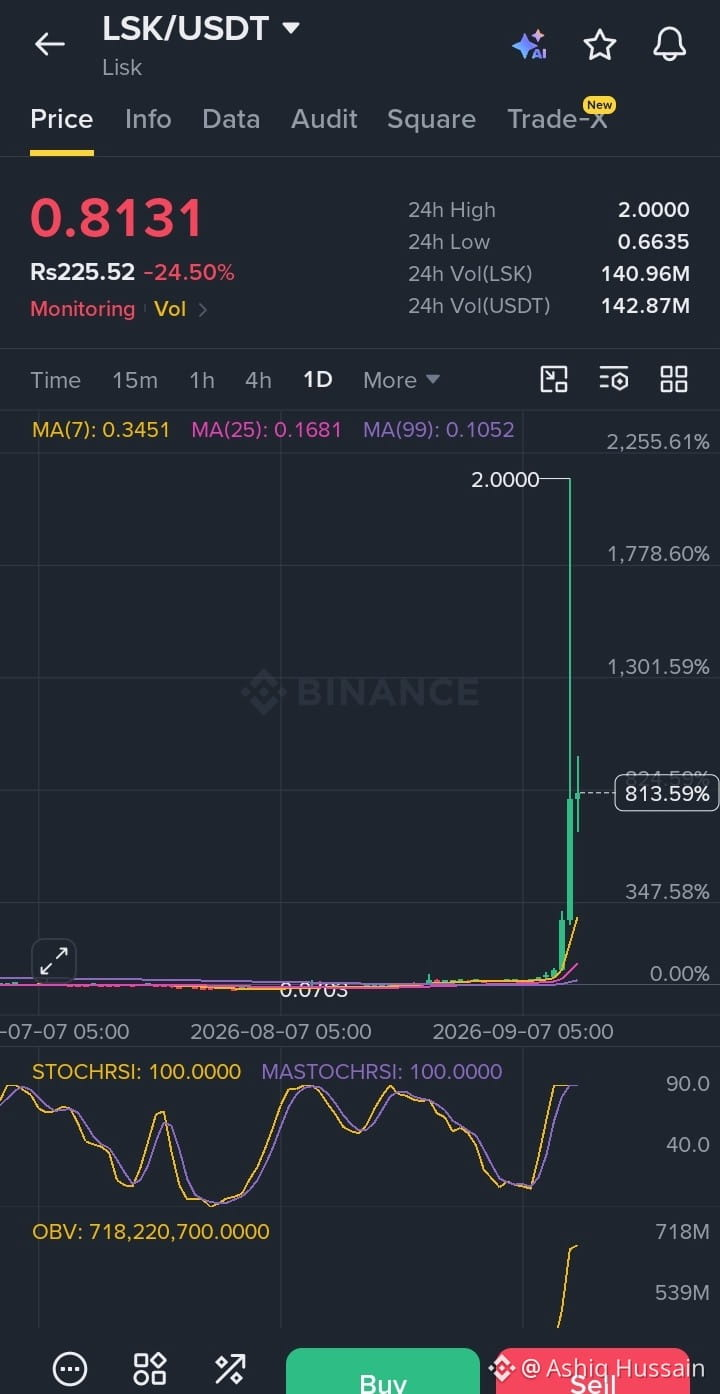
$LSK est négocié à 0,8147 $ sur Binance Spot, contre une ouverture sur 24 heures de 1,0599 $ (-23,1 %). La fourchette de la séance a été exceptionnellement large : 0,6635–2,0000 $, avec environ 143,3 M $ de rotation sur LSKUSDT. Cela fait suite à un fort rallye signalé dans le point marché de la veille, où LSK était en hausse de +267,6 % sur 24 heures.
{spot}(LSKUSDT)
#lsk #LSKSurgesOver515%In24Hours #KoreaCryptoTaxDelayPetitionMeetsReviewThreshold #EURequiresWalletMakersReportFlawsIn24Hours #ZcashNU7VoteEndsSeptember14
$LSK est négocié à 0,8147 $ sur Binance Spot, contre une ouverture sur 24 heures de 1,0599 $ (-23,1 %). La fourchette de la séance a été exceptionnellement large : 0,6635–2,0000 $, avec environ 143,3 M $ de rotation sur LSKUSDT. Cela fait suite à un fort rallye signalé dans le point marché de la veille, où LSK était en hausse de +267,6 % sur 24 heures.
#lsk #LSKSurgesOver515%In24Hours #KoreaCryptoTaxDelayPetitionMeetsReviewThreshold #EURequiresWalletMakersReportFlawsIn24Hours #ZcashNU7VoteEndsSeptember14
#lsk #LSKSurgesOver515%In24Hours #KoreaCryptoTaxDelayPetitionMeetsReviewThreshold #EURequiresWalletMakersReportFlawsIn24Hours #ZcashNU7VoteEndsSeptember14
86
·
--
Haussier
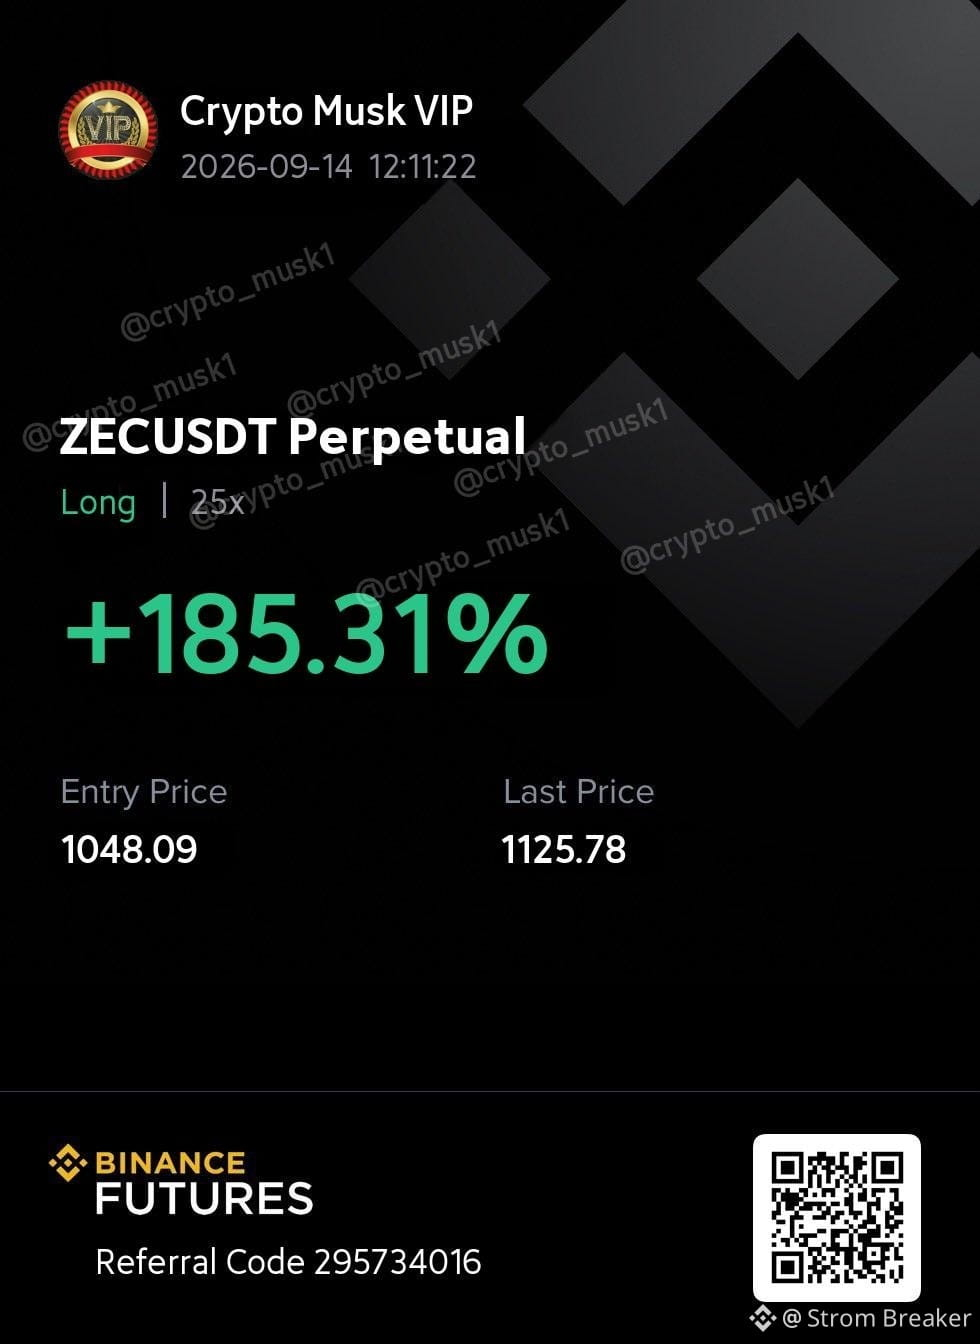
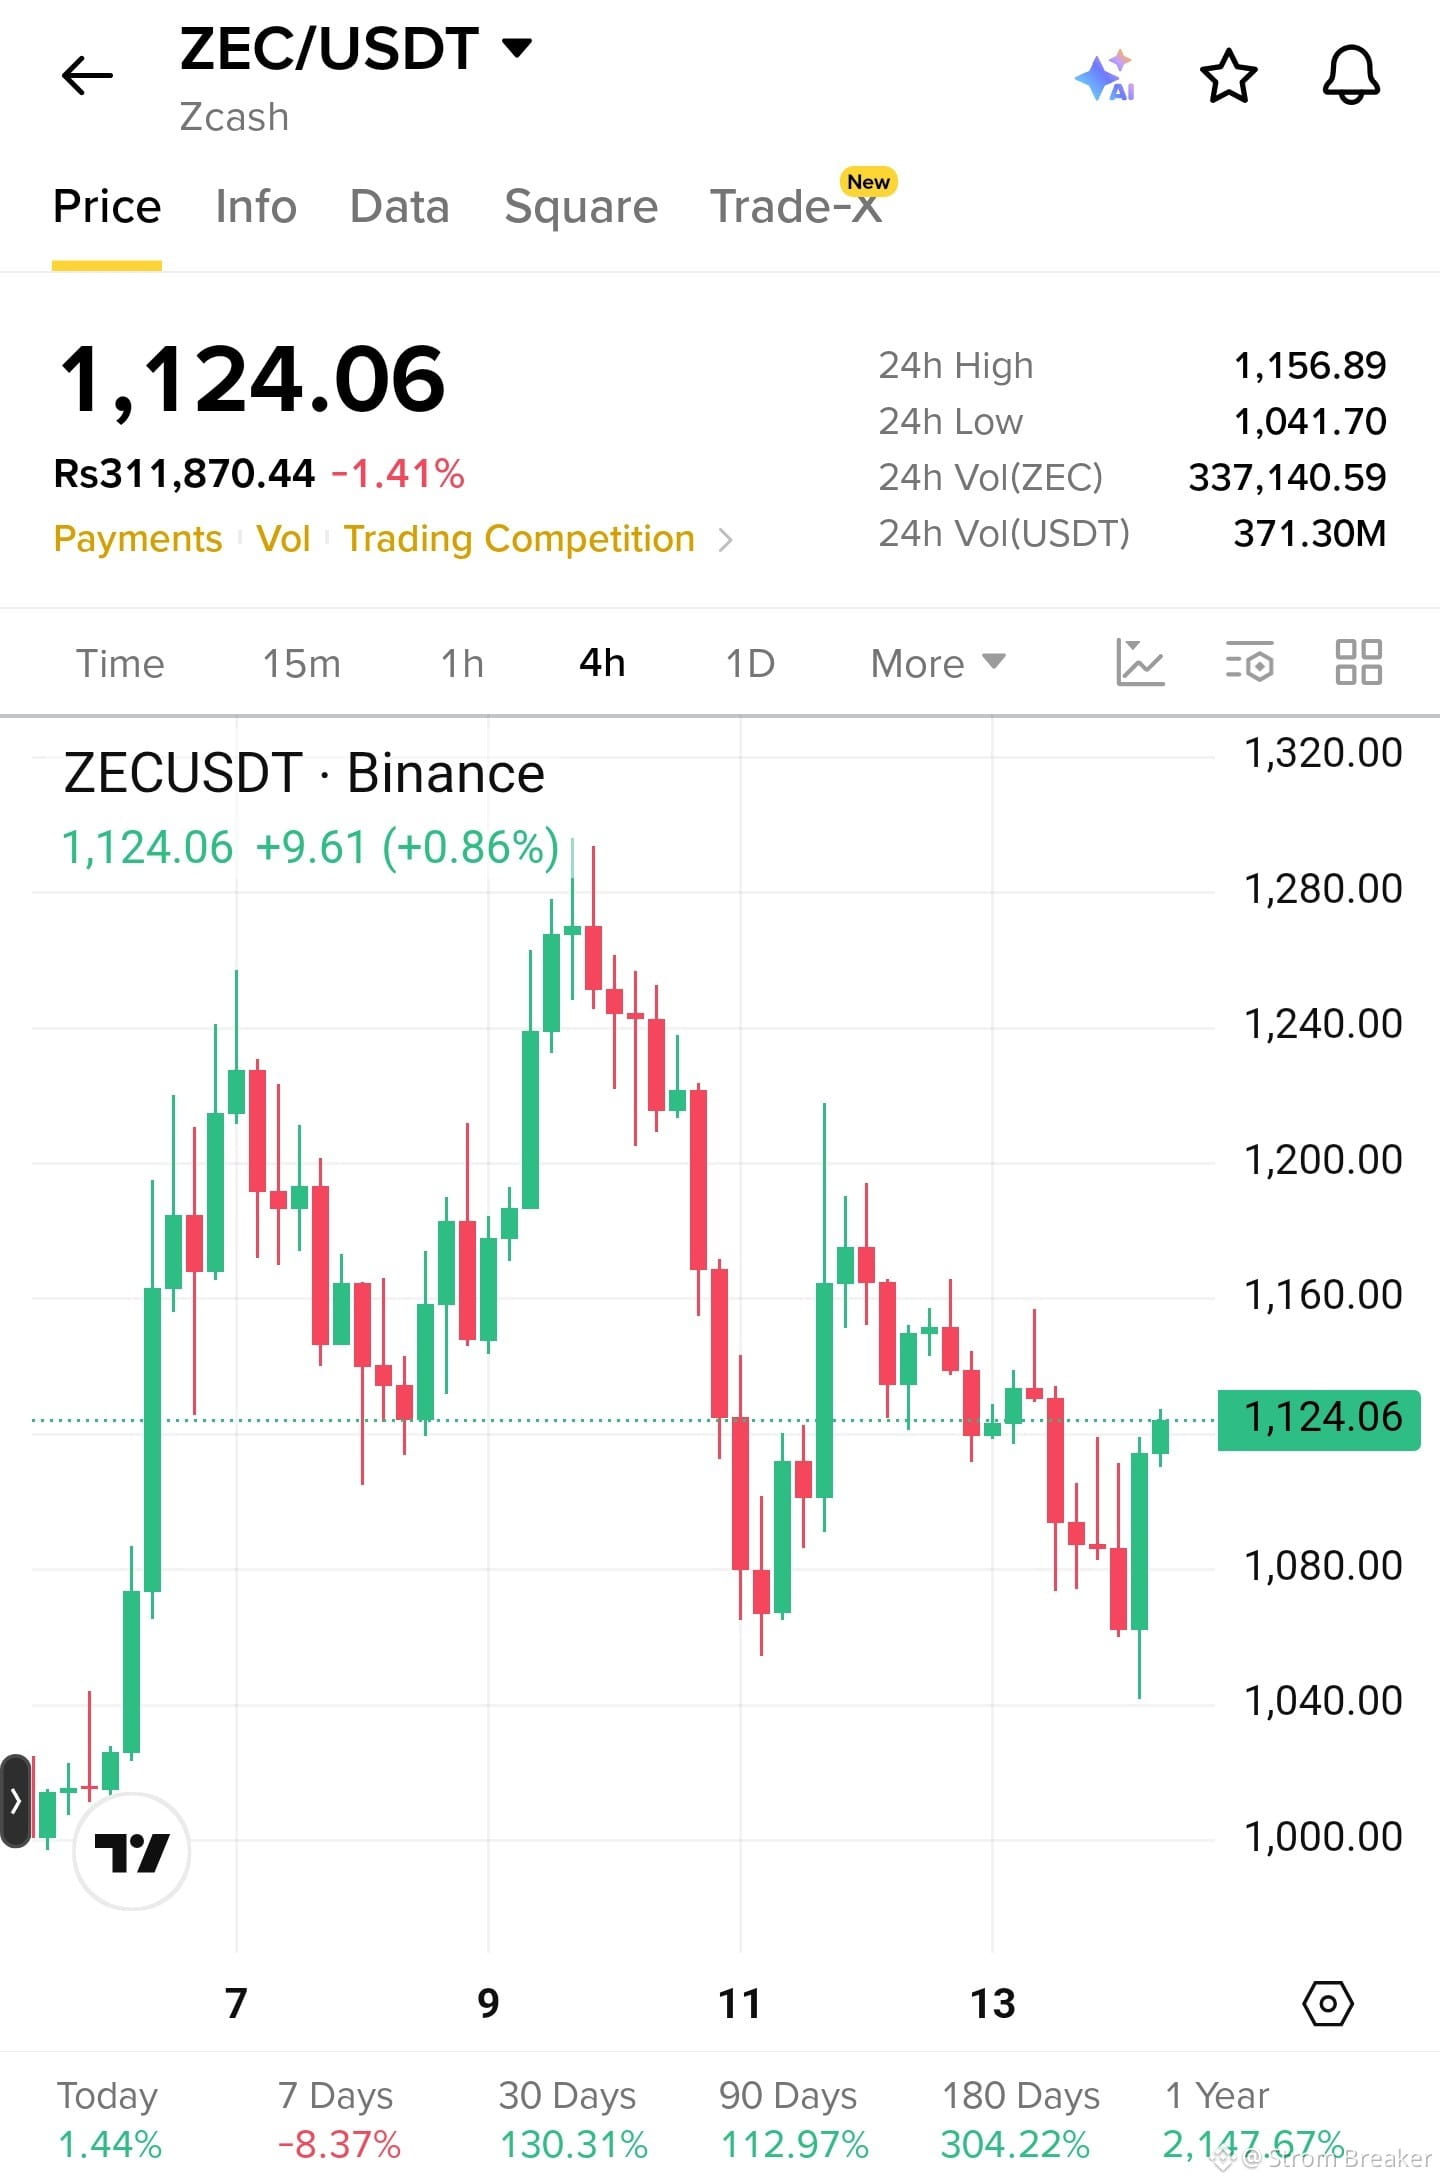
$ZEC affiche une configuration haussière potentielle basée sur la stratégie Thunder et l’évolution actuelle des prix. Le plan consiste à augmenter progressivement la position autour des deux zones d’entrée tout en gardant le risque clairement défini.
🔰 Zones d’Entrée : 1049,46 / 1017,97
🎯 Objectifs : 1055,48 → 1077,41 → 1099,33 → 1121,25
🛑 Stop Loss : 983,344
⚡ Levier : 10x Isolé
Effectuez la transaction avec une gestion du risque appropriée et évitez la surexposition. Attendez toujours une confirmation avant d’entrer.
{spot}(ZECUSDT)
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #ClarityActLawIn2026OddsRiseTo30%
$ZEC affiche une configuration haussière potentielle basée sur la stratégie Thunder et l’évolution actuelle des prix. Le plan consiste à augmenter progressivement la position autour des deux zones d’entrée tout en gardant le risque clairement défini.
🔰 Zones d’Entrée : 1049,46 / 1017,97
🎯 Objectifs : 1055,48 → 1077,41 → 1099,33 → 1121,25
🛑 Stop Loss : 983,344
⚡ Levier : 10x Isolé
Effectuez la transaction avec une gestion du risque appropriée et évitez la surexposition. Attendez toujours une confirmation avant d’entrer.
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #ClarityActLawIn2026OddsRiseTo30%
🔰 Zones d’Entrée : 1049,46 / 1017,97
🎯 Objectifs : 1055,48 → 1077,41 → 1099,33 → 1121,25
🛑 Stop Loss : 983,344
⚡ Levier : 10x Isolé
Effectuez la transaction avec une gestion du risque appropriée et évitez la surexposition. Attendez toujours une confirmation avant d’entrer.
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #ClarityActLawIn2026OddsRiseTo30%
306
·
--
Voir la traduction
Most traders treat network upgrades as simple pump events, yet historically, major protocol forks cause more liquidity bleed than price expansion.
I have watched too many portfolios get wrecked over the last decade buying into governance hype right before voting deadlines, only to be left holding the bag when the actual implementation takes months.
The NU7 community vote for $ZEC closing today is not just another routine governance poll. It addresses fundamental consensus changes and transition mechanisms that determine whether privacy tech can actually survive tightening regulatory scrutiny. When you look back at legacy assets like $ETC or storage protocols like $FIL, structural shifts either rekindle developer activity or permanently fragment network hash power.
Governance votes are fundamentally about long-term network survival, not next week's green candles. The market is currently sitting in Greed territory, which often blinds participants to the technical trade-offs between zero-knowledge scalability and institutional compliance pressure. Passing a vote is merely the blueprint, whereas the real test has always been maintaining miner consensus and node adoption without fracturing the ecosystem.
Do you think privacy coins can still find a viable middle ground with global regulators after this upgrade cycle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
Most traders treat network upgrades as simple pump events, yet historically, major protocol forks cause more liquidity bleed than price expansion.
I have watched too many portfolios get wrecked over the last decade buying into governance hype right before voting deadlines, only to be left holding the bag when the actual implementation takes months.
The NU7 community vote for $ZEC closing today is not just another routine governance poll. It addresses fundamental consensus changes and transition mechanisms that determine whether privacy tech can actually survive tightening regulatory scrutiny. When you look back at legacy assets like $ETC or storage protocols like $FIL , structural shifts either rekindle developer activity or permanently fragment network hash power.
Governance votes are fundamentally about long-term network survival, not next week's green candles. The market is currently sitting in Greed territory, which often blinds participants to the technical trade-offs between zero-knowledge scalability and institutional compliance pressure. Passing a vote is merely the blueprint, whereas the real test has always been maintaining miner consensus and node adoption without fracturing the ecosystem.
Do you think privacy coins can still find a viable middle ground with global regulators after this upgrade cycle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
I have watched too many portfolios get wrecked over the last decade buying into governance hype right before voting deadlines, only to be left holding the bag when the actual implementation takes months.
The NU7 community vote for $ZEC closing today is not just another routine governance poll. It addresses fundamental consensus changes and transition mechanisms that determine whether privacy tech can actually survive tightening regulatory scrutiny. When you look back at legacy assets like $ETC or storage protocols like $FIL , structural shifts either rekindle developer activity or permanently fragment network hash power.
Governance votes are fundamentally about long-term network survival, not next week's green candles. The market is currently sitting in Greed territory, which often blinds participants to the technical trade-offs between zero-knowledge scalability and institutional compliance pressure. Passing a vote is merely the blueprint, whereas the real test has always been maintaining miner consensus and node adoption without fracturing the ecosystem.
Do you think privacy coins can still find a viable middle ground with global regulators after this upgrade cycle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #ClarityActFacesProceduralVoteSept15
57

·
--
Voir la traduction
Why is nobody talking about how governance votes like NU7 could quietly redefine the privacy sector while everyone chases green candles elsewhere?
Most traders spend weeks chasing high-beta momentum plays like $LSK or rotating back into safety with $USDT, only to completely ignore fundamental protocol upgrades that decide whether privacy tech actually survives regulatory scrutiny.
Take the latest $ZEC governance cycle as a textbook case study. While retail attention is split across broader market pumps, the NU7 upgrade vote represents a pivotal architectural fork in Zcash governance. It is not just another routine network maintenance vote; it directly impacts how privacy pools operate and interact with shifting global compliance frameworks.
When fundamental protocol shifts happen in silence, the market usually misprices the risk until liquidity abruptly dries up or surges on major exchange listings. Governance participation is often the clearest leading indicator for network sustainability, yet it remains the most overlooked metric by active participants.
Where do you think privacy assets head once these key architectural votes settle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515
Why is nobody talking about how governance votes like NU7 could quietly redefine the privacy sector while everyone chases green candles elsewhere?
Most traders spend weeks chasing high-beta momentum plays like $LSK or rotating back into safety with $USDT, only to completely ignore fundamental protocol upgrades that decide whether privacy tech actually survives regulatory scrutiny.
Take the latest $ZEC governance cycle as a textbook case study. While retail attention is split across broader market pumps, the NU7 upgrade vote represents a pivotal architectural fork in Zcash governance. It is not just another routine network maintenance vote; it directly impacts how privacy pools operate and interact with shifting global compliance frameworks.
When fundamental protocol shifts happen in silence, the market usually misprices the risk until liquidity abruptly dries up or surges on major exchange listings. Governance participation is often the clearest leading indicator for network sustainability, yet it remains the most overlooked metric by active participants.
Where do you think privacy assets head once these key architectural votes settle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515
Most traders spend weeks chasing high-beta momentum plays like $LSK or rotating back into safety with $USDT, only to completely ignore fundamental protocol upgrades that decide whether privacy tech actually survives regulatory scrutiny.
Take the latest $ZEC governance cycle as a textbook case study. While retail attention is split across broader market pumps, the NU7 upgrade vote represents a pivotal architectural fork in Zcash governance. It is not just another routine network maintenance vote; it directly impacts how privacy pools operate and interact with shifting global compliance frameworks.
When fundamental protocol shifts happen in silence, the market usually misprices the risk until liquidity abruptly dries up or surges on major exchange listings. Governance participation is often the clearest leading indicator for network sustainability, yet it remains the most overlooked metric by active participants.
Where do you think privacy assets head once these key architectural votes settle?
#ZcashNU7VoteEndsSeptember14 #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515
118
·
--
Baissier
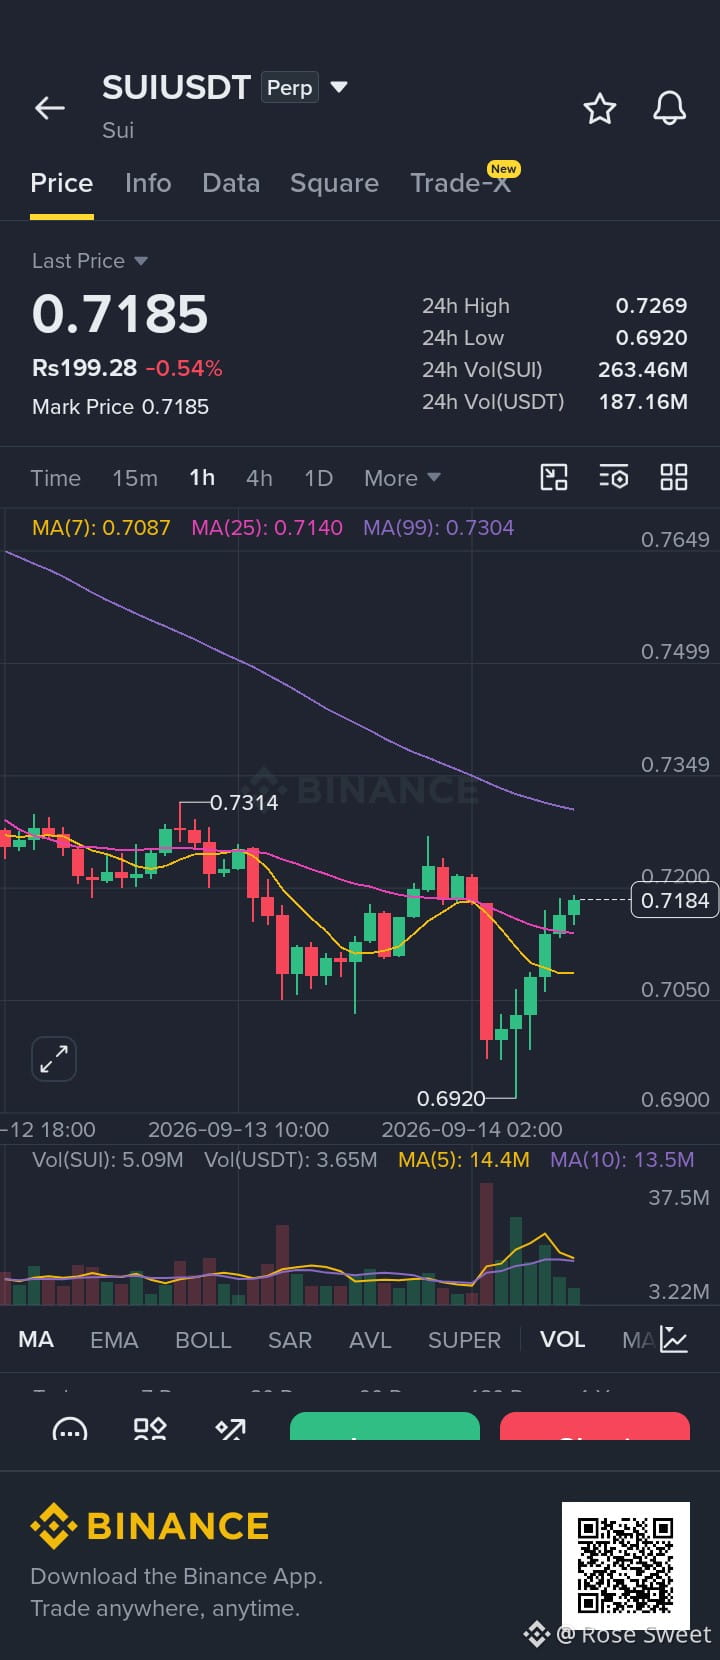
$SUI Long (75x Leverage) | Acheter la baisse avec la demande—ne pas courir après la pompe.
SUI a atteint ma zone d’entrée cible. À ce stade, tout se joue dans une exécution disciplinée, pas dans la prédiction du marché. Je suis en live sur ce trade, mais je sortirai immédiatement si le niveau de support se brise.
Zone d’Entrée : 0.71580 – 0.71780
Take Profit 1 : 0.72430 (Risque/Rendement 1 : 0.7)
Take Profit 2 : 0.72940 (Risque/Rendement 1 : 1.2)
Take Profit 3 : 0.73690 (Risque/Rendement 1 : 2.0)
Stop Loss : 0.70670
$SUI
{future}(SUIUSDT)
$ADA
{future}(ADAUSDT)
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours
$SUI Long (75x Leverage) | Acheter la baisse avec la demande—ne pas courir après la pompe.
SUI a atteint ma zone d’entrée cible. À ce stade, tout se joue dans une exécution disciplinée, pas dans la prédiction du marché. Je suis en live sur ce trade, mais je sortirai immédiatement si le niveau de support se brise.
Zone d’Entrée : 0.71580 – 0.71780
Take Profit 1 : 0.72430 (Risque/Rendement 1 : 0.7)
Take Profit 2 : 0.72940 (Risque/Rendement 1 : 1.2)
Take Profit 3 : 0.73690 (Risque/Rendement 1 : 2.0)
Stop Loss : 0.70670
$SUI
$ADA
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours
SUI a atteint ma zone d’entrée cible. À ce stade, tout se joue dans une exécution disciplinée, pas dans la prédiction du marché. Je suis en live sur ce trade, mais je sortirai immédiatement si le niveau de support se brise.
Zone d’Entrée : 0.71580 – 0.71780
Take Profit 1 : 0.72430 (Risque/Rendement 1 : 0.7)
Take Profit 2 : 0.72940 (Risque/Rendement 1 : 1.2)
Take Profit 3 : 0.73690 (Risque/Rendement 1 : 2.0)
Stop Loss : 0.70670
$SUI
$ADA
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours
25
·
--
Tout le monde pense qu’une énorme bougie verte signifie une cassure facile, mais en réalité, courir après les pumps paraboliques est ce qui vide la plupart des portefeuilles particuliers.
Nous avons tous vu une pièce multiplier en quelques heures, paniquer de rater la balade, et acheter exactement au sommet juste avant que la liquidité disparaisse. Voir votre solde en $USDT être divisé par deux pendant que les premiers participants réalisent tranquillement leurs profits est une leçon douloureuse qui surprend bien trop de traders.
Imaginez une explosion soudaine des prix comme un ascenseur bondé qui monte d’un coup. Quand $LSK bondit de plusieurs centaines pour cent en un instant, cela ne veut presque jamais dire que les fondamentaux se sont transformés du jour au lendemain. Au contraire, une liquidité trop faible et des liquidations forcées de shorts créent un vide artificiel, et quand l’élan finit par s’essouffler, tout le monde essaie de se précipiter en même temps vers une seule sortie étroite.
Le capital expérimenté ne poursuit que rarement des lignes verticales. Alors que l’attention se déplace d’une opportunité de momentum à l’autre et sur des réseaux plus anciens comme $DOT, les traders disciplinés savent qu’attendre que la structure du prix se forme vaut mieux que d’acheter impulsivement, à chaque fois. Protéger votre risque à la baisse compte bien plus que d’attraper chaque pointe fugace.
Comment gérez-vous personnellement le risque quand un actif part complètement à la verticale ?
#LSKSurgesOver515 #EURequiresWalletMakersReportFlawsIn24Hours #BitcoinTroisièmeReorgDeBlocEnQuatreSemaines
Tout le monde pense qu’une énorme bougie verte signifie une cassure facile, mais en réalité, courir après les pumps paraboliques est ce qui vide la plupart des portefeuilles particuliers.
Nous avons tous vu une pièce multiplier en quelques heures, paniquer de rater la balade, et acheter exactement au sommet juste avant que la liquidité disparaisse. Voir votre solde en $USDT être divisé par deux pendant que les premiers participants réalisent tranquillement leurs profits est une leçon douloureuse qui surprend bien trop de traders.
Imaginez une explosion soudaine des prix comme un ascenseur bondé qui monte d’un coup. Quand $LSK bondit de plusieurs centaines pour cent en un instant, cela ne veut presque jamais dire que les fondamentaux se sont transformés du jour au lendemain. Au contraire, une liquidité trop faible et des liquidations forcées de shorts créent un vide artificiel, et quand l’élan finit par s’essouffler, tout le monde essaie de se précipiter en même temps vers une seule sortie étroite.
Le capital expérimenté ne poursuit que rarement des lignes verticales. Alors que l’attention se déplace d’une opportunité de momentum à l’autre et sur des réseaux plus anciens comme $DOT , les traders disciplinés savent qu’attendre que la structure du prix se forme vaut mieux que d’acheter impulsivement, à chaque fois. Protéger votre risque à la baisse compte bien plus que d’attraper chaque pointe fugace.
Comment gérez-vous personnellement le risque quand un actif part complètement à la verticale ?
#LSKSurgesOver515 #EURequiresWalletMakersReportFlawsIn24Hours #BitcoinTroisièmeReorgDeBlocEnQuatreSemaines
Nous avons tous vu une pièce multiplier en quelques heures, paniquer de rater la balade, et acheter exactement au sommet juste avant que la liquidité disparaisse. Voir votre solde en $USDT être divisé par deux pendant que les premiers participants réalisent tranquillement leurs profits est une leçon douloureuse qui surprend bien trop de traders.
Imaginez une explosion soudaine des prix comme un ascenseur bondé qui monte d’un coup. Quand $LSK bondit de plusieurs centaines pour cent en un instant, cela ne veut presque jamais dire que les fondamentaux se sont transformés du jour au lendemain. Au contraire, une liquidité trop faible et des liquidations forcées de shorts créent un vide artificiel, et quand l’élan finit par s’essouffler, tout le monde essaie de se précipiter en même temps vers une seule sortie étroite.
Le capital expérimenté ne poursuit que rarement des lignes verticales. Alors que l’attention se déplace d’une opportunité de momentum à l’autre et sur des réseaux plus anciens comme $DOT , les traders disciplinés savent qu’attendre que la structure du prix se forme vaut mieux que d’acheter impulsivement, à chaque fois. Protéger votre risque à la baisse compte bien plus que d’attraper chaque pointe fugace.
Comment gérez-vous personnellement le risque quand un actif part complètement à la verticale ?
#LSKSurgesOver515 #EURequiresWalletMakersReportFlawsIn24Hours #BitcoinTroisièmeReorgDeBlocEnQuatreSemaines
92
·
--
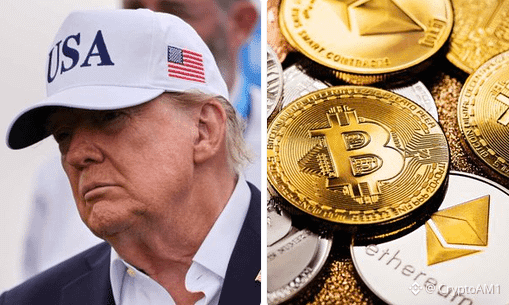
JUST IN : TRUMP ACCEPTE UNE NOUVELLE DISPOSITION D’ÉTHIQUE BIPARTITE DANS UN IMMENSE PROJET DE LOI CRYPTO, DIT UN AIDE DU GOP#AnthropicCEOCallsForAISlowdown #BitcoinThirdSingleBlockReorgInFourWeeks #ClarityActLawIn2026OddsRiseTo30% #KoreaCryptoTaxDelayPetitionMeetsReviewThreshold #EURequiresWalletMakersReportFlawsIn24Hours $NVDAB $AAPLB $NVDA.US
{stock_us}(NVDA.US)
JUST IN : TRUMP ACCEPTE UNE NOUVELLE DISPOSITION D’ÉTHIQUE BIPARTITE DANS UN IMMENSE PROJET DE LOI CRYPTO, DIT UN AIDE DU GOP#AnthropicCEOCallsForAISlowdown #BitcoinThirdSingleBlockReorgInFourWeeks #ClarityActLawIn2026OddsRiseTo30% #KoreaCryptoTaxDelayPetitionMeetsReviewThreshold #EURequiresWalletMakersReportFlawsIn24Hours $NVDAB $AAPLB $NVDA.US
52
·
--
$LSK est actuellement extrêmement volatile, ayant récemment effectué un mouvement brusque à la hausse avant de reperdre une grande partie des gains. Des rapports récents relient ce mouvement à des liquidations courtes et aux attentes autour d’un burn 100M $LSK proposé. �
CoinMarketCap +1
📈 Bullish : Fort momentum si LSK reste autour de la zone de la percée récente.
⚠️ Risque : Les énormes fluctuations récentes du prix rendent la poursuite du pump dangereuse.
🎯 Stratégie : Attendre un repli et une confirmation plutôt que d’entrer après une grande bougie.
En résumé : 🟡 Risque élevé / très volatil — trader avec un stop-loss strict
{spot}(LSKUSDT)
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours
$LSK est actuellement extrêmement volatile, ayant récemment effectué un mouvement brusque à la hausse avant de reperdre une grande partie des gains. Des rapports récents relient ce mouvement à des liquidations courtes et aux attentes autour d’un burn 100M $LSK proposé. �
CoinMarketCap +1
📈 Bullish : Fort momentum si LSK reste autour de la zone de la percée récente.
⚠️ Risque : Les énormes fluctuations récentes du prix rendent la poursuite du pump dangereuse.
🎯 Stratégie : Attendre un repli et une confirmation plutôt que d’entrer après une grande bougie.
En résumé : 🟡 Risque élevé / très volatil — trader avec un stop-loss strict
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours
CoinMarketCap +1
📈 Bullish : Fort momentum si LSK reste autour de la zone de la percée récente.
⚠️ Risque : Les énormes fluctuations récentes du prix rendent la poursuite du pump dangereuse.
🎯 Stratégie : Attendre un repli et une confirmation plutôt que d’entrer après une grande bougie.
En résumé : 🟡 Risque élevé / très volatil — trader avec un stop-loss strict
#AnthropicCEOCallsForAISlowdown #EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours
149
·
--
Baissier
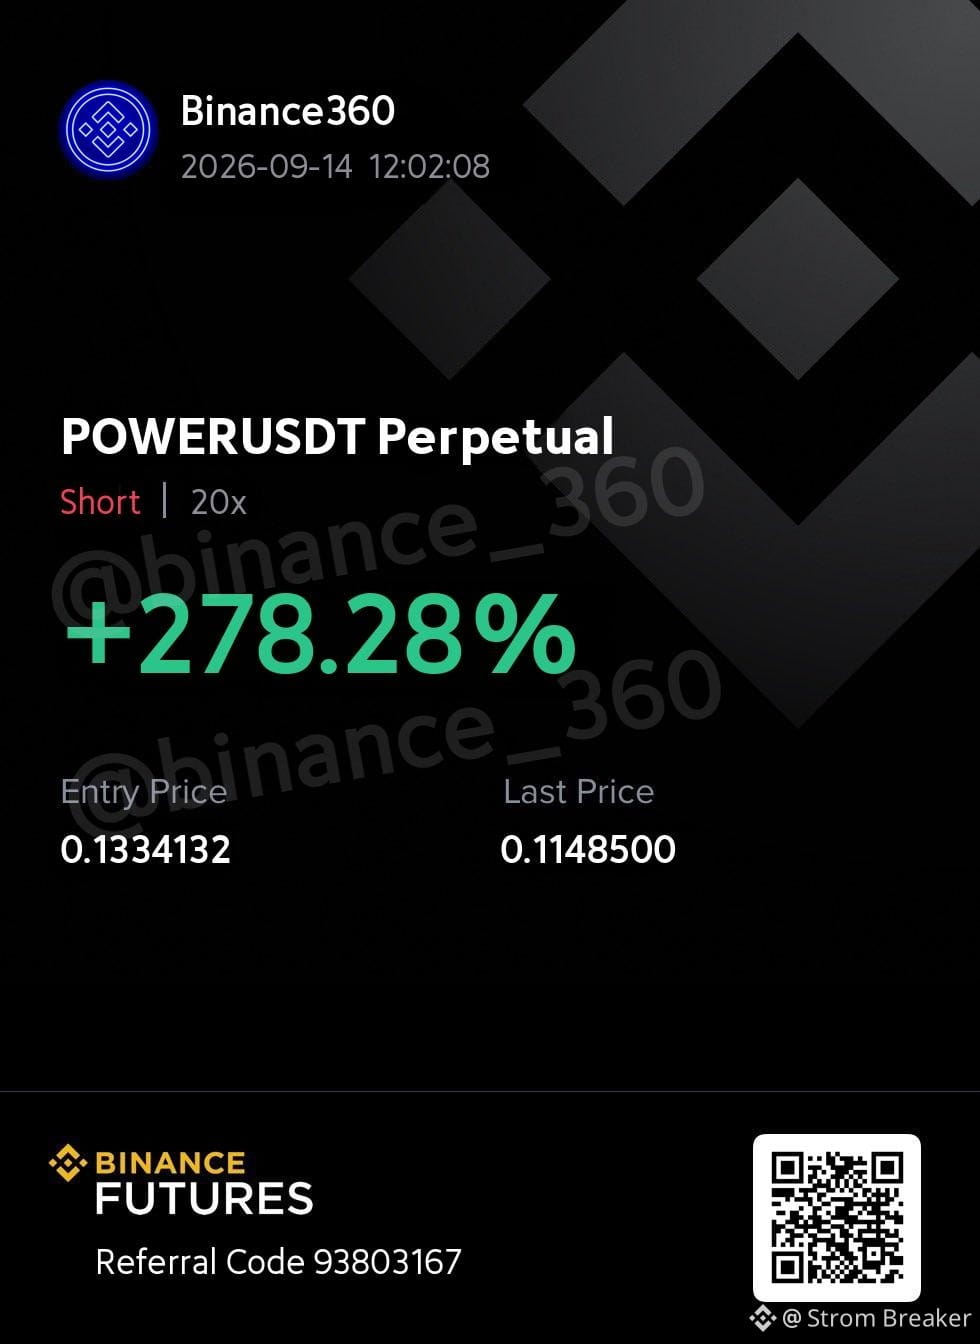
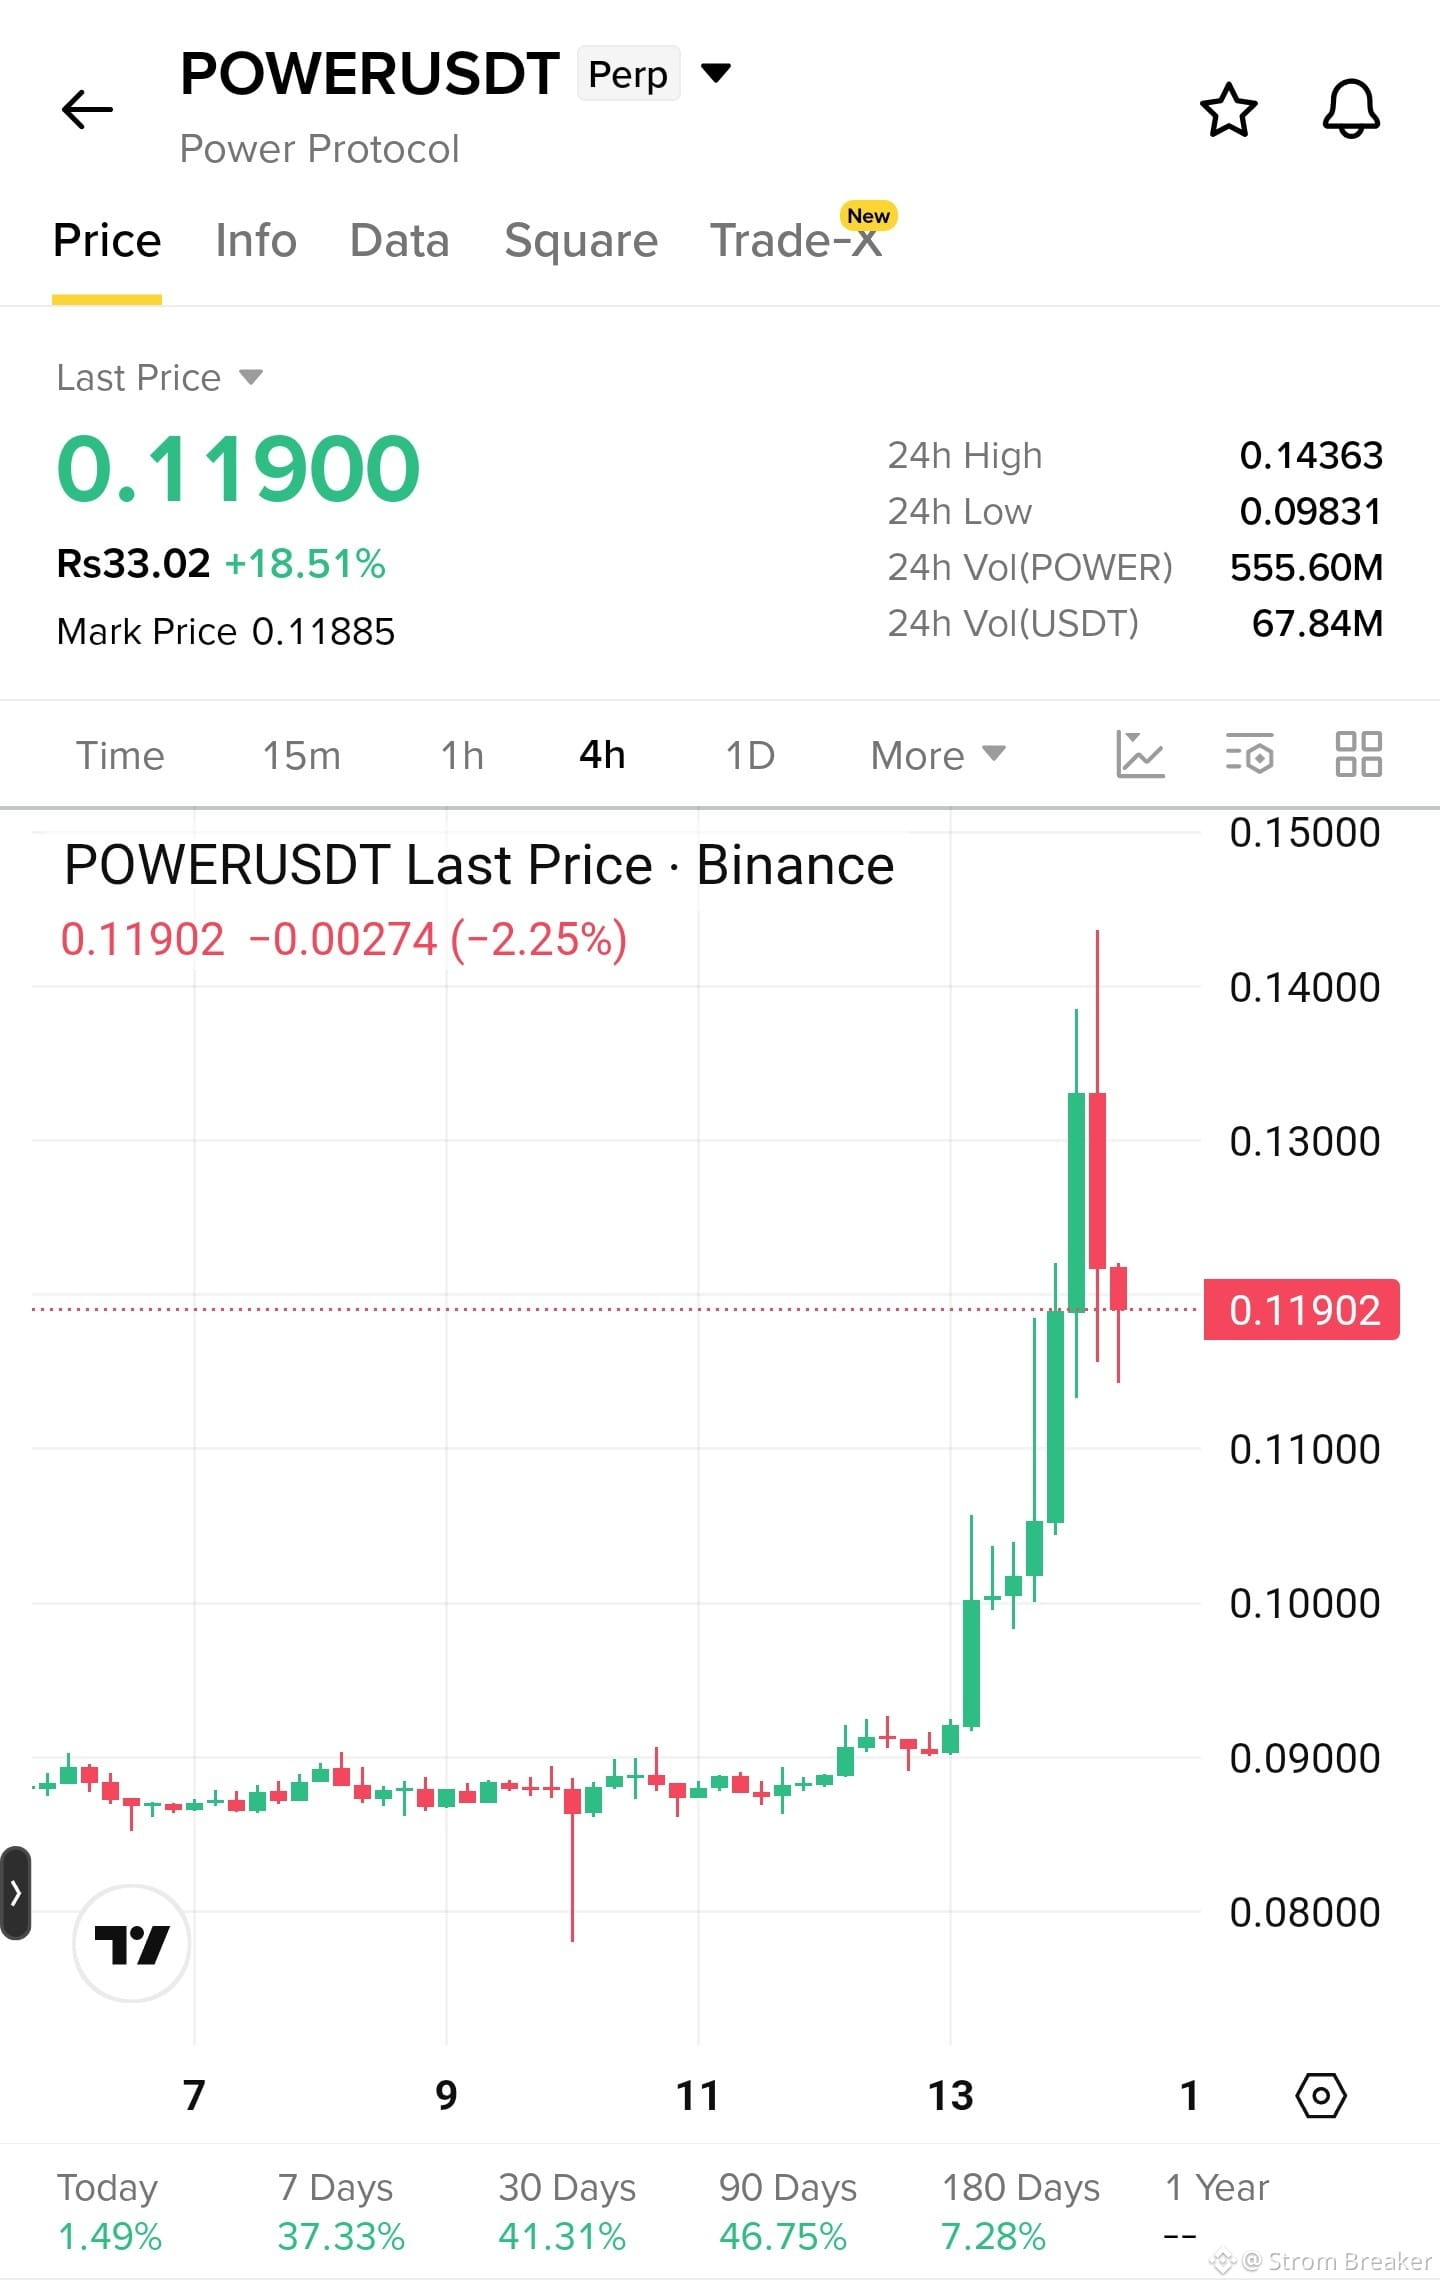
Sur le graphique en période de 15 minutes, $POWER affiche un scénario baissier. La zone d’entrée en short est comprise entre 0.1372372 et 0.1332400, avec des objectifs à la baisse placés progressivement à 0.1325671, 0.1285499, 0.1245327, 0.1205155 et 0.1164983.
🛑 Stop Loss : 0.1425668
⚡ Levier : 10x
📊 Gérez le risque avec prudence et évitez toute surexposition dans des conditions volatiles.
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #LSKSurgesOver515%In24Hours
{future}(POWERUSDT)
Sur le graphique en période de 15 minutes, $POWER affiche un scénario baissier. La zone d’entrée en short est comprise entre 0.1372372 et 0.1332400, avec des objectifs à la baisse placés progressivement à 0.1325671, 0.1285499, 0.1245327, 0.1205155 et 0.1164983.
🛑 Stop Loss : 0.1425668
⚡ Levier : 10x
📊 Gérez le risque avec prudence et évitez toute surexposition dans des conditions volatiles.
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #LSKSurgesOver515%In24Hours
🛑 Stop Loss : 0.1425668
⚡ Levier : 10x
📊 Gérez le risque avec prudence et évitez toute surexposition dans des conditions volatiles.
#EURequiresWalletMakersReportFlawsIn24Hours #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #ZcashNU7VoteEndsSeptember14 #LSKSurgesOver515%In24Hours
94
·
--
Article
Le vote qui pourrait figer ou libérer la crypto : à l’intérieur du duel de demain sur la loi CLARITYAccroche :
Le Bitcoin reste sur place à 77 500 $. L’Ethereum surperforme discrètement. Le XRP a attiré 644 millions de dollars d’entrées de FNB sur neuf jours consécutifs et n’a pas bougé d’un iota. Ce n’est pas de l’ennui — c’est tout le marché des cryptomonnaies qui retient son souffle. Demain, le Sénat se prononce sur une version fraîchement révisée de 630 pages de la loi CLARITY, et selon l’issue, le 15 septembre 2026 pourrait être retenu comme le jour où la réglementation crypto américaine a enfin grandi, ou comme le jour où elle a été repoussée à la décennie suivante.
Le vote qui pourrait figer ou libérer la crypto : à l’intérieur du duel de demain sur la loi CLARITY
Accroche :
Le Bitcoin reste sur place à 77 500 $. L’Ethereum surperforme discrètement. Le XRP a attiré 644 millions de dollars d’entrées de FNB sur neuf jours consécutifs et n’a pas bougé d’un iota. Ce n’est pas de l’ennui — c’est tout le marché des cryptomonnaies qui retient son souffle. Demain, le Sénat se prononce sur une version fraîchement révisée de 630 pages de la loi CLARITY, et selon l’issue, le 15 septembre 2026 pourrait être retenu comme le jour où la réglementation crypto américaine a enfin grandi, ou comme le jour où elle a été repoussée à la décennie suivante.
Le Bitcoin reste sur place à 77 500 $. L’Ethereum surperforme discrètement. Le XRP a attiré 644 millions de dollars d’entrées de FNB sur neuf jours consécutifs et n’a pas bougé d’un iota. Ce n’est pas de l’ennui — c’est tout le marché des cryptomonnaies qui retient son souffle. Demain, le Sénat se prononce sur une version fraîchement révisée de 630 pages de la loi CLARITY, et selon l’issue, le 15 septembre 2026 pourrait être retenu comme le jour où la réglementation crypto américaine a enfin grandi, ou comme le jour où elle a été repoussée à la décennie suivante.
ABO3ZAM:
The compression in price action indicates significant momentum concentration, suggesting a liquidity sweep is imminent upon the legislative outcome. Institutional order flow remains defensive; prioritize capital preservation and maintain strict stop-loss discipline at key invalidation levels to mitigate volatility risk during this binary event.
1
86
·
--
Le Bitcoin se maintient autour de 77 500–77 700 $ à l’approche du vote sénatorial décisif de demain sur une version révisée de 630 pages de la loi CLARITY, que les sénateurs républicains ont dévoilée cette semaine, avec plus de 100 changements visant spécifiquement des protocoles crypto « décentralisés en apparence seulement ». Le marché reste dans un schéma de maintien serré et de faible volatilité, les marchés de prédiction indiquant que les traders sont convaincus que le BTC restera au-dessus de 68 000–70 000 $ tout au long de la journée, ce qui traduit davantage une consolidation qu’une conviction.
Les détenteurs de niveau intermédiaire auraient, selon des commentaires du responsable du développement des affaires de XS.com, vendu à la faveur des hausses, tandis que les mega-whales continuent discrètement d’accumuler, créant une résistance persistante en surplomb malgré une demande institutionnelle stable en dessous. Comme le Bitcoin est encore d’environ 39 % inférieur à son record historique de 128 198 $ d’octobre 2025, le vote du Sénat de demain s’annonce comme le prochain véritable catalyseur directionnel du marché.
#Bitcoin #BTC #CLARITYAct #CryptoNews #EURequiresWalletMakersReportFlawsIn24Hours
Le Bitcoin se maintient autour de 77 500–77 700 $ à l’approche du vote sénatorial décisif de demain sur une version révisée de 630 pages de la loi CLARITY, que les sénateurs républicains ont dévoilée cette semaine, avec plus de 100 changements visant spécifiquement des protocoles crypto « décentralisés en apparence seulement ». Le marché reste dans un schéma de maintien serré et de faible volatilité, les marchés de prédiction indiquant que les traders sont convaincus que le BTC restera au-dessus de 68 000–70 000 $ tout au long de la journée, ce qui traduit davantage une consolidation qu’une conviction.
Les détenteurs de niveau intermédiaire auraient, selon des commentaires du responsable du développement des affaires de XS.com, vendu à la faveur des hausses, tandis que les mega-whales continuent discrètement d’accumuler, créant une résistance persistante en surplomb malgré une demande institutionnelle stable en dessous. Comme le Bitcoin est encore d’environ 39 % inférieur à son record historique de 128 198 $ d’octobre 2025, le vote du Sénat de demain s’annonce comme le prochain véritable catalyseur directionnel du marché.
#Bitcoin #BTC #CLARITYAct #CryptoNews #EURequiresWalletMakersReportFlawsIn24Hours
Les détenteurs de niveau intermédiaire auraient, selon des commentaires du responsable du développement des affaires de XS.com, vendu à la faveur des hausses, tandis que les mega-whales continuent discrètement d’accumuler, créant une résistance persistante en surplomb malgré une demande institutionnelle stable en dessous. Comme le Bitcoin est encore d’environ 39 % inférieur à son record historique de 128 198 $ d’octobre 2025, le vote du Sénat de demain s’annonce comme le prochain véritable catalyseur directionnel du marché.
#Bitcoin #BTC #CLARITYAct #CryptoNews #EURequiresWalletMakersReportFlawsIn24Hours
60
·
--
Haussier
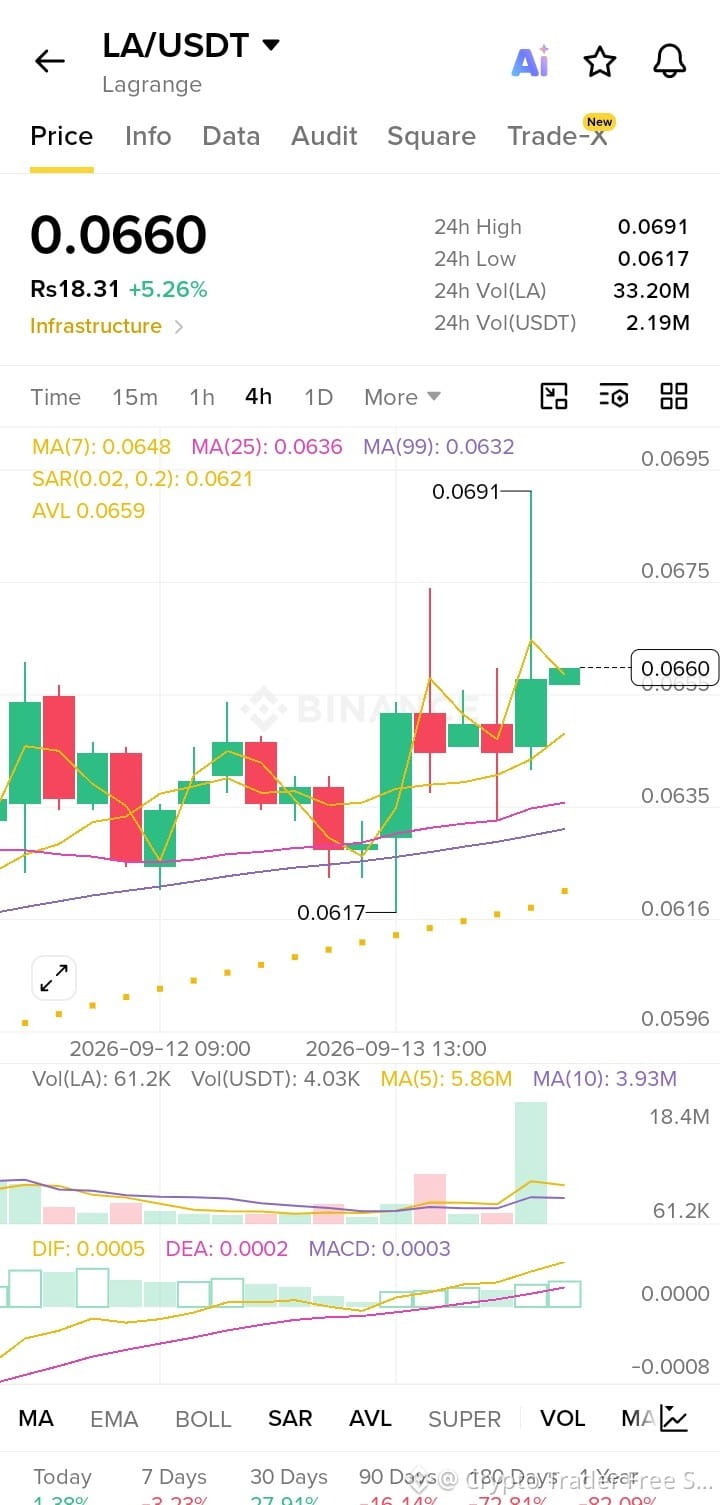
$LA 💎 OUVREZ VOS YEUX, TRADERS ! La ligne verte continue de monter tandis que le volume soutient l’élan. Ne manquez PAS CETTE opportunité : surveillez attentivement une possible cassure.#EURequiresWalletMakersReportFlawsIn24Hours
{spot}(LAUSDT)
$CVC
$BABY
$LA 💎 OUVREZ VOS YEUX, TRADERS ! La ligne verte continue de monter tandis que le volume soutient l’élan. Ne manquez PAS CETTE opportunité : surveillez attentivement une possible cassure.#EURequiresWalletMakersReportFlawsIn24Hours
$CVC
$BABY
$CVC
$BABY
1
37
·
--
Haussier
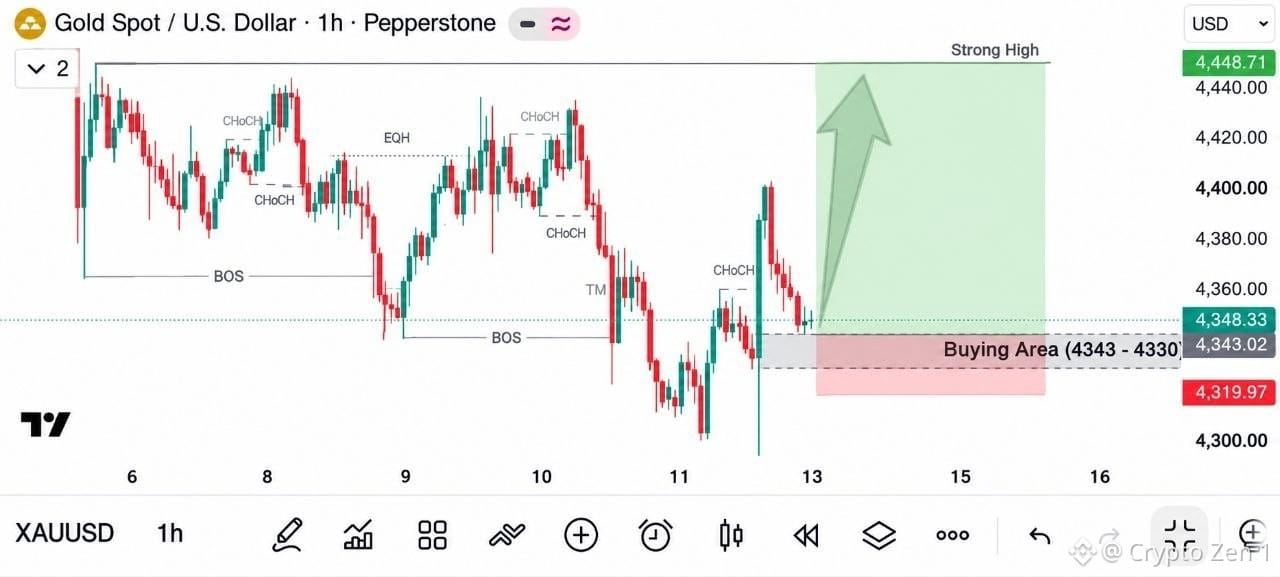
🔥 $XAU USD ACHAT (SETUP)
$GOLD.US maintient la zone 4343 à 4330 et les acheteurs interviennent après la baisse
Entrée (EP) 4343 à 4330
Objectif (TP) 4400 à 4448+
Stop (SL) sous 4320
La réaction depuis cette zone semble forte et un mouvement vers le plus haut précédent pourrait arriver ensuite 📈
Restez patient et gérez le risque
#EURequiresWalletMakersReportFlawsIn24Hours
🔥 $XAU USD ACHAT (SETUP)
$GOLD.US maintient la zone 4343 à 4330 et les acheteurs interviennent après la baisse
Entrée (EP) 4343 à 4330
Objectif (TP) 4400 à 4448+
Stop (SL) sous 4320
La réaction depuis cette zone semble forte et un mouvement vers le plus haut précédent pourrait arriver ensuite 📈
Restez patient et gérez le risque
#EURequiresWalletMakersReportFlawsIn24Hours
$GOLD.US maintient la zone 4343 à 4330 et les acheteurs interviennent après la baisse
Entrée (EP) 4343 à 4330
Objectif (TP) 4400 à 4448+
Stop (SL) sous 4320
La réaction depuis cette zone semble forte et un mouvement vers le plus haut précédent pourrait arriver ensuite 📈
Restez patient et gérez le risque
#EURequiresWalletMakersReportFlawsIn24Hours
1
160
·
--
Si vous continuez à considérer une seule confirmation sur la blockchain comme une finalité instantanée, arrêtez-vous maintenant.
Attendre que les transactions se valident pendant que les fenêtres d’arbitrage se referment, c’est déjà frustrant. Mais se retrouver du mauvais côté d’un bloc orphelin peut effacer votre profit de trading en quelques secondes.
Voir trois réorganisations sur un seul bloc sur $BTC en seulement quatre semaines a ravivé des souvenirs plutôt désagréables. À l’époque, on se moquait des reorgs isolées en les voyant comme de simples “courses” d’orphelins entre pools de minage, avec des différences de latence. Mais quand cela arrive à une telle fréquence, on a moins l’impression d’un simple jitter accidentel du réseau et davantage celle de batailles agressives de propagation des blocs, rappelant ce que des réseaux de proof-of-work comme $ETC ont affronté lors de cycles précédents.
Ce n’est pas un effondrement structurel, mais cela oblige les bourses et les fournisseurs de liquidité à augmenter discrètement le nombre de confirmations requis avant de créditer vos dépôts en $USDT. En 2013, une fourche de consensus avait provoqué une vraie panique sur le marché ; aujourd’hui, les frottements du mempool ne font que retarder silencieusement la rotation des capitaux pendant que tout le monde fait comme si la propagation réseau était parfaitement synchronisée.
Pensez-vous qu’il s’agit uniquement de la latence “innocente” des pools de minage, ou bien que les mineurs poussent discrètement les limites de l’extraction de MEV sur Bitcoin ?
#BitcoinThirdSingleBlockReorgInFourWeeks #EURequiresWalletMakersReportFlawsIn24Hours
Si vous continuez à considérer une seule confirmation sur la blockchain comme une finalité instantanée, arrêtez-vous maintenant.
Attendre que les transactions se valident pendant que les fenêtres d’arbitrage se referment, c’est déjà frustrant. Mais se retrouver du mauvais côté d’un bloc orphelin peut effacer votre profit de trading en quelques secondes.
Voir trois réorganisations sur un seul bloc sur $BTC en seulement quatre semaines a ravivé des souvenirs plutôt désagréables. À l’époque, on se moquait des reorgs isolées en les voyant comme de simples “courses” d’orphelins entre pools de minage, avec des différences de latence. Mais quand cela arrive à une telle fréquence, on a moins l’impression d’un simple jitter accidentel du réseau et davantage celle de batailles agressives de propagation des blocs, rappelant ce que des réseaux de proof-of-work comme $ETC ont affronté lors de cycles précédents.
Ce n’est pas un effondrement structurel, mais cela oblige les bourses et les fournisseurs de liquidité à augmenter discrètement le nombre de confirmations requis avant de créditer vos dépôts en $USDT. En 2013, une fourche de consensus avait provoqué une vraie panique sur le marché ; aujourd’hui, les frottements du mempool ne font que retarder silencieusement la rotation des capitaux pendant que tout le monde fait comme si la propagation réseau était parfaitement synchronisée.
Pensez-vous qu’il s’agit uniquement de la latence “innocente” des pools de minage, ou bien que les mineurs poussent discrètement les limites de l’extraction de MEV sur Bitcoin ?
#BitcoinThirdSingleBlockReorgInFourWeeks #EURequiresWalletMakersReportFlawsIn24Hours
Attendre que les transactions se valident pendant que les fenêtres d’arbitrage se referment, c’est déjà frustrant. Mais se retrouver du mauvais côté d’un bloc orphelin peut effacer votre profit de trading en quelques secondes.
Voir trois réorganisations sur un seul bloc sur $BTC en seulement quatre semaines a ravivé des souvenirs plutôt désagréables. À l’époque, on se moquait des reorgs isolées en les voyant comme de simples “courses” d’orphelins entre pools de minage, avec des différences de latence. Mais quand cela arrive à une telle fréquence, on a moins l’impression d’un simple jitter accidentel du réseau et davantage celle de batailles agressives de propagation des blocs, rappelant ce que des réseaux de proof-of-work comme $ETC ont affronté lors de cycles précédents.
Ce n’est pas un effondrement structurel, mais cela oblige les bourses et les fournisseurs de liquidité à augmenter discrètement le nombre de confirmations requis avant de créditer vos dépôts en $USDT. En 2013, une fourche de consensus avait provoqué une vraie panique sur le marché ; aujourd’hui, les frottements du mempool ne font que retarder silencieusement la rotation des capitaux pendant que tout le monde fait comme si la propagation réseau était parfaitement synchronisée.
Pensez-vous qu’il s’agit uniquement de la latence “innocente” des pools de minage, ou bien que les mineurs poussent discrètement les limites de l’extraction de MEV sur Bitcoin ?
#BitcoinThirdSingleBlockReorgInFourWeeks #EURequiresWalletMakersReportFlawsIn24Hours
73
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#AnthropicCEOCallsForAISlowdown
81,950 vues
1,228 mentions
2
#BitcoinThirdSingleBlockReorgInFourWeeks
10,645 vues
351 mentions
3
#EthereumFallsBelow$2500
702 vues
46 mentions
4
#BitcoinDropsToIntradayLow$76367
261 vues
9 mentions
5
#WhiteHouseRejectsAISlowdownCalls
639 vues
46 mentions
6
#UKMayExemptTokenizedGoldFromFundRules
394 vues
30 mentions
7
#BitcoinSpotETFsRecord$463MNetOutflowLastWeek
21 vues
2 mentions
8
#LSKSurgesOver515%In24Hours
9,703 vues
201 mentions
9
#ClarityActLawIn2026OddsRiseTo30%
7,066 vues
118 mentions
10
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
1,845 vues
63 mentions