
#cybersecurity
cybersecurity
1.5M vues
3,068 mentions
Populaire
Récents

#RevolutHackersDemand$3MInMonero
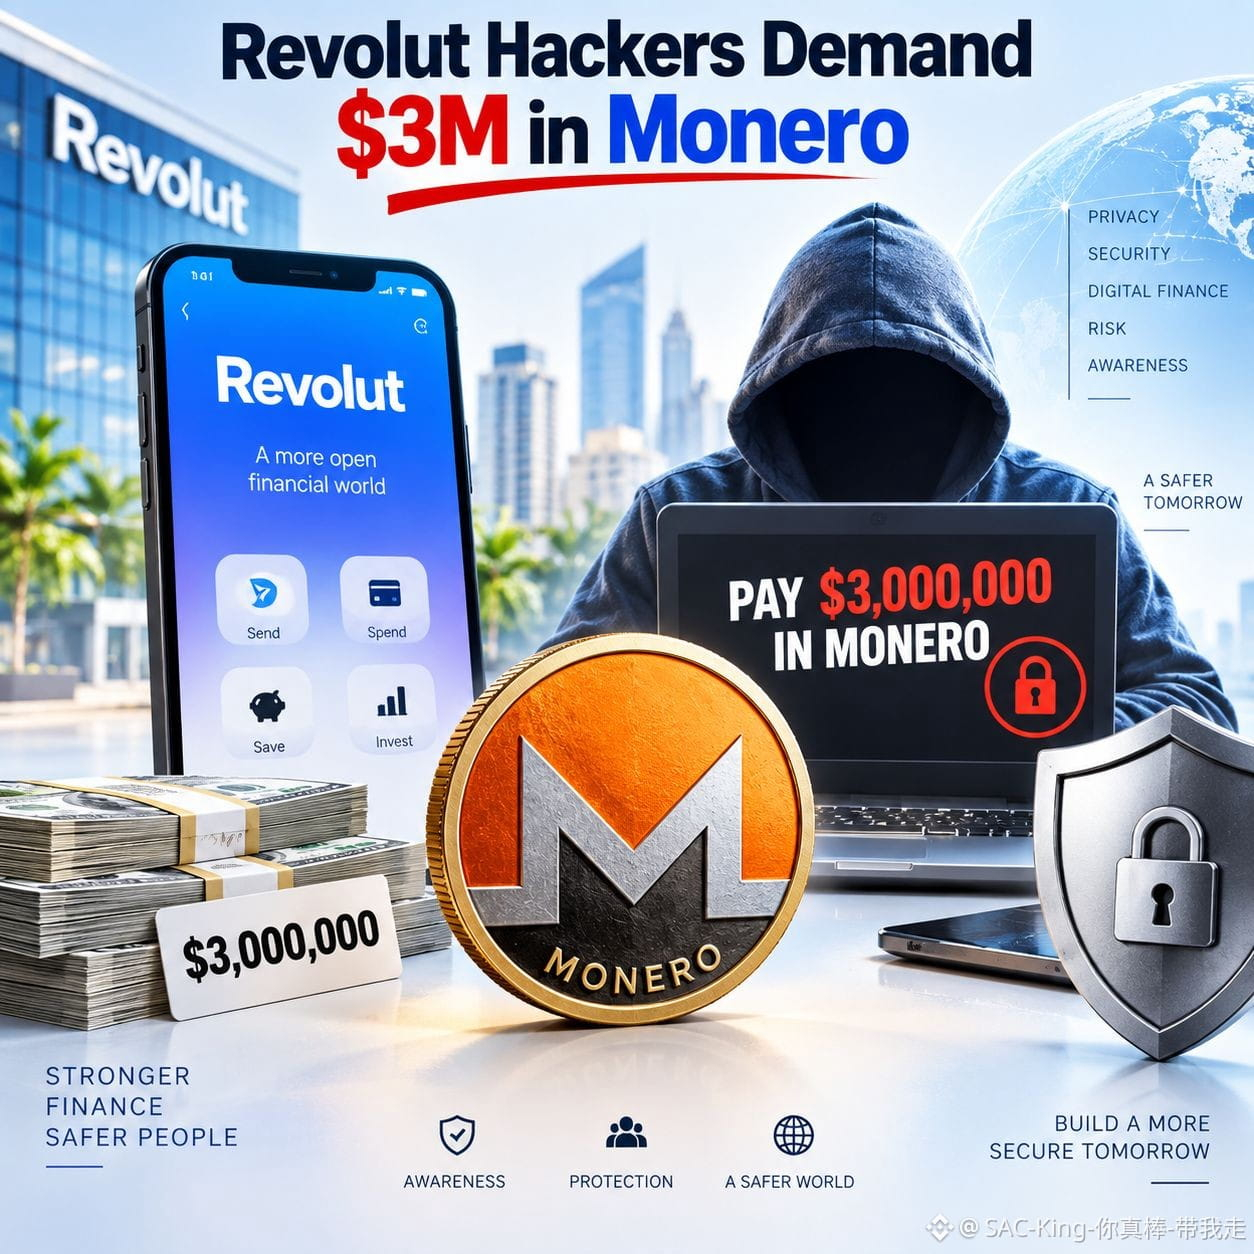
🚨 Des hackers de Revolut exigent 3 M$ en Monero : la torsion de la confidentialité 🚨
Quand la confiance se brise, les ombres deviennent plus bruyantes.
Et cette fois, la piste de la rançon pointe vers la confidentialité.
Des pirates se revendiquant responsables de la violation de données de Revolut exigent 3 millions de Monero (XMR), qui correspondraient, selon les informations, à environ 6 000 XMR, tout en menaçant de vendre des informations liées à environ 680 clients.
Le problème de fond ne se limite pas au montant de la rançon. Des rapports indiquent que les attaquants auraient, allégerment, exploité des demandes frauduleuses de type administratif afin d’obtenir des informations sensibles sur les clients, plutôt que de s’introduire directement dans les systèmes centraux de Revolut.
Mon avis : le choix du XMR met en lumière pourquoi les actifs axés sur la confidentialité restent attrayants pour des transactions illicites. Mais l’incident révèle aussi une faiblesse plus large : un ingénierie sociale sophistiquée peut compromettre des données financières sensibles sans nécessiter de piratage classique d’une plateforme.
Il subsiste toutefois une incertitude importante. Revolut a affirmé ne pas avoir reçu de demande de rançon directe, malgré des informations décrivant l’ultimatum public des pirates.
Pour le XMR, le titre peut attirer l’attention, mais il ne se traduit pas automatiquement par une adoption légitime ni par une demande de marché durable. Les données actuelles de Binance montrent que le XMR se négocie autour de la barre des 500 $ et a récemment baissé sur une base horaire de 24 heures.
La vraie leçon est simple : la sécurité financière peut échouer au niveau de la vérification d’identité bien avant que la blockchain elle-même ne devienne la cible.
Cet incident pourrait-il renforcer l’attention et la surveillance autour des cryptomonnaies axées sur la confidentialité ?
Avertissement : contenu informatif, pas un conseil financier ou d’investissement.
#CyberSecurity #Monero #FedRateWatch $XMR $BTC $BNB
#RevolutHackersDemand$3MInMonero
🚨 Des hackers de Revolut exigent 3 M$ en Monero : la torsion de la confidentialité 🚨
Quand la confiance se brise, les ombres deviennent plus bruyantes.
Et cette fois, la piste de la rançon pointe vers la confidentialité.
Des pirates se revendiquant responsables de la violation de données de Revolut exigent 3 millions de Monero (XMR), qui correspondraient, selon les informations, à environ 6 000 XMR, tout en menaçant de vendre des informations liées à environ 680 clients.
Le problème de fond ne se limite pas au montant de la rançon. Des rapports indiquent que les attaquants auraient, allégerment, exploité des demandes frauduleuses de type administratif afin d’obtenir des informations sensibles sur les clients, plutôt que de s’introduire directement dans les systèmes centraux de Revolut.
Mon avis : le choix du XMR met en lumière pourquoi les actifs axés sur la confidentialité restent attrayants pour des transactions illicites. Mais l’incident révèle aussi une faiblesse plus large : un ingénierie sociale sophistiquée peut compromettre des données financières sensibles sans nécessiter de piratage classique d’une plateforme.
Il subsiste toutefois une incertitude importante. Revolut a affirmé ne pas avoir reçu de demande de rançon directe, malgré des informations décrivant l’ultimatum public des pirates.
Pour le XMR, le titre peut attirer l’attention, mais il ne se traduit pas automatiquement par une adoption légitime ni par une demande de marché durable. Les données actuelles de Binance montrent que le XMR se négocie autour de la barre des 500 $ et a récemment baissé sur une base horaire de 24 heures.
La vraie leçon est simple : la sécurité financière peut échouer au niveau de la vérification d’identité bien avant que la blockchain elle-même ne devienne la cible.
Cet incident pourrait-il renforcer l’attention et la surveillance autour des cryptomonnaies axées sur la confidentialité ?
Avertissement : contenu informatif, pas un conseil financier ou d’investissement.
#CyberSecurity #Monero #FedRateWatch $XMR $BTC $BNB
🚨 Des hackers de Revolut exigent 3 M$ en Monero : la torsion de la confidentialité 🚨
Quand la confiance se brise, les ombres deviennent plus bruyantes.
Et cette fois, la piste de la rançon pointe vers la confidentialité.
Des pirates se revendiquant responsables de la violation de données de Revolut exigent 3 millions de Monero (XMR), qui correspondraient, selon les informations, à environ 6 000 XMR, tout en menaçant de vendre des informations liées à environ 680 clients.
Le problème de fond ne se limite pas au montant de la rançon. Des rapports indiquent que les attaquants auraient, allégerment, exploité des demandes frauduleuses de type administratif afin d’obtenir des informations sensibles sur les clients, plutôt que de s’introduire directement dans les systèmes centraux de Revolut.
Mon avis : le choix du XMR met en lumière pourquoi les actifs axés sur la confidentialité restent attrayants pour des transactions illicites. Mais l’incident révèle aussi une faiblesse plus large : un ingénierie sociale sophistiquée peut compromettre des données financières sensibles sans nécessiter de piratage classique d’une plateforme.
Il subsiste toutefois une incertitude importante. Revolut a affirmé ne pas avoir reçu de demande de rançon directe, malgré des informations décrivant l’ultimatum public des pirates.
Pour le XMR, le titre peut attirer l’attention, mais il ne se traduit pas automatiquement par une adoption légitime ni par une demande de marché durable. Les données actuelles de Binance montrent que le XMR se négocie autour de la barre des 500 $ et a récemment baissé sur une base horaire de 24 heures.
La vraie leçon est simple : la sécurité financière peut échouer au niveau de la vérification d’identité bien avant que la blockchain elle-même ne devienne la cible.
Cet incident pourrait-il renforcer l’attention et la surveillance autour des cryptomonnaies axées sur la confidentialité ?
Avertissement : contenu informatif, pas un conseil financier ou d’investissement.
#CyberSecurity #Monero #FedRateWatch $XMR $BTC $BNB
226
🚨 Vitalik Buterin engage 90 % de sa fortune nette dans un pari colossal contre l’apocalypse de l’IA.
Alors que les prophètes de malheur avertissent que l’IA traquera les vulnérabilités et rompra la sécurité de la blockchain, Vitalik affirme exactement l’inverse : quelque chose de positif est sur le point de se produire.
Voici pourquoi le cofondateur d’Ethereum pense que l’IA rendra la crypto incassable :
Le débat a commencé lorsque des critiques ont affirmé que des agents d’IA avancés pourraient exploiter des failles zero-day plus vite que les humains ne peuvent les corriger, provoquant l’effondrement généralisé du marché.
Vitalik a rejeté cette thèse, révélant que ~90 % de sa propre fortune reste bloquée en ETH, ce qui signifie qu’il est déjà à fond pour que la crypto survive.
L’IA accélère les attaques, mais elle accélère aussi la défense de manière exponentielle.
L’arme secrète, c’est la vérification formelle assistée par l’IA. Au lieu de s’appuyer sur des audits de code réalisés par des humains, l’IA peut exprimer les fonctions des smart contracts comme de purs théorèmes mathématiques, prouvant que le code est 100 % exempt de bugs avant même sa mise en ligne.
Pendant des années, rédiger des preuves mathématiques pour des logiciels complexes coûtait trop cher et prenait trop de temps. L’IA comble cet écart en générant instantanément du code optimisé et des preuves vérifiables par machine à grande échelle.
« Il n’y a pas d’avenir pour les blockchains sans faire cela », a prévenu Vitalik. Sans code vérifié mathématiquement, l’immutabilité devient un handicap ; avec lui, les protocoles sans confiance deviennent mathématiquement inébranlables.
L’ère des smart contracts négligés touche à sa fin. L’IA ne va pas détruire la crypto : elle va construire sa couche de sécurité finale.
#VitalikButerin #Ethereum #CryptoNews #ArtificialIntelligence #CyberSecurity
🚨 Vitalik Buterin engage 90 % de sa fortune nette dans un pari colossal contre l’apocalypse de l’IA.
Alors que les prophètes de malheur avertissent que l’IA traquera les vulnérabilités et rompra la sécurité de la blockchain, Vitalik affirme exactement l’inverse : quelque chose de positif est sur le point de se produire.
Voici pourquoi le cofondateur d’Ethereum pense que l’IA rendra la crypto incassable :
Le débat a commencé lorsque des critiques ont affirmé que des agents d’IA avancés pourraient exploiter des failles zero-day plus vite que les humains ne peuvent les corriger, provoquant l’effondrement généralisé du marché.
Vitalik a rejeté cette thèse, révélant que ~90 % de sa propre fortune reste bloquée en ETH, ce qui signifie qu’il est déjà à fond pour que la crypto survive.
L’IA accélère les attaques, mais elle accélère aussi la défense de manière exponentielle.
L’arme secrète, c’est la vérification formelle assistée par l’IA. Au lieu de s’appuyer sur des audits de code réalisés par des humains, l’IA peut exprimer les fonctions des smart contracts comme de purs théorèmes mathématiques, prouvant que le code est 100 % exempt de bugs avant même sa mise en ligne.
Pendant des années, rédiger des preuves mathématiques pour des logiciels complexes coûtait trop cher et prenait trop de temps. L’IA comble cet écart en générant instantanément du code optimisé et des preuves vérifiables par machine à grande échelle.
« Il n’y a pas d’avenir pour les blockchains sans faire cela », a prévenu Vitalik. Sans code vérifié mathématiquement, l’immutabilité devient un handicap ; avec lui, les protocoles sans confiance deviennent mathématiquement inébranlables.
L’ère des smart contracts négligés touche à sa fin. L’IA ne va pas détruire la crypto : elle va construire sa couche de sécurité finale.
#VitalikButerin #Ethereum #CryptoNews #ArtificialIntelligence #CyberSecurity
Alors que les prophètes de malheur avertissent que l’IA traquera les vulnérabilités et rompra la sécurité de la blockchain, Vitalik affirme exactement l’inverse : quelque chose de positif est sur le point de se produire.
Voici pourquoi le cofondateur d’Ethereum pense que l’IA rendra la crypto incassable :
Le débat a commencé lorsque des critiques ont affirmé que des agents d’IA avancés pourraient exploiter des failles zero-day plus vite que les humains ne peuvent les corriger, provoquant l’effondrement généralisé du marché.
Vitalik a rejeté cette thèse, révélant que ~90 % de sa propre fortune reste bloquée en ETH, ce qui signifie qu’il est déjà à fond pour que la crypto survive.
L’IA accélère les attaques, mais elle accélère aussi la défense de manière exponentielle.
L’arme secrète, c’est la vérification formelle assistée par l’IA. Au lieu de s’appuyer sur des audits de code réalisés par des humains, l’IA peut exprimer les fonctions des smart contracts comme de purs théorèmes mathématiques, prouvant que le code est 100 % exempt de bugs avant même sa mise en ligne.
Pendant des années, rédiger des preuves mathématiques pour des logiciels complexes coûtait trop cher et prenait trop de temps. L’IA comble cet écart en générant instantanément du code optimisé et des preuves vérifiables par machine à grande échelle.
« Il n’y a pas d’avenir pour les blockchains sans faire cela », a prévenu Vitalik. Sans code vérifié mathématiquement, l’immutabilité devient un handicap ; avec lui, les protocoles sans confiance deviennent mathématiquement inébranlables.
L’ère des smart contracts négligés touche à sa fin. L’IA ne va pas détruire la crypto : elle va construire sa couche de sécurité finale.
#VitalikButerin #Ethereum #CryptoNews #ArtificialIntelligence #CyberSecurity
1
56

·
--
Imaginez ceci : une grande plateforme fintech se réveille face à un ultimatum exigeant 10 000 $BTC, des pirates menaçant de publier les bases de données clients, morceau par morceau, chaque jour.
La plupart des utilisateurs supposent que leurs informations personnelles et leurs soldes sont en sécurité derrière les pare-feux de l’entreprise, jusqu’à ce qu’une fuite de données prouve le contraire. Voir vos documents d’identité atterrir sur des forums clandestins tout en vous inquiétant de la sécurité de vos actifs, c’est le pire cauchemar de tout investisseur.
Cette tentative d’extorsion de Revolut fait écho à des cyberattaques très médiatisées dans le passé, où des acteurs malveillants ont utilisé des données sensibles de clients pour obtenir des paiements en crypto. Lorsque des institutions centralisées font face à ces rançons massives, les répercussions poussent souvent les traders vers des solutions de self-custody et des protocoles sur des réseaux comme $ETH , où les utilisateurs contrôlent leur propre accès.
Exiger 10 000 bitcoins montre à quel point les attaquants ciblent de façon agressive les points de défaillance uniques centralisés par rapport aux réseaux ouverts comme $SOL. Même si les plateformes refusent de payer, la publication quotidienne de dossiers privés provoque des dommages durables que les mesures de conformité standard ont du mal à empêcher.
Selon vous, les applications de finance centralisée réussiront-elles un jour à offrir le même niveau de sécurité que la self-custody décentralisée, ou l’exposition des données est-elle inévitable ?
#Bitcoin #CryptoSecurity #CyberSecurity
Imaginez ceci : une grande plateforme fintech se réveille face à un ultimatum exigeant 10 000 $BTC , des pirates menaçant de publier les bases de données clients, morceau par morceau, chaque jour.
La plupart des utilisateurs supposent que leurs informations personnelles et leurs soldes sont en sécurité derrière les pare-feux de l’entreprise, jusqu’à ce qu’une fuite de données prouve le contraire. Voir vos documents d’identité atterrir sur des forums clandestins tout en vous inquiétant de la sécurité de vos actifs, c’est le pire cauchemar de tout investisseur.
Cette tentative d’extorsion de Revolut fait écho à des cyberattaques très médiatisées dans le passé, où des acteurs malveillants ont utilisé des données sensibles de clients pour obtenir des paiements en crypto. Lorsque des institutions centralisées font face à ces rançons massives, les répercussions poussent souvent les traders vers des solutions de self-custody et des protocoles sur des réseaux comme $ETH , où les utilisateurs contrôlent leur propre accès.
Exiger 10 000 bitcoins montre à quel point les attaquants ciblent de façon agressive les points de défaillance uniques centralisés par rapport aux réseaux ouverts comme $SOL . Même si les plateformes refusent de payer, la publication quotidienne de dossiers privés provoque des dommages durables que les mesures de conformité standard ont du mal à empêcher.
Selon vous, les applications de finance centralisée réussiront-elles un jour à offrir le même niveau de sécurité que la self-custody décentralisée, ou l’exposition des données est-elle inévitable ?
#Bitcoin #CryptoSecurity #CyberSecurity
La plupart des utilisateurs supposent que leurs informations personnelles et leurs soldes sont en sécurité derrière les pare-feux de l’entreprise, jusqu’à ce qu’une fuite de données prouve le contraire. Voir vos documents d’identité atterrir sur des forums clandestins tout en vous inquiétant de la sécurité de vos actifs, c’est le pire cauchemar de tout investisseur.
Cette tentative d’extorsion de Revolut fait écho à des cyberattaques très médiatisées dans le passé, où des acteurs malveillants ont utilisé des données sensibles de clients pour obtenir des paiements en crypto. Lorsque des institutions centralisées font face à ces rançons massives, les répercussions poussent souvent les traders vers des solutions de self-custody et des protocoles sur des réseaux comme $ETH , où les utilisateurs contrôlent leur propre accès.
Exiger 10 000 bitcoins montre à quel point les attaquants ciblent de façon agressive les points de défaillance uniques centralisés par rapport aux réseaux ouverts comme $SOL . Même si les plateformes refusent de payer, la publication quotidienne de dossiers privés provoque des dommages durables que les mesures de conformité standard ont du mal à empêcher.
Selon vous, les applications de finance centralisée réussiront-elles un jour à offrir le même niveau de sécurité que la self-custody décentralisée, ou l’exposition des données est-elle inévitable ?
#Bitcoin #CryptoSecurity #CyberSecurity
15
ALERTE SÉCURITÉ CYBERNÉTIQUE : Révolut touchée par une menace d’extorsion après une violation par usurpation d’identité gouvernementale 🚨
Des acteurs malveillants qui ont obtenu des données sensibles d’utilisateurs de Revolut ont commencé à publier des documents d’identité en ligne et menacent de divulguer des lots de données quotidiens si la fintech ne paie pas une somme d’extorsion.
L’incident trouve son origine dans une faille d’ingénierie sociale sophistiquée : les attaquants ont utilisé une adresse e-mail rattachée à un domaine officiel d’une agence gouvernementale afin de soumettre de fausses demandes d’informations. Revolut a indiqué que ses systèmes internes et les fonds des clients restent en sécurité, mais que des enregistrements appartenant à un groupe restreint d’utilisateurs très en vue et à hauts revenus ont été transmis.
Points clés de l’incident :
• Vecteur d’attaque : domaine gouvernemental légitime usurpé / compromis, soumettant des demandes de données au style officiel.
• Données divulguées : noms et prénoms, date de naissance, numéros de téléphone, copies de passeports / permis de conduire, selfies de vérification KYC et journaux complets des transactions (y compris l’historique des transactions Bitcoin).
• Exigence d’extorsion : les attaquants ont annoncé sur Telegram qu’ils publieront des lots chaque jour jusqu’à « ce que Revolut paie ».
• Cibles de haut profil : les documents exposés concerneraient notamment des sportifs professionnels, des fondateurs de jeux crypto et l’ancien PDG de Mt. Gox, Mark Karpelès.
Enjeux « Marché & Sécurité » pour les utilisateurs de crypto :
1. Risque accru d’hameçonnage et de SIM-Swap : lorsque des selfies KYC, des numéros de téléphone et des scans de passeport sont divulgués en même temps que l’historique des transactions crypto, les tentatives d’ingénierie sociale ciblée et de SIM-swap explosent.
2. Le problème des « pots de miel » KYC centralisés : cette violation met en lumière la vulnérabilité structurelle du stockage KYC centralisé — même lorsque les systèmes internes essentiels ne sont pas directement piratés, les parcours de vérification de la conformité peuvent être détournés.
Protocole de sécurité :
#revolut #CyberSecurity #DataLeak #OpSec
ALERTE SÉCURITÉ CYBERNÉTIQUE : Révolut touchée par une menace d’extorsion après une violation par usurpation d’identité gouvernementale 🚨
Des acteurs malveillants qui ont obtenu des données sensibles d’utilisateurs de Revolut ont commencé à publier des documents d’identité en ligne et menacent de divulguer des lots de données quotidiens si la fintech ne paie pas une somme d’extorsion.
L’incident trouve son origine dans une faille d’ingénierie sociale sophistiquée : les attaquants ont utilisé une adresse e-mail rattachée à un domaine officiel d’une agence gouvernementale afin de soumettre de fausses demandes d’informations. Revolut a indiqué que ses systèmes internes et les fonds des clients restent en sécurité, mais que des enregistrements appartenant à un groupe restreint d’utilisateurs très en vue et à hauts revenus ont été transmis.
Points clés de l’incident :
• Vecteur d’attaque : domaine gouvernemental légitime usurpé / compromis, soumettant des demandes de données au style officiel.
• Données divulguées : noms et prénoms, date de naissance, numéros de téléphone, copies de passeports / permis de conduire, selfies de vérification KYC et journaux complets des transactions (y compris l’historique des transactions Bitcoin).
• Exigence d’extorsion : les attaquants ont annoncé sur Telegram qu’ils publieront des lots chaque jour jusqu’à « ce que Revolut paie ».
• Cibles de haut profil : les documents exposés concerneraient notamment des sportifs professionnels, des fondateurs de jeux crypto et l’ancien PDG de Mt. Gox, Mark Karpelès.
Enjeux « Marché & Sécurité » pour les utilisateurs de crypto :
1. Risque accru d’hameçonnage et de SIM-Swap : lorsque des selfies KYC, des numéros de téléphone et des scans de passeport sont divulgués en même temps que l’historique des transactions crypto, les tentatives d’ingénierie sociale ciblée et de SIM-swap explosent.
2. Le problème des « pots de miel » KYC centralisés : cette violation met en lumière la vulnérabilité structurelle du stockage KYC centralisé — même lorsque les systèmes internes essentiels ne sont pas directement piratés, les parcours de vérification de la conformité peuvent être détournés.
Protocole de sécurité :
#revolut #CyberSecurity #DataLeak #OpSec
Des acteurs malveillants qui ont obtenu des données sensibles d’utilisateurs de Revolut ont commencé à publier des documents d’identité en ligne et menacent de divulguer des lots de données quotidiens si la fintech ne paie pas une somme d’extorsion.
L’incident trouve son origine dans une faille d’ingénierie sociale sophistiquée : les attaquants ont utilisé une adresse e-mail rattachée à un domaine officiel d’une agence gouvernementale afin de soumettre de fausses demandes d’informations. Revolut a indiqué que ses systèmes internes et les fonds des clients restent en sécurité, mais que des enregistrements appartenant à un groupe restreint d’utilisateurs très en vue et à hauts revenus ont été transmis.
Points clés de l’incident :
• Vecteur d’attaque : domaine gouvernemental légitime usurpé / compromis, soumettant des demandes de données au style officiel.
• Données divulguées : noms et prénoms, date de naissance, numéros de téléphone, copies de passeports / permis de conduire, selfies de vérification KYC et journaux complets des transactions (y compris l’historique des transactions Bitcoin).
• Exigence d’extorsion : les attaquants ont annoncé sur Telegram qu’ils publieront des lots chaque jour jusqu’à « ce que Revolut paie ».
• Cibles de haut profil : les documents exposés concerneraient notamment des sportifs professionnels, des fondateurs de jeux crypto et l’ancien PDG de Mt. Gox, Mark Karpelès.
Enjeux « Marché & Sécurité » pour les utilisateurs de crypto :
1. Risque accru d’hameçonnage et de SIM-Swap : lorsque des selfies KYC, des numéros de téléphone et des scans de passeport sont divulgués en même temps que l’historique des transactions crypto, les tentatives d’ingénierie sociale ciblée et de SIM-swap explosent.
2. Le problème des « pots de miel » KYC centralisés : cette violation met en lumière la vulnérabilité structurelle du stockage KYC centralisé — même lorsque les systèmes internes essentiels ne sont pas directement piratés, les parcours de vérification de la conformité peuvent être détournés.
Protocole de sécurité :
#revolut #CyberSecurity #DataLeak #OpSec
46

Imaginez ceci : un attaquant s’en va avec des données sensibles d’utilisateurs depuis un grand pont financier, sans exploiter une seule faille de sécurité dans un smart contract.
La plupart des investisseurs crypto passent des nuits blanches en craignant des « drainer » malveillants, pourtant la vraie vulnérabilité se cache souvent dans les rails fiduciaires reliant nos comptes bancaires à Web3. Lorsque des fournisseurs d’off-ramp fuient des enregistrements d’identité, des SIM swaps ciblés et des attaques d’ingénierie sociale contre des portefeuilles personnels deviennent inévitables.
La brèche a eu lieu lorsque des attaquants ont compromis un compte non autorisé, fonctionnant directement dans le domaine d’une agence gouvernementale légitime, envoyant des demandes de conformité frauduleuses directement à Revolut. Comme la requête est arrivée via un canal gouvernemental authentifié, les garde-fous internes n’ont pas réussi à signaler le transfert avant que des informations privées d’utilisateurs ne sortent.
Pour les traders qui effectuent un off-ramp $BTC ou qui transfèrent $ETH via des partenaires fiduciaires réglementés, cela met en évidence un angle mort évident dans la gestion du risque de custody. Nous nous focalisons sur l’audit des smart contracts et le suivi des transactions $USDT on-chain, mais les bases de données de conformité centralisées qui détiennent des dossiers clients restent vulnérables à une usurpation au niveau d’États.
Où, selon vous, faut-il tracer la limite entre conformité réglementaire et confidentialité des données des utilisateurs ?
#CryptoSecurity #Fintech #CyberSecurity
Imaginez ceci : un attaquant s’en va avec des données sensibles d’utilisateurs depuis un grand pont financier, sans exploiter une seule faille de sécurité dans un smart contract.
La plupart des investisseurs crypto passent des nuits blanches en craignant des « drainer » malveillants, pourtant la vraie vulnérabilité se cache souvent dans les rails fiduciaires reliant nos comptes bancaires à Web3. Lorsque des fournisseurs d’off-ramp fuient des enregistrements d’identité, des SIM swaps ciblés et des attaques d’ingénierie sociale contre des portefeuilles personnels deviennent inévitables.
La brèche a eu lieu lorsque des attaquants ont compromis un compte non autorisé, fonctionnant directement dans le domaine d’une agence gouvernementale légitime, envoyant des demandes de conformité frauduleuses directement à Revolut. Comme la requête est arrivée via un canal gouvernemental authentifié, les garde-fous internes n’ont pas réussi à signaler le transfert avant que des informations privées d’utilisateurs ne sortent.
Pour les traders qui effectuent un off-ramp $BTC ou qui transfèrent $ETH via des partenaires fiduciaires réglementés, cela met en évidence un angle mort évident dans la gestion du risque de custody. Nous nous focalisons sur l’audit des smart contracts et le suivi des transactions $USDT on-chain, mais les bases de données de conformité centralisées qui détiennent des dossiers clients restent vulnérables à une usurpation au niveau d’États.
Où, selon vous, faut-il tracer la limite entre conformité réglementaire et confidentialité des données des utilisateurs ?
#CryptoSecurity #Fintech #CyberSecurity
La plupart des investisseurs crypto passent des nuits blanches en craignant des « drainer » malveillants, pourtant la vraie vulnérabilité se cache souvent dans les rails fiduciaires reliant nos comptes bancaires à Web3. Lorsque des fournisseurs d’off-ramp fuient des enregistrements d’identité, des SIM swaps ciblés et des attaques d’ingénierie sociale contre des portefeuilles personnels deviennent inévitables.
La brèche a eu lieu lorsque des attaquants ont compromis un compte non autorisé, fonctionnant directement dans le domaine d’une agence gouvernementale légitime, envoyant des demandes de conformité frauduleuses directement à Revolut. Comme la requête est arrivée via un canal gouvernemental authentifié, les garde-fous internes n’ont pas réussi à signaler le transfert avant que des informations privées d’utilisateurs ne sortent.
Pour les traders qui effectuent un off-ramp $BTC ou qui transfèrent $ETH via des partenaires fiduciaires réglementés, cela met en évidence un angle mort évident dans la gestion du risque de custody. Nous nous focalisons sur l’audit des smart contracts et le suivi des transactions $USDT on-chain, mais les bases de données de conformité centralisées qui détiennent des dossiers clients restent vulnérables à une usurpation au niveau d’États.
Où, selon vous, faut-il tracer la limite entre conformité réglementaire et confidentialité des données des utilisateurs ?
#CryptoSecurity #Fintech #CyberSecurity
11
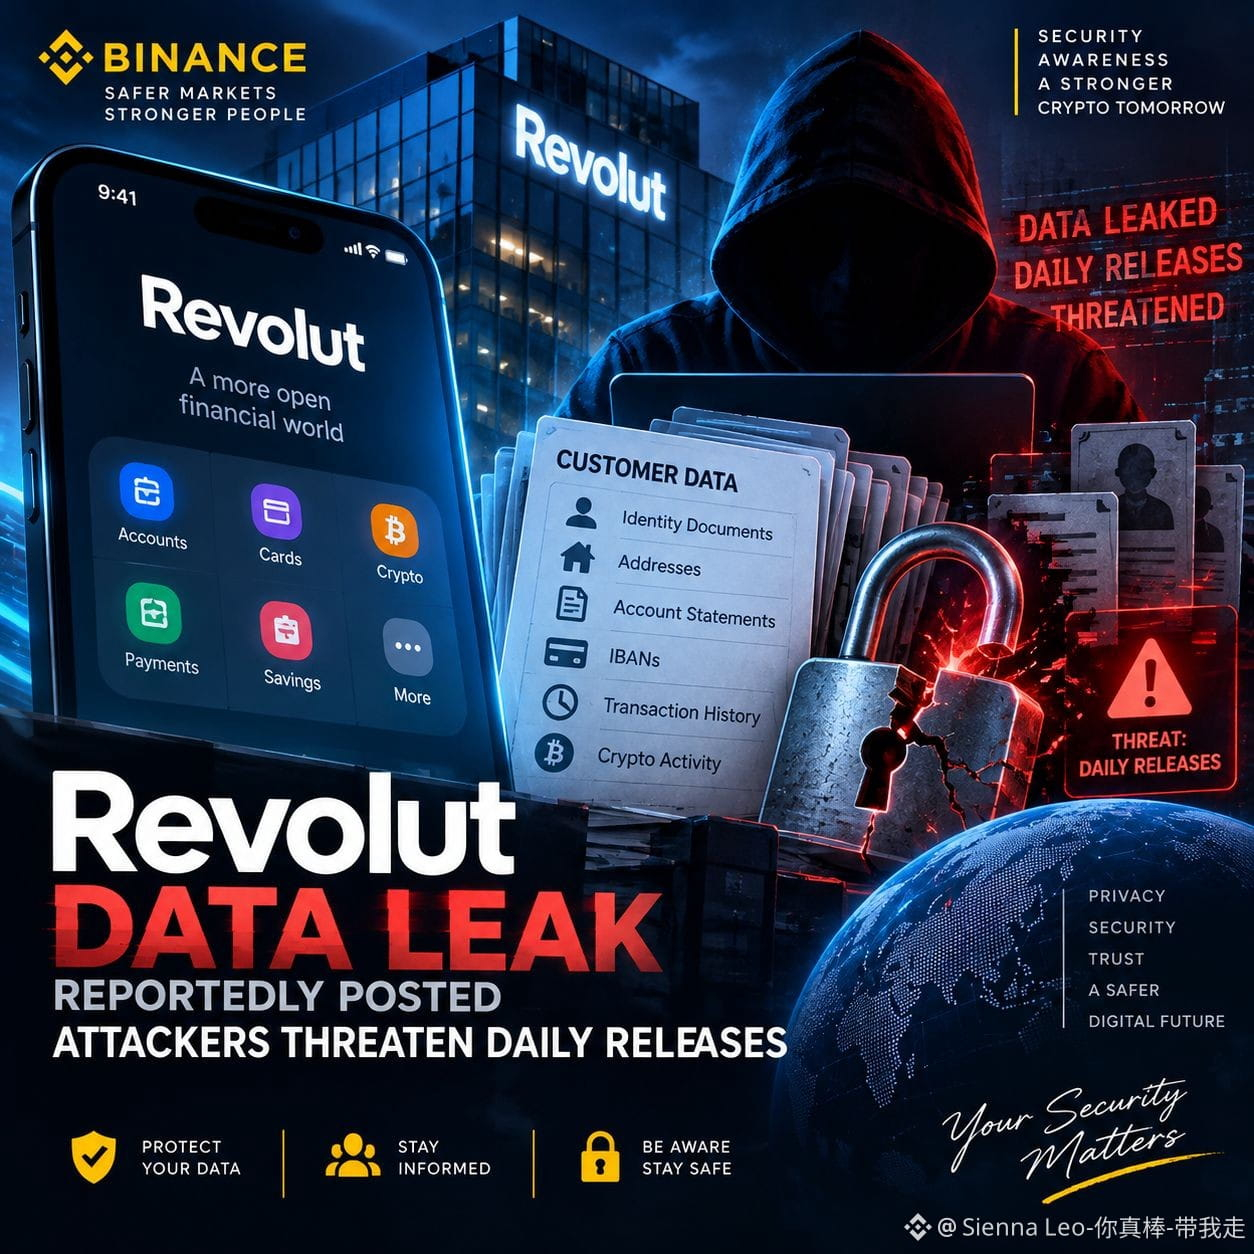
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🔐 Fuite de données Revolut : des attaquants menaceraient des publications quotidiennes 🚨
Imaginez ouvrir votre application financière en vous attendant à des mises à jour habituelles, pour découvrir que des données privées pourraient désormais faire partie d’une campagne d’extorsion. C’est une situation inquiétante dans laquelle se retrouve Revolut cette semaine.
Revolut a confirmé qu’une partie non autorisée a utilisé des requêtes frauduleuses semblant provenir du domaine d’une agence gouvernementale légitime, entraînant la divulgation d’informations sensibles concernant des clients. L’entreprise affirme qu’un nombre limité de clients a été concerné et que les fonds des clients sont restés en sécurité.
D’après les informations divulguées, il pourrait s’agir de documents d’identité, d’adresses, de relevés de compte, d’IBAN, d’historiques de retraits et d’historiques de transactions, y compris des activités en Bitcoin.
Le détail le plus important est ce que cet incident révèle : la cybersécurité ne consiste pas uniquement à protéger des bases de données. Les attaquants peuvent viser la confiance et les processus de vérification entourant l’accès à ces bases.
Des rapports indiquent désormais que les attaquants ont commencé à publier des dossiers clients et à menacer de nouvelles publications quotidiennes comme tactique d’extorsion. L’ampleur exacte reste floue, donc les affirmations sensationnalistes doivent être traitées avec prudence jusqu’à vérification indépendante.
Mon avis : cet incident rappelle que les utilisateurs de crypto doivent s’intéresser à la confidentialité au-delà de la sécurité du portefeuille. Votre historique de transactions peut devenir une information sensible lorsqu’il est relié à votre identité réelle.
En crypto, protéger les clés n’est que la moitié de la bataille. Protéger l’identité qui se cache derrière elles est peut-être tout aussi crucial.
❓ Les incidents de ce type vous inquiètent-ils davantage au sujet des plateformes centralisées qui détiennent des historiques crypto détaillés ?
Avertissement : contenu à but éducatif, pas un conseil financier ni d’investissement.
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🔐 Fuite de données Revolut : des attaquants menaceraient des publications quotidiennes 🚨
Imaginez ouvrir votre application financière en vous attendant à des mises à jour habituelles, pour découvrir que des données privées pourraient désormais faire partie d’une campagne d’extorsion. C’est une situation inquiétante dans laquelle se retrouve Revolut cette semaine.
Revolut a confirmé qu’une partie non autorisée a utilisé des requêtes frauduleuses semblant provenir du domaine d’une agence gouvernementale légitime, entraînant la divulgation d’informations sensibles concernant des clients. L’entreprise affirme qu’un nombre limité de clients a été concerné et que les fonds des clients sont restés en sécurité.
D’après les informations divulguées, il pourrait s’agir de documents d’identité, d’adresses, de relevés de compte, d’IBAN, d’historiques de retraits et d’historiques de transactions, y compris des activités en Bitcoin.
Le détail le plus important est ce que cet incident révèle : la cybersécurité ne consiste pas uniquement à protéger des bases de données. Les attaquants peuvent viser la confiance et les processus de vérification entourant l’accès à ces bases.
Des rapports indiquent désormais que les attaquants ont commencé à publier des dossiers clients et à menacer de nouvelles publications quotidiennes comme tactique d’extorsion. L’ampleur exacte reste floue, donc les affirmations sensationnalistes doivent être traitées avec prudence jusqu’à vérification indépendante.
Mon avis : cet incident rappelle que les utilisateurs de crypto doivent s’intéresser à la confidentialité au-delà de la sécurité du portefeuille. Votre historique de transactions peut devenir une information sensible lorsqu’il est relié à votre identité réelle.
En crypto, protéger les clés n’est que la moitié de la bataille. Protéger l’identité qui se cache derrière elles est peut-être tout aussi crucial.
❓ Les incidents de ce type vous inquiètent-ils davantage au sujet des plateformes centralisées qui détiennent des historiques crypto détaillés ?
Avertissement : contenu à but éducatif, pas un conseil financier ni d’investissement.
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
Imaginez ouvrir votre application financière en vous attendant à des mises à jour habituelles, pour découvrir que des données privées pourraient désormais faire partie d’une campagne d’extorsion. C’est une situation inquiétante dans laquelle se retrouve Revolut cette semaine.
Revolut a confirmé qu’une partie non autorisée a utilisé des requêtes frauduleuses semblant provenir du domaine d’une agence gouvernementale légitime, entraînant la divulgation d’informations sensibles concernant des clients. L’entreprise affirme qu’un nombre limité de clients a été concerné et que les fonds des clients sont restés en sécurité.
D’après les informations divulguées, il pourrait s’agir de documents d’identité, d’adresses, de relevés de compte, d’IBAN, d’historiques de retraits et d’historiques de transactions, y compris des activités en Bitcoin.
Le détail le plus important est ce que cet incident révèle : la cybersécurité ne consiste pas uniquement à protéger des bases de données. Les attaquants peuvent viser la confiance et les processus de vérification entourant l’accès à ces bases.
Des rapports indiquent désormais que les attaquants ont commencé à publier des dossiers clients et à menacer de nouvelles publications quotidiennes comme tactique d’extorsion. L’ampleur exacte reste floue, donc les affirmations sensationnalistes doivent être traitées avec prudence jusqu’à vérification indépendante.
Mon avis : cet incident rappelle que les utilisateurs de crypto doivent s’intéresser à la confidentialité au-delà de la sécurité du portefeuille. Votre historique de transactions peut devenir une information sensible lorsqu’il est relié à votre identité réelle.
En crypto, protéger les clés n’est que la moitié de la bataille. Protéger l’identité qui se cache derrière elles est peut-être tout aussi crucial.
❓ Les incidents de ce type vous inquiètent-ils davantage au sujet des plateformes centralisées qui détiennent des historiques crypto détaillés ?
Avertissement : contenu à but éducatif, pas un conseil financier ni d’investissement.
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
ABO3ZAM:
اختراق البيانات يعيد تذكيرنا بأن السيولة في المنصات المركزية تظل عرضة لمخاطر خارجية تؤثر على تمركز الزخم. احمِ أصولك بتنويع المحافظ، والتزم بإدارة المخاطر الصارمة عند مناطق الرفض السعري لضمان خروج آمن للأرباح قبل أي تقلبات حادة في السوق.
3
183
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🚨🔐 FUITES DE DONNÉES REVOLUT : DES ATTAQUANTS MENACENT DES PUBLICATIONS QUOTIDIENNES
Lorsque des portes privées sont violées, les dégâts ne se mesurent pas toujours à la somme d’argent volée.
Parfois, la chose la plus précieuse révélée est l’identité derrière le compte.
Revolut a confirmé que des informations sensibles de clients ont été divulguées après l’envoi de demandes frauduleuses à partir d’un domaine e-mail gouvernemental légitime. La société affirme que les fonds des clients et les systèmes centraux n’ont pas été affectés.
Les informations exposées rapportées peuvent inclure des documents d’identité, des adresses, des relevés de compte, des IBAN et des historiques de transactions, y compris des activités en Bitcoin. Revolut n’a pas divulgué le nombre exact de clients touchés.
En attendant, des rapports en ligne affirment que des attaquants publient des données clients présumées et menacent de nouvelles divulgations. Ces affirmations restent moins indépendamment vérifiées que la divulgation confirmée par Revolut ; elles doivent donc être traitées avec prudence.
Mon avis : La leçon la plus profonde n’est pas seulement « la sécurité du crypto a échoué ». C’est que les plateformes financières centralisées peuvent devenir des cibles extrêmement intéressantes, car le KYC crée une base de données concentrée d’informations d’identité et financières.
Un mot de passe peut être modifié. Un passeport divulgué, une adresse ou un historique de transactions ne peuvent pas simplement être réinitialisés.
Pour les utilisateurs de crypto, cela renforce l’argument en faveur de la minimisation de l’exposition inutile des données tout en exigeant des contrôles de vérification plus solides de la part des plateformes financières.
La sécurité ne consiste pas uniquement à protéger votre argent. Elle consiste à protéger la personne derrière celui-ci.
❓Les plateformes financières devraient-elles être tenues de minimiser la quantité de données sensibles de KYC qu’elles conservent ?
Avertissement : Ceci est un contenu informatif, pas un conseil financier ou en matière de sécurité.
#CyberSecurity #Crypto #GrowWithSAC $BTC $ETH $VET
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🚨🔐 FUITES DE DONNÉES REVOLUT : DES ATTAQUANTS MENACENT DES PUBLICATIONS QUOTIDIENNES
Lorsque des portes privées sont violées, les dégâts ne se mesurent pas toujours à la somme d’argent volée.
Parfois, la chose la plus précieuse révélée est l’identité derrière le compte.
Revolut a confirmé que des informations sensibles de clients ont été divulguées après l’envoi de demandes frauduleuses à partir d’un domaine e-mail gouvernemental légitime. La société affirme que les fonds des clients et les systèmes centraux n’ont pas été affectés.
Les informations exposées rapportées peuvent inclure des documents d’identité, des adresses, des relevés de compte, des IBAN et des historiques de transactions, y compris des activités en Bitcoin. Revolut n’a pas divulgué le nombre exact de clients touchés.
En attendant, des rapports en ligne affirment que des attaquants publient des données clients présumées et menacent de nouvelles divulgations. Ces affirmations restent moins indépendamment vérifiées que la divulgation confirmée par Revolut ; elles doivent donc être traitées avec prudence.
Mon avis : La leçon la plus profonde n’est pas seulement « la sécurité du crypto a échoué ». C’est que les plateformes financières centralisées peuvent devenir des cibles extrêmement intéressantes, car le KYC crée une base de données concentrée d’informations d’identité et financières.
Un mot de passe peut être modifié. Un passeport divulgué, une adresse ou un historique de transactions ne peuvent pas simplement être réinitialisés.
Pour les utilisateurs de crypto, cela renforce l’argument en faveur de la minimisation de l’exposition inutile des données tout en exigeant des contrôles de vérification plus solides de la part des plateformes financières.
La sécurité ne consiste pas uniquement à protéger votre argent. Elle consiste à protéger la personne derrière celui-ci.
❓Les plateformes financières devraient-elles être tenues de minimiser la quantité de données sensibles de KYC qu’elles conservent ?
Avertissement : Ceci est un contenu informatif, pas un conseil financier ou en matière de sécurité.
#CyberSecurity #Crypto #GrowWithSAC $BTC $ETH $VET
Lorsque des portes privées sont violées, les dégâts ne se mesurent pas toujours à la somme d’argent volée.
Parfois, la chose la plus précieuse révélée est l’identité derrière le compte.
Revolut a confirmé que des informations sensibles de clients ont été divulguées après l’envoi de demandes frauduleuses à partir d’un domaine e-mail gouvernemental légitime. La société affirme que les fonds des clients et les systèmes centraux n’ont pas été affectés.
Les informations exposées rapportées peuvent inclure des documents d’identité, des adresses, des relevés de compte, des IBAN et des historiques de transactions, y compris des activités en Bitcoin. Revolut n’a pas divulgué le nombre exact de clients touchés.
En attendant, des rapports en ligne affirment que des attaquants publient des données clients présumées et menacent de nouvelles divulgations. Ces affirmations restent moins indépendamment vérifiées que la divulgation confirmée par Revolut ; elles doivent donc être traitées avec prudence.
Mon avis : La leçon la plus profonde n’est pas seulement « la sécurité du crypto a échoué ». C’est que les plateformes financières centralisées peuvent devenir des cibles extrêmement intéressantes, car le KYC crée une base de données concentrée d’informations d’identité et financières.
Un mot de passe peut être modifié. Un passeport divulgué, une adresse ou un historique de transactions ne peuvent pas simplement être réinitialisés.
Pour les utilisateurs de crypto, cela renforce l’argument en faveur de la minimisation de l’exposition inutile des données tout en exigeant des contrôles de vérification plus solides de la part des plateformes financières.
La sécurité ne consiste pas uniquement à protéger votre argent. Elle consiste à protéger la personne derrière celui-ci.
❓Les plateformes financières devraient-elles être tenues de minimiser la quantité de données sensibles de KYC qu’elles conservent ?
Avertissement : Ceci est un contenu informatif, pas un conseil financier ou en matière de sécurité.
#CyberSecurity #Crypto #GrowWithSAC $BTC $ETH $VET
ABO3ZAM:
اختراق البيانات يمثل خطراً يتجاوز خسارة السيولة، فهو يزعزع ثقة المؤسسات ويؤثر على تمركز الزخم في الأسواق المركزية. أنصح دائماً بتأمين الأرباح عند مناطق الرفض السعري والاحتفاظ بالأصول في محافظ باردة بعيداً عن المنصات لضمان حماية خصوصيتك وهويتك المالية.
1
189
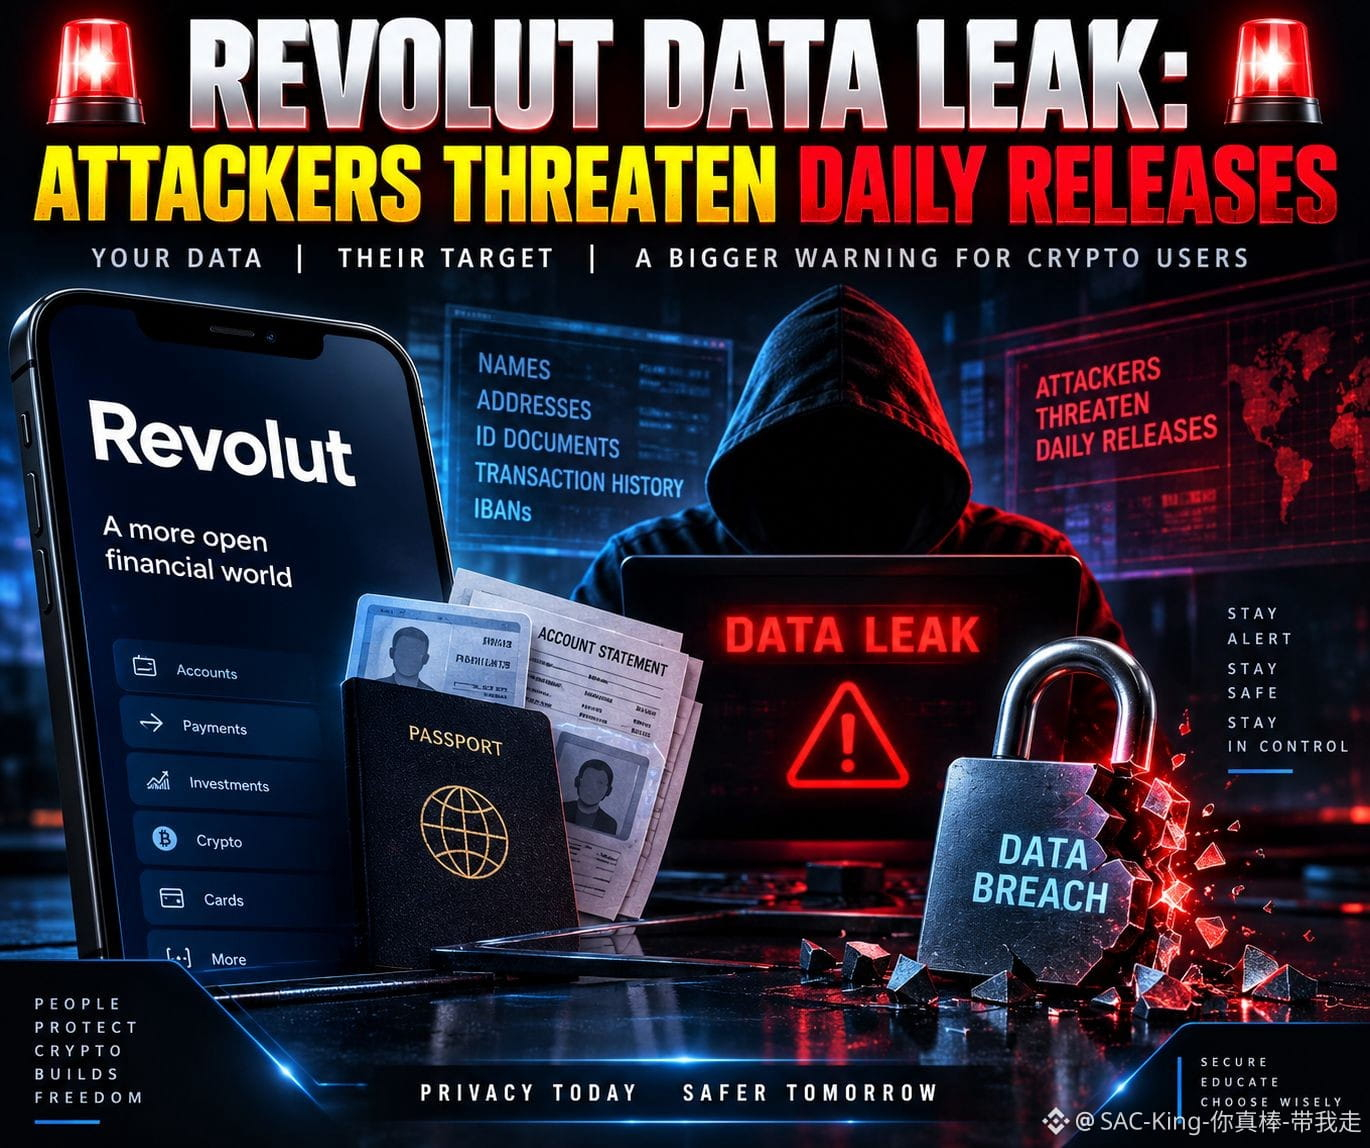
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
🚨 INFORMATION IMPORTANTE : Fuite de données Revolut signalée — Des attaquants menacent des publications quotidiennes
Une fuite de données impliquant apparemment Revolut suscite de nouvelles inquiétudes concernant la sécurité des données des utilisateurs.
Les attaquants affirment apparemment qu’ils publieront davantage de données chaque jour, ce qui pourrait faire durer l’affaire, la faire évoluer et accentuer la pression sur l’entreprise.
⚠️ Si cette information est confirmée, la situation pourrait avoir de graves conséquences pour les utilisateurs concernés et renforcer l’attention portée à la protection des données et à la cybersécurité.
Pour les utilisateurs de crypto, c’est un autre rappel :
🔐 Protégez vos comptes
🔑 Utilisez des mots de passe forts et uniques
🛡️ Activez la double authentification (2FA)
🚫 Ne partagez jamais vos phrases de récupération ni vos clés privées
Cette histoire est encore en cours de développement. Attendez une confirmation officielle avant de tirer des conclusions hâtives.
#revolut #CyberSecurity #crypto
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
🚨 INFORMATION IMPORTANTE : Fuite de données Revolut signalée — Des attaquants menacent des publications quotidiennes
Une fuite de données impliquant apparemment Revolut suscite de nouvelles inquiétudes concernant la sécurité des données des utilisateurs.
Les attaquants affirment apparemment qu’ils publieront davantage de données chaque jour, ce qui pourrait faire durer l’affaire, la faire évoluer et accentuer la pression sur l’entreprise.
⚠️ Si cette information est confirmée, la situation pourrait avoir de graves conséquences pour les utilisateurs concernés et renforcer l’attention portée à la protection des données et à la cybersécurité.
Pour les utilisateurs de crypto, c’est un autre rappel :
🔐 Protégez vos comptes
🔑 Utilisez des mots de passe forts et uniques
🛡️ Activez la double authentification (2FA)
🚫 Ne partagez jamais vos phrases de récupération ni vos clés privées
Cette histoire est encore en cours de développement. Attendez une confirmation officielle avant de tirer des conclusions hâtives.
#revolut #CyberSecurity #crypto
🚨 INFORMATION IMPORTANTE : Fuite de données Revolut signalée — Des attaquants menacent des publications quotidiennes
Une fuite de données impliquant apparemment Revolut suscite de nouvelles inquiétudes concernant la sécurité des données des utilisateurs.
Les attaquants affirment apparemment qu’ils publieront davantage de données chaque jour, ce qui pourrait faire durer l’affaire, la faire évoluer et accentuer la pression sur l’entreprise.
⚠️ Si cette information est confirmée, la situation pourrait avoir de graves conséquences pour les utilisateurs concernés et renforcer l’attention portée à la protection des données et à la cybersécurité.
Pour les utilisateurs de crypto, c’est un autre rappel :
🔐 Protégez vos comptes
🔑 Utilisez des mots de passe forts et uniques
🛡️ Activez la double authentification (2FA)
🚫 Ne partagez jamais vos phrases de récupération ni vos clés privées
Cette histoire est encore en cours de développement. Attendez une confirmation officielle avant de tirer des conclusions hâtives.
#revolut #CyberSecurity #crypto
72

Voir la traduction
REVOLUT IS GETTING RANSOMED BY EVERYONE.
Sau sự cố rò rỉ dữ liệu khách hàng, nhiều nhóm hacker lần lượt đưa ra yêu cầu tiền chuộc:
IAmNotAVillain: đòi 6,000 XMR (~$3M) trong 24 giờ, dọa bán dữ liệu cho các tổ chức tội phạm.
Revolut Smilik: trước đó tuyên bố đòi tới 10,000 BTC (~$780M).
Revolut nói họ chưa nhận được bất kỳ liên hệ hay yêu cầu đòi tiền trực tiếp nào từ các nhóm này.
Cơ quan chống mafia và chống khủng bố của Ý đã tham gia điều tra.
Mình thấy điểm đáng chú ý nhất là: hai bên đang kể hai câu chuyện hoàn toàn khác nhau hacker nói đang tống tiền, còn Revolut nói chưa hề nhận được ransom demand trực tiếp.
10,000 BTC? Bro really sent the ransom invoice to the wrong inbox. 💀
Bạn nghĩ đây là các nhóm thực sự nắm dữ liệu hay đang tranh thủ vụ leak để clout?
#revolut #CyberSecurity #XMR
$XMR
{future}(XMRUSDT)
REVOLUT IS GETTING RANSOMED BY EVERYONE.
Sau sự cố rò rỉ dữ liệu khách hàng, nhiều nhóm hacker lần lượt đưa ra yêu cầu tiền chuộc:
IAmNotAVillain: đòi 6,000 XMR (~$3M) trong 24 giờ, dọa bán dữ liệu cho các tổ chức tội phạm.
Revolut Smilik: trước đó tuyên bố đòi tới 10,000 BTC (~$780M).
Revolut nói họ chưa nhận được bất kỳ liên hệ hay yêu cầu đòi tiền trực tiếp nào từ các nhóm này.
Cơ quan chống mafia và chống khủng bố của Ý đã tham gia điều tra.
Mình thấy điểm đáng chú ý nhất là: hai bên đang kể hai câu chuyện hoàn toàn khác nhau hacker nói đang tống tiền, còn Revolut nói chưa hề nhận được ransom demand trực tiếp.
10,000 BTC? Bro really sent the ransom invoice to the wrong inbox. 💀
Bạn nghĩ đây là các nhóm thực sự nắm dữ liệu hay đang tranh thủ vụ leak để clout?
#revolut #CyberSecurity #XMR
$XMR
Sau sự cố rò rỉ dữ liệu khách hàng, nhiều nhóm hacker lần lượt đưa ra yêu cầu tiền chuộc:
IAmNotAVillain: đòi 6,000 XMR (~$3M) trong 24 giờ, dọa bán dữ liệu cho các tổ chức tội phạm.
Revolut Smilik: trước đó tuyên bố đòi tới 10,000 BTC (~$780M).
Revolut nói họ chưa nhận được bất kỳ liên hệ hay yêu cầu đòi tiền trực tiếp nào từ các nhóm này.
Cơ quan chống mafia và chống khủng bố của Ý đã tham gia điều tra.
Mình thấy điểm đáng chú ý nhất là: hai bên đang kể hai câu chuyện hoàn toàn khác nhau hacker nói đang tống tiền, còn Revolut nói chưa hề nhận được ransom demand trực tiếp.
10,000 BTC? Bro really sent the ransom invoice to the wrong inbox. 💀
Bạn nghĩ đây là các nhóm thực sự nắm dữ liệu hay đang tranh thủ vụ leak để clout?
#revolut #CyberSecurity #XMR
$XMR
2
Les cyberattaques contre les cabinets d’avocats ont doublé, avec des documents dérobés divulgués sur le dark web. Alors que les cibles juridiques se multiplient, la sécurité robuste des actifs numériques et les solutions de garde deviennent plus essentielles que jamais pour les acteurs institutionnels. #CyberSecurity #CryptoSecurity #News
Les cyberattaques contre les cabinets d’avocats ont doublé, avec des documents dérobés divulgués sur le dark web. Alors que les cibles juridiques se multiplient, la sécurité robuste des actifs numériques et les solutions de garde deviennent plus essentielles que jamais pour les acteurs institutionnels. #CyberSecurity #CryptoSecurity #News
La Corée du Nord utilise des « interviewés-proxy » pour faire entrer des agents dans des postes liés à la tech aux États-Unis. Pour les recrutements à distance sur les projets crypto & Web3, des vérifications approfondies des antécédents & une vérification par vidéo en direct ne sont désormais plus facultatives. $BTC $ETH $SOL #CyberSecurity #Web3Security #DPRK
La Corée du Nord utilise des « interviewés-proxy » pour faire entrer des agents dans des postes liés à la tech aux États-Unis. Pour les recrutements à distance sur les projets crypto & Web3, des vérifications approfondies des antécédents & une vérification par vidéo en direct ne sont désormais plus facultatives. $BTC $ETH $SOL #CyberSecurity #Web3Security #DPRK
43

·
--
Putain ! Le compte Reddit vérifié HBO Max a été piraté : les hackers utilisent celui-ci pour diffuser 108 publicités malveillantes et voler des crypto-monnaies ! Même les grandes plateformes se font compromettre, ce qui sème la peur et pourrait provoquer une baisse à court terme. Mais rappelez-vous : en période de crise, il y a aussi des opportunités ! Les vrais porteurs de projet vont renforcer la sécurité, tandis que les escrocs et les idiots en bourse finiront par être éliminés. #cybersecurity #cryptoscams $BTC $ETH
Merde ! Des pirates ont détourné un compte Reddit HBO Max vérifié, en lançant 108 publicités malveillantes pour voler des crypto ! Quand même les grandes plateformes se font compromettre, cela déclenche la peur et pourrait provoquer une baisse du marché à court terme. Néanmoins, rappelez-vous que les vrais innovateurs vont renforcer la sécurité pendant que les arnaques seront écartées. #cybersecurity #cryptoscams $BTC $ETH
Putain ! Le compte Reddit vérifié HBO Max a été piraté : les hackers utilisent celui-ci pour diffuser 108 publicités malveillantes et voler des crypto-monnaies ! Même les grandes plateformes se font compromettre, ce qui sème la peur et pourrait provoquer une baisse à court terme. Mais rappelez-vous : en période de crise, il y a aussi des opportunités ! Les vrais porteurs de projet vont renforcer la sécurité, tandis que les escrocs et les idiots en bourse finiront par être éliminés. #cybersecurity #cryptoscams $BTC $ETH
Merde ! Des pirates ont détourné un compte Reddit HBO Max vérifié, en lançant 108 publicités malveillantes pour voler des crypto ! Quand même les grandes plateformes se font compromettre, cela déclenche la peur et pourrait provoquer une baisse du marché à court terme. Néanmoins, rappelez-vous que les vrais innovateurs vont renforcer la sécurité pendant que les arnaques seront écartées. #cybersecurity #cryptoscams $BTC $ETH
Merde ! Des pirates ont détourné un compte Reddit HBO Max vérifié, en lançant 108 publicités malveillantes pour voler des crypto ! Quand même les grandes plateformes se font compromettre, cela déclenche la peur et pourrait provoquer une baisse du marché à court terme. Néanmoins, rappelez-vous que les vrais innovateurs vont renforcer la sécurité pendant que les arnaques seront écartées. #cybersecurity #cryptoscams $BTC $ETH
408
🚨 FUITES, VIOLATIONS DE DONNÉES ET NOTES DE RANÇON : LES PIRES HACKS DE 2026 À CE JOUR
📰 ¿QUÉ PASÓ?
TechCrunch a répertorié certains des principaux piratages, fuites de données et cas de ransomware recensés au cours de 2026, incluant des incidents ayant touché des systèmes gouvernementaux, des infrastructures critiques, des entreprises technologiques, des services de santé et de grandes quantités d’informations personnelles.
📊 IMPACT SUR LA TECHNOLOGIE
La succession de ces incidents met en évidence les risques liés à la protection des données, aux infrastructures critiques, aux chaînes d’approvisionnement en logiciels et aux systèmes numériques utilisés par des millions de personnes.
🔎 Source : TechCrunch
🤔 💬 Quelles mesures devraient être renforcées pour réduire l’impact des futures fuites et attaques visant des systèmes critiques et des données personnelles ?
#Cybersecurity #DataSecurity #Crypto_Marker
🚨 FUITES, VIOLATIONS DE DONNÉES ET NOTES DE RANÇON : LES PIRES HACKS DE 2026 À CE JOUR
📰 ¿QUÉ PASÓ?
TechCrunch a répertorié certains des principaux piratages, fuites de données et cas de ransomware recensés au cours de 2026, incluant des incidents ayant touché des systèmes gouvernementaux, des infrastructures critiques, des entreprises technologiques, des services de santé et de grandes quantités d’informations personnelles.
📊 IMPACT SUR LA TECHNOLOGIE
La succession de ces incidents met en évidence les risques liés à la protection des données, aux infrastructures critiques, aux chaînes d’approvisionnement en logiciels et aux systèmes numériques utilisés par des millions de personnes.
🔎 Source : TechCrunch
🤔 💬 Quelles mesures devraient être renforcées pour réduire l’impact des futures fuites et attaques visant des systèmes critiques et des données personnelles ?
#Cybersecurity #DataSecurity #Crypto_Marker
📰 ¿QUÉ PASÓ?
TechCrunch a répertorié certains des principaux piratages, fuites de données et cas de ransomware recensés au cours de 2026, incluant des incidents ayant touché des systèmes gouvernementaux, des infrastructures critiques, des entreprises technologiques, des services de santé et de grandes quantités d’informations personnelles.
📊 IMPACT SUR LA TECHNOLOGIE
La succession de ces incidents met en évidence les risques liés à la protection des données, aux infrastructures critiques, aux chaînes d’approvisionnement en logiciels et aux systèmes numériques utilisés par des millions de personnes.
🔎 Source : TechCrunch
🤔 💬 Quelles mesures devraient être renforcées pour réduire l’impact des futures fuites et attaques visant des systèmes critiques et des données personnelles ?
#Cybersecurity #DataSecurity #Crypto_Marker
145

Une faille de sécurité touche une grande plateforme fintech : des données cryptographiques sensibles d’utilisateurs auraient fuité. Revolut a signalé un incident de sécurité au cours duquel les informations KYC des clients et des enregistrements de transactions Bitcoin ont été exposés. La fuite s’est produite après que des attaquants ont utilisé une fausse requête provenant d’un domaine officiel du gouvernement pour tromper le système. 🚨 D’après le spécialiste de la blockchain ZachXBT, les comptes à forte valeur nette étaient très probablement visés dans cette attaque sophistiquée. 🔒 Les données exposées comprennent des documents d’identité personnelle ainsi que des historiques de transactions remontant à $BTC . ⚠️ Les fraudeurs (phishers) deviennent dangereusement malins en exploitant l’infrastructure de domaines gouvernementaux qui semble légitime. Restez extrêmement vigilant avec vos e-mails et votre sécurité personnelle, car ces attaques deviennent de plus en plus intelligentes. #Bitcoin #CryptoSecurity #CyberSecurity #Write2Earn
Une faille de sécurité touche une grande plateforme fintech : des données cryptographiques sensibles d’utilisateurs auraient fuité. Revolut a signalé un incident de sécurité au cours duquel les informations KYC des clients et des enregistrements de transactions Bitcoin ont été exposés. La fuite s’est produite après que des attaquants ont utilisé une fausse requête provenant d’un domaine officiel du gouvernement pour tromper le système. 🚨 D’après le spécialiste de la blockchain ZachXBT, les comptes à forte valeur nette étaient très probablement visés dans cette attaque sophistiquée. 🔒 Les données exposées comprennent des documents d’identité personnelle ainsi que des historiques de transactions remontant à $BTC . ⚠️ Les fraudeurs (phishers) deviennent dangereusement malins en exploitant l’infrastructure de domaines gouvernementaux qui semble légitime. Restez extrêmement vigilant avec vos e-mails et votre sécurité personnelle, car ces attaques deviennent de plus en plus intelligentes. #Bitcoin #CryptoSecurity #CyberSecurity #Write2Earn
53
·
--
💥 Revolut Exposé : Activité Bitcoin des Clients et Passeports après avoir cru à une fausse demande gouvernementale
Revolut a confirmé qu’il avait partagé des données sensibles de clients, notamment des historiques de transactions Bitcoin, des copies de passeports et des selfies de vérification d’identité, après avoir répondu à une demande d’informations frauduleuse semblant provenir d’une agence gouvernementale légitime.
D’après les avis envoyés aux clients concernés, la demande provenait d’un compte e-mail non autorisé créé dans l’infrastructure officielle du domaine d’une agence gouvernementale et disposant d’identifiants d’authentification valides. Cela a conduit Revolut à considérer la demande comme authentique et à divulguer les données.
La société a ensuite contacté l’agence gouvernementale concernée, a découvert que le compte e-mail n’était pas autorisé, a bloqué l’adresse, a informé les régulateurs et a averti les clients touchés.
#BTC #CyberSecurity #CryptoNews
#ThuyBNB
$BTC $BNB $NEAR
💥 Revolut Exposé : Activité Bitcoin des Clients et Passeports après avoir cru à une fausse demande gouvernementale
Revolut a confirmé qu’il avait partagé des données sensibles de clients, notamment des historiques de transactions Bitcoin, des copies de passeports et des selfies de vérification d’identité, après avoir répondu à une demande d’informations frauduleuse semblant provenir d’une agence gouvernementale légitime.
D’après les avis envoyés aux clients concernés, la demande provenait d’un compte e-mail non autorisé créé dans l’infrastructure officielle du domaine d’une agence gouvernementale et disposant d’identifiants d’authentification valides. Cela a conduit Revolut à considérer la demande comme authentique et à divulguer les données.
La société a ensuite contacté l’agence gouvernementale concernée, a découvert que le compte e-mail n’était pas autorisé, a bloqué l’adresse, a informé les régulateurs et a averti les clients touchés.
#BTC #CyberSecurity #CryptoNews
#ThuyBNB
$BTC $BNB $NEAR
Revolut a confirmé qu’il avait partagé des données sensibles de clients, notamment des historiques de transactions Bitcoin, des copies de passeports et des selfies de vérification d’identité, après avoir répondu à une demande d’informations frauduleuse semblant provenir d’une agence gouvernementale légitime.
D’après les avis envoyés aux clients concernés, la demande provenait d’un compte e-mail non autorisé créé dans l’infrastructure officielle du domaine d’une agence gouvernementale et disposant d’identifiants d’authentification valides. Cela a conduit Revolut à considérer la demande comme authentique et à divulguer les données.
La société a ensuite contacté l’agence gouvernementale concernée, a découvert que le compte e-mail n’était pas autorisé, a bloqué l’adresse, a informé les régulateurs et a averti les clients touchés.
#BTC #CyberSecurity #CryptoNews
#ThuyBNB
$BTC $BNB $NEAR
67
·
--
🚨NOUVELLES | Des pirates commencent à divulguer les données des utilisateurs de Revolut
Une entité qui prétend détenir des données sur les utilisateurs de Revolut a commencé à publier des fichiers sur Internet, contenant des informations sensibles telles que :
• Des photos de passeports
• Des photos personnelles des utilisateurs
• Des relevés de transactions en bitcoins
Et les pirates menacent de continuer à publier de nouvelles données chaque jour tant que Revolut ne paie pas une rançon.
À ce jour, Revolut n’a émis aucun commentaire officiel concernant ces allégations.
📌 Cipher Vault : si l’intrusion est confirmée, la fuite de documents d’identité et de relevés de transactions représente un risque important pour la confidentialité des utilisateurs, et pas simplement un incident de sécurité ordinaire.
#Revolut #Bitcoin #CyberSecurity #Crypto o #Privacy
🚨NOUVELLES | Des pirates commencent à divulguer les données des utilisateurs de Revolut
Une entité qui prétend détenir des données sur les utilisateurs de Revolut a commencé à publier des fichiers sur Internet, contenant des informations sensibles telles que :
• Des photos de passeports
• Des photos personnelles des utilisateurs
• Des relevés de transactions en bitcoins
Et les pirates menacent de continuer à publier de nouvelles données chaque jour tant que Revolut ne paie pas une rançon.
À ce jour, Revolut n’a émis aucun commentaire officiel concernant ces allégations.
📌 Cipher Vault : si l’intrusion est confirmée, la fuite de documents d’identité et de relevés de transactions représente un risque important pour la confidentialité des utilisateurs, et pas simplement un incident de sécurité ordinaire.
#Revolut #Bitcoin #CyberSecurity #Crypto o #Privacy
Une entité qui prétend détenir des données sur les utilisateurs de Revolut a commencé à publier des fichiers sur Internet, contenant des informations sensibles telles que :
• Des photos de passeports
• Des photos personnelles des utilisateurs
• Des relevés de transactions en bitcoins
Et les pirates menacent de continuer à publier de nouvelles données chaque jour tant que Revolut ne paie pas une rançon.
À ce jour, Revolut n’a émis aucun commentaire officiel concernant ces allégations.
📌 Cipher Vault : si l’intrusion est confirmée, la fuite de documents d’identité et de relevés de transactions représente un risque important pour la confidentialité des utilisateurs, et pas simplement un incident de sécurité ordinaire.
#Revolut #Bitcoin #CyberSecurity #Crypto o #Privacy
1
24

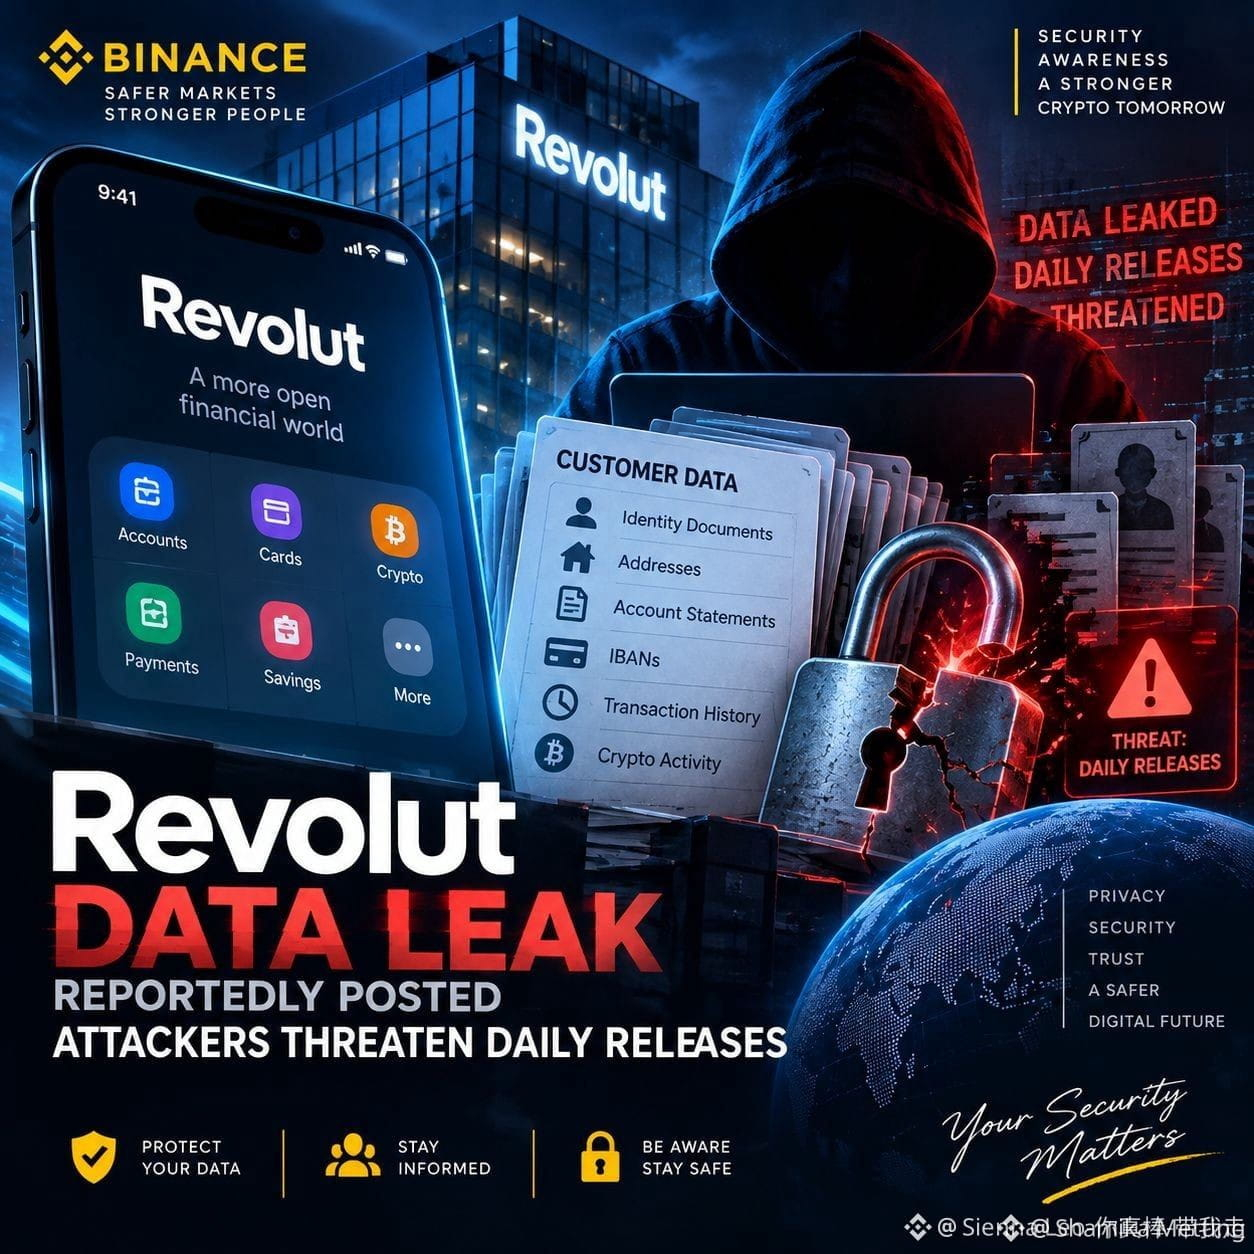
#RevolutDataLeakReportedlyPostedAttackersThreaten 🔐 Fuite de données Revolut : des attaquants menacent avec des publications quotidiennes 🚨
Imaginez ouvrir votre application financière et vous attendre à des mises à jour de routine, seulement pour découvrir que vos dossiers personnels pourraient être devenus une partie d’une campagne de chantage. C’est la situation inquiétante entourant Revolut cette semaine.
Revolut a confirmé qu’un tiers non autorisé a utilisé des requêtes frauduleuses semblant provenir du domaine associé à une autorité gouvernementale légitime, ce qui a conduit à la divulgation d’informations sensibles pour les clients. La société affirme que seul un nombre limité de clients a été touché et que l’argent des clients est resté en sécurité.
Selon les rapports, les informations exposées pourraient inclure des documents d’identité, des adresses, des relevés de compte, des IBAN, des historiques de retraits et des journaux de transactions, y compris des activités liées au Bitcoin.
Le détail le plus important est ce que révèle cet incident : la cybersécurité ne concerne pas seulement la protection des bases de données. Les attaquants peuvent viser la confiance et les mécanismes de vérification entourant l’accès à ces bases.
Les rapports indiquent maintenant que les attaquants ont commencé à publier des profils clients et menacent de nouvelles publications quotidiennes comme tactique de chantage. L’étendue de l’affaire reste encore très floue, il faut donc traiter ces allégations sensationnelles avec prudence jusqu’à ce qu’elles soient vérifiées de manière indépendante.
❓ De tels incidents vous rendent-ils plus inquiet au sujet des plateformes centralisées qui conservent des journaux détaillés des transactions chiffrées ?
Merci de votre suivi
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
#RevolutDataLeakReportedlyPostedAttackersThreaten 🔐 Fuite de données Revolut : des attaquants menacent avec des publications quotidiennes 🚨
Imaginez ouvrir votre application financière et vous attendre à des mises à jour de routine, seulement pour découvrir que vos dossiers personnels pourraient être devenus une partie d’une campagne de chantage. C’est la situation inquiétante entourant Revolut cette semaine.
Revolut a confirmé qu’un tiers non autorisé a utilisé des requêtes frauduleuses semblant provenir du domaine associé à une autorité gouvernementale légitime, ce qui a conduit à la divulgation d’informations sensibles pour les clients. La société affirme que seul un nombre limité de clients a été touché et que l’argent des clients est resté en sécurité.
Selon les rapports, les informations exposées pourraient inclure des documents d’identité, des adresses, des relevés de compte, des IBAN, des historiques de retraits et des journaux de transactions, y compris des activités liées au Bitcoin.
Le détail le plus important est ce que révèle cet incident : la cybersécurité ne concerne pas seulement la protection des bases de données. Les attaquants peuvent viser la confiance et les mécanismes de vérification entourant l’accès à ces bases.
Les rapports indiquent maintenant que les attaquants ont commencé à publier des profils clients et menacent de nouvelles publications quotidiennes comme tactique de chantage. L’étendue de l’affaire reste encore très floue, il faut donc traiter ces allégations sensationnelles avec prudence jusqu’à ce qu’elles soient vérifiées de manière indépendante.
❓ De tels incidents vous rendent-ils plus inquiet au sujet des plateformes centralisées qui conservent des journaux détaillés des transactions chiffrées ?
Merci de votre suivi
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
Imaginez ouvrir votre application financière et vous attendre à des mises à jour de routine, seulement pour découvrir que vos dossiers personnels pourraient être devenus une partie d’une campagne de chantage. C’est la situation inquiétante entourant Revolut cette semaine.
Revolut a confirmé qu’un tiers non autorisé a utilisé des requêtes frauduleuses semblant provenir du domaine associé à une autorité gouvernementale légitime, ce qui a conduit à la divulgation d’informations sensibles pour les clients. La société affirme que seul un nombre limité de clients a été touché et que l’argent des clients est resté en sécurité.
Selon les rapports, les informations exposées pourraient inclure des documents d’identité, des adresses, des relevés de compte, des IBAN, des historiques de retraits et des journaux de transactions, y compris des activités liées au Bitcoin.
Le détail le plus important est ce que révèle cet incident : la cybersécurité ne concerne pas seulement la protection des bases de données. Les attaquants peuvent viser la confiance et les mécanismes de vérification entourant l’accès à ces bases.
Les rapports indiquent maintenant que les attaquants ont commencé à publier des profils clients et menacent de nouvelles publications quotidiennes comme tactique de chantage. L’étendue de l’affaire reste encore très floue, il faut donc traiter ces allégations sensationnelles avec prudence jusqu’à ce qu’elles soient vérifiées de manière indépendante.
❓ De tels incidents vous rendent-ils plus inquiet au sujet des plateformes centralisées qui conservent des journaux détaillés des transactions chiffrées ?
Merci de votre suivi
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
1
46
LES CYBERATTAQUES CONTRE LES CABINETS D’AVOCATS ONT PRESQUE DOUBLÉ ET DES DONNÉES SENSIBLES AFFLUENT SUR LE DARK WEB
Une vaste vague de violations de sécurité frappe des grandes institutions juridiques à l’échelle mondiale, prouvant une nouvelle fois que les bases de données centralisées sont des cibles de premier choix. Des cabinets de premier plan comme Greenberg Traurig et BakerHostetler signalent des niveaux de fuites sans précédent, exposant des documents hautement confidentiels à des acteurs malveillants.
🔒 Les géants du droit constatent une forte hausse des intrusions réussies en 2025
🚨 Des fichiers dérobés sont activement mis en ligne sur le dark web en vue d’une exploitation
💡 Ce chaos souligne le besoin urgent de sécurité décentralisée et de cryptographie
Honnêtement, si les cabinets d’avocats ne peuvent pas protéger nos données privées, nous devons repenser la sécurité à partir de la base.
$BTC #CyberSecurity #DataPrivacy #Write2Earn
LES CYBERATTAQUES CONTRE LES CABINETS D’AVOCATS ONT PRESQUE DOUBLÉ ET DES DONNÉES SENSIBLES AFFLUENT SUR LE DARK WEB
Une vaste vague de violations de sécurité frappe des grandes institutions juridiques à l’échelle mondiale, prouvant une nouvelle fois que les bases de données centralisées sont des cibles de premier choix. Des cabinets de premier plan comme Greenberg Traurig et BakerHostetler signalent des niveaux de fuites sans précédent, exposant des documents hautement confidentiels à des acteurs malveillants.
🔒 Les géants du droit constatent une forte hausse des intrusions réussies en 2025
🚨 Des fichiers dérobés sont activement mis en ligne sur le dark web en vue d’une exploitation
💡 Ce chaos souligne le besoin urgent de sécurité décentralisée et de cryptographie
Honnêtement, si les cabinets d’avocats ne peuvent pas protéger nos données privées, nous devons repenser la sécurité à partir de la base.
$BTC #CyberSecurity #DataPrivacy #Write2Earn
Une vaste vague de violations de sécurité frappe des grandes institutions juridiques à l’échelle mondiale, prouvant une nouvelle fois que les bases de données centralisées sont des cibles de premier choix. Des cabinets de premier plan comme Greenberg Traurig et BakerHostetler signalent des niveaux de fuites sans précédent, exposant des documents hautement confidentiels à des acteurs malveillants.
🔒 Les géants du droit constatent une forte hausse des intrusions réussies en 2025
🚨 Des fichiers dérobés sont activement mis en ligne sur le dark web en vue d’une exploitation
💡 Ce chaos souligne le besoin urgent de sécurité décentralisée et de cryptographie
Honnêtement, si les cabinets d’avocats ne peuvent pas protéger nos données privées, nous devons repenser la sécurité à partir de la base.
$BTC #CyberSecurity #DataPrivacy #Write2Earn
26
Article
L’IA TRANSFORME LA CYBERSÉCURITÉ EN UNE COURSE AUX ARMEMENTS DE SÉCURITÉ NATIONALEWeWorm montre un nouveau risque lié à l’IA : il n’est pas nécessaire de disposer d’une énorme équipe de hackers pour créer des capacités d’attaque complexes.
Calif Research indique avoir découvert une vulnérabilité dans la pile VoIP de WeChat. Ils ont utilisé l’IA pour aider à générer une RCE en environ 2 jours, puis ont développé WeWorm en environ 1 semaine. Il s’agit d’un ver zero-click qui peut se propager via les appels WeChat sur iOS et Android — les victimes n’ont pas besoin de cliquer sur un lien, de télécharger un fichier ni de répondre à l’appel.
L’IA TRANSFORME LA CYBERSÉCURITÉ EN UNE COURSE AUX ARMEMENTS DE SÉCURITÉ NATIONALE
WeWorm montre un nouveau risque lié à l’IA : il n’est pas nécessaire de disposer d’une énorme équipe de hackers pour créer des capacités d’attaque complexes.
Calif Research indique avoir découvert une vulnérabilité dans la pile VoIP de WeChat. Ils ont utilisé l’IA pour aider à générer une RCE en environ 2 jours, puis ont développé WeWorm en environ 1 semaine. Il s’agit d’un ver zero-click qui peut se propager via les appels WeChat sur iOS et Android — les victimes n’ont pas besoin de cliquer sur un lien, de télécharger un fichier ni de répondre à l’appel.
Calif Research indique avoir découvert une vulnérabilité dans la pile VoIP de WeChat. Ils ont utilisé l’IA pour aider à générer une RCE en environ 2 jours, puis ont développé WeWorm en environ 1 semaine. Il s’agit d’un ver zero-click qui peut se propager via les appels WeChat sur iOS et Android — les victimes n’ont pas besoin de cliquer sur un lien, de télécharger un fichier ni de répondre à l’appel.
1
80
·
--
Revolut a été piraté ! Les identifiants clients et des selfies ont été divulgués, et les hackers menacent de publier davantage de données chaque jour. Une grande violation dans la fintech provoque une crise de confiance ! À court terme : exode massif vers des plateformes plus sûres. À long terme : des mises à niveau de la sécurité dans l’ensemble de l’industrie. Les marchés crypto pourraient voir des flux de repli vers le Bitcoin.
#cybersecurity #fintech $BTC $XRP
Revolut hacked! IDs clients et selfies divulgués, les hackers menacent de publier chaque jour davantage de données. Une grande brèche dans la fintech = crise de confiance ! À court terme : départ massif des utilisateurs vers des plateformes plus sûres. À long terme : améliorations de la sécurité dans l’industrie. Les marchés crypto pourraient connaître des flux de “safe-haven” vers le Bitcoin.
#cybersecurity #fintech $BTC $XRP
Revolut a été piraté ! Les identifiants clients et des selfies ont été divulgués, et les hackers menacent de publier davantage de données chaque jour. Une grande violation dans la fintech provoque une crise de confiance ! À court terme : exode massif vers des plateformes plus sûres. À long terme : des mises à niveau de la sécurité dans l’ensemble de l’industrie. Les marchés crypto pourraient voir des flux de repli vers le Bitcoin.
#cybersecurity #fintech $BTC $XRP
Revolut hacked! IDs clients et selfies divulgués, les hackers menacent de publier chaque jour davantage de données. Une grande brèche dans la fintech = crise de confiance ! À court terme : départ massif des utilisateurs vers des plateformes plus sûres. À long terme : améliorations de la sécurité dans l’industrie. Les marchés crypto pourraient connaître des flux de “safe-haven” vers le Bitcoin.
#cybersecurity #fintech $BTC $XRP
#cybersecurity #fintech $BTC $XRP
Revolut hacked! IDs clients et selfies divulgués, les hackers menacent de publier chaque jour davantage de données. Une grande brèche dans la fintech = crise de confiance ! À court terme : départ massif des utilisateurs vers des plateformes plus sûres. À long terme : améliorations de la sécurité dans l’industrie. Les marchés crypto pourraient connaître des flux de “safe-haven” vers le Bitcoin.
#cybersecurity #fintech $BTC $XRP
40
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#ElSalvadorBTCHoldingsRiseTo7777
3,699 vues
135 mentions
2
#MemeLaunchpads82%OfArcDayOneVolume
12,781 vues
359 mentions
3
#OstiumLoanDisputeHearingSetInNYFederalCourt
13,011 vues
291 mentions
4
#HyperliquidUSDCSupplyOvertakesSolana
3,110 vues
107 mentions
5
#SKPoliceRefer18PolymarketUsersToProsecutors
9,565 vues
281 mentions
6
#FedSEPProjects2026RateAt4.1%
23,662 vues
399 mentions
7
#USHouseAdvancesBitcoinReserveBill
11,702 vues
259 mentions
8
#AmazonGetsWarrantsToBuyGeneracStock
11,058 vues
227 mentions
9
#DotPlotSignalsOneMoreHikeIn2026
36,845 vues
637 mentions
10
#RobinhoodToSupportCircleArcNetwork
13,213 vues
241 mentions