
#cosmosecosystem
cosmosecosystem
11,200 vues
71 mentions
Populaire
Récents
Les blocs de consolidation d’ordres sur $COS montrent une consolidation haussière, un volume élevé confirme l’élan et le sentiment des investisseurs se tourne vers le staking à long terme. La liquidité de $SYS s’approfondit à mesure que les intégrations DeFi s’étendent, propulsant le token dans une nouvelle phase de croissance. L’infrastructure à connaissance nulle de $PHA alimente l’adoption à travers l’écosystème Web3, attirant des capitaux institutionnels. Ensemble, ces signaux indiquent une trajectoire d’achat solide pour le trio 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
Les blocs de consolidation d’ordres sur $COS montrent une consolidation haussière, un volume élevé confirme l’élan et le sentiment des investisseurs se tourne vers le staking à long terme. La liquidité de $SYS s’approfondit à mesure que les intégrations DeFi s’étendent, propulsant le token dans une nouvelle phase de croissance. L’infrastructure à connaissance nulle de $PHA alimente l’adoption à travers l’écosystème Web3, attirant des capitaux institutionnels. Ensemble, ces signaux indiquent une trajectoire d’achat solide pour le trio 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
215

La tokenisation institutionnelle passe à l’échelle
Cosmos fait évoluer son écosystème avec un nouveau réseau de 17 partenaires. Cette avancée prépare l’infrastructure pour un déploiement de dépôts tokenisés de Wells Fargo prévu en 2026, passant de la phase pilote à l’échelle institutionnelle.
#CosmosEcosystem #TokenizedDeposits
La tokenisation institutionnelle passe à l’échelle
Cosmos fait évoluer son écosystème avec un nouveau réseau de 17 partenaires. Cette avancée prépare l’infrastructure pour un déploiement de dépôts tokenisés de Wells Fargo prévu en 2026, passant de la phase pilote à l’échelle institutionnelle.
#CosmosEcosystem #TokenizedDeposits
Cosmos fait évoluer son écosystème avec un nouveau réseau de 17 partenaires. Cette avancée prépare l’infrastructure pour un déploiement de dépôts tokenisés de Wells Fargo prévu en 2026, passant de la phase pilote à l’échelle institutionnelle.
#CosmosEcosystem #TokenizedDeposits
33
·
--
Les tokens liés à Cosmos dominent le classement du jour 📈
$TIA a bondi de 31.44% à $0.7053, avec un volume de $32.3M, tandis qu’INJ a grimpé de 28.32% à $9.116, avec $49.3M d’échanges. Les tokens de couche 1 et de couche 2 affichent une vigueur coordonnée : ZRO a progressé de 19.58% et ARB de 15.33%. Le Bitcoin a modestement gagné 2.30% à $82,033, tandis qu’Ethereum a progressé de 5.11% à $2,459, avec un volume de $782.5M.
Qu’est-ce qui alimente le rallye du jour lié à Cosmos, avec TIA à +31.44% et INJ à +28.32% ?
1. Le retour de la dynamique de l’écosystème Cosmos
2. Un rallye plus général des altcoins qui entraîne tout le marché
3. Des prises de bénéfices à court terme à prévoir
4. Une sortie par le haut d’une zone de survente
Votez dans les commentaires et participez à la discussion au sein de la communauté Cyclo sur Telegram !
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
Les tokens liés à Cosmos dominent le classement du jour 📈
$TIA a bondi de 31.44% à $0.7053, avec un volume de $32.3M, tandis qu’INJ a grimpé de 28.32% à $9.116, avec $49.3M d’échanges. Les tokens de couche 1 et de couche 2 affichent une vigueur coordonnée : ZRO a progressé de 19.58% et ARB de 15.33%. Le Bitcoin a modestement gagné 2.30% à $82,033, tandis qu’Ethereum a progressé de 5.11% à $2,459, avec un volume de $782.5M.
Qu’est-ce qui alimente le rallye du jour lié à Cosmos, avec TIA à +31.44% et INJ à +28.32% ?
1. Le retour de la dynamique de l’écosystème Cosmos
2. Un rallye plus général des altcoins qui entraîne tout le marché
3. Des prises de bénéfices à court terme à prévoir
4. Une sortie par le haut d’une zone de survente
Votez dans les commentaires et participez à la discussion au sein de la communauté Cyclo sur Telegram !
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
$TIA a bondi de 31.44% à $0.7053, avec un volume de $32.3M, tandis qu’INJ a grimpé de 28.32% à $9.116, avec $49.3M d’échanges. Les tokens de couche 1 et de couche 2 affichent une vigueur coordonnée : ZRO a progressé de 19.58% et ARB de 15.33%. Le Bitcoin a modestement gagné 2.30% à $82,033, tandis qu’Ethereum a progressé de 5.11% à $2,459, avec un volume de $782.5M.
Qu’est-ce qui alimente le rallye du jour lié à Cosmos, avec TIA à +31.44% et INJ à +28.32% ?
1. Le retour de la dynamique de l’écosystème Cosmos
2. Un rallye plus général des altcoins qui entraîne tout le marché
3. Des prises de bénéfices à court terme à prévoir
4. Une sortie par le haut d’une zone de survente
Votez dans les commentaires et participez à la discussion au sein de la communauté Cyclo sur Telegram !
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
156
Cosmos développe l’adoption institutionnelle en lançant un réseau bancaire de 17 membres avec des acteurs comme BitGo et Galaxy afin de faciliter les dépôts tokenisés.
#TokenizedDeposits #CosmosEcosystem
Cosmos développe l’adoption institutionnelle en lançant un réseau bancaire de 17 membres avec des acteurs comme BitGo et Galaxy afin de faciliter les dépôts tokenisés.
#TokenizedDeposits #CosmosEcosystem
#TokenizedDeposits #CosmosEcosystem
37

·
--
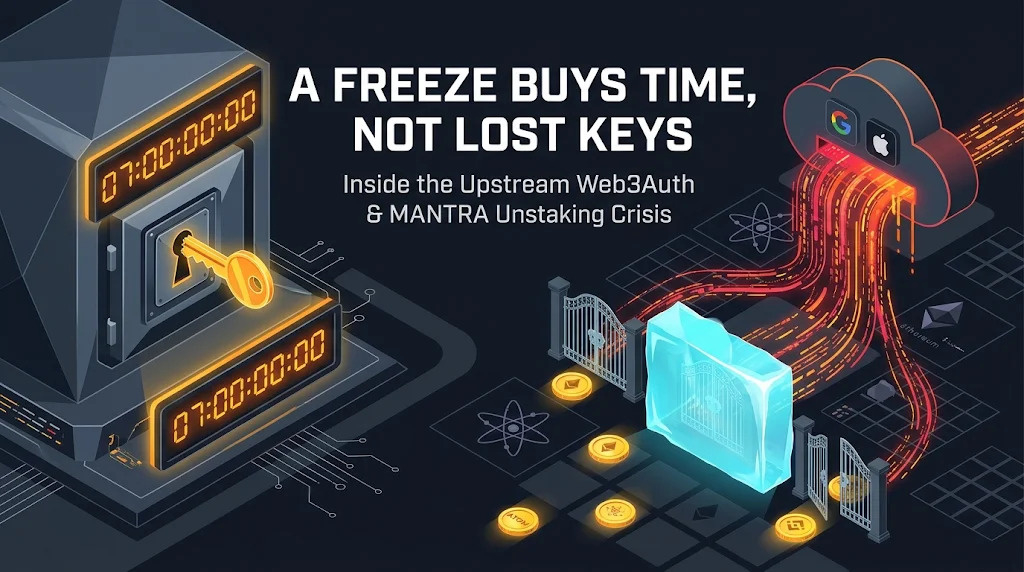
⚠️Un gel de sept jours des opérations de unstaking ne peut pas révoquer une clé privée volée. Il peut seulement faire gagner du temps.
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Un gel de sept jours des opérations de unstaking ne peut pas révoquer une clé privée volée. Il peut seulement faire gagner du temps.
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
421
·
--
🌌 ACTIVITÉ CROSS-CHAIN ET DEFI ! $KAVA et $OSMO apportent des atouts différents à leurs écosystèmes, tandis que $INJ se concentre sur la DeFi. Suivez les utilisateurs actifs, la liquidité et les incitations de l’écosystème. Comparez les données les plus récentes avant de considérer un jeton comme une opportunité d’achat intéressante.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
🌌 ACTIVITÉ CROSS-CHAIN ET DEFI ! $KAVA et $OSMO apportent des atouts différents à leurs écosystèmes, tandis que $INJ se concentre sur la DeFi. Suivez les utilisateurs actifs, la liquidité et les incitations de l’écosystème. Comparez les données les plus récentes avant de considérer un jeton comme une opportunité d’achat intéressante.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
1
31
·
--
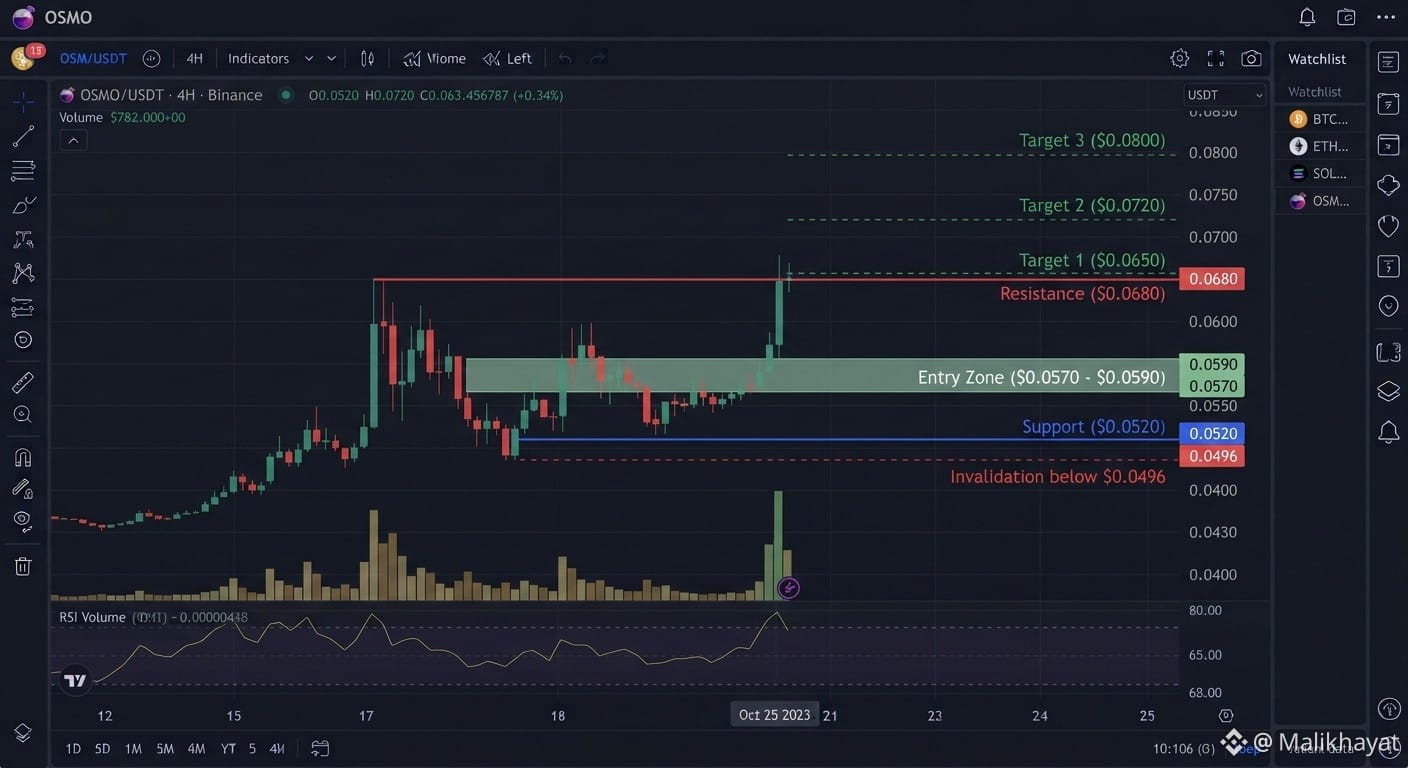
$OSMO se négocie à $0.0601, les données fournies faisant état d’une forte hausse du cours et d’un volume d’environ $6.5M. L’analyse décrit une cassure au-dessus d’une résistance horizontale qui tenait depuis plusieurs mois, soutenue par une forte activité au comptant et par l’intérêt suscité par les améliorations de l’écosystème inter-chaînes. Cependant, les données sur les produits dérivés sont incomplètes et le profil de liquidité signalé laisse la porte ouverte à de brusques retournements. La seule dynamique ne suffit pas ; les traders doivent évaluer si la structure de la cassure peut se maintenir.
📈 Biais : dynamique fortement haussière, risque élevé | 🎯 Entrée : $0.0570–$0.0590 | 🛡 Support : $0.0520 | 🚧 Résistance : $0.0680 | 🎯 Objectifs : $0.0650 / $0.0720 / $0.0800 | ❌ Invalidation : cassure à la baisse sous $0.0496
Stratégie : privilégier un repli qui respecte la zone d’entrée et le support indiqués. Compte tenu des données incomplètes sur les produits dérivés et des risques liés à la liquidité, ne pas supposer que la cassure se poursuivra sans interruption.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO se négocie à $0.0601, les données fournies faisant état d’une forte hausse du cours et d’un volume d’environ $6.5M. L’analyse décrit une cassure au-dessus d’une résistance horizontale qui tenait depuis plusieurs mois, soutenue par une forte activité au comptant et par l’intérêt suscité par les améliorations de l’écosystème inter-chaînes. Cependant, les données sur les produits dérivés sont incomplètes et le profil de liquidité signalé laisse la porte ouverte à de brusques retournements. La seule dynamique ne suffit pas ; les traders doivent évaluer si la structure de la cassure peut se maintenir.
📈 Biais : dynamique fortement haussière, risque élevé | 🎯 Entrée : $0.0570–$0.0590 | 🛡 Support : $0.0520 | 🚧 Résistance : $0.0680 | 🎯 Objectifs : $0.0650 / $0.0720 / $0.0800 | ❌ Invalidation : cassure à la baisse sous $0.0496
Stratégie : privilégier un repli qui respecte la zone d’entrée et le support indiqués. Compte tenu des données incomplètes sur les produits dérivés et des risques liés à la liquidité, ne pas supposer que la cassure se poursuivra sans interruption.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
📈 Biais : dynamique fortement haussière, risque élevé | 🎯 Entrée : $0.0570–$0.0590 | 🛡 Support : $0.0520 | 🚧 Résistance : $0.0680 | 🎯 Objectifs : $0.0650 / $0.0720 / $0.0800 | ❌ Invalidation : cassure à la baisse sous $0.0496
Stratégie : privilégier un repli qui respecte la zone d’entrée et le support indiqués. Compte tenu des données incomplètes sur les produits dérivés et des risques liés à la liquidité, ne pas supposer que la cassure se poursuivra sans interruption.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
38
·
--
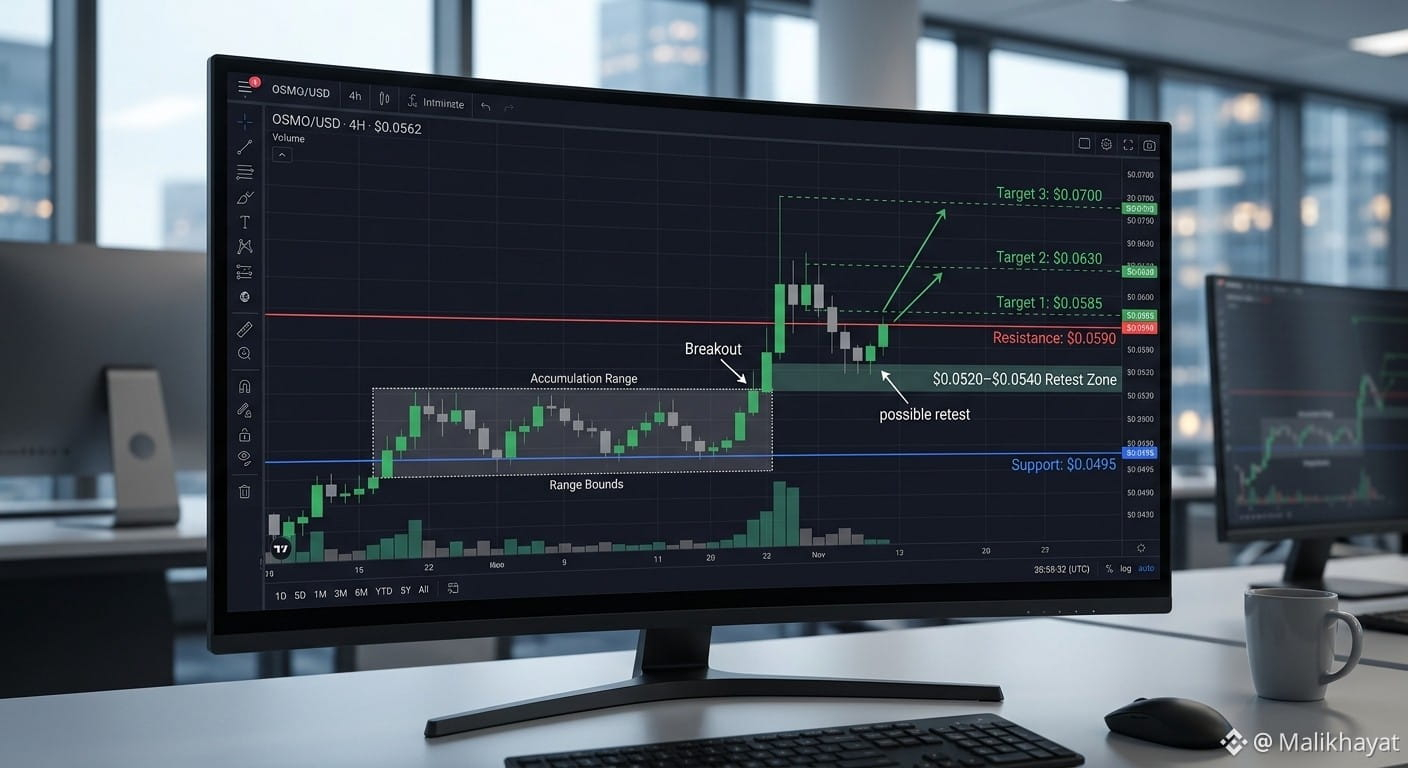
$OSMO est en hausse de 18,37 % à 0,05423 $, les informations fournies faisant état d’un pic inhabituel du volume et d’une sortie par le haut d’une base d’accumulation. La configuration proposée dépendra de la capacité du cours à maintenir sa récente vigueur lors d’un nouveau test. Les flux entrants renouvelés dans l’écosystème Cosmos et les mises à jour concernant le staking sont présentés comme des catalyseurs, même si les données fournies ne quantifient pas le volume actuel. Un repli plus général des altcoins reste un risque majeur.
📈 Biais : haussier | 🎯 Entrée : 0,0520–0,0540 $ | 🛡 Support : 0,0495 $ | 🚧 Résistance : 0,0590 $ | 🎯 Objectifs : 0,0585 / 0,0630 / 0,0700 $ | ❌ Invalidation : sous 0,0480 $
Stratégie : surveillez la zone d’entrée pour confirmer que le nouveau test de la cassure réussit et que la pression acheteuse reprend. Si le cours passe sous le support, réévaluez la situation au lieu de supposer que le rallye va se poursuivre.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO est en hausse de 18,37 % à 0,05423 $, les informations fournies faisant état d’un pic inhabituel du volume et d’une sortie par le haut d’une base d’accumulation. La configuration proposée dépendra de la capacité du cours à maintenir sa récente vigueur lors d’un nouveau test. Les flux entrants renouvelés dans l’écosystème Cosmos et les mises à jour concernant le staking sont présentés comme des catalyseurs, même si les données fournies ne quantifient pas le volume actuel. Un repli plus général des altcoins reste un risque majeur.
📈 Biais : haussier | 🎯 Entrée : 0,0520–0,0540 $ | 🛡 Support : 0,0495 $ | 🚧 Résistance : 0,0590 $ | 🎯 Objectifs : 0,0585 / 0,0630 / 0,0700 $ | ❌ Invalidation : sous 0,0480 $
Stratégie : surveillez la zone d’entrée pour confirmer que le nouveau test de la cassure réussit et que la pression acheteuse reprend. Si le cours passe sous le support, réévaluez la situation au lieu de supposer que le rallye va se poursuivre.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
📈 Biais : haussier | 🎯 Entrée : 0,0520–0,0540 $ | 🛡 Support : 0,0495 $ | 🚧 Résistance : 0,0590 $ | 🎯 Objectifs : 0,0585 / 0,0630 / 0,0700 $ | ❌ Invalidation : sous 0,0480 $
Stratégie : surveillez la zone d’entrée pour confirmer que le nouveau test de la cassure réussit et que la pression acheteuse reprend. Si le cours passe sous le support, réévaluez la situation au lieu de supposer que le rallye va se poursuivre.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
31
·
--
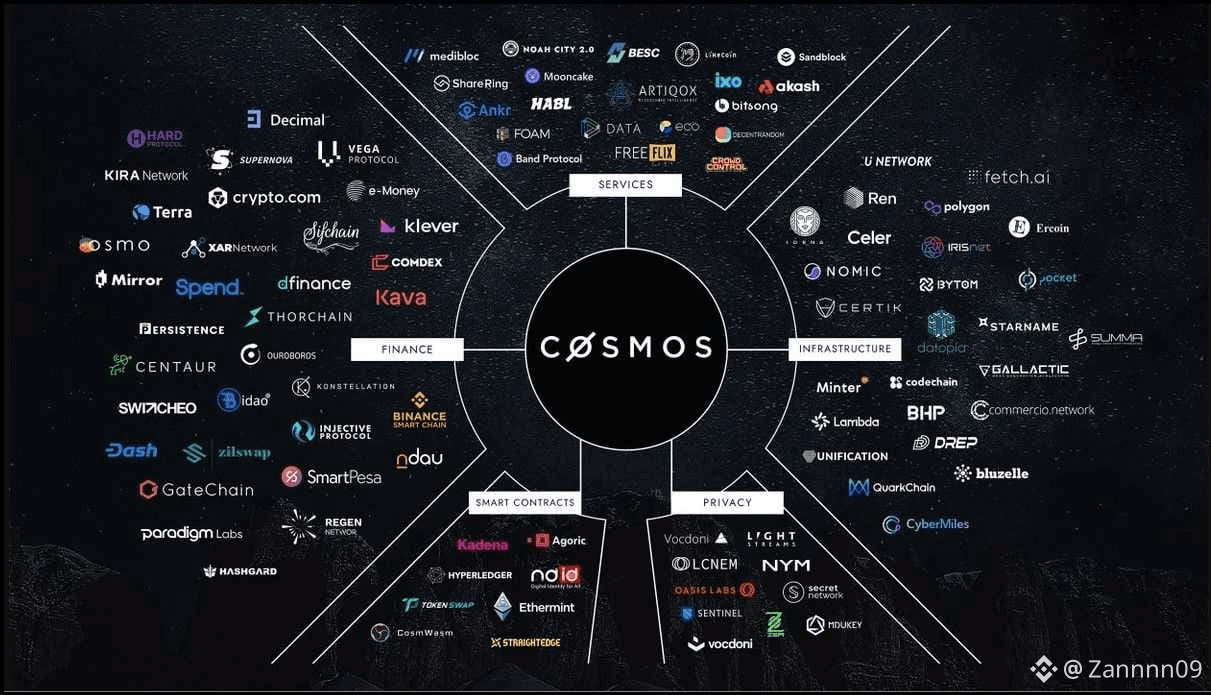
🚨 $ATOM & écologie Cosmos sous le feu des projecteurs
Une affirmation audacieuse du co-fondateur d'Anoma : l'écologie Cosmos est « presque à l'agonie ».
📌 Principaux développements :
Penumbra a fermé
Osmosis est entrée en mode maintenance
Noble quitte le réseau
Les capitaux et les développeurs se tournent ailleurs
⚡ En résumé : S'agit-il de la fin discrète de Cosmos, ou d'un redémarrage avant une possible reprise ? Les traders doivent surveiller attentivement les flux de capitaux et les mises à jour de l'écologie.
👀 Liste de surveillance : $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
🚨 $ATOM & écologie Cosmos sous le feu des projecteurs
Une affirmation audacieuse du co-fondateur d'Anoma : l'écologie Cosmos est « presque à l'agonie ».
📌 Principaux développements :
Penumbra a fermé
Osmosis est entrée en mode maintenance
Noble quitte le réseau
Les capitaux et les développeurs se tournent ailleurs
⚡ En résumé : S'agit-il de la fin discrète de Cosmos, ou d'un redémarrage avant une possible reprise ? Les traders doivent surveiller attentivement les flux de capitaux et les mises à jour de l'écologie.
👀 Liste de surveillance : $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
Une affirmation audacieuse du co-fondateur d'Anoma : l'écologie Cosmos est « presque à l'agonie ».
📌 Principaux développements :
Penumbra a fermé
Osmosis est entrée en mode maintenance
Noble quitte le réseau
Les capitaux et les développeurs se tournent ailleurs
⚡ En résumé : S'agit-il de la fin discrète de Cosmos, ou d'un redémarrage avant une possible reprise ? Les traders doivent surveiller attentivement les flux de capitaux et les mises à jour de l'écologie.
👀 Liste de surveillance : $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
87

Article
$OSMO/USDT : le rebond est là mais le marché est déjà près de la zone de décisionRECHARGEMENT DE L'ÉCOSYSTÈME COSMOS : QUI ACHÈTE DISCRÈTEMENT DE L'OSMO AUJOURD'HUI ? 🚀🧪
📊 MÉTRIQUES ACTUELLES (Le langage des chiffres à cet instant) :
▸ Prix actuel : 0,0485 $ (≈ 2,15 ₴)
▸ Croissance quotidienne : +9,98 % 📈
▸ Maximum sur 24h : 0,0572 $
▸ Minimum sur 24h : 0,0423 $
▸ Volume de trading quotidien : 49 801 432 OSMO (C'est plus de 2,41 millions de USDT de liquidité pour la capitalisation actuelle des pièces)
$OSMO/USDT : le rebond est là mais le marché est déjà près de la zone de décision
RECHARGEMENT DE L'ÉCOSYSTÈME COSMOS : QUI ACHÈTE DISCRÈTEMENT DE L'OSMO AUJOURD'HUI ? 🚀🧪
📊 MÉTRIQUES ACTUELLES (Le langage des chiffres à cet instant) :
▸ Prix actuel : 0,0485 $ (≈ 2,15 ₴)
▸ Croissance quotidienne : +9,98 % 📈
▸ Maximum sur 24h : 0,0572 $
▸ Minimum sur 24h : 0,0423 $
▸ Volume de trading quotidien : 49 801 432 OSMO (C'est plus de 2,41 millions de USDT de liquidité pour la capitalisation actuelle des pièces)
📊 MÉTRIQUES ACTUELLES (Le langage des chiffres à cet instant) :
▸ Prix actuel : 0,0485 $ (≈ 2,15 ₴)
▸ Croissance quotidienne : +9,98 % 📈
▸ Maximum sur 24h : 0,0572 $
▸ Minimum sur 24h : 0,0423 $
▸ Volume de trading quotidien : 49 801 432 OSMO (C'est plus de 2,41 millions de USDT de liquidité pour la capitalisation actuelle des pièces)
1
2
148
·
--
$OSMO Osmosis explose en mode volatil — et ce genre d'énergie de rupture ne reste pas tranquille longtemps.
OSMO mène la rotation de liquidité de l'écosystème Cosmos avec une forte hausse du volume sur 24h et des bougies de momentum agressives qui le propulsent parmi les plus grands gagnants. Cela ressemble à une phase classique d'expansion de volatilité après une consolidation.
Entrée : 0,0790 $ – 0,0795 $ (zone de confirmation de rupture)
Cibles : 0,0830 $ → 0,0880 $ → 0,0950 $
Stop-Loss : 0,0720 $ (perte de la structure de rupture)
Si le momentum se maintient, cela pourrait s'étendre rapidement — mais attendez-vous à des mèches aigües dans les deux sens.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
{spot}(OSMOUSDT)
$OSMO Osmosis explose en mode volatil — et ce genre d'énergie de rupture ne reste pas tranquille longtemps.
OSMO mène la rotation de liquidité de l'écosystème Cosmos avec une forte hausse du volume sur 24h et des bougies de momentum agressives qui le propulsent parmi les plus grands gagnants. Cela ressemble à une phase classique d'expansion de volatilité après une consolidation.
Entrée : 0,0790 $ – 0,0795 $ (zone de confirmation de rupture)
Cibles : 0,0830 $ → 0,0880 $ → 0,0950 $
Stop-Loss : 0,0720 $ (perte de la structure de rupture)
Si le momentum se maintient, cela pourrait s'étendre rapidement — mais attendez-vous à des mèches aigües dans les deux sens.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
OSMO mène la rotation de liquidité de l'écosystème Cosmos avec une forte hausse du volume sur 24h et des bougies de momentum agressives qui le propulsent parmi les plus grands gagnants. Cela ressemble à une phase classique d'expansion de volatilité après une consolidation.
Entrée : 0,0790 $ – 0,0795 $ (zone de confirmation de rupture)
Cibles : 0,0830 $ → 0,0880 $ → 0,0950 $
Stop-Loss : 0,0720 $ (perte de la structure de rupture)
Si le momentum se maintient, cela pourrait s'étendre rapidement — mais attendez-vous à des mèches aigües dans les deux sens.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
2
317

·
--
🦈 $ATOM ECOSYSTEME EN CHOC : LE DEUXIÈME PLUS GRAND PORTEFEUILLE COSMOS SE FERME — POINT DE VÉRIFICATION SELF-CUSTODY 💣
📊 Il s’agit d’un événement structurel, pas d’un bruit. Cosmostation Wallet — la deuxième plus grande passerelle vers l’écosystème Cosmos — a annoncé un arrêt progressif à partir du 1er septembre 2026. iOS, Android et l’extension Chrome verront tous leurs services désactivés, ne laissant que les fonctions d’exportation de la phrase mnémonique et de la clé privée.
💡 Le point clé : il s’agit d’un portefeuille non custodial, ce qui signifie que les actifs vivent on-chain, et non sur un serveur officiel. Vos fonds ne sont pas gelés — mais votre couche d’accès se retire. 🔒 Cela déclenche une vague de migration dans tout l’écosystème, et l’histoire montre que ces transitions imposées précèdent souvent une redistribution rapide des utilisateurs entre des interfaces concurrentes.
🦈 Les institutions qui observent verront cela comme un récit porté par la liquidité : des milliards d’ATOM et d’actifs Cosmos devront trouver de nouveaux foyers. Préparez vos clés, vérifiez vos chemins d’importation, et ne laissez pas cela pour le dernier bloc. 💬 Avez-vous déjà migré vos avoirs en ATOM, ou attendez-vous la cloche d’alerte finale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
🦈 $ATOM ECOSYSTEME EN CHOC : LE DEUXIÈME PLUS GRAND PORTEFEUILLE COSMOS SE FERME — POINT DE VÉRIFICATION SELF-CUSTODY 💣
📊 Il s’agit d’un événement structurel, pas d’un bruit. Cosmostation Wallet — la deuxième plus grande passerelle vers l’écosystème Cosmos — a annoncé un arrêt progressif à partir du 1er septembre 2026. iOS, Android et l’extension Chrome verront tous leurs services désactivés, ne laissant que les fonctions d’exportation de la phrase mnémonique et de la clé privée.
💡 Le point clé : il s’agit d’un portefeuille non custodial, ce qui signifie que les actifs vivent on-chain, et non sur un serveur officiel. Vos fonds ne sont pas gelés — mais votre couche d’accès se retire. 🔒 Cela déclenche une vague de migration dans tout l’écosystème, et l’histoire montre que ces transitions imposées précèdent souvent une redistribution rapide des utilisateurs entre des interfaces concurrentes.
🦈 Les institutions qui observent verront cela comme un récit porté par la liquidité : des milliards d’ATOM et d’actifs Cosmos devront trouver de nouveaux foyers. Préparez vos clés, vérifiez vos chemins d’importation, et ne laissez pas cela pour le dernier bloc. 💬 Avez-vous déjà migré vos avoirs en ATOM, ou attendez-vous la cloche d’alerte finale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
📊 Il s’agit d’un événement structurel, pas d’un bruit. Cosmostation Wallet — la deuxième plus grande passerelle vers l’écosystème Cosmos — a annoncé un arrêt progressif à partir du 1er septembre 2026. iOS, Android et l’extension Chrome verront tous leurs services désactivés, ne laissant que les fonctions d’exportation de la phrase mnémonique et de la clé privée.
💡 Le point clé : il s’agit d’un portefeuille non custodial, ce qui signifie que les actifs vivent on-chain, et non sur un serveur officiel. Vos fonds ne sont pas gelés — mais votre couche d’accès se retire. 🔒 Cela déclenche une vague de migration dans tout l’écosystème, et l’histoire montre que ces transitions imposées précèdent souvent une redistribution rapide des utilisateurs entre des interfaces concurrentes.
🦈 Les institutions qui observent verront cela comme un récit porté par la liquidité : des milliards d’ATOM et d’actifs Cosmos devront trouver de nouveaux foyers. Préparez vos clés, vérifiez vos chemins d’importation, et ne laissez pas cela pour le dernier bloc. 💬 Avez-vous déjà migré vos avoirs en ATOM, ou attendez-vous la cloche d’alerte finale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
61

·
--
𝗕𝗲𝗲𝗻 𝘄𝗮𝘁𝗰𝗵𝗶𝗻𝗴 𝘁𝗵𝗶𝘀 𝗾𝘂𝗶𝗲𝘁 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗼𝗻 𝗳𝗼𝗿 𝘄𝗲𝗲𝗸𝘀... 🤫
Pendant que des potes broient des chaînes bondées pour quelques centimes, le vrai OG alpha se cache ici. @shentuchain offre 35% de rendement annuel (APR) tandis que SOL ne vous donne que 6%. Un retournement total du récit et un changement de paradigme pour #CosmosEcosystem security 🤯
La fenêtre se referme rapidement pour saisir $CTK avant que la masse ne se réveille
𝗕𝗲𝗲𝗻 𝘄𝗮𝘁𝗰𝗵𝗶𝗻𝗴 𝘁𝗵𝗶𝘀 𝗾𝘂𝗶𝗲𝘁 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗼𝗻 𝗳𝗼𝗿 𝘄𝗲𝗲𝗸𝘀... 🤫
Pendant que des potes broient des chaînes bondées pour quelques centimes, le vrai OG alpha se cache ici. @shentuchain offre 35% de rendement annuel (APR) tandis que SOL ne vous donne que 6%. Un retournement total du récit et un changement de paradigme pour #CosmosEcosystem security 🤯
La fenêtre se referme rapidement pour saisir $CTK avant que la masse ne se réveille
Pendant que des potes broient des chaînes bondées pour quelques centimes, le vrai OG alpha se cache ici. @shentuchain offre 35% de rendement annuel (APR) tandis que SOL ne vous donne que 6%. Un retournement total du récit et un changement de paradigme pour #CosmosEcosystem security 🤯
La fenêtre se referme rapidement pour saisir $CTK avant que la masse ne se réveille
31
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
6,748 vues
114 mentions
2
#AnthropicIPOPriceCouldExceed$80
12,499 vues
107 mentions
3
#CanNvidia’sDataCenterGrowthContinue?
34,969 vues
509 mentions
4
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
15 vues
3 mentions
5
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
1,062 vues
21 mentions
6
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
2,481 vues
41 mentions
7
#LedgerHardwareImplantReportsExtendToDubai
6,693 vues
162 mentions
8
#NvidiaBoardNotConsideringHuang’sReturnasCEO
197,748 vues
1,434 mentions
9
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
56,091 vues
634 mentions
10
#AnthropicClearedToListOnNasdaqAsANT
49,419 vues
512 mentions