
#714710
714710
1,730 vues
7 mentions
Populaire
Récents


Lighter suspend les retraits après une exploitation présumée de clés API ayant entraîné des pertes de 15,5 millions de dollars• Lighter a suspendu les retraits et la création de pools le 16 novembre après une exploitation présumée ayant entraîné des pertes de 15,5 millions de dollars.
• Les chercheurs estiment les pertes à 10,39 millions de dollars et 5,09 millions de dollars pour les comptes de teneurs de marché #714710 et #714723.
• Le portefeuille de l’attaquant a retiré 10,39 millions de dollars en USDC à 10:11:47 UTC, selon les données de la blockchain Ethereum.
Retraits et création de pools suspendus
La plateforme décentralisée de contrats à terme perpétuels Lighter a suspendu tous les retraits et la création de nouveaux pools de liquidité après que des observateurs de la blockchain ont signalé qu’environ 15,5 millions de dollars avaient quitté son contrat sur la couche 1 d’Ethereum lundi. Dans un communiqué du 16 novembre, l’équipe a indiqué qu’elle enquêtait sur un incident de sécurité qui semblait impliquer un seul tiers compromis, sans nommer l’entité concernée ni chiffrer les pertes. La suspension concerne tous les retraits et tous les nouveaux pools de la plateforme. L’équipe l’a présentée comme une mesure de précaution, le temps d’évaluer l’ampleur totale de l’incident. L’estimation des pertes provient de chercheurs, et non de la plateforme d’échange. Les premières analyses de la blockchain ont indiqué qu’un attaquant avait retiré environ 10,39 millions de dollars en USDC. Des recherches complémentaires ont mis au jour un deuxième compte concerné, portant le total estimé à environ 15,48 millions de dollars. Le chercheur 0xTria, s’appuyant sur les observations d’analystes coréens de la blockchain, a attribué la méthode à la fuite de clés API appartenant à deux grands comptes de teneurs de marché, plutôt qu’à une faille du protocole de Lighter. L’attaquant a d’abord clôturé les positions de trading ouvertes des victimes et converti leurs avoirs en USDC. À l’aide d’un compte compromis, il a ensuite créé un pool public sans frais et y a déposé environ 10 000 dollars pour en acquérir près de 99,99 % des parts. Les USDC des victimes ont été transférés dans ce pool par tranches d’environ un million de dollars, puis retirés. Cette méthode semble exploiter la façon dont Lighter traite les transferts entre des comptes partageant une même adresse de couche 1, qui ne nécessitent aucune signature supplémentaire. Le compte #714710 aurait perdu 10,39 millions de dollars, et le compte #714723, 5,09 millions de dollars supplémentaires.
Lighter suspend les retraits après une exploitation présumée de clés API ayant entraîné des pertes de 15,5 millions de dollars
• Lighter a suspendu les retraits et la création de pools le 16 novembre après une exploitation présumée ayant entraîné des pertes de 15,5 millions de dollars.
• Les chercheurs estiment les pertes à 10,39 millions de dollars et 5,09 millions de dollars pour les comptes de teneurs de marché #714710 et #714723.
• Le portefeuille de l’attaquant a retiré 10,39 millions de dollars en USDC à 10:11:47 UTC, selon les données de la blockchain Ethereum.
Retraits et création de pools suspendus
La plateforme décentralisée de contrats à terme perpétuels Lighter a suspendu tous les retraits et la création de nouveaux pools de liquidité après que des observateurs de la blockchain ont signalé qu’environ 15,5 millions de dollars avaient quitté son contrat sur la couche 1 d’Ethereum lundi. Dans un communiqué du 16 novembre, l’équipe a indiqué qu’elle enquêtait sur un incident de sécurité qui semblait impliquer un seul tiers compromis, sans nommer l’entité concernée ni chiffrer les pertes. La suspension concerne tous les retraits et tous les nouveaux pools de la plateforme. L’équipe l’a présentée comme une mesure de précaution, le temps d’évaluer l’ampleur totale de l’incident. L’estimation des pertes provient de chercheurs, et non de la plateforme d’échange. Les premières analyses de la blockchain ont indiqué qu’un attaquant avait retiré environ 10,39 millions de dollars en USDC. Des recherches complémentaires ont mis au jour un deuxième compte concerné, portant le total estimé à environ 15,48 millions de dollars. Le chercheur 0xTria, s’appuyant sur les observations d’analystes coréens de la blockchain, a attribué la méthode à la fuite de clés API appartenant à deux grands comptes de teneurs de marché, plutôt qu’à une faille du protocole de Lighter. L’attaquant a d’abord clôturé les positions de trading ouvertes des victimes et converti leurs avoirs en USDC. À l’aide d’un compte compromis, il a ensuite créé un pool public sans frais et y a déposé environ 10 000 dollars pour en acquérir près de 99,99 % des parts. Les USDC des victimes ont été transférés dans ce pool par tranches d’environ un million de dollars, puis retirés. Cette méthode semble exploiter la façon dont Lighter traite les transferts entre des comptes partageant une même adresse de couche 1, qui ne nécessitent aucune signature supplémentaire. Le compte #714710 aurait perdu 10,39 millions de dollars, et le compte #714723, 5,09 millions de dollars supplémentaires.
• Les chercheurs estiment les pertes à 10,39 millions de dollars et 5,09 millions de dollars pour les comptes de teneurs de marché #714710 et #714723.
• Le portefeuille de l’attaquant a retiré 10,39 millions de dollars en USDC à 10:11:47 UTC, selon les données de la blockchain Ethereum.
Retraits et création de pools suspendus
La plateforme décentralisée de contrats à terme perpétuels Lighter a suspendu tous les retraits et la création de nouveaux pools de liquidité après que des observateurs de la blockchain ont signalé qu’environ 15,5 millions de dollars avaient quitté son contrat sur la couche 1 d’Ethereum lundi. Dans un communiqué du 16 novembre, l’équipe a indiqué qu’elle enquêtait sur un incident de sécurité qui semblait impliquer un seul tiers compromis, sans nommer l’entité concernée ni chiffrer les pertes. La suspension concerne tous les retraits et tous les nouveaux pools de la plateforme. L’équipe l’a présentée comme une mesure de précaution, le temps d’évaluer l’ampleur totale de l’incident. L’estimation des pertes provient de chercheurs, et non de la plateforme d’échange. Les premières analyses de la blockchain ont indiqué qu’un attaquant avait retiré environ 10,39 millions de dollars en USDC. Des recherches complémentaires ont mis au jour un deuxième compte concerné, portant le total estimé à environ 15,48 millions de dollars. Le chercheur 0xTria, s’appuyant sur les observations d’analystes coréens de la blockchain, a attribué la méthode à la fuite de clés API appartenant à deux grands comptes de teneurs de marché, plutôt qu’à une faille du protocole de Lighter. L’attaquant a d’abord clôturé les positions de trading ouvertes des victimes et converti leurs avoirs en USDC. À l’aide d’un compte compromis, il a ensuite créé un pool public sans frais et y a déposé environ 10 000 dollars pour en acquérir près de 99,99 % des parts. Les USDC des victimes ont été transférés dans ce pool par tranches d’environ un million de dollars, puis retirés. Cette méthode semble exploiter la façon dont Lighter traite les transferts entre des comptes partageant une même adresse de couche 1, qui ne nécessitent aucune signature supplémentaire. Le compte #714710 aurait perdu 10,39 millions de dollars, et le compte #714723, 5,09 millions de dollars supplémentaires.
9

·
--
🚨 $LIT TRAHISON CHEZ LIGHTER !
Lighter, l’exchange de contrats perpétuels, s’est réveillé avec 15,48 millions de dollars en USDC siphonnés de deux comptes de market makers. À mes yeux, le plus grave n’est pas le montant : c’est que des clés API ayant fuité ont suffi à vider les comptes sans que le protocole ne soit compromis.
Regardez ce détail que personne ne semble remarquer :
→ Le compte #714710 a perdu 10,39 M$ et le #714723 , 5,09 M$ supplémentaires, ce matin, le 16 novembre.
→ L’attaquant a créé un pool public sans frais, en a acheté 99,99 % pour à peine environ 10 000 $, puis a retiré les fonds par lots d’environ 1 M$.
→ Les fonds volés ont déjà été convertis en ETH sur CoW Swap, et 640 ETH (environ 1,12 M$) ont été transférés vers Hyperliquid pour acheter 2 240 XMR, presque impossibles à tracer.
Lighter a suspendu les retraits et la création de pools, sans date de reprise, et son token $LIT a chuté de 9 %, passant de 2,75 $ à 2,50 $.
Penses-tu que les exchanges décentralisés sont plus sûrs que les exchanges centralisés ? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SécuritéDeFi
🚨 $LIT TRAHISON CHEZ LIGHTER !
Lighter, l’exchange de contrats perpétuels, s’est réveillé avec 15,48 millions de dollars en USDC siphonnés de deux comptes de market makers. À mes yeux, le plus grave n’est pas le montant : c’est que des clés API ayant fuité ont suffi à vider les comptes sans que le protocole ne soit compromis.
Regardez ce détail que personne ne semble remarquer :
→ Le compte #714710 a perdu 10,39 M$ et le #714723 , 5,09 M$ supplémentaires, ce matin, le 16 novembre.
→ L’attaquant a créé un pool public sans frais, en a acheté 99,99 % pour à peine environ 10 000 $, puis a retiré les fonds par lots d’environ 1 M$.
→ Les fonds volés ont déjà été convertis en ETH sur CoW Swap, et 640 ETH (environ 1,12 M$) ont été transférés vers Hyperliquid pour acheter 2 240 XMR, presque impossibles à tracer.
Lighter a suspendu les retraits et la création de pools, sans date de reprise, et son token $LIT a chuté de 9 %, passant de 2,75 $ à 2,50 $.
Penses-tu que les exchanges décentralisés sont plus sûrs que les exchanges centralisés ? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SécuritéDeFi
Lighter, l’exchange de contrats perpétuels, s’est réveillé avec 15,48 millions de dollars en USDC siphonnés de deux comptes de market makers. À mes yeux, le plus grave n’est pas le montant : c’est que des clés API ayant fuité ont suffi à vider les comptes sans que le protocole ne soit compromis.
Regardez ce détail que personne ne semble remarquer :
→ Le compte #714710 a perdu 10,39 M$ et le #714723 , 5,09 M$ supplémentaires, ce matin, le 16 novembre.
→ L’attaquant a créé un pool public sans frais, en a acheté 99,99 % pour à peine environ 10 000 $, puis a retiré les fonds par lots d’environ 1 M$.
→ Les fonds volés ont déjà été convertis en ETH sur CoW Swap, et 640 ETH (environ 1,12 M$) ont été transférés vers Hyperliquid pour acheter 2 240 XMR, presque impossibles à tracer.
Lighter a suspendu les retraits et la création de pools, sans date de reprise, et son token $LIT a chuté de 9 %, passant de 2,75 $ à 2,50 $.
Penses-tu que les exchanges décentralisés sont plus sûrs que les exchanges centralisés ? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SécuritéDeFi
3.8k
·
--
Voir la traduction
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
161

Lighter, en ce moment, tout le monde répète partout : « Le protocole n’a pas été piraté, c’est juste la clé API d’un market maker qui a fuité. » Dans les commentaires, certains en profitent déjà pour appeler à acheter du LIT à la baisse. À mon avis, c’est précisément cette explication qui doit nous rendre le plus méfiants.
Commençons par les faits vérifiables. Selon des analyses de la communauté (relayées notamment par BlockBeats et @BimbaCrypto), les fonds ont été siphonnés sur les comptes de deux gros investisseurs : #714710 , environ 10,39 millions, et #714723 , environ 5,09 millions d’USDC. Je viens de consulter l’API publique de Lighter pour ces deux comptes : toutes les positions ont été liquidées et il ne reste respectivement que 1040.39 et 510.69 USDC. Remarquez ces deux montants : ils correspondent exactement à environ un dix-millième de leur solde initial.
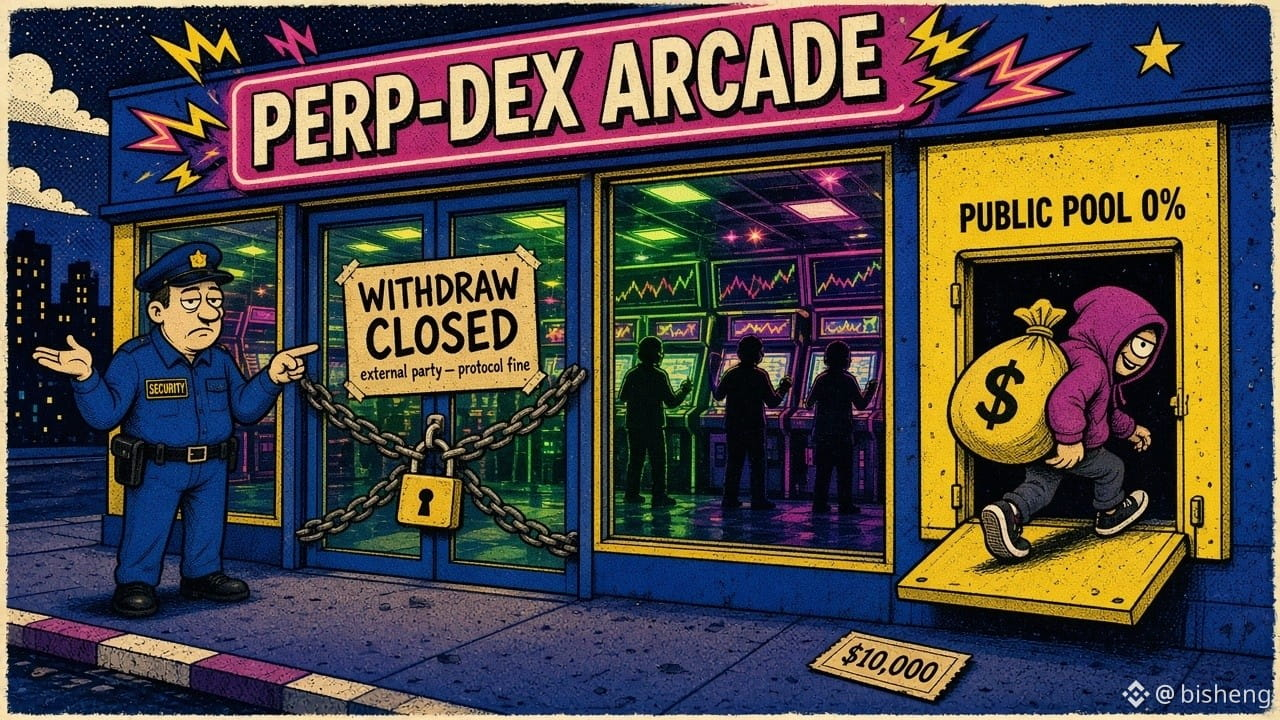
Cela correspond parfaitement au mode opératoire reconstitué par la communauté : l’attaquant crée un pool public sans frais avec le compte de la victime, y dépose d’abord environ 10 000 dollars pour obtenir 99.99 % des parts, puis transfère les USDC du compte de la victime dans le pool, par tranches, avant de les retirer. Il ne reste alors à la victime que les 0.01 %.
Le point crucial, c’est la conception des autorisations. D’après l’analyse de la communauté, une clé API ne devrait pas pouvoir transférer directement des fonds vers une adresse externe. En revanche, les transferts entre comptes relevant de la même adresse L1 ne nécessitent pas de signature supplémentaire, et le système considère le pool créé par le compte de la victime comme « son propre compte ». Autrement dit, une clé de trading qui ne devrait servir qu’à passer des ordres permet, par un détour, de retirer des fonds. Sur les CEX, tout le monde désactive les retraits lorsqu’il crée une clé API, précisément pour se prémunir contre ce genre de situation. Ici, le mur existe, mais une porte n’est pas verrouillée.
Je ne suis donc pas vraiment convaincu par l’affirmation « le protocole n’a pas de faille ». Il est vrai que le contrat n’a pas été compromis, mais les règles qui permettent à une clé de trading de déplacer les fonds font partie du protocole. On ne sait pas encore comment la clé a été compromise, ni si elle l’a réellement été : au moment où je publie ce message, Lighter n’a pas encore fourni d’explication officielle. Évitons donc de tirer des conclusions sur ce point pour l’instant.
Sur la blockchain : Wu Shuo, citant Arkham, indique que l’adresse de l’attaquant 0xb3fff…e387 a échangé 10,39 millions d’USDC contre environ 5750 ETH via CoW. Je viens de vérifier cette adresse : elle détient encore environ 4804.5 ETH, qui sont déjà en train d’être répartis vers d’autres adresses.
Pour ceux qui utilisent l’API de Lighter, la seule chose à faire maintenant est de révoquer toutes vos clés et d’en créer de nouvelles, puis de vérifier si des pools ou sous-comptes inconnus sont apparus sous votre adresse L1.
Lighter, en ce moment, tout le monde répète partout : « Le protocole n’a pas été piraté, c’est juste la clé API d’un market maker qui a fuité. » Dans les commentaires, certains en profitent déjà pour appeler à acheter du LIT à la baisse. À mon avis, c’est précisément cette explication qui doit nous rendre le plus méfiants.
Commençons par les faits vérifiables. Selon des analyses de la communauté (relayées notamment par BlockBeats et @BimbaCrypto), les fonds ont été siphonnés sur les comptes de deux gros investisseurs : #714710 , environ 10,39 millions, et #714723 , environ 5,09 millions d’USDC. Je viens de consulter l’API publique de Lighter pour ces deux comptes : toutes les positions ont été liquidées et il ne reste respectivement que 1040.39 et 510.69 USDC. Remarquez ces deux montants : ils correspondent exactement à environ un dix-millième de leur solde initial.
Cela correspond parfaitement au mode opératoire reconstitué par la communauté : l’attaquant crée un pool public sans frais avec le compte de la victime, y dépose d’abord environ 10 000 dollars pour obtenir 99.99 % des parts, puis transfère les USDC du compte de la victime dans le pool, par tranches, avant de les retirer. Il ne reste alors à la victime que les 0.01 %.
Le point crucial, c’est la conception des autorisations. D’après l’analyse de la communauté, une clé API ne devrait pas pouvoir transférer directement des fonds vers une adresse externe. En revanche, les transferts entre comptes relevant de la même adresse L1 ne nécessitent pas de signature supplémentaire, et le système considère le pool créé par le compte de la victime comme « son propre compte ». Autrement dit, une clé de trading qui ne devrait servir qu’à passer des ordres permet, par un détour, de retirer des fonds. Sur les CEX, tout le monde désactive les retraits lorsqu’il crée une clé API, précisément pour se prémunir contre ce genre de situation. Ici, le mur existe, mais une porte n’est pas verrouillée.
Je ne suis donc pas vraiment convaincu par l’affirmation « le protocole n’a pas de faille ». Il est vrai que le contrat n’a pas été compromis, mais les règles qui permettent à une clé de trading de déplacer les fonds font partie du protocole. On ne sait pas encore comment la clé a été compromise, ni si elle l’a réellement été : au moment où je publie ce message, Lighter n’a pas encore fourni d’explication officielle. Évitons donc de tirer des conclusions sur ce point pour l’instant.
Sur la blockchain : Wu Shuo, citant Arkham, indique que l’adresse de l’attaquant 0xb3fff…e387 a échangé 10,39 millions d’USDC contre environ 5750 ETH via CoW. Je viens de vérifier cette adresse : elle détient encore environ 4804.5 ETH, qui sont déjà en train d’être répartis vers d’autres adresses.
Pour ceux qui utilisent l’API de Lighter, la seule chose à faire maintenant est de révoquer toutes vos clés et d’en créer de nouvelles, puis de vérifier si des pools ou sous-comptes inconnus sont apparus sous votre adresse L1.
Commençons par les faits vérifiables. Selon des analyses de la communauté (relayées notamment par BlockBeats et @BimbaCrypto), les fonds ont été siphonnés sur les comptes de deux gros investisseurs : #714710 , environ 10,39 millions, et #714723 , environ 5,09 millions d’USDC. Je viens de consulter l’API publique de Lighter pour ces deux comptes : toutes les positions ont été liquidées et il ne reste respectivement que 1040.39 et 510.69 USDC. Remarquez ces deux montants : ils correspondent exactement à environ un dix-millième de leur solde initial.
Cela correspond parfaitement au mode opératoire reconstitué par la communauté : l’attaquant crée un pool public sans frais avec le compte de la victime, y dépose d’abord environ 10 000 dollars pour obtenir 99.99 % des parts, puis transfère les USDC du compte de la victime dans le pool, par tranches, avant de les retirer. Il ne reste alors à la victime que les 0.01 %.
Le point crucial, c’est la conception des autorisations. D’après l’analyse de la communauté, une clé API ne devrait pas pouvoir transférer directement des fonds vers une adresse externe. En revanche, les transferts entre comptes relevant de la même adresse L1 ne nécessitent pas de signature supplémentaire, et le système considère le pool créé par le compte de la victime comme « son propre compte ». Autrement dit, une clé de trading qui ne devrait servir qu’à passer des ordres permet, par un détour, de retirer des fonds. Sur les CEX, tout le monde désactive les retraits lorsqu’il crée une clé API, précisément pour se prémunir contre ce genre de situation. Ici, le mur existe, mais une porte n’est pas verrouillée.
Je ne suis donc pas vraiment convaincu par l’affirmation « le protocole n’a pas de faille ». Il est vrai que le contrat n’a pas été compromis, mais les règles qui permettent à une clé de trading de déplacer les fonds font partie du protocole. On ne sait pas encore comment la clé a été compromise, ni si elle l’a réellement été : au moment où je publie ce message, Lighter n’a pas encore fourni d’explication officielle. Évitons donc de tirer des conclusions sur ce point pour l’instant.
Sur la blockchain : Wu Shuo, citant Arkham, indique que l’adresse de l’attaquant 0xb3fff…e387 a échangé 10,39 millions d’USDC contre environ 5750 ETH via CoW. Je viens de vérifier cette adresse : elle détient encore environ 4804.5 ETH, qui sont déjà en train d’être répartis vers d’autres adresses.
Pour ceux qui utilisent l’API de Lighter, la seule chose à faire maintenant est de révoquer toutes vos clés et d’en créer de nouvelles, puis de vérifier si des pools ou sous-comptes inconnus sont apparus sous votre adresse L1.
7
·
--
Voir la traduction
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#A Packed Week of Earnings and Data Tests Markets
82,717 vues
490 mentions
2
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 vues
1,751 mentions
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 vues
243 mentions
4
#WhatInvestmentSignalsDo13FFilingsReveal?
10,481 vues
177 mentions
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 vues
1 mentions
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 vues
96 mentions
7
#CypherpunkReports$306MQ3NetProfit
808 vues
16 mentions
8
#OPTIMJACKAttackInfectsAtLeast186Websites
7,567 vues
124 mentions
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,255 vues
19 mentions
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
8,884 vues
87 mentions