
Sijan18
1.2k Publicaciones
Sijan18
Denunciar
Bloquear usuario
Every thing happens for a reason.

Traders League Badge Beginner
Abrir operación
Trader frecuente
2 años
104 Siguiendo
82 Seguidores
973 Me gusta
1 Insignias
Publicaciones
Cartera
Todo
Cotizaciones
·
--
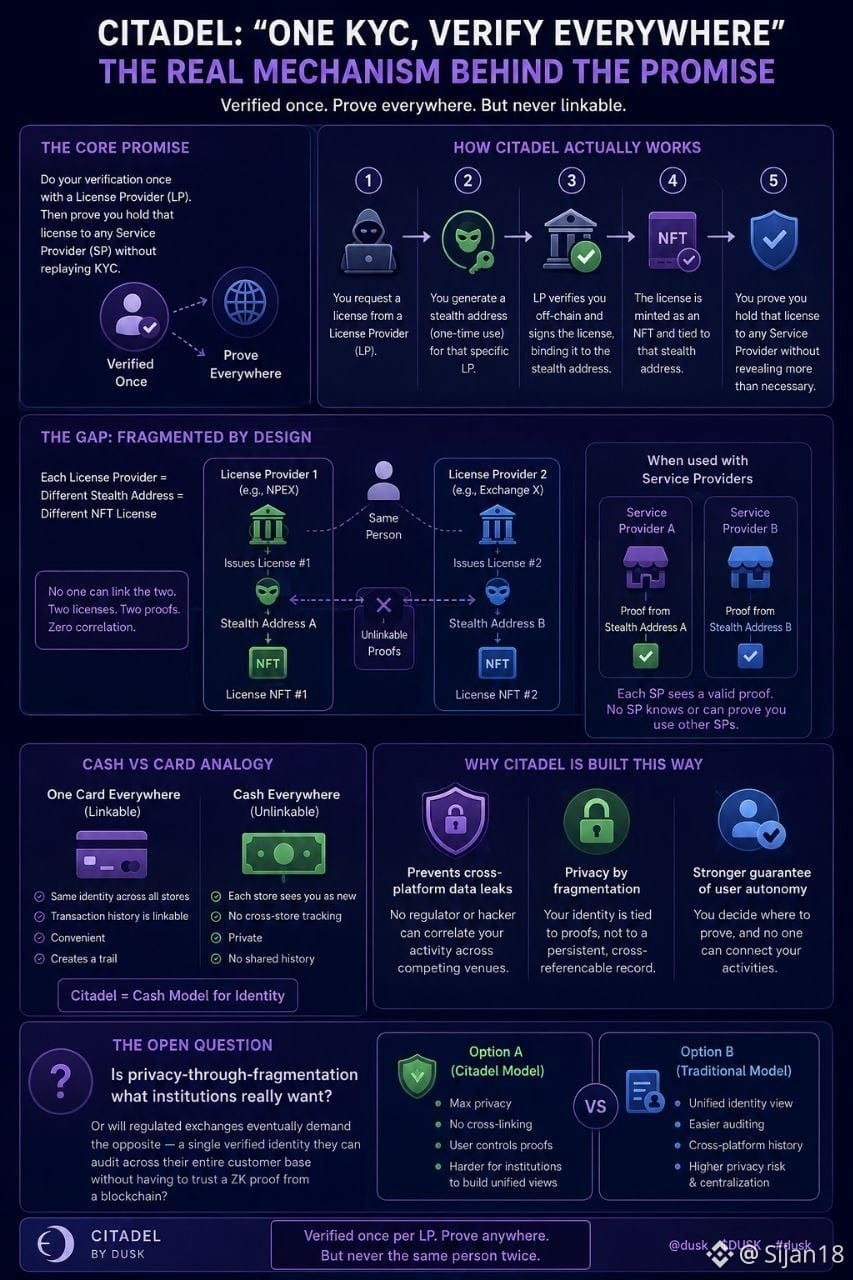
#dusk $DUSK @Dusk_Foundation Fui a ver cómo Citadel maneja la propuesta de “un KYC, verifica en todas partes”. La idea suena simple: verifica una vez y luego las instituciones pueden consultar tus credenciales sin repetir todo el proceso. Pero “en todas partes” está haciendo un trabajo interesante.
Cuando solicitas una licencia a un Proveedor de Licencias (License Provider), envías una dirección sigilosa (stealth) — una dirección de un solo uso generada específicamente para ese PL. El PL firma la licencia, la vincula a esa dirección y la acuña como un NFT. Luego puedes demostrar a un Proveedor de Servicios que tienes una licencia válida sin revelar los datos de identidad subyacentes.
La parte interesante surge cuando usas distintos PL. Si NPEX emite un credencial y otro exchange emite un segundo, esas licencias usan direcciones sigilosas separadas y generan pruebas distintas, no vinculables. No hay un rastro de identidad compartido que las conecte.
Al principio asumí que “un KYC para todas partes” significaba una sola identidad verificada que las instituciones pudieran cruzar como referencia. Citadel parece adoptar casi el enfoque contrario: verificar una vez por PL y luego demostrar que tienes la credencial sin revelar que eres la misma persona que ya se vio en otro lugar.
Me recuerda a efectivo frente a una tarjeta de crédito. Una tarjeta sirve para todas partes y crea un rastro. Usar efectivo en distintas tiendas hace que cada transacción sea más difícil de conectar — pero cada tienda también te ve como un desconocido, aunque hayas estado allí antes.
Ese intercambio tiene sentido desde la perspectiva de la privacidad. Si los exchanges pudieran correlacionar a la misma persona verificada entre recintos competitivos, una sola base de datos comprometida de clientes podría exponer su actividad en otros lugares.
Pero todavía me pregunto si las instituciones reguladas realmente preferirán este modelo de privacidad mediante fragmentación, o si eventualmente exigirán una identidad única que puedan auditar en toda su base de clientes.
#dusk $DUSK @Dusk Fui a ver cómo Citadel maneja la propuesta de “un KYC, verifica en todas partes”. La idea suena simple: verifica una vez y luego las instituciones pueden consultar tus credenciales sin repetir todo el proceso. Pero “en todas partes” está haciendo un trabajo interesante.
Cuando solicitas una licencia a un Proveedor de Licencias (License Provider), envías una dirección sigilosa (stealth) — una dirección de un solo uso generada específicamente para ese PL. El PL firma la licencia, la vincula a esa dirección y la acuña como un NFT. Luego puedes demostrar a un Proveedor de Servicios que tienes una licencia válida sin revelar los datos de identidad subyacentes.
La parte interesante surge cuando usas distintos PL. Si NPEX emite un credencial y otro exchange emite un segundo, esas licencias usan direcciones sigilosas separadas y generan pruebas distintas, no vinculables. No hay un rastro de identidad compartido que las conecte.
Al principio asumí que “un KYC para todas partes” significaba una sola identidad verificada que las instituciones pudieran cruzar como referencia. Citadel parece adoptar casi el enfoque contrario: verificar una vez por PL y luego demostrar que tienes la credencial sin revelar que eres la misma persona que ya se vio en otro lugar.
Me recuerda a efectivo frente a una tarjeta de crédito. Una tarjeta sirve para todas partes y crea un rastro. Usar efectivo en distintas tiendas hace que cada transacción sea más difícil de conectar — pero cada tienda también te ve como un desconocido, aunque hayas estado allí antes.
Ese intercambio tiene sentido desde la perspectiva de la privacidad. Si los exchanges pudieran correlacionar a la misma persona verificada entre recintos competitivos, una sola base de datos comprometida de clientes podría exponer su actividad en otros lugares.
Pero todavía me pregunto si las instituciones reguladas realmente preferirán este modelo de privacidad mediante fragmentación, o si eventualmente exigirán una identidad única que puedan auditar en toda su base de clientes.
Cuando solicitas una licencia a un Proveedor de Licencias (License Provider), envías una dirección sigilosa (stealth) — una dirección de un solo uso generada específicamente para ese PL. El PL firma la licencia, la vincula a esa dirección y la acuña como un NFT. Luego puedes demostrar a un Proveedor de Servicios que tienes una licencia válida sin revelar los datos de identidad subyacentes.
La parte interesante surge cuando usas distintos PL. Si NPEX emite un credencial y otro exchange emite un segundo, esas licencias usan direcciones sigilosas separadas y generan pruebas distintas, no vinculables. No hay un rastro de identidad compartido que las conecte.
Al principio asumí que “un KYC para todas partes” significaba una sola identidad verificada que las instituciones pudieran cruzar como referencia. Citadel parece adoptar casi el enfoque contrario: verificar una vez por PL y luego demostrar que tienes la credencial sin revelar que eres la misma persona que ya se vio en otro lugar.
Me recuerda a efectivo frente a una tarjeta de crédito. Una tarjeta sirve para todas partes y crea un rastro. Usar efectivo en distintas tiendas hace que cada transacción sea más difícil de conectar — pero cada tienda también te ve como un desconocido, aunque hayas estado allí antes.
Ese intercambio tiene sentido desde la perspectiva de la privacidad. Si los exchanges pudieran correlacionar a la misma persona verificada entre recintos competitivos, una sola base de datos comprometida de clientes podría exponer su actividad en otros lugares.
Pero todavía me pregunto si las instituciones reguladas realmente preferirán este modelo de privacidad mediante fragmentación, o si eventualmente exigirán una identidad única que puedan auditar en toda su base de clientes.
3
79
·
--
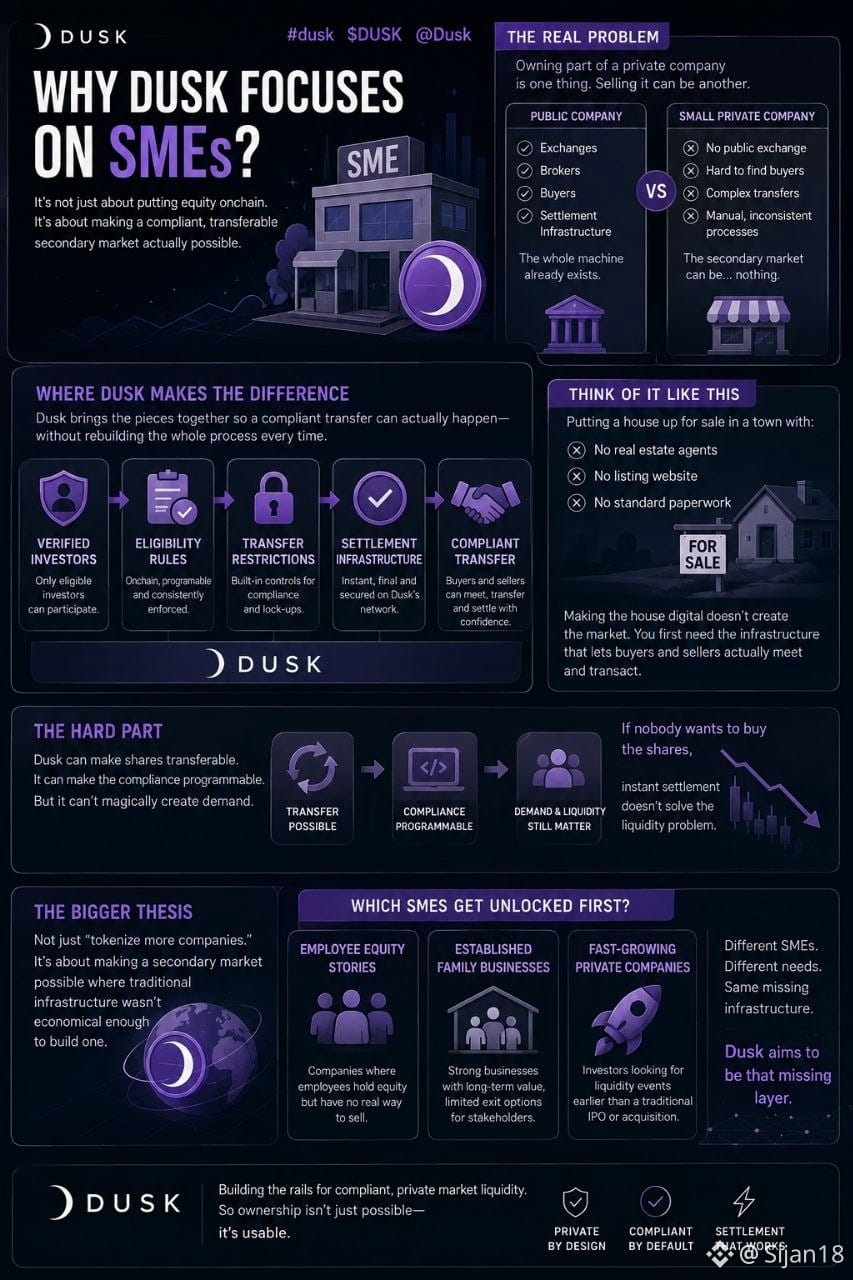
#dusk $DUSK #dusk $DUSK @Dusk_Foundation Fui a investigar por qué Dusk sigue sacando el tema de las PYMES, esperando otra historia de “las RWA son un mercado enorme”. Pero me quedé atascado en algo mucho más simple: ¿qué pasa cuando alguien posee una parte de una empresa privada y realmente quiere venderla?
En el caso de una empresa pública, tienes un intercambio, intermediarios, compradores, infraestructura de liquidación: toda la maquinaria ya existe. Para una pequeña empresa privada, el mercado secundario básicamente puede ser… nada. Quizás tengas las acciones, pero encontrar un comprador y completar la transferencia de forma adecuada puede ser un problema completamente distinto.
Eso hizo que el enfoque de Dusk en las PYMES me encajara de otra manera.
La parte interesante no es solo poner el capital en la cadena. Es tener inversores verificados, reglas de elegibilidad, restricciones de transferencia y liquidación trabajando juntos para que una transferencia conforme realmente pueda ocurrir sin tener que reconstruir manualmente todo el proceso cada vez.
Me recordó a poner una casa a la venta en un pueblo sin agentes inmobiliarios reales, sin un sitio web de anuncios y sin papeleo estándar. Hacer la casa digital no crea el mercado. Primero necesitas la infraestructura que permita que compradores y vendedores realmente se encuentren y realicen la transacción.
Y ahí es donde creo que la historia se vuelve más difícil.
Dusk puede hacer que una acción de una PYME sea transferible. Puede convertir el cumplimiento de esa transferencia en algo programable. Pero no puede, por arte de magia, crear demanda. Si nadie quiere comprar las acciones, la liquidación instantánea no resuelve el problema de liquidez.
Así que estoy empezando a ver la tesis de las PYMES menos como “tokenizar más empresas” y más como “hacer posible un mercado secundario donde la infraestructura tradicional no era lo suficientemente rentable como para construirse uno.”
Eso se siente como una pregunta mucho más grande.
Si esto realmente funciona, ¿qué PYMES se desbloquean primero: las empresas con empleados que esperan vender su capital, los negocios familiares ya establecidos o las empresas privadas de crecimiento rápido cuyos inversores quieren una salida?
#Dusk
#dusk $DUSK #dusk $DUSK @Dusk Fui a investigar por qué Dusk sigue sacando el tema de las PYMES, esperando otra historia de “las RWA son un mercado enorme”. Pero me quedé atascado en algo mucho más simple: ¿qué pasa cuando alguien posee una parte de una empresa privada y realmente quiere venderla?
En el caso de una empresa pública, tienes un intercambio, intermediarios, compradores, infraestructura de liquidación: toda la maquinaria ya existe. Para una pequeña empresa privada, el mercado secundario básicamente puede ser… nada. Quizás tengas las acciones, pero encontrar un comprador y completar la transferencia de forma adecuada puede ser un problema completamente distinto.
Eso hizo que el enfoque de Dusk en las PYMES me encajara de otra manera.
La parte interesante no es solo poner el capital en la cadena. Es tener inversores verificados, reglas de elegibilidad, restricciones de transferencia y liquidación trabajando juntos para que una transferencia conforme realmente pueda ocurrir sin tener que reconstruir manualmente todo el proceso cada vez.
Me recordó a poner una casa a la venta en un pueblo sin agentes inmobiliarios reales, sin un sitio web de anuncios y sin papeleo estándar. Hacer la casa digital no crea el mercado. Primero necesitas la infraestructura que permita que compradores y vendedores realmente se encuentren y realicen la transacción.
Y ahí es donde creo que la historia se vuelve más difícil.
Dusk puede hacer que una acción de una PYME sea transferible. Puede convertir el cumplimiento de esa transferencia en algo programable. Pero no puede, por arte de magia, crear demanda. Si nadie quiere comprar las acciones, la liquidación instantánea no resuelve el problema de liquidez.
Así que estoy empezando a ver la tesis de las PYMES menos como “tokenizar más empresas” y más como “hacer posible un mercado secundario donde la infraestructura tradicional no era lo suficientemente rentable como para construirse uno.”
Eso se siente como una pregunta mucho más grande.
Si esto realmente funciona, ¿qué PYMES se desbloquean primero: las empresas con empleados que esperan vender su capital, los negocios familiares ya establecidos o las empresas privadas de crecimiento rápido cuyos inversores quieren una salida?
#Dusk
En el caso de una empresa pública, tienes un intercambio, intermediarios, compradores, infraestructura de liquidación: toda la maquinaria ya existe. Para una pequeña empresa privada, el mercado secundario básicamente puede ser… nada. Quizás tengas las acciones, pero encontrar un comprador y completar la transferencia de forma adecuada puede ser un problema completamente distinto.
Eso hizo que el enfoque de Dusk en las PYMES me encajara de otra manera.
La parte interesante no es solo poner el capital en la cadena. Es tener inversores verificados, reglas de elegibilidad, restricciones de transferencia y liquidación trabajando juntos para que una transferencia conforme realmente pueda ocurrir sin tener que reconstruir manualmente todo el proceso cada vez.
Me recordó a poner una casa a la venta en un pueblo sin agentes inmobiliarios reales, sin un sitio web de anuncios y sin papeleo estándar. Hacer la casa digital no crea el mercado. Primero necesitas la infraestructura que permita que compradores y vendedores realmente se encuentren y realicen la transacción.
Y ahí es donde creo que la historia se vuelve más difícil.
Dusk puede hacer que una acción de una PYME sea transferible. Puede convertir el cumplimiento de esa transferencia en algo programable. Pero no puede, por arte de magia, crear demanda. Si nadie quiere comprar las acciones, la liquidación instantánea no resuelve el problema de liquidez.
Así que estoy empezando a ver la tesis de las PYMES menos como “tokenizar más empresas” y más como “hacer posible un mercado secundario donde la infraestructura tradicional no era lo suficientemente rentable como para construirse uno.”
Eso se siente como una pregunta mucho más grande.
Si esto realmente funciona, ¿qué PYMES se desbloquean primero: las empresas con empleados que esperan vender su capital, los negocios familiares ya establecidos o las empresas privadas de crecimiento rápido cuyos inversores quieren una salida?
#Dusk
1
76
·
--
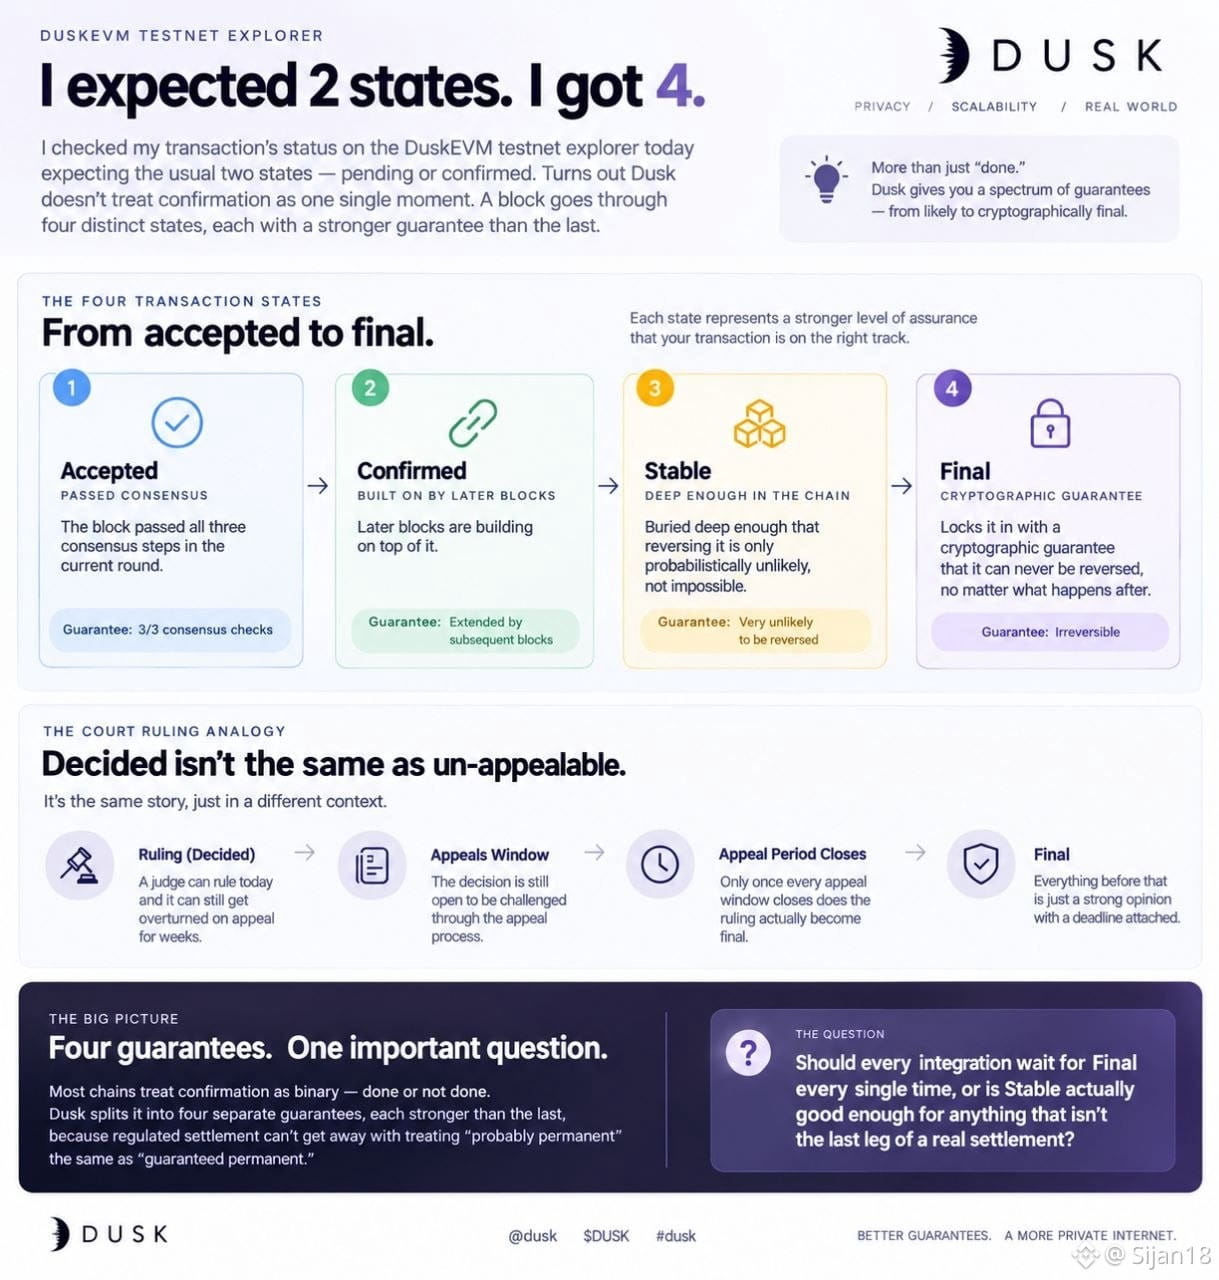
#dusk $DUSK Hoy revisé el estado de mi transacción en el explorador de la testnet de DuskEVM esperando los dos estados habituales: pendiente o confirmada. Resultó que hay cuatro.
Resulta que Dusk no trata la confirmación como un único momento. Un bloque pasa primero por Accepted: superó los tres pasos de consenso en la ronda actual. Luego Confirmed: los bloques posteriores se construyen encima de él. Después Stable: queda enterrado lo bastante profundo como para que revertirlo sea solo probabilísticamente improbable, no imposible. Solo el cuarto estado, Final, es el que realmente lo fija con una garantía criptográfica de que nunca podrá revertirse, ocurra lo que ocurra después.
Me recordó a una resolución judicial. "Decided" no es lo mismo que "inapelable". Un juez puede dictar sentencia hoy y aun así puede revocarse en apelación durante semanas. Solo cuando se cierra la ventana de apelaciones, la decisión se vuelve realmente firme: todo lo anterior es solo una opinión sólida con una fecha límite adjunta.
Lo que me sorprendió es que la mayoría de las cadenas que he usado tratan la confirmación como binaria: hecho o no hecho. Dusk la divide en cuatro garantías separadas, cada una más fuerte que la anterior, porque un settlement regulado no puede permitirse tratar "probablemente permanente" igual que "garantizado como permanente". La brecha entre Stable y Final es la línea exacta entre lo suficientemente bueno para la mayoría de la gente y lo suficientemente bueno para un regulador.
Entonces, ¿toda integración debería esperar Final en cada ocasión, o Stable realmente es suficiente para cualquier cosa que no sea el último tramo de un settlement real?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK Hoy revisé el estado de mi transacción en el explorador de la testnet de DuskEVM esperando los dos estados habituales: pendiente o confirmada. Resultó que hay cuatro.
Resulta que Dusk no trata la confirmación como un único momento. Un bloque pasa primero por Accepted: superó los tres pasos de consenso en la ronda actual. Luego Confirmed: los bloques posteriores se construyen encima de él. Después Stable: queda enterrado lo bastante profundo como para que revertirlo sea solo probabilísticamente improbable, no imposible. Solo el cuarto estado, Final, es el que realmente lo fija con una garantía criptográfica de que nunca podrá revertirse, ocurra lo que ocurra después.
Me recordó a una resolución judicial. "Decided" no es lo mismo que "inapelable". Un juez puede dictar sentencia hoy y aun así puede revocarse en apelación durante semanas. Solo cuando se cierra la ventana de apelaciones, la decisión se vuelve realmente firme: todo lo anterior es solo una opinión sólida con una fecha límite adjunta.
Lo que me sorprendió es que la mayoría de las cadenas que he usado tratan la confirmación como binaria: hecho o no hecho. Dusk la divide en cuatro garantías separadas, cada una más fuerte que la anterior, porque un settlement regulado no puede permitirse tratar "probablemente permanente" igual que "garantizado como permanente". La brecha entre Stable y Final es la línea exacta entre lo suficientemente bueno para la mayoría de la gente y lo suficientemente bueno para un regulador.
Entonces, ¿toda integración debería esperar Final en cada ocasión, o Stable realmente es suficiente para cualquier cosa que no sea el último tramo de un settlement real?
@Dusk $DUSK #dusk
Resulta que Dusk no trata la confirmación como un único momento. Un bloque pasa primero por Accepted: superó los tres pasos de consenso en la ronda actual. Luego Confirmed: los bloques posteriores se construyen encima de él. Después Stable: queda enterrado lo bastante profundo como para que revertirlo sea solo probabilísticamente improbable, no imposible. Solo el cuarto estado, Final, es el que realmente lo fija con una garantía criptográfica de que nunca podrá revertirse, ocurra lo que ocurra después.
Me recordó a una resolución judicial. "Decided" no es lo mismo que "inapelable". Un juez puede dictar sentencia hoy y aun así puede revocarse en apelación durante semanas. Solo cuando se cierra la ventana de apelaciones, la decisión se vuelve realmente firme: todo lo anterior es solo una opinión sólida con una fecha límite adjunta.
Lo que me sorprendió es que la mayoría de las cadenas que he usado tratan la confirmación como binaria: hecho o no hecho. Dusk la divide en cuatro garantías separadas, cada una más fuerte que la anterior, porque un settlement regulado no puede permitirse tratar "probablemente permanente" igual que "garantizado como permanente". La brecha entre Stable y Final es la línea exacta entre lo suficientemente bueno para la mayoría de la gente y lo suficientemente bueno para un regulador.
Entonces, ¿toda integración debería esperar Final en cada ocasión, o Stable realmente es suficiente para cualquier cosa que no sea el último tramo de un settlement real?
@Dusk $DUSK #dusk
78
·
--
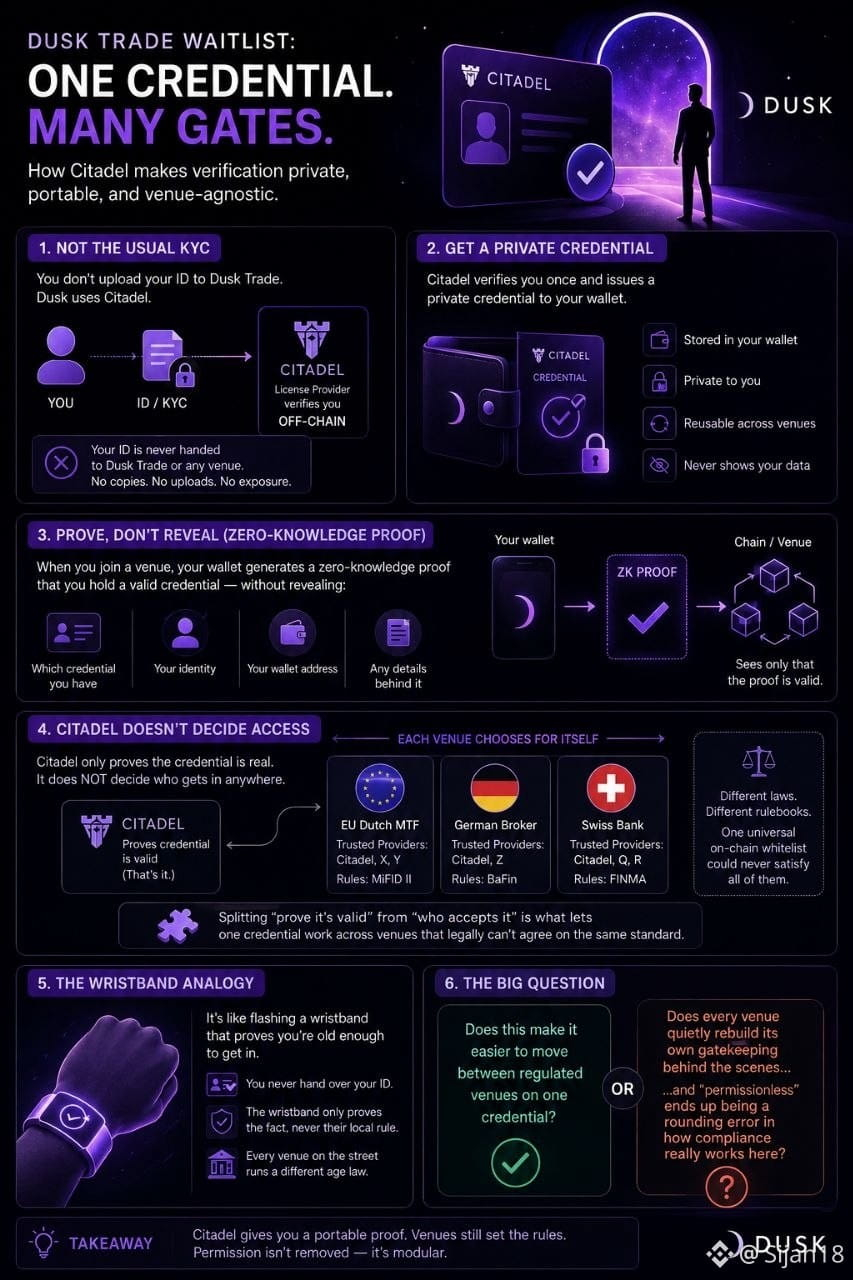
#dusk $DUSK @Dusk_Foundation Hoy intenté unirme a la lista de espera de la página de Dusk Trade, esperando el procedimiento habitual: subir un documento de identidad, una selfie y esperar a que un humano lo revise. Pero no está hecho así.
Resulta que Dusk gestiona la elegibilidad mediante algo llamado Citadel. Un Proveedor de Licencias te revisa una vez, fuera de la cadena (off-chain), y te entrega una credencial privada. Después, nunca vuelves a entregar tu identificación a nadie: generas una prueba de conocimiento cero que demuestra que tienes una credencial válida, sin revelar cuál es, tu wallet ni ningún detalle de ella. La cadena solo ve una prueba que salió bien (verificada).
La parte que me hizo pensarlo dos veces es esta: Citadel no decide si te aceptan en algún sitio. Solo prueba que la credencial es real. Cada sede sigue eligiendo qué Proveedores de Licencias confía y qué es lo que quiere. No es un hueco que se hayan “saltado”: un MTF neerlandés y un broker alemán no operan con el mismo reglamento, así que una única lista blanca universal on-chain nunca podría satisfacer a ambos. Separar "demostrar que es válida" de "quién la acepta" es lo que permite que una sola credencial funcione en distintas sedes que legalmente no pueden ponerse de acuerdo sobre el mismo estándar.
Me dio la sensación de mostrar una pulsera que demuestra que tienes la edad suficiente para entrar, sin entregar nunca tu identificación en la puerta; salvo que cada sede de la calle aplica una ley de edad distinta, y la pulsera solo prueba el hecho, nunca su regla local.
Entonces, ¿en realidad hace más fácil moverse entre sedes reguladas con una única credencial, o simplemente significa que cada sede vuelve a construir en silencio su propio sistema de control detrás de escena, y que "permissionless" acaba siendo un mero ajuste pequeño en cómo funciona realmente la conformidad (compliance) aquí?
#dusk $DUSK @Dusk Hoy intenté unirme a la lista de espera de la página de Dusk Trade, esperando el procedimiento habitual: subir un documento de identidad, una selfie y esperar a que un humano lo revise. Pero no está hecho así.
Resulta que Dusk gestiona la elegibilidad mediante algo llamado Citadel. Un Proveedor de Licencias te revisa una vez, fuera de la cadena (off-chain), y te entrega una credencial privada. Después, nunca vuelves a entregar tu identificación a nadie: generas una prueba de conocimiento cero que demuestra que tienes una credencial válida, sin revelar cuál es, tu wallet ni ningún detalle de ella. La cadena solo ve una prueba que salió bien (verificada).
La parte que me hizo pensarlo dos veces es esta: Citadel no decide si te aceptan en algún sitio. Solo prueba que la credencial es real. Cada sede sigue eligiendo qué Proveedores de Licencias confía y qué es lo que quiere. No es un hueco que se hayan “saltado”: un MTF neerlandés y un broker alemán no operan con el mismo reglamento, así que una única lista blanca universal on-chain nunca podría satisfacer a ambos. Separar "demostrar que es válida" de "quién la acepta" es lo que permite que una sola credencial funcione en distintas sedes que legalmente no pueden ponerse de acuerdo sobre el mismo estándar.
Me dio la sensación de mostrar una pulsera que demuestra que tienes la edad suficiente para entrar, sin entregar nunca tu identificación en la puerta; salvo que cada sede de la calle aplica una ley de edad distinta, y la pulsera solo prueba el hecho, nunca su regla local.
Entonces, ¿en realidad hace más fácil moverse entre sedes reguladas con una única credencial, o simplemente significa que cada sede vuelve a construir en silencio su propio sistema de control detrás de escena, y que "permissionless" acaba siendo un mero ajuste pequeño en cómo funciona realmente la conformidad (compliance) aquí?
Resulta que Dusk gestiona la elegibilidad mediante algo llamado Citadel. Un Proveedor de Licencias te revisa una vez, fuera de la cadena (off-chain), y te entrega una credencial privada. Después, nunca vuelves a entregar tu identificación a nadie: generas una prueba de conocimiento cero que demuestra que tienes una credencial válida, sin revelar cuál es, tu wallet ni ningún detalle de ella. La cadena solo ve una prueba que salió bien (verificada).
La parte que me hizo pensarlo dos veces es esta: Citadel no decide si te aceptan en algún sitio. Solo prueba que la credencial es real. Cada sede sigue eligiendo qué Proveedores de Licencias confía y qué es lo que quiere. No es un hueco que se hayan “saltado”: un MTF neerlandés y un broker alemán no operan con el mismo reglamento, así que una única lista blanca universal on-chain nunca podría satisfacer a ambos. Separar "demostrar que es válida" de "quién la acepta" es lo que permite que una sola credencial funcione en distintas sedes que legalmente no pueden ponerse de acuerdo sobre el mismo estándar.
Me dio la sensación de mostrar una pulsera que demuestra que tienes la edad suficiente para entrar, sin entregar nunca tu identificación en la puerta; salvo que cada sede de la calle aplica una ley de edad distinta, y la pulsera solo prueba el hecho, nunca su regla local.
Entonces, ¿en realidad hace más fácil moverse entre sedes reguladas con una única credencial, o simplemente significa que cada sede vuelve a construir en silencio su propio sistema de control detrás de escena, y que "permissionless" acaba siendo un mero ajuste pequeño en cómo funciona realmente la conformidad (compliance) aquí?
74
·
--
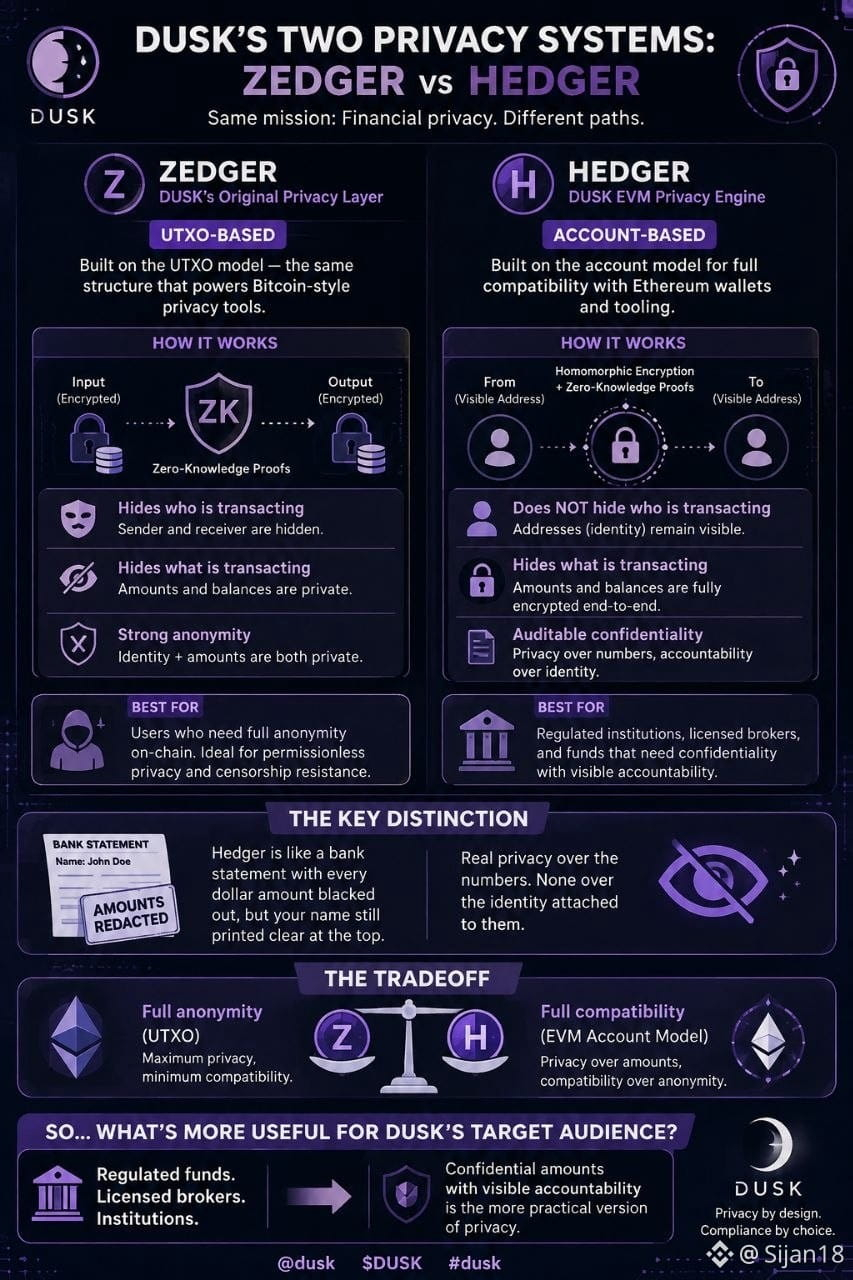
Estuve comparando lado a lado los dos sistemas de privacidad de Dusk esta semana, y una distinción casi se me pasó por alto hasta que dejó de hacerlo.
La capa de privacidad original de Dusk, Zedger, fue construida con estilo UTXO — el mismo modelo que permite a las herramientas de privacidad al estilo Bitcoin ocultar quién está realmente realizando las transacciones. Hedger, el nuevo motor de privacidad para DuskEVM, no está construido así. Funciona con un modelo de cuentas, porque eso es lo que lo hace compatible con las billeteras y herramientas normales de Ethereum. El cifrado homomórfico y las pruebas de conocimiento cero mantienen los importes y saldos totalmente cifrados de extremo a extremo. Pero la propia cuenta — la dirección que envía y recibe — permanece visible. Hedger oculta qué se movió. No oculta quién lo movió.
Se sintió como un extracto bancario con todos los importes en negro, pero con tu nombre todavía impreso claramente en la parte superior. Privacidad real sobre los números. Ninguna sobre la identidad asociada a ellos.
Eso no es un fallo que estén ocultando — es el verdadero intercambio al optar por ser compatible con EVM en lugar de basarse en UTXO. El anonimato total y la compatibilidad total con las billeteras y herramientas existentes de Ethereum no vienen como un paquete. Dusk eligió compatibilidad y confidencialidad auditable por encima del anonimato, a propósito, porque las instituciones reguladas de todos modos necesitan demostrar quiénes son.
Así que, para la audiencia real para la que Dusk está construyendo — fondos regulados, corredores con licencia — ¿ocultar la identidad es siquiera algo que querrían, o son importes confidenciales con responsabilidad visible la versión de privacidad más útil?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Estuve comparando lado a lado los dos sistemas de privacidad de Dusk esta semana, y una distinción casi se me pasó por alto hasta que dejó de hacerlo.
La capa de privacidad original de Dusk, Zedger, fue construida con estilo UTXO — el mismo modelo que permite a las herramientas de privacidad al estilo Bitcoin ocultar quién está realmente realizando las transacciones. Hedger, el nuevo motor de privacidad para DuskEVM, no está construido así. Funciona con un modelo de cuentas, porque eso es lo que lo hace compatible con las billeteras y herramientas normales de Ethereum. El cifrado homomórfico y las pruebas de conocimiento cero mantienen los importes y saldos totalmente cifrados de extremo a extremo. Pero la propia cuenta — la dirección que envía y recibe — permanece visible. Hedger oculta qué se movió. No oculta quién lo movió.
Se sintió como un extracto bancario con todos los importes en negro, pero con tu nombre todavía impreso claramente en la parte superior. Privacidad real sobre los números. Ninguna sobre la identidad asociada a ellos.
Eso no es un fallo que estén ocultando — es el verdadero intercambio al optar por ser compatible con EVM en lugar de basarse en UTXO. El anonimato total y la compatibilidad total con las billeteras y herramientas existentes de Ethereum no vienen como un paquete. Dusk eligió compatibilidad y confidencialidad auditable por encima del anonimato, a propósito, porque las instituciones reguladas de todos modos necesitan demostrar quiénes son.
Así que, para la audiencia real para la que Dusk está construyendo — fondos regulados, corredores con licencia — ¿ocultar la identidad es siquiera algo que querrían, o son importes confidenciales con responsabilidad visible la versión de privacidad más útil?
@Dusk $DUSK #dusk
#dusk $DUSK
La capa de privacidad original de Dusk, Zedger, fue construida con estilo UTXO — el mismo modelo que permite a las herramientas de privacidad al estilo Bitcoin ocultar quién está realmente realizando las transacciones. Hedger, el nuevo motor de privacidad para DuskEVM, no está construido así. Funciona con un modelo de cuentas, porque eso es lo que lo hace compatible con las billeteras y herramientas normales de Ethereum. El cifrado homomórfico y las pruebas de conocimiento cero mantienen los importes y saldos totalmente cifrados de extremo a extremo. Pero la propia cuenta — la dirección que envía y recibe — permanece visible. Hedger oculta qué se movió. No oculta quién lo movió.
Se sintió como un extracto bancario con todos los importes en negro, pero con tu nombre todavía impreso claramente en la parte superior. Privacidad real sobre los números. Ninguna sobre la identidad asociada a ellos.
Eso no es un fallo que estén ocultando — es el verdadero intercambio al optar por ser compatible con EVM en lugar de basarse en UTXO. El anonimato total y la compatibilidad total con las billeteras y herramientas existentes de Ethereum no vienen como un paquete. Dusk eligió compatibilidad y confidencialidad auditable por encima del anonimato, a propósito, porque las instituciones reguladas de todos modos necesitan demostrar quiénes son.
Así que, para la audiencia real para la que Dusk está construyendo — fondos regulados, corredores con licencia — ¿ocultar la identidad es siquiera algo que querrían, o son importes confidenciales con responsabilidad visible la versión de privacidad más útil?
@Dusk $DUSK #dusk
#dusk $DUSK
3
2
75
·
--
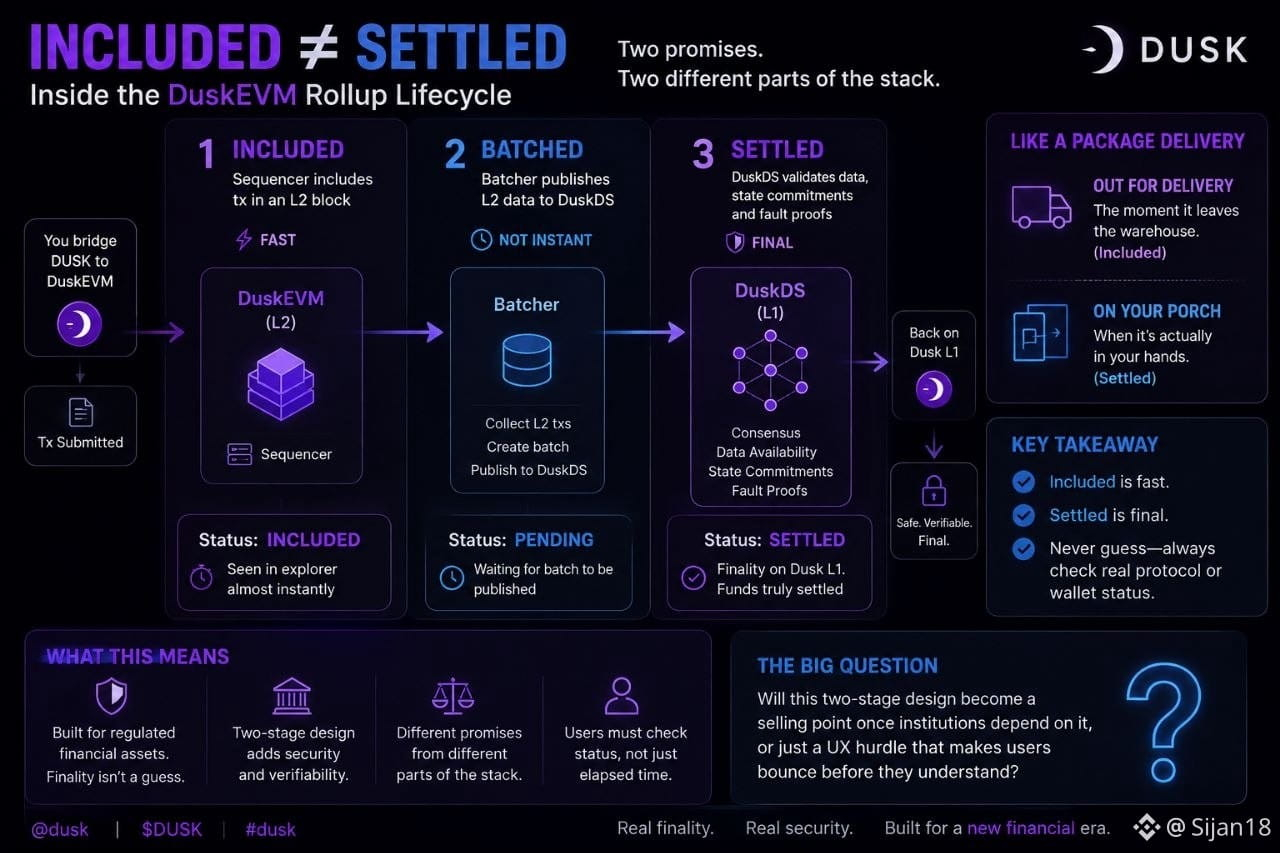
Hoy tendí un puente entre DUSK y DuskEVM y estuve refrescando el rastreador como si eso fuera a cambiar algo. Mi transacción mostró "incluida" casi de inmediato. Luego se quedó ahí un rato antes de que alguien dijera que "se había liquidado". Asumí que ese intervalo era un retraso de la interfaz.
Pero no. DuskEVM funciona con un ciclo de rollup: un secuenciador incluye tu transacción en un bloque de L2 rápido, pero eso no es el mismo paso que la liquidación. Un publicador (batcher) por separado tiene que publicar esos datos en DuskDS — la capa propia de consenso y disponibilidad de datos de Dusk — y solo una vez que las confirmaciones de estado y las pruebas de fallos vuelven a estar vinculadas a esa capa, entonces algo se liquida realmente. "Incluida" y "liquidada" son dos promesas distintas, hechas por dos partes diferentes del stack.
Me pareció como un paquete que muestra "en camino" en el momento en que sale del almacén, mucho antes de que realmente esté sentado en tu porche. Las dos cosas son verdad. Pero no es la misma afirmación.
Lo que llamó la atención es que no se supone que debas deducirlo a partir del tiempo transcurrido. Mover valor entre DuskEVM y la Dusk L1 significa comprobar el estado real del protocolo o de la wallet, no asumir que han pasado suficientes minutos. Para algo destinado a transportar activos financieros regulados, ese no es un detalle menor: un fondo no puede liquidarse por suposición.
Entonces, ¿ese diseño de dos etapas se convierte en un punto de venta cuando las instituciones dependen de ello, o solo es un obstáculo de UX con el que los usuarios habituales se tropiezan antes de entender por qué se construyó así?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Hoy tendí un puente entre DUSK y DuskEVM y estuve refrescando el rastreador como si eso fuera a cambiar algo. Mi transacción mostró "incluida" casi de inmediato. Luego se quedó ahí un rato antes de que alguien dijera que "se había liquidado". Asumí que ese intervalo era un retraso de la interfaz.
Pero no. DuskEVM funciona con un ciclo de rollup: un secuenciador incluye tu transacción en un bloque de L2 rápido, pero eso no es el mismo paso que la liquidación. Un publicador (batcher) por separado tiene que publicar esos datos en DuskDS — la capa propia de consenso y disponibilidad de datos de Dusk — y solo una vez que las confirmaciones de estado y las pruebas de fallos vuelven a estar vinculadas a esa capa, entonces algo se liquida realmente. "Incluida" y "liquidada" son dos promesas distintas, hechas por dos partes diferentes del stack.
Me pareció como un paquete que muestra "en camino" en el momento en que sale del almacén, mucho antes de que realmente esté sentado en tu porche. Las dos cosas son verdad. Pero no es la misma afirmación.
Lo que llamó la atención es que no se supone que debas deducirlo a partir del tiempo transcurrido. Mover valor entre DuskEVM y la Dusk L1 significa comprobar el estado real del protocolo o de la wallet, no asumir que han pasado suficientes minutos. Para algo destinado a transportar activos financieros regulados, ese no es un detalle menor: un fondo no puede liquidarse por suposición.
Entonces, ¿ese diseño de dos etapas se convierte en un punto de venta cuando las instituciones dependen de ello, o solo es un obstáculo de UX con el que los usuarios habituales se tropiezan antes de entender por qué se construyó así?
@Dusk $DUSK #dusk
#dusk $DUSK
Pero no. DuskEVM funciona con un ciclo de rollup: un secuenciador incluye tu transacción en un bloque de L2 rápido, pero eso no es el mismo paso que la liquidación. Un publicador (batcher) por separado tiene que publicar esos datos en DuskDS — la capa propia de consenso y disponibilidad de datos de Dusk — y solo una vez que las confirmaciones de estado y las pruebas de fallos vuelven a estar vinculadas a esa capa, entonces algo se liquida realmente. "Incluida" y "liquidada" son dos promesas distintas, hechas por dos partes diferentes del stack.
Me pareció como un paquete que muestra "en camino" en el momento en que sale del almacén, mucho antes de que realmente esté sentado en tu porche. Las dos cosas son verdad. Pero no es la misma afirmación.
Lo que llamó la atención es que no se supone que debas deducirlo a partir del tiempo transcurrido. Mover valor entre DuskEVM y la Dusk L1 significa comprobar el estado real del protocolo o de la wallet, no asumir que han pasado suficientes minutos. Para algo destinado a transportar activos financieros regulados, ese no es un detalle menor: un fondo no puede liquidarse por suposición.
Entonces, ¿ese diseño de dos etapas se convierte en un punto de venta cuando las instituciones dependen de ello, o solo es un obstáculo de UX con el que los usuarios habituales se tropiezan antes de entender por qué se construyó así?
@Dusk $DUSK #dusk
#dusk $DUSK
1
3
75
·
--
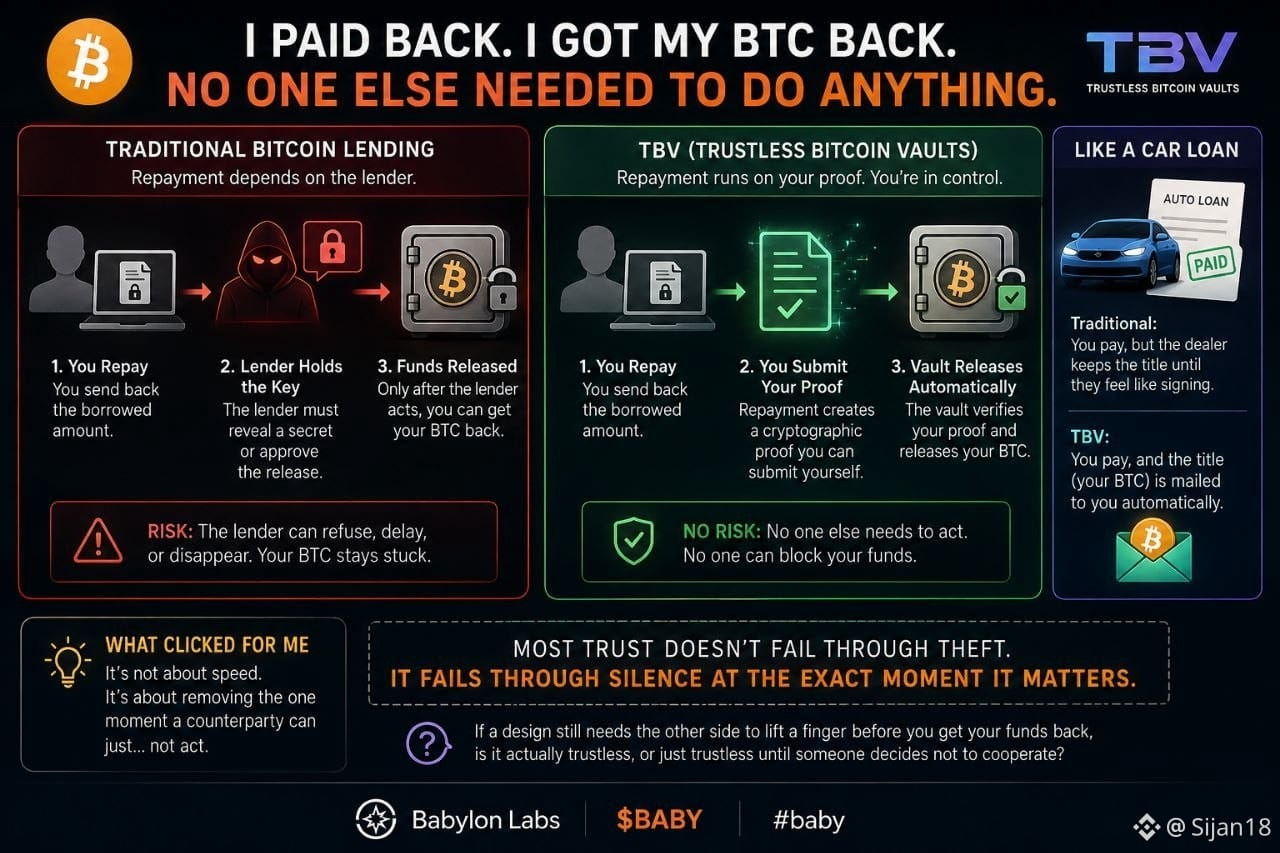
Cerré mi préstamo en la red de pruebas de TBV anoche, esperando tener que recibir algo de parte del prestamista antes de que mi BTC pudiera moverse: un desbloqueo, una confirmación, lo que fuera. No llegó nada. Mi retiro simplemente se procesó con mi propio comprobante de pago.
Resulta que eso no es un atajo de la red de pruebas. Otros diseños de préstamos con Bitcoin le dan al prestamista una palanca real ahí: si el reembolso depende de que el prestamista revele un secreto, el prestamista puede simplemente negarse, y la moneda del prestatario se queda atascada incluso después de haber pagado por completo. TBV se salta ese paso por completo: el reembolso genera una prueba que yo presento, y el desbloqueo de la bóveda se ejecuta solo en base a esa prueba. Nadie del otro lado tiene que hacer nada, ni estar de acuerdo con nada, para que yo recupere mi BTC.
Me pareció como pagar un préstamo de un coche y que el título me sea enviado por correo automáticamente en cuanto se confirma el pago, en vez de tener que esperar a que el concesionario decida sentirse con ganas de firmarlo.
Lo que me quedó claro es que esto no va realmente de velocidad. Va de eliminar el único momento en el que una contraparte podría simplemente… no actuar. La mayor parte de la confianza en estos sistemas no falla por robo; falla cuando alguien, en silencio, se niega a hacer su parte justo en el momento en que importa.
Así que si un diseño todavía necesita que el otro lado levante un dedo antes de que te devuelvan tu dinero, ¿realmente es sin confianza (trustless), o solo es “sin confianza” hasta que alguien decide no cooperar?
@babylonlabs_io $BABY #baby $HEI $BLESS
Cerré mi préstamo en la red de pruebas de TBV anoche, esperando tener que recibir algo de parte del prestamista antes de que mi BTC pudiera moverse: un desbloqueo, una confirmación, lo que fuera. No llegó nada. Mi retiro simplemente se procesó con mi propio comprobante de pago.
Resulta que eso no es un atajo de la red de pruebas. Otros diseños de préstamos con Bitcoin le dan al prestamista una palanca real ahí: si el reembolso depende de que el prestamista revele un secreto, el prestamista puede simplemente negarse, y la moneda del prestatario se queda atascada incluso después de haber pagado por completo. TBV se salta ese paso por completo: el reembolso genera una prueba que yo presento, y el desbloqueo de la bóveda se ejecuta solo en base a esa prueba. Nadie del otro lado tiene que hacer nada, ni estar de acuerdo con nada, para que yo recupere mi BTC.
Me pareció como pagar un préstamo de un coche y que el título me sea enviado por correo automáticamente en cuanto se confirma el pago, en vez de tener que esperar a que el concesionario decida sentirse con ganas de firmarlo.
Lo que me quedó claro es que esto no va realmente de velocidad. Va de eliminar el único momento en el que una contraparte podría simplemente… no actuar. La mayor parte de la confianza en estos sistemas no falla por robo; falla cuando alguien, en silencio, se niega a hacer su parte justo en el momento en que importa.
Así que si un diseño todavía necesita que el otro lado levante un dedo antes de que te devuelvan tu dinero, ¿realmente es sin confianza (trustless), o solo es “sin confianza” hasta que alguien decide no cooperar?
@BabylonLabs_io $BABY #baby $HEI $BLESS
Resulta que eso no es un atajo de la red de pruebas. Otros diseños de préstamos con Bitcoin le dan al prestamista una palanca real ahí: si el reembolso depende de que el prestamista revele un secreto, el prestamista puede simplemente negarse, y la moneda del prestatario se queda atascada incluso después de haber pagado por completo. TBV se salta ese paso por completo: el reembolso genera una prueba que yo presento, y el desbloqueo de la bóveda se ejecuta solo en base a esa prueba. Nadie del otro lado tiene que hacer nada, ni estar de acuerdo con nada, para que yo recupere mi BTC.
Me pareció como pagar un préstamo de un coche y que el título me sea enviado por correo automáticamente en cuanto se confirma el pago, en vez de tener que esperar a que el concesionario decida sentirse con ganas de firmarlo.
Lo que me quedó claro es que esto no va realmente de velocidad. Va de eliminar el único momento en el que una contraparte podría simplemente… no actuar. La mayor parte de la confianza en estos sistemas no falla por robo; falla cuando alguien, en silencio, se niega a hacer su parte justo en el momento en que importa.
Así que si un diseño todavía necesita que el otro lado levante un dedo antes de que te devuelvan tu dinero, ¿realmente es sin confianza (trustless), o solo es “sin confianza” hasta que alguien decide no cooperar?
@BabylonLabs_io $BABY #baby $HEI $BLESS
1
4
192
·
--
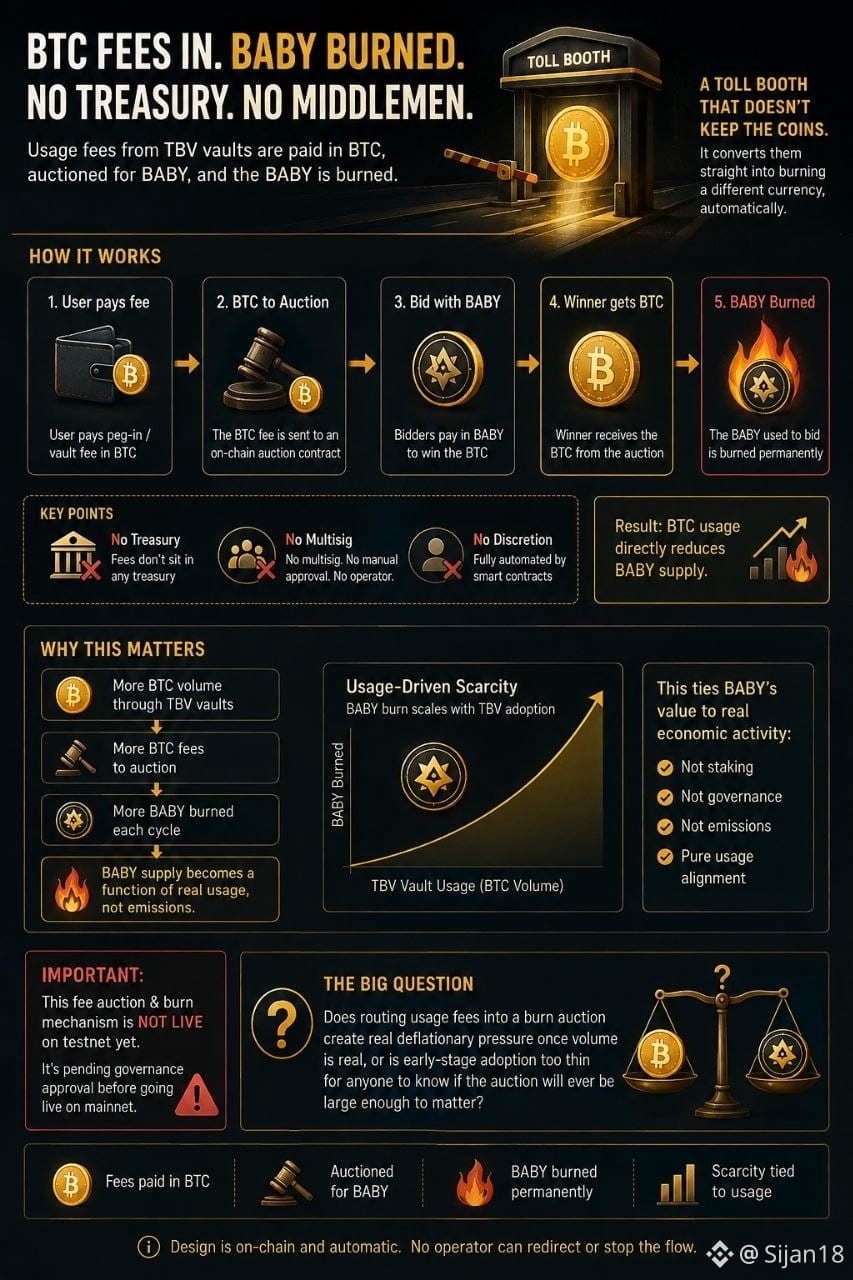
Me di cuenta de una línea de tarifa en mi peg-in de testnet a la que no había prestado atención antes: pagada en BTC, no en BABY. Busqué dónde iba realmente ese BTC, y la respuesta ni siquiera estaba en la aplicación.
No se queda en una tesorería. El diseño lo enruta a una subasta automática on-chain: los postores pagan BABY para ganar el BTC, y el BABY que gastan se quema de inmediato. Sin tesorería, sin multisig, sin una llamada discrecional de nadie.
Se sentía como un peaje que no guarda las monedas que cobra: las convierte directamente en quemar otra divisa, automáticamente, sin que ningún operador decida qué pasa con el cajón de efectivo.
Lo que destacó es que esto conecta el suministro de BABY directamente con el uso de las bóvedas, no con el staking ni con la participación en la gobernanza. Más BTC moviéndose a través de bóvedas significa más BTC para subastar, lo que significa más BABY quemado por ciclo. La escasez del token se vuelve una función de cuánto TBV realmente se usa, no de un calendario fijo de emisiones.
Vale la pena ser directo con esta parte: todavía no está en vivo en testnet; sigue pendiente la aprobación de gobernanza para que se ejecute de verdad.
Entonces, ¿enrutar las tarifas de uso hacia una subasta de quema generará presión deflacionaria real cuando el volumen sea real, o la adopción en etapa temprana es demasiado tenue como para que nadie sepa si la subasta alguna vez será lo bastante grande como para importar?
@babylonlabs_io $BABY #baby $CYS $HEI
Me di cuenta de una línea de tarifa en mi peg-in de testnet a la que no había prestado atención antes: pagada en BTC, no en BABY. Busqué dónde iba realmente ese BTC, y la respuesta ni siquiera estaba en la aplicación.
No se queda en una tesorería. El diseño lo enruta a una subasta automática on-chain: los postores pagan BABY para ganar el BTC, y el BABY que gastan se quema de inmediato. Sin tesorería, sin multisig, sin una llamada discrecional de nadie.
Se sentía como un peaje que no guarda las monedas que cobra: las convierte directamente en quemar otra divisa, automáticamente, sin que ningún operador decida qué pasa con el cajón de efectivo.
Lo que destacó es que esto conecta el suministro de BABY directamente con el uso de las bóvedas, no con el staking ni con la participación en la gobernanza. Más BTC moviéndose a través de bóvedas significa más BTC para subastar, lo que significa más BABY quemado por ciclo. La escasez del token se vuelve una función de cuánto TBV realmente se usa, no de un calendario fijo de emisiones.
Vale la pena ser directo con esta parte: todavía no está en vivo en testnet; sigue pendiente la aprobación de gobernanza para que se ejecute de verdad.
Entonces, ¿enrutar las tarifas de uso hacia una subasta de quema generará presión deflacionaria real cuando el volumen sea real, o la adopción en etapa temprana es demasiado tenue como para que nadie sepa si la subasta alguna vez será lo bastante grande como para importar?
@BabylonLabs_io $BABY #baby $CYS $HEI
No se queda en una tesorería. El diseño lo enruta a una subasta automática on-chain: los postores pagan BABY para ganar el BTC, y el BABY que gastan se quema de inmediato. Sin tesorería, sin multisig, sin una llamada discrecional de nadie.
Se sentía como un peaje que no guarda las monedas que cobra: las convierte directamente en quemar otra divisa, automáticamente, sin que ningún operador decida qué pasa con el cajón de efectivo.
Lo que destacó es que esto conecta el suministro de BABY directamente con el uso de las bóvedas, no con el staking ni con la participación en la gobernanza. Más BTC moviéndose a través de bóvedas significa más BTC para subastar, lo que significa más BABY quemado por ciclo. La escasez del token se vuelve una función de cuánto TBV realmente se usa, no de un calendario fijo de emisiones.
Vale la pena ser directo con esta parte: todavía no está en vivo en testnet; sigue pendiente la aprobación de gobernanza para que se ejecute de verdad.
Entonces, ¿enrutar las tarifas de uso hacia una subasta de quema generará presión deflacionaria real cuando el volumen sea real, o la adopción en etapa temprana es demasiado tenue como para que nadie sepa si la subasta alguna vez será lo bastante grande como para importar?
@BabylonLabs_io $BABY #baby $CYS $HEI
3
3
96
·
--
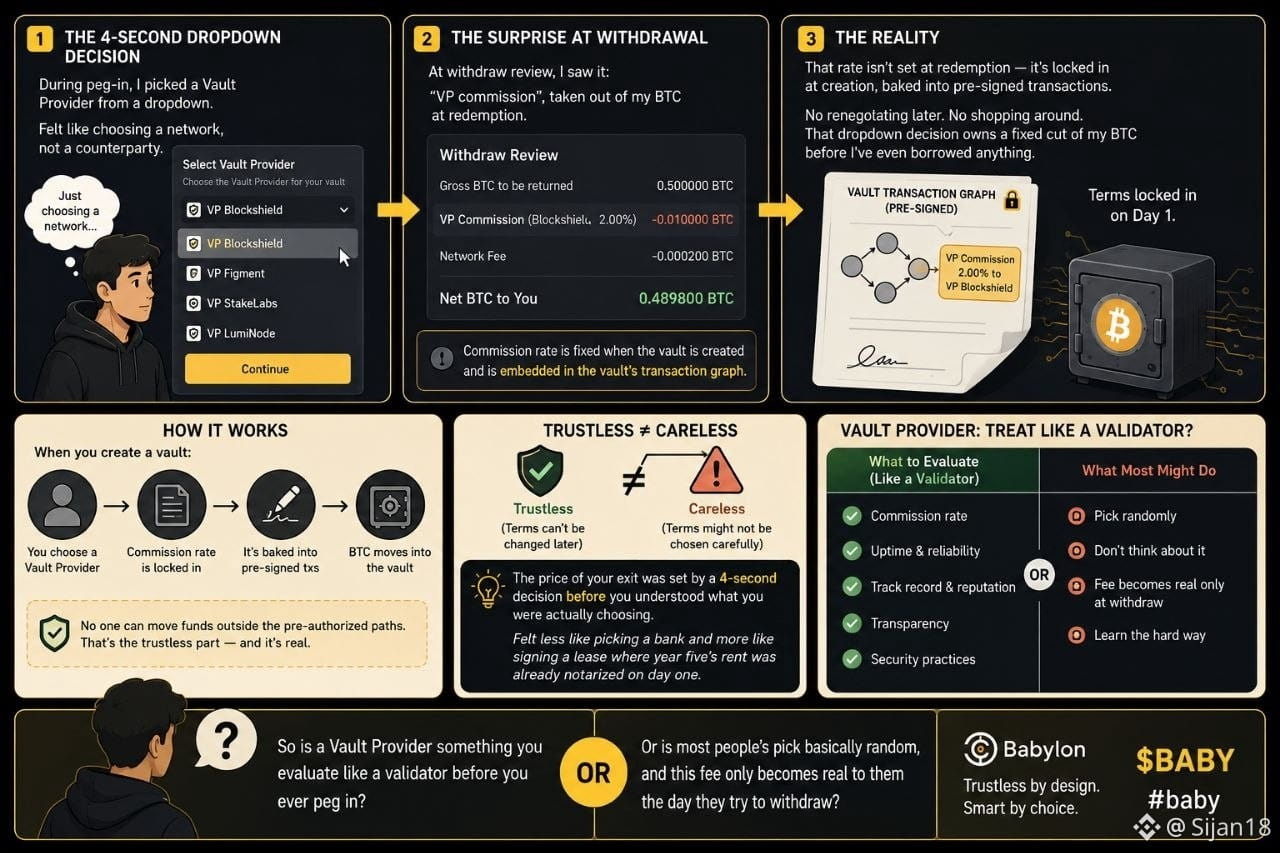
Elegí un Proveedor de Vault desde un menú desplegable durante el peg-in y no pensé mucho en ello: me pareció como elegir una red, no una contraparte.
Luego entré en la pantalla de revisión del retiro y vi una línea: comisión del VP, descontada de mi BTC en el momento del rescate. Revisé la documentación después. Esa tasa no se fija en el rescate: queda establecida en el momento en que se crea el vault, integrada directamente en las transacciones de pago prefirmadas dentro del grafo de transacciones del vault. No se puede renegociar después, ni comparar opciones una vez que ya estás dentro. Quien haya elegido ese desplegable se queda con una parte fija de mi BTC antes incluso de que yo haya pedido prestado algo.
Se sintió menos como elegir un banco y más como firmar un contrato de alquiler en el que el alquiler del quinto año ya estaba notariado el primer día.
El protocolo lo llama trustless (sin confianza) porque nadie puede mover fondos fuera de las rutas preautorizadas; esa parte es real. Pero también significa que el precio de mi salida fue fijado por una decisión de un desplegable de cuatro segundos antes de que entendiera realmente lo que estaba eligiendo. Trustless significa que los términos no se pueden cambiar después. No significa que los términos se eligieran con cuidado la primera vez.
Entonces, ¿un Proveedor de Vault lo evaluas como lo harías con un validador — tasa de comisión, disponibilidad, reputación — antes de hacer el peg-in? ¿O la mayoría de la gente elige básicamente al azar, y esa tarifa solo se vuelve real para ellos el día en que intentan retirar?
@babylonlabs_io $BABY #baby $VIC $SKYAI
Elegí un Proveedor de Vault desde un menú desplegable durante el peg-in y no pensé mucho en ello: me pareció como elegir una red, no una contraparte.
Luego entré en la pantalla de revisión del retiro y vi una línea: comisión del VP, descontada de mi BTC en el momento del rescate. Revisé la documentación después. Esa tasa no se fija en el rescate: queda establecida en el momento en que se crea el vault, integrada directamente en las transacciones de pago prefirmadas dentro del grafo de transacciones del vault. No se puede renegociar después, ni comparar opciones una vez que ya estás dentro. Quien haya elegido ese desplegable se queda con una parte fija de mi BTC antes incluso de que yo haya pedido prestado algo.
Se sintió menos como elegir un banco y más como firmar un contrato de alquiler en el que el alquiler del quinto año ya estaba notariado el primer día.
El protocolo lo llama trustless (sin confianza) porque nadie puede mover fondos fuera de las rutas preautorizadas; esa parte es real. Pero también significa que el precio de mi salida fue fijado por una decisión de un desplegable de cuatro segundos antes de que entendiera realmente lo que estaba eligiendo. Trustless significa que los términos no se pueden cambiar después. No significa que los términos se eligieran con cuidado la primera vez.
Entonces, ¿un Proveedor de Vault lo evaluas como lo harías con un validador — tasa de comisión, disponibilidad, reputación — antes de hacer el peg-in? ¿O la mayoría de la gente elige básicamente al azar, y esa tarifa solo se vuelve real para ellos el día en que intentan retirar?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
Luego entré en la pantalla de revisión del retiro y vi una línea: comisión del VP, descontada de mi BTC en el momento del rescate. Revisé la documentación después. Esa tasa no se fija en el rescate: queda establecida en el momento en que se crea el vault, integrada directamente en las transacciones de pago prefirmadas dentro del grafo de transacciones del vault. No se puede renegociar después, ni comparar opciones una vez que ya estás dentro. Quien haya elegido ese desplegable se queda con una parte fija de mi BTC antes incluso de que yo haya pedido prestado algo.
Se sintió menos como elegir un banco y más como firmar un contrato de alquiler en el que el alquiler del quinto año ya estaba notariado el primer día.
El protocolo lo llama trustless (sin confianza) porque nadie puede mover fondos fuera de las rutas preautorizadas; esa parte es real. Pero también significa que el precio de mi salida fue fijado por una decisión de un desplegable de cuatro segundos antes de que entendiera realmente lo que estaba eligiendo. Trustless significa que los términos no se pueden cambiar después. No significa que los términos se eligieran con cuidado la primera vez.
Entonces, ¿un Proveedor de Vault lo evaluas como lo harías con un validador — tasa de comisión, disponibilidad, reputación — antes de hacer el peg-in? ¿O la mayoría de la gente elige básicamente al azar, y esa tarifa solo se vuelve real para ellos el día en que intentan retirar?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
3
2
279
·
--
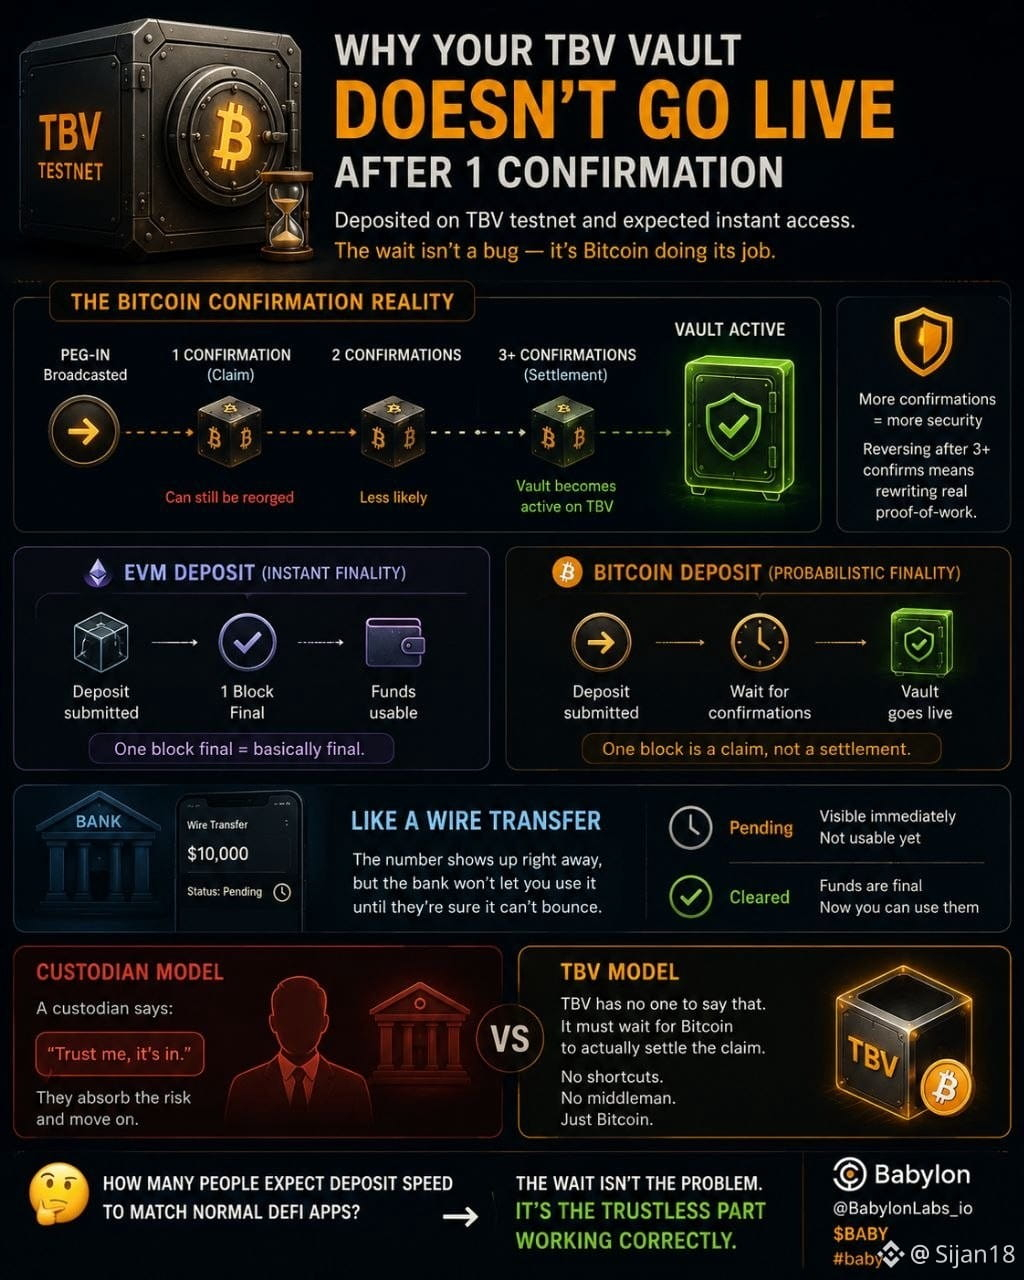
Deposite en la testnet de TBV esperando que la bóveda entrara en funcionamiento en el momento en que se confirmara mi transacción. No fue así. Hubo una espera que no había contemplado, y entender el porqué cambió la forma en que pienso todo el flujo.
Un peg-in no está "en vivo" después de una sola confirmación de Bitcoin. TBV necesita suficientes confirmaciones apiladas encima antes de que la bóveda se considere liquidada, porque una confirmación única aún puede revertirse por un reorg. En un depósito EVM, un bloque final es prácticamente definitivo. En Bitcoin, un bloque es una reclamación, no una liquidación: la garantía real solo aparece unos bloques después, cuando revertirla implicaría reescribir pruebas de trabajo reales.
Me recordó a una transferencia bancaria que muestra "pendiente" en la app de tu banco antes de que realmente se liquide. El número aparece en pantalla de inmediato, pero el banco no te deja tocar los fondos hasta que está seguro de que el lado del remitente ya no puede rebotar.
Lo que me sorprendió es que TBV no puede saltarse esto como podría hacerlo un custodio. Un custodio solo dice "confía en mí, ya está ahí" y sigue adelante. TBV no tiene a nadie que pueda decirlo: tiene que esperar a que Bitcoin liquide realmente la reclamación, porque la razón de todo esto es no necesitar la palabra de nadie.
Así que la espera por la confirmación no es un defecto de UX que se optimiza y se elimina más adelante. Es el costo de evitar a un custodio que normalmente absorbería esa incertidumbre por ti y simplemente te diría que está bien.
Me hace preguntarme cuánta gente que lo está probando espera que la velocidad del depósito eventualmente se equipare a la de una app DeFi normal, en lugar de darse cuenta de que la espera en realidad es la parte sin confianza que funciona correctamente, no un bug esperando ser corregido.
@babylonlabs_io $BABY #baby $BLESS $TAKE #Babylon
Deposite en la testnet de TBV esperando que la bóveda entrara en funcionamiento en el momento en que se confirmara mi transacción. No fue así. Hubo una espera que no había contemplado, y entender el porqué cambió la forma en que pienso todo el flujo.
Un peg-in no está "en vivo" después de una sola confirmación de Bitcoin. TBV necesita suficientes confirmaciones apiladas encima antes de que la bóveda se considere liquidada, porque una confirmación única aún puede revertirse por un reorg. En un depósito EVM, un bloque final es prácticamente definitivo. En Bitcoin, un bloque es una reclamación, no una liquidación: la garantía real solo aparece unos bloques después, cuando revertirla implicaría reescribir pruebas de trabajo reales.
Me recordó a una transferencia bancaria que muestra "pendiente" en la app de tu banco antes de que realmente se liquide. El número aparece en pantalla de inmediato, pero el banco no te deja tocar los fondos hasta que está seguro de que el lado del remitente ya no puede rebotar.
Lo que me sorprendió es que TBV no puede saltarse esto como podría hacerlo un custodio. Un custodio solo dice "confía en mí, ya está ahí" y sigue adelante. TBV no tiene a nadie que pueda decirlo: tiene que esperar a que Bitcoin liquide realmente la reclamación, porque la razón de todo esto es no necesitar la palabra de nadie.
Así que la espera por la confirmación no es un defecto de UX que se optimiza y se elimina más adelante. Es el costo de evitar a un custodio que normalmente absorbería esa incertidumbre por ti y simplemente te diría que está bien.
Me hace preguntarme cuánta gente que lo está probando espera que la velocidad del depósito eventualmente se equipare a la de una app DeFi normal, en lugar de darse cuenta de que la espera en realidad es la parte sin confianza que funciona correctamente, no un bug esperando ser corregido.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
Un peg-in no está "en vivo" después de una sola confirmación de Bitcoin. TBV necesita suficientes confirmaciones apiladas encima antes de que la bóveda se considere liquidada, porque una confirmación única aún puede revertirse por un reorg. En un depósito EVM, un bloque final es prácticamente definitivo. En Bitcoin, un bloque es una reclamación, no una liquidación: la garantía real solo aparece unos bloques después, cuando revertirla implicaría reescribir pruebas de trabajo reales.
Me recordó a una transferencia bancaria que muestra "pendiente" en la app de tu banco antes de que realmente se liquide. El número aparece en pantalla de inmediato, pero el banco no te deja tocar los fondos hasta que está seguro de que el lado del remitente ya no puede rebotar.
Lo que me sorprendió es que TBV no puede saltarse esto como podría hacerlo un custodio. Un custodio solo dice "confía en mí, ya está ahí" y sigue adelante. TBV no tiene a nadie que pueda decirlo: tiene que esperar a que Bitcoin liquide realmente la reclamación, porque la razón de todo esto es no necesitar la palabra de nadie.
Así que la espera por la confirmación no es un defecto de UX que se optimiza y se elimina más adelante. Es el costo de evitar a un custodio que normalmente absorbería esa incertidumbre por ti y simplemente te diría que está bien.
Me hace preguntarme cuánta gente que lo está probando espera que la velocidad del depósito eventualmente se equipare a la de una app DeFi normal, en lugar de darse cuenta de que la espera en realidad es la parte sin confianza que funciona correctamente, no un bug esperando ser corregido.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
6
2
88
·
--
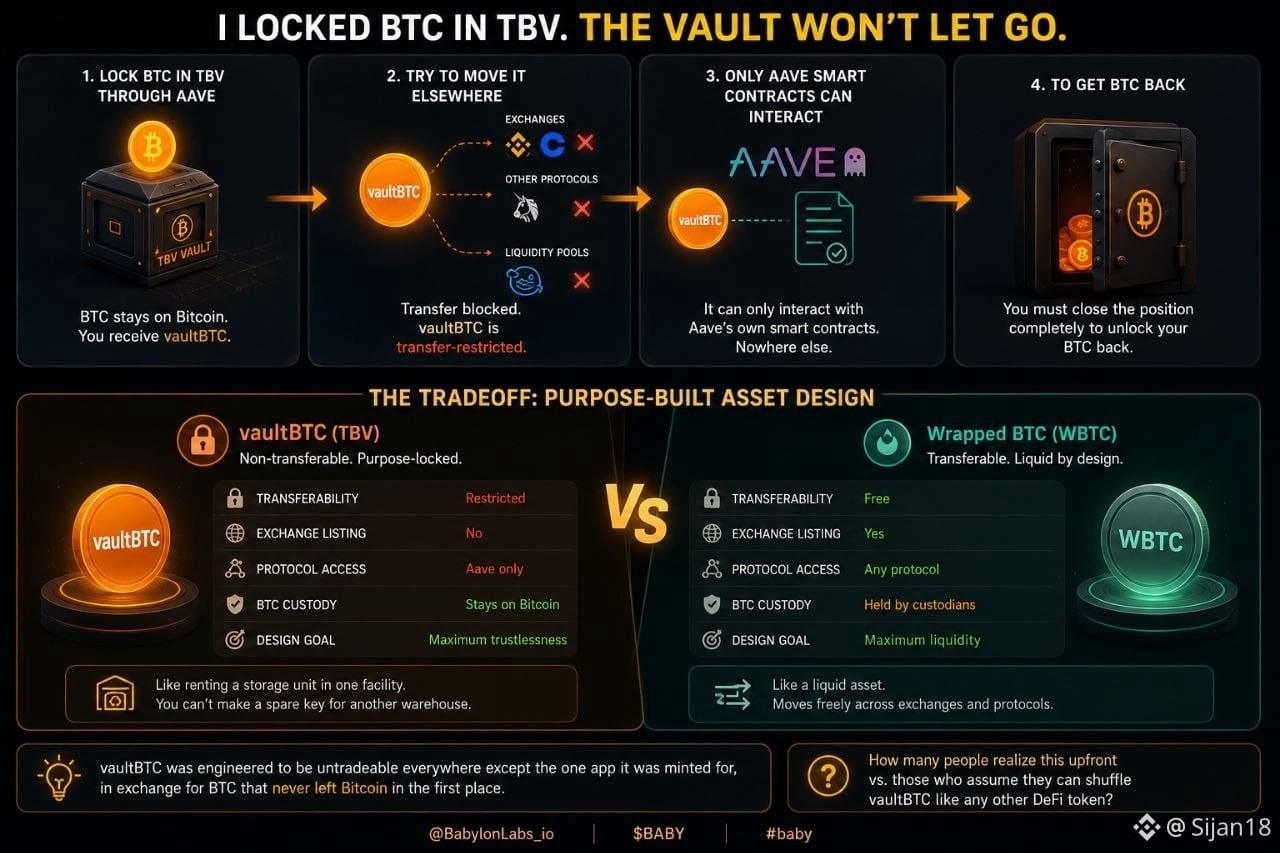
Intenté mover mi BTC de prueba de un flujo de préstamos a otra aplicación diferente después de bloquearlo en TBV, esperando que eso fuera un reequilibrio normal. No pude. La bóveda no lo suelta.
Resulta que no es una brecha de testnet; está codificado. Bloquear BTC mediante la integración de Aave acuña vaultBTC, y vaultBTC es un token con transferencias restringidas. No puede listarse ni negociarse en ningún exchange, y solo puede interactuar con los contratos inteligentes propios de Aave. No es un ajuste de permisos que alguien podría aflojar más adelante. El token en sí se construyó de forma que no pudiera ir a ningún otro lado.
Me pareció como alquilar una unidad de almacenamiento a través del sistema de llaves de una instalación específica. No puedes duplicar una llave de repuesto y dejar que un segundo almacén en el otro extremo de la ciudad reclame parte de lo que hay dentro. Lo que haya en esa unidad pertenece a esa instalación hasta que cierras la cuenta por completo.
Tiene sentido si lo comparas con lo que realmente es el BTC envuelto. El Wrapped BTC es un token líquido: se lista en exchanges, salta entre protocolos, porque solo es un saldo en un libro mayor sin restricciones asociadas. vaultBTC se diseñó deliberadamente sin esa característica. La flexibilidad nunca fue una función del activo subyacente. El “wrapping” solo lo añadió, y TBV lo elimina a propósito.
Así que la compensación no es liquidez versus “trustlessness” en abstracto; es esta cosa concreta: un token diseñado para que no se pueda negociar en ningún lugar excepto en la única app para la que fue acuñado, a cambio de BTC que en ningún momento salió de Bitcoin.
Me pregunto cuánta gente dimensiona una posición de TBV asumiendo que puede mover vaultBTC como cualquier otro token DeFi, frente a darse cuenta de antemano de que nunca se construyó para moverse.
@babylonlabs_io $BABY #baby $IDOL $UAI #Babylon
Intenté mover mi BTC de prueba de un flujo de préstamos a otra aplicación diferente después de bloquearlo en TBV, esperando que eso fuera un reequilibrio normal. No pude. La bóveda no lo suelta.
Resulta que no es una brecha de testnet; está codificado. Bloquear BTC mediante la integración de Aave acuña vaultBTC, y vaultBTC es un token con transferencias restringidas. No puede listarse ni negociarse en ningún exchange, y solo puede interactuar con los contratos inteligentes propios de Aave. No es un ajuste de permisos que alguien podría aflojar más adelante. El token en sí se construyó de forma que no pudiera ir a ningún otro lado.
Me pareció como alquilar una unidad de almacenamiento a través del sistema de llaves de una instalación específica. No puedes duplicar una llave de repuesto y dejar que un segundo almacén en el otro extremo de la ciudad reclame parte de lo que hay dentro. Lo que haya en esa unidad pertenece a esa instalación hasta que cierras la cuenta por completo.
Tiene sentido si lo comparas con lo que realmente es el BTC envuelto. El Wrapped BTC es un token líquido: se lista en exchanges, salta entre protocolos, porque solo es un saldo en un libro mayor sin restricciones asociadas. vaultBTC se diseñó deliberadamente sin esa característica. La flexibilidad nunca fue una función del activo subyacente. El “wrapping” solo lo añadió, y TBV lo elimina a propósito.
Así que la compensación no es liquidez versus “trustlessness” en abstracto; es esta cosa concreta: un token diseñado para que no se pueda negociar en ningún lugar excepto en la única app para la que fue acuñado, a cambio de BTC que en ningún momento salió de Bitcoin.
Me pregunto cuánta gente dimensiona una posición de TBV asumiendo que puede mover vaultBTC como cualquier otro token DeFi, frente a darse cuenta de antemano de que nunca se construyó para moverse.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
Resulta que no es una brecha de testnet; está codificado. Bloquear BTC mediante la integración de Aave acuña vaultBTC, y vaultBTC es un token con transferencias restringidas. No puede listarse ni negociarse en ningún exchange, y solo puede interactuar con los contratos inteligentes propios de Aave. No es un ajuste de permisos que alguien podría aflojar más adelante. El token en sí se construyó de forma que no pudiera ir a ningún otro lado.
Me pareció como alquilar una unidad de almacenamiento a través del sistema de llaves de una instalación específica. No puedes duplicar una llave de repuesto y dejar que un segundo almacén en el otro extremo de la ciudad reclame parte de lo que hay dentro. Lo que haya en esa unidad pertenece a esa instalación hasta que cierras la cuenta por completo.
Tiene sentido si lo comparas con lo que realmente es el BTC envuelto. El Wrapped BTC es un token líquido: se lista en exchanges, salta entre protocolos, porque solo es un saldo en un libro mayor sin restricciones asociadas. vaultBTC se diseñó deliberadamente sin esa característica. La flexibilidad nunca fue una función del activo subyacente. El “wrapping” solo lo añadió, y TBV lo elimina a propósito.
Así que la compensación no es liquidez versus “trustlessness” en abstracto; es esta cosa concreta: un token diseñado para que no se pueda negociar en ningún lugar excepto en la única app para la que fue acuñado, a cambio de BTC que en ningún momento salió de Bitcoin.
Me pregunto cuánta gente dimensiona una posición de TBV asumiendo que puede mover vaultBTC como cualquier otro token DeFi, frente a darse cuenta de antemano de que nunca se construyó para moverse.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
4
2
65
·
--
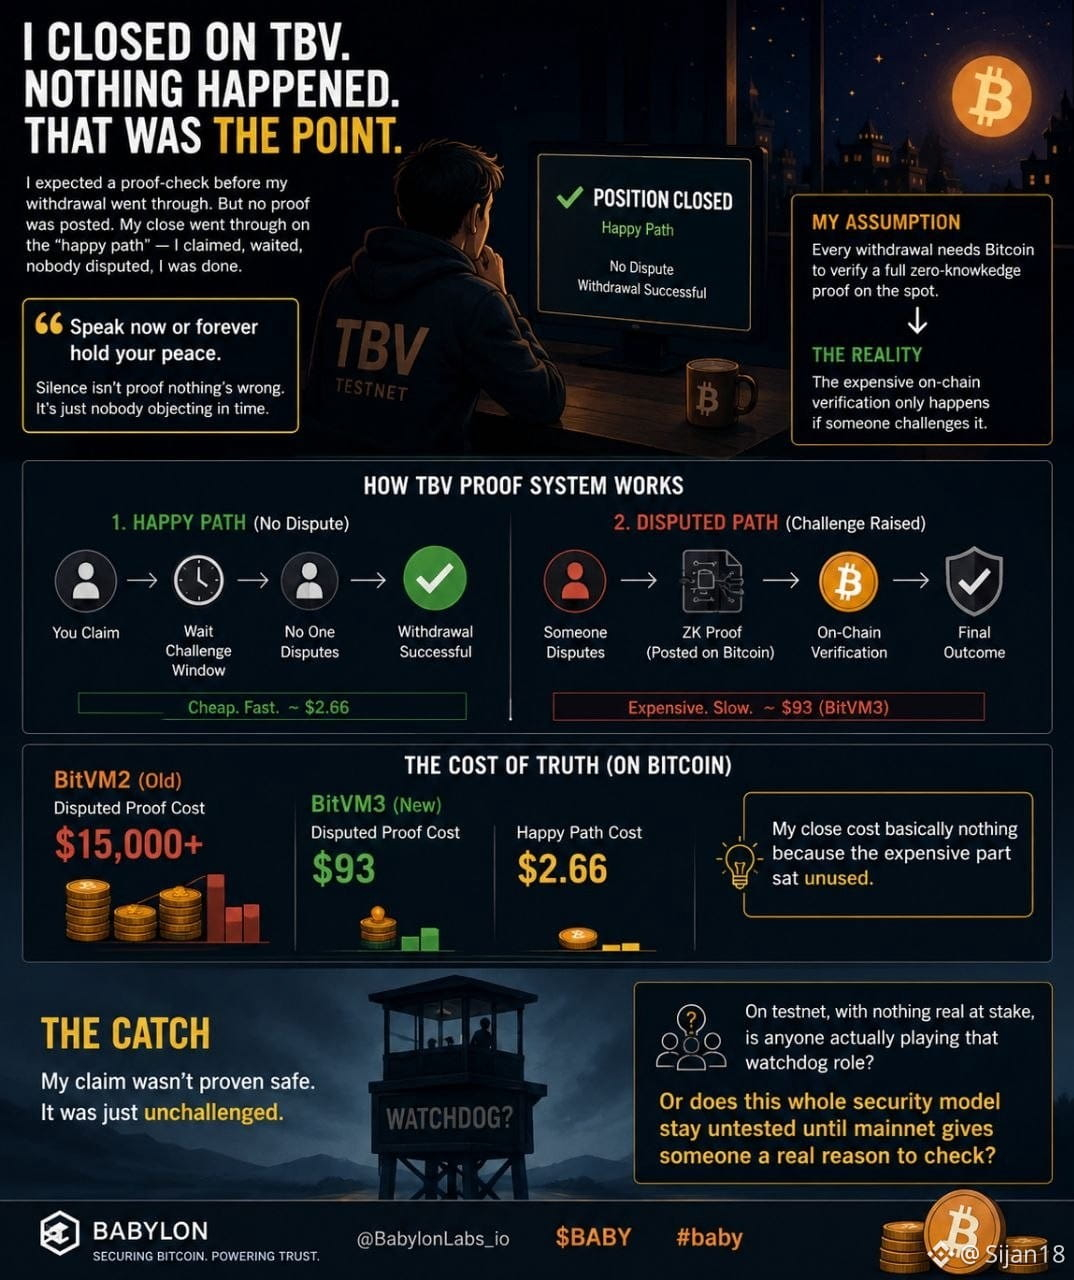
Cerré una posición de prueba en TBV anoche, esperando algún tipo de paso de verificación antes de que se ejecutara. Esperé un poco. No apareció nada. Esa fue, de hecho, la parte interesante.
Había asumido que cada retiro necesitaba Bitcoin para verificar en el momento una prueba completa de conocimiento cero — esa es toda la propuesta: verificación sin confianza. Pero al ver mi propia reclamación quedarse ahí, me di cuenta de que la prueba nunca se llegó a publicar. Mi cierre se realizó según lo que el protocolo llama la "vía feliz" — reclamas, esperas, nadie disputa y ya está. La parte costosa, la verificación real en cadena del circuito ofuscado, solo se activa si alguien lo impugna.
Me dio la sensación de esa frase de una boda: "habla ahora o para siempre calla" — el silencio no es prueba de que no haya nada mal; es simplemente que nadie objetó a tiempo.
Revisé los números después y cuadra: la versión anterior de este sistema de pruebas, BitVM2, costaba más de $15,000 publicar una prueba disputada en Bitcoin. BitVM3 lo redujo a $93 para una disputa real, y a unos $2.66 para la vía feliz por la que acabo de pasar. Mi cierre prácticamente no me costó nada en específico porque la parte cara permaneció sin usarse.
Esa es la trampa en la que no pude dejar de pensar: mi reclamación no había sido probada como segura; solo estaba sin impugnación. Nadie estaba vigilando lo suficiente en testnet como para molestarse en disputar nada.
Así que: en testnet, sin que haya nada real en juego, ¿alguien realmente está cumpliendo ese rol de vigilante, o todo este modelo de seguridad se mantiene sin probar hasta que mainnet le dé a alguien un motivo real para revisar?
@babylonlabs_io $BABY #baby $1000RATS $KOMA #Babylon
Cerré una posición de prueba en TBV anoche, esperando algún tipo de paso de verificación antes de que se ejecutara. Esperé un poco. No apareció nada. Esa fue, de hecho, la parte interesante.
Había asumido que cada retiro necesitaba Bitcoin para verificar en el momento una prueba completa de conocimiento cero — esa es toda la propuesta: verificación sin confianza. Pero al ver mi propia reclamación quedarse ahí, me di cuenta de que la prueba nunca se llegó a publicar. Mi cierre se realizó según lo que el protocolo llama la "vía feliz" — reclamas, esperas, nadie disputa y ya está. La parte costosa, la verificación real en cadena del circuito ofuscado, solo se activa si alguien lo impugna.
Me dio la sensación de esa frase de una boda: "habla ahora o para siempre calla" — el silencio no es prueba de que no haya nada mal; es simplemente que nadie objetó a tiempo.
Revisé los números después y cuadra: la versión anterior de este sistema de pruebas, BitVM2, costaba más de $15,000 publicar una prueba disputada en Bitcoin. BitVM3 lo redujo a $93 para una disputa real, y a unos $2.66 para la vía feliz por la que acabo de pasar. Mi cierre prácticamente no me costó nada en específico porque la parte cara permaneció sin usarse.
Esa es la trampa en la que no pude dejar de pensar: mi reclamación no había sido probada como segura; solo estaba sin impugnación. Nadie estaba vigilando lo suficiente en testnet como para molestarse en disputar nada.
Así que: en testnet, sin que haya nada real en juego, ¿alguien realmente está cumpliendo ese rol de vigilante, o todo este modelo de seguridad se mantiene sin probar hasta que mainnet le dé a alguien un motivo real para revisar?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
Había asumido que cada retiro necesitaba Bitcoin para verificar en el momento una prueba completa de conocimiento cero — esa es toda la propuesta: verificación sin confianza. Pero al ver mi propia reclamación quedarse ahí, me di cuenta de que la prueba nunca se llegó a publicar. Mi cierre se realizó según lo que el protocolo llama la "vía feliz" — reclamas, esperas, nadie disputa y ya está. La parte costosa, la verificación real en cadena del circuito ofuscado, solo se activa si alguien lo impugna.
Me dio la sensación de esa frase de una boda: "habla ahora o para siempre calla" — el silencio no es prueba de que no haya nada mal; es simplemente que nadie objetó a tiempo.
Revisé los números después y cuadra: la versión anterior de este sistema de pruebas, BitVM2, costaba más de $15,000 publicar una prueba disputada en Bitcoin. BitVM3 lo redujo a $93 para una disputa real, y a unos $2.66 para la vía feliz por la que acabo de pasar. Mi cierre prácticamente no me costó nada en específico porque la parte cara permaneció sin usarse.
Esa es la trampa en la que no pude dejar de pensar: mi reclamación no había sido probada como segura; solo estaba sin impugnación. Nadie estaba vigilando lo suficiente en testnet como para molestarse en disputar nada.
Así que: en testnet, sin que haya nada real en juego, ¿alguien realmente está cumpliendo ese rol de vigilante, o todo este modelo de seguridad se mantiene sin probar hasta que mainnet le dé a alguien un motivo real para revisar?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
4
2
382
·
--
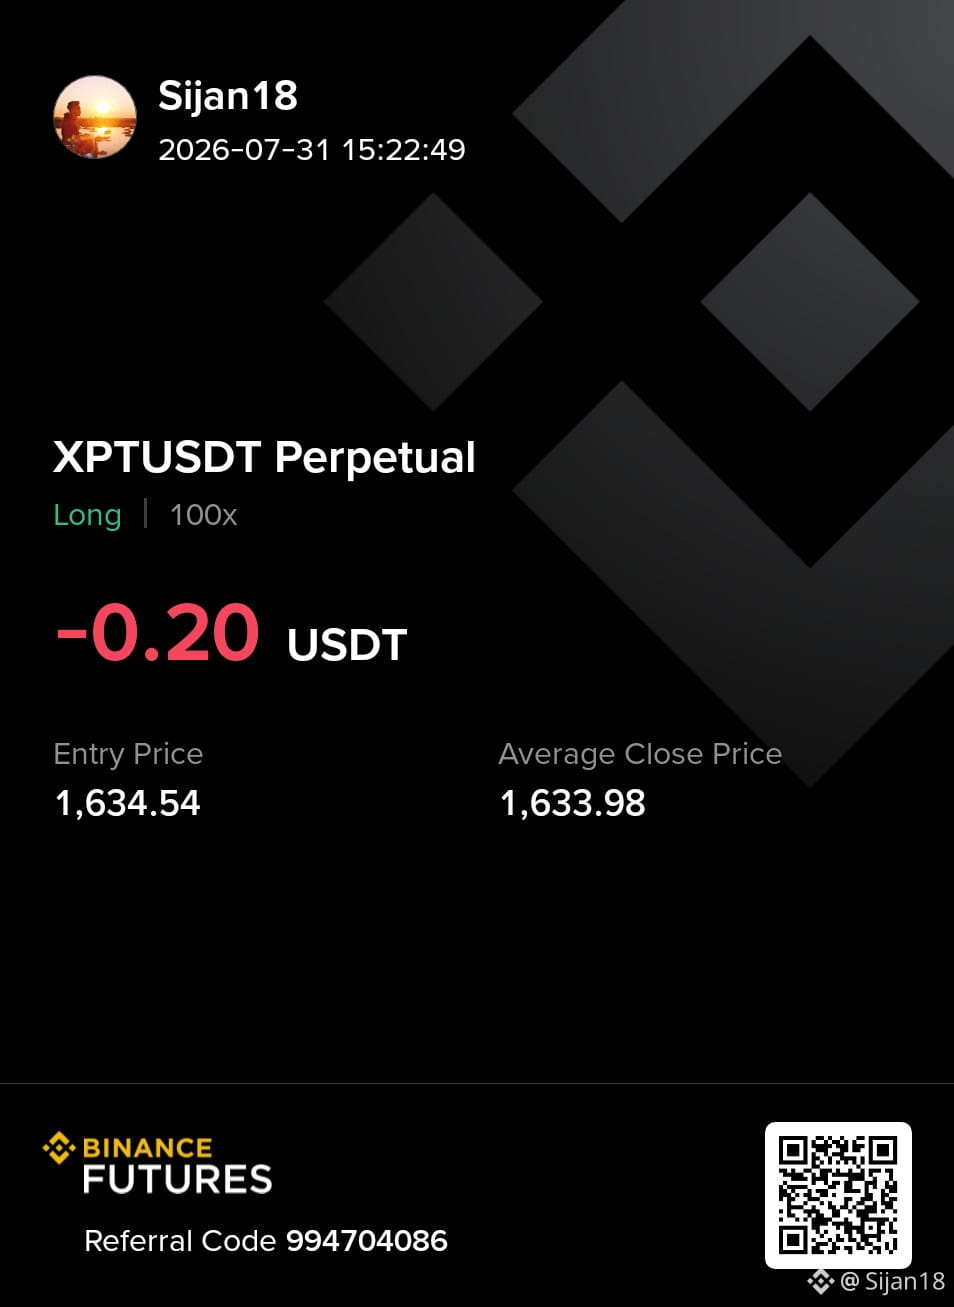
Acabo de cerrar mi operación Perpetual XPTUSDT en Binance Futures. Cada operación es una oportunidad de aprendizaje. Esta posición terminó con una pequeña pérdida, pero la gestión disciplinada del riesgo y revisar mis entradas es más importante que perseguir ganancias rápidas. Mantener la paciencia, seguir mi estrategia y mejorar continuamente me ayudará a convertirme en un mejor trader con el tiempo. 📈💪 #ShareMyTradFi
Acabo de cerrar mi operación Perpetual XPTUSDT en Binance Futures. Cada operación es una oportunidad de aprendizaje. Esta posición terminó con una pequeña pérdida, pero la gestión disciplinada del riesgo y revisar mis entradas es más importante que perseguir ganancias rápidas. Mantener la paciencia, seguir mi estrategia y mejorar continuamente me ayudará a convertirme en un mejor trader con el tiempo. 📈💪 #ShareMyTradFi
1
1
128
·
--
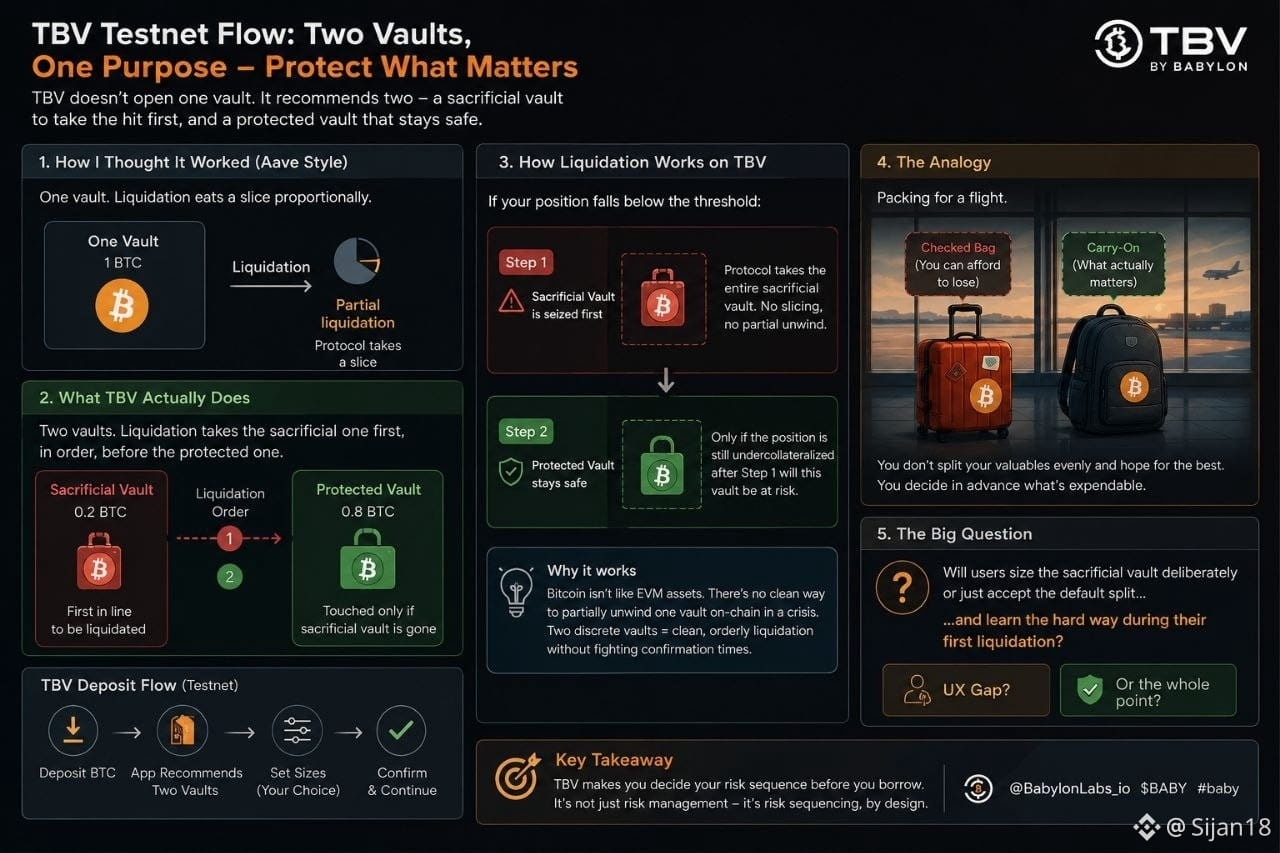
Pasé por el flujo real de la testnet de TBV en vez de solo leer sobre ello, y me quedé atascado en un paso que no esperaba: justo después de depositar, la app no solo abre un vault. Recomienda dividir en dos: un vault "sacrificial" con un tamaño que cubra lo que el protocolo espere incautar primero, y un vault "protected" que contiene el resto. El vault sacrificial se liquida primero, en el orden establecido, antes de que el protected sea tocado.
Así no era como yo suponía que funcionaba la liquidación aquí. En un mercado normal de Aave, la liquidación simplemente se come una porción de tu única posición de colateral de forma proporcional.
Me recordó a preparar una maleta para un vuelo con una bolsa de la que estás totalmente dispuesto a perder. No divides tus objetos de valor por igual entre dos maletas con la esperanza de que salga bien. Pones lo que puedes permitirte perder en la que va en bodega y mantienes contigo lo que realmente importa. TBV te está obligando a hacer eso con BTC antes de haber pedido prestado nada: decide de antemano qué es prescindible, para que si algo sale mal, solo se lleve el "equipaje facturado".
Aquí está la parte que me sorprendió: con los parámetros actuales de la testnet, el vault sacrificial es en realidad el más grande de los dos, no el más pequeño. El protocolo no te está pidiendo arriesgar una cantidad de tokens de entrada: te está pidiendo poner peso real detrás del señuelo.
Tiene sentido cuando piensas en por qué. Deshacer/convertir BTC en Bitcoin no es instantáneo como una llamada de liquidación en EVM; no hay una forma limpia de deshacer parcialmente un vault compartido en medio de una crisis. Tener dos vaults discretos significa que el protocolo simplemente se queda con el más pequeño, sin problema de deshacer parcialmente, y sin pelearte con los tiempos de confirmación durante la liquidación.
Se siente menos como gestión de riesgos y más como secuenciación de riesgos, decidida por el depositante en vez del protocolo.
Me pregunto cuánta gente dimensionará realmente ese vault sacrificial de forma deliberada en lugar de aceptar la división por defecto de la app y descubrir para qué se apuntó durante su primera liquidación: ¿es un hueco de UX, o el objetivo completo es forzar la decisión por adelantado?
@babylonlabs_io $BABY #baby $KOMA $AKE
Pasé por el flujo real de la testnet de TBV en vez de solo leer sobre ello, y me quedé atascado en un paso que no esperaba: justo después de depositar, la app no solo abre un vault. Recomienda dividir en dos: un vault "sacrificial" con un tamaño que cubra lo que el protocolo espere incautar primero, y un vault "protected" que contiene el resto. El vault sacrificial se liquida primero, en el orden establecido, antes de que el protected sea tocado.
Así no era como yo suponía que funcionaba la liquidación aquí. En un mercado normal de Aave, la liquidación simplemente se come una porción de tu única posición de colateral de forma proporcional.
Me recordó a preparar una maleta para un vuelo con una bolsa de la que estás totalmente dispuesto a perder. No divides tus objetos de valor por igual entre dos maletas con la esperanza de que salga bien. Pones lo que puedes permitirte perder en la que va en bodega y mantienes contigo lo que realmente importa. TBV te está obligando a hacer eso con BTC antes de haber pedido prestado nada: decide de antemano qué es prescindible, para que si algo sale mal, solo se lleve el "equipaje facturado".
Aquí está la parte que me sorprendió: con los parámetros actuales de la testnet, el vault sacrificial es en realidad el más grande de los dos, no el más pequeño. El protocolo no te está pidiendo arriesgar una cantidad de tokens de entrada: te está pidiendo poner peso real detrás del señuelo.
Tiene sentido cuando piensas en por qué. Deshacer/convertir BTC en Bitcoin no es instantáneo como una llamada de liquidación en EVM; no hay una forma limpia de deshacer parcialmente un vault compartido en medio de una crisis. Tener dos vaults discretos significa que el protocolo simplemente se queda con el más pequeño, sin problema de deshacer parcialmente, y sin pelearte con los tiempos de confirmación durante la liquidación.
Se siente menos como gestión de riesgos y más como secuenciación de riesgos, decidida por el depositante en vez del protocolo.
Me pregunto cuánta gente dimensionará realmente ese vault sacrificial de forma deliberada en lugar de aceptar la división por defecto de la app y descubrir para qué se apuntó durante su primera liquidación: ¿es un hueco de UX, o el objetivo completo es forzar la decisión por adelantado?
@BabylonLabs_io $BABY #baby $KOMA $AKE
Así no era como yo suponía que funcionaba la liquidación aquí. En un mercado normal de Aave, la liquidación simplemente se come una porción de tu única posición de colateral de forma proporcional.
Me recordó a preparar una maleta para un vuelo con una bolsa de la que estás totalmente dispuesto a perder. No divides tus objetos de valor por igual entre dos maletas con la esperanza de que salga bien. Pones lo que puedes permitirte perder en la que va en bodega y mantienes contigo lo que realmente importa. TBV te está obligando a hacer eso con BTC antes de haber pedido prestado nada: decide de antemano qué es prescindible, para que si algo sale mal, solo se lleve el "equipaje facturado".
Aquí está la parte que me sorprendió: con los parámetros actuales de la testnet, el vault sacrificial es en realidad el más grande de los dos, no el más pequeño. El protocolo no te está pidiendo arriesgar una cantidad de tokens de entrada: te está pidiendo poner peso real detrás del señuelo.
Tiene sentido cuando piensas en por qué. Deshacer/convertir BTC en Bitcoin no es instantáneo como una llamada de liquidación en EVM; no hay una forma limpia de deshacer parcialmente un vault compartido en medio de una crisis. Tener dos vaults discretos significa que el protocolo simplemente se queda con el más pequeño, sin problema de deshacer parcialmente, y sin pelearte con los tiempos de confirmación durante la liquidación.
Se siente menos como gestión de riesgos y más como secuenciación de riesgos, decidida por el depositante en vez del protocolo.
Me pregunto cuánta gente dimensionará realmente ese vault sacrificial de forma deliberada en lugar de aceptar la división por defecto de la app y descubrir para qué se apuntó durante su primera liquidación: ¿es un hueco de UX, o el objetivo completo es forzar la decisión por adelantado?
@BabylonLabs_io $BABY #baby $KOMA $AKE
4
2
126
·
--
Seguí preguntándome por qué Babylon lo dividió en dos protocolos separados en vez de construir un solo sistema. Resulta que la parte de estampado de tiempo es lo que casi nadie comenta.
El staking bloquea BTC. El estampado de tiempo es la parte que hace que el desanclaje sea rápido. Babylon agrupa aproximadamente 300 bloques en un único checkpoint por época y, luego, publica ese checkpoint en Bitcoin. Una vez que está en Bitcoin, reescribirlo significa atacar a Bitcoin mismo — no solo el propio conjunto de validadores de Babylon.
Me lo quedé pensando como el correo certificado. Cualquiera puede reclamar que una carta llegó cierto día, pero el sello de la oficina postal es lo que nadie puede discutir después. Babylon no inventa un sistema de reclamos nuevo — solo lleva cada 300 bloques hasta el único empleado cuyo sello nadie puede falsificar.
Esa es la razón real por la que el desanclaje bajó del habitual enfriamiento de 21 días en PoS a algo de horas. La mayoría de las cadenas necesitan esa ventana porque dependen del consenso social para detectar a un validador que se desancla, y luego bifurcan en silencio un estado antiguo de la cadena — un ataque de largo alcance. Babylon no necesita la capa social. El sello es la prueba.
El precio hoy está alrededor de $0.0116, bajando durante la semana, con una capitalización de mercado cerca de $44–46M. Nada de eso mueve la matemática del checkpoint ni siquiera un poco: la seguridad que genera esto no se cotiza en BABY, sino en lo caro que sería falsificar ese sello.
Aun así, queda dando vueltas una parte: la cadena propia de Babylon es el empleado que lleva las cartas a la oficina de correos. Si ese trayecto se detiene o se censura, ¿se mantiene la promesa de desanclaje de dos días, o en silencio pasa a quedar sujeto al mismo problema de consenso social que se construyó para eliminar?
@babylonlabs_io $BABY #baby $COTI $UAI
¿Cuál es la mayor innovación en el diseño de Babylon?
Seguí preguntándome por qué Babylon lo dividió en dos protocolos separados en vez de construir un solo sistema. Resulta que la parte de estampado de tiempo es lo que casi nadie comenta.
El staking bloquea BTC. El estampado de tiempo es la parte que hace que el desanclaje sea rápido. Babylon agrupa aproximadamente 300 bloques en un único checkpoint por época y, luego, publica ese checkpoint en Bitcoin. Una vez que está en Bitcoin, reescribirlo significa atacar a Bitcoin mismo — no solo el propio conjunto de validadores de Babylon.
Me lo quedé pensando como el correo certificado. Cualquiera puede reclamar que una carta llegó cierto día, pero el sello de la oficina postal es lo que nadie puede discutir después. Babylon no inventa un sistema de reclamos nuevo — solo lleva cada 300 bloques hasta el único empleado cuyo sello nadie puede falsificar.
Esa es la razón real por la que el desanclaje bajó del habitual enfriamiento de 21 días en PoS a algo de horas. La mayoría de las cadenas necesitan esa ventana porque dependen del consenso social para detectar a un validador que se desancla, y luego bifurcan en silencio un estado antiguo de la cadena — un ataque de largo alcance. Babylon no necesita la capa social. El sello es la prueba.
El precio hoy está alrededor de $0.0116, bajando durante la semana, con una capitalización de mercado cerca de $44–46M. Nada de eso mueve la matemática del checkpoint ni siquiera un poco: la seguridad que genera esto no se cotiza en BABY, sino en lo caro que sería falsificar ese sello.
Aun así, queda dando vueltas una parte: la cadena propia de Babylon es el empleado que lleva las cartas a la oficina de correos. Si ese trayecto se detiene o se censura, ¿se mantiene la promesa de desanclaje de dos días, o en silencio pasa a quedar sujeto al mismo problema de consenso social que se construyó para eliminar?
@BabylonLabs_io $BABY #baby $COTI $UAI
¿Cuál es la mayor innovación en el diseño de Babylon?
El staking bloquea BTC. El estampado de tiempo es la parte que hace que el desanclaje sea rápido. Babylon agrupa aproximadamente 300 bloques en un único checkpoint por época y, luego, publica ese checkpoint en Bitcoin. Una vez que está en Bitcoin, reescribirlo significa atacar a Bitcoin mismo — no solo el propio conjunto de validadores de Babylon.
Me lo quedé pensando como el correo certificado. Cualquiera puede reclamar que una carta llegó cierto día, pero el sello de la oficina postal es lo que nadie puede discutir después. Babylon no inventa un sistema de reclamos nuevo — solo lleva cada 300 bloques hasta el único empleado cuyo sello nadie puede falsificar.
Esa es la razón real por la que el desanclaje bajó del habitual enfriamiento de 21 días en PoS a algo de horas. La mayoría de las cadenas necesitan esa ventana porque dependen del consenso social para detectar a un validador que se desancla, y luego bifurcan en silencio un estado antiguo de la cadena — un ataque de largo alcance. Babylon no necesita la capa social. El sello es la prueba.
El precio hoy está alrededor de $0.0116, bajando durante la semana, con una capitalización de mercado cerca de $44–46M. Nada de eso mueve la matemática del checkpoint ni siquiera un poco: la seguridad que genera esto no se cotiza en BABY, sino en lo caro que sería falsificar ese sello.
Aun así, queda dando vueltas una parte: la cadena propia de Babylon es el empleado que lleva las cartas a la oficina de correos. Si ese trayecto se detiene o se censura, ¿se mantiene la promesa de desanclaje de dos días, o en silencio pasa a quedar sujeto al mismo problema de consenso social que se construyó para eliminar?
@BabylonLabs_io $BABY #baby $COTI $UAI
¿Cuál es la mayor innovación en el diseño de Babylon?
🟠 BTC timestamping
0%
🔒 Native BTC staking
0%
⚡ 2-day unbonding
0%
🤔 Still researching
0%
0 Votos • Votación cerrada
2
59
·
--
Parcialmente cierto
Perdí una ventana de recompensa por co-staking el mes pasado por seis horas. Ni siquiera sabía que existía hasta que el plazo ya había pasado: solo vi un pago menor de lo que esperaba y me puse a investigar.
Esto es lo que encontré: los Proveedores de Finalidad de Babylon no pueden rotar sus claves. Una vez que un FP registra su clave EOTS y su clave Genesis, esa identidad es permanente: no se puede reemplazar una clave comprometida como ocurre en la mayoría de redes de validadores. Está directamente ligado al diseño del slashing: si un proveedor hace doble firma, el mecanismo EOTS puede revelar el material de clave necesario para sancionarlo. La identidad permanente es lo que hace que esa amenaza sea real.
Yo había asumido que la rotación de claves era solo una práctica operativa estándar en todas partes. Aquí es lo contrario: el protocolo eliminó deliberadamente esa flexibilidad para que la rendición de cuentas no pueda restablecerse en silencio.
Eso significa que el riesgo real para un FP no es la criptografía, sino sobrevivir años de fallos de hardware, rotación de personal y migraciones de infraestructura sin volver a tocar nunca esa única clave.
¿Delegarías en un proveedor que funcione con una única clave permanente durante años, o ese esquema te hace querer una prueba de su plan de respaldo operativo primero?
@babylonlabs_io $BABY #baby $BULLA $ON
{future}(ONUSDT)
La mayoría de validadores: rotan claves cuando están comprometidas. Los FPs de Babylon: quedan atascados con una sola, para siempre. ¿Qué enfoque confías más?
Perdí una ventana de recompensa por co-staking el mes pasado por seis horas. Ni siquiera sabía que existía hasta que el plazo ya había pasado: solo vi un pago menor de lo que esperaba y me puse a investigar.
Esto es lo que encontré: los Proveedores de Finalidad de Babylon no pueden rotar sus claves. Una vez que un FP registra su clave EOTS y su clave Genesis, esa identidad es permanente: no se puede reemplazar una clave comprometida como ocurre en la mayoría de redes de validadores. Está directamente ligado al diseño del slashing: si un proveedor hace doble firma, el mecanismo EOTS puede revelar el material de clave necesario para sancionarlo. La identidad permanente es lo que hace que esa amenaza sea real.
Yo había asumido que la rotación de claves era solo una práctica operativa estándar en todas partes. Aquí es lo contrario: el protocolo eliminó deliberadamente esa flexibilidad para que la rendición de cuentas no pueda restablecerse en silencio.
Eso significa que el riesgo real para un FP no es la criptografía, sino sobrevivir años de fallos de hardware, rotación de personal y migraciones de infraestructura sin volver a tocar nunca esa única clave.
¿Delegarías en un proveedor que funcione con una única clave permanente durante años, o ese esquema te hace querer una prueba de su plan de respaldo operativo primero?
@BabylonLabs_io $BABY #baby $BULLA $ON
La mayoría de validadores: rotan claves cuando están comprometidas. Los FPs de Babylon: quedan atascados con una sola, para siempre. ¿Qué enfoque confías más?
Esto es lo que encontré: los Proveedores de Finalidad de Babylon no pueden rotar sus claves. Una vez que un FP registra su clave EOTS y su clave Genesis, esa identidad es permanente: no se puede reemplazar una clave comprometida como ocurre en la mayoría de redes de validadores. Está directamente ligado al diseño del slashing: si un proveedor hace doble firma, el mecanismo EOTS puede revelar el material de clave necesario para sancionarlo. La identidad permanente es lo que hace que esa amenaza sea real.
Yo había asumido que la rotación de claves era solo una práctica operativa estándar en todas partes. Aquí es lo contrario: el protocolo eliminó deliberadamente esa flexibilidad para que la rendición de cuentas no pueda restablecerse en silencio.
Eso significa que el riesgo real para un FP no es la criptografía, sino sobrevivir años de fallos de hardware, rotación de personal y migraciones de infraestructura sin volver a tocar nunca esa única clave.
¿Delegarías en un proveedor que funcione con una única clave permanente durante años, o ese esquema te hace querer una prueba de su plan de respaldo operativo primero?
@BabylonLabs_io $BABY #baby $BULLA $ON
La mayoría de validadores: rotan claves cuando están comprometidas. Los FPs de Babylon: quedan atascados con una sola, para siempre. ¿Qué enfoque confías más?
Rotation flexibility 🔄
0%
Permanent accountability 🔒
100%
Neither convinces me 🤷
0%
1 Votos • Votación cerrada
10
6
766
·
--
Me di cuenta de algo extraño mientras jugaba a un juego en línea.
Dos jugadores comenzaron con los mismos recursos.
Las mismas reglas.
Las mismas oportunidades.
Pero después de un tiempo, uno de ellos siempre iba por delante.
No porque tuviera más.
Sino porque se movía primero… cada vez.
Vieron oportunidades antes.
Reaccionaron más rápido.
Se posicionaron antes de que los demás incluso se dieran cuenta de lo que estaba pasando.
El juego era justo.
Pero los resultados no.
Eso se me quedó grabado mientras miraba Babylon.
Antes pensaba que sistemas como este se trataban principalmente de seguridad.
Si Bitcoin asegura la capa base,
si todo es verificable,
si nadie puede hacer trampa…
entonces el sistema es justo.
Pero ahora no estoy tan seguro.
Porque Babylon separa roles de una manera que es fácil de pasar por alto.
BTC aporta el peso.
Pero la coordinación—mediante proveedores de finalidad y participación entre cadenas—decide cómo ese peso se usa realmente.
Lo que significa:
Que no todos están jugando el mismo juego.
Algunos participantes están reaccionando al sistema.
Otros lo están moldeando en tiempo real.
Y con el paso del tiempo, esa diferencia se acumula.
No porque se rompan las reglas.
Sino porque el momento y la coordinación se convierten en una ventaja.
Así que la pregunta no es solo:
“¿El sistema es sin confianza?”
Quizá sea:
“¿Quién consigue actuar consistentemente primero dentro de ese sistema?”
Porque si el mismo grupo sigue viendo, reaccionando y posicionándose antes que todos los demás…
entonces el sistema puede seguir siendo completamente sin permisos—
y aun así concentrar ventaja.
No creo que eso sea una falla.
Pero sí cambia la forma en que lo pienso.
Babylon no solo amplía la utilidad de Bitcoin.
Crea un sistema donde
la seguridad se comparte… pero la ventaja quizá no.
Y todavía estoy intentando entender cómo se desarrolla eso a medida que más valor se mueve a través de él.
@babylonlabs_io
#baby $BABY #Babylon #baby $BABY
Me di cuenta de algo extraño mientras jugaba a un juego en línea.
Dos jugadores comenzaron con los mismos recursos.
Las mismas reglas.
Las mismas oportunidades.
Pero después de un tiempo, uno de ellos siempre iba por delante.
No porque tuviera más.
Sino porque se movía primero… cada vez.
Vieron oportunidades antes.
Reaccionaron más rápido.
Se posicionaron antes de que los demás incluso se dieran cuenta de lo que estaba pasando.
El juego era justo.
Pero los resultados no.
Eso se me quedó grabado mientras miraba Babylon.
Antes pensaba que sistemas como este se trataban principalmente de seguridad.
Si Bitcoin asegura la capa base,
si todo es verificable,
si nadie puede hacer trampa…
entonces el sistema es justo.
Pero ahora no estoy tan seguro.
Porque Babylon separa roles de una manera que es fácil de pasar por alto.
BTC aporta el peso.
Pero la coordinación—mediante proveedores de finalidad y participación entre cadenas—decide cómo ese peso se usa realmente.
Lo que significa:
Que no todos están jugando el mismo juego.
Algunos participantes están reaccionando al sistema.
Otros lo están moldeando en tiempo real.
Y con el paso del tiempo, esa diferencia se acumula.
No porque se rompan las reglas.
Sino porque el momento y la coordinación se convierten en una ventaja.
Así que la pregunta no es solo:
“¿El sistema es sin confianza?”
Quizá sea:
“¿Quién consigue actuar consistentemente primero dentro de ese sistema?”
Porque si el mismo grupo sigue viendo, reaccionando y posicionándose antes que todos los demás…
entonces el sistema puede seguir siendo completamente sin permisos—
y aun así concentrar ventaja.
No creo que eso sea una falla.
Pero sí cambia la forma en que lo pienso.
Babylon no solo amplía la utilidad de Bitcoin.
Crea un sistema donde
la seguridad se comparte… pero la ventaja quizá no.
Y todavía estoy intentando entender cómo se desarrolla eso a medida que más valor se mueve a través de él.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
Dos jugadores comenzaron con los mismos recursos.
Las mismas reglas.
Las mismas oportunidades.
Pero después de un tiempo, uno de ellos siempre iba por delante.
No porque tuviera más.
Sino porque se movía primero… cada vez.
Vieron oportunidades antes.
Reaccionaron más rápido.
Se posicionaron antes de que los demás incluso se dieran cuenta de lo que estaba pasando.
El juego era justo.
Pero los resultados no.
Eso se me quedó grabado mientras miraba Babylon.
Antes pensaba que sistemas como este se trataban principalmente de seguridad.
Si Bitcoin asegura la capa base,
si todo es verificable,
si nadie puede hacer trampa…
entonces el sistema es justo.
Pero ahora no estoy tan seguro.
Porque Babylon separa roles de una manera que es fácil de pasar por alto.
BTC aporta el peso.
Pero la coordinación—mediante proveedores de finalidad y participación entre cadenas—decide cómo ese peso se usa realmente.
Lo que significa:
Que no todos están jugando el mismo juego.
Algunos participantes están reaccionando al sistema.
Otros lo están moldeando en tiempo real.
Y con el paso del tiempo, esa diferencia se acumula.
No porque se rompan las reglas.
Sino porque el momento y la coordinación se convierten en una ventaja.
Así que la pregunta no es solo:
“¿El sistema es sin confianza?”
Quizá sea:
“¿Quién consigue actuar consistentemente primero dentro de ese sistema?”
Porque si el mismo grupo sigue viendo, reaccionando y posicionándose antes que todos los demás…
entonces el sistema puede seguir siendo completamente sin permisos—
y aun así concentrar ventaja.
No creo que eso sea una falla.
Pero sí cambia la forma en que lo pienso.
Babylon no solo amplía la utilidad de Bitcoin.
Crea un sistema donde
la seguridad se comparte… pero la ventaja quizá no.
Y todavía estoy intentando entender cómo se desarrolla eso a medida que más valor se mueve a través de él.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
2
1
113
·
--
#baby $BABY
Por lo general, pensamos que la flexibilidad es una fortaleza.
Más opciones.
Más adaptabilidad.
Más formas de reaccionar.
Pero al examinar los diseños de bóvedas de Bitcoin que usa a alguien, me hizo cuestionarlo.
¿Y si la flexibilidad en realidad es donde los sistemas se aprovechan?
En lugar de decidir qué hacer después de que los fondos quedan bloqueados…
El enfoque de Babylon define resultados antes de que ocurra nada.
No una sola ruta.
Un mapa completo de resultados posibles.
Al principio, se siente restrictivo.
Pero luego te das cuenta:
Nadie puede improvisar más tarde.
Nadie puede “ajustar” las condiciones a mitad del proceso.
No hay cambios silenciosos de reglas.
Esa rigidez elimina una categoría entera de riesgo.
No intenta ser dinámico.
Está intentando ser definitivo.
Y esa es una filosofía de diseño muy diferente a la de la mayoría de las plataformas de contratos inteligentes.
Ahora me pregunto:
A medida que los sistemas se vuelven más complejos, ¿la flexibilidad en realidad aumenta el riesgo en vez de reducirlo?
Porque si cada acción posible se conoce de antemano…
no queda nada que manipular.
#baby $BABY @babylonlabs_io
#baby $BABY
Por lo general, pensamos que la flexibilidad es una fortaleza.
Más opciones.
Más adaptabilidad.
Más formas de reaccionar.
Pero al examinar los diseños de bóvedas de Bitcoin que usa a alguien, me hizo cuestionarlo.
¿Y si la flexibilidad en realidad es donde los sistemas se aprovechan?
En lugar de decidir qué hacer después de que los fondos quedan bloqueados…
El enfoque de Babylon define resultados antes de que ocurra nada.
No una sola ruta.
Un mapa completo de resultados posibles.
Al principio, se siente restrictivo.
Pero luego te das cuenta:
Nadie puede improvisar más tarde.
Nadie puede “ajustar” las condiciones a mitad del proceso.
No hay cambios silenciosos de reglas.
Esa rigidez elimina una categoría entera de riesgo.
No intenta ser dinámico.
Está intentando ser definitivo.
Y esa es una filosofía de diseño muy diferente a la de la mayoría de las plataformas de contratos inteligentes.
Ahora me pregunto:
A medida que los sistemas se vuelven más complejos, ¿la flexibilidad en realidad aumenta el riesgo en vez de reducirlo?
Porque si cada acción posible se conoce de antemano…
no queda nada que manipular.
#baby $BABY @BabylonLabs_io
Por lo general, pensamos que la flexibilidad es una fortaleza.
Más opciones.
Más adaptabilidad.
Más formas de reaccionar.
Pero al examinar los diseños de bóvedas de Bitcoin que usa a alguien, me hizo cuestionarlo.
¿Y si la flexibilidad en realidad es donde los sistemas se aprovechan?
En lugar de decidir qué hacer después de que los fondos quedan bloqueados…
El enfoque de Babylon define resultados antes de que ocurra nada.
No una sola ruta.
Un mapa completo de resultados posibles.
Al principio, se siente restrictivo.
Pero luego te das cuenta:
Nadie puede improvisar más tarde.
Nadie puede “ajustar” las condiciones a mitad del proceso.
No hay cambios silenciosos de reglas.
Esa rigidez elimina una categoría entera de riesgo.
No intenta ser dinámico.
Está intentando ser definitivo.
Y esa es una filosofía de diseño muy diferente a la de la mayoría de las plataformas de contratos inteligentes.
Ahora me pregunto:
A medida que los sistemas se vuelven más complejos, ¿la flexibilidad en realidad aumenta el riesgo en vez de reducirlo?
Porque si cada acción posible se conoce de antemano…
no queda nada que manipular.
#baby $BABY @BabylonLabs_io
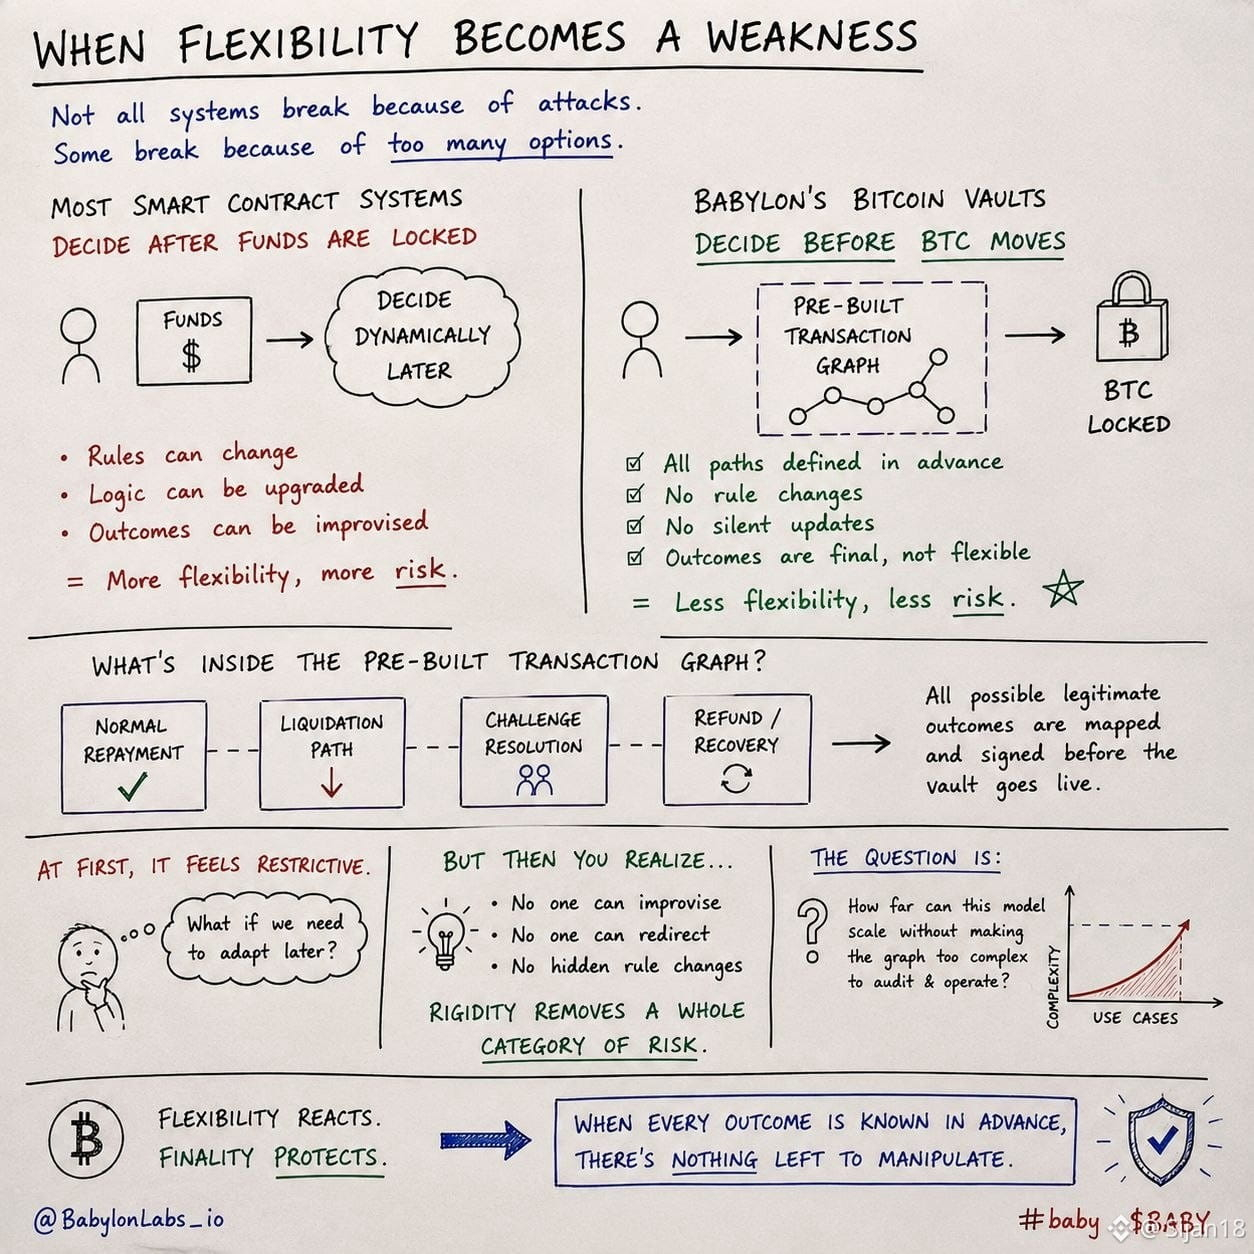
2
2
109
·
--
Estaba a un clic de hacerlo otra vez.
Hace un par de noches, abrí mi cartera, vi mi BTC y pensé: “Probablemente debería poner esto a trabajar”.
Nada emocional. Sin urgencia.
Solo costumbre.
Mi cerebro ya tenía los pasos listos: envolverlo → puentearlo → depositarlo.
Ya lo he hecho antes. Funciona.
Así que avancé…
…y luego me detuve justo antes de confirmar.
No porque tuviera miedo de perder fondos.
Sino porque algo se sintió raro de una forma que no podía explicar.
No era riesgo.
Era la manera en que se sentía automático.
Como si ya no estuviera tomando una decisión — solo siguiendo un proceso que había repetido tantas veces como para dejar de cuestionarlo.
Y esa es la parte que me inquietó.
¿Cuándo empezó “usar Bitcoin” con moverlo fuera de Bitcoin?
¿Cuándo se volvió normal?
Esa pregunta se me quedó más tiempo que la transacción.
Y es exactamente por eso que me llamaron la atención las Trustless Bitcoin Vaults.
No porque prometan rendimiento. No porque sea otra capa de préstamos.
Sino porque desafían ese primer paso.
¿Y si que Bitcoin se vuelva útil nunca hubiera requerido salir de Bitcoin?
¿Y si solo aceptamos ese camino porque era el único disponible en ese momento?
No sé si TBV lo resuelve del todo todavía.
Pero sí sé esto—
El momento en que te detienes justo antes de hacer clic en confirmar… y te das cuenta de que en realidad no sabes por qué estás haciendo algo…
normalmente es ahí donde comienza el cambio.
@babylonlabs_io
$BABY #baby #Babylon i
#baby $BABY
Estaba a un clic de hacerlo otra vez.
Hace un par de noches, abrí mi cartera, vi mi BTC y pensé: “Probablemente debería poner esto a trabajar”.
Nada emocional. Sin urgencia.
Solo costumbre.
Mi cerebro ya tenía los pasos listos: envolverlo → puentearlo → depositarlo.
Ya lo he hecho antes. Funciona.
Así que avancé…
…y luego me detuve justo antes de confirmar.
No porque tuviera miedo de perder fondos.
Sino porque algo se sintió raro de una forma que no podía explicar.
No era riesgo.
Era la manera en que se sentía automático.
Como si ya no estuviera tomando una decisión — solo siguiendo un proceso que había repetido tantas veces como para dejar de cuestionarlo.
Y esa es la parte que me inquietó.
¿Cuándo empezó “usar Bitcoin” con moverlo fuera de Bitcoin?
¿Cuándo se volvió normal?
Esa pregunta se me quedó más tiempo que la transacción.
Y es exactamente por eso que me llamaron la atención las Trustless Bitcoin Vaults.
No porque prometan rendimiento. No porque sea otra capa de préstamos.
Sino porque desafían ese primer paso.
¿Y si que Bitcoin se vuelva útil nunca hubiera requerido salir de Bitcoin?
¿Y si solo aceptamos ese camino porque era el único disponible en ese momento?
No sé si TBV lo resuelve del todo todavía.
Pero sí sé esto—
El momento en que te detienes justo antes de hacer clic en confirmar… y te das cuenta de que en realidad no sabes por qué estás haciendo algo…
normalmente es ahí donde comienza el cambio.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
Hace un par de noches, abrí mi cartera, vi mi BTC y pensé: “Probablemente debería poner esto a trabajar”.
Nada emocional. Sin urgencia.
Solo costumbre.
Mi cerebro ya tenía los pasos listos: envolverlo → puentearlo → depositarlo.
Ya lo he hecho antes. Funciona.
Así que avancé…
…y luego me detuve justo antes de confirmar.
No porque tuviera miedo de perder fondos.
Sino porque algo se sintió raro de una forma que no podía explicar.
No era riesgo.
Era la manera en que se sentía automático.
Como si ya no estuviera tomando una decisión — solo siguiendo un proceso que había repetido tantas veces como para dejar de cuestionarlo.
Y esa es la parte que me inquietó.
¿Cuándo empezó “usar Bitcoin” con moverlo fuera de Bitcoin?
¿Cuándo se volvió normal?
Esa pregunta se me quedó más tiempo que la transacción.
Y es exactamente por eso que me llamaron la atención las Trustless Bitcoin Vaults.
No porque prometan rendimiento. No porque sea otra capa de préstamos.
Sino porque desafían ese primer paso.
¿Y si que Bitcoin se vuelva útil nunca hubiera requerido salir de Bitcoin?
¿Y si solo aceptamos ese camino porque era el único disponible en ese momento?
No sé si TBV lo resuelve del todo todavía.
Pero sí sé esto—
El momento en que te detienes justo antes de hacer clic en confirmar… y te das cuenta de que en realidad no sabes por qué estás haciendo algo…
normalmente es ahí donde comienza el cambio.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
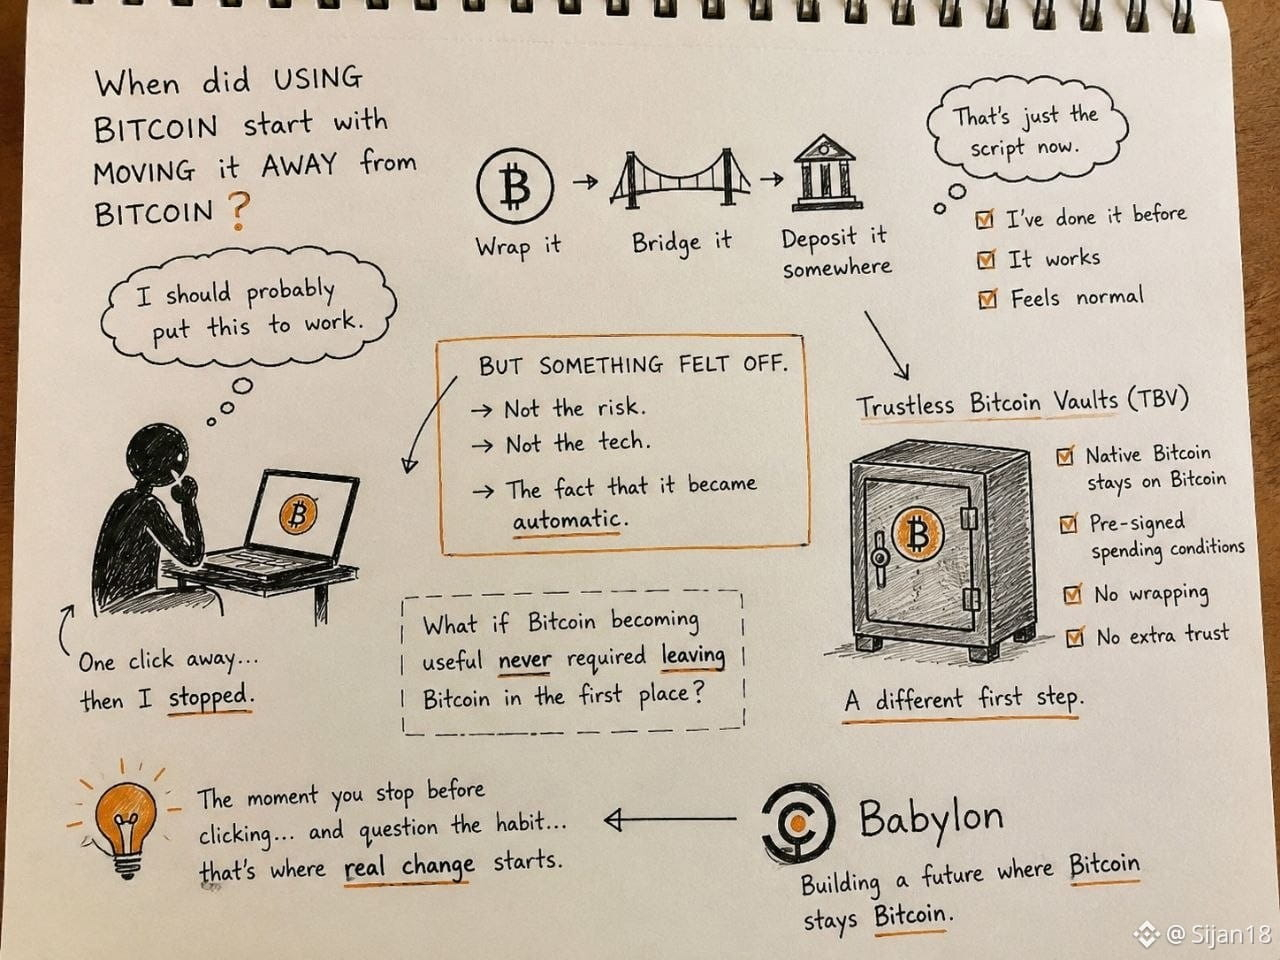
12
8
293
·
--
Creo que la cripto tiene la costumbre de resolver el compromiso de ayer en lugar de preguntarse por qué existía ese compromiso.
Toma Bitcoin.
Durante años, si querías poner BTC a trabajar, la conversación normalmente empezaba con cambiar algo.
Envuélvelo. Conecta el puente. Depósítalo en algún lugar. Acepta otra capa.
Nadie cuestionaba el primer paso ya.
Se volvió normal.
Eso es lo que me resulta interesante de las Trustless Bitcoin Vaults.
No comienzan preguntando: "¿Cómo podemos mover Bitcoin?"
Comienzan preguntando: "¿Y si mover Bitcoin nunca fue el punto de partida correcto?"
Son preguntas que suenan similares.
No creo que lo sean.
Una asume que el compromiso es inevitable.
La otra cuestiona si el compromiso era necesario desde el principio.
Esa es una filosofía de diseño muy distinta.
Quizá dentro de años la gente no recuerde TBV porque introdujo otro producto de préstamos.
Quizá lo recuerden porque, en silencio, cambió la primera pregunta que los desarrolladores hacían al construir con Bitcoin.
@babylonlabs_io
$BABY #baby #Babylon
Creo que la cripto tiene la costumbre de resolver el compromiso de ayer en lugar de preguntarse por qué existía ese compromiso.
Toma Bitcoin.
Durante años, si querías poner BTC a trabajar, la conversación normalmente empezaba con cambiar algo.
Envuélvelo. Conecta el puente. Depósítalo en algún lugar. Acepta otra capa.
Nadie cuestionaba el primer paso ya.
Se volvió normal.
Eso es lo que me resulta interesante de las Trustless Bitcoin Vaults.
No comienzan preguntando: "¿Cómo podemos mover Bitcoin?"
Comienzan preguntando: "¿Y si mover Bitcoin nunca fue el punto de partida correcto?"
Son preguntas que suenan similares.
No creo que lo sean.
Una asume que el compromiso es inevitable.
La otra cuestiona si el compromiso era necesario desde el principio.
Esa es una filosofía de diseño muy distinta.
Quizá dentro de años la gente no recuerde TBV porque introdujo otro producto de préstamos.
Quizá lo recuerden porque, en silencio, cambió la primera pregunta que los desarrolladores hacían al construir con Bitcoin.
@BabylonLabs_io
$BABY #baby #Babylon
Toma Bitcoin.
Durante años, si querías poner BTC a trabajar, la conversación normalmente empezaba con cambiar algo.
Envuélvelo. Conecta el puente. Depósítalo en algún lugar. Acepta otra capa.
Nadie cuestionaba el primer paso ya.
Se volvió normal.
Eso es lo que me resulta interesante de las Trustless Bitcoin Vaults.
No comienzan preguntando: "¿Cómo podemos mover Bitcoin?"
Comienzan preguntando: "¿Y si mover Bitcoin nunca fue el punto de partida correcto?"
Son preguntas que suenan similares.
No creo que lo sean.
Una asume que el compromiso es inevitable.
La otra cuestiona si el compromiso era necesario desde el principio.
Esa es una filosofía de diseño muy distinta.
Quizá dentro de años la gente no recuerde TBV porque introdujo otro producto de préstamos.
Quizá lo recuerden porque, en silencio, cambió la primera pregunta que los desarrolladores hacían al construir con Bitcoin.
@BabylonLabs_io
$BABY #baby #Babylon
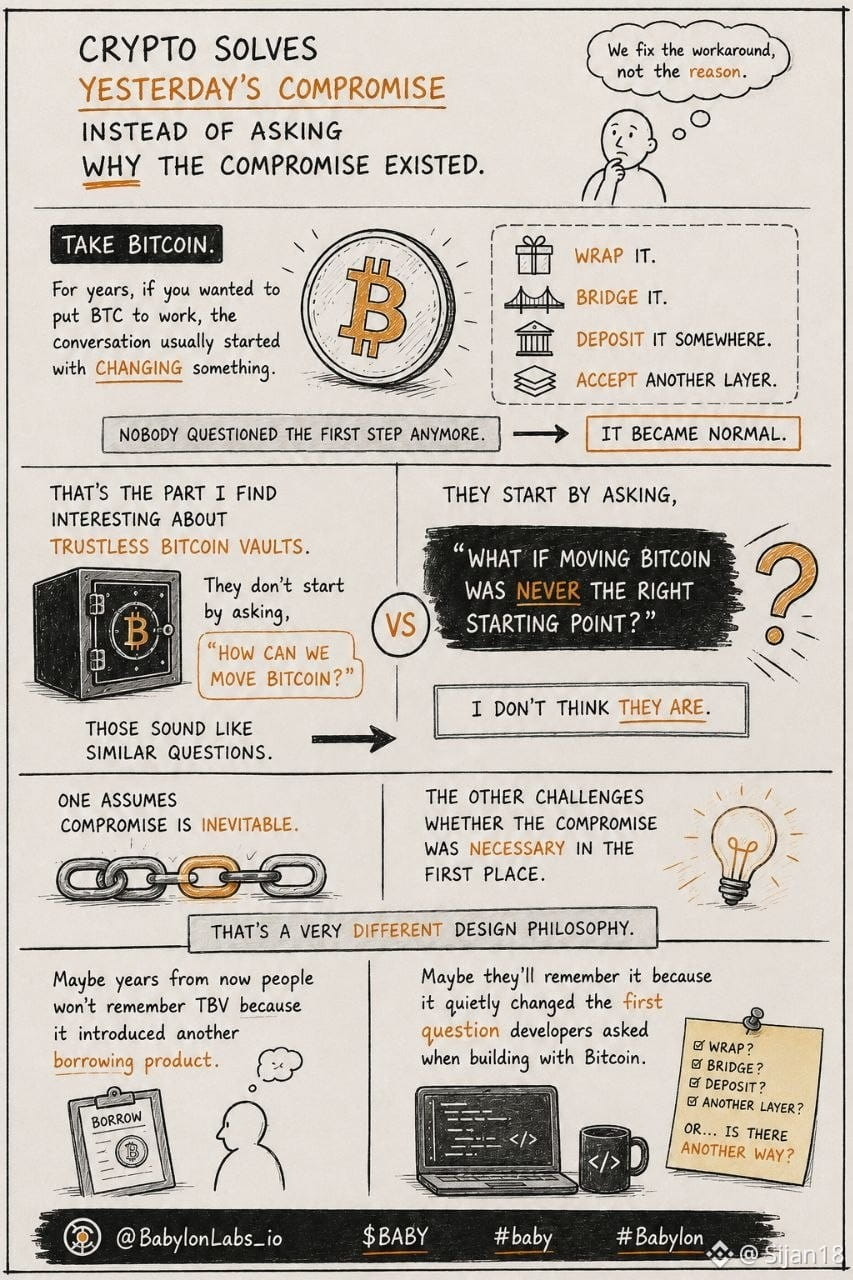
7
5
214
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
FedRateWatch
1.1M visualizaciones
5,491 participa(n) en el debate
Comparte y gana recompensas de tráfico en nuestra campaña de hashtag en tendencia
✨Tema: FOMC septiembre, ¿cuál será el próximo movimiento de la Fed?
👉Cómo unirte:
Publica una publicación breve o un artículo con el hashtag #FedRateWatch
Crea contenido basado en los siguientes enfoques:
- El CPI subyacente de agosto aumentó 0.3% mes a mes, y las probabilidades de una subida de 25 pb esta semana ahora están cerca del 90%. ¿Anticipas una subida de tasas esta semana? ¿Es algo puntual o el inicio de un ciclo de subidas más largo?
- Si la subida ocurre, ¿cómo se desarrolla para BTC, acciones tecnológicas y oro? ¿Alcista o bajista?
- ¿Cómo planeas operar a continuación? Comparte tu operación/tenencias de BTC, acciones u oro con nuestro widget para compartir operaciones.
⏰Periodo de la campaña:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Recompensa:
- Las publicaciones que cumplan con las pautas anteriores y tengan más de 100 palabras serán revisadas y podrían recibir un impulso aleatorio de tráfico de 500 a 3,000 visitas. Recibirás una notificación de tu secretario/a de feed si tu publicación es seleccionada.
- Obtén la oportunidad de que tu artículo aparezca destacado en Binance Square Official
¿Necesitas ideas para tu publicación? Visita la página del tema #FedRateWatch o la Square Guide on How to Post for Better Reach.
Binance Square Official
·587 «Me gusta»
·1.4M visualizaciones
ZcashRises6%
4,892 visualizaciones
139 participa(n) en el debate
XRPSinks10%
2,092 visualizaciones
93 participa(n) en el debate