
Anubis Chain
116 Publicaciones
Anubis Chain
Denunciar
Bloquear usuario
2 Siguiendo
1.0K+ Seguidores
98 Me gusta
Publicaciones
·
--
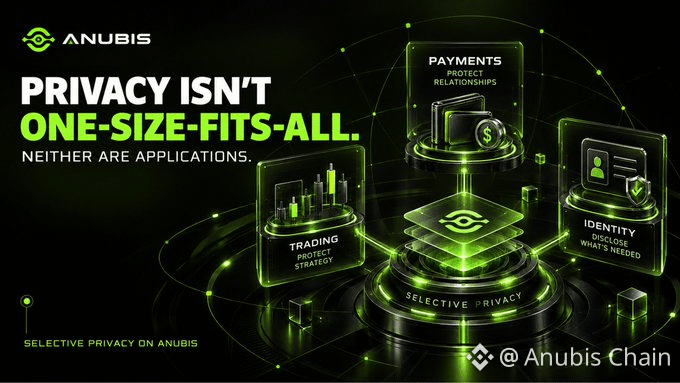
Una aplicación de trading, una aplicación de pagos y una aplicación de identidad no deberían tratar la privacidad de la misma manera.
📈 Un trader puede querer proteger su estrategia.
💳 Un usuario de pagos puede no querer que se mapeen todas las relaciones.
🪪 Una aplicación de identidad quizá solo necesite probar una cosa sobre ti.
Aplicaciones diferentes. Cosas diferentes que vale la pena mantener en privado.
Por eso Anubis se construye en torno a la Privacidad Selectiva: no ocultarlo todo, sino dar a las aplicaciones control sobre lo que necesita estar visible.
#AnubisChain #SelectivePrivacy #Web3
Una aplicación de trading, una aplicación de pagos y una aplicación de identidad no deberían tratar la privacidad de la misma manera.
📈 Un trader puede querer proteger su estrategia.
💳 Un usuario de pagos puede no querer que se mapeen todas las relaciones.
🪪 Una aplicación de identidad quizá solo necesite probar una cosa sobre ti.
Aplicaciones diferentes. Cosas diferentes que vale la pena mantener en privado.
Por eso Anubis se construye en torno a la Privacidad Selectiva: no ocultarlo todo, sino dar a las aplicaciones control sobre lo que necesita estar visible.
#AnubisChain #SelectivePrivacy #Web3
📈 Un trader puede querer proteger su estrategia.
💳 Un usuario de pagos puede no querer que se mapeen todas las relaciones.
🪪 Una aplicación de identidad quizá solo necesite probar una cosa sobre ti.
Aplicaciones diferentes. Cosas diferentes que vale la pena mantener en privado.
Por eso Anubis se construye en torno a la Privacidad Selectiva: no ocultarlo todo, sino dar a las aplicaciones control sobre lo que necesita estar visible.
#AnubisChain #SelectivePrivacy #Web3
66
·
--
“firma” en tu billetera, no es una confirmación que puedas tocar sin más
Conectar una billetera normalmente solo establece la comunicación y muestra una dirección pública; la firma puede representar una operación completamente diferente: demostrar el control de la dirección, confirmar una transacción o conceder permisos de tokens y contratos. Los botones parecen similares, pero las consecuencias no lo son. El sitio web de AnubisChain lista la billetera como una de las principales puertas de entrada para que los usuarios accedan a la red. Antes de usar cualquier aplicación on-chain, verifica el dominio y la red actual. Antes de firmar, revisa el origen de la solicitud, el contenido del mensaje, la dirección del contrato, el monto de la autorización y su periodo de validez; después de completar la operación, revisa periódicamente y revoca las autorizaciones que ya no uses. “Sin Gas” no significa “sin riesgos”. Algunas firmas no generan costos on-chain de inmediato, pero podrían afectar permisos sobre los activos más adelante. La verdadera autocustodia no es solo guardar tu clave privada tú mismo; también implica que comprendas cada autorización que das.
“firma” en tu billetera, no es una confirmación que puedas tocar sin más
Conectar una billetera normalmente solo establece la comunicación y muestra una dirección pública; la firma puede representar una operación completamente diferente: demostrar el control de la dirección, confirmar una transacción o conceder permisos de tokens y contratos. Los botones parecen similares, pero las consecuencias no lo son. El sitio web de AnubisChain lista la billetera como una de las principales puertas de entrada para que los usuarios accedan a la red. Antes de usar cualquier aplicación on-chain, verifica el dominio y la red actual. Antes de firmar, revisa el origen de la solicitud, el contenido del mensaje, la dirección del contrato, el monto de la autorización y su periodo de validez; después de completar la operación, revisa periódicamente y revoca las autorizaciones que ya no uses. “Sin Gas” no significa “sin riesgos”. Algunas firmas no generan costos on-chain de inmediato, pero podrían afectar permisos sobre los activos más adelante. La verdadera autocustodia no es solo guardar tu clave privada tú mismo; también implica que comprendas cada autorización que das.
Conectar una billetera normalmente solo establece la comunicación y muestra una dirección pública; la firma puede representar una operación completamente diferente: demostrar el control de la dirección, confirmar una transacción o conceder permisos de tokens y contratos. Los botones parecen similares, pero las consecuencias no lo son. El sitio web de AnubisChain lista la billetera como una de las principales puertas de entrada para que los usuarios accedan a la red. Antes de usar cualquier aplicación on-chain, verifica el dominio y la red actual. Antes de firmar, revisa el origen de la solicitud, el contenido del mensaje, la dirección del contrato, el monto de la autorización y su periodo de validez; después de completar la operación, revisa periódicamente y revoca las autorizaciones que ya no uses. “Sin Gas” no significa “sin riesgos”. Algunas firmas no generan costos on-chain de inmediato, pero podrían afectar permisos sobre los activos más adelante. La verdadera autocustodia no es solo guardar tu clave privada tú mismo; también implica que comprendas cada autorización que das.
84
·
--
Antes de hacer un puente entre cadenas, primero confirma a qué red te estás conectando
El puente entre cadenas no es simplemente “trasladar activos”, sino que implica a la vez la red de origen, la ruta de conexión, la red de destino, el mapeo de tokens y la autorización de la billetera. Si falla cualquiera de estos pasos, es posible que los activos no se acrediten o que sea difícil recuperarlos. El sitio oficial de AnubisChain incluye la conexión entre cadenas como parte de la infraestructura de red y señala que los usuarios pueden acceder a la red mediante una billetera, herramientas de puente y aplicaciones on-chain. Cuantas más formas de conexión existan, más importante es la verificación antes de la operación. Se recomienda completar cinco comprobaciones cada vez que cruces cadenas: entrar desde el acceso oficial; confirmar la red actual de la billetera y el chain ID; verificar el contrato del token y la dirección de destino; primero probar la ruta completa con un monto pequeño; y después de que se acredite, verificar el estado de la transacción mediante un explorador de bloques. Mantente alerta ante enlaces por mensajes privados, autorizaciones de desconocidos y solicitudes de firma que no puedas justificar. Una experiencia de puente verdaderamente segura no es solo rápida, sino que cada autorización se entiende y el flujo de cada activo se puede rastrear.
Antes de hacer un puente entre cadenas, primero confirma a qué red te estás conectando
El puente entre cadenas no es simplemente “trasladar activos”, sino que implica a la vez la red de origen, la ruta de conexión, la red de destino, el mapeo de tokens y la autorización de la billetera. Si falla cualquiera de estos pasos, es posible que los activos no se acrediten o que sea difícil recuperarlos. El sitio oficial de AnubisChain incluye la conexión entre cadenas como parte de la infraestructura de red y señala que los usuarios pueden acceder a la red mediante una billetera, herramientas de puente y aplicaciones on-chain. Cuantas más formas de conexión existan, más importante es la verificación antes de la operación. Se recomienda completar cinco comprobaciones cada vez que cruces cadenas: entrar desde el acceso oficial; confirmar la red actual de la billetera y el chain ID; verificar el contrato del token y la dirección de destino; primero probar la ruta completa con un monto pequeño; y después de que se acredite, verificar el estado de la transacción mediante un explorador de bloques. Mantente alerta ante enlaces por mensajes privados, autorizaciones de desconocidos y solicitudes de firma que no puedas justificar. Una experiencia de puente verdaderamente segura no es solo rápida, sino que cada autorización se entiende y el flujo de cada activo se puede rastrear.
El puente entre cadenas no es simplemente “trasladar activos”, sino que implica a la vez la red de origen, la ruta de conexión, la red de destino, el mapeo de tokens y la autorización de la billetera. Si falla cualquiera de estos pasos, es posible que los activos no se acrediten o que sea difícil recuperarlos. El sitio oficial de AnubisChain incluye la conexión entre cadenas como parte de la infraestructura de red y señala que los usuarios pueden acceder a la red mediante una billetera, herramientas de puente y aplicaciones on-chain. Cuantas más formas de conexión existan, más importante es la verificación antes de la operación. Se recomienda completar cinco comprobaciones cada vez que cruces cadenas: entrar desde el acceso oficial; confirmar la red actual de la billetera y el chain ID; verificar el contrato del token y la dirección de destino; primero probar la ruta completa con un monto pequeño; y después de que se acredite, verificar el estado de la transacción mediante un explorador de bloques. Mantente alerta ante enlaces por mensajes privados, autorizaciones de desconocidos y solicitudes de firma que no puedas justificar. Una experiencia de puente verdaderamente segura no es solo rápida, sino que cada autorización se entiende y el flujo de cada activo se puede rastrear.
72
·
--
Una publicación dinámica no debería convertirse en la única evidencia
La blockchain enfatiza la verificabilidad, y la difusión de contenidos también debería seguir el mismo principio. La afirmación única del equipo del proyecto solo puede proporcionar pistas; la información importante debe verificarse de manera cruzada mediante el sitio web oficial, documentación técnica, exploradores de blockchain, plataformas de datos y anuncios de los socios. El sitio web de AnubisChain publicará, como una de las características de infraestructura, el entorno on-chain verificable. Los bloques, las transacciones, los contratos y los datos del ecosistema no deberían quedarse solo en textos promocionales; los usuarios y desarrolladores necesitan poder consultar el estado real a través de navegadores, plataformas de datos o paneles. Por lo tanto, al publicar números, relaciones de colaboración o avances de funciones, se debe indicar la fuente y la fecha/hora de obtención; los datos de mercado deben aclarar que solo son una instantánea dinámica; las capacidades técnicas deben basarse en documentación y pruebas reales en la red; la información no confirmada no debe presentarse empaquetada como conclusiones definitivas. Transparencia no es hacer que las voces suenen más alto, sino permitir que cada conclusión clave tenga pruebas trazables.
Una publicación dinámica no debería convertirse en la única evidencia
La blockchain enfatiza la verificabilidad, y la difusión de contenidos también debería seguir el mismo principio. La afirmación única del equipo del proyecto solo puede proporcionar pistas; la información importante debe verificarse de manera cruzada mediante el sitio web oficial, documentación técnica, exploradores de blockchain, plataformas de datos y anuncios de los socios. El sitio web de AnubisChain publicará, como una de las características de infraestructura, el entorno on-chain verificable. Los bloques, las transacciones, los contratos y los datos del ecosistema no deberían quedarse solo en textos promocionales; los usuarios y desarrolladores necesitan poder consultar el estado real a través de navegadores, plataformas de datos o paneles. Por lo tanto, al publicar números, relaciones de colaboración o avances de funciones, se debe indicar la fuente y la fecha/hora de obtención; los datos de mercado deben aclarar que solo son una instantánea dinámica; las capacidades técnicas deben basarse en documentación y pruebas reales en la red; la información no confirmada no debe presentarse empaquetada como conclusiones definitivas. Transparencia no es hacer que las voces suenen más alto, sino permitir que cada conclusión clave tenga pruebas trazables.
La blockchain enfatiza la verificabilidad, y la difusión de contenidos también debería seguir el mismo principio. La afirmación única del equipo del proyecto solo puede proporcionar pistas; la información importante debe verificarse de manera cruzada mediante el sitio web oficial, documentación técnica, exploradores de blockchain, plataformas de datos y anuncios de los socios. El sitio web de AnubisChain publicará, como una de las características de infraestructura, el entorno on-chain verificable. Los bloques, las transacciones, los contratos y los datos del ecosistema no deberían quedarse solo en textos promocionales; los usuarios y desarrolladores necesitan poder consultar el estado real a través de navegadores, plataformas de datos o paneles. Por lo tanto, al publicar números, relaciones de colaboración o avances de funciones, se debe indicar la fuente y la fecha/hora de obtención; los datos de mercado deben aclarar que solo son una instantánea dinámica; las capacidades técnicas deben basarse en documentación y pruebas reales en la red; la información no confirmada no debe presentarse empaquetada como conclusiones definitivas. Transparencia no es hacer que las voces suenen más alto, sino permitir que cada conclusión clave tenga pruebas trazables.
84
·
--
Los datos en la cadena se registran: solo es el primer paso
Cada transacción y evento de contrato pueden registrarse en la blockchain, pero “estar en la cadena” no equivale a que “la aplicación pueda usarlo fácilmente”. Si en cada consulta hay que volver a filtrar grandes cantidades de bloques y registros, aumentarán los costos de desarrollo, la velocidad de respuesta y la complejidad de mantenimiento. Anubis Chain ya cuenta con soporte para el Subgraph de The Graph Network. Los desarrolladores pueden definir, según las necesidades de su aplicación, qué datos on-chain indexar, desde eventos de contratos inteligentes hasta actividades de protocolos, y luego conectarlo todo mediante interfaces de consulta a billeteras, navegadores, paneles de datos, agentes de IA y otras aplicaciones impulsadas por datos.
El valor de la capa de indexación es convertir los registros on-chain originales en estructuras de datos que las aplicaciones puedan leer de forma continua. Pero la indexación no cambia el estado final en la blockchain, ni garantiza automáticamente que la interpretación de los datos sea correcta. Los desarrolladores aún deben verificar el modelo de datos, el estado de sincronización, la lógica de consulta y el manejo de excepciones, y evitar incluir sin criterio información sensible en índices públicos.
Información oficial: https://x.com/ANUBISCHAIN_/status/2099649398586384518
Sugerencia técnica: el alcance específico del soporte, los métodos de uso y el estado de la red deben consultarse en la documentación oficial.
Los datos en la cadena se registran: solo es el primer paso
Cada transacción y evento de contrato pueden registrarse en la blockchain, pero “estar en la cadena” no equivale a que “la aplicación pueda usarlo fácilmente”. Si en cada consulta hay que volver a filtrar grandes cantidades de bloques y registros, aumentarán los costos de desarrollo, la velocidad de respuesta y la complejidad de mantenimiento. Anubis Chain ya cuenta con soporte para el Subgraph de The Graph Network. Los desarrolladores pueden definir, según las necesidades de su aplicación, qué datos on-chain indexar, desde eventos de contratos inteligentes hasta actividades de protocolos, y luego conectarlo todo mediante interfaces de consulta a billeteras, navegadores, paneles de datos, agentes de IA y otras aplicaciones impulsadas por datos.
El valor de la capa de indexación es convertir los registros on-chain originales en estructuras de datos que las aplicaciones puedan leer de forma continua. Pero la indexación no cambia el estado final en la blockchain, ni garantiza automáticamente que la interpretación de los datos sea correcta. Los desarrolladores aún deben verificar el modelo de datos, el estado de sincronización, la lógica de consulta y el manejo de excepciones, y evitar incluir sin criterio información sensible en índices públicos.
Información oficial: https://x.com/ANUBISCHAIN_/status/2099649398586384518
Sugerencia técnica: el alcance específico del soporte, los métodos de uso y el estado de la red deben consultarse en la documentación oficial.
Cada transacción y evento de contrato pueden registrarse en la blockchain, pero “estar en la cadena” no equivale a que “la aplicación pueda usarlo fácilmente”. Si en cada consulta hay que volver a filtrar grandes cantidades de bloques y registros, aumentarán los costos de desarrollo, la velocidad de respuesta y la complejidad de mantenimiento. Anubis Chain ya cuenta con soporte para el Subgraph de The Graph Network. Los desarrolladores pueden definir, según las necesidades de su aplicación, qué datos on-chain indexar, desde eventos de contratos inteligentes hasta actividades de protocolos, y luego conectarlo todo mediante interfaces de consulta a billeteras, navegadores, paneles de datos, agentes de IA y otras aplicaciones impulsadas por datos.
El valor de la capa de indexación es convertir los registros on-chain originales en estructuras de datos que las aplicaciones puedan leer de forma continua. Pero la indexación no cambia el estado final en la blockchain, ni garantiza automáticamente que la interpretación de los datos sea correcta. Los desarrolladores aún deben verificar el modelo de datos, el estado de sincronización, la lógica de consulta y el manejo de excepciones, y evitar incluir sin criterio información sensible en índices públicos.
Información oficial: https://x.com/ANUBISCHAIN_/status/2099649398586384518
Sugerencia técnica: el alcance específico del soporte, los métodos de uso y el estado de la red deben consultarse en la documentación oficial.
84
·
--
Compatible con EVM, no significa copiar las aplicaciones antiguas tal cual
Al entrar en una red nueva, el mayor obstáculo suele no ser la falta de nuevas funciones, sino que los usuarios y los desarrolladores tienen que volver a aprender a usar las carteras, las herramientas y las formas de desarrollar. El sentido de ser compatible con EVM es permitir que los usuarios se inicien desde un entorno de cartera que ya conocen, y que los desarrolladores de Solidity y EVM puedan continuar con los conocimientos y la experiencia de desarrollo existentes. La ruta que enfatiza Anubis consiste en mantener el entorno EVM familiar, mientras se integra privacidad selectiva como capacidad a nivel de base, para que las aplicaciones puedan decidir con mayor precisión qué información necesita protección y cuál debe divulgarse al realizar verificaciones o auditorías. No resuelve el problema de “ocultarlo todo”, sino que añade capacidades de control de la información sobre la base de un acceso de desarrollo familiar. Pero la compatibilidad no equivale a ser completamente igual. Antes de conectar o migrar, aún es necesario verificar RPC, el chain ID, los mecanismos de Gas, las dependencias del contrato, el alcance de compatibilidad de la cartera y el comportamiento real de las funciones de privacidad, y completar pruebas suficientes.
Compatible con EVM, no significa copiar las aplicaciones antiguas tal cual
Al entrar en una red nueva, el mayor obstáculo suele no ser la falta de nuevas funciones, sino que los usuarios y los desarrolladores tienen que volver a aprender a usar las carteras, las herramientas y las formas de desarrollar. El sentido de ser compatible con EVM es permitir que los usuarios se inicien desde un entorno de cartera que ya conocen, y que los desarrolladores de Solidity y EVM puedan continuar con los conocimientos y la experiencia de desarrollo existentes. La ruta que enfatiza Anubis consiste en mantener el entorno EVM familiar, mientras se integra privacidad selectiva como capacidad a nivel de base, para que las aplicaciones puedan decidir con mayor precisión qué información necesita protección y cuál debe divulgarse al realizar verificaciones o auditorías. No resuelve el problema de “ocultarlo todo”, sino que añade capacidades de control de la información sobre la base de un acceso de desarrollo familiar. Pero la compatibilidad no equivale a ser completamente igual. Antes de conectar o migrar, aún es necesario verificar RPC, el chain ID, los mecanismos de Gas, las dependencias del contrato, el alcance de compatibilidad de la cartera y el comportamiento real de las funciones de privacidad, y completar pruebas suficientes.
Al entrar en una red nueva, el mayor obstáculo suele no ser la falta de nuevas funciones, sino que los usuarios y los desarrolladores tienen que volver a aprender a usar las carteras, las herramientas y las formas de desarrollar. El sentido de ser compatible con EVM es permitir que los usuarios se inicien desde un entorno de cartera que ya conocen, y que los desarrolladores de Solidity y EVM puedan continuar con los conocimientos y la experiencia de desarrollo existentes. La ruta que enfatiza Anubis consiste en mantener el entorno EVM familiar, mientras se integra privacidad selectiva como capacidad a nivel de base, para que las aplicaciones puedan decidir con mayor precisión qué información necesita protección y cuál debe divulgarse al realizar verificaciones o auditorías. No resuelve el problema de “ocultarlo todo”, sino que añade capacidades de control de la información sobre la base de un acceso de desarrollo familiar. Pero la compatibilidad no equivale a ser completamente igual. Antes de conectar o migrar, aún es necesario verificar RPC, el chain ID, los mecanismos de Gas, las dependencias del contrato, el alcance de compatibilidad de la cartera y el comportamiento real de las funciones de privacidad, y completar pruebas suficientes.
88
·
--
AnubisChain: cuando los agentes de IA avanzan hacia la cadena, la privacidad se convertirá en la base de la próxima generación
Los agentes de IA están pasando gradualmente de “proporcionar respuestas” a “ejecutar de forma autónoma”. En el futuro, los agentes de IA no solo podrán comprender los mensajes, sino también representar al usuario para gestionar activos, ejecutar operaciones, interactuar con contratos y tomar decisiones en la cadena. Pero al mismo tiempo, está surgiendo un problema más importante: cuando la IA tenga cada vez más capacidad de ejecución en la cadena, ¿los datos, los activos y las acciones de los usuarios seguirán estando realmente bajo su control? AnubisChain se está construyendo alrededor de la AGI Privacy Layer 1, creando una nueva generación de infraestructura Web3. Mediante tecnología de privacidad ZK, establece un vínculo más seguro entre la IA y la cadena de bloques. Las direcciones clave incluyen: 🔐 Infraestructura de privacidad impulsada por ZK 🤖 Entorno de ejecución en cadena para agentes de IA ⚡ Transacciones en cadena de alto rendimiento y bajo costo 🌐 Conexión de activos y ecosistemas omnichain 🪪 Sistema de identidad digital con privacidad 🏦 Infraestructura para aplicaciones en DeFi, RWA e IA Consideramos que la arquitectura “más segura” debería construir la base. Y en la siguiente etapa de Web3, tampoco debería exigirse a los usuarios que elijan entre automatización e inteligencia por un lado y privacidad por el otro. Haz que la IA sea más inteligente, que los activos sean más libres y que la privacidad vuelva verdaderamente a los usuarios.
AnubisChain: cuando los agentes de IA avanzan hacia la cadena, la privacidad se convertirá en la base de la próxima generación
Los agentes de IA están pasando gradualmente de “proporcionar respuestas” a “ejecutar de forma autónoma”. En el futuro, los agentes de IA no solo podrán comprender los mensajes, sino también representar al usuario para gestionar activos, ejecutar operaciones, interactuar con contratos y tomar decisiones en la cadena. Pero al mismo tiempo, está surgiendo un problema más importante: cuando la IA tenga cada vez más capacidad de ejecución en la cadena, ¿los datos, los activos y las acciones de los usuarios seguirán estando realmente bajo su control? AnubisChain se está construyendo alrededor de la AGI Privacy Layer 1, creando una nueva generación de infraestructura Web3. Mediante tecnología de privacidad ZK, establece un vínculo más seguro entre la IA y la cadena de bloques. Las direcciones clave incluyen: 🔐 Infraestructura de privacidad impulsada por ZK 🤖 Entorno de ejecución en cadena para agentes de IA ⚡ Transacciones en cadena de alto rendimiento y bajo costo 🌐 Conexión de activos y ecosistemas omnichain 🪪 Sistema de identidad digital con privacidad 🏦 Infraestructura para aplicaciones en DeFi, RWA e IA Consideramos que la arquitectura “más segura” debería construir la base. Y en la siguiente etapa de Web3, tampoco debería exigirse a los usuarios que elijan entre automatización e inteligencia por un lado y privacidad por el otro. Haz que la IA sea más inteligente, que los activos sean más libres y que la privacidad vuelva verdaderamente a los usuarios.
Los agentes de IA están pasando gradualmente de “proporcionar respuestas” a “ejecutar de forma autónoma”. En el futuro, los agentes de IA no solo podrán comprender los mensajes, sino también representar al usuario para gestionar activos, ejecutar operaciones, interactuar con contratos y tomar decisiones en la cadena. Pero al mismo tiempo, está surgiendo un problema más importante: cuando la IA tenga cada vez más capacidad de ejecución en la cadena, ¿los datos, los activos y las acciones de los usuarios seguirán estando realmente bajo su control? AnubisChain se está construyendo alrededor de la AGI Privacy Layer 1, creando una nueva generación de infraestructura Web3. Mediante tecnología de privacidad ZK, establece un vínculo más seguro entre la IA y la cadena de bloques. Las direcciones clave incluyen: 🔐 Infraestructura de privacidad impulsada por ZK 🤖 Entorno de ejecución en cadena para agentes de IA ⚡ Transacciones en cadena de alto rendimiento y bajo costo 🌐 Conexión de activos y ecosistemas omnichain 🪪 Sistema de identidad digital con privacidad 🏦 Infraestructura para aplicaciones en DeFi, RWA e IA Consideramos que la arquitectura “más segura” debería construir la base. Y en la siguiente etapa de Web3, tampoco debería exigirse a los usuarios que elijan entre automatización e inteligencia por un lado y privacidad por el otro. Haz que la IA sea más inteligente, que los activos sean más libres y que la privacidad vuelva verdaderamente a los usuarios.
78
·
--
Estados Unidos, la OCC, ya ha incluido en una supervisión continua los negocios bancarios de criptoactivos como las reservas de stablecoins y los pagos con contabilidad distribuida, y además avanza con reglas y requisitos de informes propuestos en torno a la GENIUS Act. Tras aclararse gradualmente el marco regulatorio, la competencia entre instituciones pasará de “si se puede poner en cadena” a “si se puede mantener seguro, cumplir con la normativa y conservar la conectividad abierta”. Para las finanzas institucionales, tres capacidades deben cumplirse simultáneamente: las transacciones sensibles y la información de los clientes no pueden publicarse indistintamente; los organismos reguladores y las partes autorizadas que participen deben conservar rutas para la verificación y la auditoría; y, entre distintos sistemas, también se debe evitar que se formen islas de liquidez incomunicadas entre sí. La dirección que Anubis enfatiza hoy es precisamente la combinación de privacidad selectiva, auditoría autorizada y una arquitectura EVM abierta. El punto clave no es elegir entre una cadena pública y una red cerrada, sino establecer límites claros para la distinta información: lo que debe protegerse se mantiene privado, lo que debe verificarse puede verificarse y lo que debe conectarse mantiene la interoperabilidad.
Estados Unidos, la OCC, ya ha incluido en una supervisión continua los negocios bancarios de criptoactivos como las reservas de stablecoins y los pagos con contabilidad distribuida, y además avanza con reglas y requisitos de informes propuestos en torno a la GENIUS Act. Tras aclararse gradualmente el marco regulatorio, la competencia entre instituciones pasará de “si se puede poner en cadena” a “si se puede mantener seguro, cumplir con la normativa y conservar la conectividad abierta”. Para las finanzas institucionales, tres capacidades deben cumplirse simultáneamente: las transacciones sensibles y la información de los clientes no pueden publicarse indistintamente; los organismos reguladores y las partes autorizadas que participen deben conservar rutas para la verificación y la auditoría; y, entre distintos sistemas, también se debe evitar que se formen islas de liquidez incomunicadas entre sí. La dirección que Anubis enfatiza hoy es precisamente la combinación de privacidad selectiva, auditoría autorizada y una arquitectura EVM abierta. El punto clave no es elegir entre una cadena pública y una red cerrada, sino establecer límites claros para la distinta información: lo que debe protegerse se mantiene privado, lo que debe verificarse puede verificarse y lo que debe conectarse mantiene la interoperabilidad.
57
·
--
Web3 está entrando en una nueva fase de desarrollo. La industria está pasando gradualmente de una sola cadena pública, aplicaciones independientes y activos aislados hacia un sistema económico digital más abierto—un entorno en el que la tecnología, la liquidez, la identidad, la privacidad y las capacidades de inteligencia realmente se conecten. AnubisChain cree que lo que se necesita conectar para la próxima generación de infraestructura on-chain no son solo las transacciones. Lo más importante es: 🌐 Conectar la red para impulsar una conexión más eficiente entre activos, aplicaciones y liquidez entre diferentes ecosistemas blockchain. 🔐 Conectar la privacidad mediante infraestructura de privacidad, para que los usuarios tengan un mayor control sobre sus datos y su identidad digital. 💧 Conectar la liquidez al expandir continuamente los escenarios de DeFi y las aplicaciones on-chain, brindando a los activos digitales espacios más ricos para el flujo de valor. 🤖 Conectar la inteligencia impulsando AI Agent y aplicaciones inteligentes para que entren aún más en el entorno on-chain, permitiendo que la IA participe en el desarrollo del futuro ecosistema económico digital. 🪪 Conectar la identidad y la soberanía mediante la exploración de la identidad digital, la propiedad de los activos y una integración profunda entre la participación on-chain, para que los usuarios construyan una soberanía digital on-chain más completa. Este también es un componente importante de la visión de AnubisChain AGI Privacy Layer 1.
Web3 está entrando en una nueva fase de desarrollo. La industria está pasando gradualmente de una sola cadena pública, aplicaciones independientes y activos aislados hacia un sistema económico digital más abierto—un entorno en el que la tecnología, la liquidez, la identidad, la privacidad y las capacidades de inteligencia realmente se conecten. AnubisChain cree que lo que se necesita conectar para la próxima generación de infraestructura on-chain no son solo las transacciones. Lo más importante es: 🌐 Conectar la red para impulsar una conexión más eficiente entre activos, aplicaciones y liquidez entre diferentes ecosistemas blockchain. 🔐 Conectar la privacidad mediante infraestructura de privacidad, para que los usuarios tengan un mayor control sobre sus datos y su identidad digital. 💧 Conectar la liquidez al expandir continuamente los escenarios de DeFi y las aplicaciones on-chain, brindando a los activos digitales espacios más ricos para el flujo de valor. 🤖 Conectar la inteligencia impulsando AI Agent y aplicaciones inteligentes para que entren aún más en el entorno on-chain, permitiendo que la IA participe en el desarrollo del futuro ecosistema económico digital. 🪪 Conectar la identidad y la soberanía mediante la exploración de la identidad digital, la propiedad de los activos y una integración profunda entre la participación on-chain, para que los usuarios construyan una soberanía digital on-chain más completa. Este también es un componente importante de la visión de AnubisChain AGI Privacy Layer 1.
72
·
--
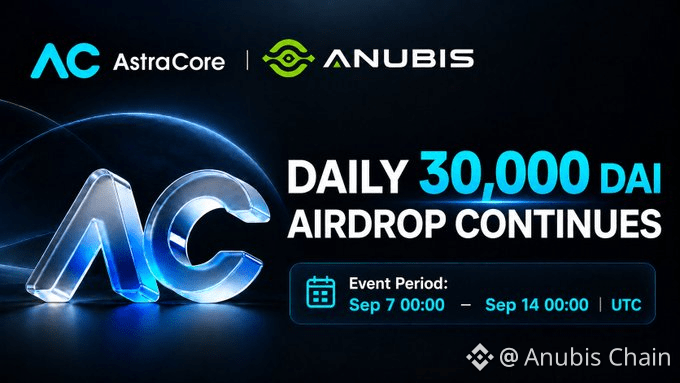
@AstraCoreGlobal × Anubis Chain
¡Muy pronto llega la Campaña de Reparto Aéreo Diario de 30.000 DAI!
💰 30.000 DAI distribuidos diariamente
⏰ Periodo del evento: 7 de sep, 00:00 – 14 de sep, 00:00 UTC
Únete a la campaña para tener la oportunidad de compartir el fondo de recompensas diario.
📲 Únete ahora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
@AstraCoreGlobal × Anubis Chain
¡Muy pronto llega la Campaña de Reparto Aéreo Diario de 30.000 DAI!
💰 30.000 DAI distribuidos diariamente
⏰ Periodo del evento: 7 de sep, 00:00 – 14 de sep, 00:00 UTC
Únete a la campaña para tener la oportunidad de compartir el fondo de recompensas diario.
📲 Únete ahora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
¡Muy pronto llega la Campaña de Reparto Aéreo Diario de 30.000 DAI!
💰 30.000 DAI distribuidos diariamente
⏰ Periodo del evento: 7 de sep, 00:00 – 14 de sep, 00:00 UTC
Únete a la campaña para tener la oportunidad de compartir el fondo de recompensas diario.
📲 Únete ahora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
1
79
·
--
GuardSafe añade una capa de seguridad a los activos del equipo de AnubisEl 1 de septiembre, el equipo oficial de Anubis publicó GuardSafe: una solución de tesorería multisig construida sobre Safe v1.5.0 y ejecutándose en AnubisChain, orientada a escenarios de gestión de activos para equipos y DAOs.
No se trata de “cómo hacer que una persona controle los activos con más facilidad”, sino de un problema más fundamental: cuando los activos pertenecen a un equipo, ¿por qué es necesario que una sola clave privada determine el destino de todo el dinero?
I. Por qué un monedero de firma única es difícil de asumir como tesorería del equipo
Las cuentas externas normalmente están controladas por una sola clave privada. Para uso personal, esta forma es simple y directa; pero cuando se utiliza para la tesorería de un proyecto, un DAO o un fondo institucional, el riesgo se concentra en un solo punto: la pérdida de la clave privada, la intrusión del dispositivo, la operación errónea del firmante o la pérdida de control de los privilegios internos pueden afectar directamente a todos los activos.
GuardSafe añade una capa de seguridad a los activos del equipo de Anubis
El 1 de septiembre, el equipo oficial de Anubis publicó GuardSafe: una solución de tesorería multisig construida sobre Safe v1.5.0 y ejecutándose en AnubisChain, orientada a escenarios de gestión de activos para equipos y DAOs.
No se trata de “cómo hacer que una persona controle los activos con más facilidad”, sino de un problema más fundamental: cuando los activos pertenecen a un equipo, ¿por qué es necesario que una sola clave privada determine el destino de todo el dinero?
I. Por qué un monedero de firma única es difícil de asumir como tesorería del equipo
Las cuentas externas normalmente están controladas por una sola clave privada. Para uso personal, esta forma es simple y directa; pero cuando se utiliza para la tesorería de un proyecto, un DAO o un fondo institucional, el riesgo se concentra en un solo punto: la pérdida de la clave privada, la intrusión del dispositivo, la operación errónea del firmante o la pérdida de control de los privilegios internos pueden afectar directamente a todos los activos.
No se trata de “cómo hacer que una persona controle los activos con más facilidad”, sino de un problema más fundamental: cuando los activos pertenecen a un equipo, ¿por qué es necesario que una sola clave privada determine el destino de todo el dinero?
I. Por qué un monedero de firma única es difícil de asumir como tesorería del equipo
Las cuentas externas normalmente están controladas por una sola clave privada. Para uso personal, esta forma es simple y directa; pero cuando se utiliza para la tesorería de un proyecto, un DAO o un fondo institucional, el riesgo se concentra en un solo punto: la pérdida de la clave privada, la intrusión del dispositivo, la operación errónea del firmante o la pérdida de control de los privilegios internos pueden afectar directamente a todos los activos.
83
·
--
⏳ Momento crítico para la regulación de las stablecoins:
Las normas propuestas de la U.S. GENIUS Act entran en una fase de comentarios públicos de 60 días.
Los reguladores están recopilando comentarios del mundo real sobre licencias, reservas & AML para stablecoins institucionales.
📢 Constructores de la industria: no dejen pasar esta oportunidad. Presenten sus comentarios públicos.
¿Cuál es su postura? Comenten abajo 👇
#GENIUSAct #AnubisChain
⏳ Momento crítico para la regulación de las stablecoins:
Las normas propuestas de la U.S. GENIUS Act entran en una fase de comentarios públicos de 60 días.
Los reguladores están recopilando comentarios del mundo real sobre licencias, reservas & AML para stablecoins institucionales.
📢 Constructores de la industria: no dejen pasar esta oportunidad. Presenten sus comentarios públicos.
¿Cuál es su postura? Comenten abajo 👇
#GENIUSAct #AnubisChain
Las normas propuestas de la U.S. GENIUS Act entran en una fase de comentarios públicos de 60 días.
Los reguladores están recopilando comentarios del mundo real sobre licencias, reservas & AML para stablecoins institucionales.
📢 Constructores de la industria: no dejen pasar esta oportunidad. Presenten sus comentarios públicos.
¿Cuál es su postura? Comenten abajo 👇
#GENIUSAct #AnubisChain
68
·
--
Temple Raid está llegando a Anubis Chain. 🐺⚡
Ejecución on-chain. Aleatoriedad verificable. Acceso multi-activo.
6 de septiembre — prepárate para la primera batalla de 60 segundos.
Bienvenido a la próxima experiencia de juego on-chain. 🔥
Temple Raid está llegando a Anubis Chain. 🐺⚡
Ejecución on-chain. Aleatoriedad verificable. Acceso multi-activo.
6 de septiembre — prepárate para la primera batalla de 60 segundos.
Bienvenido a la próxima experiencia de juego on-chain. 🔥
Ejecución on-chain. Aleatoriedad verificable. Acceso multi-activo.
6 de septiembre — prepárate para la primera batalla de 60 segundos.
Bienvenido a la próxima experiencia de juego on-chain. 🔥
106
·
--
💵 Anchorpoint, respaldada por Standard Chartered, ha comenzado a desplegar HKDAP, una stablecoin regulada en HKD diseñada para pagos y liquidación en el mundo real.
Las stablecoins están pasando de:
liquidez de trading → infraestructura financiera
⚖️ Cumplimiento
🔐 Confidencialidad
🌐 Programabilidad
Ese es el mundo para el que fue diseñada Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas cosas.
La era de las stablecoins apenas está comenzando. 🛡
💵 Anchorpoint, respaldada por Standard Chartered, ha comenzado a desplegar HKDAP, una stablecoin regulada en HKD diseñada para pagos y liquidación en el mundo real.
Las stablecoins están pasando de:
liquidez de trading → infraestructura financiera
⚖️ Cumplimiento
🔐 Confidencialidad
🌐 Programabilidad
Ese es el mundo para el que fue diseñada Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas cosas.
La era de las stablecoins apenas está comenzando. 🛡
Las stablecoins están pasando de:
liquidez de trading → infraestructura financiera
⚖️ Cumplimiento
🔐 Confidencialidad
🌐 Programabilidad
Ese es el mundo para el que fue diseñada Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas cosas.
La era de las stablecoins apenas está comenzando. 🛡
80
·
--
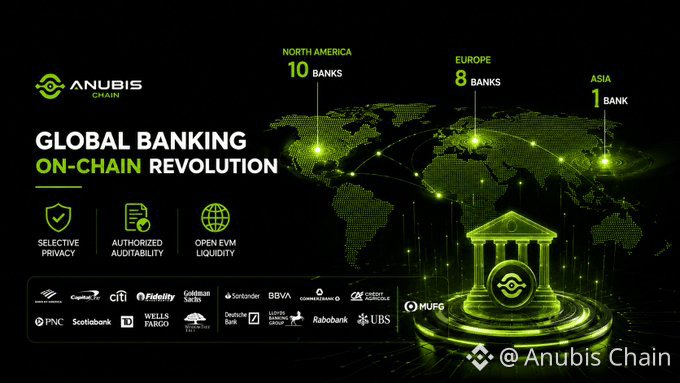
🌍La revolución global de la banca en cadena ya está aquí
💥21 bancos globales están construyendo stablecoins institucionales.
Anubis Chain entrega la infraestructura que faltaba:
🛡Privacidad selectiva para la protección de transacciones institucionales
✅Auditabilidad autorizada para el cumplimiento regulatorio global
🌐Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
🌍La revolución global de la banca en cadena ya está aquí
💥21 bancos globales están construyendo stablecoins institucionales.
Anubis Chain entrega la infraestructura que faltaba:
🛡Privacidad selectiva para la protección de transacciones institucionales
✅Auditabilidad autorizada para el cumplimiento regulatorio global
🌐Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
💥21 bancos globales están construyendo stablecoins institucionales.
Anubis Chain entrega la infraestructura que faltaba:
🛡Privacidad selectiva para la protección de transacciones institucionales
✅Auditabilidad autorizada para el cumplimiento regulatorio global
🌐Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
92
·
--
🌍 La Revolución Global de la Banca On-Chain Ya Está Aquí
💥 21 Bancos Globales Están Construyendo Stablecoins Institucionales.
Anubis Chain ofrece la infraestructura que faltaba:
🛡 Privacidad selectiva para la protección de transacciones institucionales
✅ Auditabilidad autorizada para el cumplimiento regulatorio global
🌐 Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
🌍 La Revolución Global de la Banca On-Chain Ya Está Aquí
💥 21 Bancos Globales Están Construyendo Stablecoins Institucionales.
Anubis Chain ofrece la infraestructura que faltaba:
🛡 Privacidad selectiva para la protección de transacciones institucionales
✅ Auditabilidad autorizada para el cumplimiento regulatorio global
🌐 Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
💥 21 Bancos Globales Están Construyendo Stablecoins Institucionales.
Anubis Chain ofrece la infraestructura que faltaba:
🛡 Privacidad selectiva para la protección de transacciones institucionales
✅ Auditabilidad autorizada para el cumplimiento regulatorio global
🌐 Liquidez EVM abierta para una integración fluida de TradFi y RWA
Liquidez abierta. Flujos protegidos. Transparencia regulada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
110
·
--
Con verificación
👀La hoja de ruta de la privacidad de Ethereum deja claro que la privacidad está pasando de ser una función opcional adicional a convertirse en un valor predeterminado a nivel de red. Pruebas privadas, pruebas de conocimiento cero, divulgación selectiva. ¿Suena familiar?🔐
Anubis Chain se diseñó desde el principio en torno a la privacidad selectiva y las pruebas de conocimiento cero. Porque el verdadero problema nunca ha sido “¿la blockchain debería tener privacidad?”, sino “¿cómo hacemos que la privacidad sea programable, verificable y cumpla con la normativa?”. Toda la industria avanza hacia la dirección de convertir la privacidad en infraestructura. Y para Anubis, siempre ha sido así.🛡
👀La hoja de ruta de la privacidad de Ethereum deja claro que la privacidad está pasando de ser una función opcional adicional a convertirse en un valor predeterminado a nivel de red. Pruebas privadas, pruebas de conocimiento cero, divulgación selectiva. ¿Suena familiar?🔐
Anubis Chain se diseñó desde el principio en torno a la privacidad selectiva y las pruebas de conocimiento cero. Porque el verdadero problema nunca ha sido “¿la blockchain debería tener privacidad?”, sino “¿cómo hacemos que la privacidad sea programable, verificable y cumpla con la normativa?”. Toda la industria avanza hacia la dirección de convertir la privacidad en infraestructura. Y para Anubis, siempre ha sido así.🛡
Anubis Chain se diseñó desde el principio en torno a la privacidad selectiva y las pruebas de conocimiento cero. Porque el verdadero problema nunca ha sido “¿la blockchain debería tener privacidad?”, sino “¿cómo hacemos que la privacidad sea programable, verificable y cumpla con la normativa?”. Toda la industria avanza hacia la dirección de convertir la privacidad en infraestructura. Y para Anubis, siempre ha sido así.🛡
1
118
·
--
Con verificación
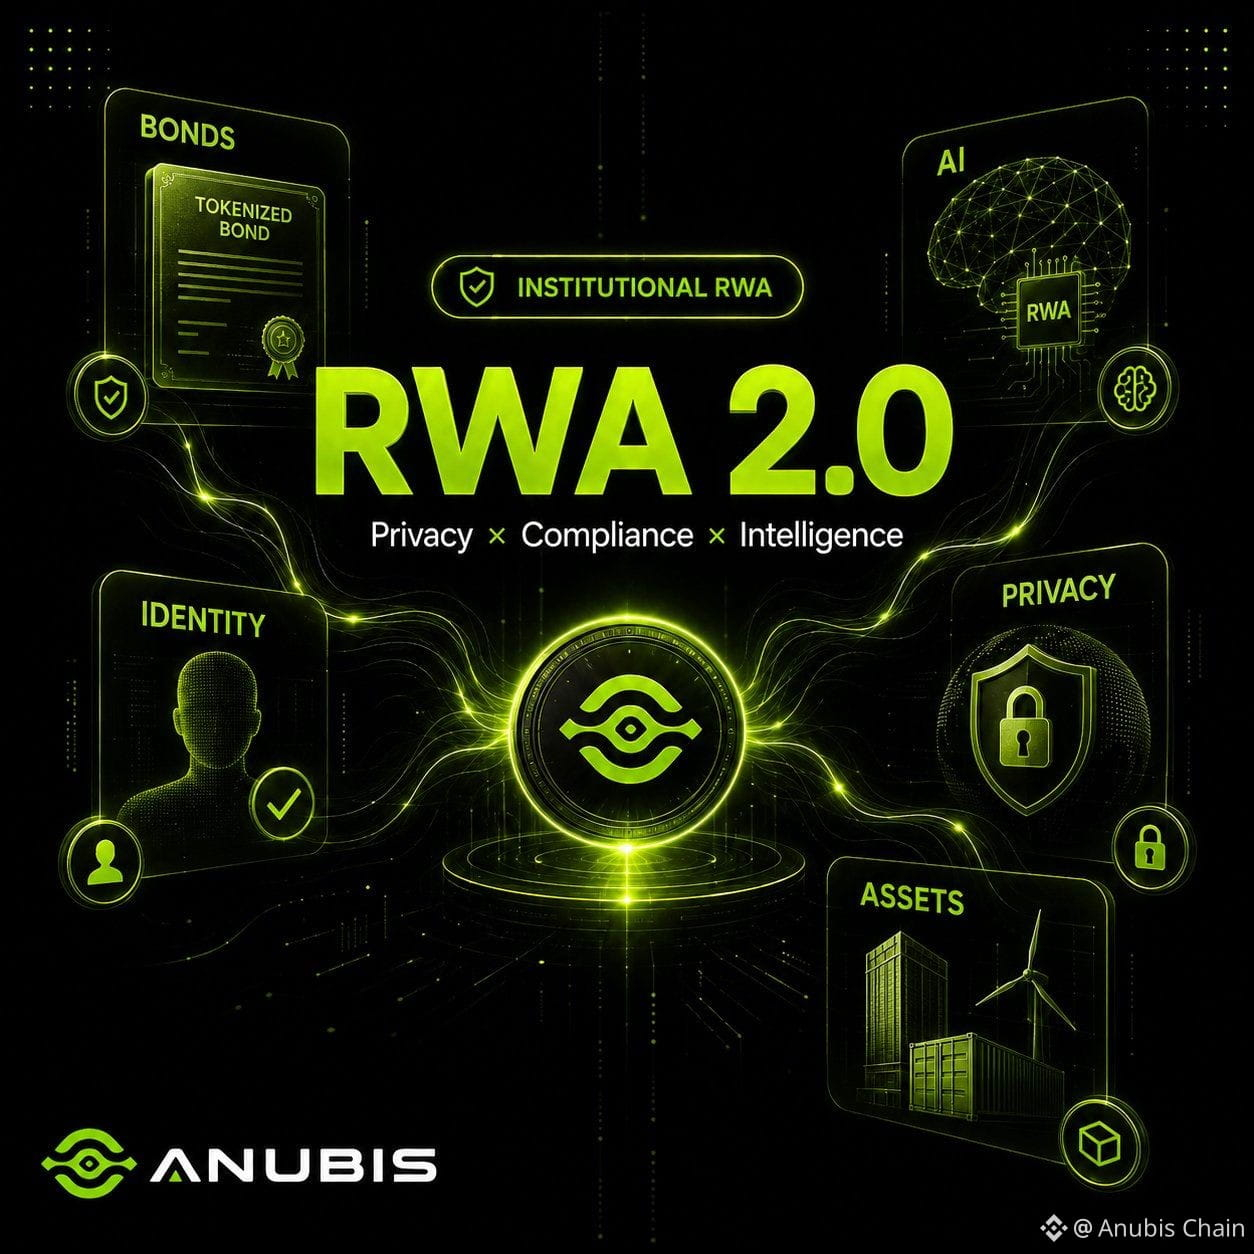
💵El respaldo de Standard Chartered a Anchorpoint ha comenzado a desplegar HKDAP, un stablecoin regulado en HKD diseñado para pagos y liquidaciones en el mundo real.
Los stablecoins se están moviendo de:
liquidez para trading → infraestructura financiera
⚖️Cumplimiento
🔐Confidencialidad
🌐Programabilidad
Ese es el mundo para el que se diseñó Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas.
La era del stablecoin apenas está empezando.🛡
💵El respaldo de Standard Chartered a Anchorpoint ha comenzado a desplegar HKDAP, un stablecoin regulado en HKD diseñado para pagos y liquidaciones en el mundo real.
Los stablecoins se están moviendo de:
liquidez para trading → infraestructura financiera
⚖️Cumplimiento
🔐Confidencialidad
🌐Programabilidad
Ese es el mundo para el que se diseñó Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas.
La era del stablecoin apenas está empezando.🛡
Los stablecoins se están moviendo de:
liquidez para trading → infraestructura financiera
⚖️Cumplimiento
🔐Confidencialidad
🌐Programabilidad
Ese es el mundo para el que se diseñó Anubis Chain.
Los pagos necesitan cumplimiento.
Las instituciones necesitan privacidad.
Las finanzas onchain necesitan ambas.
La era del stablecoin apenas está empezando.🛡
1
104
·
--
$7 billones. Pasando on-chain.$7 billones. Pasando on-chain.
La FSA de Japón, el BOJ y el Ministerio de Finanzas están construyendo la liquidación de blockchain para acciones y JGBs: liquidación instantánea 24/7 para la década de 2030.
La pregunta: ¿Quién protege la privacidad de los mayores tenedores institucionales del mundo?
Privacidad selectiva. Diseñado para RWA soberanos.
$7 billones. Pasando on-chain.
$7 billones. Pasando on-chain.
La FSA de Japón, el BOJ y el Ministerio de Finanzas están construyendo la liquidación de blockchain para acciones y JGBs: liquidación instantánea 24/7 para la década de 2030.
La pregunta: ¿Quién protege la privacidad de los mayores tenedores institucionales del mundo?
Privacidad selectiva. Diseñado para RWA soberanos.
La FSA de Japón, el BOJ y el Ministerio de Finanzas están construyendo la liquidación de blockchain para acciones y JGBs: liquidación instantánea 24/7 para la década de 2030.
La pregunta: ¿Quién protege la privacidad de los mayores tenedores institucionales del mundo?
Privacidad selectiva. Diseñado para RWA soberanos.
1
1
105
·
--
Artículo
Una capa. Menos riesgo. Privacidad real. Elige Anubis.Una capa. Menos riesgo. Privacidad real. Elige Anubis.
Una capa. Menos riesgo. Privacidad real. Elige Anubis.
Una capa. Menos riesgo. Privacidad real. Elige Anubis.
2
88
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
AIStocksWhatNext
338,171 visualizaciones
2,891 participa(n) en el debate
Comparte y gana recompensas de tráfico en nuestra campaña de hashtag en tendencia
✨Tema: ¿Qué otras oportunidades de inversión siguen vigentes mientras las acciones de IA continúan subiendo?
👉Cómo unirte:
Publica una publicación breve o un artículo con el hashtag #AIStocksWhatNext
Comparte si eres alcista o bajista, y publica tus participaciones en acciones de IA o tu operación — usar el widget de operaciones puede mejorar tu elegibilidad.
También puedes fortalecer tu publicación compartiendo datos o gráficos, y evitando imágenes generadas por IA.
✍️Crea contenido basado en los ángulos siguientes:
- Nvidia dice que las ventas de chips se duplicarán el próximo año, y las principales empresas de IA siguen registrando ingresos récord; el gasto en cómputo que hay detrás es igualmente asombroso. ¿La demanda de IA realmente está despegando? ¿Y cuánto tiempo puede durar? Las acciones de IA suben en general. ¿Se trata de una ruptura real o solo de un rebote a corto plazo?
- Líderes de la industria piden frenar el desarrollo de la IA, mientras Trump planea construir una “AI Force”, afirmando que la IA podría representar el 25% del PIB de EE. UU. en el futuro. ¿De qué lado estás? ¿El respaldo a nivel estatal será una victoria a largo plazo para las acciones de IA?
- ¿Estás comprando acciones de IA? Comparte tu operación/tenencias relacionadas con IA con nuestro widget de compartición de operaciones.
⏰Periodo de la campaña:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Recompensa:
- Las publicaciones que cumplan con las pautas anteriores y contengan más de 100 palabras serán revisadas y podrían recibir un impulso aleatorio de tráfico de 500 a 3,000 vistas. Recibirás una notificación de tu secretario/a de feed si tu publicación es seleccionada.
- Obtén la oportunidad de que tu artículo se destaque en Binance Square Official
¿Necesitas ideas para tu publicación? Visita la página del tema #AIStocksWhatNext o la Square Guide on How to Post for Better Reach.
Binance Square Official
·353 «Me gusta»
·854.2k visualizaciones
BitcoinBreaksAboveMayHighNears$86K
13,252 visualizaciones
184 participa(n) en el debate
DogecoinRises15%
41,328 visualizaciones
945 participa(n) en el debate