


Hoy vamos a hablar sobre la cadena Merlin, un proyecto Bitcoin Ace de segundo nivel que se lanzó ayer. De hecho, hemos hablado antes sobre sus actividades de participación, por lo que los amigos que hicieron la tarea ayer también recibieron lanzamientos aéreos, porque todavía fue muy gratificante. . Debido a que Merlin tiene actualmente un volumen de TVL de 3 mil millones de dólares estadounidenses, muy superior a otros proyectos de capa 2 de Bitcoin, hoy veremos dónde están las fortalezas técnicas de Merlin y qué precio es más apropiado.
Descripción general
Merin Chain es una solución de capa 2 de Bitcoin desarrollada por el equipo detrás de Bitmap Jech (anteriormente Recursiverse). Red ZK-Rollup integrada, red Oracle descentralizada, disponibilidad de datos y módulo a prueba de fraude BTC en cadena. Merlin Chain se compromete a potenciar los activos, protocolos y productos nativos de Bitcoin a través de su red de segunda capa. Admite una variedad de protocolos de Bitcoin, como BRC-20, BRC-420, Atomics, Pipe, etc. Merin Chain también es compatible con EVM y opera con tarifas bajas y alta escalabilidad.
Merlin Chain utiliza pruebas de conocimiento cero enviadas a Bitcoin para verificar el compromiso, brindando soporte mejorado para la red Bitcoin. Permite a los retadores presentar pruebas de fraude sobre asuntos controvertidos, aprovechando el sólido mecanismo de consenso de Bitcoin para garantizar la seguridad de la red Merlin Chain. Esto garantiza un entorno de red seguro, práctico, completo y rentable para los usuarios dentro del ecosistema.
Arquitectura
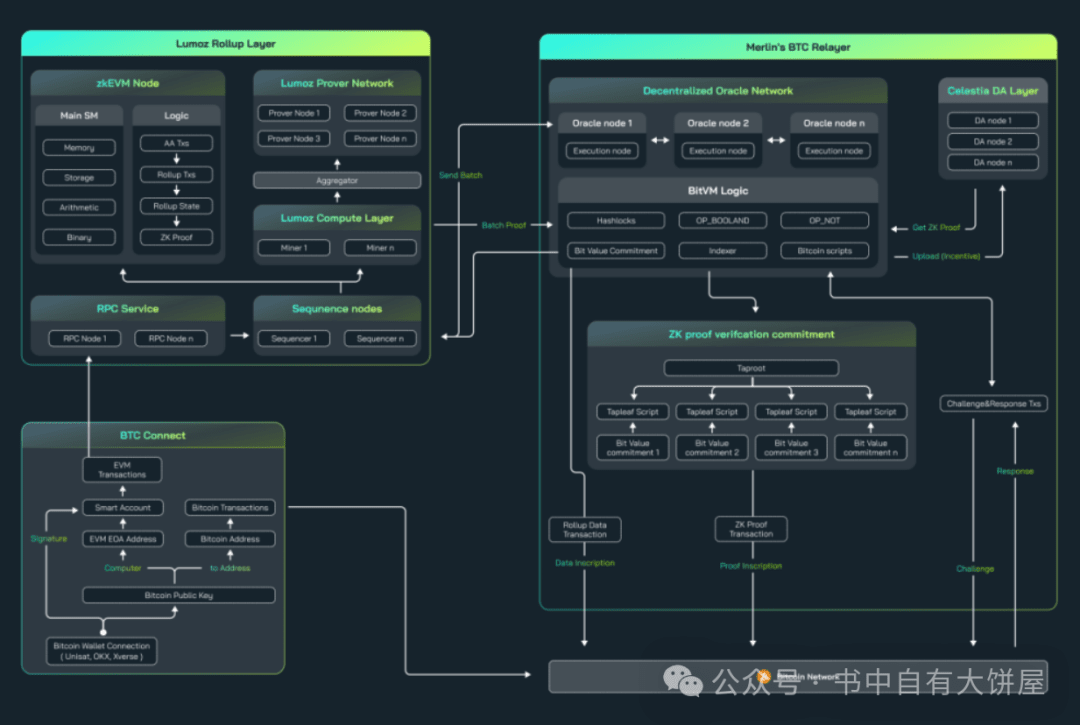
La infraestructura de Merlin Chain se basa en la tecnología ZK de Polygon, que proporciona una red Oracle descentralizada a través de Celestia para la disponibilidad de datos, y su potencia informática está respaldada por la red de potencia informática ZK descentralizada de Lumoz para cálculos a prueba de conocimiento cero.
Merlin Chain proporciona la solución de escalado de conocimiento cero (ZK) líder de Bitcoin, que tiene las siguientes ventajas:
- Seguridad: Hereda la seguridad de Bitcoin al tiempo que proporciona ventajas adicionales en la escalabilidad por lotes L2.
- Compatibilidad con EVM: admite la mayoría de los contratos inteligentes, herramientas de desarrollador y billeteras existentes, lo que garantiza una interoperabilidad perfecta.
- Bajo costo: utilice ZKproof combinado con zkSNARK para reducir el consumo de espacio en L1 y optimizar los costos de transacción para los usuarios.
- Alto rendimiento: determinismo de red rápido a través de pruebas de validez frecuentes y máxima escalabilidad a través de STARK recursivos.
Generación de pruebas de conocimiento cero y verificación de compromisos
El ZK-L2 de Merlin Chain utiliza la tecnología Polygon CDK y la prueba de conocimiento cero está impulsada por la red de potencia informática descentralizada ZK de Lumoz.
Generación de pruebas
Al igual que otras cadenas Polygon CDK, la cadena Merlin maneja la generación de pruebas y la verificación de transacciones a través de un componente llamado zkProver, que es un generador de pruebas de conocimiento cero. Todas las reglas para transacciones válidas se implementan y aplican en zkProver.
zkProver realiza cálculos matemáticos complejos en forma de polinomios y lenguaje ensamblador, que luego se verifican en el contrato inteligente. Estas reglas pueden considerarse como restricciones que las transacciones deben seguir para modificar el árbol de estado o el árbol de salida.
Interacción con nodos y base de datos (DB)
zkProver interactúa principalmente con dos componentes, a saber, nodos y bases de datos. A continuación se muestra un diagrama de flujo que explica claramente este proceso.
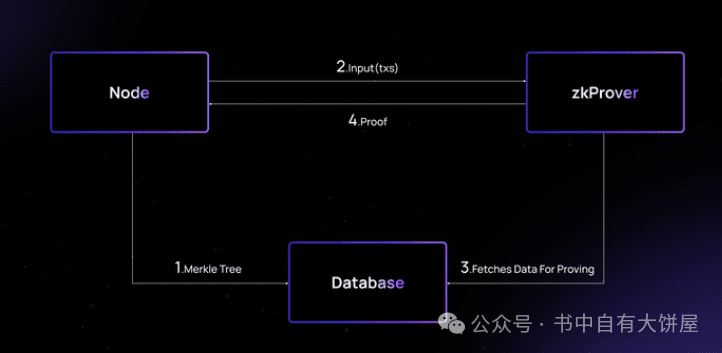
Como se muestra en el diagrama de flujo anterior, toda la interacción se divide en cuatro pasos.
1 → El nodo envía el contenido del árbol Merkle a la base de datos y lo almacena allí
2 → El nodo luego envía la transacción de entrada a zkProver
3 → zkProver accede a la base de datos para obtener la información requerida para la prueba verificable de las transacciones enviadas por el nodo. Esta información incluye la raíz de Merkle, las claves de hermanos asociadas y los hashes.
4 → Luego, zkProver genera pruebas de transacción y las envía de regreso al nodo.
máquina estatal
zkProver adopta un diseño modular. Además de unos pocos componentes, se compone principalmente de una flota de máquinas de estados finitos. Tiene un total de 13 máquinas de estados finitos.
dominar la máquina de estados finitos
Máquina auxiliar de estados finitos → SM binaria, SM de almacenamiento, SM de memoria, SM aritmética, SM de función Keccak, SM PoseidonG
Máquina auxiliar de estados finitos → Fill-PG SM, Fill-KK SM, Campo de transferencia de bits SM, Alineación de memoria SM, Byte4 SM, ROM SM
Debido al diseño modular de zkProver, la máquina de estados finitos maestra puede delegar tantas tareas como sea posible a otras máquinas de estados finitos especializadas. Esto mejora enormemente la eficiencia del SM principal.
Máquina auxiliar de estados finitos
El actuador SM primario instruye directamente a cada máquina de estados finitos secundaria enviando instrucciones apropiadas (llamadas "acciones"), como se muestra en la siguiente figura.
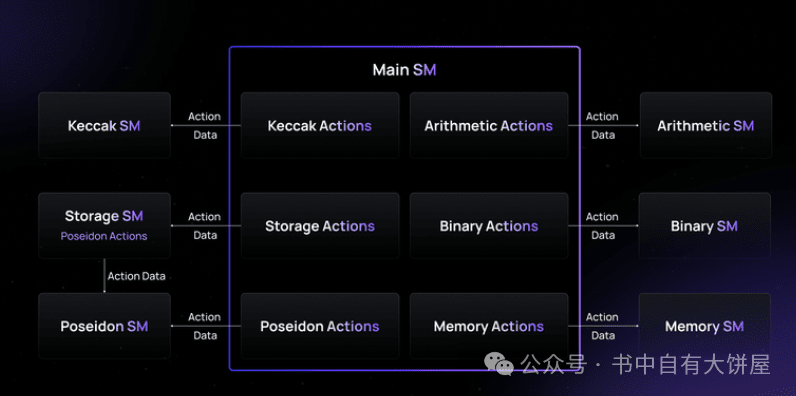
Compilación de conocimiento cero
Como lenguaje ensamblador, el lenguaje ensamblador de conocimiento cero (o zkASM) está diseñado específicamente para asignar instrucciones en la máquina de estados finitos principal de zkProver a otras máquinas de estados finitos. Para máquinas de estados finitos con firmware, zkASM es el intérprete del firmware.
El código ensamblador especificado se genera a partir del código zkASM, utilizando instrucciones en la máquina de estados finitos principal para especificar cómo un ejecutor SM determinado debe realizar los cálculos. El ejecutor sigue estrictamente la lógica y las convenciones del código zkASM, lo que simplifica la verificación del cálculo.
lenguaje de identidad polinomial
El lenguaje de identidad polinomial (o PIL) está diseñado específicamente para zkProver. Casi todas las máquinas de estados finitos utilizan polinomios para expresar sus cálculos. Por lo tanto, las transiciones de estados en máquinas de estados finitos deben satisfacer el cálculo de identidades polinómicas específicas.
Polygon zkEVM está creando la solución más eficaz para los tres enigmas de la privacidad, la seguridad y la escalabilidad en blockchain. El trasfondo es un esquema eficiente de compromiso de conocimiento cero. Con diferencia, el esquema de compromiso más confiable y eficiente es el esquema de compromiso polinomial.
Demostrar la corrección de la ejecución.
La máquina de estado final de zkProver está diseñada para ejecutar programas y garantizar que esos programas se ejecuten correctamente.
Por lo tanto, cada máquina auxiliar de estado fino contiene su propio ejecutor y un programa PIL que se puede usar para verificar si todas las instrucciones enviadas por el ejecutor SM principal se ejecutan correctamente.
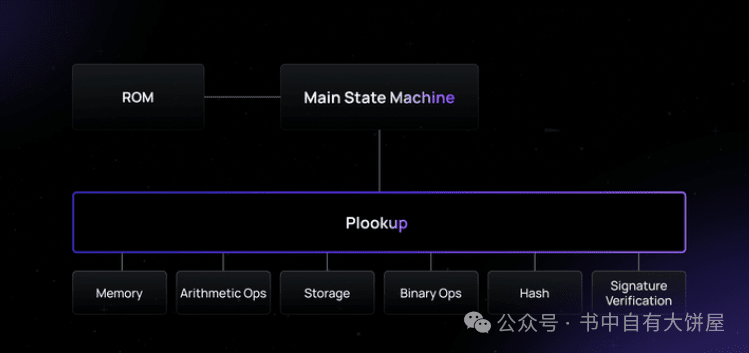
Los componentes de zkProver incluyen las siguientes cuatro partes.
-Actuador o ejecutor principal de máquina de estados finitos.
-Componente recursivo STARK
-Biblioteca CIRCOM
-Probador Zk-SNARK
En resumen, zkProver utiliza estos cuatro componentes para generar pruebas verificables. Por lo tanto, las restricciones que debe satisfacer cada lote propuesto son restricciones polinómicas o identidades polinómicas. Todos los lotes válidos deben satisfacer ciertas restricciones polinómicas.
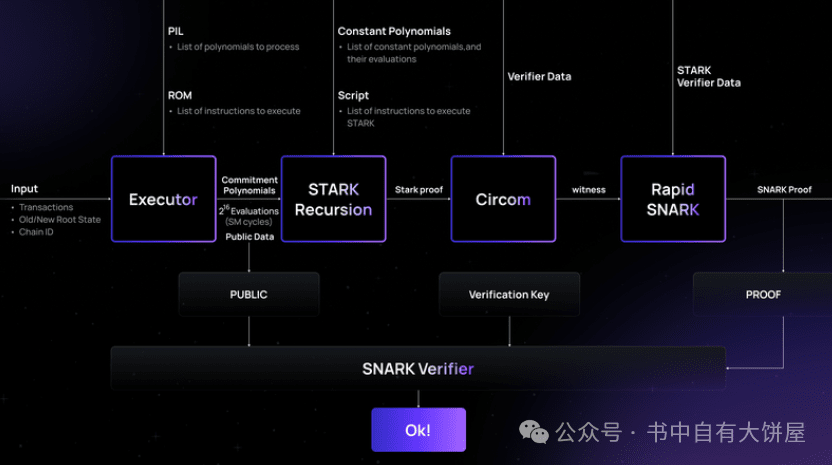
Solenoide
El ejecutor o ejecutor principal de la máquina de estados finitos maneja la ejecución de zkEVM. Aquí es donde se utiliza el nuevo lenguaje ensamblador de conocimiento cero (o zkASM), desarrollado específicamente por el equipo de Polygon zkEVM, para interpretar el código de bytes de EVM.
Toma como entrada; transacciones, estados nuevos y antiguos, ChainID del secuenciador, etc. El actuador también necesita
PIL, la lista de polinomios, la lista de registros y la ROM, almacena y ejecuta la lista de instrucciones
La configuración del ejecutor debe satisfacer restricciones polinómicas para cada lote de transacciones válido. Otro lenguaje que el equipo desarrolló específicamente, llamado lenguaje de identidad polinomial (o PIL), se utiliza para codificar todas las restricciones polinómicas.
El ejecutor ejecuta todas las instrucciones en el hardware PIL y genera el polinomio comprometido; este es el bucle de la máquina de estados finos, o una lista de todos los estados. También genera algunos datos comunes que forman parte de la entrada al validador zk-SNARK.
Red Oracle descentralizada
En la arquitectura L2 de Merlin Chain, los nodos de secuencia recopilan y procesan por lotes transacciones, y generan datos de transacciones comprimidos, raíces de estado ZK y pruebas a través de zkEVM. La red descentralizada de Oracle compila estos datos L2 y los carga en la raíz principal de la red principal de Bitcoin, haciéndolos accesibles públicamente a toda la red.
El flujo de trabajo de Merlin Chain se puede resumir de la siguiente manera: ZK L2 recopila y agrupa transacciones, luego zkProver genera pruebas. Al mismo tiempo, los datos sin procesar de las transacciones, los árboles de Merkle, el estado de Bitcoin y otros datos se agregan para formar pruebas conjuntas y se sincronizan con la red de Oracle.
Al recibir estos datos L2, la red Oracle realiza una compilación del circuito, enviando los datos comprimidos y los compromisos a la raíz principal de la red principal de Bitcoin, haciendo que estos datos sean públicamente verificables y accesibles para todos los participantes.
Los nodos de Oracle juegan un papel importante en Merlin Chain. No solo son responsables de verificar las pruebas de conocimiento cero en la cadena Merlin, sino también de cargar datos de capa 2 (L2) en la raíz principal de la red principal de Bitcoin.
Liquidación final de ZKP:
Los nodos de Oracle ayudan a los agregadores de pruebas a preparar y enviar pruebas de conocimiento cero (ZKP) a la raíz principal de los bloques de Bitcoin. Esta prueba confirma la validez de la transacción por lotes y actualiza el estado de la cadena en la Capa 2 sin revelar los detalles.
Verificación descentralizada:
Como entidad descentralizada, la red de nodos de Oracle garantiza la verificación conjunta de la disponibilidad de datos (DA) y las pruebas zk. Esto significa que cada nodo participa de forma independiente en el proceso de verificación, mejorando la seguridad y la descentralización de todo el sistema.
Los nodos de Oracle no solo participan en la verificación y confirmación de transacciones, sino que también interactúan con la red principal de Bitcoin, lo que garantiza una integración perfecta y seguridad de las soluciones de capa 2 con la red de Bitcoin. Este diseño mejora las capacidades de Merlin Chain como una plataforma blockchain eficiente, segura y descentralizada.
Mecanismo de participación del nodo de Oracle
En el sistema de participación de múltiples tokens de Merlin Chain, el mecanismo de participación es un componente clave para mantener la seguridad de la red, motivar a los participantes y garantizar la descentralización. Este mecanismo permite a los usuarios participar en el proceso de gobernanza y verificación de datos de Merlin Chain apostando diferentes criptoactivos o apostando proxies a nodos Oracle existentes.
Seguridad y transparencia de los activos
Para proteger los activos prometidos por los usuarios, el sistema utiliza tecnología de almacenamiento en frío y de firma múltiple para garantizar la seguridad de los activos. Todos los procesos de participación y distribución de recompensas son abiertos y transparentes, y los usuarios pueden verificar el estado de su participación y los rendimientos esperados en cualquier momento. Además, el uso de contratos inteligentes garantiza la inmutabilidad y la automatización del proceso de participación, lo que aumenta aún más la credibilidad del sistema.
Recompensas de apuesta
Las recompensas de apuesta de los nodos de Oracle constan principalmente de dos partes: recompensas en bloque y tarifas de transacción. Las recompensas en bloque son tokens Merl emitidos a una determinada tasa de inflación, distribuidos en función del peso de participación del nodo y el rendimiento de la red. Las tarifas de transacción son tokens BTC y un porcentaje de cada transacción en la cadena Merlin se deduce de la tarifa de transacción.
Las recompensas por apostar se distribuirán según el tipo y la cantidad de activos prometidos. Los apostadores de BTC recibirán el 40% de las recompensas, los apostadores de Merl también recibirán el 40% de las recompensas y el 20% restante de las recompensas se distribuirá a los apostadores de otros activos principales (como BRC20).
Para garantizar la equidad en la distribución de recompensas, utilizaremos un algoritmo promedio ponderado basado en la capitalización de mercado y el monto comprometido. El algoritmo tendrá en cuenta la capitalización de mercado y la liquidez de los diferentes activos, así como la cantidad apostada de cada nodo de Oracle, para calcular las recompensas que cada nodo debe recibir.
medidas de seguridad
Selección y eliminación de nodos.
La selección de nodos de Oracle se basará en una serie de criterios, incluido el monto del compromiso, la duración en línea, la tasa de éxito de la verificación, etc. El sistema evaluará periódicamente los nodos de Oracle y se eliminarán los nodos con bajo rendimiento. Los nuevos nodos se seleccionarán en función de su desempeño y evaluación de la comunidad.
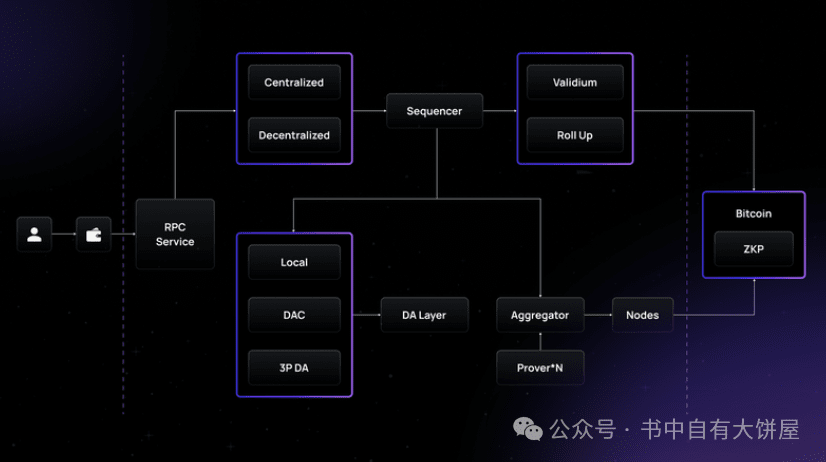
El proceso de ZKP a la red BTC
La red descentralizada de Oracle combina disponibilidad de datos (DA) y verificación a prueba de zk. El proceso específico se puede dividir de la siguiente manera:
Formación de lotes:
El clasificador recopila las transacciones de los usuarios y las organiza en lotes.
Verificación por lotes:
Una vez formado el lote, se verifica y los datos del lote y su valor hash se transfieren al nodo de Oracle.
Validación y almacenamiento de datos:
Cada nodo de Oracle verifica de forma independiente los datos del lote y almacena los hashes verificados en una base de datos local para uso futuro.
Generación de firma:
Cada nodo de Oracle genera una firma para el hash del lote para confirmar la integridad y autenticidad del lote.
Comunicarse con Bitcoin:
El secuenciador recopila las firmas de los miembros de Oracle y los hashes por lotes originales y los envía a la raíz principal de la red Bitcoin.
Verificación de firma del umbral de Bitcoin:
El secuenciador verifica la firma enviada con una lista válida de miembros de la red de Oracle y confirma que se proporcionó aprobación suficiente para el hash por lotes.
Celestia: capa DA pública
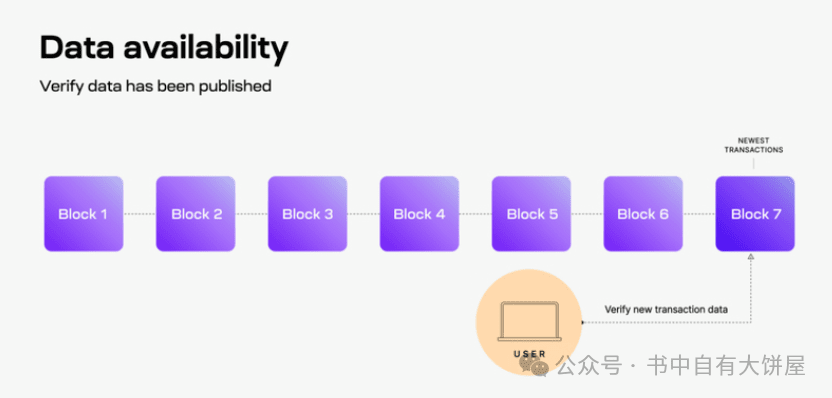
Merlin Chain utilizará Celestia como capa de disponibilidad de datos para garantizar que los datos del bloque se publiquen de manera demostrable para que cualquiera pueda comprender y almacenar el estado de Merlin Chain.
A través de Celestia, Merlin Chain permite que cualquiera acceda a datos históricos para que los nuevos nodos Rollup puedan reconstruir el estado más reciente reproduciendo bloques históricos. Una vez que los datos se publican en Celestia y se garantiza su disponibilidad, los Rollups y las aplicaciones son responsables de almacenar sus datos históricos. Específicamente, cuando los nodos reciben un nuevo bloque agregado a la cadena, verifican la disponibilidad de los datos. Los nodos intentarán descargar todos los datos de las transacciones del nuevo bloque para verificar la disponibilidad. Si el nodo puede descargar todos los datos de la transacción, la disponibilidad de los datos se ha verificado exitosamente, lo que demuestra que los datos del bloque efectivamente se han publicado en la red.
Actualizaciones futuras: el mecanismo a prueba de fraude en cadena de Bitcoin
La red principal Beta de Merlin Chain se basa en la red descentralizada de Oracle para proporcionar su disponibilidad de datos (DA) ZK-L2 y verificación de prueba de conocimiento cero (ZKP). Sin embargo, debido a lo incompleto de Turing de la red Bitcoin, no es factible realizar una verificación de prueba de conocimiento cero directamente en la red principal de Bitcoin. Por lo tanto, los métodos tradicionales de verificación de pruebas de conocimiento cero en redes blockchain de capa 1 (como se ve en la solución ZK-Rollup) no se aplican a Bitcoin.
Merlin Chain resuelve este desafío aprovechando Taproot para escribir pruebas agregadas de conocimiento cero y datos acumulativos en la red principal de Bitcoin. Este proceso garantiza que los datos de ZK-Rollup estén anclados en Bitcoin y permanezcan inmutables. Sin embargo, esto por sí solo no puede garantizar la validez y corrección de las transacciones dentro de ZK-Rollup, ni puede utilizar plenamente el poderoso mecanismo de consenso de Bitcoin para garantizar la seguridad de la Capa 2 ZK-Rollup.
En futuras actualizaciones, Merlin Chain planea introducir un mecanismo a prueba de fraude en la cadena Bitcoin: los nodos en la red descentralizada de Oracle deben comprometer BTC en la red Bitcoin por adelantado, formando la base del mecanismo de desafío en la cadena Bitcoin. Los usuarios pueden iniciar desafíos ZK-Rollup basados en datos de transacciones comprimidos, raíces de estado ZK y pruebas ZK en la red principal de Bitcoin. Si hay una inconsistencia entre los datos de la prueba del desafío y la prueba, los usuarios pueden reclamar activos previamente apostados en la red principal de Bitcoin y ZK-Rollup volverá al último estado verificado.
Merlin Chain utiliza el mecanismo a prueba de fraude en la cadena Bitcoin para garantizar la exactitud de los datos y ZKP enviados por la red descentralizada de Oracle. En comparación con el resumen optimista, la red principal de Bitcoin ya no realiza pruebas de fraude en todo el volumen de transacciones, sino que se centra en verificar la seguridad de la raíz del estado ZK y la prueba ZK. Esto aumenta enormemente la velocidad.
Economía simbólica
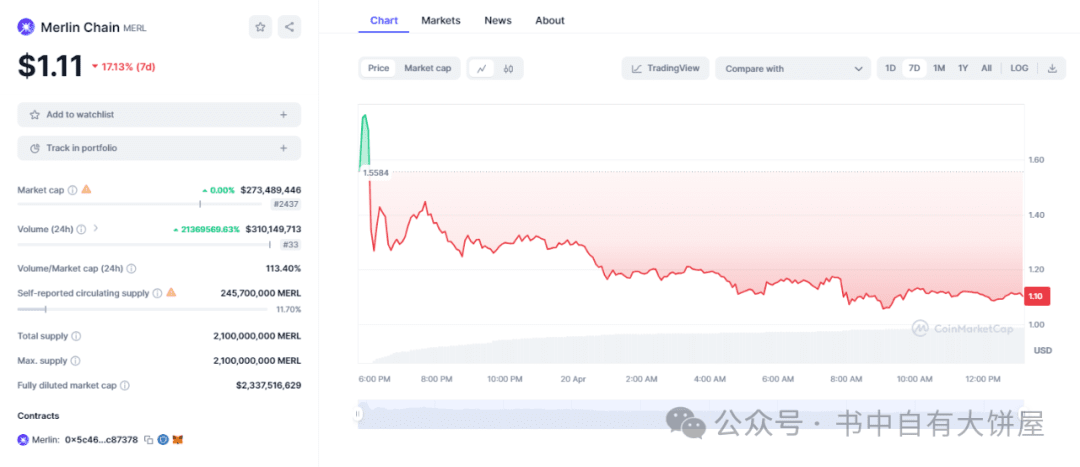
El número total de tokens es 2.100.000.000, de los cuales 245.700.000 están actualmente en circulación, con una tasa de circulación del 11,7%. El precio actual de la moneda es de aproximadamente 1,1 dólares estadounidenses y el FDV total ha alcanzado los 2.200 millones de dólares. Desafortunadamente, no se encontró la distribución de tokens.
En conclusión, este proyecto está realmente por delante de otros BTC Layer 2 en términos de tecnología, ecología y TVL en general, especialmente el TVL que habla por sí solo (3 mil millones de dólares estadounidenses), y Arb es solo 2.6 mil millones en comparación con otros BTC Layer2. Por ejemplo, como stacksTVL, es solo de 100 millones, mientras que el FDV de stacks actualmente asciende a 4 mil millones de dólares estadounidenses. El valor de mercado general de los principales proyectos de capa 2 de evm es de 8 a 10 mil millones de FDV, por lo que desde este punto de vista, Merlin todavía se encuentra en un rango subestimado.